Educația cibernetică reprezintă procesul prin care indivizii sunt învățați să utilizeze internetul și tehnologia într-un mod responsabil și securizat. Acest proces implică dezvoltarea unor cunoștințe, abilități și atitudini necesare pentru a preveni amenințările online și pentru a utiliza tehnologia într-un mod pozitiv.

Educația cibernetică acoperă o gamă largă de subiecte, inclusiv protecția datelor personale, prevenirea fraudei online, prevenirea hărțuirii online, gestionarea reputației online și dezvoltarea unui comportament responsabil în mediul online. Acesta poate fi oferit la diferite niveluri, de la școli primare până la nivelurile universitare, și poate fi livrat prin intermediul unor programe de învățare online, seminare sau cursuri de formare pentru profesori și părinți. Scopul educației cibernetice este de a ajuta utilizatorii să navigheze în siguranță în mediul online și să se bucure de avantajele tehnologiei, fără a fi expuși la riscuri.

Educația cibernetică este esențială pentru copiii de astăzi, care cresc într-o lume din ce în ce mai conectată digital. Cu toate acestea, cu cât copiii petrec mai mult timp online, cu atât mai mult se expun la diferite pericole cibernetice.

Pe scurt

  • Educația cibernetică îi învață pe copii să își protejeze datele, să evite străinii și să recunoască fraudele și hărțuirea.
  • Pericolele principale: infractori cibernetici, prădători sexuali, cyberbullying, conținut nepotrivit, influențe negative și dependența de ecrane.
  • Schimbările bruște de comportament pot semnala o problemă online.
  • Părinții și școala au roluri complementare: reguli, filtre, dialog și exemplu personal.

De ce au nevoie copiii de educație cibernetică

Educația cibernetică înseamnă învățarea copiilor cum să navigheze în mediul online într-un mod sigur și responsabil. Aceasta include învățarea regulilor de bază privind utilizarea internetului, cum ar fi:

  • Cum să își protejeze datele personale și informațiile confidențiale,
  • Cum să evite contactul cu străinii online,
  • Cum să detecteze frauda online și mesajele false,
  • Cum să evite hărțuirea online și intimidarea,
  • Cum să evite influențele negative și dorința de imitare a activităților periculoase,
  • Cum să identifice și să evite aplicațiile malware.

Educația cibernetică poate fi oferită de părinți, educatori sau instructori specializați în acest domeniu. Aceasta poate fi începută încă din copilărie și poate fi continuată pe parcursul vieții, deoarece tehnologia și mediul online se schimbă și evoluează constant.

Un aspect important este faptul că pericolele există, dar de multe ori ceea ce rezultă din interacțiunea cu acestea este invizibil pentru cei din jur, în schimb impactul asupra copilului poate fi foarte mare.

Principalele pericole online pentru copii

Pericole cibernetice care amenință siguranța copiilor pe internet au diferite forme și îi expun pe aceștia la o multitudine de riscuri cu impact asupra comportamentului, a activităților desfășurate și a vieții sociale.

  1. Infractorii cibernetici – Aceștia sunt indivizi sau grupuri care folosesc tehnologia pentru a comite infracțiuni, cum ar fi furtul de identitate, frauda online sau accesul ilegal la date personale sau informații confidențiale. Copiii pot fi ținta infractorilor cibernetici prin intermediul jocurilor online, rețelelor de socializare sau a altor platforme online, prin trimiterea de mesaje sau prin interacțiunea cu străini online. Educația cibernetică îi învață pe copii cum să recunoască și să evite astfel de situații și cum să își protejeze datele personale.
  2. Pedofilii – Aceștia sunt indivizi adulți care încearcă să atragă copiii în conversații sexuale sau să-i exploateze sexual prin intermediul internetului. Pedofilii pot utiliza rețelele sociale sau alte platforme online pentru a-și găsi victimele. Educația cibernetică îi învață pe copii să recunoască astfel de comportamente inadecvate și cum să raporteze astfel de situații adulților sau autorităților.
  3. Cyberbullying-ul – Acesta se referă la intimidarea sau hărțuirea cuiva prin intermediul tehnologiei, cum ar fi prin trimiterea de mesaje ofensatoare, postarea de comentarii negative sau distribuirea de fotografii sau videoclipuri jenante. Cyberbullying-ul poate avea efecte negative asupra sănătății mentale a copiilor și poate duce la anxietate, depresie sau izolare socială. Educația cibernetică îi învață pe copii să recunoască și să evite situațiile de cyberbullying și cum să se protejeze de acestea.
  4. Conținut inadecvat – Există o mulțime de conținut inadecvat disponibil online, cum ar fi violența, pornografia sau discursul de ură. Copiii pot fi expuși accidental la acest tip de conținut prin intermediul motoarelor de căutare sau a unor site-uri web. Educația cibernetică îi învață pe copii să evite astfel de conținut și cum să raporteze astfel de situații adulților sau autorităților.
  5. Influențe negative și dorința de imitare – Copiii sunt ușor influențabili, fiind atrași în diferite cercuri de discuții inadecvate și în același timp sunt predispuși la imitarea unor activități pentru a obține o falsă validare din partea ”prietenilor“ din mediul online.
  6. Dependența de tehnologie – Copiii pot dezvolta o dependență de tehnologie și pot petrece prea mult timp online, ceea ce poate avea efecte negative asupra sănătății fizice și mentale. Educația cibernetică îi învață pe copii cum să stabilească limite sănătoase pentru utilizarea tehnologiei și cum să își gestioneze timpul online și offline.

Semne că un copil a avut o experiență neplăcută online

Toate cele menționate pot fi vizibile atunci când copilul a avut contact cu o astfel de situație și începe să își schimbe comportamentul, în funcție de disconfortul creat. Este speriat, devine secretos, ține dispozitivul blocat, activitatea online se intensifică sau se reduce nejustificat de repede… iar acestea sunt doar câteva exemple.

Cum îi protejăm pe copii pe internet

Există o serie de măsuri pe care părinții și școala le pot lua pentru a proteja copiii pe internet.

  1. Învățarea regulilor de bază privind utilizarea internetului și a mediului online și transmiterea acestor informații copiilor;
  2. Utilizarea filtrelor de conținut pentru a bloca accesul la conținut inadecvat;
  3. Monitorizarea activității online a copiilor și identificarea persoanelor cu care interacționează;
  4. Încurajarea copiilor să raporteze orice comportament suspect sau neplăcut observat și să nu interacționeze cu străinii online;
  5. Înființarea unui spațiu de lucru online comun în casă, unde părinții și copiii pot discuta despre activitățile online ale acestora și pot stabili reguli de utilizare a tehnologiei;
  6. Educația copiilor cu privire la importanța utilizării parolelor puternice și a protejării datelor personale.

Concluzie

Educația cibernetică este esențială pentru copiii de astăzi, care petrec tot mai mult timp online. Învățarea regulilor de bază privind utilizarea internetului și a mediului online și recunoașterea pericolelor cibernetice pot ajuta copiii să navigheze în mediul online într-un mod mai sigur și responsabil. Părinții și școala joacă un rol crucial în protejarea copiilor pe internet și pot lua măsuri pentru a îmbunătăți siguranța și securitatea acestora. În plus, educația cibernetică nu ar trebui să se limiteze doar la copii, ci și adulții ar trebui să înțeleagă importanța acesteia și să își asume responsabilitatea de a proteja copiii pe internet.

Internetul poate fi un mediu minunat pentru copiii noștri, oferindu-le o mulțime de oportunități de învățare și de interacțiune socială. Cu toate acestea, este important să recunoaștem că există și riscuri și pericole pe care trebuie să le luăm în considerare. Educația cibernetică poate ajuta copiii să navigheze în acest mediu într-un mod sigur și responsabil, oferindu-le abilitățile și cunoștințele de care au nevoie pentru a se proteja și a se bucura de experiența online.

Dacă vă confruntați deja cu o situație concretă, de la hărțuire online sau bullying până la semne de radicalizare ori un dispozitiv al copilului folosit pentru a ajunge la datele familiei, citiți despre protecția copilului în mediul digital și despre analiza tehnică pe care o putem face.

Întrebări frecvente

De la ce vârstă trebuie începută educația cibernetică?

De la primele contacte ale copilului cu tableta sau telefonul, cu explicații adaptate vârstei, continuate pe măsură ce copilul crește.

Care sunt semnele că un copil are o problemă online?

Teamă sau nervozitate după folosirea dispozitivului, secretomanie, telefon blocat permanent, creșterea sau scăderea bruscă a activității online.

Ce fac dacă bănuiesc că un copil este contactat de un prădător online?

Nu ștergeți conversațiile, păstrați dovezile, întrerupeți contactul și sesizați imediat poliția.
Articol publicat în martie 2023, sub Directiva NIS. Actualizat în 2026 cu trimiterile la NIS2 și OUG nr. 155/2024.

Sectorul energiei și al gazelor naturale este o țintă prioritară pentru atacatorii cibernetici, fiindcă o întrerupere a alimentării afectează imediat economia și populația. De aceea, operatorii din acest sector au obligații legale de securitate cibernetică: întâi prin Directiva NIS, iar astăzi prin Directiva NIS2, transpusă în România prin OUG nr. 155/2024. Energia este inclusă printre sectoarele cu nivel ridicat de criticitate.

Pe scurt

  • Producția, stocarea, transportul și distribuția energiei depind de rețele și sisteme industriale conectate.
  • Riscurile principale: oprirea producției, manipularea datelor, acces neautorizat și vulnerabilități care se acumulează.
  • NIS2 obligă operatorii să aplice măsuri de gestionare a riscurilor, să raporteze incidentele și să coopereze cu autoritățile.
  • Măsurile minime aduc beneficii directe: mai puține întreruperi, date protejate, încredere și conformitate.

De ce este sectorul energetic o țintă

Industria energiei și a gazelor naturale este o componentă vitală a infrastructurii critice. Ea include extracția, prelucrarea, stocarea și transportul resurselor energetice prin rețele extinse, controlate tot mai des prin sisteme informatice și industriale. Un atac reușit poate opri producția și poate afecta economia și societatea în ansamblu.

Rapoartele internaționale din ultimii ani arată o creștere constantă a atacurilor îndreptate spre infrastructura energetică, inclusiv din partea unor grupuri sponsorizate de state. Cazurile cunoscute public au produs întreruperi ale alimentării cu energie și gaze și pierderi financiare importante.

Riscurile atacurilor cibernetice asupra infrastructurii energetice

  • Oprirea sau perturbarea producției, cu întreruperi în alimentarea cu energie electrică sau gaze și creșteri de preț pentru consumatori.
  • Manipularea datelor critice ale infrastructurii, cu pierderi financiare sau perturbarea întregii industrii.
  • Acces neautorizat la sistemele critice, cu furt de date sau chiar distrugerea echipamentelor.
  • Acumularea vulnerabilităților, care face posibile atacuri ulterioare mai grave.

Ce cer NIS și NIS2

Directiva NIS (2016/1148) a introdus pentru prima dată obligația operatorilor de servicii esențiale din energie de a lua măsuri tehnice și organizatorice adecvate și proporționale pentru securitatea rețelelor și sistemelor informatice și de a notifica incidentele semnificative. A încurajat, de asemenea, cooperarea dintre statele membre, autorități și operatori.

Directiva NIS2 (2022/2555) a extins și a întărit aceste obligații. În România, ea este transpusă prin OUG nr. 155/2024. Pentru operatorii din energie, aceasta înseamnă:

Măsurile minime și beneficiile lor

Măsurile de bază pentru un operator energetic includ politici de securitate cibernetică, soluții tehnice adecvate pentru rețelele IT și industriale, instruirea personalului și monitorizarea continuă a infrastructurii. Beneficiile sunt directe:

  • reducerea riscului de pierderi financiare și de întreruperi ale alimentării;
  • protejarea informațiilor critice împotriva furtului și a manipulării;
  • creșterea încrederii consumatorilor și a partenerilor;
  • respectarea cerințelor legale și evitarea sancțiunilor.

Concluzie

Protejarea sectorului energiei și al gazelor naturale este esențială pentru stabilitatea sistemelor energetice. Ea cere resurse financiare adecvate, măsuri tehnice solide și cooperare între operatori, autorități și furnizori. ProDefence sprijină operatorii prin consultanță NIS2 și audit de conformare și prin audit de securitate web și de rețea.

Întrebări frecvente

Intră companiile din energie sub NIS2?

Da. Energia (electricitate, gaze, petrol, hidrogen, termoficare) este un sector cu nivel ridicat de criticitate în NIS2; încadrarea concretă depinde de activitate și de mărimea entității.

Ce lege se aplică în România?

OUG nr. 155/2024, aprobată prin Legea nr. 124/2025, care transpune Directiva NIS2.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Inteligența Artificială nu mai este doar o tehnologie asociată inovației, automatizării și eficienței. În același timp, ea devine un instrument tot mai atractiv pentru actorii rău intenționați, care o pot folosi pentru a accelera, personaliza și automatiza atacurile cibernetice.

În esență, AI nu inventează neapărat toate atacurile de la zero. Phishing-ul, malware-ul, atacurile DDoS, compromiterea conturilor, exploatarea vulnerabilităților sau ingineria socială existau deja. Diferența majoră este că Inteligența Artificială poate crește viteza, volumul, precizia și adaptabilitatea acestor atacuri. Cu alte cuvinte, AI poate transforma atacuri deja cunoscute în operațiuni mult mai eficiente, mai greu de observat și mai dificil de blocat.

Această evoluție este deja reflectată în evaluările instituțiilor de securitate cibernetică. NCSC a avertizat că AI va amplifica amenințările cibernetice până în 2027, inclusiv prin automatizarea unor etape de atac, campanii de spear-phishing, identificarea vulnerabilităților și exploatarea defectelor de cod sau configurare. ENISA subliniază, de asemenea, că inteligența artificială a devenit un element definitoriu al peisajului actual de amenințări, în special în zona de phishing și social engineering.

De ce AI schimbă natura atacurilor cibernetice

Un atac cibernetic clasic se bazează, de regulă, pe tehnici cunoscute: exploatarea unei vulnerabilități, trimiterea unui e-mail de phishing, folosirea unui malware, compromiterea unei parole sau manipularea unei persoane pentru a divulga informații sensibile.

Un atac în care este implicată Inteligența Artificială poate păstra aceleași obiective, dar devine mai eficient prin patru caracteristici principale:

1. Personalizare avansată
AI poate analiza rapid informații publice despre o persoană sau organizație: funcție, limbaj folosit, stil de comunicare, relații profesionale, activitate online sau contexte recente. Pe baza acestor informații, atacatorul poate construi mesaje care par legitime, credibile și adaptate victimei.

2. Automatizare la scară mare
Ce înainte necesita timp și intervenție umană poate fi automatizat. Un atacator poate genera sute sau mii de variante de mesaje, scenarii, texte, cod sau instrucțiuni, adaptate pentru categorii diferite de victime.

3. Adaptabilitate
Sistemele AI pot fi utilizate pentru a ajusta comportamentul unui atac în funcție de reacția victimei sau de mediul tehnic întâlnit. În cazul malware-ului, acest lucru poate însemna schimbarea modului de operare pentru a evita detecția.

4. Reducerea barierei tehnice
Actorii cu un nivel tehnic mai redus pot folosi instrumente AI pentru a produce mesaje mai convingătoare, cod mai bine structurat, documentație falsă, scenarii de fraudă sau variante de atac pe care anterior nu le-ar fi putut construi singuri.

Phishing-ul asistat de AI: mai credibil, mai rapid, mai greu de detectat

Phishing-ul rămâne una dintre cele mai utilizate metode de atac cibernetic. În forma sa clasică, phishing-ul implică trimiterea unor mesaje false, prin care atacatorul încearcă să determine victima să acceseze un link, să descarce un fișier, să introducă date de autentificare sau să efectueze o plată.

Inteligența Artificială schimbă acest tip de atac prin faptul că permite generarea unor mesaje mult mai naturale. Greșelile gramaticale evidente, formulările rigide sau traducerile defectuoase — semnale clasice ale fraudelor — pot dispărea aproape complet.

Un atacator poate folosi AI pentru a crea:

  • e-mailuri redactate într-un stil profesional;
  • mesaje adaptate unei anumite companii;
  • conversații false care imită tonul unui coleg, furnizor sau superior ierarhic;
  • mesaje în limba maternă a victimei;
  • texte care creează presiune, urgență sau încredere;
  • scenarii de fraudă financiară mult mai convingătoare.

Această evoluție afectează direct atât utilizatorii individuali, cât și organizațiile. În mediul profesional, un e-mail fals poate părea trimis de departamentul financiar, de un furnizor cunoscut, de un manager sau de o instituție publică. În mediul personal, mesajele pot imita bănci, curieri, platforme de social media, rude sau prieteni.

Riscul real nu este doar tehnic, ci și psihologic. AI poate ajuta atacatorul să construiască un mesaj care exploatează emoții: frică, grabă, curiozitate, încredere, autoritate sau presiune financiară.

Malware adaptativ și atacuri bazate pe învățare automată

Un alt risc important este utilizarea AI pentru dezvoltarea sau optimizarea programelor malware. Într-un atac clasic, malware-ul are un comportament relativ fix: infectează sistemul, comunică cu un server de comandă și control, fură date, criptează fișiere sau creează persistență în sistem.

Prin utilizarea AI sau a tehnicilor de învățare automată, un malware poate deveni mai adaptativ. De exemplu, poate încerca să identifice mediul în care rulează, să evite anumite instrumente de analiză, să întârzie execuția, să își modifice comportamentul sau să aleagă momentul potrivit pentru activare.

Acest lucru nu înseamnă că orice malware modern este „inteligent” în sens avansat. În multe cazuri, vorbim despre automatizare, optimizare sau folosirea AI în etapele de pregătire a atacului, nu neapărat despre malware autonom complet. Totuși, direcția este clară: AI poate reduce timpul necesar pentru dezvoltare, testare, modificare și reutilizare a instrumentelor malițioase.

NCSC indică drept una dintre evoluțiile importante utilizarea AI pentru descoperirea și exploatarea vulnerabilităților, inclusiv prin analizarea codului și identificarea defectelor de configurare. MITRE ATLAS tratează deja amenințările asupra sistemelor AI ca un domeniu distinct, documentând tactici și tehnici specifice atacurilor împotriva modelelor, datelor și infrastructurii AI.

Botnet-uri, DDoS și atacuri coordonate automatizat

Rețelele botnet sunt formate din dispozitive compromise, controlate de atacatori pentru a executa acțiuni coordonate: atacuri DDoS, spam, distribuire de malware, fraudă publicitară sau alte activități ilegale.

AI poate amplifica acest tip de atac în mai multe moduri. Poate ajuta la alegerea momentului optim pentru atac, la distribuirea traficului astfel încât să pară mai natural, la evitarea unor mecanisme de detecție sau la selectarea țintelor vulnerabile. În loc ca atacul să fie executat rigid, după un model fix, acesta poate deveni mai dinamic.

În cazul atacurilor DDoS, problema nu este doar volumul de trafic, ci și capacitatea de a simula comportamente aparent legitime. Dacă traficul malițios seamănă cu traficul real al utilizatorilor, filtrarea devine mai dificilă. Astfel, organizațiile nu trebuie să se bazeze doar pe soluții simple de blocare, ci pe mecanisme de analiză comportamentală, rate limiting, protecție la nivel de aplicație, monitorizare continuă și răspuns rapid.

Atacuri asupra sistemelor inteligente și asupra modelelor AI

Un aspect adesea ignorat este faptul că AI nu este doar un instrument care poate fi folosit de atacatori. AI poate fi și țintă.

Organizațiile folosesc tot mai mult sisteme inteligente pentru detecție, analiză, suport decizional, automatizare, interacțiune cu clienții, procesare de documente sau monitorizare. Aceste sisteme pot fi atacate prin metode specifice, cum ar fi:

  • manipularea datelor de intrare;
  • contaminarea datelor de antrenare;
  • extragerea informațiilor din model;
  • ocolirea filtrelor de securitate;
  • prompt injection;
  • compromiterea integrărilor dintre AI și alte sisteme;
  • folosirea necontrolată a datelor confidențiale în interacțiunea cu modele AI.

Într-un context organizațional, riscul devine semnificativ atunci când sistemele AI sunt conectate la e-mail, baze de date, aplicații interne, documente, procese operaționale sau infrastructuri critice. Un sistem AI nesecurizat poate deveni o nouă suprafață de atac.

CISA subliniază, în ghidurile sale privind integrarea sigură a AI în medii operaționale, că adoptarea AI trebuie realizată cu principii clare de securitate, control și guvernanță, mai ales atunci când tehnologia este conectată la sisteme industriale sau operaționale.

Deepfake, vishing și fraudă prin identitate sintetică

Un alt domeniu în care AI produce un impact major este frauda bazată pe identitate. Tehnologiile de generare audio, video și text pot fi utilizate pentru a crea conținut fals, dar convingător.

Atacatorii pot folosi:

  • voce clonată pentru apeluri frauduloase;
  • videoclipuri deepfake pentru compromiterea reputației;
  • mesaje audio false în care pare că vorbește o persoană cunoscută;
  • identități sintetice pentru fraudă financiară;
  • profiluri false pe rețele sociale;
  • conversații generate automat pentru manipulare sau dezinformare.

Acest tip de atac este periculos deoarece afectează încrederea. În trecut, un apel telefonic de la o persoană cunoscută putea fi considerat un element de validare. În prezent, vocea, imaginea și stilul de scriere nu mai sunt suficiente pentru confirmarea identității.

În organizații, acest risc afectează mai ales zonele financiar-contabile, managementul, resursele umane, achizițiile, relația cu furnizorii și echipele care gestionează date sensibile.

Diferența dintre atacurile clasice și atacurile asistate de AI

Diferența principală nu constă neapărat în obiectivul atacului, ci în modul de execuție.

Un atac clasic este de regulă mai static, mai dependent de intervenție umană și mai ușor de identificat prin indicatori cunoscuți. Un atac asistat de AI poate fi mai flexibil, mai personalizat și mai rapid.

Element analizatAtac cibernetic clasicAtac asistat de AI
PersonalizareLimitată sau manualăRapidă, automată, adaptată victimei
VolumDepinde de resursele atacatoruluiPoate fi scalat mult mai rapid
LimbajPoate conține erori evidentePoate fi natural, coerent și credibil
AdaptabilitateDe regulă redusăPoate reacționa la context
DetecțieBazată pe indicatori cunoscuțiMai dificilă dacă atacul se modifică frecvent
Cost pentru atacatorMai mare pentru atacuri sofisticatePoate fi redus prin automatizare
Impact asupra utilizatoruluiTehnic și socialTehnic, social, psihologic și reputațional

AI nu elimină metodele clasice de atac. Le amplifică.

De ce utilizatorii sunt mai expuși

Utilizatorii obișnuiți sunt expuși deoarece AI poate transforma atacurile în experiențe aparent normale. Un mesaj fraudulos poate părea o notificare obișnuită. Un apel poate părea real. Un site fals poate avea texte corecte, branding convingător și instrucțiuni clare. Un atacator poate crea rapid variante diferite ale aceleiași fraude, adaptate la vârstă, profesie, limbă, context financiar sau evenimente recente.

Cele mai vulnerabile situații apar atunci când utilizatorul acționează sub presiune:

  • „Contul tău va fi blocat.”
  • „Trebuie să confirmi urgent plata.”
  • „Ai primit un colet.”
  • „Ai o factură restantă.”
  • „Șeful cere transferul acum.”
  • „Copilul tău are nevoie de ajutor.”
  • „Actualizează imediat datele.”

În toate aceste cazuri, atacul nu vizează doar sistemul, ci decizia omului.

Măsuri de protecție pentru utilizatori

Protecția împotriva atacurilor asistate de AI nu se reduce la instalarea unui antivirus. Este nevoie de o combinație între igienă digitală, verificare, educație și instrumente tehnice.

Utilizatorii ar trebui să aplice următoarele măsuri:

1. Verificarea sursei înainte de acțiune
Nu se accesează linkuri, nu se descarcă fișiere și nu se introduc date personale doar pentru că mesajul pare credibil. Sursa trebuie verificată separat, prin canale oficiale.

2. Autentificare multifactor
Parolele pot fi compromise. Autentificarea cu doi factori sau multifactor reduce semnificativ riscul de acces neautorizat.

3. Parole unice și manager de parole
Reutilizarea parolelor rămâne una dintre cele mai mari vulnerabilități. Un manager de parole ajută la folosirea unor parole complexe și diferite pentru fiecare cont.

4. Actualizarea sistemelor
Sistemele de operare, browserele, aplicațiile și echipamentele trebuie actualizate constant. Vulnerabilitățile cunoscute sunt exploatate rapid, uneori la scurt timp după publicarea lor.

5. Atenție la presiune și urgență
Mesajele care cer acțiune imediată, plată urgentă sau confirmare rapidă trebuie tratate cu suspiciune.

6. Confirmare printr-un canal alternativ
Pentru plăți, transferuri, solicitări de date sau instrucțiuni neobișnuite, confirmarea trebuie făcută printr-un canal separat: apel direct, număr oficial, întâlnire internă sau procedură formală.

7. Limitarea informațiilor publice
Cu cât există mai multe informații publice despre o persoană sau organizație, cu atât atacurile pot fi mai bine personalizate.

Măsuri de protecție pentru organizații

La nivel organizațional, protecția trebuie să fie mai structurată. AI obligă organizațiile să trateze securitatea cibernetică nu doar ca pe o problemă tehnică, ci ca pe o problemă de guvernanță, procese, oameni și cultură organizațională.

Măsurile relevante includ:

  • instruire periodică pentru angajați, management și personal cu roluri critice;
  • simulări de phishing și social engineering;
  • politici clare pentru plăți, modificări de cont bancar și validarea furnizorilor;
  • autentificare multifactor pentru conturile critice;
  • monitorizare comportamentală;
  • protecție avansată pentru e-mail;
  • segmentarea rețelei;
  • backup testat periodic;
  • management riguros al vulnerabilităților;
  • proceduri de răspuns la incidente;
  • control asupra utilizării AI în organizație;
  • reguli clare privind introducerea datelor confidențiale în sisteme AI;
  • auditarea integrărilor AI cu aplicații interne.

Pentru organizațiile care intră sub incidența unor obligații de securitate cibernetică, cum ar fi NIS2, aceste măsuri nu mai țin doar de bune practici, ci de responsabilitate operațională și conformare.

AI ca instrument defensiv

Este important să nu privim Inteligența Artificială doar ca pe o amenințare. AI poate fi folosită și în apărare.

Soluțiile moderne de securitate pot utiliza AI pentru:

  • detectarea anomaliilor;
  • analizarea comportamentului utilizatorilor;
  • prioritizarea alertelor;
  • identificarea campaniilor de phishing;
  • corelarea indicatorilor de compromitere;
  • accelerarea investigațiilor;
  • automatizarea unor pași de răspuns la incidente;
  • identificarea vulnerabilităților;
  • analiza volumelor mari de date.

Problema nu este existența AI, ci modul în care este folosită, controlată și integrată. Aceeași tehnologie poate sprijini apărarea sau poate accelera atacul.

Inteligența Artificială schimbă profund peisajul securității cibernetice. Atacurile nu mai trebuie analizate doar prin prisma vulnerabilităților tehnice, ci și prin capacitatea atacatorilor de a automatiza, personaliza și manipula comportamentul uman.

Diferența dintre un atac clasic și unul asistat de AI constă în nivelul de sofisticare, viteză, adaptabilitate și credibilitate. Phishing-ul devine mai convingător. Malware-ul poate deveni mai flexibil. Botnet-urile pot deveni mai greu de detectat. Deepfake-urile pot compromite încrederea în voce, imagine și identitate. Sistemele AI pot deveni, la rândul lor, ținte.

În acest context, protecția eficientă presupune mai mult decât tehnologie. Este nevoie de educație, proceduri clare, verificare, disciplină digitală și o cultură organizațională orientată spre prevenție.

AI nu face atacurile cibernetice inevitabile, dar le face mai rapide, mai credibile și mai greu de ignorat. De aceea, utilizatorii, organizațiile și instituțiile trebuie să trateze securitatea digitală ca pe o competență esențială, nu ca pe o reacție după producerea incidentului

Articol publicat în martie 2023. Între timp, inteligența artificială generativă a schimbat și modul în care atacă infractorii; vezi secțiunea de la final.

Inteligența artificială (IA) este capacitatea unui sistem de a îndeplini sarcini care cer în mod obișnuit inteligență umană: înțelegerea limbajului, recunoașterea imaginilor, analiza datelor. În securitatea cibernetică, IA ajută la detectarea atacurilor, la găsirea vulnerabilităților și la analiza unor volume de date pe care niciun analist nu le-ar putea parcurge manual.

Pe scurt

  • Algoritmii de învățare automată detectează trafic suspect și comportamente neobișnuite în rețele.
  • IA poate analiza codul sursă și poate semnala vulnerabilități înainte de exploatare.
  • Autentificarea biometrică și analiza jurnalelor de acces sunt alte aplicații importante.
  • Aceeași tehnologie este folosită și de atacatori, deci nu înlocuiește oamenii pregătiți.

Ce aduce IA în apărarea cibernetică

Detectarea și prevenirea atacurilor

Algoritmii de învățare automată pot fi antrenați să recunoască tipare de trafic suspect sau comportamente neobișnuite în rețea. Atacurile sunt identificate mai repede, iar reacția este mai rapidă.

Securitatea aplicațiilor

IA poate analiza codul sursă și poate semnala vulnerabilități, astfel încât acestea să fie corectate înainte ca atacatorii să le exploateze.

Autentificarea

IA stă la baza autentificării prin recunoaștere facială sau vocală. Aceste metode pot completa parolele, care se ghicesc sau se fură ușor, dar trebuie folosite cu prudență, fiindcă vocea și imaginea pot fi astăzi clonate.

Identificarea amenințărilor

Analizând multe incidente, IA poate identifica tipare și tendințe în atacuri, informații folosite pentru măsuri de apărare mai bune.

Analiza datelor de securitate

Jurnalele de acces și de activitate generează volume uriașe de date. IA le poate filtra și poate scoate în evidență evenimentele care merită analizate de un specialist.

Instrumente care folosesc IA

În 2023, printre soluțiile de securitate cunoscute care foloseau IA se numărau platforme de detecție a anomaliilor în rețea, sisteme de analiză a amenințărilor bazate pe învățare automată și soluții de protecție a stațiilor de lucru care analizează comportamentul programelor (de exemplu Darktrace, IBM, Cylance, McAfee). Astăzi, aproape toate soluțiile importante de securitate includ componente de IA.

Partea cealaltă: IA în mâinile atacatorilor

Din 2023 încoace, inteligența artificială generativă a devenit accesibilă oricui, inclusiv infractorilor. Ea este folosită pentru mesaje de phishing fără greșeli, pentru clonarea vocii în fraude telefonice și pentru deepfake. Concluzia rămâne aceeași: tehnologia ajută, dar decisivi sunt oamenii instruiți și procesele bine definite. Vezi și AI vs phishing: cine câștigă?.

Cum vă poate ajuta ProDefence

ProDefence folosește instrumente de analiză asistată de IA în analiza fraudelor electronice și a fișierelor suspecte și oferă cursuri despre riscurile inteligenței artificiale pentru angajați și conducere.

Phishingul este o metodă de fraudă online prin care atacatorii încearcă să obțină informații confidențiale, cum sunt parolele sau datele bancare, prin mesaje false care par trimise de o bancă, un curier, o instituție sau un serviciu online cunoscut. Mesajul duce de regulă spre un site falsificat, care arată ca cel real, dar trimite datele introduse direct la infractori.

Pe scurt

  • Phishingul vine prin e-mail, SMS, aplicații de mesagerie, rețele sociale sau telefon.
  • Scopul: parole, date de card, coduri de autentificare sau instalarea de programe malițioase.
  • Semnalele de alarmă: urgență, emoție, cereri neobișnuite, adrese și linkuri care nu corespund.
  • Regula de bază: nu accesa linkul, verifică direct pe canalul oficial.

Cum funcționează

Atacatorul trimite un mesaj care pare să vină de la o organizație legitimă: banca anunță blocarea contului, curierul cere o taxă de livrare, un magazin oferă un premiu. Mesajul conține un link spre un site falsificat, care imită aspectul și funcționarea site-ului real. Tot ce introduce victima, de la utilizator și parolă la datele cardului sau codul primit prin SMS, ajunge la atacator.

Tipuri frecvente de phishing

  • prin e-mail, cea mai cunoscută formă;
  • prin SMS (smishing), adesea cu teme de curierat sau facturi;
  • prin telefon (vishing), în care infractorul se prezintă drept bancă sau poliție;
  • țintit (spear phishing), cu mesaje personalizate pentru o anumită persoană sau firmă;
  • prin rețele sociale și aplicații de mesagerie, de la conturi false sau compromise.

Riscurile

Datele furate sunt folosite pentru a accesa conturi bancare și a face plăți, pentru a prelua conturi de e-mail sau de rețele sociale ori pentru a instala programe malițioase pe dispozitiv. Un singur cont compromis poate deschide drumul spre altele, mai ales dacă parola este folosită în mai multe locuri.

Cum te protejezi

  1. Fii atent la mesajele nesolicitate și la orice cerere de date personale.
  2. Nu accesa linkurile din mesaje; deschide site-ul sau aplicația oficială direct.
  3. Verifică adresa expeditorului și domeniul site-ului.
  4. Activează autentificarea în doi pași și nu da nimănui codurile primite.
  5. Folosește o soluție de securitate și ține sistemul și aplicațiile actualizate.

Dacă ai căzut în capcană

Anunță imediat banca și blochează cardul, schimbă parolele conturilor afectate, păstrează mesajul și sesizează poliția. Un exemplu analizat în detaliu este phishingul bancar cu ocolirea 2FA.

Întrebări frecvente

Ce este phishingul pe scurt?

O fraudă prin care infractorii trimit mesaje false, în numele unor organizații cunoscute, pentru a obține parole, date bancare sau coduri de autentificare.

Cum recunosc un mesaj de phishing?

Prin urgență nejustificată, cereri de date confidențiale, adrese de expeditor sau linkuri care nu corespund organizației și oferte prea bune ca să fie adevărate.

Ce fac dacă am introdus datele cardului pe un site fals?

Sunați imediat banca pentru blocarea cardului, schimbați parolele și sesizați poliția, păstrând mesajul primit.

ProDefence oferă analiza mesajelor și a fișierelor suspecte și cursuri de educație cibernetică pentru angajați.

Malware (prescurtare de la „malicious software”, program rău intenționat) este orice program conceput să afecteze, să perturbe sau să distrugă sistemele informatice ori datele utilizatorilor, sau să le fure fără știrea lor. Termenul acoperă mai multe familii, de la viruși clasici la ransomware și programe spion.

Pe scurt

  • Malware-ul ajunge pe dispozitive mai ales prin atașamente, linkuri, programe piratate și vulnerabilități neactualizate.
  • Tipurile principale: virus, vierme, troian, ransomware, spyware, adware și rootkit.
  • Riscurile: pierderea datelor, furt financiar, blocarea sistemelor, compromiterea pe termen lung.
  • Protecția: actualizări, soluție de securitate, copii de siguranță și prudență la ce deschizi.

Principalele tipuri de malware

  • Virusul se răspândește de la un sistem la altul prin fișiere infectate. Poate deteriora fișiere, poate fura informații sau poate încetini sistemul.
  • Viermele (worm) se răspândește automat prin rețele și dispozitive conectate, fără intervenția utilizatorului. Poate fura date, poate instala alte programe malițioase sau poate bloca rețele.
  • Troianul (trojan) pare un program inofensiv, dar are funcții ascunse: furt de date, acces de la distanță, instalarea altor componente.
  • Ransomware-ul criptează fișierele și cere o răscumpărare pentru deblocare. Este unul dintre cele mai costisitoare tipuri de atac pentru firme și instituții.
  • Spyware-ul se instalează fără știrea utilizatorului și îi colectează activitatea: parole, conversații, date financiare. Din această familie fac parte și programele de tip stealer, care fură parolele salvate în browser.
  • Adware-ul afișează reclame nedorite și ferestre pop-up și poate reduce performanța sistemului.
  • Rootkit-ul se ascunde adânc în sistemul de operare și poate masca alte programe malițioase, fiind greu de detectat și de eliminat.

Cum ajunge malware-ul pe dispozitive

  • atașamente din e-mailuri de phishing (facturi, documente „urgente”);
  • linkuri spre site-uri compromise;
  • programe și jocuri piratate sau descărcate din surse neoficiale;
  • vulnerabilități în sisteme și aplicații neactualizate;
  • stick-uri USB și dispozitive necunoscute.

Cum te protejezi

  1. Instalează o soluție de securitate și ține-o actualizată.
  2. Actualizează constant sistemul de operare și aplicațiile.
  3. Nu deschide atașamente și linkuri neașteptate.
  4. Descarcă programe doar din surse oficiale.
  5. Fă copii de siguranță regulate, păstrate separat de calculator.

Întrebări frecvente

Care este diferența dintre virus și malware?

Malware este termenul general pentru orice program rău intenționat; virusul este doar un tip de malware, care se răspândește prin fișiere infectate.

Cum îmi dau seama că am malware?

Semne posibile: sistem neobișnuit de lent, ferestre și reclame apărute de nicăieri, programe necunoscute, conturi accesate fără știrea ta sau fișiere care nu se mai deschid.

Ce fac dacă bănuiesc o infectare?

Deconectează dispozitivul de la rețea, nu introduce parole pe el, schimbă parolele de pe alt dispozitiv și cere ajutorul unui specialist.

Pentru analiza unui fișier suspect sau a unui dispozitiv posibil compromis, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Articol publicat în august 2021. Observațiile au rămas valabile.

Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.

Pe scurt

  • Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
  • Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
  • Indiciile sunt vizibile, dar cer atenție.
  • Educația este cea mai eficientă contramăsură.

De ce funcționează

Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.

Ce urmăresc atacatorii

  • date personale, revândute sau folosite pentru alte fraude;
  • fraude financiare, prin datele de card sau accesul la internet banking;
  • infiltrarea în companii și instituții, printr-un cont de angajat compromis;
  • profilarea victimelor, pentru atacuri ulterioare mai bine țintite.

Indiciile care trădează un atac

  • expeditorul sau domeniul nu corespund organizației;
  • mesajul cere date confidențiale sau o plată;
  • tonul este urgent sau amenințător;
  • oferta este prea bună ca să fie adevărată;
  • linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.

Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.

Educația reduce numărul victimelor

Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.

Analiză publicată în noiembrie 2020. Riscul descris este la fel de actual.

Platformele online care scanează linkuri și fișiere, editează documente sau fotografii păstrează ce le trimiți, iar o parte din aceste informații devin accesibile altor utilizatori. Analiza arată documente cu date personale și fișiere confidențiale ajunse în baze de date publice tocmai pentru că cineva a vrut să verifice dacă sunt periculoase. O măsură de prudență se poate transforma astfel într-un incident de securitate.

Pe scurt

  • Informațiile ajung publice din setări greșite, transmitere și stocare nesigure, lipsă de instruire, indiferență sau interese personale.
  • Platformele de scanare a linkurilor, a fișierelor și a e-mailurilor au baze de date în spate, cu niveluri diferite de acces.
  • Linkurile scanate pot duce la documente generate online, cu date personale.
  • Fișierele încărcate pentru scanare antivirus pot fi descărcate de utilizatorii cu anumite privilegii.
  • Documentele confidențiale nu se încarcă pe platforme publice; se analizează local sau de un specialist.

Informația: armă, poartă de acces, flux de date

Informația poate ajuta, împiedica sau distruge, în funcție de context, importanță și exploatare. Regulamentul general privind protecția datelor și procedurile de securitate cibernetică ajută la protejarea ei, fie că este personală, confidențială sau secretă. Totuși, unele informații ajung publice. Cauzele principale:

  • setări greșite;
  • transport, transmitere și stocare nesigure;
  • lipsa instruirii;
  • indiferența;
  • interese personale.

Analiza se concentrează pe transmitere, care în infrastructura informatică implică dispozitive personale sau de serviciu, rețele, VPN, baze de date și aplicații.

Platformele online „inofensive”

Multe servicii online par fără risc:

  • editarea și trimiterea de fotografii;
  • editarea, crearea și trimiterea de documente;
  • scanarea antivirus a aplicațiilor și documentelor;
  • scanarea e-mailurilor;
  • scanarea adreselor web.

Toate au baze de date care stochează ce le trimiți. Fiecare are politicile ei de confidențialitate, dar și niveluri de acces (gratuit, plătit), iar anumite date sunt la un clic distanță.

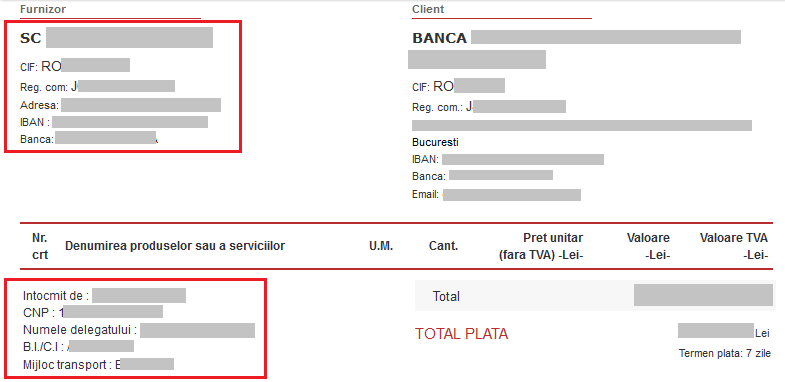
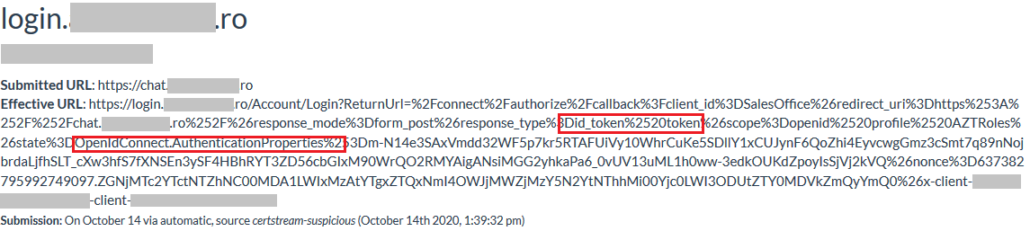
Exemplul 1: linkurile scanate

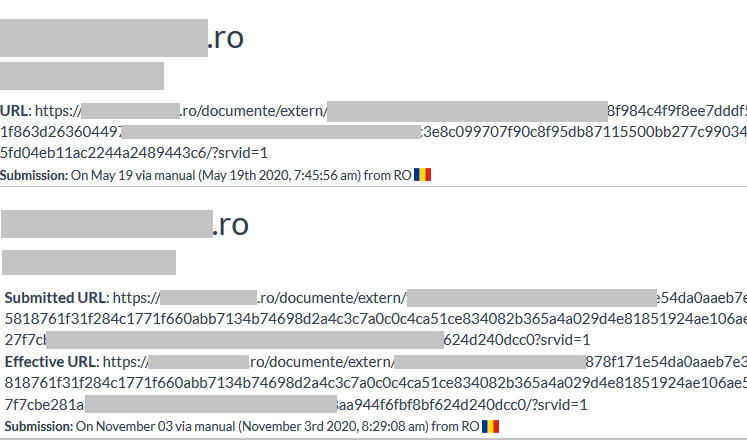
Unele aplicații scanează automat adresele primite, iar mulți utilizatori fac la fel cu linkurile din mesaje. Rezultatul ajunge într-o bază de date publică.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

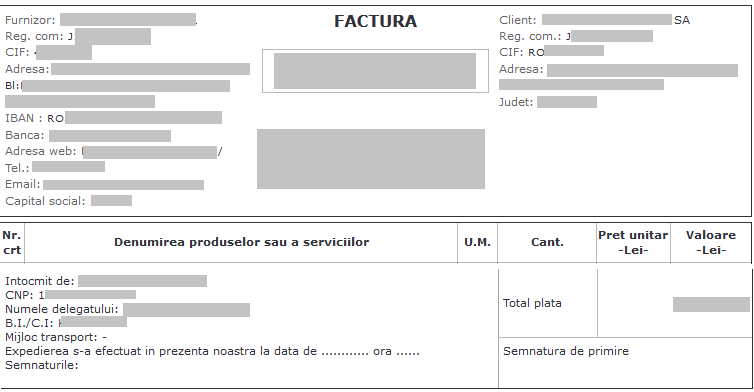
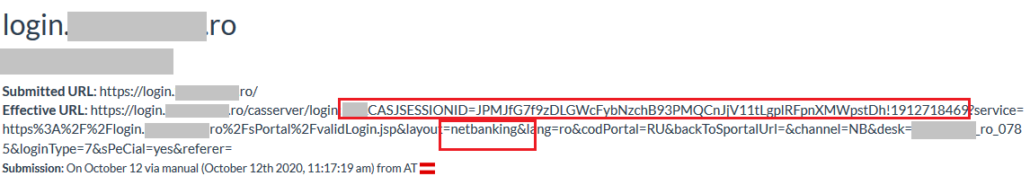
Aplicațiile care generează documentele online nu sunt de vină: adresele sunt greu de ghicit sau ar trebui protejate cu un cod unic trimis clientului. Problema apare când adresele ajung într-o bază de date publică. Infractorii sunt foarte inventivi în a folosi astfel de informații.

Am găsit informații sensibile, din fericire invalide la momentul descoperirii:

Divulgarea de informații prin platforme online, captură din analiza ProDefence

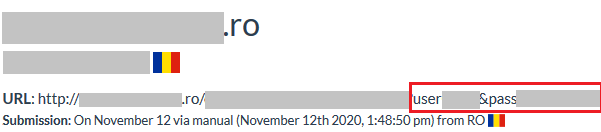
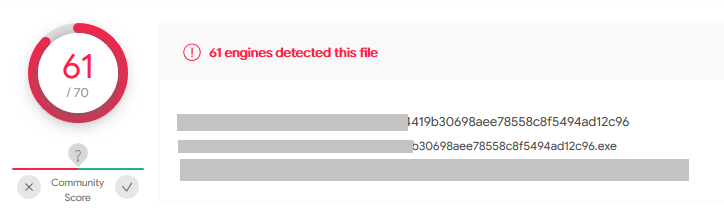
Exemplul 2: fișierele încărcate pentru scanare

Este bine să fim precauți cu fișierele primite, dar este scanarea pe platformele publice soluția ideală?

Divulgarea de informații prin platforme online, captură din analiza ProDefence

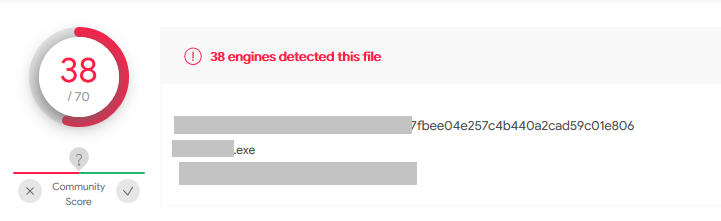
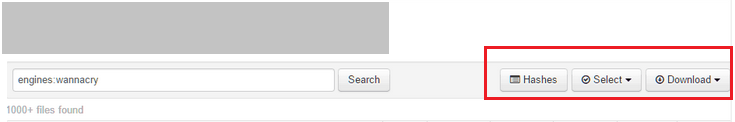
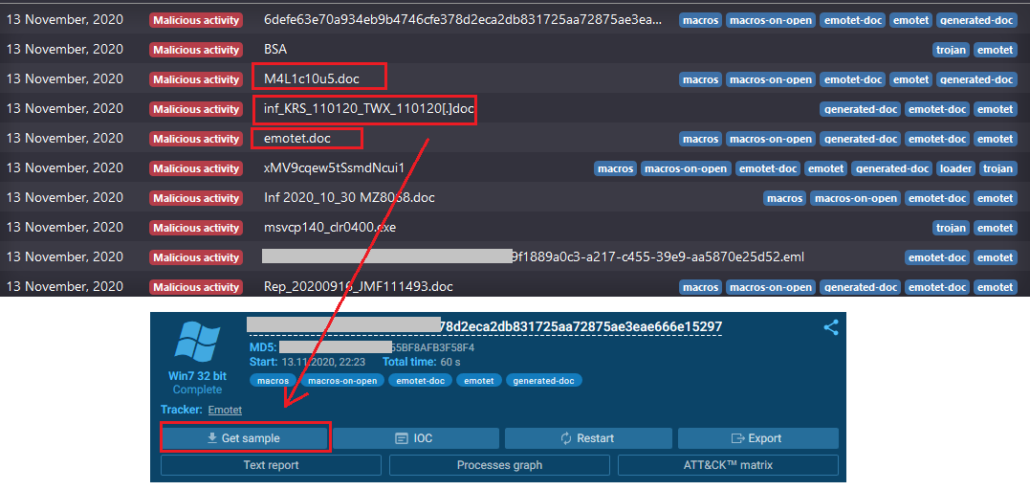
Ce încarci poate fi văzut și descărcat de cei care au anumite privilegii pe platformă. Dacă documentul conține date sensibile, confidențiale sau secrete, acestea devin accesibile oricui îl analizează.

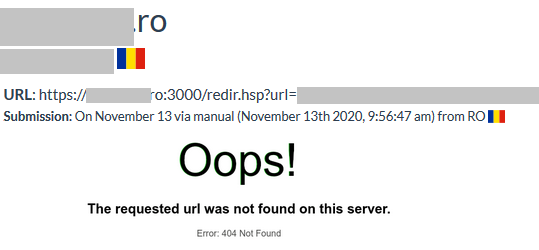
Un alt exemplu: căutând documente marcate ca virusul Emotet, am găsit pe platformă multe documente „curate”, rămase acolo și accesibile oricui, pentru analize sau culegere de informații.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Concluzie

Pericolul divulgării de date este real. În cazurile prezentate, acțiunea pornește din dorința de a proteja infrastructura, este o reacție firească, dar poate duce totuși la un incident în care toți cei implicați au avut intenții bune. Aceleași riscuri apar la editarea online, completarea de documente sau transferul de fișiere necriptate.

Recomandări

  • nu încărcați documente interne sau cu date personale pe platforme publice de scanare;
  • verificați politica de confidențialitate a oricărui serviciu online folosit pentru documente;
  • pentru fișiere suspecte, folosiți analiza locală sau un specialist;
  • includeți aceste reguli în procedurile interne și în instruirea angajaților.

ProDefence oferă analiza fișierelor suspecte.

Sari la conținut