Arhiva tag-ul pentru: educatie

Articol publicat în mai 2022, pe baza lucrării „Phishing-ul bancar: propuneri de soluții pentru diminuarea numărului de victime ale atacurilor cibernetice de tip phishing”, preluată de Directoratul Național de Securitate Cibernetică.

Phishingul bancar rămâne eficient pentru că exploatează încrederea clienților în banca lor: un mesaj care imită identitatea vizuală a băncii și invocă o „actualizare a contului” sau un „upgrade de securitate” convinge victima să își dea datele. Reducerea numărului de victime cere măsuri pe patru direcții: clienții, angajații băncilor, aplicațiile bancare și anchetatorii.

Pe scurt

  • Cu cât împărtășim mai multe date online, cu atât mai multe date de identificare și tranzacții sunt expuse.
  • De la primul atac raportat, în anii 1990, phishingul a evoluat spre metode de livrare tot mai sofisticate.
  • Atacatorii trec de la e-mail la rețele sociale și aplicații de mesagerie.
  • Educația este una dintre cele mai eficiente bariere, dar amenințarea nu poate fi eliminată complet.

Cum funcționează phishingul bancar

Sectorul financiar este una dintre principalele ținte ale infractorilor cibernetici. Aceștia folosesc phishingul pentru a ocoli protocoalele de securitate ale băncilor și se bazează pe inginerie socială:

  • scenarii credibile: actualizare de cont, blocare de card, „upgrade de securitate”;
  • imitarea identității băncii: logo, culori, imagini, ton al mesajelor;
  • pagini false care colectează datele de autentificare și ale cardului.

Ce soluții reduc numărul victimelor

Clienții

Clienții trebuie să înțeleagă impactul financiar real al unui atac reușit și să știe că banca nu le cere niciodată datele prin linkuri primite pe e-mail sau SMS.

Angajații băncilor

Angajații care transferă fonduri, gestionează date sensibile sau lucrează în zone cu risc operațional ridicat au nevoie de instruire suplimentară pentru capcanele mai sofisticate.

Aplicațiile bancare

Băncile trebuie să răspundă capacităților în schimbare ale atacatorilor cu aplicații mai sigure, capabile să recunoască mai repede schemele de phishing.

Anchetatorii

Personalul care investighează infracțiunile economico-financiare online trebuie să cunoască instrumentele folosite în atacuri și modul în care funcționează, pentru a atribui corect faptele și a propune contramăsuri eficiente.

Concluzii

Phishingul va fi greu de eliminat complet, din cauza rafinamentului atacurilor, a ingineriei sociale și a instrumentelor tehnice în continuă dezvoltare. Există un decalaj permanent între atacurile sofisticate și contramăsuri. Formarea continuă, tehnicile anti-phishing de detectare și blocare și o înțelegere clară a ciclului de viață al phishingului sunt cheia pentru reducerea pierderilor.

Referințe

Un caz real analizat de ProDefence: Phishingul bancar și ocolirea 2FA.
Analiză publicată în martie 2021.

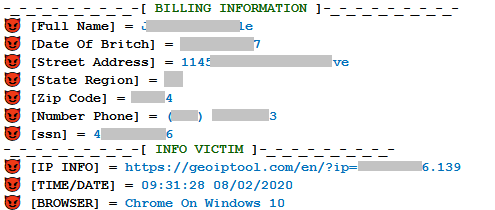
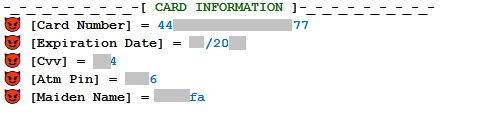
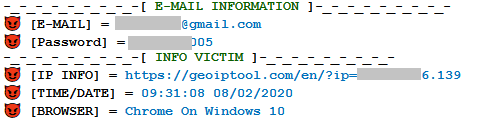
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.

Pe scurt

  • Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
  • Nicio bancă nu are nevoie de parola adresei tale de e-mail.
  • IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
  • Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
  • Educația este ceea ce înclină balanța.

Cum se pregătește un atac de phishing

Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:

  1. atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
  2. creează pagina falsă manual sau cu un generator automat;
  3. cumpără un domeniu asemănător cu cel pe care îl imită;
  4. trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
  5. colectează datele introduse de victime.

Ce date cere pagina falsă și ce face atacatorul cu ele

Pagina de phishing bancar analizată, captură din analiza ProDefence

Adresa și parola de e-mail

Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.

Adresa IP, browserul, data și ora

Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele personale

Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele cardului

Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:

  • vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
  • tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.

Concluzie

Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.

Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.
Analiză publicată în noiembrie 2020. Riscul descris este la fel de actual.

Platformele online care scanează linkuri și fișiere, editează documente sau fotografii păstrează ce le trimiți, iar o parte din aceste informații devin accesibile altor utilizatori. Analiza arată documente cu date personale și fișiere confidențiale ajunse în baze de date publice tocmai pentru că cineva a vrut să verifice dacă sunt periculoase. O măsură de prudență se poate transforma astfel într-un incident de securitate.

Pe scurt

  • Informațiile ajung publice din setări greșite, transmitere și stocare nesigure, lipsă de instruire, indiferență sau interese personale.
  • Platformele de scanare a linkurilor, a fișierelor și a e-mailurilor au baze de date în spate, cu niveluri diferite de acces.
  • Linkurile scanate pot duce la documente generate online, cu date personale.
  • Fișierele încărcate pentru scanare antivirus pot fi descărcate de utilizatorii cu anumite privilegii.
  • Documentele confidențiale nu se încarcă pe platforme publice; se analizează local sau de un specialist.

Informația: armă, poartă de acces, flux de date

Informația poate ajuta, împiedica sau distruge, în funcție de context, importanță și exploatare. Regulamentul general privind protecția datelor și procedurile de securitate cibernetică ajută la protejarea ei, fie că este personală, confidențială sau secretă. Totuși, unele informații ajung publice. Cauzele principale:

  • setări greșite;
  • transport, transmitere și stocare nesigure;
  • lipsa instruirii;
  • indiferența;
  • interese personale.

Analiza se concentrează pe transmitere, care în infrastructura informatică implică dispozitive personale sau de serviciu, rețele, VPN, baze de date și aplicații.

Platformele online „inofensive”

Multe servicii online par fără risc:

  • editarea și trimiterea de fotografii;
  • editarea, crearea și trimiterea de documente;
  • scanarea antivirus a aplicațiilor și documentelor;
  • scanarea e-mailurilor;
  • scanarea adreselor web.

Toate au baze de date care stochează ce le trimiți. Fiecare are politicile ei de confidențialitate, dar și niveluri de acces (gratuit, plătit), iar anumite date sunt la un clic distanță.

Exemplul 1: linkurile scanate

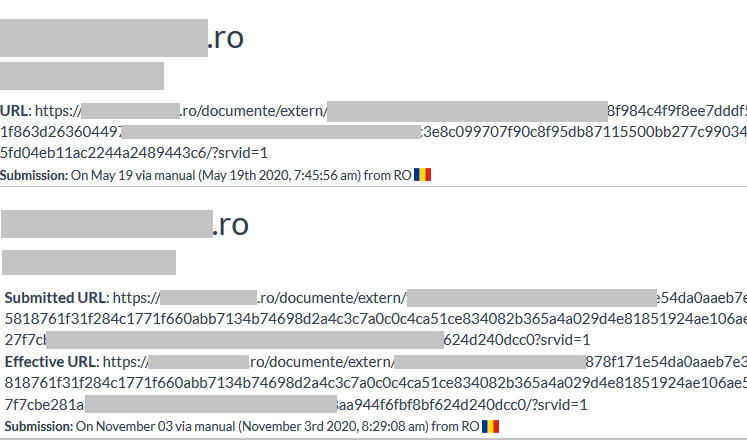
Unele aplicații scanează automat adresele primite, iar mulți utilizatori fac la fel cu linkurile din mesaje. Rezultatul ajunge într-o bază de date publică.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

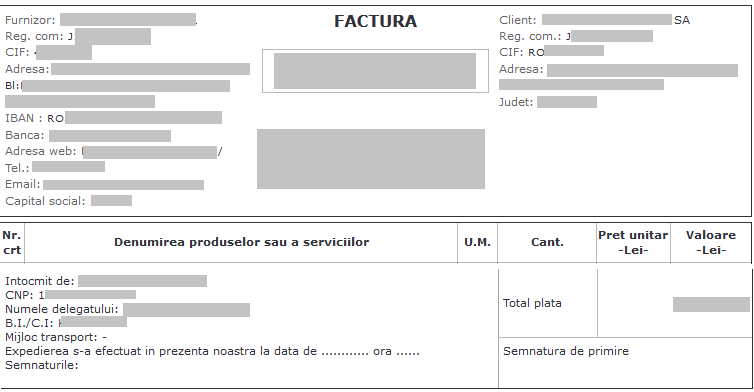
Aplicațiile care generează documentele online nu sunt de vină: adresele sunt greu de ghicit sau ar trebui protejate cu un cod unic trimis clientului. Problema apare când adresele ajung într-o bază de date publică. Infractorii sunt foarte inventivi în a folosi astfel de informații.

Am găsit informații sensibile, din fericire invalide la momentul descoperirii:

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Exemplul 2: fișierele încărcate pentru scanare

Este bine să fim precauți cu fișierele primite, dar este scanarea pe platformele publice soluția ideală?

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Ce încarci poate fi văzut și descărcat de cei care au anumite privilegii pe platformă. Dacă documentul conține date sensibile, confidențiale sau secrete, acestea devin accesibile oricui îl analizează.

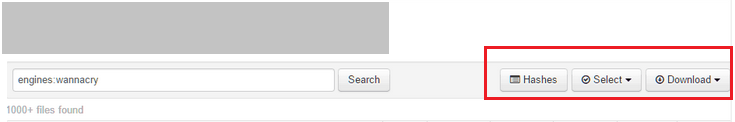
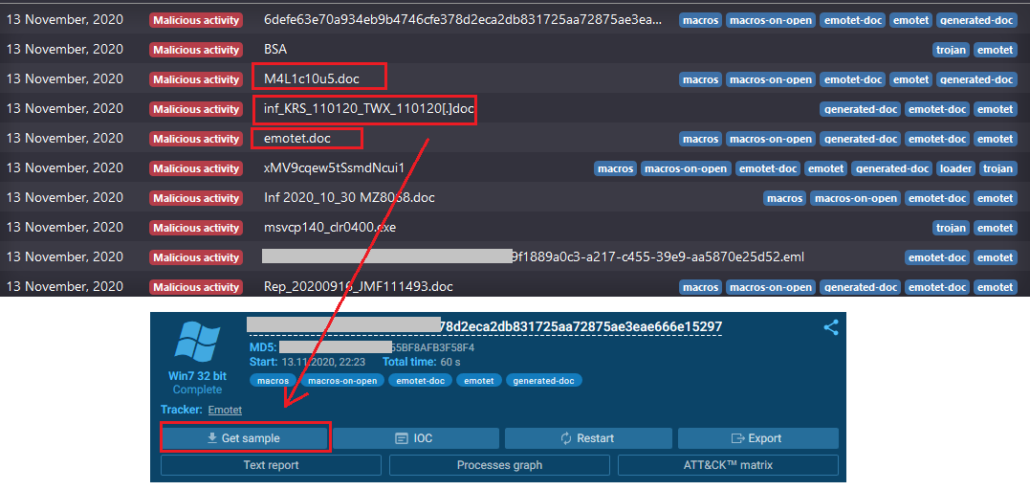
Un alt exemplu: căutând documente marcate ca virusul Emotet, am găsit pe platformă multe documente „curate”, rămase acolo și accesibile oricui, pentru analize sau culegere de informații.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Concluzie

Pericolul divulgării de date este real. În cazurile prezentate, acțiunea pornește din dorința de a proteja infrastructura, este o reacție firească, dar poate duce totuși la un incident în care toți cei implicați au avut intenții bune. Aceleași riscuri apar la editarea online, completarea de documente sau transferul de fișiere necriptate.

Recomandări

  • nu încărcați documente interne sau cu date personale pe platforme publice de scanare;
  • verificați politica de confidențialitate a oricărui serviciu online folosit pentru documente;
  • pentru fișiere suspecte, folosiți analiza locală sau un specialist;
  • includeți aceste reguli în procedurile interne și în instruirea angajaților.

ProDefence oferă analiza fișierelor suspecte.

Articol publicat în august 2020.

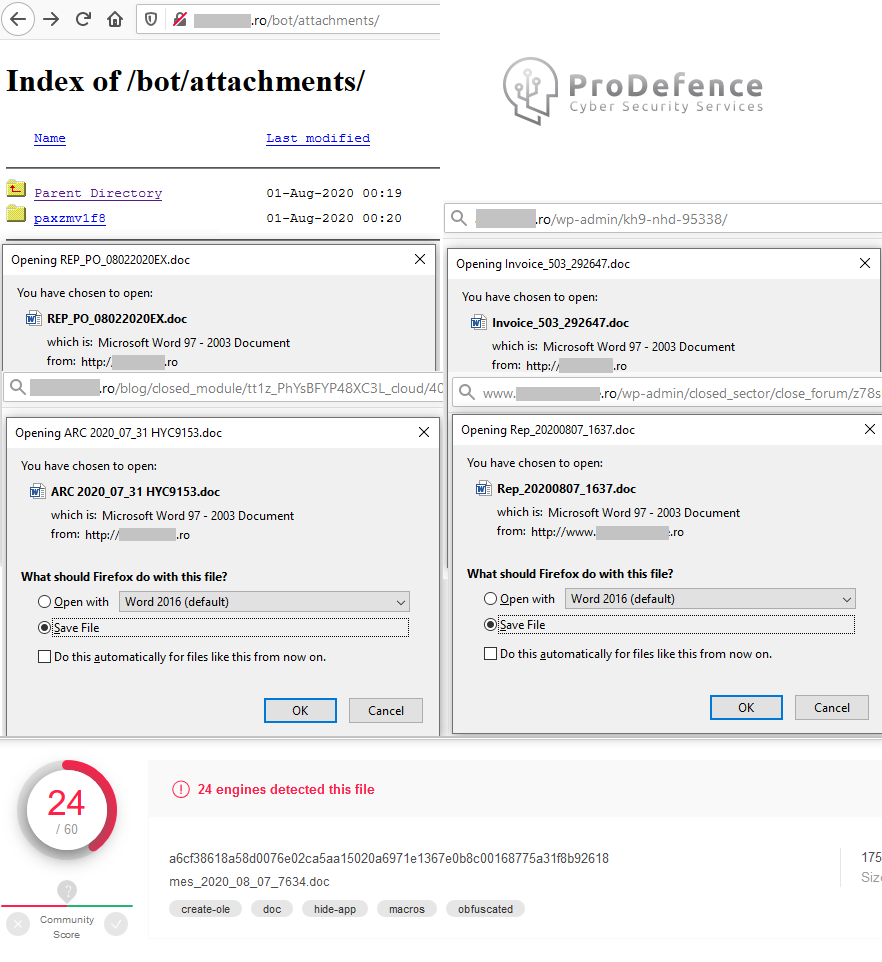
Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail.

Pe scurt

  • Un document Word infectat descarcă, în câteva minute, alte componente malițioase.
  • Acestea se conectează la o rețea de adrese IP și domenii controlate de atacatori.
  • Odată stabilită legătura, atacatorul poate fura date sau poate folosi calculatorul în alte atacuri.
  • Victimele sunt de două feluri: utilizatorul care deschide atașamentul și dispozitivul compromis care devine parte din rețea.
Adrese IP din România în infrastructura Emotet, captură din analiza ProDefence

Cum se răspândește

România, aflată în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile chiar și pentru administratorii de găzduire, rețea sau furnizorii de internet. Dispozitivele conectate la internet sunt exploatate de atacatori și integrate în sistemele lor de răspândire și control.

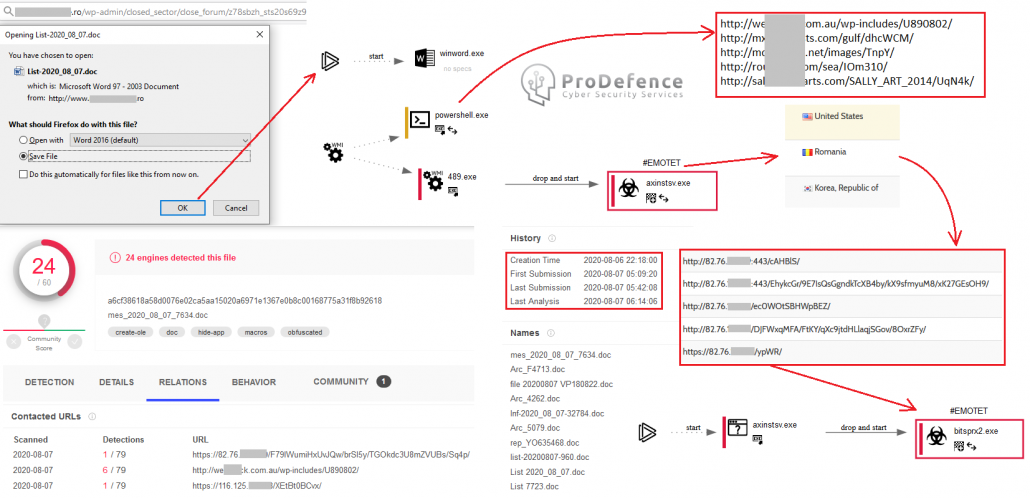
Un document Word declanșează activități ascunse în calculator, inclusiv descărcarea neautorizată a altor fișiere. Acestea se conectează la o serie de adrese IP și domenii pentru a stabili legătura cu panoul de comandă. Din acel moment, atacatorul poate trimite orice comandă: de la furtul de date la atacuri asupra altor sisteme. Totul, în câteva minute.

Lanțul de infectare Emotet, captură din analiza ProDefence

Două tipuri de victime

  1. Utilizatorul care primește un e-mail infectat. Cu un minim de cunoștințe, ignoră mesajul sau îl trimite unui specialist dacă pare important, dar suspect. Dacă deschide atașamentul, urmează lanțul de mai sus.
  2. Dispozitivul compromis: server, router, cameră de supraveghere, televizor, consolă, calculator, telefon, tabletă, bec sau încuietoare smart. Practic, orice dispozitiv conectat la internet.

Ce se poate face

Rezolvarea este complexă și depinde de mulți factori, dar un minim de educație, sfatul unui specialist și deschiderea spre a cere ajutor reduc mult impactul. Atenție la detalii.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior în alte forme. Vedeți și analiza atacului Emotet asupra CV19 România și Emotet pe domenii din România.

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

BadPower este un tip de atac descoperit în 2020 de cercetătorii Tencent Xuanwu Lab, prin care firmware-ul unui încărcător rapid („fast charge”) poate fi modificat astfel încât să trimită o tensiune mai mare decât suportă dispozitivul. Rezultatul poate fi supraîncălzirea, deteriorarea componentelor sau chiar arderea telefonului.

Pe scurt

  • Încărcătoarele rapide negociază tensiunea cu telefonul prin propriul firmware.
  • Un atacator poate rescrie acest firmware, direct sau printr-un telefon compromis conectat la încărcător.
  • În testele cercetătorilor, cel puțin 18 modele de încărcătoare erau vulnerabile.
  • Recomandarea principală: atenție la stațiile publice de încărcare și la încărcătoarele împrumutate.

Videoclip

Cum funcționează

Încărcătoarele obișnuite oferă o tensiune fixă. Cele rapide comunică cu telefonul și cresc tensiunea doar dacă dispozitivul o suportă. Logica acestei negocieri stă în firmware-ul încărcătorului. Dacă firmware-ul poate fi rescris, încărcătorul poate fi făcut să livreze o tensiune excesivă oricărui dispozitiv conectat, inclusiv unuia care nu suportă încărcarea rapidă.

De ce este periculos

Atacul nu fură date, ci produce pagube fizice. Un încărcător modificat într-un spațiu public poate deteriora pe rând telefoanele tuturor celor care îl folosesc.

Cum te protejezi

  • evită stațiile publice de încărcare sau folosește propria priză și propriul încărcător;
  • nu împrumuta încărcătorul unor persoane necunoscute și nu folosi încărcătoare găsite;
  • cumpără încărcătoare de la producători cunoscuți, care oferă actualizări de firmware;
  • o baterie externă proprie este o alternativă mai sigură în călătorii.

Articolul complet: Atenție la BadPower, virusul care îți „prăjește” telefonul (Mediafax).

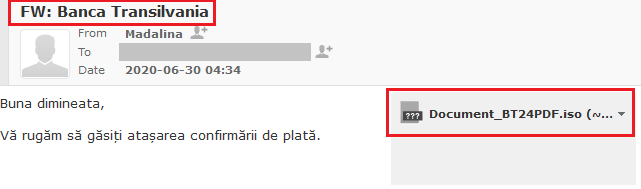
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.

Impactul a fost zero.

Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!

Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!

Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania

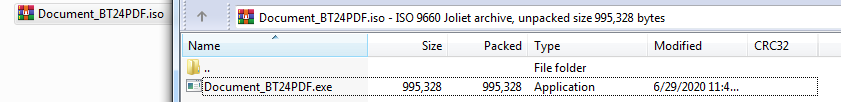
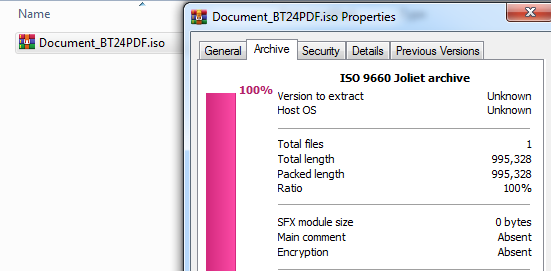
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.

Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe

De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva.
Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.

In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.

După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii

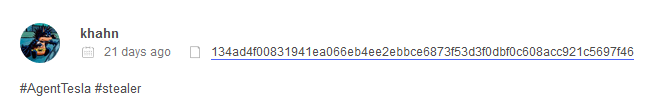
https://www.virustotal.com/gui/file/134ad4f00831941ea066eb4ee2ebbce6873f53d3f0dbf0c608acc921c5697f46/detection

Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.

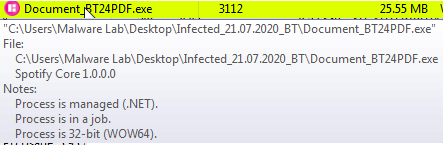
Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.

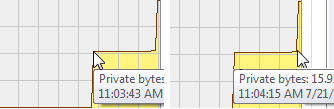
Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.

Nu a instalat nimic in calculator, dar a ramas activ executabilul.

In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.

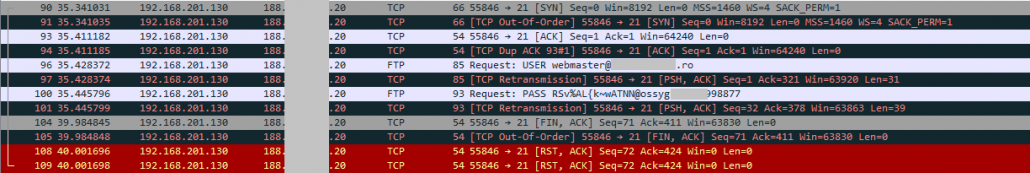
In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern.
Domain-ul nu este important să îl adăugăm în postare…

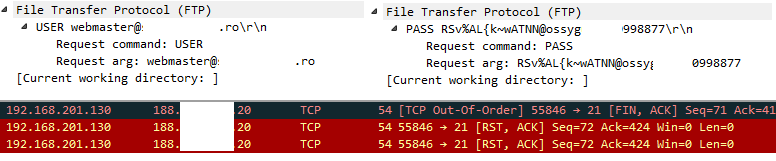
Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order

Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.

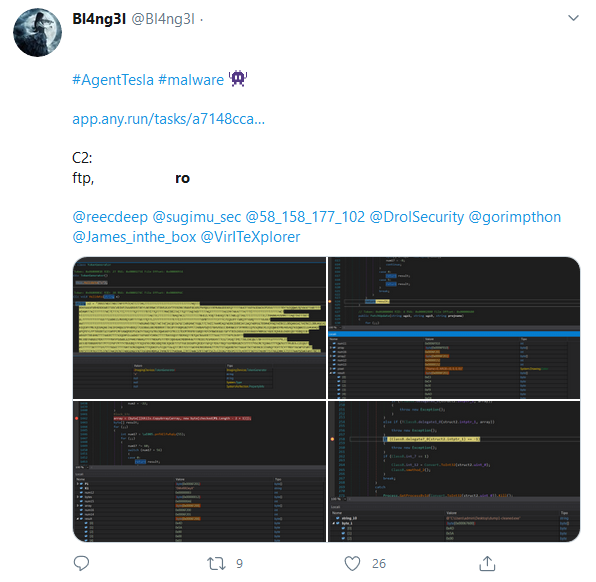
Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.

Același lucru îl găsim si in detaliile de pe VirusTotal.

Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum.
Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.

Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc

Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.

În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!

În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP.
Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri…
Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!


Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!

Atenție la detalii!!!

Sari la conținut