
Lansarea publică a serviciului ctrlProdefence: monitorizarea continuă a vulnerabilităților
Anunț publicat în noiembrie 2020. Pentru serviciile actuale de testare și monitorizare, vedeți pagina Audit de securitate web și de rețea.
În noiembrie 2020, ProDefence a deschis publicului platforma ctrlProdefence, folosită intern din 2019 ca o completare a testelor de penetrare. Platforma scanează periodic site-urile, aplicațiile web, serverele și rețelele unei organizații și transformă un volum mare de informații într-un raport cu vulnerabilitățile noi care le pot afecta.
Pe scurt
- Platforma a fost extinsă ca stocare și capacitate de transfer, pentru a susține un număr mare de clienți.
- Scanările se programează, riscurile se calculează și se clasifică, iar cele critice generează alerte.
- La primele scanări, în martie 2020, multe rețele aveau un număr foarte mare de vulnerabilități, din lipsă de actualizări și administrare.
- După primele rapoarte și discuții, conducerile au alocat buget pentru remediere.
De ce monitorizare continuă
Situația critică a multor sisteme informatice din România și evoluția atacurilor au dus la decizia de a extinde platforma. Un test de penetrare oferă o imagine detaliată la un moment dat; monitorizarea continuă arată vulnerabilitățile care apar după aceea.
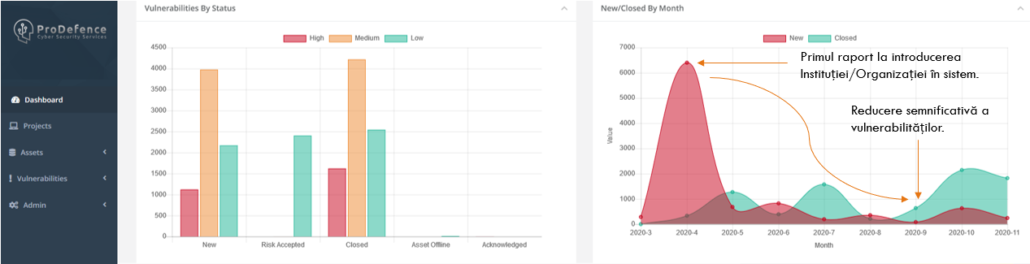
Graficul arată evoluția vulnerabilităților, de la prima scanare a unor rețele până la cea din noiembrie 2020. În martie, numărul lor era foarte mare, fiindcă unele sisteme nu erau actualizate și nici administrate corespunzător. După primul raport și discuțiile cu directorii instituțiilor și firmelor, aceștia au înțeles gravitatea situației și au alocat buget pentru protecție.
Ce conține platforma
- aplicații dedicate descoperirii vulnerabilităților;
- automatizarea majorității funcțiilor;
- programarea frecvenței scanărilor;
- calcularea și clasificarea riscurilor în funcție de sistem și vulnerabilități;
- alerte pentru riscurile critice;
- urmărirea evoluției vulnerabilităților în timp;
- panou de control cu permisiuni (administrator, manager).
Cum se folosește
Platforma poate fi folosită după un audit de securitate (test de penetrare), pentru monitorizarea activelor testate. Auditul descoperă vulnerabilitățile cele mai ascunse, fiindcă se bazează pe intuiția și interpretarea auditorului; platforma menține apoi nivelul de securitate prin raportarea vulnerabilităților noi.
Securitatea nu este o cheltuială opțională
Protejarea datelor confidențiale, a integrității și a reputației este, în primul rând, responsabilitatea conducerii. În fiecare an trebuie alocat buget pentru menținerea sistemelor la un nivel cel puțin acceptabil de securitate. Prețul se stabilea în funcție de mărimea organizației, nivelul de confidențialitate a datelor și numărul de active.
Pentru o evaluare actuală a expunerii, contactați echipa ProDefence.
 ProDefence SRL
 @ Prodefence SRL

 Prodefence SRL