Analiză publicată în martie 2021.
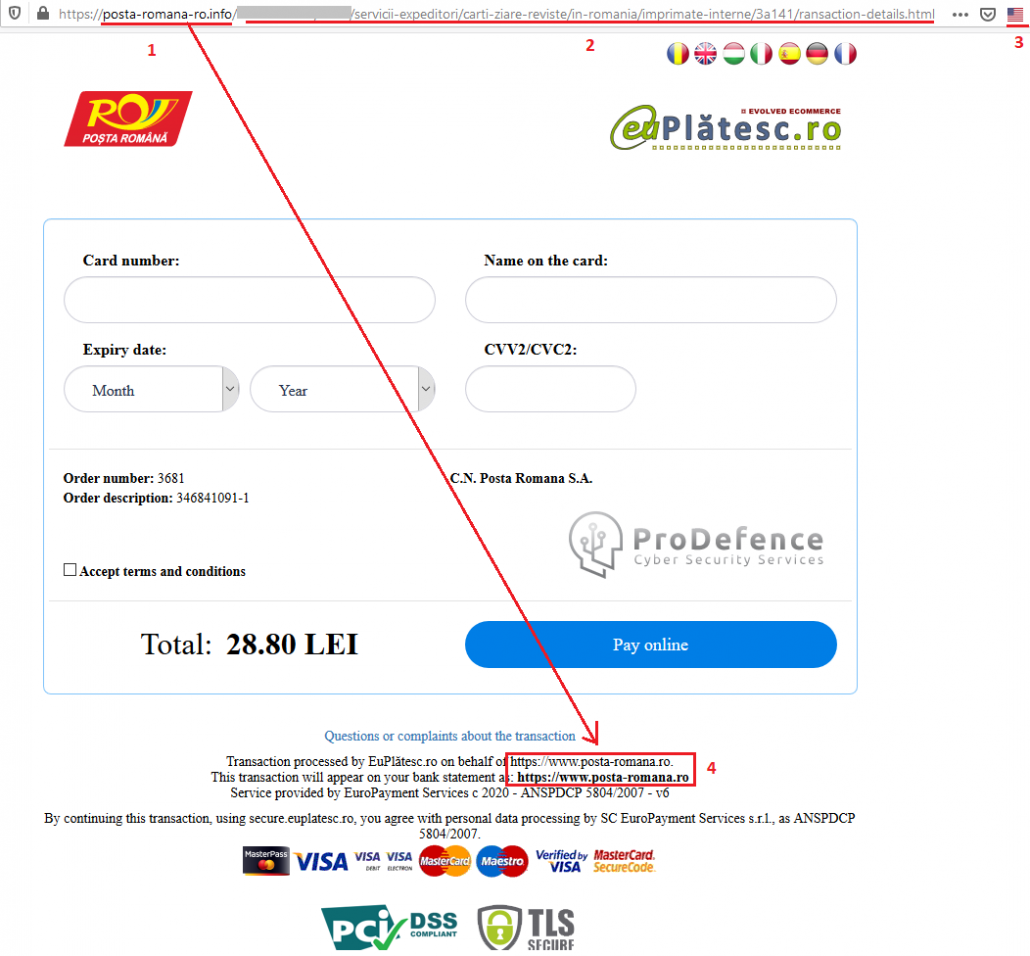
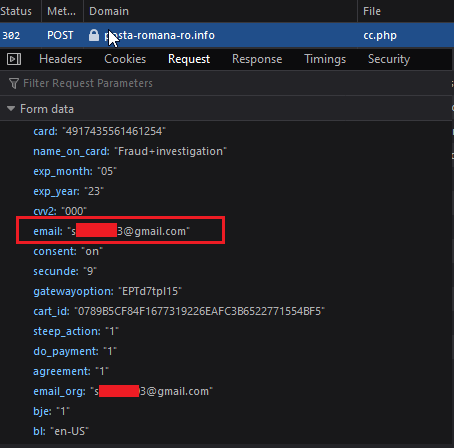
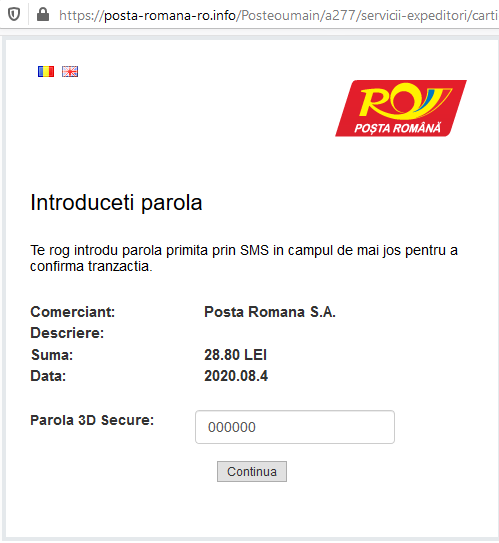
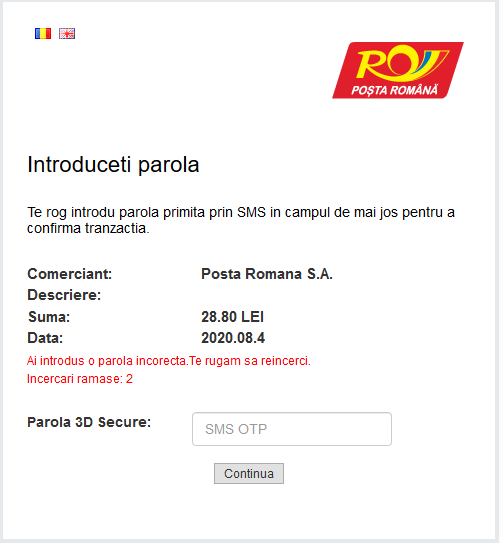
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.
Pe scurt
- Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
- Nicio bancă nu are nevoie de parola adresei tale de e-mail.
- IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
- Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
- Educația este ceea ce înclină balanța.
Cum se pregătește un atac de phishing
Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:
- atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
- creează pagina falsă manual sau cu un generator automat;
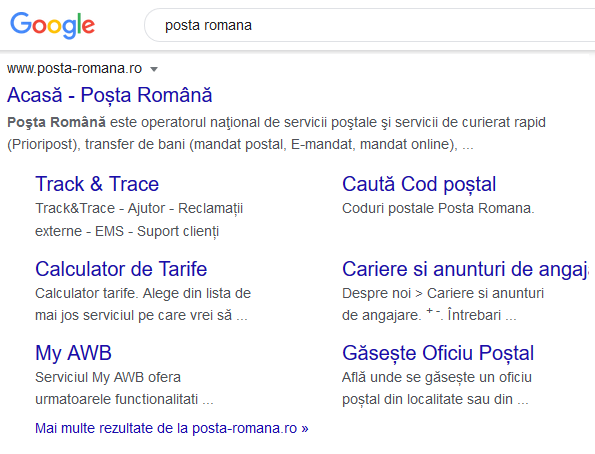
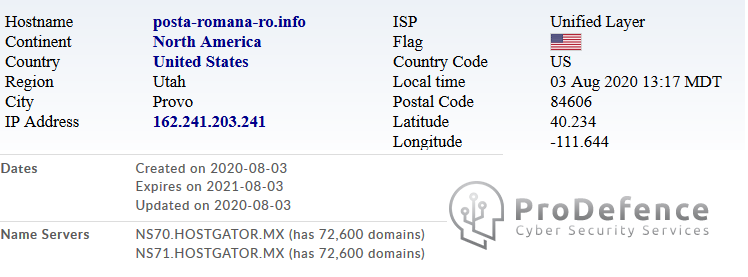
- cumpără un domeniu asemănător cu cel pe care îl imită;
- trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
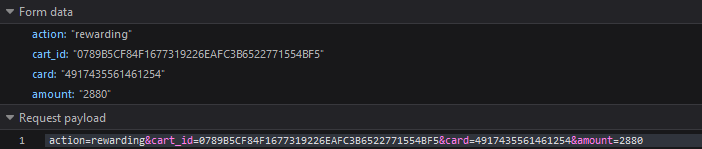
- colectează datele introduse de victime.
Ce date cere pagina falsă și ce face atacatorul cu ele
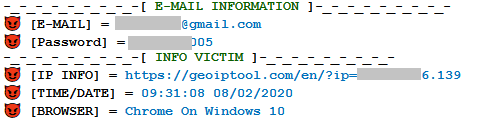
Adresa și parola de e-mail
Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.
Adresa IP, browserul, data și ora
Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.
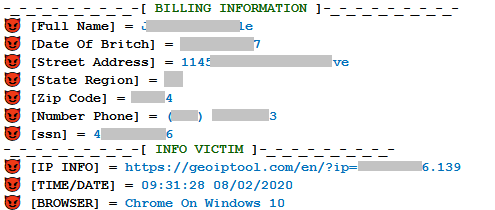
Datele personale
Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.
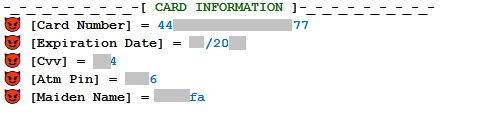
Datele cardului
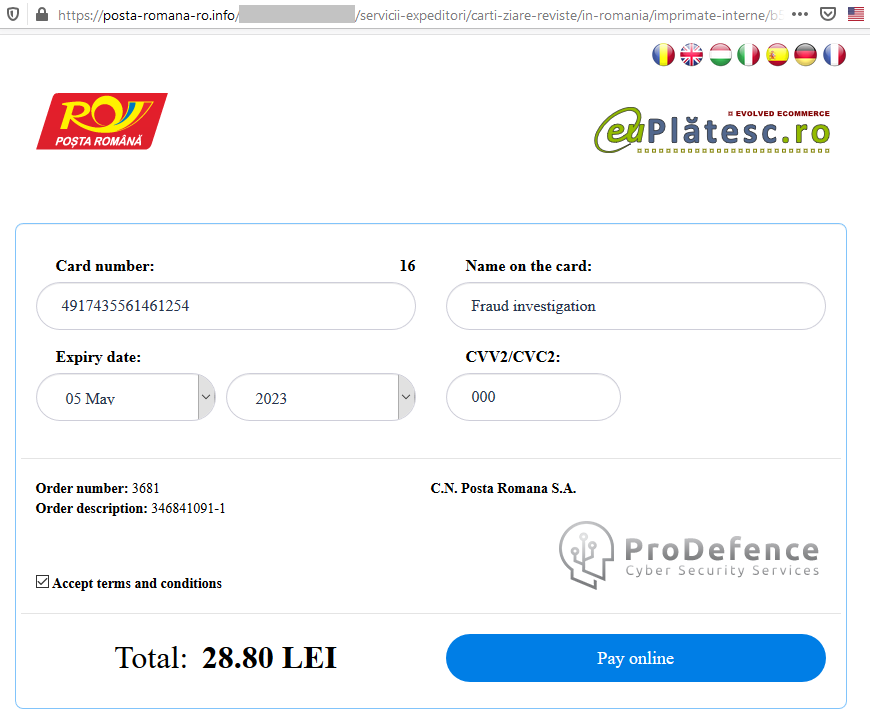
Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:
- vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
- tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.
Concluzie
Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.
Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.