Arhiva tag-ul pentru: avertizari

Articol publicat în octombrie 2021.

În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai fost un motiv de panică.

Pe scurt

  • Vulnerabilitatea era publică de mult timp și fusese exploatată mai întâi de grupuri restrânse, apoi de oricine.
  • În februarie–martie 2021, ProDefence a identificat serverele vulnerabile din România și a transmis lista către CERT-RO (astăzi DNSC).
  • Erau afectate instituții publice și firme private: distribuitori de echipamente medicale, agenții de turism, telecomunicații, un lanț farmaceutic.
  • Lista publicată în septembrie conținea serverele raportate în martie, plus câteva noi.
  • Remedierea vulnerabilității nu rezolvă problema serverelor deja compromise.

Cronologie

Februarie 2021: identificarea

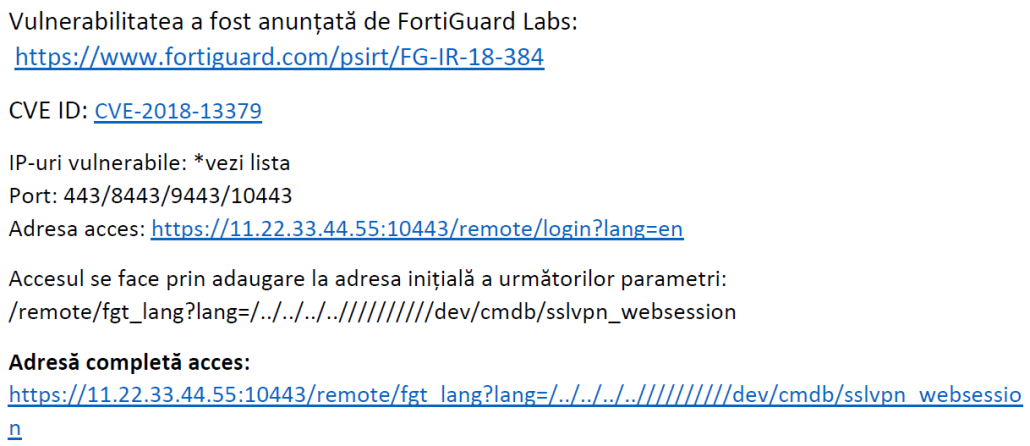
După publicarea vulnerabilității, am testat impactul asupra serverelor VPN și am început analiza infrastructurii din România pentru a găsi serverele expuse. Am publicat și o avertizare discretă pe rețelele sociale.
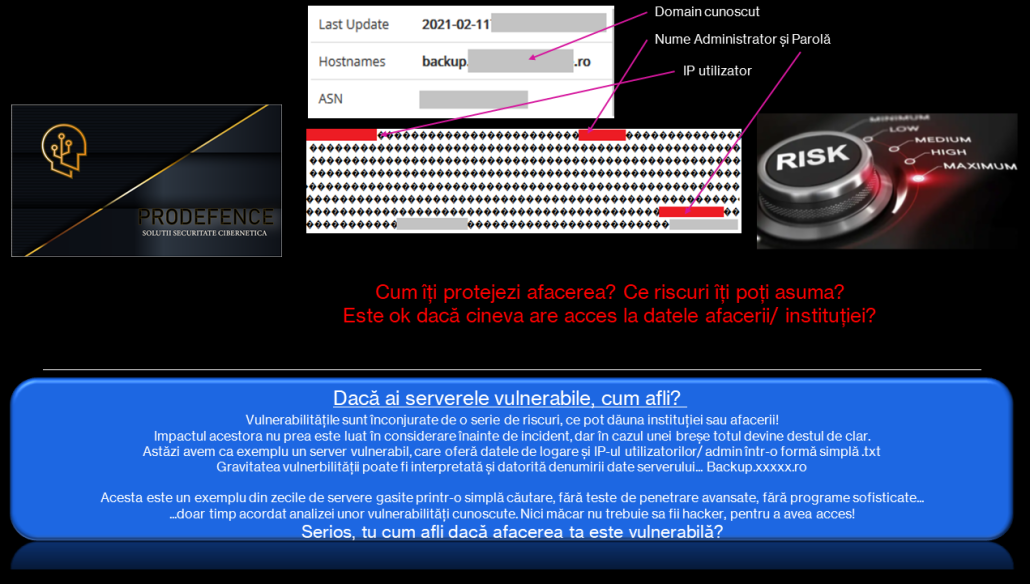
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (2)

Martie 2021: avertizarea

Am centralizat informațiile despre serverele din România care rulau serviciul și le-am trimis Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), devenit ulterior Directoratul Național de Securitate Cibernetică. Echipa de răspuns la incidente a identificat de urgență proprietarii și i-a avertizat că vulnerabilitatea expune datele de autentificare ale utilizatorilor VPN.
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (3)
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (4)

Septembrie 2021: publicarea listei

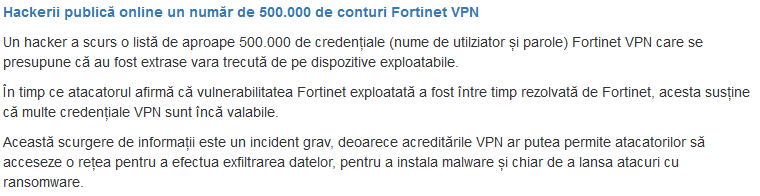
Lista a apărut public și conținea toate serverele vulnerabile de la publicarea vulnerabilității, cu utilizatorii și parolele în clar, organizate pe țări și adrese IP. A fost un moment de panică pentru administratori, echipe IT și centre de securitate, dar nu și pentru cei care se conformaseră în martie.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (1)
Sursă: CERT-RO – 2021/09/09
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (5)

Problema despre care se vorbește puțin

Toată lumea s-a concentrat pe eliminarea vulnerabilității, dar aproape nimeni nu a discutat despre serverele deja exploatate. Cu ce au fost infectate? Ce comenzi s-au executat? O rețea în care atacatorul a intrat înainte de remediere poate rămâne compromisă și după aplicarea actualizării.

Lecția: comunicare și conformare

Vulnerabilitatea fusese exploatată mult timp, deci administratorii nu puteau preveni primele compromiteri. Puteau însă, din martie 2021, să dea curs avertizării CERT-RO și să evite o nouă compromitere. Cei care s-au conformat atunci nu au avut motive de panică în septembrie.

Astăzi, entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele. ProDefence oferă audit de securitate web și de rețea și are o politică de divulgare responsabilă.

Mulțumim echipei de răspuns la incidente a Directoratului Național de Securitate Cibernetică pentru promptitudinea cu care tratează fiecare avertizare transmisă de ProDefence.
Articol publicat în mai 2021, după atacul ransomware asupra Colonial Pipeline.

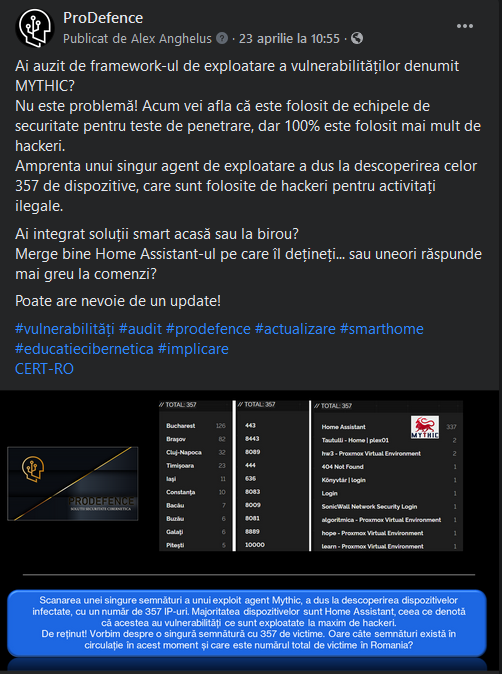
După fiecare atac major apar articole despre ce s-ar fi putut face. Așa a fost și după atacul ransomware asupra Colonial Pipeline, din mai 2021. Întrebarea incomodă este alta: ce se întâmplă cu avertizările publicate înainte de incident? În cazul Cobalt Strike, instrumentul folosit frecvent înaintea atacurilor ransomware, existau deja indicii, semnături și metode publice de identificare a serverelor compromise.

Pe scurt

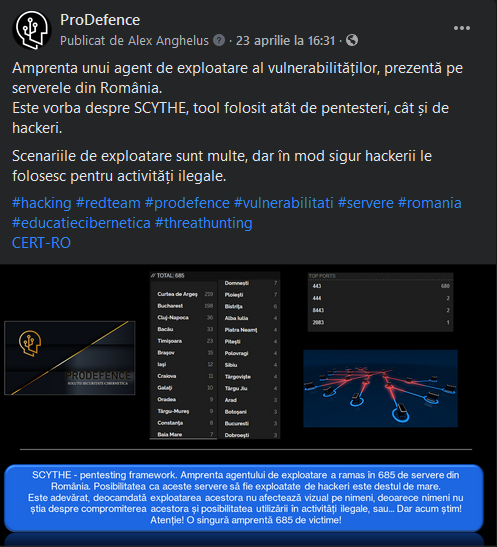
  • În aprilie 2021, ProDefence a transmis către CERT-RO 322 de adrese IP din România cu semnături Cobalt Strike, apoi încă 1.042 legate de alți doi agenți de exploatare.
  • Informațiile circulă bine acolo unde există echipe de securitate și sisteme de prevenție.
  • Se blochează acolo unde lipsesc bugetul, specialiștii, conducerea responsabilă și implicarea.
  • Soluția: colaborare, actualizarea rapidă a protecțiilor și buget real pentru oameni și tehnologie.

Cum ar trebui să circule informația

  • organizațiile cu sisteme de prevenție și echipe de securitate colectează informațiile publice despre amenințări;
  • echipele naționale de răspuns (CERT) trimit alerte celor vizați;
  • specialiștii avertizează administratorii, prin articole sau direct.

Unde se blochează

Informația se pierde acolo unde nu există buget, specialiști, conducere responsabilă și implicare. Concret:

  • administratorul IT este plătit dintr-un buget minim și face munca a două-trei persoane;
  • postul de specialist IT este ocupat de cineva fără competențele necesare, iar alertele ajung în dosarul de spam;
  • infrastructura este veche, iar administratorul are mâinile legate sau nu are timp pentru implementare.

Cronologia avertizărilor

12 aprilie 2021

O parte din informații ajung deja la CERT-RO.

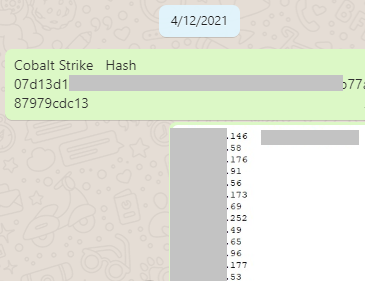
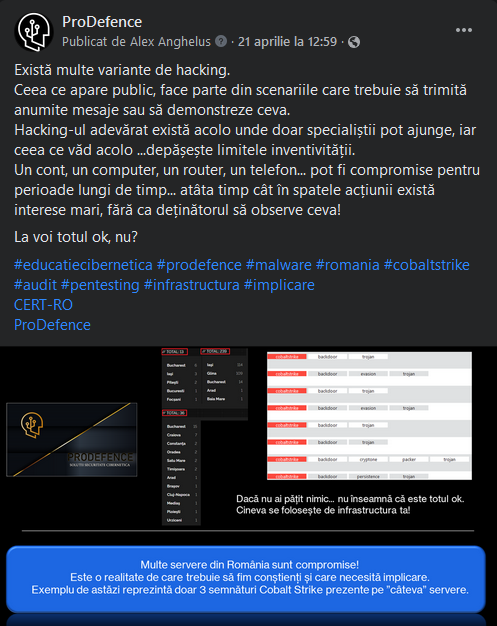
Avertizare Cobalt Strike transmisă către CERT-RO, captură din analiza ProDefence

21 aprilie 2021

O postare scurtă pe rețelele sociale, cu o imagine și câteva informații. În spatele ei se afla însă multă muncă: documentarea din publicațiile altor specialiști, adaptarea unor metode de căutare, extragerea semnăturilor din analize de malware, testarea unei formule de identificare a serverelor și centralizarea rezultatelor.

Către CERT-RO a plecat un pachet cu 322 de adrese IP din România care aveau cel puțin una dintre cele patru semnături Cobalt Strike. Mulțumiri lui Ovidiu Mogoșan, de la CERT-RO, pentru profesionalismul cu care a tratat rapoartele ProDefence. Volumul de informații de prelucrat a fost și unul dintre argumentele pentru înființarea DNSC, cu mai mulți specialiști, buget și tehnologie.

23 aprilie 2021

Două noi avertizări despre servere compromise, legate de alți doi agenți de exploatare: încă 1.042 de adrese IP pentru echipa CERT-RO.

De ce contează

Informațiile există și pot preveni incidente majore. Analiza și centralizarea lor costă însă timp și bani, iar oricare dintre aceste servere putea ajunge în situația Colonial Pipeline. Specialiști există, dar trebuie motivați financiar și dotați cu sistemele necesare.

Ce trebuie făcut

  1. Colaborare și implicare: orice informație nouă se exploatează la maximum; se cer detalii suplimentare celor care au emis avertizarea.
  2. Actualizarea protecțiilor cu noile informații și blocarea exploatării serverelor administrate.
  3. Buget pentru salarii, infrastructură și licențe.

Lista detaliată a adreselor a fost publicată ulterior în IP-uri compromise în România: Cobalt Strike, Mythic, PoshC2. Pentru evaluarea expunerii unei organizații, ProDefence oferă audit de securitate web și de rețea.

Sari la conținut