Articol publicat în mai 2022, pe baza lucrării „Phishing-ul bancar: propuneri de soluții pentru diminuarea numărului de victime ale atacurilor cibernetice de tip phishing”, preluată de Directoratul Național de Securitate Cibernetică.
Phishingul bancar rămâne eficient pentru că exploatează încrederea clienților în banca lor: un mesaj care imită identitatea vizuală a băncii și invocă o „actualizare a contului” sau un „upgrade de securitate” convinge victima să își dea datele. Reducerea numărului de victime cere măsuri pe patru direcții: clienții, angajații băncilor, aplicațiile bancare și anchetatorii.
Pe scurt
Cu cât împărtășim mai multe date online, cu atât mai multe date de identificare și tranzacții sunt expuse.
De la primul atac raportat, în anii 1990, phishingul a evoluat spre metode de livrare tot mai sofisticate.
Atacatorii trec de la e-mail la rețele sociale și aplicații de mesagerie.
Educația este una dintre cele mai eficiente bariere, dar amenințarea nu poate fi eliminată complet.
Cum funcționează phishingul bancar
Sectorul financiar este una dintre principalele ținte ale infractorilor cibernetici. Aceștia folosesc phishingul pentru a ocoli protocoalele de securitate ale băncilor și se bazează pe inginerie socială:
scenarii credibile: actualizare de cont, blocare de card, „upgrade de securitate”;
imitarea identității băncii: logo, culori, imagini, ton al mesajelor;
pagini false care colectează datele de autentificare și ale cardului.
Ce soluții reduc numărul victimelor
Clienții
Clienții trebuie să înțeleagă impactul financiar real al unui atac reușit și să știe că banca nu le cere niciodată datele prin linkuri primite pe e-mail sau SMS.
Angajații băncilor
Angajații care transferă fonduri, gestionează date sensibile sau lucrează în zone cu risc operațional ridicat au nevoie de instruire suplimentară pentru capcanele mai sofisticate.
Aplicațiile bancare
Băncile trebuie să răspundă capacităților în schimbare ale atacatorilor cu aplicații mai sigure, capabile să recunoască mai repede schemele de phishing.
Anchetatorii
Personalul care investighează infracțiunile economico-financiare online trebuie să cunoască instrumentele folosite în atacuri și modul în care funcționează, pentru a atribui corect faptele și a propune contramăsuri eficiente.
Concluzii
Phishingul va fi greu de eliminat complet, din cauza rafinamentului atacurilor, a ingineriei sociale și a instrumentelor tehnice în continuă dezvoltare. Există un decalaj permanent între atacurile sofisticate și contramăsuri. Formarea continuă, tehnicile anti-phishing de detectare și blocare și o înțelegere clară a ciclului de viață al phishingului sunt cheia pentru reducerea pierderilor.
Analiză publicată în aprilie 2022. Atacurile de acest tip continuă, cu alte texte și alte aplicații.
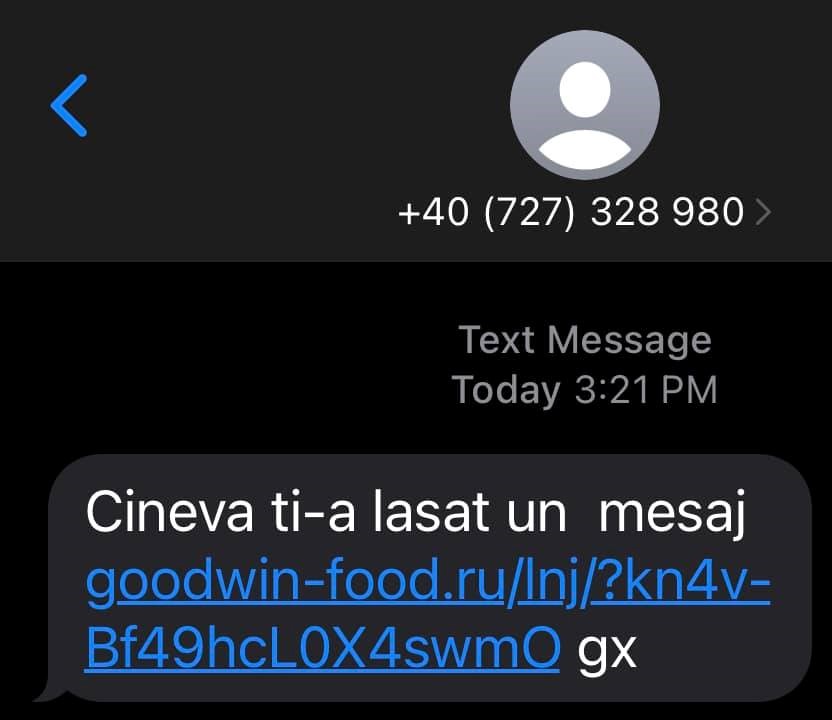
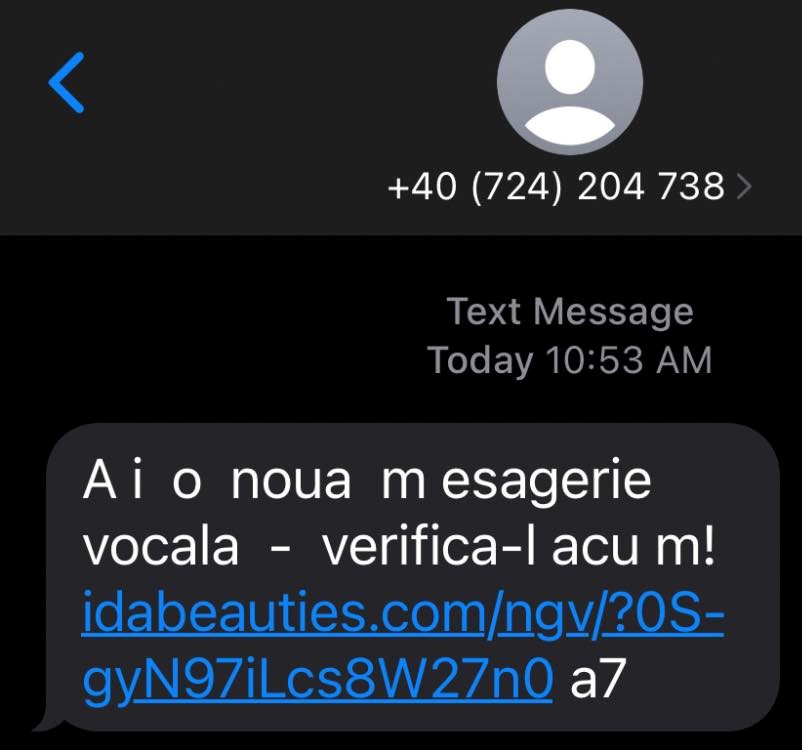
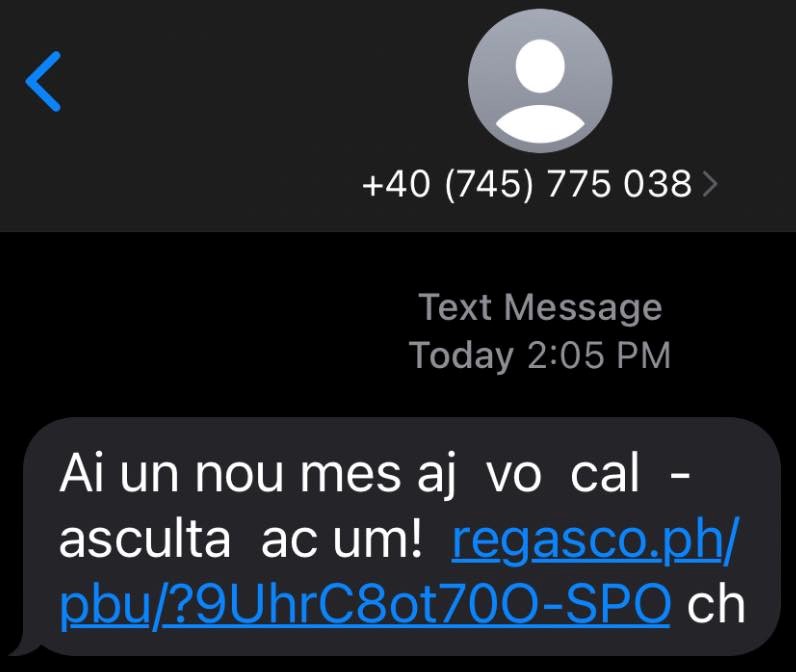
Mesajele SMS de tipul „Ai un nou mesaj vocal” primite de mulți români în 2022 duceau, de pe telefon, la o pagină care cerea instalarea unei aplicații pentru „ascultarea mesajului”. Aplicația era malițioasă: putea citi și trimite SMS-uri, citi contactele și notificările și prelua controlul telefonului, inclusiv pentru a intercepta codurile bancare și a se răspândi mai departe.
Pe scurt
Textul mesajelor era tradus automat, cu cuvinte despărțite pentru a trece de filtrele antispam.
Linkul ducea spre un site compromis, care afișa ceva doar pe telefon; de pe calculator dădea eroare.
Pagina afișa operatorul și numărul victimei, pentru credibilitate, și explica cum se permite instalarea din surse necunoscute.
Aplicația cerea permisiuni de SMS, contacte, apeluri, notificări și accesibilitate, adică aproape control total.
Protecție: nu instala aplicații din linkuri primite prin SMS; dacă ai instalat, oprește telefonul și cere ajutor.
Mesajele primite
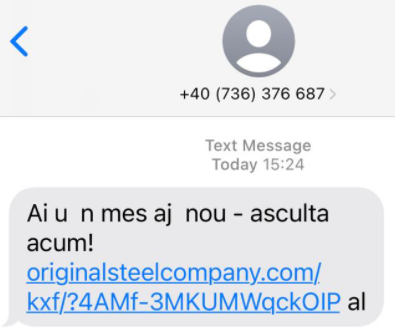
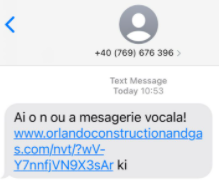
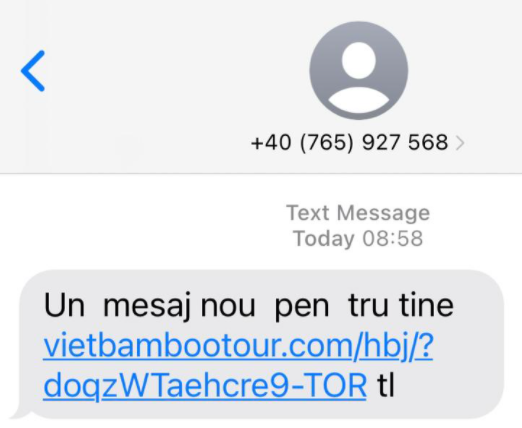
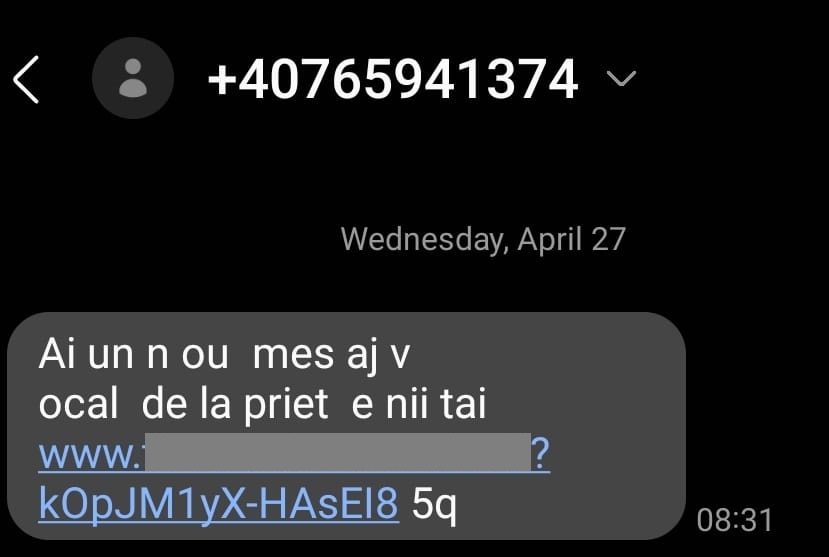
Zilele acestea o serie de mesaje ca cele afișate mai sus au ajuns sub formă de SMS pe telefoanele românilor. Gramatica, exprimarea, dar și modalitatea de scriere a acestor mesaje, denotă că au fost trimise, cel mai probabil, de programe automate de trimitere și traduse automat. De obicei, metoda de divizare a cuvintelor fiind folosită pentru a trece de filtrul cuvintelor cheie și evitarea blocării mesajelor(un exemplu fiind mesajele care ajung în SPAM deoarece sunt considerate malițioase). În cazul nostru, cuvintele principale fiind: mesaj, mesagerie, nou, acum, vocal, prietenii… nu au ”greutatea” cuvintelor: bancă, informații, actualizare, descarcă, încât să existe necesitatea divizării acestora.
Deși exista dorința analizării acestei situații, timpul necesar nu prea exista, până când a venit SMS pe numărul nostru… și nu am putut să îl ignorăm…
Analiza adresei web
Adresă web: www.dom_ain.com/nvl/?kOpJM1yX-HAsEI8 Am început cu analizarea adresei oferite, pentru a putea înțelege atacul cibernetic. Vizitarea adresei de pe pc duce spre o eroare 404, ceea ce înseamnă că adresa nu există.. sau are restricții pe anumite dispozitive, platforme de analiză malware online, calculatoare virtuale etc. Adresa fiind obținută prin SMS, există șanse foarte mari ca accesarea sau acțiunile stabilite la accesare să fie posibile doar dacă vizitarea se face cu un dispozitiv mobil(telefon) sau în funcție de alte criterii(IP, browser etc).
Pentru a nu intra în detaliile tehnice legate de adresa web vom sări câțiva pași, dar vom menționa că este adresa unei pagini web compromise, aceasta fiind una dintre cele mai practicate metode ale hacker-ilor, folosirea paginilor web compromise reduce expunerea acestora, credibilitatea acțiunilor ilegale și reducerea costurilor.
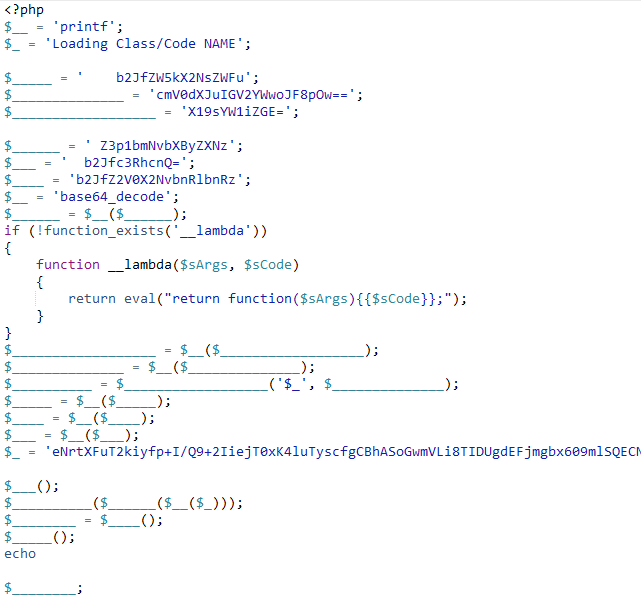
Suntem în etapa în care am analizat structura paginii, am adunat informații și am descoperit că folderul /nvl/ conține un singur fișier index.php. Una dintre țintele analiștilor de securitate cibernetică fiind intrarea în posesia fișierelor folosite de infractorii cibernetici, de aceea este un pas important.
Un fișier care la accesarea cu dispozitivul acceptat ar trebui să arate ceva, să te direcționeze undeva sau să îți ofere ceva pentru descărcare. Sau cel puțin așa se manifestă majoritatea atacurilor de acest fel.
Așa cum se întâmplă de foarte multe ori, pagina web nu este singura compromisă.. ci întreg serverul, împreună cu toate paginile existente. Pagini care sunt folosite atât pentru acest atac prin SMS cât și multe alte campanii de phishing, fraudă etc.
Ce vede victima pe telefon
Trecem la partea de dispozitiv mobil, pentru a vedea dacă adresa în cauză ne poate oferi și alte informații despre ceea ce deja știm că este un atac cibernetic.
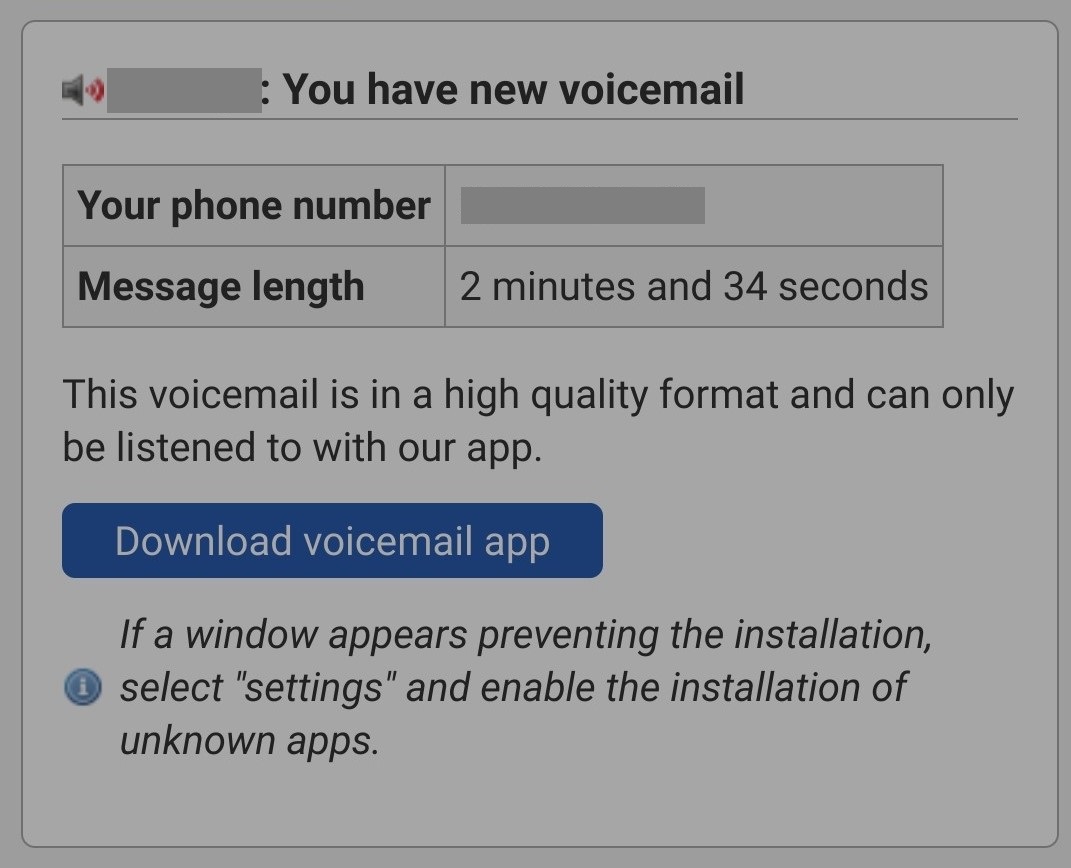
La accesarea adresei direct din SMS, pagina care apărea cu eroare pentru pc, identificând dispozitivul ca fiind unul mobil, afișează acum informații despre serviciul de telefonie folosit, numărul nostru de telefon, un presupus timp al mesajului și desigur posibilitatea de a descărca aplicația necesară pentru a asculta mesajul vocal. Credibilitatea acestei ferestre este susținută de faptul că în colțul din stânga sus apare imaginea serviciului folosit și numele serviciului apare încă odată înainte de ”You have new voicemail”.
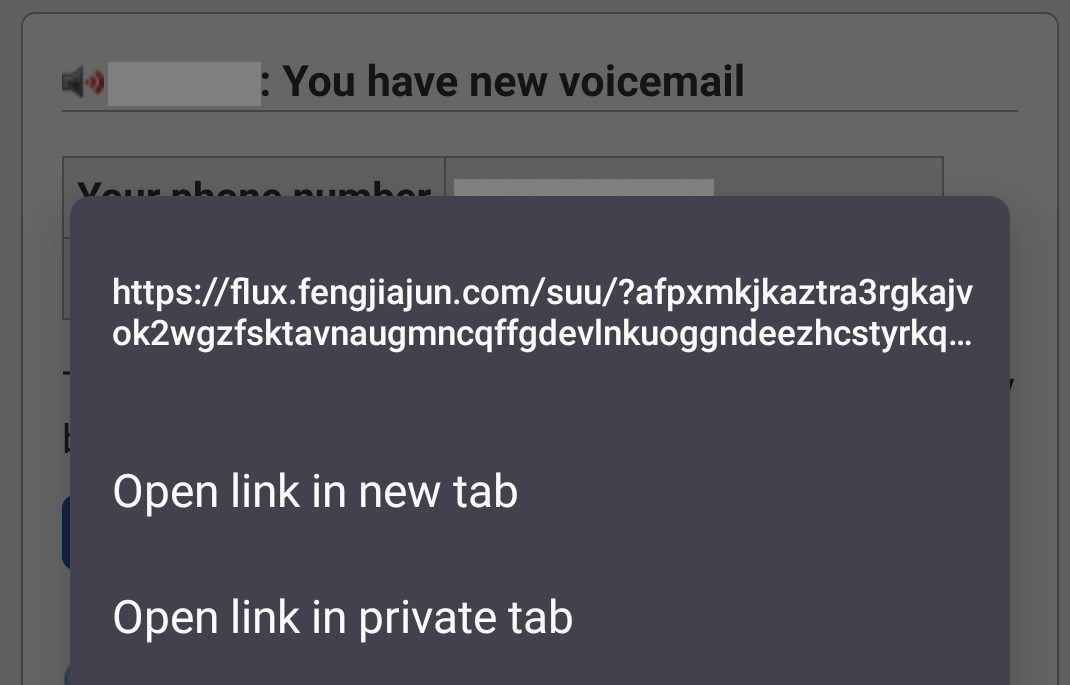
În cea de-a doua imagine am folosit tehnica descrisă și în cursul de phishing din cadrul proiectului Cyber AID, cu ajutorul căreia putem vedea ce se ascunde în spatele butonului și observăm o adresă.. destul de lungă. Accesăm adresa de pe calculatorul folosit ca și laborator de analiză malware, dar același rezultat ca la cealaltă adresă… adică nimic. Așa că o accesăm direct de pe telefon, pentru a descoperi secretul atacului, deși 99% ar trebui să fie vorba despre o aplicație malware.
Dar până la accesare, trebuie menționat un aspect foarte important, care poate reduce numărul victimelor. Sub butonul de descărcare există o informare care explică cum să schimbi setările dacă nu este permisă instalarea. În cazul acesta lipsa cunoștințelor tehnice de bază și a cunoașterii limbii engleze este un plus … în acest caz.
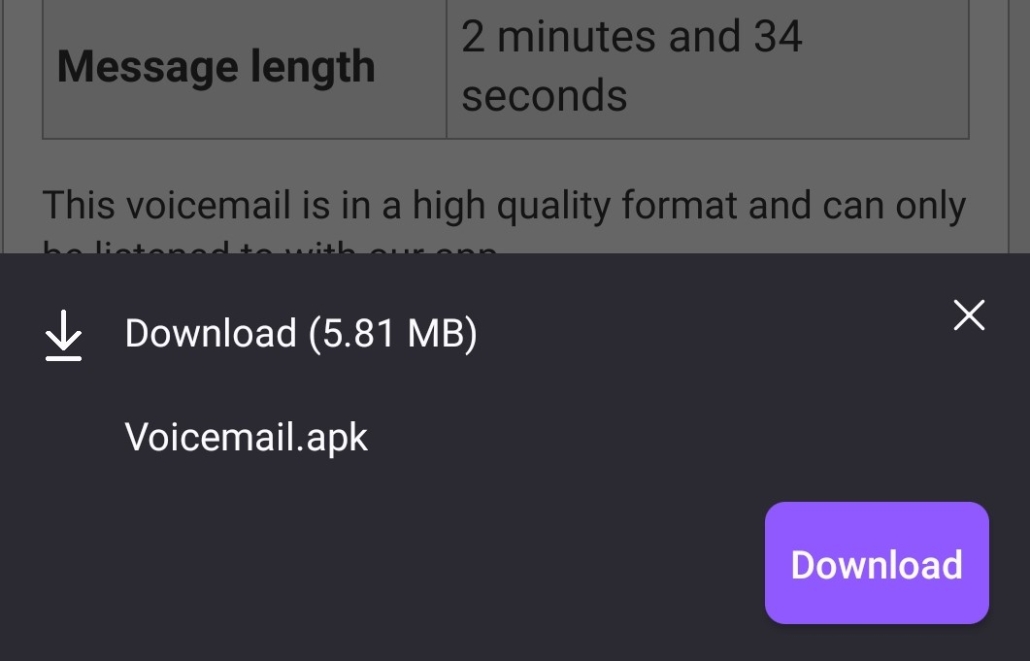
Apăsăm butonul într-un mod normal, pentru a vedea ce se întâmplă.
Aplicația malițioasă
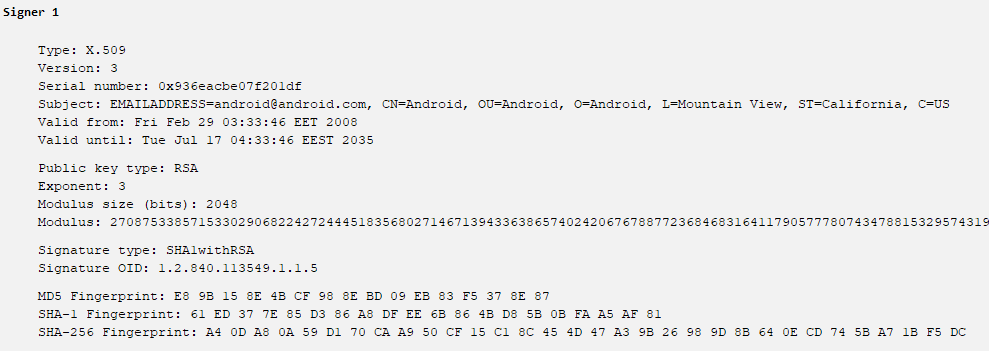
Se confirmă bănuiala în ceea ce privește tipul de atac cibernetic. Este o campanie de distribuire a unei aplicații mobile infectate cu virus, care poate extrage informații sau poate controla în totalitate dispozitivul.
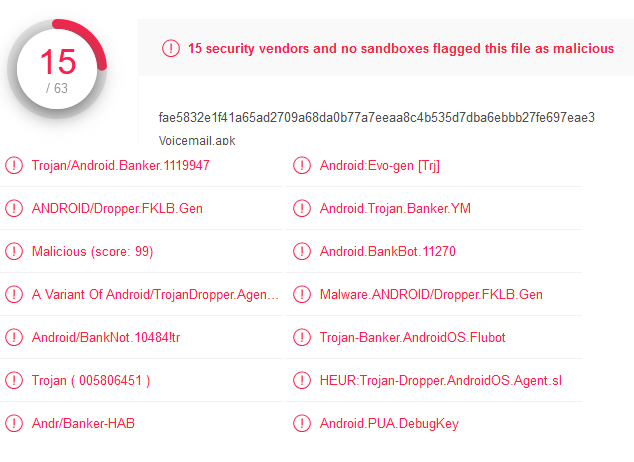
15 din 63 nu este chiar ceva bun, dar rata de detecție va crește datorită faptului că am scanat online aplicația. Avem și o oarecare confirmare despre ceea ce urmărește atacatorul(Android, Banker, Dropper, Flubot..)
Must be required by an NotificationListenerService, to ensure that only the system can bind to it
android.permission.SEND_RESPOND_VIA_MESSAGE
Allows an application (Phone) to send a request to other applications to handle the respond-via-message action during incoming calls
android.permission.BIND_ACCESSIBILITY_SERVICE
Must be required by an AccessibilityService, to ensure that only the system can bind to it
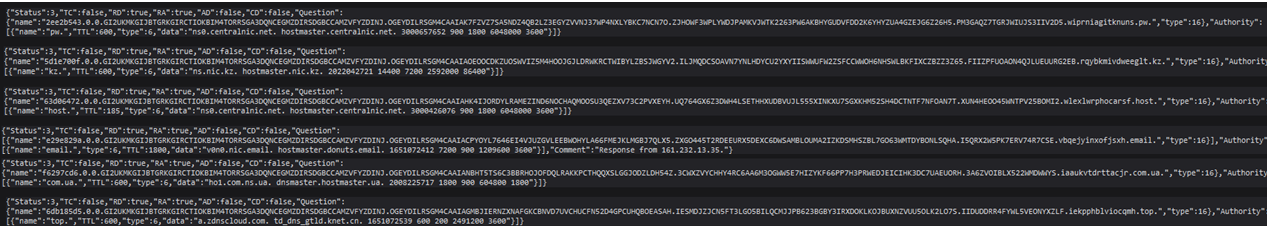
Domenii asociate
wiprniagitknuns.pw
ns0.centralnic.net. hostmaster.centralnic.net
rqybkmivdweeglt.kz
ns.nic.kz. hostmaster.nic.kz
wlexlwrphocarsf.host
ns0.centralnic.net. hostmaster.centralnic.net
vbqejyinxofjsxh.email
v0n0.nic.email. hostmaster.donuts.email
iaaukvtdrttacjr.com.ua
ho1.com.ns.ua. dnsmaster.hostmaster.ua
iekpphblviocqmh.top
a.zdnscloud.com. td_dns_gtld.knet.cn
ojtbquxjpvgvbfj.ru
ns1.ojtbquxjpvgvbfj.ru ns2.ojtbquxjpvgvbfj.ru
Ce poate face aplicația
Toate aceste informații confirmă că scopul atacului cibernetic este de a prelua controlul dispozitivelor mobile care instalează aplicația. Permisiunile enumerate mai sus pot fi utile la urmărirea tranzacțiilor bancare, deoarece implică controlul asupra mesajelor pentru a vedea codurile suplimentare de autentificare, extragerea datelor bancare dar și folosirea dispozitivelor pentru răspândirea virusului către numerele de telefon stocate pe fiecare dispozitiv.
Până și accesul la setările vibrației și notificărilor telefonului sunt un aspect clar al activităților pe care le poate avea atacatorul, activități care se vor desfășura într-un mod silențios, pentru a nu atrage atenția proprietarului.
Cum eviți un incident
Ignorarea mesajelor care par suspicioase sau vin de la numere necunoscute,
Instalarea unui antivirus/ antimalware,
Chiar dacă ați descărcat aplicația din greșeala.. evitați să apăsați ”OPEN” sau ”INSTALL”,
Dacă totuși ați instalat apk-ul în telefon… închideți telefonul imediat!
Principiile de bază
Conștientizarea pericolului din mediul online și utilizarea tehnologiei,
Educația cibernetică, pentru a înțelege funcționalitatea atacurilor,
Acceptarea avertizărilor venite de la autorități(DNSC) și specialiști.
Pentru mai multe informații despre atacurile cibernetice vă așteptăm pe Cyber AID – https://www.cyberaid.eu/
Folosim cookie-uri și tehnologii similare pentru a stoca și accesa informații pe dispozitivul tău, pentru statistici și pentru funcționarea site-ului. Poți accepta, refuza sau alege pe categorii. Refuzul poate limita unele funcționalități.
Funcționale
Mereu activ
Stocarea tehnică sau accesul este strict necesară în scopul legitim de a permite utilizarea unui anumit serviciu cerut în mod explicit de către un abonat sau un utilizator sau în scopul exclusiv de a executa transmiterea unei comunicări printr-o rețea de comunicații electronice.
Preferințe
Stocarea tehnică sau accesul este necesară în scop legitim pentru stocarea preferințelor care nu sunt cerute de abonat sau utilizator.
Statistici
Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice.Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice anonime. Fără o citație, conformitatea voluntară din partea Furnizorului tău de servicii de internet sau înregistrările suplimentare de la o terță parte, informațiile stocate sau preluate numai în acest scop nu pot fi utilizate de obicei pentru a te identifica.
Marketing
Stocarea tehnică sau accesul este necesară pentru a crea profiluri de utilizator la care trimitem publicitate sau pentru a urmări utilizatorul pe un site web sau pe mai multe site-uri web în scopuri de marketing similare.