Arhiva tag-ul pentru: date

Phishingul este o metodă de fraudă online prin care atacatorii încearcă să obțină informații confidențiale, cum sunt parolele sau datele bancare, prin mesaje false care par trimise de o bancă, un curier, o instituție sau un serviciu online cunoscut. Mesajul duce de regulă spre un site falsificat, care arată ca cel real, dar trimite datele introduse direct la infractori.

Pe scurt

  • Phishingul vine prin e-mail, SMS, aplicații de mesagerie, rețele sociale sau telefon.
  • Scopul: parole, date de card, coduri de autentificare sau instalarea de programe malițioase.
  • Semnalele de alarmă: urgență, emoție, cereri neobișnuite, adrese și linkuri care nu corespund.
  • Regula de bază: nu accesa linkul, verifică direct pe canalul oficial.

Cum funcționează

Atacatorul trimite un mesaj care pare să vină de la o organizație legitimă: banca anunță blocarea contului, curierul cere o taxă de livrare, un magazin oferă un premiu. Mesajul conține un link spre un site falsificat, care imită aspectul și funcționarea site-ului real. Tot ce introduce victima, de la utilizator și parolă la datele cardului sau codul primit prin SMS, ajunge la atacator.

Tipuri frecvente de phishing

  • prin e-mail, cea mai cunoscută formă;
  • prin SMS (smishing), adesea cu teme de curierat sau facturi;
  • prin telefon (vishing), în care infractorul se prezintă drept bancă sau poliție;
  • țintit (spear phishing), cu mesaje personalizate pentru o anumită persoană sau firmă;
  • prin rețele sociale și aplicații de mesagerie, de la conturi false sau compromise.

Riscurile

Datele furate sunt folosite pentru a accesa conturi bancare și a face plăți, pentru a prelua conturi de e-mail sau de rețele sociale ori pentru a instala programe malițioase pe dispozitiv. Un singur cont compromis poate deschide drumul spre altele, mai ales dacă parola este folosită în mai multe locuri.

Cum te protejezi

  1. Fii atent la mesajele nesolicitate și la orice cerere de date personale.
  2. Nu accesa linkurile din mesaje; deschide site-ul sau aplicația oficială direct.
  3. Verifică adresa expeditorului și domeniul site-ului.
  4. Activează autentificarea în doi pași și nu da nimănui codurile primite.
  5. Folosește o soluție de securitate și ține sistemul și aplicațiile actualizate.

Dacă ai căzut în capcană

Anunță imediat banca și blochează cardul, schimbă parolele conturilor afectate, păstrează mesajul și sesizează poliția. Un exemplu analizat în detaliu este phishingul bancar cu ocolirea 2FA.

Întrebări frecvente

Ce este phishingul pe scurt?

O fraudă prin care infractorii trimit mesaje false, în numele unor organizații cunoscute, pentru a obține parole, date bancare sau coduri de autentificare.

Cum recunosc un mesaj de phishing?

Prin urgență nejustificată, cereri de date confidențiale, adrese de expeditor sau linkuri care nu corespund organizației și oferte prea bune ca să fie adevărate.

Ce fac dacă am introdus datele cardului pe un site fals?

Sunați imediat banca pentru blocarea cardului, schimbați parolele și sesizați poliția, păstrând mesajul primit.

ProDefence oferă analiza mesajelor și a fișierelor suspecte și cursuri de educație cibernetică pentru angajați.
Articol publicat în august 2021. Observațiile au rămas valabile.

Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.

Pe scurt

  • Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
  • Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
  • Indiciile sunt vizibile, dar cer atenție.
  • Educația este cea mai eficientă contramăsură.

De ce funcționează

Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.

Ce urmăresc atacatorii

  • date personale, revândute sau folosite pentru alte fraude;
  • fraude financiare, prin datele de card sau accesul la internet banking;
  • infiltrarea în companii și instituții, printr-un cont de angajat compromis;
  • profilarea victimelor, pentru atacuri ulterioare mai bine țintite.

Indiciile care trădează un atac

  • expeditorul sau domeniul nu corespund organizației;
  • mesajul cere date confidențiale sau o plată;
  • tonul este urgent sau amenințător;
  • oferta este prea bună ca să fie adevărată;
  • linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.

Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.

Educația reduce numărul victimelor

Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.

Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau.

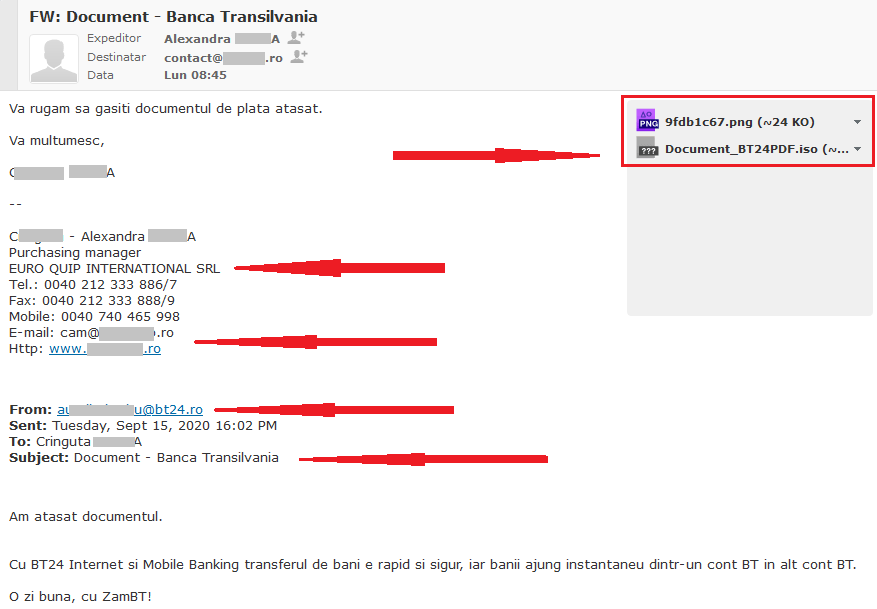
Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și le trimite atacatorului. Clientul, instruit în ședințele de educație cibernetică, a observat detaliile suspecte și a trimis mesajul la analiză în loc să îl deschidă.

Pe scurt

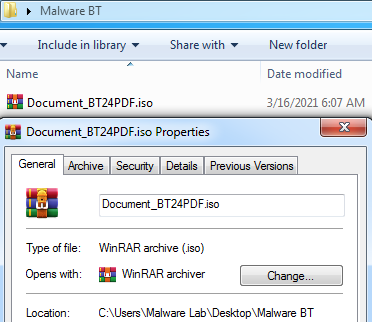
  • Atașamentul se numea „Document_BT24 PDF.iso”: cuvântul „PDF” era doar momeală, extensia reală era .iso.
  • Formatul .iso poate ascunde fișiere executabile și trece mai ușor de filtrele de e-mail.
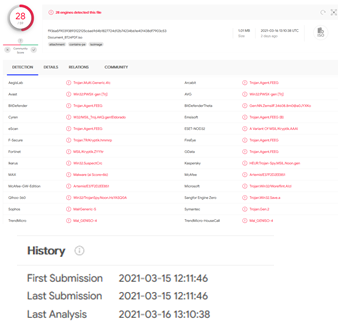
  • 28 din 59 de soluții antivirus recunoșteau fișierul; prima scanare publică era chiar cea făcută de ProDefence, pe 15.03.2021.
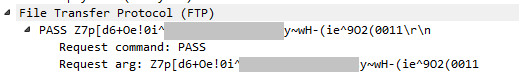
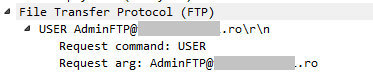
  • Rulat într-un sistem de test, malware-ul trimitea datele furate pe un server FTP al unui domeniu românesc compromis.
  • Informațiile au fost transmise către CERT-RO pentru anunțarea proprietarului domeniului.
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce l-a făcut pe destinatar să suspecteze mesajul

Mesajul părea legitim, dar destinatarul a aplicat întrebările învățate la curs:

  • aștept o factură sau un document de la bancă?
  • firma care cere plata face parte dintre colaboratori?
  • este o plată programată?
  • există detalii care ridică semne de întrebare?

Semnalul principal: extensia fișierului

Băncile trimit uneori documente în format PDF, cu extensia .pdf. Un document .doc sau .docx este editabil, deci ridică întrebări. Extensiile .iso, .zip, .rar, .exe sau .apk ar trebui să ridice și mai multe.

Numele fișierului se citește în trei părți: Document_BT24 (denumirea), PDF (doar pentru inducere în eroare) și .iso (extensia reală). Formatul .iso permite arhivarea și rularea mai multor fișiere ascunse, iar filtrele serverelor de e-mail îl tratează mai îngăduitor decât un .exe.

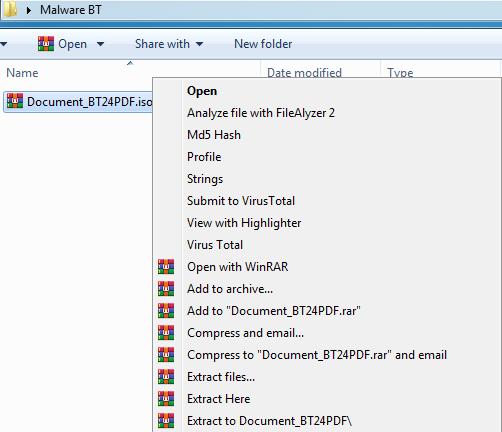
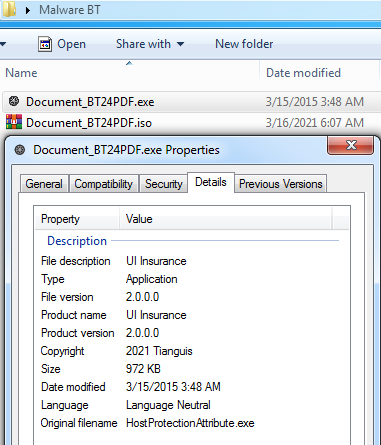
Deschiderea directă a fișierului .iso poate rula instrucțiunile pregătite de atacator. Cu un clic dreapta se poate vedea însă conținutul arhivei: în cazul de față, un fișier executabil.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Scanarea: utilă, dar cu prudență

Scanarea fișierelor suspecte este o recomandare bună, dar ce încarci pe platformele publice de analiză devine vizibil și altora, așa cum am arătat în Divulgarea de informații prin imprudență.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

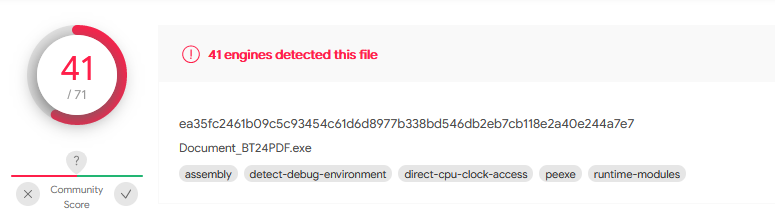
Rezultatul pe VirusTotal: 28 din 59 de motoare antivirus au marcat fișierul ca malițios. Clientul folosea una dintre soluțiile care îl detectau, deci antivirusul ar fi dat probabil alarma și fără analiza noastră. Prima scanare a fișierului data din 15.03.2021, ceea ce sugerează că am semnalat primii această campanie.

https://www.virustotal.com/gui/file/ea35fc2461b09c5c93454c61d6d8977b338bd546db2eb7cb118e2a40e244a7e7/detection
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce face malware-ul

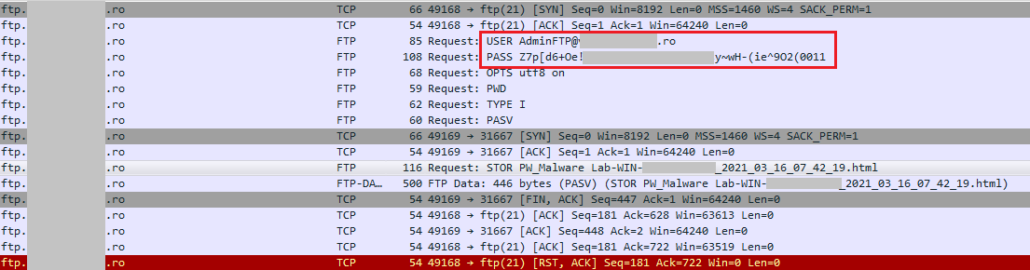
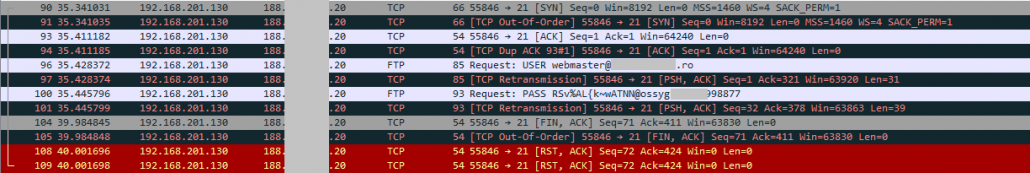
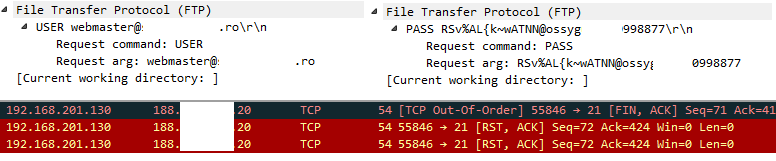
Pentru a evalua riscul pentru compania clientului, fișierul a fost rulat într-un sistem de test pregătit pentru astfel de situații. Analiza traficului a arătat conectarea la un server FTP, către care calculatorul trimitea un fișier .html, folosind date de autentificare vizibile în trafic.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Adresa FTP aparținea unui domeniu din România, probabil compromis și folosit pentru colectarea datelor. Concluzia: malware-ul este un stealer, care extrage parolele și datele personale salvate în calculator și le trimite pe serverul controlat de atacator. O campanie asemănătoare este descrisă în E-mailul capcană din partea unei bănci din România.

Recomandări

  • nu vă grăbiți: mesajele importante se tratează cu atenție;
  • verificați extensia reală a fișierelor și afișați extensiile în sistemul de operare;
  • nu salvați parolele importante în browser, pe calculatoarele de serviciu;
  • dacă ceva pare suspect, cereți părerea unui specialist.

ProDefence oferă analiza fișierelor suspecte și a programelor malițioase și cursuri de educație cibernetică pentru angajați.
Analiză publicată în martie 2021.

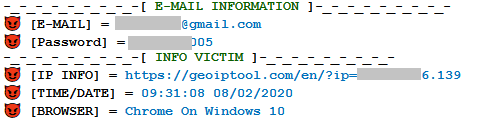
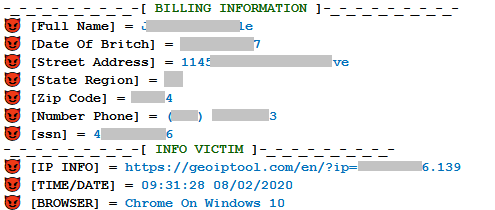
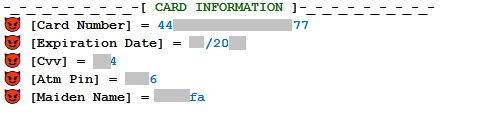
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.

Pe scurt

  • Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
  • Nicio bancă nu are nevoie de parola adresei tale de e-mail.
  • IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
  • Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
  • Educația este ceea ce înclină balanța.

Cum se pregătește un atac de phishing

Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:

  1. atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
  2. creează pagina falsă manual sau cu un generator automat;
  3. cumpără un domeniu asemănător cu cel pe care îl imită;
  4. trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
  5. colectează datele introduse de victime.

Ce date cere pagina falsă și ce face atacatorul cu ele

Pagina de phishing bancar analizată, captură din analiza ProDefence

Adresa și parola de e-mail

Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.

Adresa IP, browserul, data și ora

Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele personale

Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele cardului

Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:

  • vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
  • tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.

Concluzie

Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.

Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

În primăvara lui 2020, când conducerile firmelor și instituțiilor și-au mutat ședințele pe Zoom, platforma avea o vulnerabilitate care permitea ghicirea parolei unei reuniuni dacă se cunoștea ID-ul acesteia. Parolele implicite aveau doar șase cifre, iar încercările nu erau limitate, deci puteau fi testate automat toate combinațiile.

Pe scurt

  • Zoom a crescut de la circa 10 milioane de participanți pe zi la peste 200 de milioane în aprilie 2020.
  • Parola implicită a unei reuniuni avea șase cifre, adică cel mult un milion de combinații.
  • Lipsa limitării încercărilor permitea spargerea automată într-un timp scurt.
  • Vulnerabilitatea a fost descoperită de programatorul britanic Tom Anthony și corectată de Zoom.
Alexandru Angheluș despre vulnerabilitatea parolelor Zoom, Mediafax

Cum a fost descoperită

Pe 31 martie 2020, premierul britanic de atunci a publicat pe Twitter o captură de ecran dintr-o reuniune a guvernului pe Zoom, pe care se vedea ID-ul conferinței. Tom Anthony a pornit de la acest detaliu și a arătat că, știind ID-ul, parola putea fi găsită prin încercări automate.

De ce contează

Ședințele online din perioada izolării nu au fost sigure sută la sută. Discuțiile de conducere, datele financiare sau planurile de afaceri puteau fi ascultate de persoane neautorizate fără ca participanții să observe.

Ce rămâne valabil azi

  • nu publicați capturi de ecran care arată ID-ul sau linkul unei reuniuni;
  • folosiți sala de așteptare și admiteți manual participanții;
  • folosiți parole generate aleator și linkuri unice pentru fiecare reuniune;
  • actualizați aplicațiile de videoconferință.

Articolul complet: Parolele reuniunilor tale de pe Zoom au fost vulnerabile în plină pandemie (Mediafax).

Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.info
Suspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.
În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți!

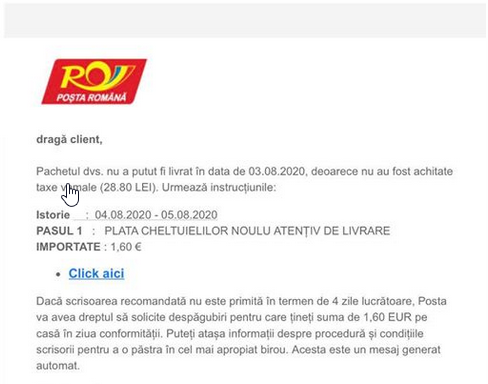
Ok. Am primit un email în care se specifică faptul că trebuie să plătim ceva către Poșta Română!

Hai să analizăm împreună email-ul primit!
1. Aștepți vreun colet? Dacă DA, mergi mai departe, dacă NU… nu are sens să apeși pe ceva..
2. dragă client – Nu există! Un email către un client ce există în baza de date începe cu … ex. Dragă Alexandru / Domnule Angheluș etc.
3. taxe vamale(28.80 LEI). Urmează instrucțiunile: – Aș putea spunne că arată suspicios; suma între paranteze și un sec ”Urmează instr…”
4. Istorie – A cui istorie?
5. PASUL 1 : PLATA CHELTUIE… ”NOULU ATENȚIV” – Ok! Pentru un email generat automat… arată chiar tragic!
6. PASUL 2 …. Nu există!
7. IMPORTATE: 1,60 € – a) Nu înțeleg ce este ”importat”, b) Plata era în LEI, ce treabă are euro în poveste?
8. Click aici – Dacă era ”Apasă aici” poate prindea mai bine!
9. Dacă scrisoarea recomandată – Care scrisoare?!? Până acum am discutat despre un pachet, 28.80 LEI și 1,60 €…. hmmm
10. țineți suma de 1,60 EUR pe casă în ziua conformitații – € s-a transformat în EUR, ”pe casă” este greu de ținut EUR, de ziua Indepentenței am auzit… dar de cea a Conformității încă nu!
11. Puteți atașa informații ….pentru a o pastra în cel mai apropiat birou – Care scrisoare? … De ce în cel mai apropiat birou și nu în altă parte?

OK… pare suspect!
Dar hai să ”Click aici”!

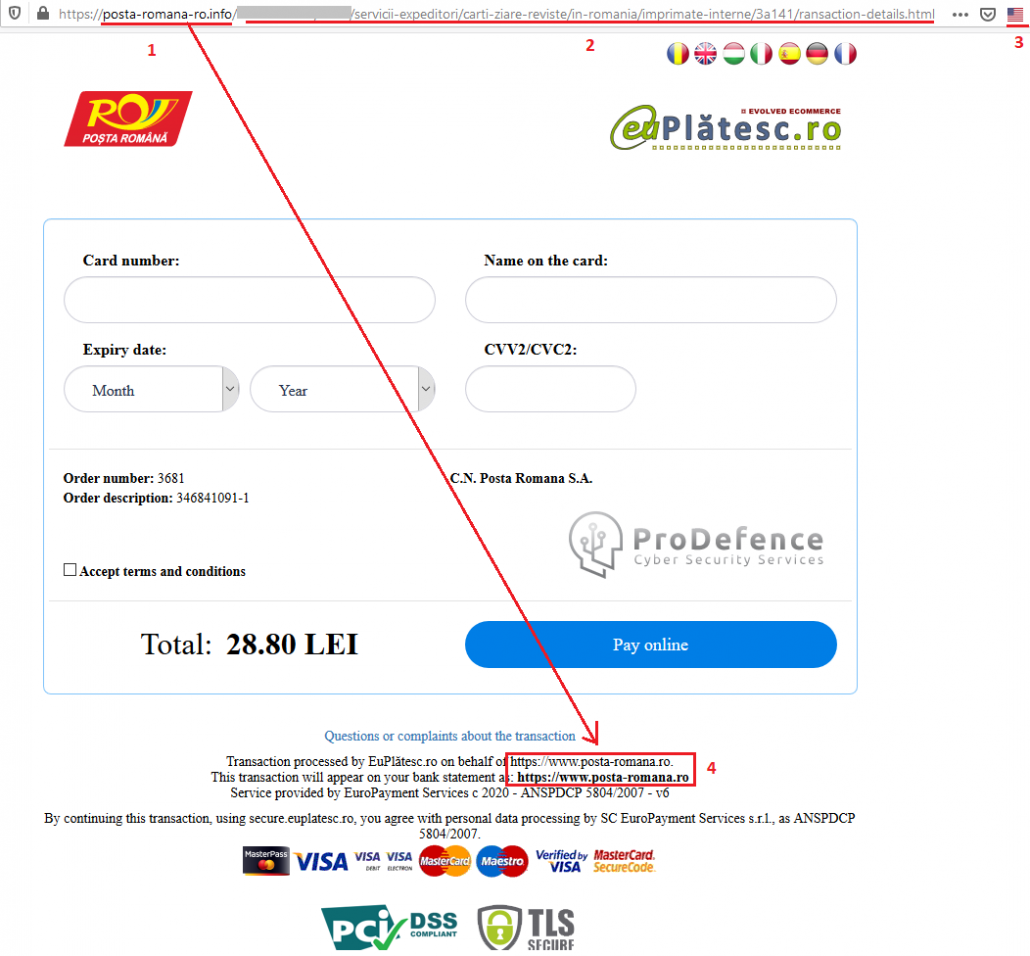
Să începem analizarea paginii la care ne-a direcționat link-ul din spatele ”Click aici”.
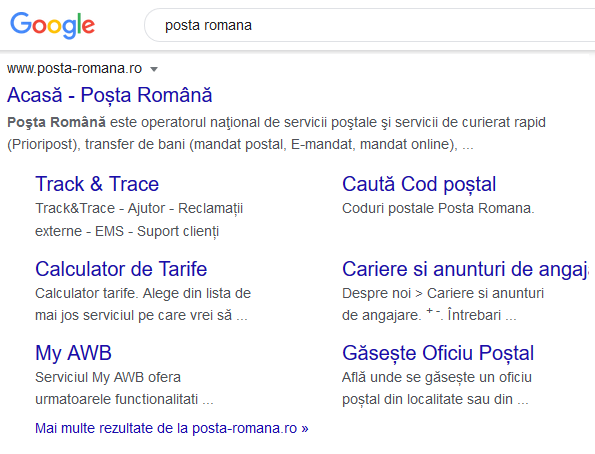
1. Adresa este posta-romana-ro.info – De ce .info și nu .ro?!? Pentru a fi siguri, hai să căutăm pe Google!

OK. Se pare că adresa oficiala este posta-romana.ro, deci acel .info este dovada că se încearcă o inducere în eroare!

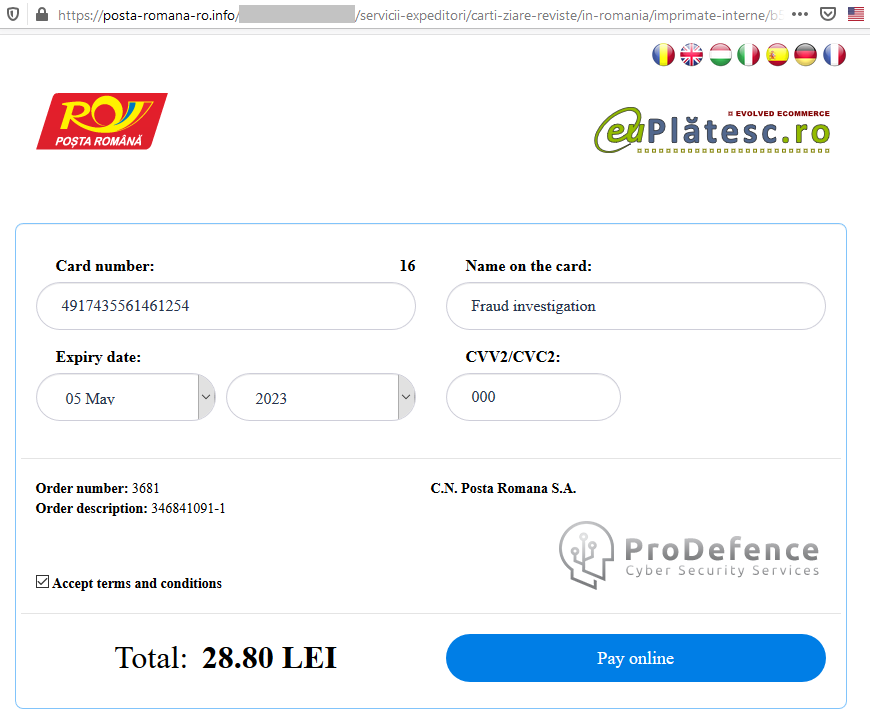
2. ”/……./……/servicii-expeditori/carti-ziare-reviste/in-romania/imprimate-interne/b5136/”
Acestea sunt foldere ce duc la un sistem de plată? NU PREA!

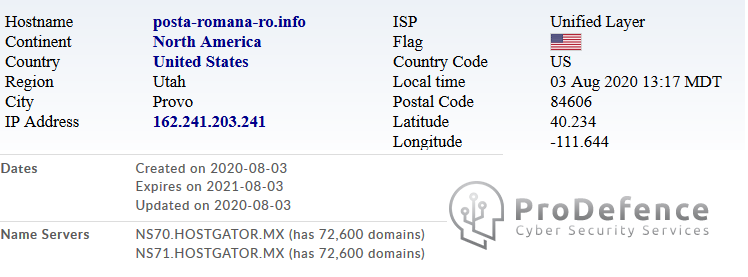
3. Avem steagul Americii, ok! Am mai găsit cazuri în care pagini oficiale din Romania erau gazduite pe servere din afara tării, dar unul ca Poșta Româna să fie încă acolo… mai greu!

După cum se vede, pagina este găzduită pe server de America.
Dar am cautat și pe Whois informații despre domain: Creat la data de 03.08.2020!
Interesant! Deci ”Poșta Română” foloseste un domain proaspăt creat ….

4. În partea de jos apare adresa reala, deoarece a copiat codul sursă a paginii oficiale!

Facem o ”plată”?

La adăugarea cardului, se pare că are un script ce verifică valabilitatea combinației de cifre.
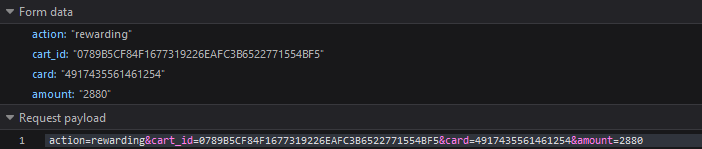
De asemenea se poate vedea că suma de 28.80 a devenit ”amount: 2880”!
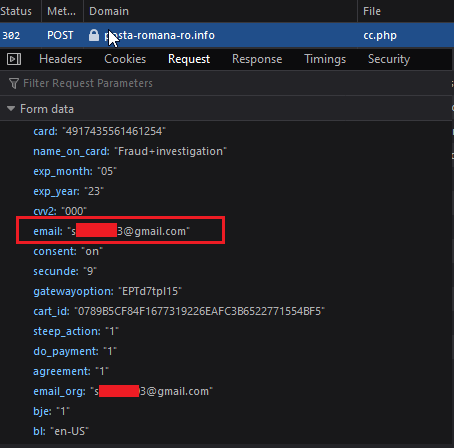
Am apăsat ”Pay online” și în trafic ne apare ca datele noastre au fost POSTate prin intermediul fisierului cc.php.
…dar iată și un email care nu este al nostru..
..oare acolo au plecat datele noastre?
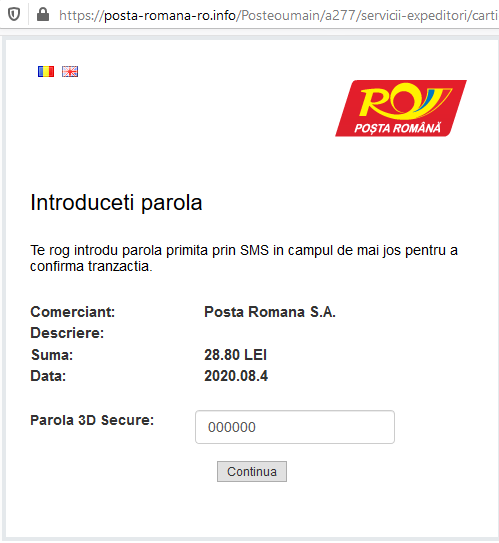
Se pare că ne cere și parola primită prin SMS pentru confirmarea plații.
Această parolă este trimisă de către bancă, pentru a confirma ca plata este făcută de deținătorul cardului.
Apariția confirmării pe aceiași pagină, denotă că nu se face vreo plată. La plăți reale, clientul este redirecționat către pagina băncii, confirmă tranzacția, după care este trimis la pagina inițială.
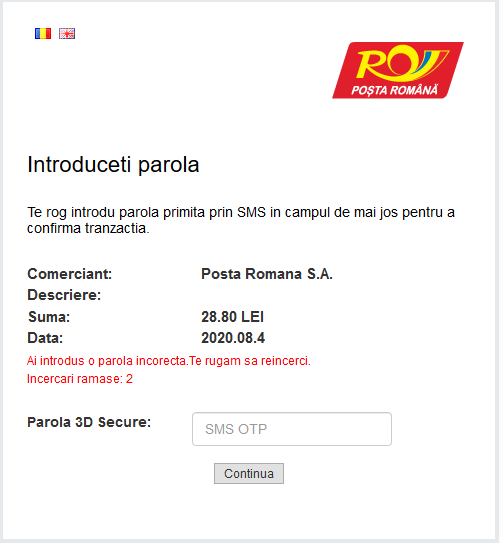
Indiferent de câte ori vei introduce un cod, pagina va arăta că mai ai 2 încercări!

Putem spune cu siguranță că este o pagină falsă, creată pentru a fura datele cardurilor de bancă!

În ceea ce privește adresa de email găsită, are legătură cu China… de aceea și greșelile în scriere!

Poate că la prima vedere pare mult, dar atunci când este vorba despre plăți sau date personale, nu strică să fim puțin mai atenți la aceste detalii!!!

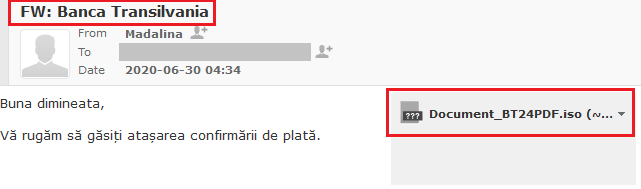
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.

Impactul a fost zero.

Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!

Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!

Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania

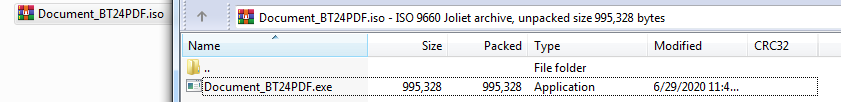
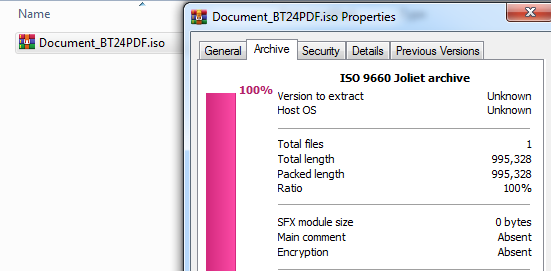
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.

Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe

De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva.
Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.

In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.

După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii

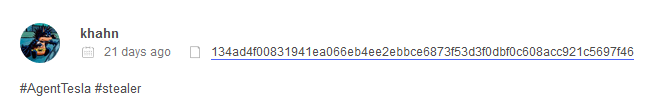
https://www.virustotal.com/gui/file/134ad4f00831941ea066eb4ee2ebbce6873f53d3f0dbf0c608acc921c5697f46/detection

Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.

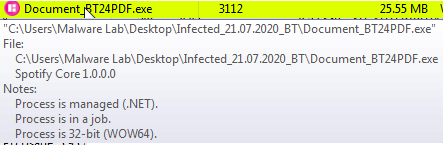
Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.

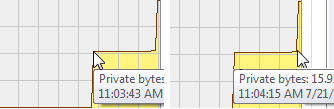
Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.

Nu a instalat nimic in calculator, dar a ramas activ executabilul.

In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.

In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern.
Domain-ul nu este important să îl adăugăm în postare…

Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order

Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.

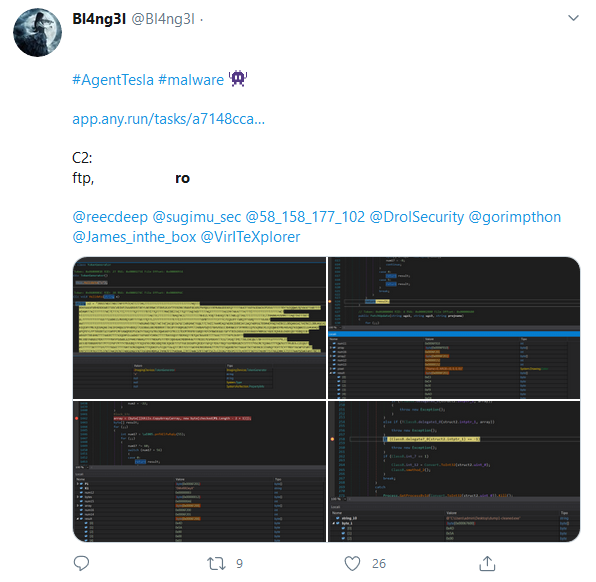
Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.

Același lucru îl găsim si in detaliile de pe VirusTotal.

Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum.
Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.

Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc

Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.

În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!

În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP.
Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri…
Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!


Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!

Atenție la detalii!!!

Sari la conținut