
Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau.
Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și le trimite atacatorului. Clientul, instruit în ședințele de educație cibernetică, a observat detaliile suspecte și a trimis mesajul la analiză în loc să îl deschidă.
Pe scurt
- Atașamentul se numea „Document_BT24 PDF.iso”: cuvântul „PDF” era doar momeală, extensia reală era .iso.
- Formatul .iso poate ascunde fișiere executabile și trece mai ușor de filtrele de e-mail.
- 28 din 59 de soluții antivirus recunoșteau fișierul; prima scanare publică era chiar cea făcută de ProDefence, pe 15.03.2021.
- Rulat într-un sistem de test, malware-ul trimitea datele furate pe un server FTP al unui domeniu românesc compromis.
- Informațiile au fost transmise către CERT-RO pentru anunțarea proprietarului domeniului.
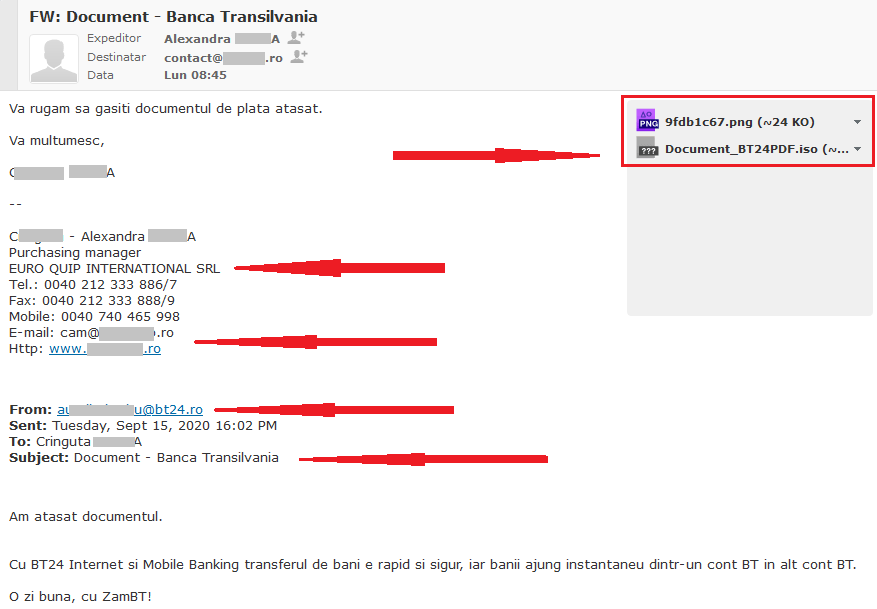
Ce l-a făcut pe destinatar să suspecteze mesajul
Mesajul părea legitim, dar destinatarul a aplicat întrebările învățate la curs:
- aștept o factură sau un document de la bancă?
- firma care cere plata face parte dintre colaboratori?
- este o plată programată?
- există detalii care ridică semne de întrebare?
Semnalul principal: extensia fișierului
Băncile trimit uneori documente în format PDF, cu extensia .pdf. Un document .doc sau .docx este editabil, deci ridică întrebări. Extensiile .iso, .zip, .rar, .exe sau .apk ar trebui să ridice și mai multe.
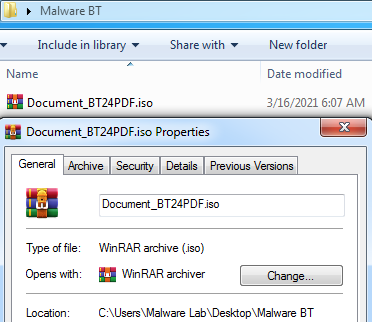
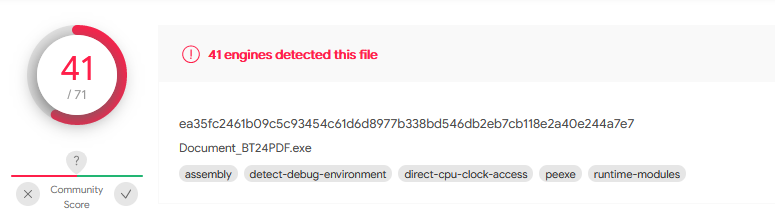
Numele fișierului se citește în trei părți: Document_BT24 (denumirea), PDF (doar pentru inducere în eroare) și .iso (extensia reală). Formatul .iso permite arhivarea și rularea mai multor fișiere ascunse, iar filtrele serverelor de e-mail îl tratează mai îngăduitor decât un .exe.
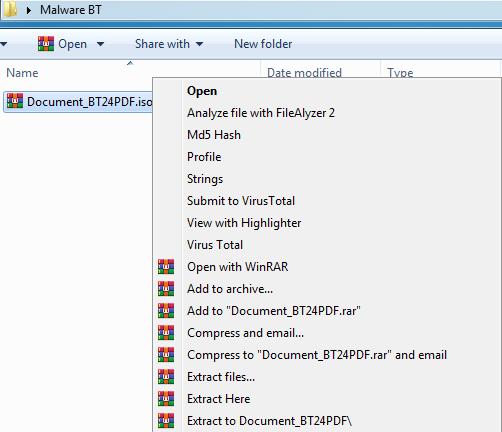
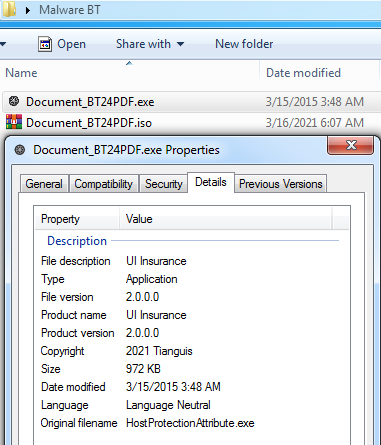
Deschiderea directă a fișierului .iso poate rula instrucțiunile pregătite de atacator. Cu un clic dreapta se poate vedea însă conținutul arhivei: în cazul de față, un fișier executabil.
Scanarea: utilă, dar cu prudență
Scanarea fișierelor suspecte este o recomandare bună, dar ce încarci pe platformele publice de analiză devine vizibil și altora, așa cum am arătat în Divulgarea de informații prin imprudență.
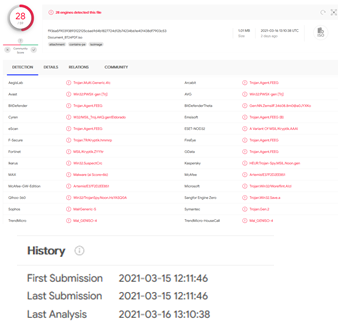
Rezultatul pe VirusTotal: 28 din 59 de motoare antivirus au marcat fișierul ca malițios. Clientul folosea una dintre soluțiile care îl detectau, deci antivirusul ar fi dat probabil alarma și fără analiza noastră. Prima scanare a fișierului data din 15.03.2021, ceea ce sugerează că am semnalat primii această campanie.
Ce face malware-ul
Pentru a evalua riscul pentru compania clientului, fișierul a fost rulat într-un sistem de test pregătit pentru astfel de situații. Analiza traficului a arătat conectarea la un server FTP, către care calculatorul trimitea un fișier .html, folosind date de autentificare vizibile în trafic.

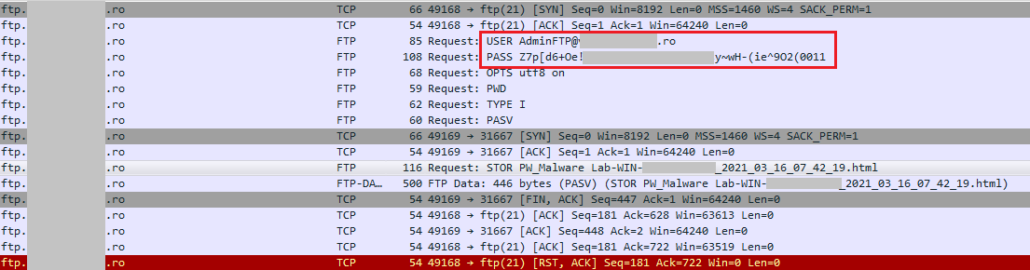
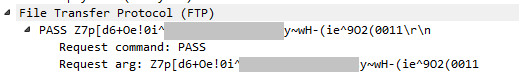
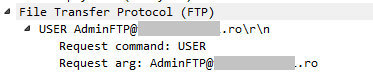
Adresa FTP aparținea unui domeniu din România, probabil compromis și folosit pentru colectarea datelor. Concluzia: malware-ul este un stealer, care extrage parolele și datele personale salvate în calculator și le trimite pe serverul controlat de atacator. O campanie asemănătoare este descrisă în E-mailul capcană din partea unei bănci din România.
Recomandări
- nu vă grăbiți: mesajele importante se tratează cu atenție;
- verificați extensia reală a fișierelor și afișați extensiile în sistemul de operare;
- nu salvați parolele importante în browser, pe calculatoarele de serviciu;
- dacă ceva pare suspect, cereți părerea unui specialist.
ProDefence oferă analiza fișierelor suspecte și a programelor malițioase și cursuri de educație cibernetică pentru angajați.