Arhiva tag-ul pentru: furt

Articol publicat în august 2021. Observațiile au rămas valabile.

Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.

Pe scurt

  • Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
  • Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
  • Indiciile sunt vizibile, dar cer atenție.
  • Educația este cea mai eficientă contramăsură.

De ce funcționează

Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.

Ce urmăresc atacatorii

  • date personale, revândute sau folosite pentru alte fraude;
  • fraude financiare, prin datele de card sau accesul la internet banking;
  • infiltrarea în companii și instituții, printr-un cont de angajat compromis;
  • profilarea victimelor, pentru atacuri ulterioare mai bine țintite.

Indiciile care trădează un atac

  • expeditorul sau domeniul nu corespund organizației;
  • mesajul cere date confidențiale sau o plată;
  • tonul este urgent sau amenințător;
  • oferta este prea bună ca să fie adevărată;
  • linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.

Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.

Educația reduce numărul victimelor

Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.
Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau.

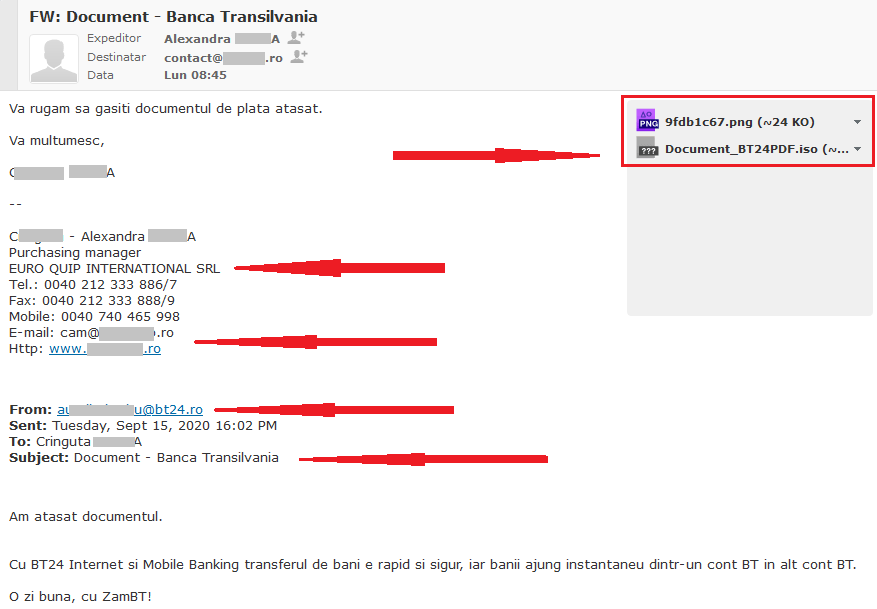
Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și le trimite atacatorului. Clientul, instruit în ședințele de educație cibernetică, a observat detaliile suspecte și a trimis mesajul la analiză în loc să îl deschidă.

Pe scurt

  • Atașamentul se numea „Document_BT24 PDF.iso”: cuvântul „PDF” era doar momeală, extensia reală era .iso.
  • Formatul .iso poate ascunde fișiere executabile și trece mai ușor de filtrele de e-mail.
  • 28 din 59 de soluții antivirus recunoșteau fișierul; prima scanare publică era chiar cea făcută de ProDefence, pe 15.03.2021.
  • Rulat într-un sistem de test, malware-ul trimitea datele furate pe un server FTP al unui domeniu românesc compromis.
  • Informațiile au fost transmise către CERT-RO pentru anunțarea proprietarului domeniului.
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce l-a făcut pe destinatar să suspecteze mesajul

Mesajul părea legitim, dar destinatarul a aplicat întrebările învățate la curs:

  • aștept o factură sau un document de la bancă?
  • firma care cere plata face parte dintre colaboratori?
  • este o plată programată?
  • există detalii care ridică semne de întrebare?

Semnalul principal: extensia fișierului

Băncile trimit uneori documente în format PDF, cu extensia .pdf. Un document .doc sau .docx este editabil, deci ridică întrebări. Extensiile .iso, .zip, .rar, .exe sau .apk ar trebui să ridice și mai multe.

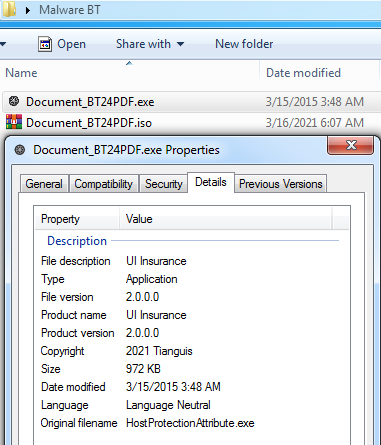
Numele fișierului se citește în trei părți: Document_BT24 (denumirea), PDF (doar pentru inducere în eroare) și .iso (extensia reală). Formatul .iso permite arhivarea și rularea mai multor fișiere ascunse, iar filtrele serverelor de e-mail îl tratează mai îngăduitor decât un .exe.

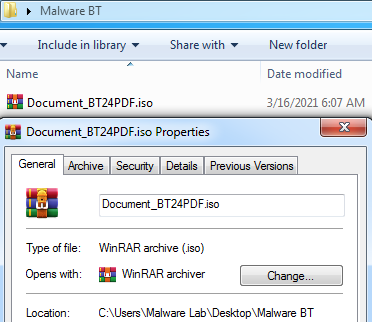
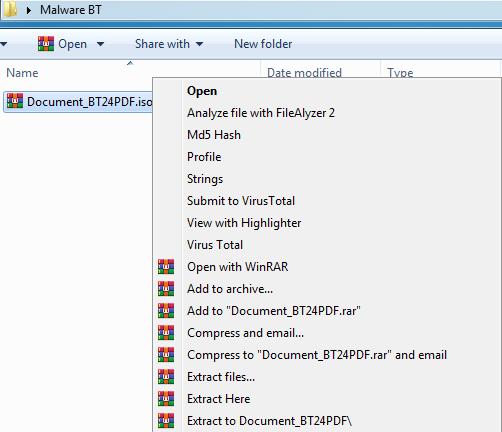
Deschiderea directă a fișierului .iso poate rula instrucțiunile pregătite de atacator. Cu un clic dreapta se poate vedea însă conținutul arhivei: în cazul de față, un fișier executabil.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Scanarea: utilă, dar cu prudență

Scanarea fișierelor suspecte este o recomandare bună, dar ce încarci pe platformele publice de analiză devine vizibil și altora, așa cum am arătat în Divulgarea de informații prin imprudență.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

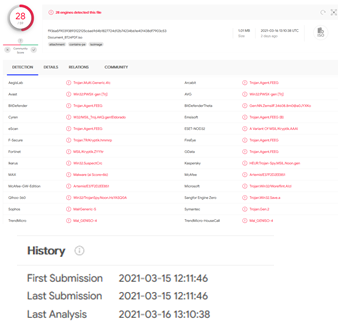
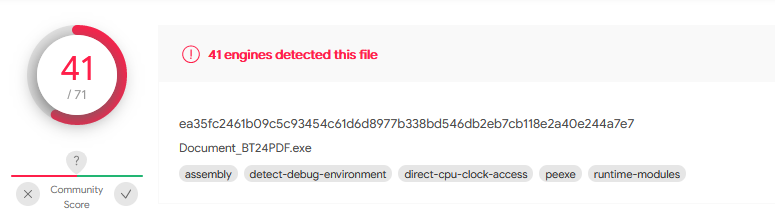
Rezultatul pe VirusTotal: 28 din 59 de motoare antivirus au marcat fișierul ca malițios. Clientul folosea una dintre soluțiile care îl detectau, deci antivirusul ar fi dat probabil alarma și fără analiza noastră. Prima scanare a fișierului data din 15.03.2021, ceea ce sugerează că am semnalat primii această campanie.

https://www.virustotal.com/gui/file/ea35fc2461b09c5c93454c61d6d8977b338bd546db2eb7cb118e2a40e244a7e7/detection
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce face malware-ul

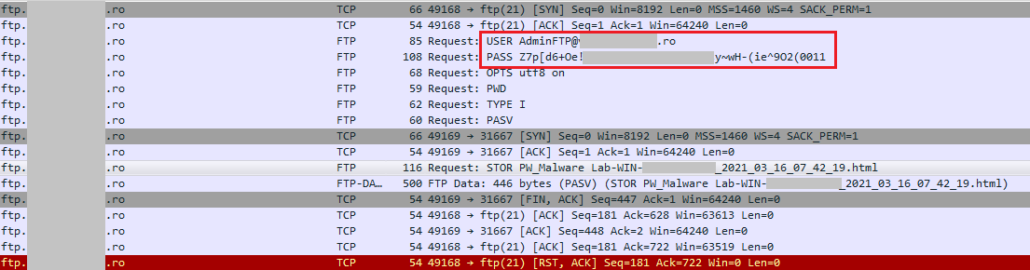
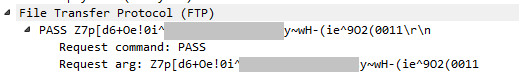
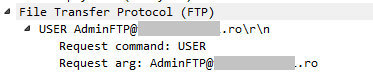
Pentru a evalua riscul pentru compania clientului, fișierul a fost rulat într-un sistem de test pregătit pentru astfel de situații. Analiza traficului a arătat conectarea la un server FTP, către care calculatorul trimitea un fișier .html, folosind date de autentificare vizibile în trafic.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Adresa FTP aparținea unui domeniu din România, probabil compromis și folosit pentru colectarea datelor. Concluzia: malware-ul este un stealer, care extrage parolele și datele personale salvate în calculator și le trimite pe serverul controlat de atacator. O campanie asemănătoare este descrisă în E-mailul capcană din partea unei bănci din România.

Recomandări

  • nu vă grăbiți: mesajele importante se tratează cu atenție;
  • verificați extensia reală a fișierelor și afișați extensiile în sistemul de operare;
  • nu salvați parolele importante în browser, pe calculatoarele de serviciu;
  • dacă ceva pare suspect, cereți părerea unui specialist.

ProDefence oferă analiza fișierelor suspecte și a programelor malițioase și cursuri de educație cibernetică pentru angajați.

Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.info
Suspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.
În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți!

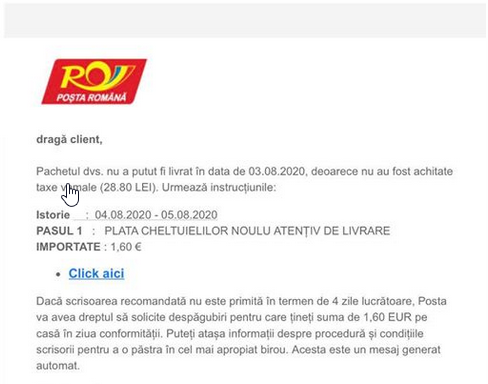
Ok. Am primit un email în care se specifică faptul că trebuie să plătim ceva către Poșta Română!

Hai să analizăm împreună email-ul primit!
1. Aștepți vreun colet? Dacă DA, mergi mai departe, dacă NU… nu are sens să apeși pe ceva..
2. dragă client – Nu există! Un email către un client ce există în baza de date începe cu … ex. Dragă Alexandru / Domnule Angheluș etc.
3. taxe vamale(28.80 LEI). Urmează instrucțiunile: – Aș putea spunne că arată suspicios; suma între paranteze și un sec ”Urmează instr…”
4. Istorie – A cui istorie?
5. PASUL 1 : PLATA CHELTUIE… ”NOULU ATENȚIV” – Ok! Pentru un email generat automat… arată chiar tragic!
6. PASUL 2 …. Nu există!
7. IMPORTATE: 1,60 € – a) Nu înțeleg ce este ”importat”, b) Plata era în LEI, ce treabă are euro în poveste?
8. Click aici – Dacă era ”Apasă aici” poate prindea mai bine!
9. Dacă scrisoarea recomandată – Care scrisoare?!? Până acum am discutat despre un pachet, 28.80 LEI și 1,60 €…. hmmm
10. țineți suma de 1,60 EUR pe casă în ziua conformitații – € s-a transformat în EUR, ”pe casă” este greu de ținut EUR, de ziua Indepentenței am auzit… dar de cea a Conformității încă nu!
11. Puteți atașa informații ….pentru a o pastra în cel mai apropiat birou – Care scrisoare? … De ce în cel mai apropiat birou și nu în altă parte?

OK… pare suspect!
Dar hai să ”Click aici”!

Să începem analizarea paginii la care ne-a direcționat link-ul din spatele ”Click aici”.
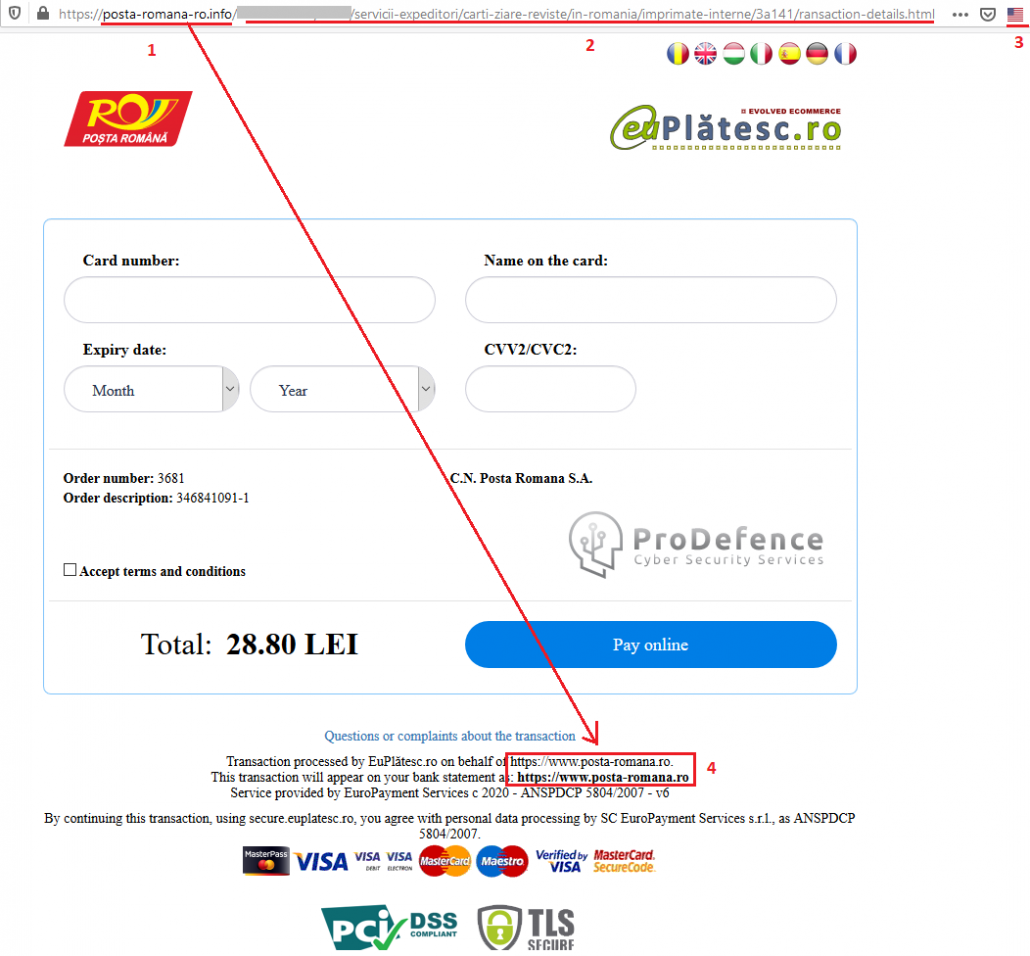
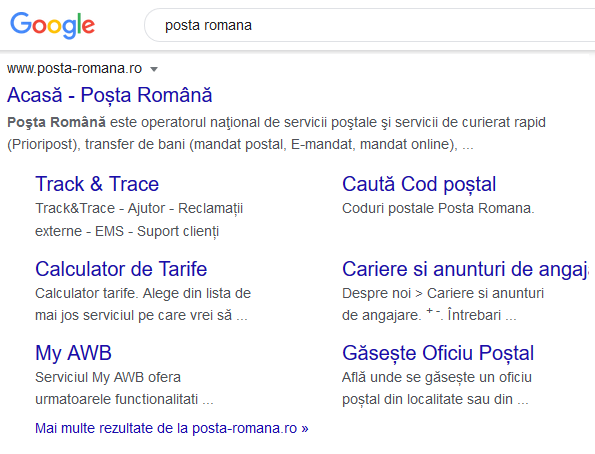
1. Adresa este posta-romana-ro.info – De ce .info și nu .ro?!? Pentru a fi siguri, hai să căutăm pe Google!

OK. Se pare că adresa oficiala este posta-romana.ro, deci acel .info este dovada că se încearcă o inducere în eroare!

2. ”/……./……/servicii-expeditori/carti-ziare-reviste/in-romania/imprimate-interne/b5136/”
Acestea sunt foldere ce duc la un sistem de plată? NU PREA!

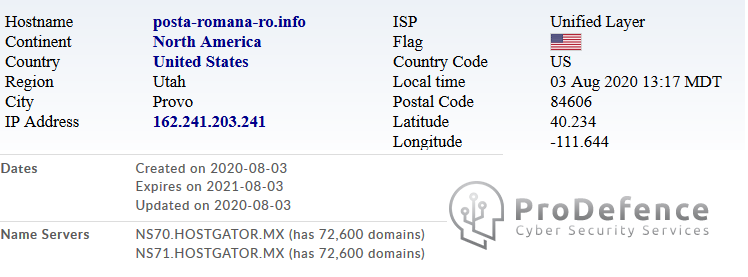
3. Avem steagul Americii, ok! Am mai găsit cazuri în care pagini oficiale din Romania erau gazduite pe servere din afara tării, dar unul ca Poșta Româna să fie încă acolo… mai greu!

După cum se vede, pagina este găzduită pe server de America.
Dar am cautat și pe Whois informații despre domain: Creat la data de 03.08.2020!
Interesant! Deci ”Poșta Română” foloseste un domain proaspăt creat ….

4. În partea de jos apare adresa reala, deoarece a copiat codul sursă a paginii oficiale!

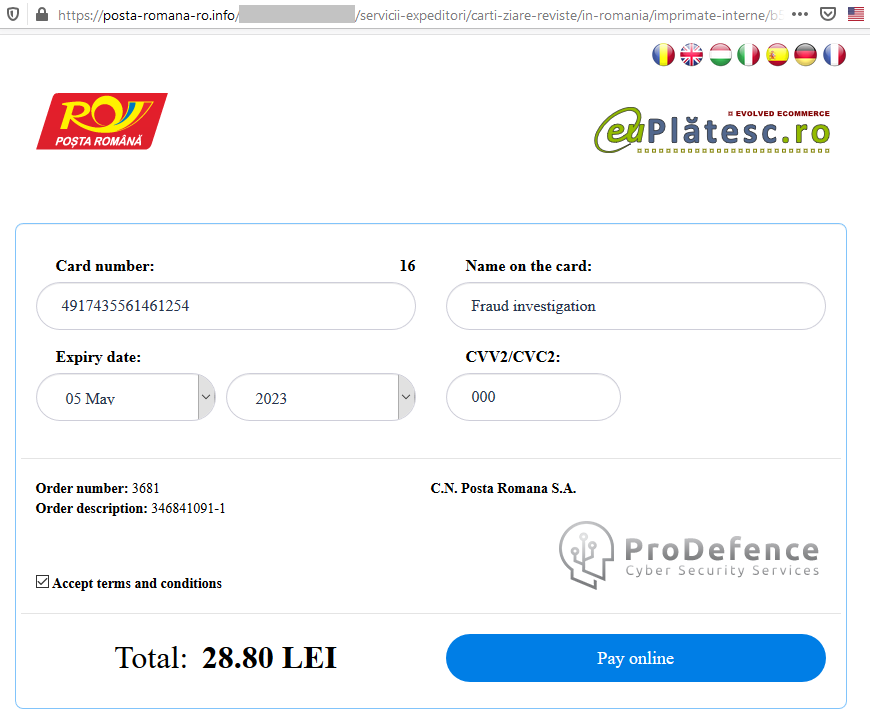
Facem o ”plată”?

La adăugarea cardului, se pare că are un script ce verifică valabilitatea combinației de cifre.
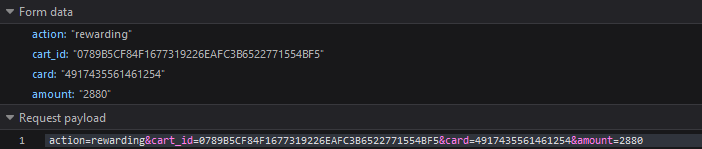
De asemenea se poate vedea că suma de 28.80 a devenit ”amount: 2880”!
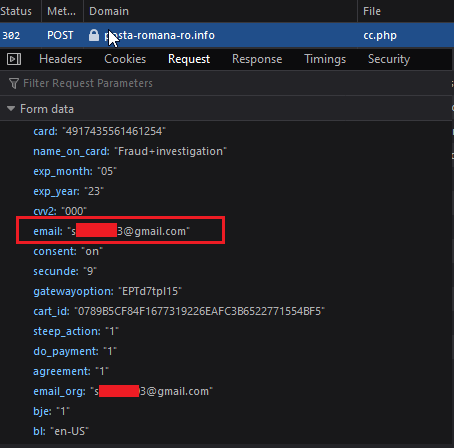
Am apăsat ”Pay online” și în trafic ne apare ca datele noastre au fost POSTate prin intermediul fisierului cc.php.
…dar iată și un email care nu este al nostru..
..oare acolo au plecat datele noastre?
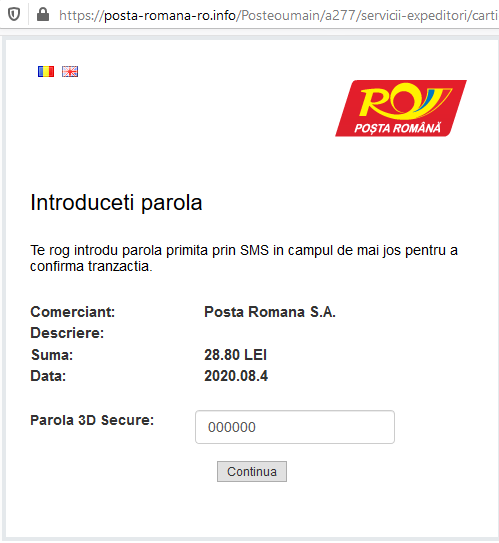
Se pare că ne cere și parola primită prin SMS pentru confirmarea plații.
Această parolă este trimisă de către bancă, pentru a confirma ca plata este făcută de deținătorul cardului.
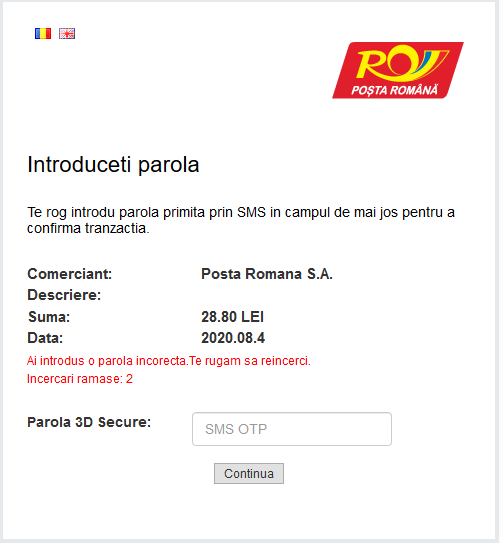
Apariția confirmării pe aceiași pagină, denotă că nu se face vreo plată. La plăți reale, clientul este redirecționat către pagina băncii, confirmă tranzacția, după care este trimis la pagina inițială.
Indiferent de câte ori vei introduce un cod, pagina va arăta că mai ai 2 încercări!

Putem spune cu siguranță că este o pagină falsă, creată pentru a fura datele cardurilor de bancă!

În ceea ce privește adresa de email găsită, are legătură cu China… de aceea și greșelile în scriere!

Poate că la prima vedere pare mult, dar atunci când este vorba despre plăți sau date personale, nu strică să fim puțin mai atenți la aceste detalii!!!

Sari la conținut