
Arhiva tag-ul pentru: inteligenta

În ultimii ani, tehnologia smart a revoluționat modul în care agricultura este practicată și gestionată. Utilizarea senzorilor, a IoT (Internet of Things), a inteligenței artificiale (AI) și a altor tehnologii avansate au îmbunătățit eficiența și productivitatea în sectorul agricol. Cu toate acestea, odată cu creșterea utilizării tehnologiei smart în agricultură, a crescut și riscul de atacuri cibernetice asupra sistemelor agricole.

Agricultura inteligentă este o ramură a agriculturii care utilizează tehnologii avansate pentru a îmbunătăți producția și eficiența. Printre tehnologiile smart folosite în agricultură se numără:

  1. Senzori IoT – aceștia colectează date despre temperatură, umiditate, lumină, pH-ul solului, nivelul apei și multe alte aspecte ale mediului înconjurător.
  2. Sisteme de irigare automatizate – acestea utilizează senzori și tehnologie IoT pentru a monitoriza și controla sistemul de irigare în mod automat.
  3. Drone agricole – acestea pot fi folosite pentru a monitoriza terenurile și culturile, pentru a identifica problemele și pentru a oferi informații detaliate despre recoltă.
  4. Sisteme de control al fertilității solului – acestea pot fi utilizate pentru a monitoriza nivelul de nutrienți din sol și pentru a oferi recomandări pentru optimizarea fertilității.
  5. Roboți agricoli – aceștia pot fi utilizați pentru a efectua sarcini repetitive, cum ar fi plantarea și recoltarea, ceea ce reduce costurile și timpul necesar.
  6. Inteligența artificială – poate fi utilizată pentru a analiza datele colectate de senzori și pentru a oferi informații și recomandări pentru îmbunătățirea producției.
  7. Sisteme de management al fermelor – acestea sunt utilizate pentru a monitoriza și gestiona toate aspectele unei ferme, inclusiv inventarul, programarea muncii și gestionarea costurilor.

Un atac cibernetic asupra sistemelor agricole poate cauza probleme grave, cum ar fi pierderea de date, deteriorarea sau distrugerea echipamentelor, întreruperea alimentării cu energie electrică și aprovizionarea cu apă sau chiar sabotarea recoltei.

Beneficiile aduse de utilizarea tehnologiilor smart în agricultură sunt într-un număr destul de mare, dar trebuie să fim conștienți și să acceptăm ideea că acestea pot fi expuse la riscuri de securitate cibernetică. Vom enumera câteva exemple de riscuri asociate în caz de atac cibernetic în agricultură:

  1. Intruziunea în sistemele de control al fermelor – aceasta poate permite unui atacator să controleze și să manipuleze sistemele de irigare, de fertilizare sau de gestionare a recoltei.
  2. Furtul de date – atacatorii pot accesa și fura datele colectate de senzori și alte dispozitive, cum ar fi informațiile despre culturi, ploaie, sol sau alte informații sensibile despre fermă.
  3. Sabotajul echipamentelor – atacatorii pot sabota echipamentele folosite în agricultură inteligentă, cum ar fi dronele, roboții sau alte dispozitive, pentru a împiedica activitățile agricole și a reduce producția.
  4. Ransomware – atacatorii pot bloca accesul la datele și sistemele de control al fermelor și pot cere o răscumpărare pentru a le debloca.
  5. Spionajul industrial – atacatorii pot accesa și copia datele referitoare la producție, tehnologie și alte aspecte importante ale afacerii pentru a le utiliza în beneficiul propriu.

Așa cum deja știm, securitatea cibernetică este ignorata din mai multe direcții, mai ales când se consideră că nu există o asociere relevantă sau se practică acea gândire standard: ”ce să îmi ia mie?”. Așa că vom folosi și noi cel mai bun exemplu de deturnare a acestui tip de găndire: BANII

Deci, cum poți pierde bani datorită unui atac cibernetic asupra tehnologiei smat utilizate în AGRICULTURĂ:

  1. Deteriorarea echipamentelor – Atacatorii pot accesa sistemele de control ale echipamentelor inteligente și le pot manipula în așa fel încât să se deterioreze sau să fie inutilizabile. Aceasta poate duce la costuri suplimentare pentru înlocuirea sau repararea echipamentelor.
  2. Pierderea recoltei – Atacatorii pot accesa și manipula sistemele de irigare, de fertilizare sau de gestionare a recoltei, ceea ce poate duce la pierderi semnificative de recoltă sau chiar la eșecul culturilor.
  3. Încetinirea sau întreruperea activităților agricole – Atacatorii pot bloca accesul la datele și sistemele de control ale fermelor și pot încetini sau întrerupe activitățile agricole, ceea ce poate duce la pierderi de producție sau la costuri suplimentare pentru a compensa pierderile.
  4. Răscumpărarea datelor și sistemelor – Dacă atacatorii utilizează ransomware, proprietarii de ferme pot fi forțați să plătească o răscumpărare pentru a recupera accesul la datele și sistemele lor, ceea ce poate duce la pierderi financiare semnificative.
  5. Pierderea reputației – Un atac cibernetic asupra unei ferme inteligente poate duce la pierderea încrederii clienților și a partenerilor de afaceri, ceea ce poate afecta negativ reputația proprietarilor de ferme și poate duce la pierderi financiare pe termen lung.

Exemplu real:

Utilizarea sistemelor de irigație inteligente fără existența unei autentificări la accesarea panoului de control. Lipsa autentificării permite conectarea la panoul de control al acestor sisteme și modificarea setărilor stabilite de deținători.
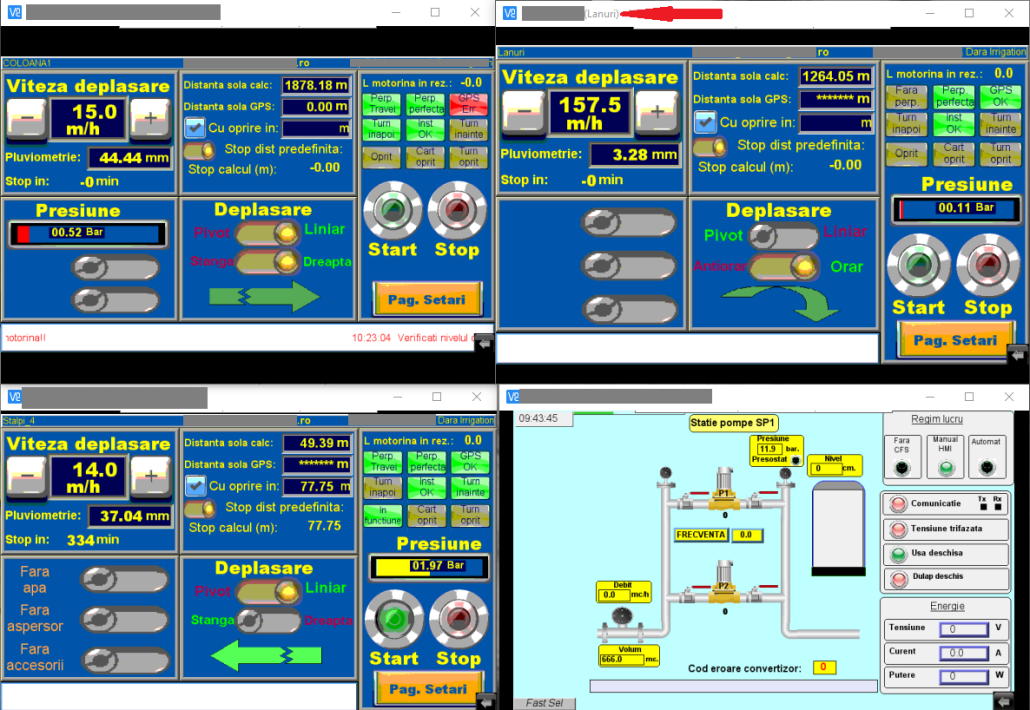
Imaginea reprezintă câteva panouri de control al acestor sisteme, la care accesul nu este restricționat cu user și parolă, iar simpla accesare a acestora oferă acces deplin la ceea ce se poate observa și totodată putem lista căteva scenarii:

Cum ar fi dacă:

  • Pe timp de secetă cineva ar face constant modificări în planul de irigare,
  • Pe perioada nopții ar porni toate sistemele și ar consuma excesiv apa,
  • Cineva ar modifica modalitatea de deplasare a sistemului,
  • …etc(nu prea știu cum funcționează exact, dar este clar că se înțelege importanța securizării sistemelor utilizate).

Pentru a reduce riscul de atacuri cibernetice asupra sistemelor agricole, fermierii și proprietarii de ferme trebuie să ia în considerare următoarele măsuri de securitate cibernetică, chiar dacă ”instinctul” le spune să nu își bată capul:

  1. Actualizarea sistemelor și a echipamentelor – Este important să se mențină actualizate toate sistemele și echipamentele utilizate în agricultura inteligentă, astfel încât vulnerabilitățile să fie eliminate. Actualizările constante ale software-ului și hardware-ului pot contribui la reducerea riscului de atacuri cibernetice.
  1. Utilizarea unor parole și a autentificării puternice – Este esențial să se utilizeze parole complexe și autentificare puternică pentru a proteja sistemul de accesul neautorizat. Utilizarea parolelor unice și complexe pentru fiecare cont și a autentificării multifactor poate reduce semnificativ riscul de atacuri cibernetice.
  1. Implementarea criptării datelor – Criptarea datelor este o măsură esențială pentru a proteja informațiile importante. Implementarea criptării datelor poate preveni accesul neautorizat la datele sensibile, inclusiv datele despre recoltă și datele financiare.
  1. Monitorizarea și protejarea rețelei – Monitorizarea și protejarea rețelei sunt esențiale pentru a detecta și preveni atacurile cibernetice. Implementarea unui sistem de monitorizare și protecție a rețelei poate ajuta la identificarea și blocarea atacurilor cibernetice înainte ca acestea să producă daune.
  1. Creșterea nivelului de conștientizare a securității cibernetice – Creșterea nivelului de conștientizare a securității cibernetice este esențială pentru protejarea sistemelor agricole. Toți angajații și colaboratorii trebuie să fie instruiți cu privire la riscurile cibernetice și să înțeleagă importanța utilizării unor practici de securitate adecvate. În plus, proprietarii de ferme trebuie să lucreze împreună cu furnizorii lor de tehnologie smart pentru a asigura securitatea sistemelor și a datelor colectate.

Sperăm să fie de folos informațiile, indiferent de dimensiunea afacerii…. tot a dumneavoastră este și trebuie să aveți în vedere și acest aspect al securității cibernetice!

Inteligența Artificială nu mai este doar o tehnologie asociată inovației, automatizării și eficienței. În același timp, ea devine un instrument tot mai atractiv pentru actorii rău intenționați, care o pot folosi pentru a accelera, personaliza și automatiza atacurile cibernetice.

În esență, AI nu inventează neapărat toate atacurile de la zero. Phishing-ul, malware-ul, atacurile DDoS, compromiterea conturilor, exploatarea vulnerabilităților sau ingineria socială existau deja. Diferența majoră este că Inteligența Artificială poate crește viteza, volumul, precizia și adaptabilitatea acestor atacuri. Cu alte cuvinte, AI poate transforma atacuri deja cunoscute în operațiuni mult mai eficiente, mai greu de observat și mai dificil de blocat.

Această evoluție este deja reflectată în evaluările instituțiilor de securitate cibernetică. NCSC a avertizat că AI va amplifica amenințările cibernetice până în 2027, inclusiv prin automatizarea unor etape de atac, campanii de spear-phishing, identificarea vulnerabilităților și exploatarea defectelor de cod sau configurare. ENISA subliniază, de asemenea, că inteligența artificială a devenit un element definitoriu al peisajului actual de amenințări, în special în zona de phishing și social engineering.

De ce AI schimbă natura atacurilor cibernetice

Un atac cibernetic clasic se bazează, de regulă, pe tehnici cunoscute: exploatarea unei vulnerabilități, trimiterea unui e-mail de phishing, folosirea unui malware, compromiterea unei parole sau manipularea unei persoane pentru a divulga informații sensibile.

Un atac în care este implicată Inteligența Artificială poate păstra aceleași obiective, dar devine mai eficient prin patru caracteristici principale:

1. Personalizare avansată
AI poate analiza rapid informații publice despre o persoană sau organizație: funcție, limbaj folosit, stil de comunicare, relații profesionale, activitate online sau contexte recente. Pe baza acestor informații, atacatorul poate construi mesaje care par legitime, credibile și adaptate victimei.

2. Automatizare la scară mare
Ce înainte necesita timp și intervenție umană poate fi automatizat. Un atacator poate genera sute sau mii de variante de mesaje, scenarii, texte, cod sau instrucțiuni, adaptate pentru categorii diferite de victime.

3. Adaptabilitate
Sistemele AI pot fi utilizate pentru a ajusta comportamentul unui atac în funcție de reacția victimei sau de mediul tehnic întâlnit. În cazul malware-ului, acest lucru poate însemna schimbarea modului de operare pentru a evita detecția.

4. Reducerea barierei tehnice
Actorii cu un nivel tehnic mai redus pot folosi instrumente AI pentru a produce mesaje mai convingătoare, cod mai bine structurat, documentație falsă, scenarii de fraudă sau variante de atac pe care anterior nu le-ar fi putut construi singuri.

Phishing-ul asistat de AI: mai credibil, mai rapid, mai greu de detectat

Phishing-ul rămâne una dintre cele mai utilizate metode de atac cibernetic. În forma sa clasică, phishing-ul implică trimiterea unor mesaje false, prin care atacatorul încearcă să determine victima să acceseze un link, să descarce un fișier, să introducă date de autentificare sau să efectueze o plată.

Inteligența Artificială schimbă acest tip de atac prin faptul că permite generarea unor mesaje mult mai naturale. Greșelile gramaticale evidente, formulările rigide sau traducerile defectuoase — semnale clasice ale fraudelor — pot dispărea aproape complet.

Un atacator poate folosi AI pentru a crea:

  • e-mailuri redactate într-un stil profesional;
  • mesaje adaptate unei anumite companii;
  • conversații false care imită tonul unui coleg, furnizor sau superior ierarhic;
  • mesaje în limba maternă a victimei;
  • texte care creează presiune, urgență sau încredere;
  • scenarii de fraudă financiară mult mai convingătoare.

Această evoluție afectează direct atât utilizatorii individuali, cât și organizațiile. În mediul profesional, un e-mail fals poate părea trimis de departamentul financiar, de un furnizor cunoscut, de un manager sau de o instituție publică. În mediul personal, mesajele pot imita bănci, curieri, platforme de social media, rude sau prieteni.

Riscul real nu este doar tehnic, ci și psihologic. AI poate ajuta atacatorul să construiască un mesaj care exploatează emoții: frică, grabă, curiozitate, încredere, autoritate sau presiune financiară.

Malware adaptativ și atacuri bazate pe învățare automată

Un alt risc important este utilizarea AI pentru dezvoltarea sau optimizarea programelor malware. Într-un atac clasic, malware-ul are un comportament relativ fix: infectează sistemul, comunică cu un server de comandă și control, fură date, criptează fișiere sau creează persistență în sistem.

Prin utilizarea AI sau a tehnicilor de învățare automată, un malware poate deveni mai adaptativ. De exemplu, poate încerca să identifice mediul în care rulează, să evite anumite instrumente de analiză, să întârzie execuția, să își modifice comportamentul sau să aleagă momentul potrivit pentru activare.

Acest lucru nu înseamnă că orice malware modern este „inteligent” în sens avansat. În multe cazuri, vorbim despre automatizare, optimizare sau folosirea AI în etapele de pregătire a atacului, nu neapărat despre malware autonom complet. Totuși, direcția este clară: AI poate reduce timpul necesar pentru dezvoltare, testare, modificare și reutilizare a instrumentelor malițioase.

NCSC indică drept una dintre evoluțiile importante utilizarea AI pentru descoperirea și exploatarea vulnerabilităților, inclusiv prin analizarea codului și identificarea defectelor de configurare. MITRE ATLAS tratează deja amenințările asupra sistemelor AI ca un domeniu distinct, documentând tactici și tehnici specifice atacurilor împotriva modelelor, datelor și infrastructurii AI.

Botnet-uri, DDoS și atacuri coordonate automatizat

Rețelele botnet sunt formate din dispozitive compromise, controlate de atacatori pentru a executa acțiuni coordonate: atacuri DDoS, spam, distribuire de malware, fraudă publicitară sau alte activități ilegale.

AI poate amplifica acest tip de atac în mai multe moduri. Poate ajuta la alegerea momentului optim pentru atac, la distribuirea traficului astfel încât să pară mai natural, la evitarea unor mecanisme de detecție sau la selectarea țintelor vulnerabile. În loc ca atacul să fie executat rigid, după un model fix, acesta poate deveni mai dinamic.

În cazul atacurilor DDoS, problema nu este doar volumul de trafic, ci și capacitatea de a simula comportamente aparent legitime. Dacă traficul malițios seamănă cu traficul real al utilizatorilor, filtrarea devine mai dificilă. Astfel, organizațiile nu trebuie să se bazeze doar pe soluții simple de blocare, ci pe mecanisme de analiză comportamentală, rate limiting, protecție la nivel de aplicație, monitorizare continuă și răspuns rapid.

Atacuri asupra sistemelor inteligente și asupra modelelor AI

Un aspect adesea ignorat este faptul că AI nu este doar un instrument care poate fi folosit de atacatori. AI poate fi și țintă.

Organizațiile folosesc tot mai mult sisteme inteligente pentru detecție, analiză, suport decizional, automatizare, interacțiune cu clienții, procesare de documente sau monitorizare. Aceste sisteme pot fi atacate prin metode specifice, cum ar fi:

  • manipularea datelor de intrare;
  • contaminarea datelor de antrenare;
  • extragerea informațiilor din model;
  • ocolirea filtrelor de securitate;
  • prompt injection;
  • compromiterea integrărilor dintre AI și alte sisteme;
  • folosirea necontrolată a datelor confidențiale în interacțiunea cu modele AI.

Într-un context organizațional, riscul devine semnificativ atunci când sistemele AI sunt conectate la e-mail, baze de date, aplicații interne, documente, procese operaționale sau infrastructuri critice. Un sistem AI nesecurizat poate deveni o nouă suprafață de atac.

CISA subliniază, în ghidurile sale privind integrarea sigură a AI în medii operaționale, că adoptarea AI trebuie realizată cu principii clare de securitate, control și guvernanță, mai ales atunci când tehnologia este conectată la sisteme industriale sau operaționale.

Deepfake, vishing și fraudă prin identitate sintetică

Un alt domeniu în care AI produce un impact major este frauda bazată pe identitate. Tehnologiile de generare audio, video și text pot fi utilizate pentru a crea conținut fals, dar convingător.

Atacatorii pot folosi:

  • voce clonată pentru apeluri frauduloase;
  • videoclipuri deepfake pentru compromiterea reputației;
  • mesaje audio false în care pare că vorbește o persoană cunoscută;
  • identități sintetice pentru fraudă financiară;
  • profiluri false pe rețele sociale;
  • conversații generate automat pentru manipulare sau dezinformare.

Acest tip de atac este periculos deoarece afectează încrederea. În trecut, un apel telefonic de la o persoană cunoscută putea fi considerat un element de validare. În prezent, vocea, imaginea și stilul de scriere nu mai sunt suficiente pentru confirmarea identității.

În organizații, acest risc afectează mai ales zonele financiar-contabile, managementul, resursele umane, achizițiile, relația cu furnizorii și echipele care gestionează date sensibile.

Diferența dintre atacurile clasice și atacurile asistate de AI

Diferența principală nu constă neapărat în obiectivul atacului, ci în modul de execuție.

Un atac clasic este de regulă mai static, mai dependent de intervenție umană și mai ușor de identificat prin indicatori cunoscuți. Un atac asistat de AI poate fi mai flexibil, mai personalizat și mai rapid.

Element analizatAtac cibernetic clasicAtac asistat de AI
PersonalizareLimitată sau manualăRapidă, automată, adaptată victimei
VolumDepinde de resursele atacatoruluiPoate fi scalat mult mai rapid
LimbajPoate conține erori evidentePoate fi natural, coerent și credibil
AdaptabilitateDe regulă redusăPoate reacționa la context
DetecțieBazată pe indicatori cunoscuțiMai dificilă dacă atacul se modifică frecvent
Cost pentru atacatorMai mare pentru atacuri sofisticatePoate fi redus prin automatizare
Impact asupra utilizatoruluiTehnic și socialTehnic, social, psihologic și reputațional

AI nu elimină metodele clasice de atac. Le amplifică.

De ce utilizatorii sunt mai expuși

Utilizatorii obișnuiți sunt expuși deoarece AI poate transforma atacurile în experiențe aparent normale. Un mesaj fraudulos poate părea o notificare obișnuită. Un apel poate părea real. Un site fals poate avea texte corecte, branding convingător și instrucțiuni clare. Un atacator poate crea rapid variante diferite ale aceleiași fraude, adaptate la vârstă, profesie, limbă, context financiar sau evenimente recente.

Cele mai vulnerabile situații apar atunci când utilizatorul acționează sub presiune:

  • „Contul tău va fi blocat.”
  • „Trebuie să confirmi urgent plata.”
  • „Ai primit un colet.”
  • „Ai o factură restantă.”
  • „Șeful cere transferul acum.”
  • „Copilul tău are nevoie de ajutor.”
  • „Actualizează imediat datele.”

În toate aceste cazuri, atacul nu vizează doar sistemul, ci decizia omului.

Măsuri de protecție pentru utilizatori

Protecția împotriva atacurilor asistate de AI nu se reduce la instalarea unui antivirus. Este nevoie de o combinație între igienă digitală, verificare, educație și instrumente tehnice.

Utilizatorii ar trebui să aplice următoarele măsuri:

1. Verificarea sursei înainte de acțiune
Nu se accesează linkuri, nu se descarcă fișiere și nu se introduc date personale doar pentru că mesajul pare credibil. Sursa trebuie verificată separat, prin canale oficiale.

2. Autentificare multifactor
Parolele pot fi compromise. Autentificarea cu doi factori sau multifactor reduce semnificativ riscul de acces neautorizat.

3. Parole unice și manager de parole
Reutilizarea parolelor rămâne una dintre cele mai mari vulnerabilități. Un manager de parole ajută la folosirea unor parole complexe și diferite pentru fiecare cont.

4. Actualizarea sistemelor
Sistemele de operare, browserele, aplicațiile și echipamentele trebuie actualizate constant. Vulnerabilitățile cunoscute sunt exploatate rapid, uneori la scurt timp după publicarea lor.

5. Atenție la presiune și urgență
Mesajele care cer acțiune imediată, plată urgentă sau confirmare rapidă trebuie tratate cu suspiciune.

6. Confirmare printr-un canal alternativ
Pentru plăți, transferuri, solicitări de date sau instrucțiuni neobișnuite, confirmarea trebuie făcută printr-un canal separat: apel direct, număr oficial, întâlnire internă sau procedură formală.

7. Limitarea informațiilor publice
Cu cât există mai multe informații publice despre o persoană sau organizație, cu atât atacurile pot fi mai bine personalizate.

Măsuri de protecție pentru organizații

La nivel organizațional, protecția trebuie să fie mai structurată. AI obligă organizațiile să trateze securitatea cibernetică nu doar ca pe o problemă tehnică, ci ca pe o problemă de guvernanță, procese, oameni și cultură organizațională.

Măsurile relevante includ:

  • instruire periodică pentru angajați, management și personal cu roluri critice;
  • simulări de phishing și social engineering;
  • politici clare pentru plăți, modificări de cont bancar și validarea furnizorilor;
  • autentificare multifactor pentru conturile critice;
  • monitorizare comportamentală;
  • protecție avansată pentru e-mail;
  • segmentarea rețelei;
  • backup testat periodic;
  • management riguros al vulnerabilităților;
  • proceduri de răspuns la incidente;
  • control asupra utilizării AI în organizație;
  • reguli clare privind introducerea datelor confidențiale în sisteme AI;
  • auditarea integrărilor AI cu aplicații interne.

Pentru organizațiile care intră sub incidența unor obligații de securitate cibernetică, cum ar fi NIS2, aceste măsuri nu mai țin doar de bune practici, ci de responsabilitate operațională și conformare.

AI ca instrument defensiv

Este important să nu privim Inteligența Artificială doar ca pe o amenințare. AI poate fi folosită și în apărare.

Soluțiile moderne de securitate pot utiliza AI pentru:

  • detectarea anomaliilor;
  • analizarea comportamentului utilizatorilor;
  • prioritizarea alertelor;
  • identificarea campaniilor de phishing;
  • corelarea indicatorilor de compromitere;
  • accelerarea investigațiilor;
  • automatizarea unor pași de răspuns la incidente;
  • identificarea vulnerabilităților;
  • analiza volumelor mari de date.

Problema nu este existența AI, ci modul în care este folosită, controlată și integrată. Aceeași tehnologie poate sprijini apărarea sau poate accelera atacul.

Inteligența Artificială schimbă profund peisajul securității cibernetice. Atacurile nu mai trebuie analizate doar prin prisma vulnerabilităților tehnice, ci și prin capacitatea atacatorilor de a automatiza, personaliza și manipula comportamentul uman.

Diferența dintre un atac clasic și unul asistat de AI constă în nivelul de sofisticare, viteză, adaptabilitate și credibilitate. Phishing-ul devine mai convingător. Malware-ul poate deveni mai flexibil. Botnet-urile pot deveni mai greu de detectat. Deepfake-urile pot compromite încrederea în voce, imagine și identitate. Sistemele AI pot deveni, la rândul lor, ținte.

În acest context, protecția eficientă presupune mai mult decât tehnologie. Este nevoie de educație, proceduri clare, verificare, disciplină digitală și o cultură organizațională orientată spre prevenție.

AI nu face atacurile cibernetice inevitabile, dar le face mai rapide, mai credibile și mai greu de ignorat. De aceea, utilizatorii, organizațiile și instituțiile trebuie să trateze securitatea digitală ca pe o competență esențială, nu ca pe o reacție după producerea incidentului

Inteligenta artificiala (IA) se referă la capacitatea unui sistem de a efectua sarcini specifice care, în mod tradițional, necesită inteligență umană. Acestea includ procesarea limbajului natural, recunoașterea facială, analiza de date și multe altele. Securitatea cibernetică, pe de altă parte, se referă la protejarea sistemelor și rețelelor informatice împotriva atacurilor cibernetice.

Colaborarea dintre IA și securitatea cibernetică poate aduce multe beneficii utilizatorilor de tehnologie și internet. IA poate fi folosită pentru a detecta atacurile cibernetice și pentru a oferi soluții de securitate mai eficiente. De exemplu, algoritmi de învățare automată pot fi antrenați să detecteze modele de trafic suspecte sau comportamente neobișnuite în rețelele informatice. Acestea pot ajuta la identificarea rapidă a atacurilor cibernetice, ceea ce poate duce la o reacție mai rapidă și mai eficientă în gestionarea situațiilor de securitate.

De asemenea, IA poate fi folosită pentru a identifica vulnerabilitățile în sistemele informatice și pentru a oferi soluții de securitate mai bune. Algoritmii de învățare automată pot fi utilizați pentru a analiza codul sursă al aplicațiilor și a identifica eventuale vulnerabilități de securitate. Aceasta poate ajuta la eliminarea acestor vulnerabilități înainte ca acestea să fie exploatate de atacatorii cibernetici.

În general, colaborarea dintre IA și securitatea cibernetică poate duce la o mai mare protecție a datelor personale și a integrității utilizatorilor. Aceasta poate ajuta la prevenirea atacurilor cibernetice și la reducerea impactului acestora asupra utilizatorilor și a sistemelor informatice.

Colaborarea dintre IA și securitatea cibernetică a dus la o serie de realizări importante în domeniul securității informatice, inclusiv:

  1. Detectarea și prevenirea atacurilor cibernetice – IA poate fi utilizată pentru a detecta comportamente neobișnuite în rețelele informatice, identificând astfel potențialele atacuri cibernetice. De asemenea, IA poate fi folosită pentru a dezvolta soluții de securitate mai eficiente pentru a preveni astfel de atacuri.
  2. Îmbunătățirea securității aplicațiilor – IA poate fi utilizată pentru a analiza codul sursă al aplicațiilor și a identifica vulnerabilitățile de securitate. Aceasta poate ajuta la dezvoltarea unor aplicații mai sigure și mai rezistente la atacurile cibernetice.
  3. Îmbunătățirea autentificării – IA poate fi folosită pentru a dezvolta soluții de autentificare mai sigure, cum ar fi autentificarea bazată pe recunoașterea facială sau pe voce. Aceste soluții pot fi mai sigure decât parolele, care pot fi ușor de ghicit sau furat.
  4. Identificarea amenințărilor la securitatea cibernetică – IA poate fi utilizată pentru a identifica modele și tendințe în atacurile cibernetice. Aceste informații pot fi utilizate pentru a dezvolta soluții mai eficiente de securitate cibernetică.
  5. Analiza datelor de securitate – IA poate fi utilizată pentru a analiza datele de securitate, cum ar fi jurnalele de acces și de activitate, pentru a identifica potențialele probleme de securitate. Aceste informații pot fi utilizate pentru a dezvolta soluții mai bune de securitate cibernetică.

Acestea sunt doar câteva exemple de realizări ale colaborării dintre IA și securitatea cibernetică, care au dus la o mai bună protecție a datelor personale și a integrității utilizatorilor.

Există o serie de instrumente cunoscute de securitate cibernetică care utilizează tehnologia Inteligenței Artificiale pentru a îmbunătăți securitatea informațiilor și protejarea datelor personale, printre care se numără:

  1. Darktrace – Este un instrument de securitate cibernetică care utilizează Inteligența Artificială pentru a detecta atacurile cibernetice și pentru a răspunde în timp real, ajutând la prevenirea pierderii de date și a atacurilor cibernetice.
  2. IBM Watson for Cybersecurity – Acesta este un instrument de securitate cibernetică care utilizează tehnologia IBM Watson pentru a identifica și preveni atacurile cibernetice. Folosind analiză avansată a datelor și învățare automată, IBM Watson poate detecta rapid și eficient potențialele amenințări de securitate.
  3. Cylance – Este un instrument de securitate cibernetică care utilizează tehnologia Inteligenței Artificiale pentru a identifica și preveni amenințările cibernetice. Cylance utilizează învățarea automată și analiza comportamentului pentru a identifica și preveni atacurile cibernetice.
  4. McAfee – Este un instrument de securitate cibernetică care utilizează tehnologia Inteligenței Artificiale pentru a proteja datele personale și informațiile de securitate. McAfee utilizează analiza comportamentului și învățarea automată pentru a identifica amenințările de securitate și a preveni pierderile de date.
Sari la conținut