Arhiva tag-ul pentru: malware

Malware (prescurtare de la „malicious software”, program rău intenționat) este orice program conceput să afecteze, să perturbe sau să distrugă sistemele informatice ori datele utilizatorilor, sau să le fure fără știrea lor. Termenul acoperă mai multe familii, de la viruși clasici la ransomware și programe spion.

Pe scurt

  • Malware-ul ajunge pe dispozitive mai ales prin atașamente, linkuri, programe piratate și vulnerabilități neactualizate.
  • Tipurile principale: virus, vierme, troian, ransomware, spyware, adware și rootkit.
  • Riscurile: pierderea datelor, furt financiar, blocarea sistemelor, compromiterea pe termen lung.
  • Protecția: actualizări, soluție de securitate, copii de siguranță și prudență la ce deschizi.

Principalele tipuri de malware

  • Virusul se răspândește de la un sistem la altul prin fișiere infectate. Poate deteriora fișiere, poate fura informații sau poate încetini sistemul.
  • Viermele (worm) se răspândește automat prin rețele și dispozitive conectate, fără intervenția utilizatorului. Poate fura date, poate instala alte programe malițioase sau poate bloca rețele.
  • Troianul (trojan) pare un program inofensiv, dar are funcții ascunse: furt de date, acces de la distanță, instalarea altor componente.
  • Ransomware-ul criptează fișierele și cere o răscumpărare pentru deblocare. Este unul dintre cele mai costisitoare tipuri de atac pentru firme și instituții.
  • Spyware-ul se instalează fără știrea utilizatorului și îi colectează activitatea: parole, conversații, date financiare. Din această familie fac parte și programele de tip stealer, care fură parolele salvate în browser.
  • Adware-ul afișează reclame nedorite și ferestre pop-up și poate reduce performanța sistemului.
  • Rootkit-ul se ascunde adânc în sistemul de operare și poate masca alte programe malițioase, fiind greu de detectat și de eliminat.

Cum ajunge malware-ul pe dispozitive

  • atașamente din e-mailuri de phishing (facturi, documente „urgente”);
  • linkuri spre site-uri compromise;
  • programe și jocuri piratate sau descărcate din surse neoficiale;
  • vulnerabilități în sisteme și aplicații neactualizate;
  • stick-uri USB și dispozitive necunoscute.

Cum te protejezi

  1. Instalează o soluție de securitate și ține-o actualizată.
  2. Actualizează constant sistemul de operare și aplicațiile.
  3. Nu deschide atașamente și linkuri neașteptate.
  4. Descarcă programe doar din surse oficiale.
  5. Fă copii de siguranță regulate, păstrate separat de calculator.

Întrebări frecvente

Care este diferența dintre virus și malware?

Malware este termenul general pentru orice program rău intenționat; virusul este doar un tip de malware, care se răspândește prin fișiere infectate.

Cum îmi dau seama că am malware?

Semne posibile: sistem neobișnuit de lent, ferestre și reclame apărute de nicăieri, programe necunoscute, conturi accesate fără știrea ta sau fișiere care nu se mai deschid.

Ce fac dacă bănuiesc o infectare?

Deconectează dispozitivul de la rețea, nu introduce parole pe el, schimbă parolele de pe alt dispozitiv și cere ajutorul unui specialist.

Pentru analiza unui fișier suspect sau a unui dispozitiv posibil compromis, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.
Articol publicat în mai 2021, după atacul ransomware asupra Colonial Pipeline.

După fiecare atac major apar articole despre ce s-ar fi putut face. Așa a fost și după atacul ransomware asupra Colonial Pipeline, din mai 2021. Întrebarea incomodă este alta: ce se întâmplă cu avertizările publicate înainte de incident? În cazul Cobalt Strike, instrumentul folosit frecvent înaintea atacurilor ransomware, existau deja indicii, semnături și metode publice de identificare a serverelor compromise.

Pe scurt

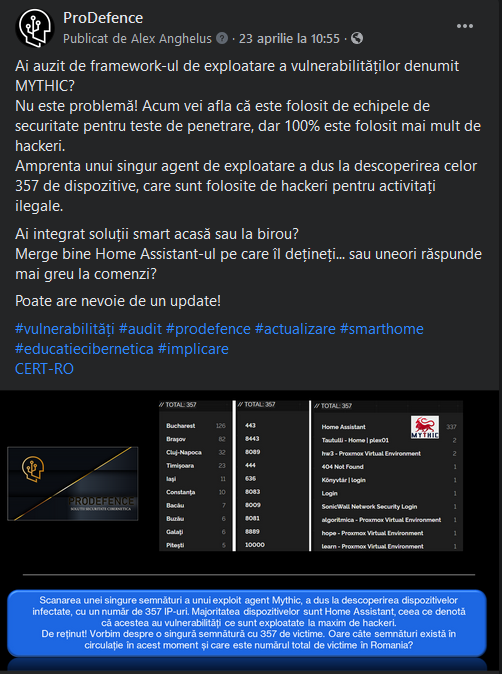
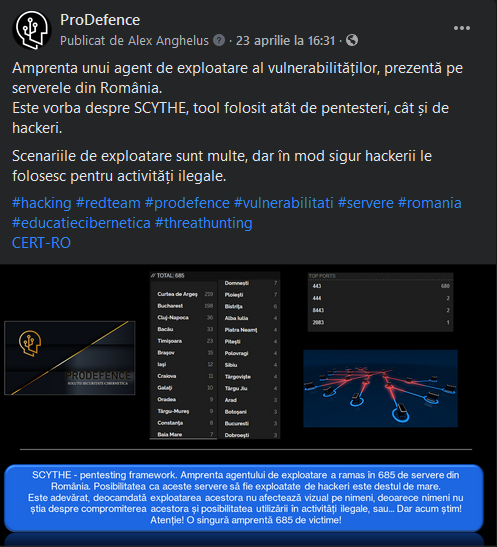
  • În aprilie 2021, ProDefence a transmis către CERT-RO 322 de adrese IP din România cu semnături Cobalt Strike, apoi încă 1.042 legate de alți doi agenți de exploatare.
  • Informațiile circulă bine acolo unde există echipe de securitate și sisteme de prevenție.
  • Se blochează acolo unde lipsesc bugetul, specialiștii, conducerea responsabilă și implicarea.
  • Soluția: colaborare, actualizarea rapidă a protecțiilor și buget real pentru oameni și tehnologie.

Cum ar trebui să circule informația

  • organizațiile cu sisteme de prevenție și echipe de securitate colectează informațiile publice despre amenințări;
  • echipele naționale de răspuns (CERT) trimit alerte celor vizați;
  • specialiștii avertizează administratorii, prin articole sau direct.

Unde se blochează

Informația se pierde acolo unde nu există buget, specialiști, conducere responsabilă și implicare. Concret:

  • administratorul IT este plătit dintr-un buget minim și face munca a două-trei persoane;
  • postul de specialist IT este ocupat de cineva fără competențele necesare, iar alertele ajung în dosarul de spam;
  • infrastructura este veche, iar administratorul are mâinile legate sau nu are timp pentru implementare.

Cronologia avertizărilor

12 aprilie 2021

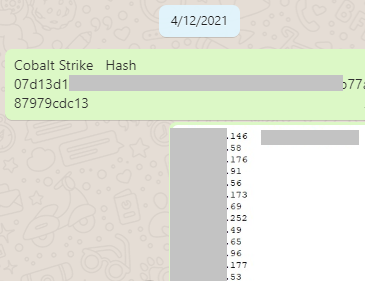
O parte din informații ajung deja la CERT-RO.

Avertizare Cobalt Strike transmisă către CERT-RO, captură din analiza ProDefence

21 aprilie 2021

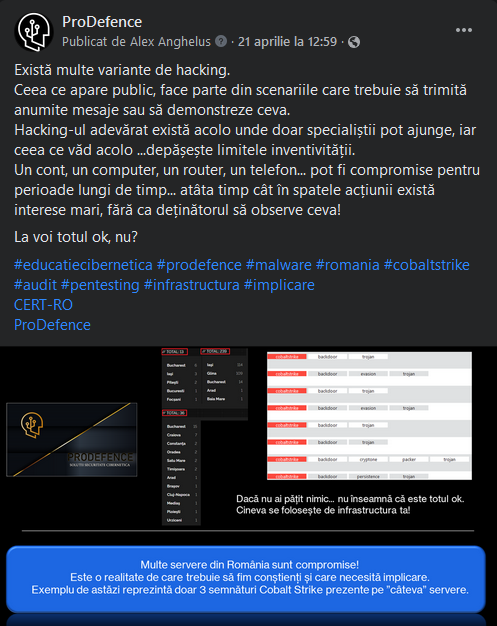
O postare scurtă pe rețelele sociale, cu o imagine și câteva informații. În spatele ei se afla însă multă muncă: documentarea din publicațiile altor specialiști, adaptarea unor metode de căutare, extragerea semnăturilor din analize de malware, testarea unei formule de identificare a serverelor și centralizarea rezultatelor.

Către CERT-RO a plecat un pachet cu 322 de adrese IP din România care aveau cel puțin una dintre cele patru semnături Cobalt Strike. Mulțumiri lui Ovidiu Mogoșan, de la CERT-RO, pentru profesionalismul cu care a tratat rapoartele ProDefence. Volumul de informații de prelucrat a fost și unul dintre argumentele pentru înființarea DNSC, cu mai mulți specialiști, buget și tehnologie.

23 aprilie 2021

Două noi avertizări despre servere compromise, legate de alți doi agenți de exploatare: încă 1.042 de adrese IP pentru echipa CERT-RO.

De ce contează

Informațiile există și pot preveni incidente majore. Analiza și centralizarea lor costă însă timp și bani, iar oricare dintre aceste servere putea ajunge în situația Colonial Pipeline. Specialiști există, dar trebuie motivați financiar și dotați cu sistemele necesare.

Ce trebuie făcut

  1. Colaborare și implicare: orice informație nouă se exploatează la maximum; se cer detalii suplimentare celor care au emis avertizarea.
  2. Actualizarea protecțiilor cu noile informații și blocarea exploatării serverelor administrate.
  3. Buget pentru salarii, infrastructură și licențe.

Lista detaliată a adreselor a fost publicată ulterior în IP-uri compromise în România: Cobalt Strike, Mythic, PoshC2. Pentru evaluarea expunerii unei organizații, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în august 2020.

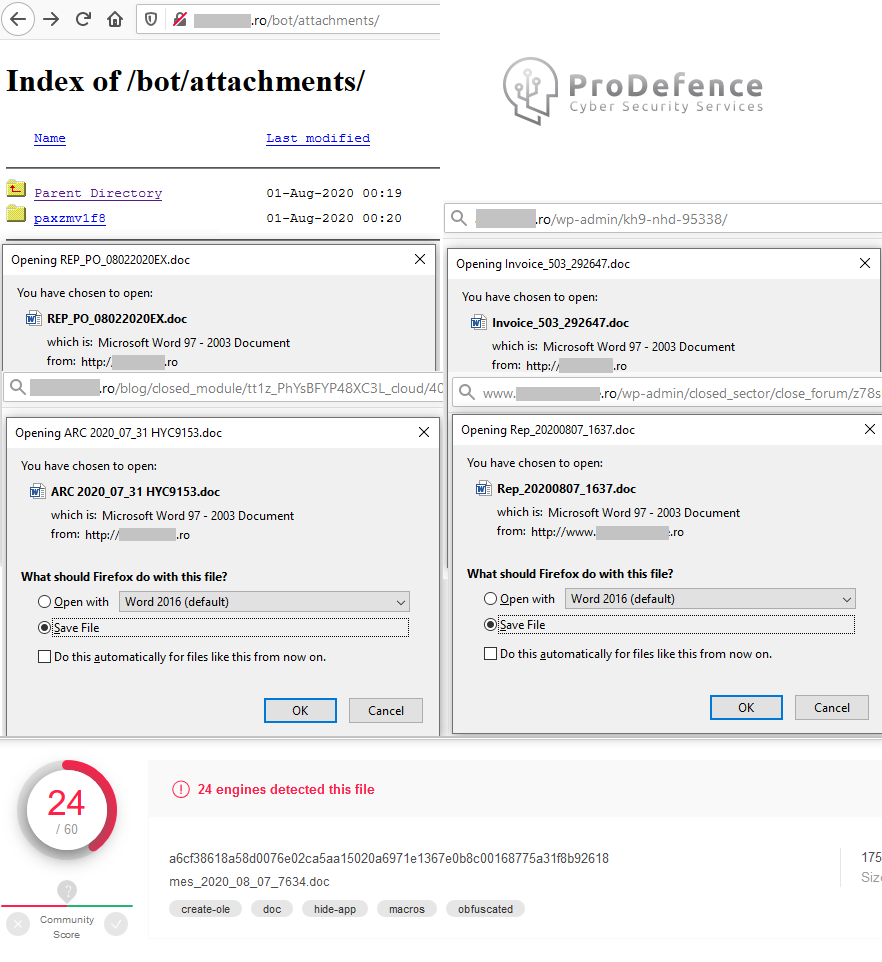
Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail.

Pe scurt

  • Un document Word infectat descarcă, în câteva minute, alte componente malițioase.
  • Acestea se conectează la o rețea de adrese IP și domenii controlate de atacatori.
  • Odată stabilită legătura, atacatorul poate fura date sau poate folosi calculatorul în alte atacuri.
  • Victimele sunt de două feluri: utilizatorul care deschide atașamentul și dispozitivul compromis care devine parte din rețea.
Adrese IP din România în infrastructura Emotet, captură din analiza ProDefence

Cum se răspândește

România, aflată în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile chiar și pentru administratorii de găzduire, rețea sau furnizorii de internet. Dispozitivele conectate la internet sunt exploatate de atacatori și integrate în sistemele lor de răspândire și control.

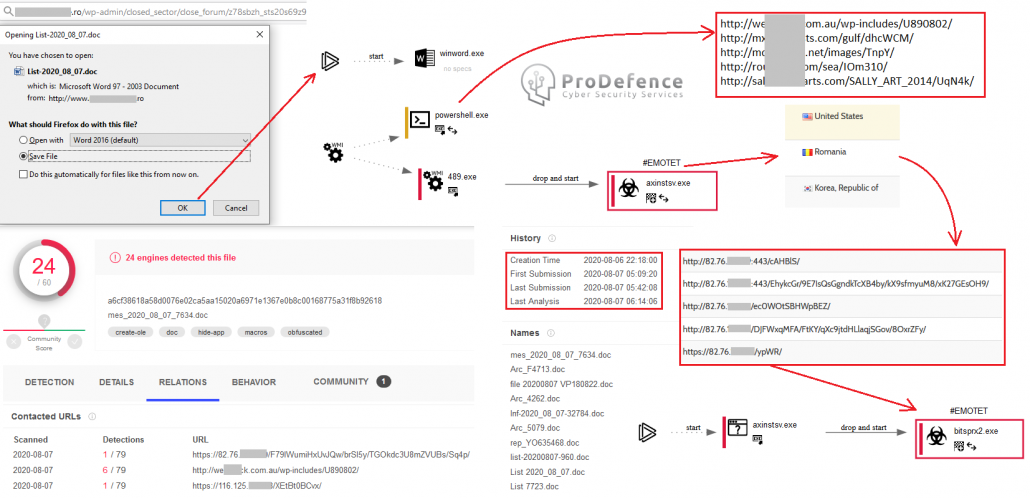
Un document Word declanșează activități ascunse în calculator, inclusiv descărcarea neautorizată a altor fișiere. Acestea se conectează la o serie de adrese IP și domenii pentru a stabili legătura cu panoul de comandă. Din acel moment, atacatorul poate trimite orice comandă: de la furtul de date la atacuri asupra altor sisteme. Totul, în câteva minute.

Lanțul de infectare Emotet, captură din analiza ProDefence

Două tipuri de victime

  1. Utilizatorul care primește un e-mail infectat. Cu un minim de cunoștințe, ignoră mesajul sau îl trimite unui specialist dacă pare important, dar suspect. Dacă deschide atașamentul, urmează lanțul de mai sus.
  2. Dispozitivul compromis: server, router, cameră de supraveghere, televizor, consolă, calculator, telefon, tabletă, bec sau încuietoare smart. Practic, orice dispozitiv conectat la internet.

Ce se poate face

Rezolvarea este complexă și depinde de mulți factori, dar un minim de educație, sfatul unui specialist și deschiderea spre a cere ajutor reduc mult impactul. Atenție la detalii.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior în alte forme. Vedeți și analiza atacului Emotet asupra CV19 România și Emotet pe domenii din România.

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

BadPower este un tip de atac descoperit în 2020 de cercetătorii Tencent Xuanwu Lab, prin care firmware-ul unui încărcător rapid („fast charge”) poate fi modificat astfel încât să trimită o tensiune mai mare decât suportă dispozitivul. Rezultatul poate fi supraîncălzirea, deteriorarea componentelor sau chiar arderea telefonului.

Pe scurt

  • Încărcătoarele rapide negociază tensiunea cu telefonul prin propriul firmware.
  • Un atacator poate rescrie acest firmware, direct sau printr-un telefon compromis conectat la încărcător.
  • În testele cercetătorilor, cel puțin 18 modele de încărcătoare erau vulnerabile.
  • Recomandarea principală: atenție la stațiile publice de încărcare și la încărcătoarele împrumutate.

Videoclip

Cum funcționează

Încărcătoarele obișnuite oferă o tensiune fixă. Cele rapide comunică cu telefonul și cresc tensiunea doar dacă dispozitivul o suportă. Logica acestei negocieri stă în firmware-ul încărcătorului. Dacă firmware-ul poate fi rescris, încărcătorul poate fi făcut să livreze o tensiune excesivă oricărui dispozitiv conectat, inclusiv unuia care nu suportă încărcarea rapidă.

De ce este periculos

Atacul nu fură date, ci produce pagube fizice. Un încărcător modificat într-un spațiu public poate deteriora pe rând telefoanele tuturor celor care îl folosesc.

Cum te protejezi

  • evită stațiile publice de încărcare sau folosește propria priză și propriul încărcător;
  • nu împrumuta încărcătorul unor persoane necunoscute și nu folosi încărcătoare găsite;
  • cumpără încărcătoare de la producători cunoscuți, care oferă actualizări de firmware;
  • o baterie externă proprie este o alternativă mai sigură în călătorii.

Articolul complet: Atenție la BadPower, virusul care îți „prăjește” telefonul (Mediafax).

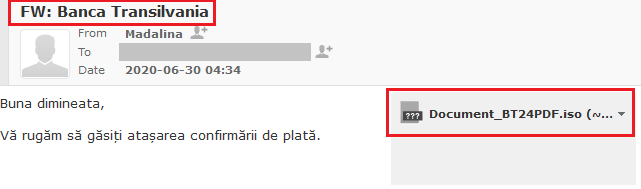
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.

Impactul a fost zero.

Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!

Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!

Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania

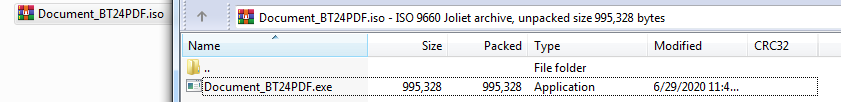
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.

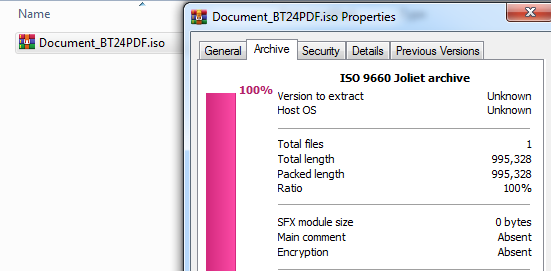
Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe

De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva.
Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.

In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.

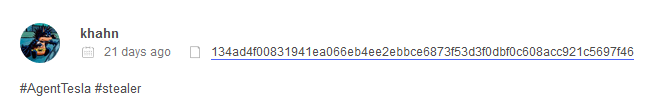
După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii

https://www.virustotal.com/gui/file/134ad4f00831941ea066eb4ee2ebbce6873f53d3f0dbf0c608acc921c5697f46/detection

Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.

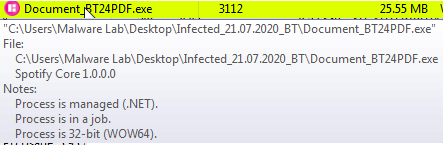
Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.

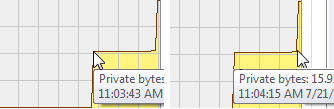
Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.

Nu a instalat nimic in calculator, dar a ramas activ executabilul.

In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.

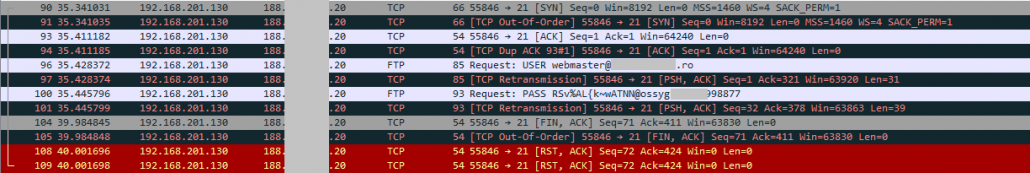
In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern.
Domain-ul nu este important să îl adăugăm în postare…

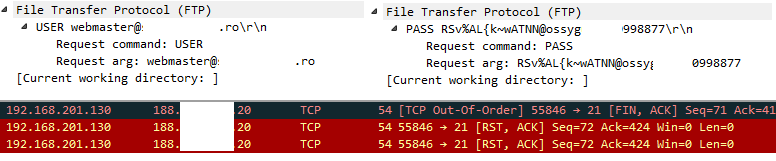
Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order

Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.

Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.

Același lucru îl găsim si in detaliile de pe VirusTotal.

Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum.
Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.

Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc

Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.

În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!

În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP.
Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri…
Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!


Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!

Atenție la detalii!!!

Sari la conținut