Arhiva tag-ul pentru: personale

Phishingul este o metodă de fraudă online prin care atacatorii încearcă să obțină informații confidențiale, cum sunt parolele sau datele bancare, prin mesaje false care par trimise de o bancă, un curier, o instituție sau un serviciu online cunoscut. Mesajul duce de regulă spre un site falsificat, care arată ca cel real, dar trimite datele introduse direct la infractori.

Pe scurt

  • Phishingul vine prin e-mail, SMS, aplicații de mesagerie, rețele sociale sau telefon.
  • Scopul: parole, date de card, coduri de autentificare sau instalarea de programe malițioase.
  • Semnalele de alarmă: urgență, emoție, cereri neobișnuite, adrese și linkuri care nu corespund.
  • Regula de bază: nu accesa linkul, verifică direct pe canalul oficial.

Cum funcționează

Atacatorul trimite un mesaj care pare să vină de la o organizație legitimă: banca anunță blocarea contului, curierul cere o taxă de livrare, un magazin oferă un premiu. Mesajul conține un link spre un site falsificat, care imită aspectul și funcționarea site-ului real. Tot ce introduce victima, de la utilizator și parolă la datele cardului sau codul primit prin SMS, ajunge la atacator.

Tipuri frecvente de phishing

  • prin e-mail, cea mai cunoscută formă;
  • prin SMS (smishing), adesea cu teme de curierat sau facturi;
  • prin telefon (vishing), în care infractorul se prezintă drept bancă sau poliție;
  • țintit (spear phishing), cu mesaje personalizate pentru o anumită persoană sau firmă;
  • prin rețele sociale și aplicații de mesagerie, de la conturi false sau compromise.

Riscurile

Datele furate sunt folosite pentru a accesa conturi bancare și a face plăți, pentru a prelua conturi de e-mail sau de rețele sociale ori pentru a instala programe malițioase pe dispozitiv. Un singur cont compromis poate deschide drumul spre altele, mai ales dacă parola este folosită în mai multe locuri.

Cum te protejezi

  1. Fii atent la mesajele nesolicitate și la orice cerere de date personale.
  2. Nu accesa linkurile din mesaje; deschide site-ul sau aplicația oficială direct.
  3. Verifică adresa expeditorului și domeniul site-ului.
  4. Activează autentificarea în doi pași și nu da nimănui codurile primite.
  5. Folosește o soluție de securitate și ține sistemul și aplicațiile actualizate.

Dacă ai căzut în capcană

Anunță imediat banca și blochează cardul, schimbă parolele conturilor afectate, păstrează mesajul și sesizează poliția. Un exemplu analizat în detaliu este phishingul bancar cu ocolirea 2FA.

Întrebări frecvente

Ce este phishingul pe scurt?

O fraudă prin care infractorii trimit mesaje false, în numele unor organizații cunoscute, pentru a obține parole, date bancare sau coduri de autentificare.

Cum recunosc un mesaj de phishing?

Prin urgență nejustificată, cereri de date confidențiale, adrese de expeditor sau linkuri care nu corespund organizației și oferte prea bune ca să fie adevărate.

Ce fac dacă am introdus datele cardului pe un site fals?

Sunați imediat banca pentru blocarea cardului, schimbați parolele și sesizați poliția, păstrând mesajul primit.

ProDefence oferă analiza mesajelor și a fișierelor suspecte și cursuri de educație cibernetică pentru angajați.
Analiză publicată în martie 2021.

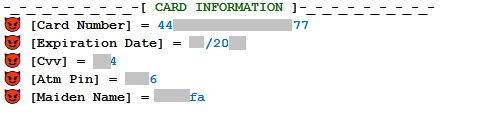
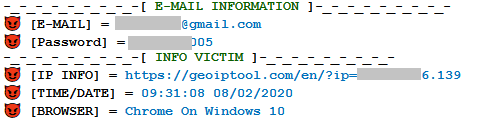
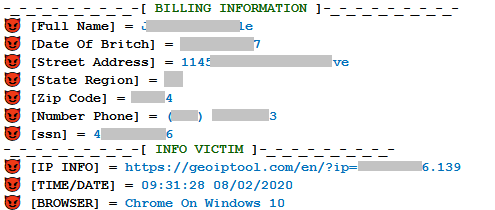
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.

Pe scurt

  • Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
  • Nicio bancă nu are nevoie de parola adresei tale de e-mail.
  • IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
  • Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
  • Educația este ceea ce înclină balanța.

Cum se pregătește un atac de phishing

Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:

  1. atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
  2. creează pagina falsă manual sau cu un generator automat;
  3. cumpără un domeniu asemănător cu cel pe care îl imită;
  4. trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
  5. colectează datele introduse de victime.

Ce date cere pagina falsă și ce face atacatorul cu ele

Pagina de phishing bancar analizată, captură din analiza ProDefence

Adresa și parola de e-mail

Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.

Adresa IP, browserul, data și ora

Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele personale

Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele cardului

Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:

  • vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
  • tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.

Concluzie

Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.

Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.

Analiză publicată în noiembrie 2020. Riscul descris este la fel de actual.

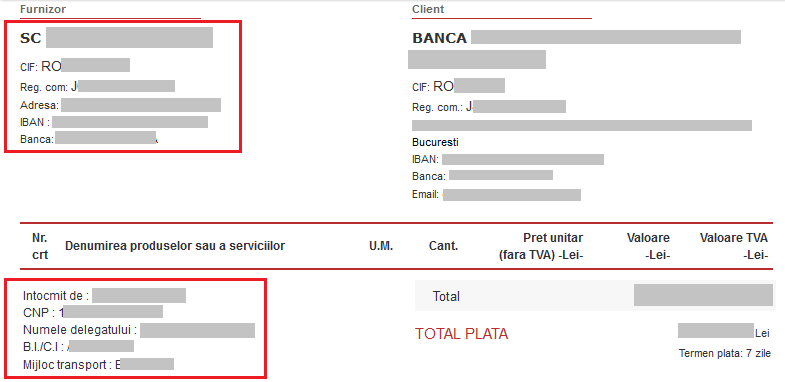
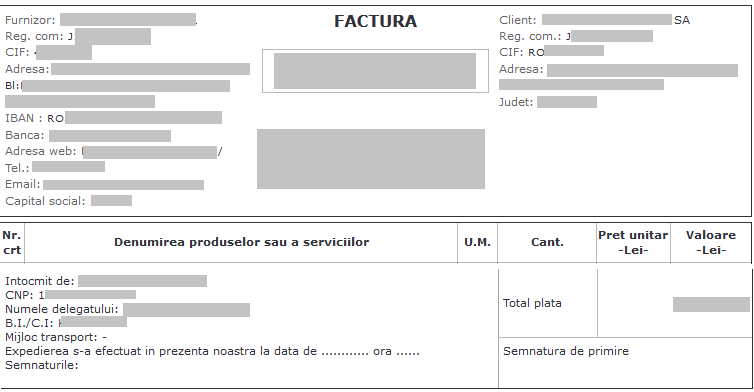
Platformele online care scanează linkuri și fișiere, editează documente sau fotografii păstrează ce le trimiți, iar o parte din aceste informații devin accesibile altor utilizatori. Analiza arată documente cu date personale și fișiere confidențiale ajunse în baze de date publice tocmai pentru că cineva a vrut să verifice dacă sunt periculoase. O măsură de prudență se poate transforma astfel într-un incident de securitate.

Pe scurt

  • Informațiile ajung publice din setări greșite, transmitere și stocare nesigure, lipsă de instruire, indiferență sau interese personale.
  • Platformele de scanare a linkurilor, a fișierelor și a e-mailurilor au baze de date în spate, cu niveluri diferite de acces.
  • Linkurile scanate pot duce la documente generate online, cu date personale.
  • Fișierele încărcate pentru scanare antivirus pot fi descărcate de utilizatorii cu anumite privilegii.
  • Documentele confidențiale nu se încarcă pe platforme publice; se analizează local sau de un specialist.

Informația: armă, poartă de acces, flux de date

Informația poate ajuta, împiedica sau distruge, în funcție de context, importanță și exploatare. Regulamentul general privind protecția datelor și procedurile de securitate cibernetică ajută la protejarea ei, fie că este personală, confidențială sau secretă. Totuși, unele informații ajung publice. Cauzele principale:

  • setări greșite;
  • transport, transmitere și stocare nesigure;
  • lipsa instruirii;
  • indiferența;
  • interese personale.

Analiza se concentrează pe transmitere, care în infrastructura informatică implică dispozitive personale sau de serviciu, rețele, VPN, baze de date și aplicații.

Platformele online „inofensive”

Multe servicii online par fără risc:

  • editarea și trimiterea de fotografii;
  • editarea, crearea și trimiterea de documente;
  • scanarea antivirus a aplicațiilor și documentelor;
  • scanarea e-mailurilor;
  • scanarea adreselor web.

Toate au baze de date care stochează ce le trimiți. Fiecare are politicile ei de confidențialitate, dar și niveluri de acces (gratuit, plătit), iar anumite date sunt la un clic distanță.

Exemplul 1: linkurile scanate

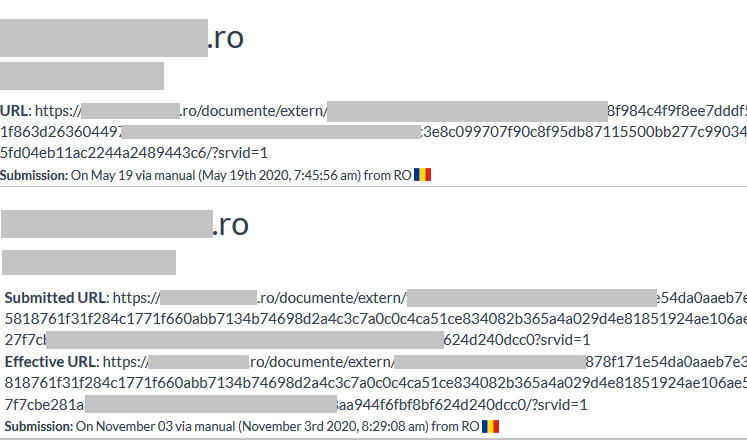
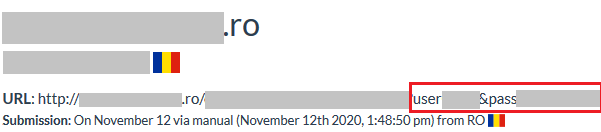
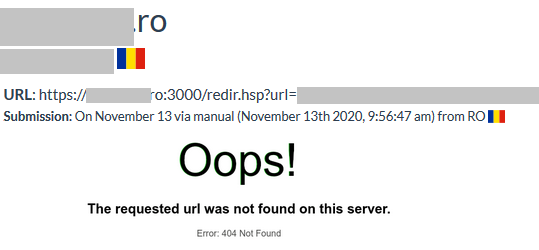
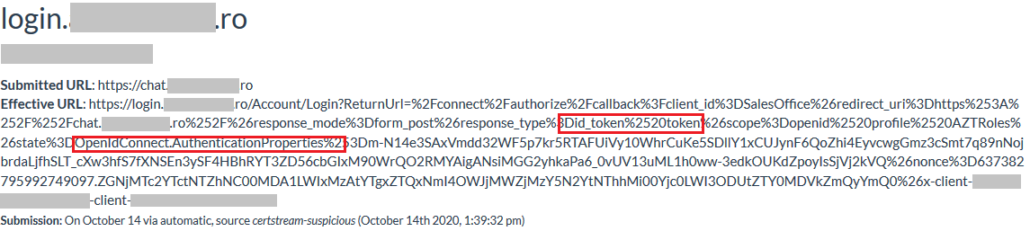
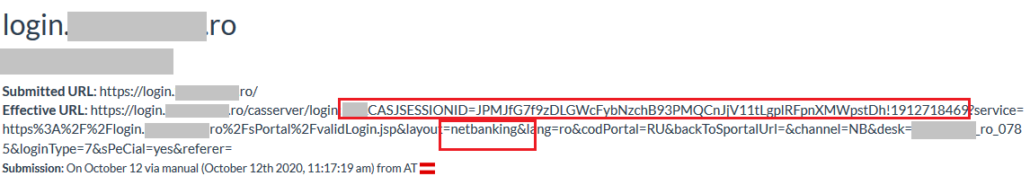
Unele aplicații scanează automat adresele primite, iar mulți utilizatori fac la fel cu linkurile din mesaje. Rezultatul ajunge într-o bază de date publică.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Aplicațiile care generează documentele online nu sunt de vină: adresele sunt greu de ghicit sau ar trebui protejate cu un cod unic trimis clientului. Problema apare când adresele ajung într-o bază de date publică. Infractorii sunt foarte inventivi în a folosi astfel de informații.

Am găsit informații sensibile, din fericire invalide la momentul descoperirii:

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Exemplul 2: fișierele încărcate pentru scanare

Este bine să fim precauți cu fișierele primite, dar este scanarea pe platformele publice soluția ideală?

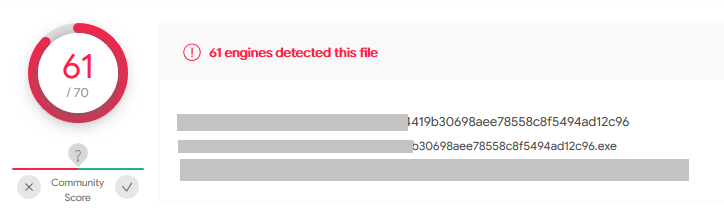
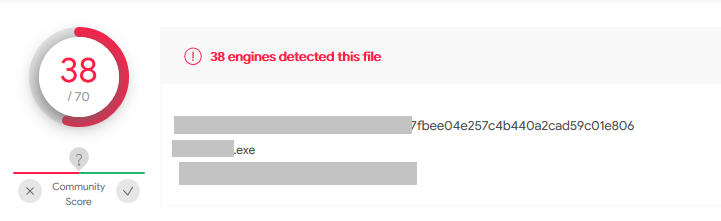
Divulgarea de informații prin platforme online, captură din analiza ProDefence

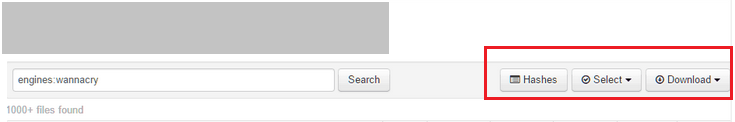
Ce încarci poate fi văzut și descărcat de cei care au anumite privilegii pe platformă. Dacă documentul conține date sensibile, confidențiale sau secrete, acestea devin accesibile oricui îl analizează.

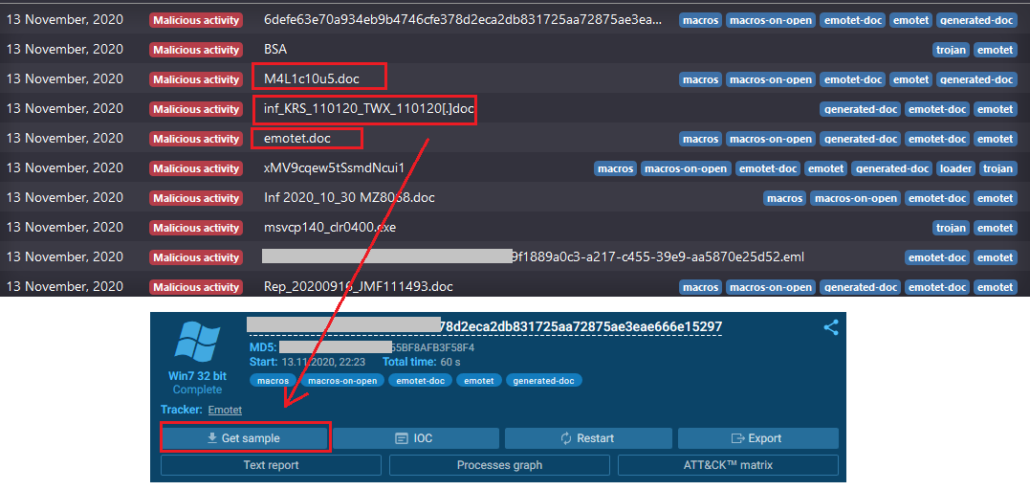
Un alt exemplu: căutând documente marcate ca virusul Emotet, am găsit pe platformă multe documente „curate”, rămase acolo și accesibile oricui, pentru analize sau culegere de informații.

Divulgarea de informații prin platforme online, captură din analiza ProDefence

Concluzie

Pericolul divulgării de date este real. În cazurile prezentate, acțiunea pornește din dorința de a proteja infrastructura, este o reacție firească, dar poate duce totuși la un incident în care toți cei implicați au avut intenții bune. Aceleași riscuri apar la editarea online, completarea de documente sau transferul de fișiere necriptate.

Recomandări

  • nu încărcați documente interne sau cu date personale pe platforme publice de scanare;
  • verificați politica de confidențialitate a oricărui serviciu online folosit pentru documente;
  • pentru fișiere suspecte, folosiți analiza locală sau un specialist;
  • includeți aceste reguli în procedurile interne și în instruirea angajaților.

ProDefence oferă analiza fișierelor suspecte.

Sari la conținut