Arhiva tag-ul pentru: ransomware

Articol publicat în mai 2021.

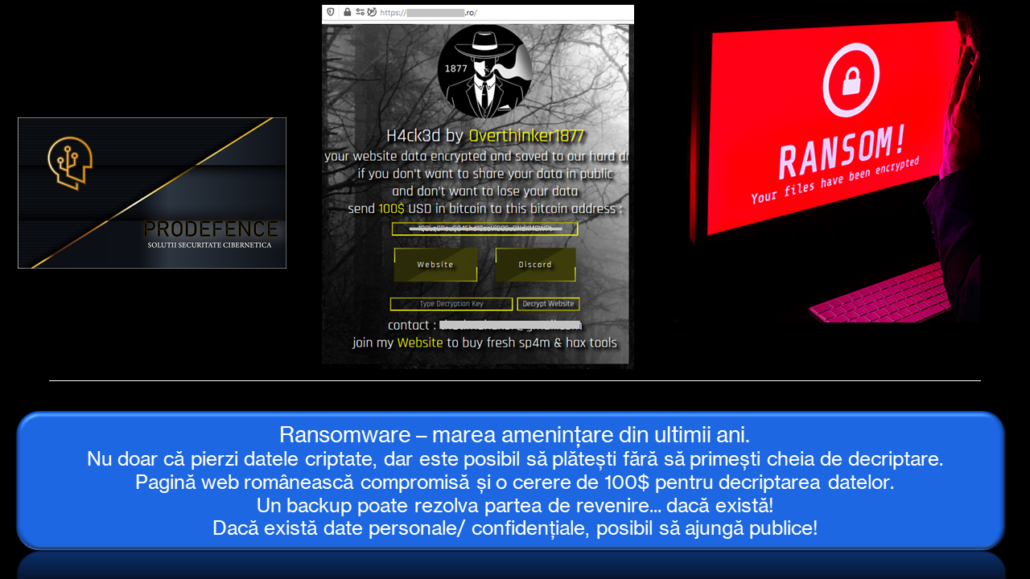
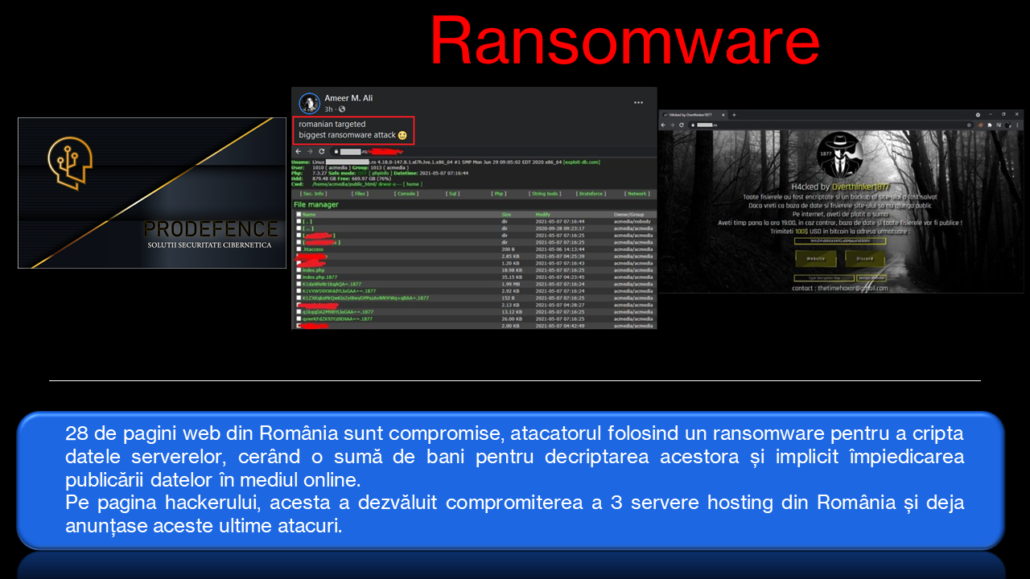
În mai 2021, un singur atacator a compromis trei servere de găzduire și a criptat 28 de site-uri din România, lăsând pe ele mesaje de tip ransomware. În aceeași perioadă, o grupare românească a criptat și semnat site-ul unei instituții. Adresele identificate au fost transmise către CERT-RO, care i-a anunțat pe proprietari.

Pe scurt

  • Atacul a pornit de la un site care părea afectat de ransomware și s-a dovedit a fi parte dintr-o compromitere a trei servere de găzduire.
  • Au fost identificate 28 de site-uri atacate de aceeași persoană.
  • Unii proprietari au reacționat rapid după avertizarea CERT-RO, alții nu.
  • Un serviciu de găzduire compromis afectează toate site-urile de pe el, indiferent cât de bine este securizat fiecare.

Ce s-a întâmplat

Pe rețelele sociale am semnalat un site care părea afectat de ransomware. A fost doar începutul: atacatorul anunțase deja compromiterea a trei servere de găzduire. Au urmat alte 28 de pagini atacate de aceeași persoană.
Avertizarea și reacția proprietarilor

Adresele găsite au ajuns la CERT-RO, astăzi Directoratul Național de Securitate Cibernetică, ca proprietarii să poată fi anunțați. O parte dintre ei au luat măsuri imediat. La momentul publicării articolului, însă, mai multe site-uri erau încă în aceeași stare. Lista lor a fost publicată atunci, ca avertizare; nu o mai reproducem aici, fiind depășită.

Atacatorii români

O altă surpriză a venit din partea unei grupări românești, care a criptat și semnat pagina unei instituții.
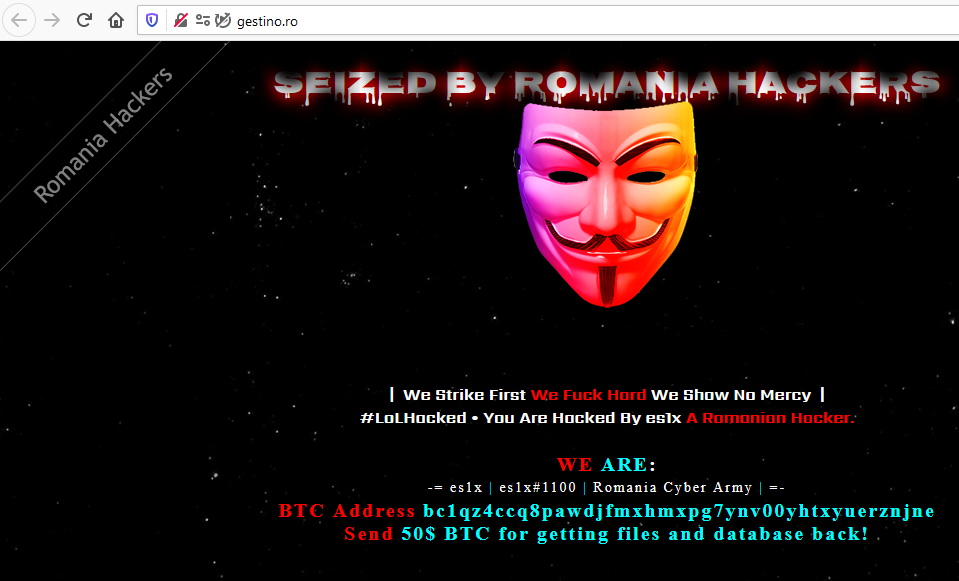
Pagina unei instituții criptată și semnată de o grupare românească
http://gestino.ro/
Plus încă una >> http://eurodinamic.ro/

Ce rămâne valabil azi

  • un site este la fel de sigur ca serverul pe care este găzduit; alegerea furnizorului de găzduire contează;
  • copiile de siguranță păstrate separat permit restaurarea rapidă;
  • actualizarea platformei, a temelor și a modulelor (WordPress, de exemplu) închide majoritatea căilor de atac;
  • avertizările primite de la DNSC sau de la specialiști trebuie tratate imediat.

Nimic nu poate fi securizat 100%, dar colaborarea și reacția rapidă fac diferența. Pentru verificarea unui site, ProDefence oferă audit de securitate web și de rețea.
Articol publicat în mai 2021. Interogările de mai jos sunt păstrate ca arhivă; platforma folosită și-a schimbat între timp adresele.

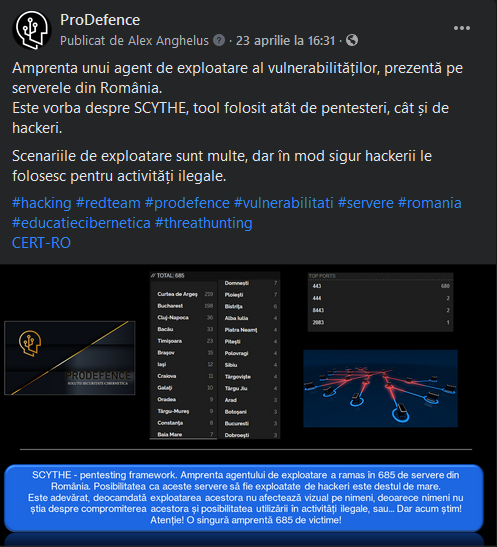
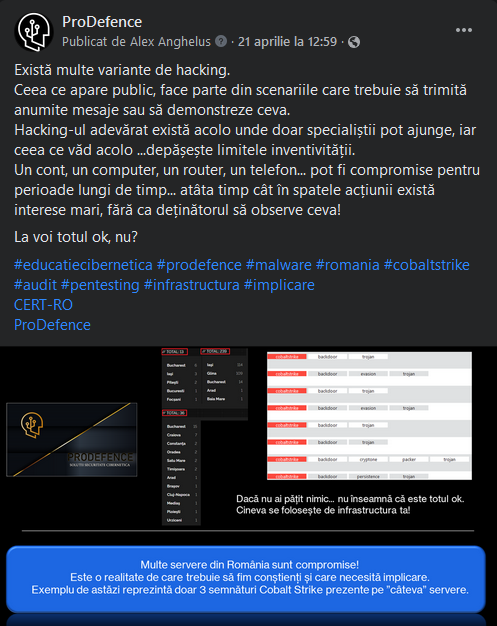
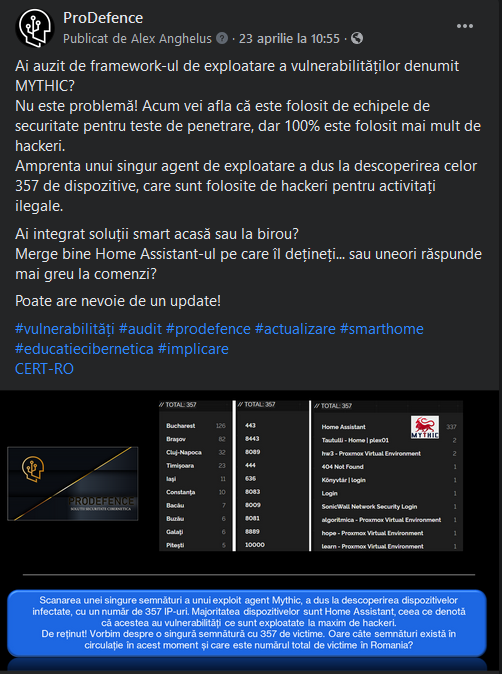
În mai 2021, ProDefence a centralizat adresele IP din România asociate cu servere de comandă și control ale unor instrumente de exploatare (Cobalt Strike, Mythic, PoshC2, Metasploit, Covenant și altele), identificate prin amprente TLS de tip JARM. Datele erau publice, dar împrăștiate; scopul a fost ca specialiștii să își poată verifica rapid propria infrastructură și pe cea a clienților.

Pe scurt

  • Instrumentele de tip „command and control” sunt folosite în teste de penetrare, dar și de atacatori, inclusiv înaintea atacurilor ransomware.
  • Amprenta JARM a serverului TLS permite identificarea acestor servere în rezultatele motoarelor de căutare pentru dispozitive conectate.
  • Unele adrese apăreau în mai multe liste, semn că fuseseră folosite sau testate din mai multe direcții.
  • Avertizarea completă a fost transmisă întâi către CERT-RO, apoi publicată pentru comunitate.

De ce contează

Articolul continuă ideea din Colaborare, buget, implicare: ransomware și Cobalt Strike. Adresele listate aparțin unor servere sau dispozitive care au intrat în legătură cu agenți de exploatare, de regulă pentru că aveau vulnerabilități exploatabile. Uneori serverele sunt deja compromise, dar atacatorii nu au început încă exploatarea; descoperirea la timp poate preveni un incident major.

Interogările folosite (arhivă)

Sursa amprentelor: C2-JARM pe GitHub.

Ce rămâne valabil azi

  • monitorizarea propriilor adrese IP în bazele de date publice de amenințări este o măsură ieftină și eficientă;
  • un server care apare asociat cu un instrument de comandă și control trebuie investigat imediat, nu doar actualizat;
  • entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele.

Pentru verificarea infrastructurii, ProDefence oferă audit de securitate web și de rețea și analiza fișierelor suspecte.

Sari la conținut