
Sănătate: 2,34 din 5 la instruirea conducerii. Singura obligație CyFun scrisă direct în lege
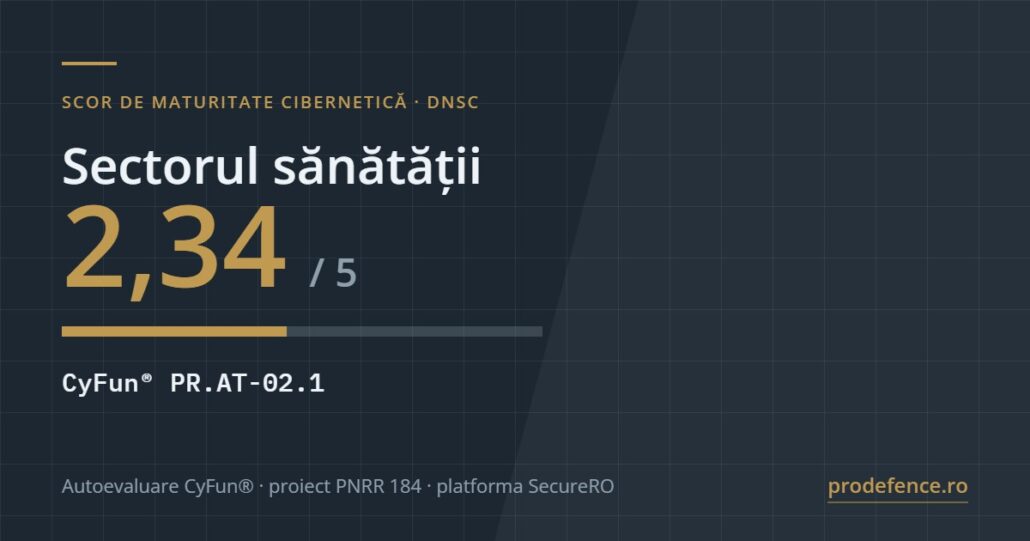
Entitățile din sectorul sănătății din România au obținut 2,34 din 5 la controlul CyFun® PR.AT-02.1, cel care cere ca membrii organelor de conducere să poată demonstra că au urmat cursuri de instruire în securitate cibernetică și management al riscului. DNSC a încadrat rezultatul la nivel scăzut și a concluzionat că este nevoie de consolidarea competențelor la nivelul conducerii.
Dintre toate controalele măsurate în seria DNSC, acesta este singurul care are corespondent direct, explicit și obligatoriu în legea română. Nu este o bună practică. Este o cerință scrisă, cu sancțiune.
Ce spune legea, cuvânt cu cuvânt
Art. 14 alin. (2) din OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, prevede că membrii organelor de conducere ale entităților esențiale și importante urmează cursuri de formare profesională acreditate, pentru a avea un nivel suficient de cunoștințe și competențe încât să identifice riscurile, să evalueze practicile de gestionare a acestora și să înțeleagă impactul lor asupra serviciilor furnizate. Același articol obligă entitatea să asigure formare profesională întregului personal.
Alineatul precedent este cel care schimbă tonul discuției în ședințele de consiliu: organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor. Răspunderea nu se poate delega către departamentul IT.
Cuvântul „acreditate” restrânge și el zona: o prezentare internă de o oră, oricât de bine făcută, nu produce dovada cerută.
De unde vine scorul
Măsurătoarea face parte din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari publici și privați s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Un 2,34 din 5 la instruirea conducerii, într-un sector în care indisponibilitatea unui sistem se traduce în intervenții amânate, arată o problemă de prioritate, nu de buget. Cursurile pentru conducere costă cel mai puțin din tot ce cere ordonanța.
Ce decide, în realitate, conducerea unui spital
Deciziile care contează în securitatea unei unități sanitare nu sunt tehnice. Sunt decizii de management, luate de oameni fără pregătire de securitate:
- dacă se semnează un contract cu un furnizor care cere acces permanent de la distanță în rețeaua spitalului;
- dacă se acceptă un aparat medical care rulează un sistem de operare fără suport, pentru că producătorul nu oferă altceva;
- dacă se aprobă bugetul pentru copii de siguranță separate sau se amână un an;
- dacă, în mijlocul unui atac, se plătește răscumpărarea sau se trece pe proceduri pe hârtie;
- cine vorbește cu presa și ce se spune în primele ore;
- dacă se raportează la DNSC în termenul de 24 de ore sau se așteaptă „să se clarifice situația”.
Ultima decizie este cea mai costisitoare. Art. 15 alin. (7) din ordonanță cere avertizarea timpurie în cel mult 24 de ore de la luarea la cunoștință a incidentului semnificativ, raportarea în cel mult 72 de ore și raportul final în cel mult o lună. Amânarea din prudență este, juridic, o întârziere.
Precedentul care a intrat în textul ordonanței
Preambulul OUG nr. 155/2024 citează explicit incidentul din primul trimestru al anului 2024, în care 26 de spitale din România au fost afectate simultan prin intermediul unui furnizor de servicii gestionate. Este singurul caz concret menționat în motivarea ordonanței, iar sectorul vizat este exact cel care obține acum 2,34 la instruirea conducerii.
Lecția acelui incident nu a fost despre antivirus. A fost despre lanțul de aprovizionare, despre dependența de un singur furnizor și despre lipsa unui plan de funcționare fără sisteme, toate, decizii de conducere.
Cum arată o instruire care produce dovada
Formarea cerută de lege nu înseamnă un curs tehnic. Conducerea unei entități din sănătate are nevoie să înțeleagă patru lucruri: ce obligații legale are entitatea și în ce termene; cum se citește o analiză de risc și ce întrebări se pun la ea; cum se ia o decizie în primele ore ale unui incident, inclusiv decizia de raportare; și ce răspundere personală decurge din art. 14.
Dovada se construiește în paralel: programa cursului, lista participanților, certificatele emise de furnizor acreditat, procesul-verbal al ședinței în care conducerea a aprobat măsurile. La o verificare, acestea se cer împreună.
Sancțiunile aplicabile sunt reale: pentru entitățile esențiale, amendă de la 10.000 lei până la cel mult 10.000.000 euro sau 2% din cifra de afaceri netă, iar pentru cele importante până la 7.000.000 euro sau 1,4%, luându-se în considerare valoarea cea mai mare. Prin Ordinul DNSC nr. 3 din 27 noiembrie 2025 au fost aprobate normele de supraveghere, verificare și control, împreună cu metodologia de prioritizare pe bază de risc.
Obiecția cea mai frecventă
Argumentul auzit cel mai des în unitățile sanitare este că prioritatea sunt pacienții, nu procedurile. Este un argument corect, folosit greșit. Un incident care oprește sistemul de laborator, foaia electronică de observație sau programarea intervențiilor afectează pacienții direct, iar în astfel de momente nu se improvizează. Se aplică ce a fost pregătit dinainte.
A doua obiecție este bugetul. Aici merită separat ce costă de ce nu costă: instruirea conducerii, registrul de obligații, procedura de notificare, evidența furnizorilor cu acces și testarea restaurării copiilor de siguranță se fac cu timp de lucru, nu cu achiziții. Partea scumpă vine după, iar ordinea corectă reduce chiar și acea parte, pentru că se cumpără ce lipsește, nu ce se oferă.
Pașii următori
Prima verificare este încadrarea: nu toate unitățile sanitare intră sub ordonanță, iar nivelul rezultat schimbă volumul obligațiilor. Platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Pentru starea reală a măsurilor și pentru documentația care se prezintă la control, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS acreditați de DNSC. Unitățile care nu au intern persoana care să ducă procesul pot acoperi rolul prin responsabil NIS2 externalizat, inclusiv pregătirea ședințelor de conducere și relația cu autoritatea. Serviciile complete sunt în registrul de servicii de securitate cibernetică.
Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul sănătății din România, Controlul CyFun® PR.AT-02.1”, 27 august 2026.
