
Implementare NIS2 în România: regie proprie, consultant sau responsabil NIS2 externalizat
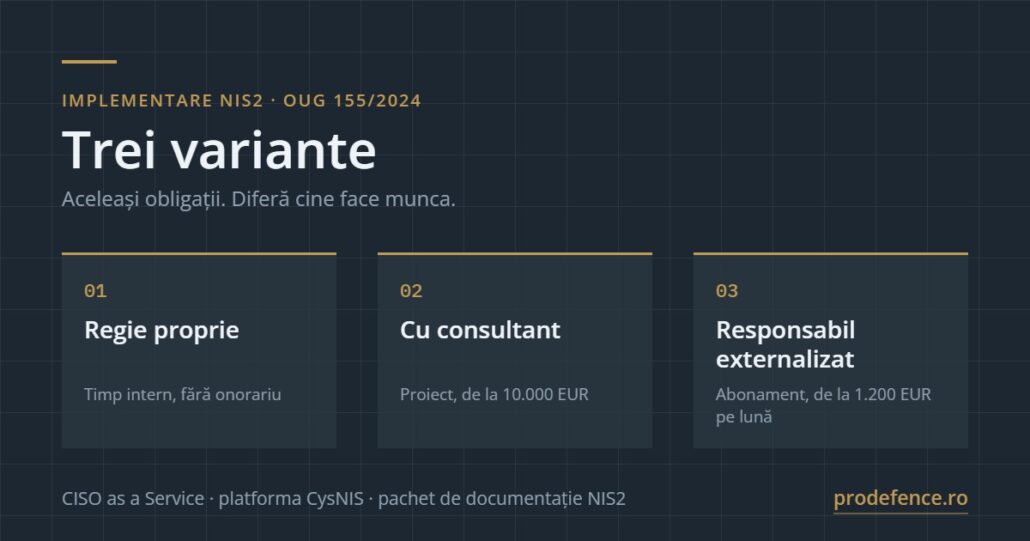
Implementarea cerințelor NIS2 în România se poate face în trei feluri: în regie proprie, cu un consultant care conduce procesul sau prin CISO as a Service, formula în care un specialist extern acoperă rolul de responsabil NIS2. Obligațiile din OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, sunt identice în toate trei. Diferă cine face munca, cât durează și cum se distribuie costul: timp intern, un proiect plătit o dată sau un abonament lunar.
Textul de mai jos compară cele trei variante pe aceleași criterii, inclusiv pe cele incomode. Niciuna nu este superioară în sine. Alegerea depinde de trei lucruri pe care le știți deja: câți oameni aveți, cât de repede vă trebuie rezultatul și cine rămâne să ducă programul mai departe după ce se termină implementarea.
Ce trebuie făcut, indiferent de variantă
Înainte de a alege cine face implementarea, merită fixată lista a ceea ce trebuie făcut. Este aceeași pentru toată lumea:
- Încadrarea. Stabilirea dacă entitatea intră sub ordonanță și în ce calitate, esențială sau importantă, inclusiv autoevaluarea privind efectul perturbator prevăzută la art. 9.
- Notificarea în vederea înregistrării la DNSC, în cel mult 30 de zile de la momentul în care prevederile devin aplicabile, conform art. 18 alin. (2). Modificările la datele de înregistrare se comunică în două săptămâni sau trei luni, după caz.
- Evaluarea nivelului de risc cu instrumentul ENIRE@RO, al cărui rezultat, validat de DNSC, stabilește nivelul aplicabil: de Bază, Important sau Esențial.
- Autoevaluarea maturității măsurilor de gestionare a riscurilor, în 60 de zile de la transmiterea evaluării de risc, apoi anual, conform art. 12 alin. (4).
- Măsurile de fond din art. 11: guvernanță, analiză de risc, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, controlul accesului, criptografie, testare.
- Instruirea conducerii. Art. 14 alin. (2) cere membrilor organelor de conducere cursuri de formare profesională acreditate, iar alin. (1) le stabilește răspunderea pentru încălcarea dispozițiilor.
- Raportarea incidentelor semnificative, cu avertizare timpurie în 24 de ore, raportare în 72 de ore și raport final în cel mult o lună, conform art. 15 alin. (7).
- Pregătirea pentru control. Normele de supraveghere, verificare și control au fost aprobate prin Ordinul directorului DNSC nr. 3 din 27 noiembrie 2025, împreună cu metodologia de prioritizare pe bază de risc.
Un lucru nu se schimbă în nicio variantă: răspunderea rămâne la organele de conducere. Nici consultantul, nici responsabilul externalizat nu o preiau. Ce se externalizează este munca și competența, nu răspunderea juridică.
Varianta 1. Implementare în regie proprie
Organizația duce programul cu resursele ei: o echipă IT sau de securitate, un responsabil desemnat intern și sprijinul departamentelor juridic, achiziții și resurse umane.
Când funcționează
Funcționează atunci când există deja un sistem de management al securității informației, fie certificat ISO/IEC 27001, fie construit intern, și când cineva are în fișa postului urmărirea cerințelor legale. Funcționează și în organizațiile care au trecut prin GDPR cu un proces serios, pentru că o parte din inventare, din registre și din disciplina documentară se reutilizează.
Ce costă, de fapt
Nu costă un onorariu, dar costă timp, iar timpul este resursa care lipsește cel mai des. Pentru o entitate importantă de dimensiune medie, efortul realist se măsoară în câteva sute de ore distribuite pe șase până la douăsprezece luni, plus timpul conducerii pentru aprobări și instruire. Este o alocare care se vede în alte proiecte amânate.
Unde se blochează, în practică
Blocajele apar rareori la partea tehnică. Apar la documentație, la interpretarea unei cerințe ambigue și la prima autoevaluare, unde întrebarea nu este ce ați implementat, ci ce puteți dovedi. Al doilea blocaj clasic este obiectivitatea: echipa care a construit sistemele evaluează exact ipotezele pe care le-a folosit când le-a construit, iar scorurile de autoevaluare ies, sistematic, mai generoase decât realitatea verificabilă.
Varianta 2. Implementare cu consultant
Un consultant extern conduce proiectul: face analiza de încadrare, evaluarea stării actuale față de cerințe, planul de remediere, documentația și transferul de cunoștințe către echipa internă. Organizația rămâne proprietarul programului, dar nu pornește de la zero și nu învață pe cont propriu.
Când funcționează
Este varianta potrivită când termenul este scurt, când organizația are oameni capabili dar fără experiență pe cadrul acesta, sau când există deja o structură de securitate care are nevoie de metodă, nu de execuție. Se potrivește și situațiilor în care este nevoie de un punct de vedere independent, cerut de acționari, de un client important sau de o autoritate sectorială.
Ce costă
La ProDefence, consultanța și implementarea pornesc de la 10.000 EUR pe proiect, iar auditul de conformare de la 5.000 EUR pe misiune. Prețul variază după numărul de locații, complexitatea infrastructurii, prezența mediilor de tehnologie operațională și nivelul rezultat din evaluarea de risc.
Unde se blochează
Riscul specific al acestei variante este proiectul care se termină frumos și se oprește acolo. Consultantul pleacă, documentația rămâne, iar la prima autoevaluare anuală nimeni nu mai știe unde era registrul de dovezi. Un proiect de consultanță bine făcut include transferul de cunoștințe și un responsabil intern numit, nu doar livrabilele.
Varianta 3. CISO as a Service, în rol de responsabil NIS2 externalizat
Un specialist extern acoperă continuu rolul de responsabil cu securitatea cibernetică, în formula cunoscută drept CISO as a Service. Nu este un proiect cu început și sfârșit, ci o funcție permanentă, cu alocare parțială: ține calendarul obligațiilor, actualizează documentația, pregătește ședințele de conducere, gestionează relația cu DNSC și coordonează răspunsul la incidente.
Când funcționează
Se potrivește organizațiilor care intră sub NIS2 fără să aibă masa critică pentru un post cu normă întreagă, adică majoritatea entităților importante din România. Un specialist cu experiență angajat permanent costă semnificativ mai mult decât un rol acoperit parțial, iar în multe organizații volumul real de muncă nu justifică o normă întreagă.
Se potrivește și organizațiilor care au terminat deja implementarea și descoperă că partea grea abia începe: obligația se repetă anual, legislația se schimbă, furnizorii se schimbă, iar incidentele nu se anunță.
Ce costă
La ProDefence, rolul de responsabil NIS2 externalizat pornește de la 1.200 EUR pe lună, cu contract pe 12 luni și facturare lunară. Tariful depinde de dimensiunea organizației, de numărul de sisteme și furnizori critici și de nivelul de asigurare aplicabil.
Unde se blochează
Un rol extern funcționează doar dacă are acces și autoritate. Dacă responsabilul externalizat află despre un furnizor nou după semnarea contractului sau despre un incident a doua zi, rolul devine decorativ. Mandatul, drepturile de acces și canalul direct către conducere se stabilesc la început, nu la primul incident.
Comparație pe aceleași criterii
| Criteriu | Regie proprie | Cu consultant | Responsabil externalizat |
|---|---|---|---|
| Cine conduce programul | Echipa internă | Consultantul, împreună cu echipa | Specialistul extern, ca rol permanent |
| Timp intern necesar | Ridicat | Mediu | Scăzut |
| Viteza până la primele dovezi | Lentă | Rapidă | Medie, dar constantă |
| Formula de cost | Timp intern, fără onorariu | Proiect, plată o singură dată | Abonament lunar |
| Cost de pornire la ProDefence | Pachetul de documentație, 1.500 sau 2.000 EUR | De la 10.000 EUR pe proiect | De la 1.200 EUR pe lună |
| Răspunderea juridică | Organele de conducere | Organele de conducere | Organele de conducere |
| Ce se întâmplă după implementare | Rămâne la echipă | Rămâne la echipă, dacă s-a făcut transferul | Continuă fără întrerupere |
| Obiectivitatea autoevaluării | Punct slab | Bună | Bună |
| Se potrivește când | Aveți proces și oameni | Aveți termen scurt și oameni | Nu aveți omul, dar aveți obligația |
Cum alegeți fără să vă întrebați furnizorul
Trei întrebări separă variantele mai bine decât orice prezentare comercială.
Cine are astăzi, în fișa postului, urmărirea cerințelor legale de securitate? Dacă răspunsul este un nume, regia proprie e realistă. Dacă răspunsul este un departament, nu o persoană, obligația va cădea între scaune.
În cât timp puteți produce dovada că o măsură declarată chiar funcționează? Dacă răspunsul se măsoară în ore, aveți un proces. Dacă se măsoară în zile de reconstituire, aveți nevoie de metodă, adică de un consultant.
Cine va face autoevaluarea de anul viitor? Este întrebarea care elimină cel mai repede iluziile. Obligația din art. 12 alin. (4) se repetă anual, iar un proiect încheiat nu răspunde la ea.
Ce rămâne comun în toate trei variantele
Indiferent cine execută, două lucruri sunt utile în oricare dintre scenarii.
Platforma CysNIS, pentru evidență și urmărire
CysNIS leagă într-un singur loc elementele care, în practică, stau separate: evaluarea încadrării, nivelul de maturitate, riscurile, măsurile, planurile, responsabilii, termenele și dovezile. În regie proprie ține locul unui instrument pe care nu îl aveți. Cu consultant, păstrează programul vizibil pentru conducere în timpul proiectului. Cu responsabil externalizat, este spațiul comun în care lucrează el și echipa voastră.
Primul pas, în oricare variantă, este verificarea orientativă a încadrării, pe sector, serviciu, dimensiune și criteriile speciale aplicabile. Criteriile sunt explicate pe larg pe pagina de verificare a încadrării NIS2.
Pachetul de documentație NIS2, pentru partea scrisă
Cea mai mare parte din efortul de conformare nu este tehnică, ci documentară: politici, proceduri, registre, planuri, formulare de autoevaluare și dosarul de dovezi care se prezintă la control. Pachetul de documentație NIS2 acoperă exact această parte, cu 219 documente pentru entitățile importante și 229 pentru cele esențiale, diferența fiind dată de modulele pentru nivelul de asigurare Esențial, pentru medii TIC și cloud și pentru medii OT, ICS și SCADA.
Se potrivește în toate trei variantele, din motive diferite. În regie proprie scutește lunile de redactare de la zero. Cu consultant, scurtează proiectul, fiindcă discuția pornește de la documente existente care se adaptează, nu de la o pagină goală. Cu responsabil externalizat, devine baza pe care el o menține actualizată.
Prețurile sunt 1.500 EUR pentru entități importante și 2.000 EUR pentru entități esențiale, plată unică, licență pentru o singură organizație. ProDefence S.R.L. nu este înregistrată ca plătitor de TVA, deci prețul afișat este cel final. Pachetul se vinde exclusiv organizațiilor vizate de NIS2, pentru programul propriu de conformare.
Întrebări frecvente
Se poate implementa NIS2 fără consultant?
Da. Ordonanța nu impune folosirea unui consultant. Impune rezultatul: măsuri proporționale cu riscul, documentate, cu dovezi care pot fi prezentate la control. O organizație cu proces de securitate matur și cu un responsabil intern desemnat poate face implementarea singură.
Responsabilul NIS2 externalizat preia răspunderea legală?
Nu. Potrivit art. 14 din OUG nr. 155/2024, organele de conducere aprobă măsurile, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor. Externalizarea acoperă execuția și competența, nu răspunderea.
Cât durează implementarea NIS2?
Depinde de nivelul rezultat din evaluarea de risc și de punctul de plecare. Pentru o entitate importantă care are deja practici de securitate, un program condus de consultant ajunge la primul set complet de dovezi în două până la patru luni. În regie proprie, intervalul uzual este de șase până la douăsprezece luni, pentru că munca se face în paralel cu activitatea curentă.
Ce înseamnă CISO as a Service?
Este modelul în care rolul de responsabil cu securitatea informației este acoperit de un specialist extern, cu alocare parțială și contract pe termen lung, în locul unei angajări cu normă întreagă. În contextul NIS2, acest rol acoperă atribuțiile responsabilului desemnat pentru relația cu DNSC și pentru programul de conformare.
Pachetul de documentație înlocuiește consultanța?
Nu. Documentele acoperă forma, nu conținutul specific organizației. Analiza de risc, deciziile de încadrare și adaptarea măsurilor la infrastructura reală rămân de făcut, fie intern, fie cu sprijin extern. Pachetul elimină munca de redactare, nu munca de analiză.
Se poate schimba varianta pe parcurs?
Da, iar combinația cea mai frecventă este un proiect de implementare cu consultant, urmat de un rol externalizat care menține programul. Trecerea invers, de la rol externalizat la regie proprie, funcționează atunci când organizația își angajează între timp un specialist.
De unde se începe
Ordinea care economisește cel mai mult timp este aceeași în toate trei variantele: întâi încadrarea, apoi nivelul de risc, apoi decizia despre cine execută. Invers, adică alegerea furnizorului înainte de a ști nivelul aplicabil, produce oferte care nu se pot compara între ele.
Pentru evaluarea stării actuale față de cerințe, ProDefence oferă o analiză de conformare NIS2 cu plan de remediere, realizată pe dovezi de auditori NIS acreditați de DNSC. Pentru rolul permanent, detaliile sunt pe pagina de responsabil NIS2 externalizat. Lista completă a serviciilor este în registrul de servicii de securitate cibernetică.

