Arhiva tag-ul pentru: cibernetic

Inteligența Artificială nu mai este doar o tehnologie asociată inovației, automatizării și eficienței. În același timp, ea devine un instrument tot mai atractiv pentru actorii rău intenționați, care o pot folosi pentru a accelera, personaliza și automatiza atacurile cibernetice.

În esență, AI nu inventează neapărat toate atacurile de la zero. Phishing-ul, malware-ul, atacurile DDoS, compromiterea conturilor, exploatarea vulnerabilităților sau ingineria socială existau deja. Diferența majoră este că Inteligența Artificială poate crește viteza, volumul, precizia și adaptabilitatea acestor atacuri. Cu alte cuvinte, AI poate transforma atacuri deja cunoscute în operațiuni mult mai eficiente, mai greu de observat și mai dificil de blocat.

Această evoluție este deja reflectată în evaluările instituțiilor de securitate cibernetică. NCSC a avertizat că AI va amplifica amenințările cibernetice până în 2027, inclusiv prin automatizarea unor etape de atac, campanii de spear-phishing, identificarea vulnerabilităților și exploatarea defectelor de cod sau configurare. ENISA subliniază, de asemenea, că inteligența artificială a devenit un element definitoriu al peisajului actual de amenințări, în special în zona de phishing și social engineering.

De ce AI schimbă natura atacurilor cibernetice

Un atac cibernetic clasic se bazează, de regulă, pe tehnici cunoscute: exploatarea unei vulnerabilități, trimiterea unui e-mail de phishing, folosirea unui malware, compromiterea unei parole sau manipularea unei persoane pentru a divulga informații sensibile.

Un atac în care este implicată Inteligența Artificială poate păstra aceleași obiective, dar devine mai eficient prin patru caracteristici principale:

1. Personalizare avansată
AI poate analiza rapid informații publice despre o persoană sau organizație: funcție, limbaj folosit, stil de comunicare, relații profesionale, activitate online sau contexte recente. Pe baza acestor informații, atacatorul poate construi mesaje care par legitime, credibile și adaptate victimei.

2. Automatizare la scară mare
Ce înainte necesita timp și intervenție umană poate fi automatizat. Un atacator poate genera sute sau mii de variante de mesaje, scenarii, texte, cod sau instrucțiuni, adaptate pentru categorii diferite de victime.

3. Adaptabilitate
Sistemele AI pot fi utilizate pentru a ajusta comportamentul unui atac în funcție de reacția victimei sau de mediul tehnic întâlnit. În cazul malware-ului, acest lucru poate însemna schimbarea modului de operare pentru a evita detecția.

4. Reducerea barierei tehnice
Actorii cu un nivel tehnic mai redus pot folosi instrumente AI pentru a produce mesaje mai convingătoare, cod mai bine structurat, documentație falsă, scenarii de fraudă sau variante de atac pe care anterior nu le-ar fi putut construi singuri.

Phishing-ul asistat de AI: mai credibil, mai rapid, mai greu de detectat

Phishing-ul rămâne una dintre cele mai utilizate metode de atac cibernetic. În forma sa clasică, phishing-ul implică trimiterea unor mesaje false, prin care atacatorul încearcă să determine victima să acceseze un link, să descarce un fișier, să introducă date de autentificare sau să efectueze o plată.

Inteligența Artificială schimbă acest tip de atac prin faptul că permite generarea unor mesaje mult mai naturale. Greșelile gramaticale evidente, formulările rigide sau traducerile defectuoase — semnale clasice ale fraudelor — pot dispărea aproape complet.

Un atacator poate folosi AI pentru a crea:

  • e-mailuri redactate într-un stil profesional;
  • mesaje adaptate unei anumite companii;
  • conversații false care imită tonul unui coleg, furnizor sau superior ierarhic;
  • mesaje în limba maternă a victimei;
  • texte care creează presiune, urgență sau încredere;
  • scenarii de fraudă financiară mult mai convingătoare.

Această evoluție afectează direct atât utilizatorii individuali, cât și organizațiile. În mediul profesional, un e-mail fals poate părea trimis de departamentul financiar, de un furnizor cunoscut, de un manager sau de o instituție publică. În mediul personal, mesajele pot imita bănci, curieri, platforme de social media, rude sau prieteni.

Riscul real nu este doar tehnic, ci și psihologic. AI poate ajuta atacatorul să construiască un mesaj care exploatează emoții: frică, grabă, curiozitate, încredere, autoritate sau presiune financiară.

Malware adaptativ și atacuri bazate pe învățare automată

Un alt risc important este utilizarea AI pentru dezvoltarea sau optimizarea programelor malware. Într-un atac clasic, malware-ul are un comportament relativ fix: infectează sistemul, comunică cu un server de comandă și control, fură date, criptează fișiere sau creează persistență în sistem.

Prin utilizarea AI sau a tehnicilor de învățare automată, un malware poate deveni mai adaptativ. De exemplu, poate încerca să identifice mediul în care rulează, să evite anumite instrumente de analiză, să întârzie execuția, să își modifice comportamentul sau să aleagă momentul potrivit pentru activare.

Acest lucru nu înseamnă că orice malware modern este „inteligent” în sens avansat. În multe cazuri, vorbim despre automatizare, optimizare sau folosirea AI în etapele de pregătire a atacului, nu neapărat despre malware autonom complet. Totuși, direcția este clară: AI poate reduce timpul necesar pentru dezvoltare, testare, modificare și reutilizare a instrumentelor malițioase.

NCSC indică drept una dintre evoluțiile importante utilizarea AI pentru descoperirea și exploatarea vulnerabilităților, inclusiv prin analizarea codului și identificarea defectelor de configurare. MITRE ATLAS tratează deja amenințările asupra sistemelor AI ca un domeniu distinct, documentând tactici și tehnici specifice atacurilor împotriva modelelor, datelor și infrastructurii AI.

Botnet-uri, DDoS și atacuri coordonate automatizat

Rețelele botnet sunt formate din dispozitive compromise, controlate de atacatori pentru a executa acțiuni coordonate: atacuri DDoS, spam, distribuire de malware, fraudă publicitară sau alte activități ilegale.

AI poate amplifica acest tip de atac în mai multe moduri. Poate ajuta la alegerea momentului optim pentru atac, la distribuirea traficului astfel încât să pară mai natural, la evitarea unor mecanisme de detecție sau la selectarea țintelor vulnerabile. În loc ca atacul să fie executat rigid, după un model fix, acesta poate deveni mai dinamic.

În cazul atacurilor DDoS, problema nu este doar volumul de trafic, ci și capacitatea de a simula comportamente aparent legitime. Dacă traficul malițios seamănă cu traficul real al utilizatorilor, filtrarea devine mai dificilă. Astfel, organizațiile nu trebuie să se bazeze doar pe soluții simple de blocare, ci pe mecanisme de analiză comportamentală, rate limiting, protecție la nivel de aplicație, monitorizare continuă și răspuns rapid.

Atacuri asupra sistemelor inteligente și asupra modelelor AI

Un aspect adesea ignorat este faptul că AI nu este doar un instrument care poate fi folosit de atacatori. AI poate fi și țintă.

Organizațiile folosesc tot mai mult sisteme inteligente pentru detecție, analiză, suport decizional, automatizare, interacțiune cu clienții, procesare de documente sau monitorizare. Aceste sisteme pot fi atacate prin metode specifice, cum ar fi:

  • manipularea datelor de intrare;
  • contaminarea datelor de antrenare;
  • extragerea informațiilor din model;
  • ocolirea filtrelor de securitate;
  • prompt injection;
  • compromiterea integrărilor dintre AI și alte sisteme;
  • folosirea necontrolată a datelor confidențiale în interacțiunea cu modele AI.

Într-un context organizațional, riscul devine semnificativ atunci când sistemele AI sunt conectate la e-mail, baze de date, aplicații interne, documente, procese operaționale sau infrastructuri critice. Un sistem AI nesecurizat poate deveni o nouă suprafață de atac.

CISA subliniază, în ghidurile sale privind integrarea sigură a AI în medii operaționale, că adoptarea AI trebuie realizată cu principii clare de securitate, control și guvernanță, mai ales atunci când tehnologia este conectată la sisteme industriale sau operaționale.

Deepfake, vishing și fraudă prin identitate sintetică

Un alt domeniu în care AI produce un impact major este frauda bazată pe identitate. Tehnologiile de generare audio, video și text pot fi utilizate pentru a crea conținut fals, dar convingător.

Atacatorii pot folosi:

  • voce clonată pentru apeluri frauduloase;
  • videoclipuri deepfake pentru compromiterea reputației;
  • mesaje audio false în care pare că vorbește o persoană cunoscută;
  • identități sintetice pentru fraudă financiară;
  • profiluri false pe rețele sociale;
  • conversații generate automat pentru manipulare sau dezinformare.

Acest tip de atac este periculos deoarece afectează încrederea. În trecut, un apel telefonic de la o persoană cunoscută putea fi considerat un element de validare. În prezent, vocea, imaginea și stilul de scriere nu mai sunt suficiente pentru confirmarea identității.

În organizații, acest risc afectează mai ales zonele financiar-contabile, managementul, resursele umane, achizițiile, relația cu furnizorii și echipele care gestionează date sensibile.

Diferența dintre atacurile clasice și atacurile asistate de AI

Diferența principală nu constă neapărat în obiectivul atacului, ci în modul de execuție.

Un atac clasic este de regulă mai static, mai dependent de intervenție umană și mai ușor de identificat prin indicatori cunoscuți. Un atac asistat de AI poate fi mai flexibil, mai personalizat și mai rapid.

Element analizatAtac cibernetic clasicAtac asistat de AI
PersonalizareLimitată sau manualăRapidă, automată, adaptată victimei
VolumDepinde de resursele atacatoruluiPoate fi scalat mult mai rapid
LimbajPoate conține erori evidentePoate fi natural, coerent și credibil
AdaptabilitateDe regulă redusăPoate reacționa la context
DetecțieBazată pe indicatori cunoscuțiMai dificilă dacă atacul se modifică frecvent
Cost pentru atacatorMai mare pentru atacuri sofisticatePoate fi redus prin automatizare
Impact asupra utilizatoruluiTehnic și socialTehnic, social, psihologic și reputațional

AI nu elimină metodele clasice de atac. Le amplifică.

De ce utilizatorii sunt mai expuși

Utilizatorii obișnuiți sunt expuși deoarece AI poate transforma atacurile în experiențe aparent normale. Un mesaj fraudulos poate părea o notificare obișnuită. Un apel poate părea real. Un site fals poate avea texte corecte, branding convingător și instrucțiuni clare. Un atacator poate crea rapid variante diferite ale aceleiași fraude, adaptate la vârstă, profesie, limbă, context financiar sau evenimente recente.

Cele mai vulnerabile situații apar atunci când utilizatorul acționează sub presiune:

  • „Contul tău va fi blocat.”
  • „Trebuie să confirmi urgent plata.”
  • „Ai primit un colet.”
  • „Ai o factură restantă.”
  • „Șeful cere transferul acum.”
  • „Copilul tău are nevoie de ajutor.”
  • „Actualizează imediat datele.”

În toate aceste cazuri, atacul nu vizează doar sistemul, ci decizia omului.

Măsuri de protecție pentru utilizatori

Protecția împotriva atacurilor asistate de AI nu se reduce la instalarea unui antivirus. Este nevoie de o combinație între igienă digitală, verificare, educație și instrumente tehnice.

Utilizatorii ar trebui să aplice următoarele măsuri:

1. Verificarea sursei înainte de acțiune
Nu se accesează linkuri, nu se descarcă fișiere și nu se introduc date personale doar pentru că mesajul pare credibil. Sursa trebuie verificată separat, prin canale oficiale.

2. Autentificare multifactor
Parolele pot fi compromise. Autentificarea cu doi factori sau multifactor reduce semnificativ riscul de acces neautorizat.

3. Parole unice și manager de parole
Reutilizarea parolelor rămâne una dintre cele mai mari vulnerabilități. Un manager de parole ajută la folosirea unor parole complexe și diferite pentru fiecare cont.

4. Actualizarea sistemelor
Sistemele de operare, browserele, aplicațiile și echipamentele trebuie actualizate constant. Vulnerabilitățile cunoscute sunt exploatate rapid, uneori la scurt timp după publicarea lor.

5. Atenție la presiune și urgență
Mesajele care cer acțiune imediată, plată urgentă sau confirmare rapidă trebuie tratate cu suspiciune.

6. Confirmare printr-un canal alternativ
Pentru plăți, transferuri, solicitări de date sau instrucțiuni neobișnuite, confirmarea trebuie făcută printr-un canal separat: apel direct, număr oficial, întâlnire internă sau procedură formală.

7. Limitarea informațiilor publice
Cu cât există mai multe informații publice despre o persoană sau organizație, cu atât atacurile pot fi mai bine personalizate.

Măsuri de protecție pentru organizații

La nivel organizațional, protecția trebuie să fie mai structurată. AI obligă organizațiile să trateze securitatea cibernetică nu doar ca pe o problemă tehnică, ci ca pe o problemă de guvernanță, procese, oameni și cultură organizațională.

Măsurile relevante includ:

  • instruire periodică pentru angajați, management și personal cu roluri critice;
  • simulări de phishing și social engineering;
  • politici clare pentru plăți, modificări de cont bancar și validarea furnizorilor;
  • autentificare multifactor pentru conturile critice;
  • monitorizare comportamentală;
  • protecție avansată pentru e-mail;
  • segmentarea rețelei;
  • backup testat periodic;
  • management riguros al vulnerabilităților;
  • proceduri de răspuns la incidente;
  • control asupra utilizării AI în organizație;
  • reguli clare privind introducerea datelor confidențiale în sisteme AI;
  • auditarea integrărilor AI cu aplicații interne.

Pentru organizațiile care intră sub incidența unor obligații de securitate cibernetică, cum ar fi NIS2, aceste măsuri nu mai țin doar de bune practici, ci de responsabilitate operațională și conformare.

AI ca instrument defensiv

Este important să nu privim Inteligența Artificială doar ca pe o amenințare. AI poate fi folosită și în apărare.

Soluțiile moderne de securitate pot utiliza AI pentru:

  • detectarea anomaliilor;
  • analizarea comportamentului utilizatorilor;
  • prioritizarea alertelor;
  • identificarea campaniilor de phishing;
  • corelarea indicatorilor de compromitere;
  • accelerarea investigațiilor;
  • automatizarea unor pași de răspuns la incidente;
  • identificarea vulnerabilităților;
  • analiza volumelor mari de date.

Problema nu este existența AI, ci modul în care este folosită, controlată și integrată. Aceeași tehnologie poate sprijini apărarea sau poate accelera atacul.

Inteligența Artificială schimbă profund peisajul securității cibernetice. Atacurile nu mai trebuie analizate doar prin prisma vulnerabilităților tehnice, ci și prin capacitatea atacatorilor de a automatiza, personaliza și manipula comportamentul uman.

Diferența dintre un atac clasic și unul asistat de AI constă în nivelul de sofisticare, viteză, adaptabilitate și credibilitate. Phishing-ul devine mai convingător. Malware-ul poate deveni mai flexibil. Botnet-urile pot deveni mai greu de detectat. Deepfake-urile pot compromite încrederea în voce, imagine și identitate. Sistemele AI pot deveni, la rândul lor, ținte.

În acest context, protecția eficientă presupune mai mult decât tehnologie. Este nevoie de educație, proceduri clare, verificare, disciplină digitală și o cultură organizațională orientată spre prevenție.

AI nu face atacurile cibernetice inevitabile, dar le face mai rapide, mai credibile și mai greu de ignorat. De aceea, utilizatorii, organizațiile și instituțiile trebuie să trateze securitatea digitală ca pe o competență esențială, nu ca pe o reacție după producerea incidentului
Phishingul este o metodă de fraudă online prin care atacatorii încearcă să obțină informații confidențiale, cum sunt parolele sau datele bancare, prin mesaje false care par trimise de o bancă, un curier, o instituție sau un serviciu online cunoscut. Mesajul duce de regulă spre un site falsificat, care arată ca cel real, dar trimite datele introduse direct la infractori.

Pe scurt

  • Phishingul vine prin e-mail, SMS, aplicații de mesagerie, rețele sociale sau telefon.
  • Scopul: parole, date de card, coduri de autentificare sau instalarea de programe malițioase.
  • Semnalele de alarmă: urgență, emoție, cereri neobișnuite, adrese și linkuri care nu corespund.
  • Regula de bază: nu accesa linkul, verifică direct pe canalul oficial.

Cum funcționează

Atacatorul trimite un mesaj care pare să vină de la o organizație legitimă: banca anunță blocarea contului, curierul cere o taxă de livrare, un magazin oferă un premiu. Mesajul conține un link spre un site falsificat, care imită aspectul și funcționarea site-ului real. Tot ce introduce victima, de la utilizator și parolă la datele cardului sau codul primit prin SMS, ajunge la atacator.

Tipuri frecvente de phishing

  • prin e-mail, cea mai cunoscută formă;
  • prin SMS (smishing), adesea cu teme de curierat sau facturi;
  • prin telefon (vishing), în care infractorul se prezintă drept bancă sau poliție;
  • țintit (spear phishing), cu mesaje personalizate pentru o anumită persoană sau firmă;
  • prin rețele sociale și aplicații de mesagerie, de la conturi false sau compromise.

Riscurile

Datele furate sunt folosite pentru a accesa conturi bancare și a face plăți, pentru a prelua conturi de e-mail sau de rețele sociale ori pentru a instala programe malițioase pe dispozitiv. Un singur cont compromis poate deschide drumul spre altele, mai ales dacă parola este folosită în mai multe locuri.

Cum te protejezi

  1. Fii atent la mesajele nesolicitate și la orice cerere de date personale.
  2. Nu accesa linkurile din mesaje; deschide site-ul sau aplicația oficială direct.
  3. Verifică adresa expeditorului și domeniul site-ului.
  4. Activează autentificarea în doi pași și nu da nimănui codurile primite.
  5. Folosește o soluție de securitate și ține sistemul și aplicațiile actualizate.

Dacă ai căzut în capcană

Anunță imediat banca și blochează cardul, schimbă parolele conturilor afectate, păstrează mesajul și sesizează poliția. Un exemplu analizat în detaliu este phishingul bancar cu ocolirea 2FA.

Întrebări frecvente

Ce este phishingul pe scurt?

O fraudă prin care infractorii trimit mesaje false, în numele unor organizații cunoscute, pentru a obține parole, date bancare sau coduri de autentificare.

Cum recunosc un mesaj de phishing?

Prin urgență nejustificată, cereri de date confidențiale, adrese de expeditor sau linkuri care nu corespund organizației și oferte prea bune ca să fie adevărate.

Ce fac dacă am introdus datele cardului pe un site fals?

Sunați imediat banca pentru blocarea cardului, schimbați parolele și sesizați poliția, păstrând mesajul primit.

ProDefence oferă analiza mesajelor și a fișierelor suspecte și cursuri de educație cibernetică pentru angajați.

Analiză publicată în august 2022, realizată de Alexandru Angheluș (ProDefence) și Oana Buzianu (Wintech). Documentul complet este disponibil mai jos.

Analiza descrie un atac de phishing bancar care viza clienții UniCredit, ProCredit și BCR din România printr-un domeniu cu subdomenii care imitau paginile de internet banking. Totul a pornit de la o singură informație observată pe o platformă de monitorizare: cuvântul „unicredit” într-o adresă suspectă.

Pe scurt

  • Sectorul financiar este afectat disproporționat, fiindcă oferă infractorilor acces direct la bani.
  • Paginile false creau o sesiune unică pentru fiecare victimă și reproduceau fidel resursele site-urilor bancare oficiale.
  • Domeniul era asociat public, din 2013, cu instrumentul de injectare web Yummba, capabil să intercepteze și codurile SMS de autentificare.
  • Serverul a fost mutat din Lituania în SUA în timpul analizei, semn că atacurile urmau să continue.
  • Concluzia: experții, băncile și clienții au fiecare un rol, iar educația clientului rămâne decisivă.

Contextul: de ce băncile sunt ținte

Societatea digitală are nevoie de servicii disponibile permanent și de protecția datelor sensibile. Deși atacurile vizează toate industriile, sectorul financiar este afectat disproporționat: infractorii știu că au acces la sume mari, care le finanțează mai departe activitatea. Multe decizii de securitate din bănci se iau după incidente reale sau după analize ale specialiștilor, de aceea astfel de rapoarte contează.

Cum a fost descoperit atacul

Pe o platformă publică de analiză a adreselor web a apărut o adresă care conținea „unicredit”, dar pe un domeniu străin. În memoria platformei era salvată chiar sesiunea de acces la pagina falsă, ceea ce a confirmat un atac de tip phishing care genera o sesiune distinctă pentru fiecare victimă.

Ce a arătat analiza

Un domeniu cu istoric

Căutările au legat domeniul de instrumentul Yummba, folosit pentru furtul sesiunilor de acces prin injectare web: introducerea de cod malițios în pagină sau de parametri în adresă, prin care atacatorul urmărește activitatea victimei. O analiză publicată în 2014 de Virus Bulletin arăta că, încă din 2013, același vânzător oferea o injectare capabilă să intercepteze mesajele SMS folosite la autentificarea în doi pași.

Mai multe bănci vizate

Subdomeniile găsite imitau UniCredit, ProCredit și BCR. Resursele încărcate de paginile false (stiluri, scripturi, logo) erau copiate de pe site-urile oficiale, ca imaginea să fie cât mai apropiată de cea reală.

Infrastructura

La începutul analizei, serverul era găzduit în Lituania; în timpul analizei, domeniul a fost mutat pe un server din SUA, cu subdomeniile păstrate.

Cine sunt atacatorii

Analiza distinge două categorii: cei care dețin aplicațiile malițioase și le vând, vând datele colectate sau golesc direct conturile, și cei care cumpără aplicația sau datele bancare pentru a extrage fonduri.

Documentul complet

Ce rămâne valabil azi

  • phishingul bancar rămâne una dintre principalele căi de furt din conturi, iar interceptarea codurilor SMS nu este o noutate;
  • băncile trebuie să continue protecția clienților, dar clienții nu se pot baza doar pe bancă;
  • autentificarea prin aplicația băncii este mai sigură decât codurile SMS, iar orice cerere de „actualizare a datelor” prin link este suspectă.

Un caz similar, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. Pentru analiza unei fraude sau a unui mesaj suspect, ProDefence oferă analiza fraudelor electronice.

Analiză publicată în aprilie 2022. Atacurile de acest tip continuă, cu alte texte și alte aplicații.

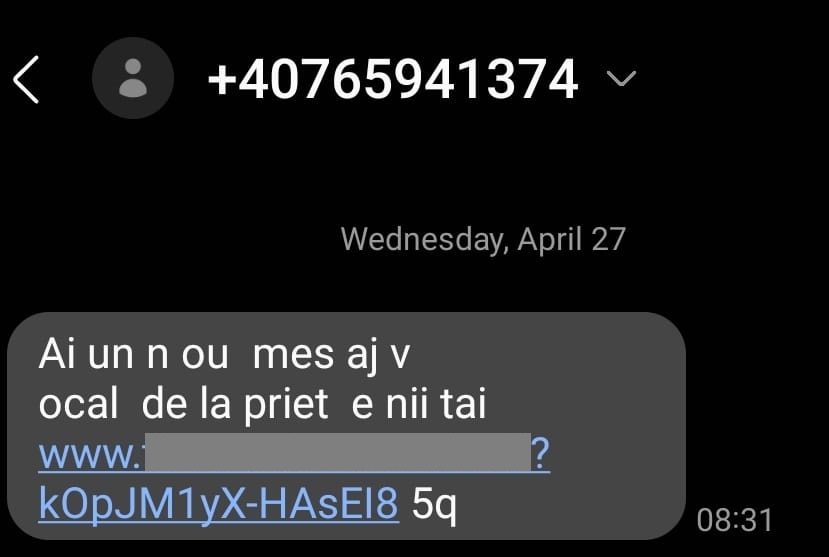
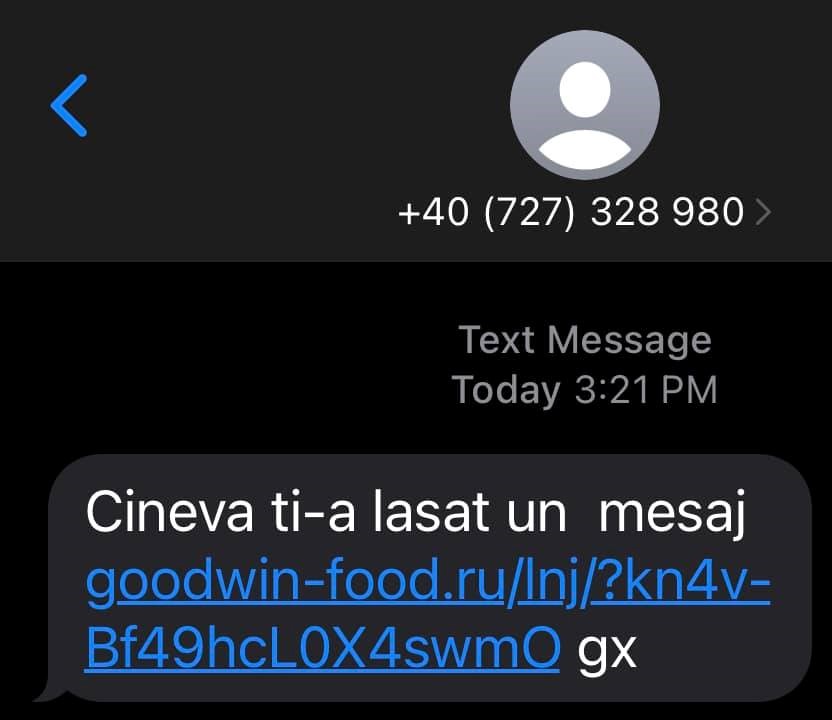
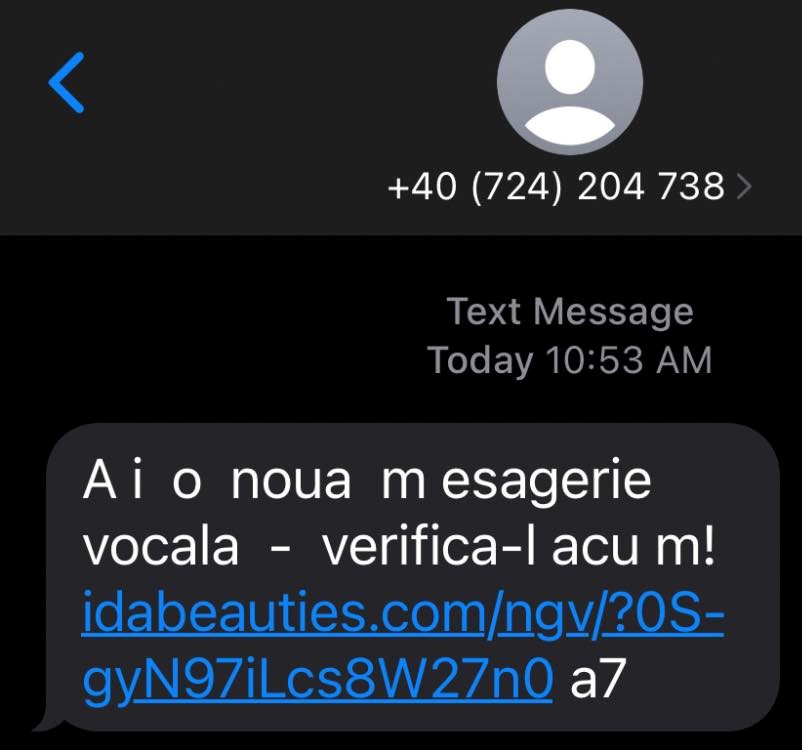
Mesajele SMS de tipul „Ai un nou mesaj vocal” primite de mulți români în 2022 duceau, de pe telefon, la o pagină care cerea instalarea unei aplicații pentru „ascultarea mesajului”. Aplicația era malițioasă: putea citi și trimite SMS-uri, citi contactele și notificările și prelua controlul telefonului, inclusiv pentru a intercepta codurile bancare și a se răspândi mai departe.

Pe scurt

  • Textul mesajelor era tradus automat, cu cuvinte despărțite pentru a trece de filtrele antispam.
  • Linkul ducea spre un site compromis, care afișa ceva doar pe telefon; de pe calculator dădea eroare.
  • Pagina afișa operatorul și numărul victimei, pentru credibilitate, și explica cum se permite instalarea din surse necunoscute.
  • Aplicația cerea permisiuni de SMS, contacte, apeluri, notificări și accesibilitate, adică aproape control total.
  • Protecție: nu instala aplicații din linkuri primite prin SMS; dacă ai instalat, oprește telefonul și cere ajutor.

Mesajele primite

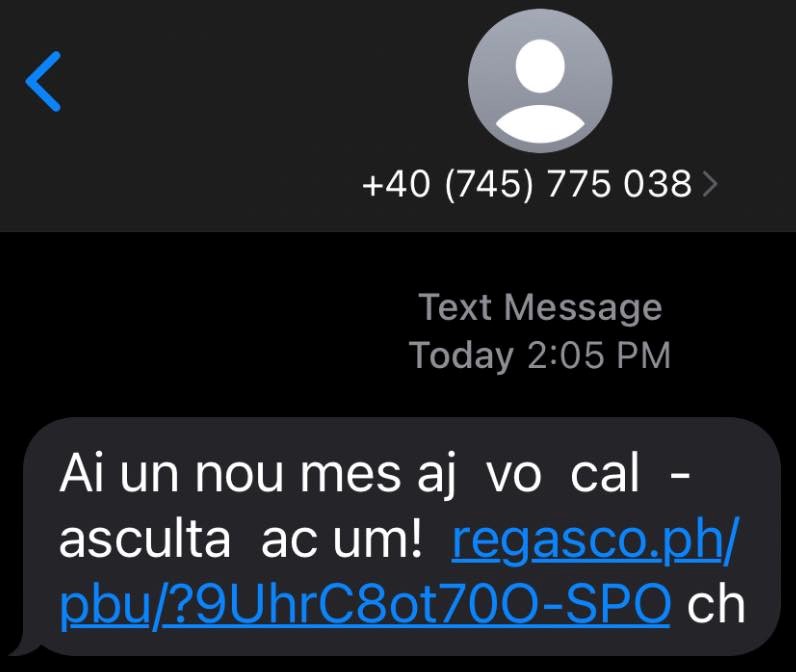
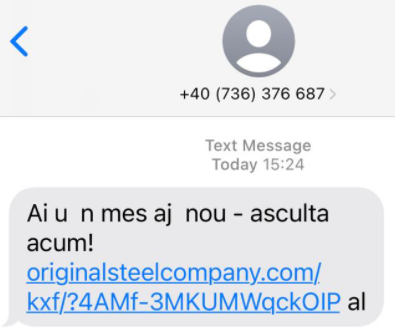
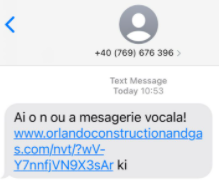
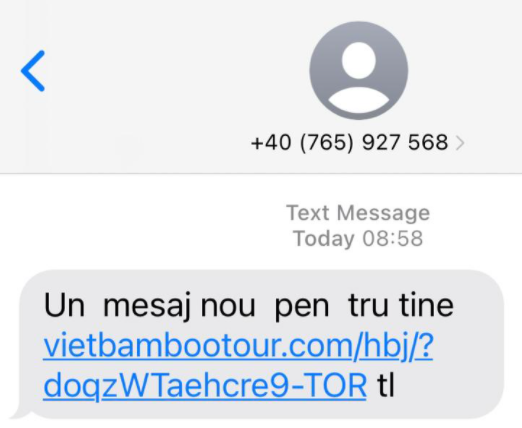
Zilele acestea o serie de mesaje ca cele afișate mai sus au ajuns sub formă de SMS pe telefoanele românilor.
Gramatica, exprimarea, dar și modalitatea de scriere a acestor mesaje, denotă că au fost trimise, cel mai probabil, de programe automate de trimitere și traduse automat. De obicei, metoda de divizare a cuvintelor fiind folosită pentru a trece de filtrul cuvintelor cheie și evitarea blocării mesajelor(un exemplu fiind mesajele care ajung în SPAM deoarece sunt considerate malițioase). În cazul nostru, cuvintele principale fiind: mesaj, mesagerie, nou, acum, vocal, prietenii… nu au ”greutatea” cuvintelor: bancă, informații, actualizare, descarcă, încât să existe necesitatea divizării acestora.

Deși exista dorința analizării acestei situații, timpul necesar nu prea exista, până când a venit SMS pe numărul nostru… și nu am putut să îl ignorăm…

Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Analiza adresei web

Adresă web: www.dom_ain.com/nvl/?kOpJM1yX-HAsEI8
Am început cu analizarea adresei oferite, pentru a putea înțelege atacul cibernetic.
Vizitarea adresei de pe pc duce spre o eroare 404, ceea ce înseamnă că adresa nu există.. sau are restricții pe anumite dispozitive, platforme de analiză malware online, calculatoare virtuale etc.
Adresa fiind obținută prin SMS, există șanse foarte mari ca accesarea sau acțiunile stabilite la accesare să fie posibile doar dacă vizitarea se face cu un dispozitiv mobil(telefon) sau în funcție de alte criterii(IP, browser etc).

Pentru a nu intra în detaliile tehnice legate de adresa web vom sări câțiva pași, dar vom menționa că este adresa unei pagini web compromise, aceasta fiind una dintre cele mai practicate metode ale hacker-ilor, folosirea paginilor web compromise reduce expunerea acestora, credibilitatea acțiunilor ilegale și reducerea costurilor.

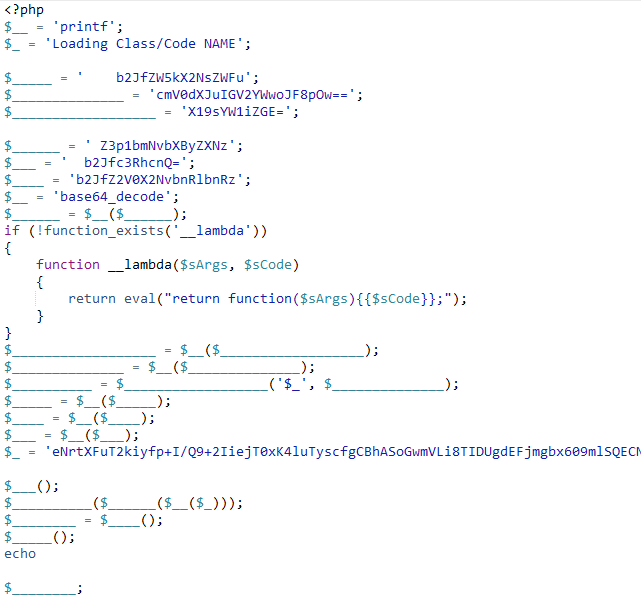
Suntem în etapa în care am analizat structura paginii, am adunat informații și am descoperit că folderul /nvl/ conține un singur fișier index.php. Una dintre țintele analiștilor de securitate cibernetică fiind intrarea în posesia fișierelor folosite de infractorii cibernetici, de aceea este un pas important.

Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Un fișier care la accesarea cu dispozitivul acceptat ar trebui să arate ceva, să te direcționeze undeva sau să îți ofere ceva pentru descărcare. Sau cel puțin așa se manifestă majoritatea atacurilor de acest fel.

Așa cum se întâmplă de foarte multe ori, pagina web nu este singura compromisă.. ci întreg serverul, împreună cu toate paginile existente. Pagini care sunt folosite atât pentru acest atac prin SMS cât și multe alte campanii de phishing, fraudă etc.

Ce vede victima pe telefon

Trecem la partea de dispozitiv mobil, pentru a vedea dacă adresa în cauză ne poate oferi și alte informații despre ceea ce deja știm că este un atac cibernetic.

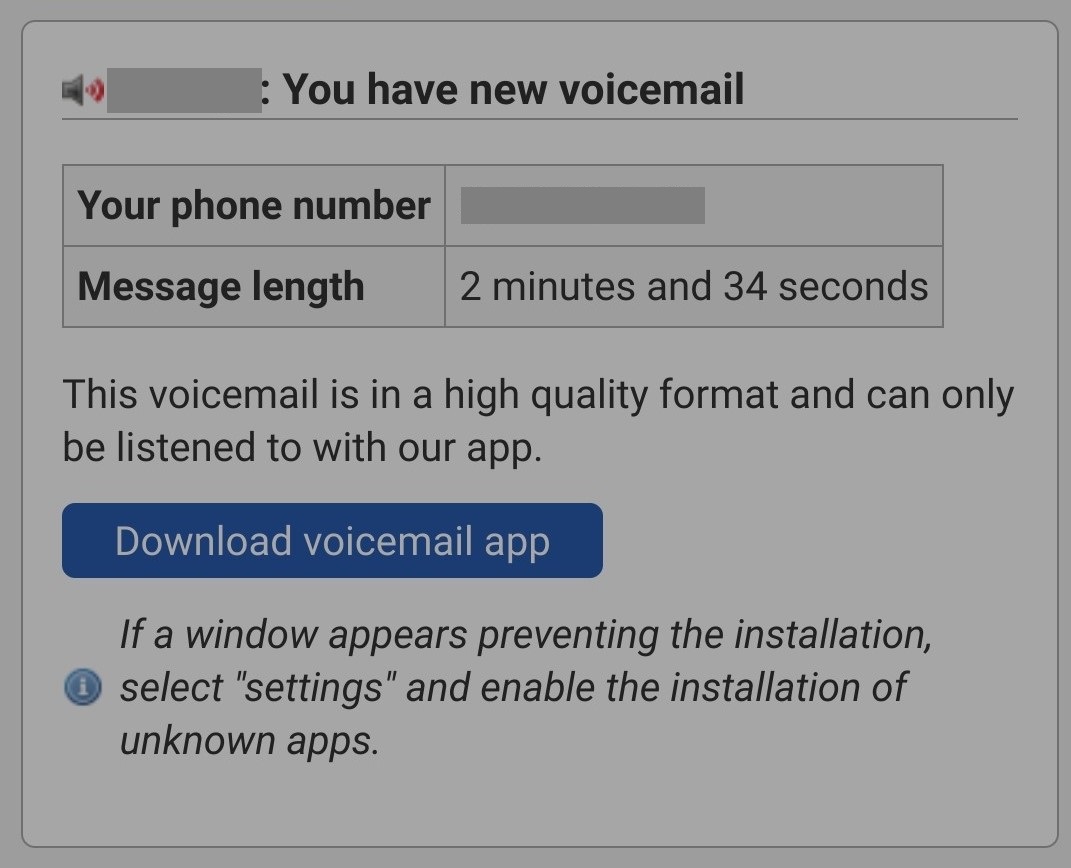
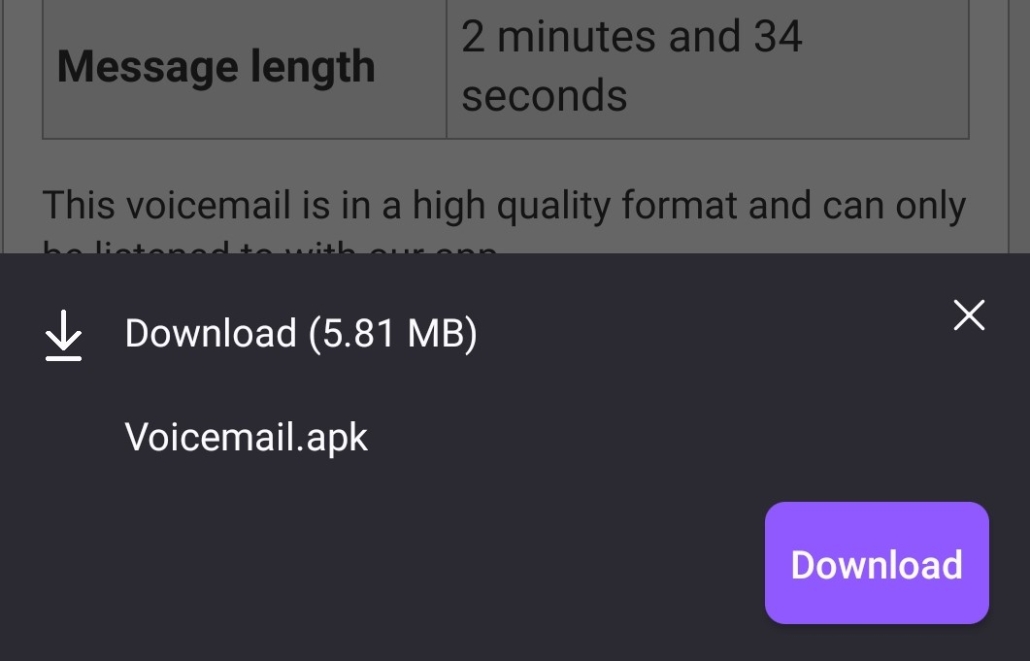
La accesarea adresei direct din SMS, pagina care apărea cu eroare pentru pc, identificând dispozitivul ca fiind unul mobil, afișează acum informații despre serviciul de telefonie folosit, numărul nostru de telefon, un presupus timp al mesajului și desigur posibilitatea de a descărca aplicația necesară pentru a asculta mesajul vocal.
Credibilitatea acestei ferestre este susținută de faptul că în colțul din stânga sus apare imaginea serviciului folosit și numele serviciului apare încă odată înainte de ”You have new voicemail”.

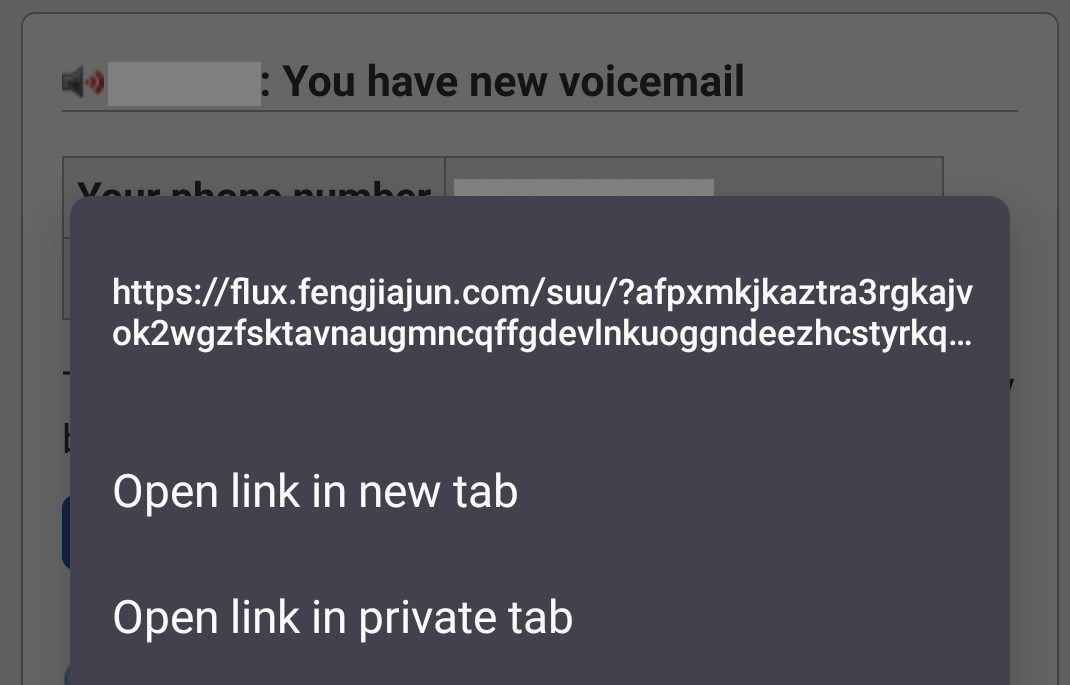
În cea de-a doua imagine am folosit tehnica descrisă și în cursul de phishing din cadrul proiectului Cyber AID, cu ajutorul căreia putem vedea ce se ascunde în spatele butonului și observăm o adresă.. destul de lungă. Accesăm adresa de pe calculatorul folosit ca și laborator de analiză malware, dar același rezultat ca la cealaltă adresă… adică nimic. Așa că o accesăm direct de pe telefon, pentru a descoperi secretul atacului, deși 99% ar trebui să fie vorba despre o aplicație malware.

Dar până la accesare, trebuie menționat un aspect foarte important, care poate reduce numărul victimelor. Sub butonul de descărcare există o informare care explică cum să schimbi setările dacă nu este permisă instalarea. În cazul acesta lipsa cunoștințelor tehnice de bază și a cunoașterii limbii engleze este un plus … în acest caz.

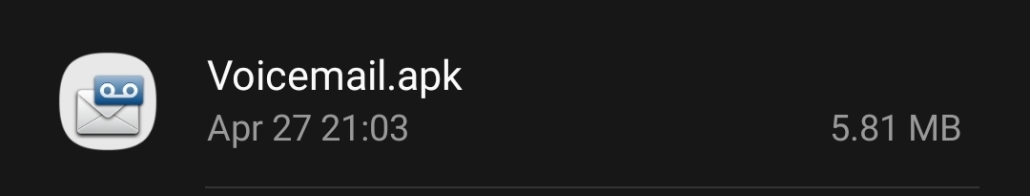
Apăsăm butonul într-un mod normal, pentru a vedea ce se întâmplă.

Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Aplicația malițioasă

Se confirmă bănuiala în ceea ce privește tipul de atac cibernetic. Este o campanie de distribuire a unei aplicații mobile infectate cu virus, care poate extrage informații sau poate controla în totalitate dispozitivul.

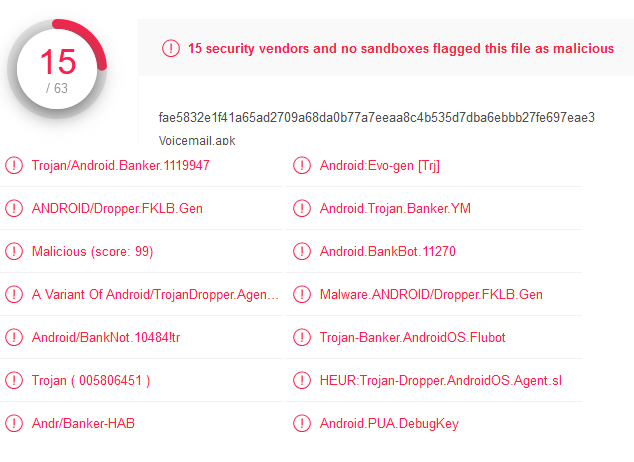
Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence
15 din 63 nu este chiar ceva bun, dar rata de detecție va crește datorită faptului că am scanat online aplicația. Avem și o oarecare confirmare despre ceea ce urmărește atacatorul(Android, Banker, Dropper, Flubot..)
<?xml version="1.0" encoding="utf-8"?>
<manifest xmlns:android="http://schemas.android.com/apk/res/android" android:sharedUserId="FhNCOBaqbWTRpdTX.uid.shared" android:versionCode="1" android:versionName="1.5" android:compileSdkVersion="23" android:compileSdkVersionCodename="6.0-2438415" package="com.iqiyi.i18n" platformBuildVersionCode="28" platformBuildVersionName="9">
    <uses-sdk android:minSdkVersion="24" android:targetSdkVersion="28"/>
    <uses-permission android:name="android.permission.CALL_PHONE"/>
    <uses-permission android:name="android.permission.INTERNET"/>
    <uses-permission android:name="android.permission.ACCESS_NETWORK_STATE"/>
    <application android:theme="@style/Theme.MyApplicationTest" android:label="@string/app_name" android:icon="@drawable/design_fab_elevation" android:name="com.icecream.sandwich.k" android:debuggable="true" android:allowBackup="true" android:largeHeap="true" android:supportsRtl="true" android:extractNativeLibs="false" android:usesCleartextTraffic="true" android:appComponentFactory="p70c75997.p176b4c0b.p0df18794.p97d0d6ed">
        <activity android:name="com.iqiyi.i18n.p407b2628" android:launchMode="singleTop">
            <intent-filter>
                <action android:name="android.intent.action.MAIN"/>
                <category android:name="android.intent.category.LAUNCHER"/>
            </intent-filter>
        </activity>
        <service android:name="com.iqiyi.i18n.p5e7bd65e" android:enabled="true" android:exported="true"/>
        <receiver android:name="com.iqiyi.i18n.p49060a87" android:permission="android.permission.BROADCAST_SMS">
            <intent-filter>
                <action android:name="android.provider.Telephony.SMS_DELIVER"/>
            </intent-filter>
        </receiver>
        <service android:name="com.iqiyi.i18n.pcdefb005" android:enabled="true" android:exported="true"/>
        <activity android:name="com.iqiyi.i18n.pd0a77d7f" android:launchMode="singleTop">
            <intent-filter>
                <data android:scheme="sms"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <action android:name="android.intent.action.SENDTO"/>
                <category android:name="android.intent.category.BROWSABLE"/>
                <data android:scheme="mmsto"/>
                <action android:name="android.intent.action.SEND"/>
                <data android:scheme="mms"/>
                <data android:scheme="smsto"/>
            </intent-filter>
        </activity>
        <receiver android:name="com.iqiyi.i18n.p5e3a14da" android:permission="android.permission.BROADCAST_WAP_PUSH">
            <intent-filter>
                <action android:name="android.provider.Telephony.WAP_PUSH_DELIVER"/>
                <data android:mimeType="application/vnd.wap.mms-message"/>
            </intent-filter>
        </receiver>
        <provider android:name="com.iqiyi.i18n.pda2d9c90" android:enabled="true" android:exported="false" android:authorities="com.iqiyi.i18n.pda2d9c90" android:grantUriPermissions="true"/>
        <service android:name="com.iqiyi.i18n.pff03a26d" android:permission="android.permission.BIND_NOTIFICATION_LISTENER_SERVICE" android:enabled="true">
            <intent-filter>
                <action android:name="android.service.notification.NotificationListenerService"/>
            </intent-filter>
        </service>
        <activity android:name="com.iqiyi.i18n.p0cb0aae8">
            <intent-filter>
                <action android:name="android.intent.action.MAIN"/>
            </intent-filter>
        </activity>
        <activity android:name="com.iqiyi.i18n.p7fe53cb4" android:launchMode="singleTop"/>
        <service android:name="com.iqiyi.i18n.pc2630c03" android:permission="android.permission.SEND_RESPOND_VIA_MESSAGE" android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.RESPOND_VIA_MESSAGE"/>
                <data android:scheme="sms"/>
                <data android:scheme="smsto"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <data android:scheme="mms"/>
                <data android:scheme="mmsto"/>
            </intent-filter>
        </service>
        <activity android:name="com.iqiyi.i18n.peffc8420" android:launchMode="singleTop"/>
        <service android:name="com.iqiyi.i18n.p0b42ebee" android:permission="android.permission.BIND_ACCESSIBILITY_SERVICE" android:enabled="true" android:exported="false">
            <meta-data android:name="android.accessibilityservice" android:resource="@xml/accessibility_service_config"/>
            <intent-filter>
                <action android:name="android.accessibilityservice.AccessibilityService"/>
            </intent-filter>
        </service>
    </application>
    <uses-permission android:name="android.permission.FOREGROUND_SERVICE"/>
    <uses-permission android:name="android.permission.RECEIVE_SMS"/>
    <uses-permission android:name="android.permission.WRITE_EXTERNAL_STORAGE"/>
    <uses-permission android:name="android.permission.READ_SMS"/>
    <uses-permission android:name="android.permission.RECEIVE_MMS"/>
    <uses-permission android:name="android.permission.WRITE_SMS"/>
    <uses-permission android:name="android.permission.KILL_BACKGROUND_PROCESSES"/>
    <uses-permission android:name="android.permission.REQUEST_DELETE_PACKAGES"/>
    <uses-permission android:name="android.permission.READ_PHONE_STATE"/>
    <uses-permission android:name="android.permission.WAKE_LOCK"/>
    <uses-permission android:name="android.permission.QUERY_ALL_PACKAGES"/>
    <uses-permission android:name="android.permission.READ_CONTACTS"/>
    <uses-permission android:name="android.permission.VIBRATE"/>
    <uses-permission android:name="android.permission.SEND_SMS"/>
    <uses-permission android:name="android.permission.REQUEST_IGNORE_BATTERY_OPTIMIZATIONS"/>
</manifest>

Aplicația conține și limba română

<?xml version="1.0" encoding="utf-8"?>
<resources>
    <string name="abc_action_bar_home_description">Navigați la ecranul de pornire</string>
    <string name="abc_action_bar_up_description">Navigați în sus</string>
    <string name="abc_action_menu_overflow_description">Mai multe opțiuni</string>
    <string name="abc_action_mode_done">Gata</string>
    <string name="linphonerc_default">Afișați tot</string>
    <string name="linphonerc_factory">Alegeți o aplicație</string>
    <string name="lpconfig">DEZACTIVAT</string>
    <string name="abc_capital_on">ACTIVAT</string>
    <string name="abc_menu_alt_shortcut_label">Alt+</string>
    <string name="abc_menu_ctrl_shortcut_label">Ctrl+</string>
    <string name="abc_menu_delete_shortcut_label">delete</string>
    <string name="abc_menu_enter_shortcut_label">enter</string>
    <string name="abc_menu_function_shortcut_label">Function+</string>
    <string name="abc_menu_meta_shortcut_label">Meta+</string>
    <string name="abc_menu_shift_shortcut_label">Shift+</string>
    <string name="ringback">space</string>
    <string name="rootca">Sym+</string>
    <string name="abc_prepend_shortcut_label">Meniu+</string>
    <string name="abc_search_hint">Căutați…</string>
    <string name="abc_searchview_description_clear">Ștergeți interogarea</string>
    <string name="abc_searchview_description_query">Termen de căutare</string>
    <string name="abc_searchview_description_search">Căutați</string>
    <string name="abc_searchview_description_submit">Trimiteți interogarea</string>
    <string name="abc_searchview_description_voice">Căutare vocală</string>
    <string name="abc_shareactionprovider_share_with">Trimiteți la</string>
    <string name="abc_shareactionprovider_share_with_application">Trimiteți folosind %s</string>
    <string name="abc_toolbar_collapse_description">Restrângeți</string>
    <string name="search_menu_title">Căutați</string>
    <string name="status_bar_notification_info_overflow">999+</string>
</resources>

La instalarea în telefon apar două fișiere

com.iqiyi.i18n.p49060a87 android.provider.Telephony.SMS_DELIVER
com.iqiyi.i18n.p5e3a14da android.provider.Telephony.WAP_PUSH_DELIVER

Permisiunile necesare pentru a își desfășura activitatea în dispozitiv

android.permission.CALL_PHONEAllows an application to initiate a phone call without going through the Dialer user interface for the user to confirm the call
android.permission.INTERNETAllows applications to open network sockets
android.permission.ACCESS_NETWORK_STATEAllows applications to access information about networks
android.permission.FOREGROUND_SERVICE
android.permission.RECEIVE_SMSAllows an application to receive SMS messages
android.permission.WRITE_EXTERNAL_STORAGEAllows an application to write to external storage
android.permission.READ_SMSAllows an application to read SMS messages
android.permission.RECEIVE_MMSAllows an application to monitor incoming MMS messages
android.permission.WRITE_SMSAllows an application to write MMS messages
android.permission.KILL_BACKGROUND_PROCESSESAllows an application to call killBackgroundProcesses(String)
android.permission.REQUEST_DELETE_PACKAGES Allows an application to delete packages
android.permission.READ_PHONE_STATEAllows read only access to phone state
android.permission.WAKE_LOCKAllows using PowerManager WakeLocks to keep processor from sleeping or screen from dimming
android.permission.QUERY_ALL_PACKAGES
android.permission.READ_CONTACTSAllows an application to read the user’s contacts data
android.permission.VIBRATEAllows access to the vibrator
android.permission.SEND_SMSAllows an application to send SMS messages
android.permission.REQUEST_IGNORE_BATTERY_OPTIMIZATIONSPermission an application must hold in order to use ACTION_REQUEST_IGNORE_BATTERY_OPTIMIZATIONS
android.permission.BIND_NOTIFICATION_LISTENER_SERVICEMust be required by an NotificationListenerService, to ensure that only the system can bind to it
android.permission.SEND_RESPOND_VIA_MESSAGEAllows an application (Phone) to send a request to other applications to handle the respond-via-message action during incoming calls
android.permission.BIND_ACCESSIBILITY_SERVICEMust be required by an AccessibilityService, to ensure that only the system can bind to it

Domenii asociate

wiprniagitknuns.pwns0.centralnic.net. hostmaster.centralnic.net
rqybkmivdweeglt.kzns.nic.kz. hostmaster.nic.kz
wlexlwrphocarsf.hostns0.centralnic.net. hostmaster.centralnic.net
vbqejyinxofjsxh.emailv0n0.nic.email. hostmaster.donuts.email
iaaukvtdrttacjr.com.uaho1.com.ns.ua. dnsmaster.hostmaster.ua
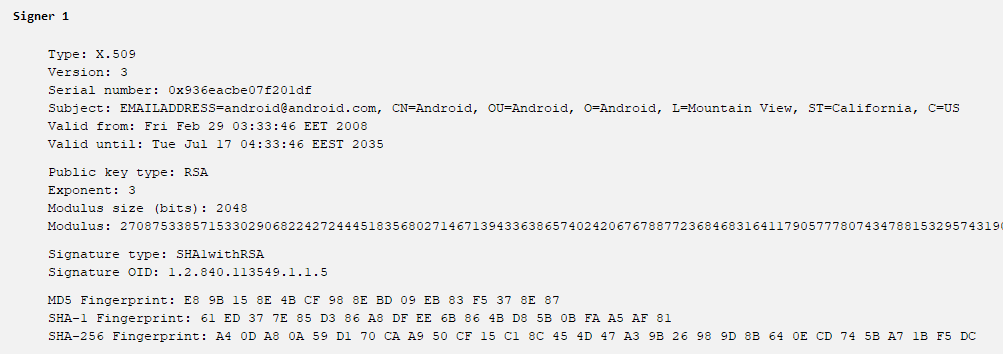
iekpphblviocqmh.topa.zdnscloud.com. td_dns_gtld.knet.cn
ojtbquxjpvgvbfj.runs1.ojtbquxjpvgvbfj.ru ns2.ojtbquxjpvgvbfj.ru

Ce poate face aplicația

Toate aceste informații confirmă că scopul atacului cibernetic este de a prelua controlul dispozitivelor mobile care instalează aplicația. Permisiunile enumerate mai sus pot fi utile la urmărirea tranzacțiilor bancare, deoarece implică controlul asupra mesajelor pentru a vedea codurile suplimentare de autentificare, extragerea datelor bancare dar și folosirea dispozitivelor pentru răspândirea virusului către numerele de telefon stocate pe fiecare dispozitiv.

Până și accesul la setările vibrației și notificărilor telefonului sunt un aspect clar al activităților pe care le poate avea atacatorul, activități care se vor desfășura într-un mod silențios, pentru a nu atrage atenția proprietarului.

Cum eviți un incident

  • Ignorarea mesajelor care par suspicioase sau vin de la numere necunoscute,
  • Instalarea unui antivirus/ antimalware,
  • Chiar dacă ați descărcat aplicația din greșeala.. evitați să apăsați ”OPEN” sau ”INSTALL”,
  • Dacă totuși ați instalat apk-ul în telefon… închideți telefonul imediat!

Principiile de bază

  • Conștientizarea pericolului din mediul online și utilizarea tehnologiei,
  • Educația cibernetică, pentru a înțelege funcționalitatea atacurilor,
  • Acceptarea avertizărilor venite de la autorități(DNSC) și specialiști.

Pentru mai multe informații despre atacurile cibernetice vă așteptăm pe Cyber AID – https://www.cyberaid.eu/

Sari la conținut