
Analiză publicată în noiembrie 2020. Riscul descris este la fel de actual.
Platformele online care scanează linkuri și fișiere, editează documente sau fotografii păstrează ce le trimiți, iar o parte din aceste informații devin accesibile altor utilizatori. Analiza arată documente cu date personale și fișiere confidențiale ajunse în baze de date publice tocmai pentru că cineva a vrut să verifice dacă sunt periculoase. O măsură de prudență se poate transforma astfel într-un incident de securitate.
Pe scurt
- Informațiile ajung publice din setări greșite, transmitere și stocare nesigure, lipsă de instruire, indiferență sau interese personale.
- Platformele de scanare a linkurilor, a fișierelor și a e-mailurilor au baze de date în spate, cu niveluri diferite de acces.
- Linkurile scanate pot duce la documente generate online, cu date personale.
- Fișierele încărcate pentru scanare antivirus pot fi descărcate de utilizatorii cu anumite privilegii.
- Documentele confidențiale nu se încarcă pe platforme publice; se analizează local sau de un specialist.
Informația: armă, poartă de acces, flux de date
Informația poate ajuta, împiedica sau distruge, în funcție de context, importanță și exploatare. Regulamentul general privind protecția datelor și procedurile de securitate cibernetică ajută la protejarea ei, fie că este personală, confidențială sau secretă. Totuși, unele informații ajung publice. Cauzele principale:
- setări greșite;
- transport, transmitere și stocare nesigure;
- lipsa instruirii;
- indiferența;
- interese personale.
Analiza se concentrează pe transmitere, care în infrastructura informatică implică dispozitive personale sau de serviciu, rețele, VPN, baze de date și aplicații.
Platformele online „inofensive”
Multe servicii online par fără risc:
- editarea și trimiterea de fotografii;
- editarea, crearea și trimiterea de documente;
- scanarea antivirus a aplicațiilor și documentelor;
- scanarea e-mailurilor;
- scanarea adreselor web.
Toate au baze de date care stochează ce le trimiți. Fiecare are politicile ei de confidențialitate, dar și niveluri de acces (gratuit, plătit), iar anumite date sunt la un clic distanță.
Exemplul 1: linkurile scanate
Unele aplicații scanează automat adresele primite, iar mulți utilizatori fac la fel cu linkurile din mesaje. Rezultatul ajunge într-o bază de date publică.
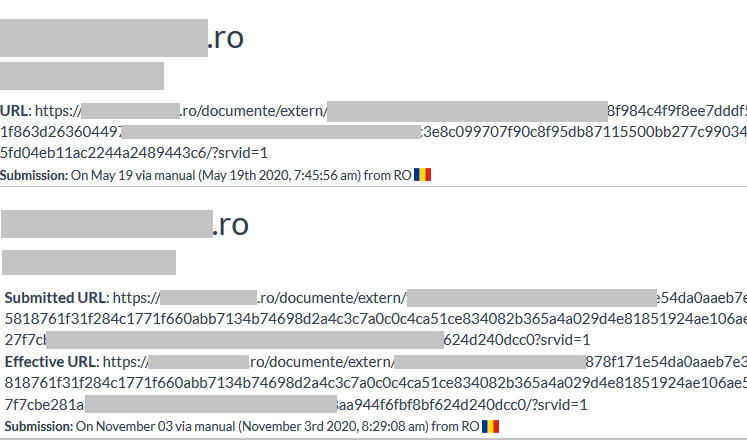
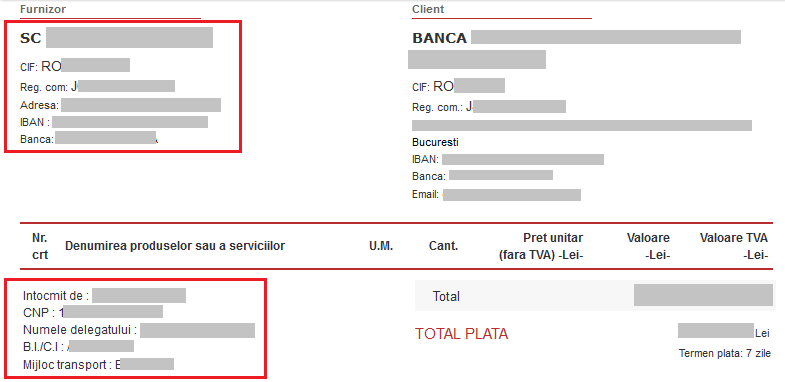
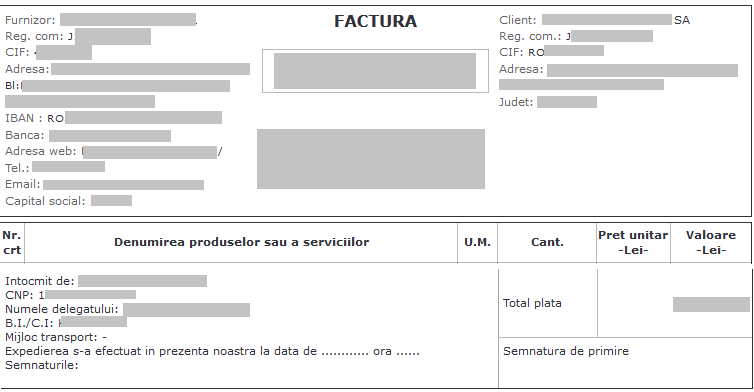
Aplicațiile care generează documentele online nu sunt de vină: adresele sunt greu de ghicit sau ar trebui protejate cu un cod unic trimis clientului. Problema apare când adresele ajung într-o bază de date publică. Infractorii sunt foarte inventivi în a folosi astfel de informații.
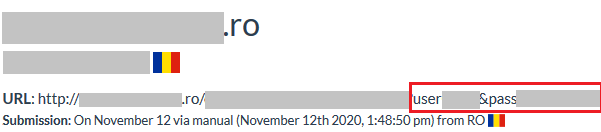
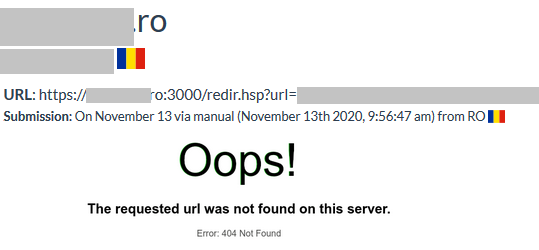
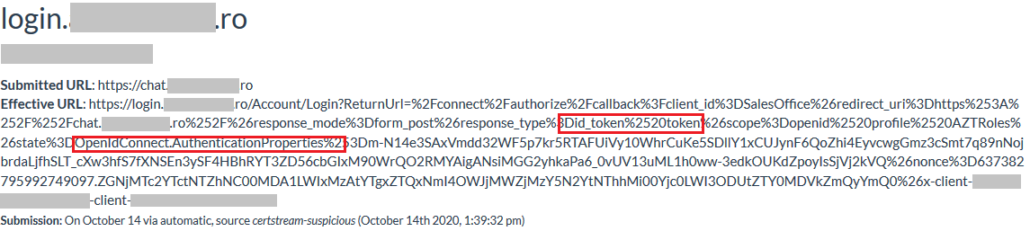
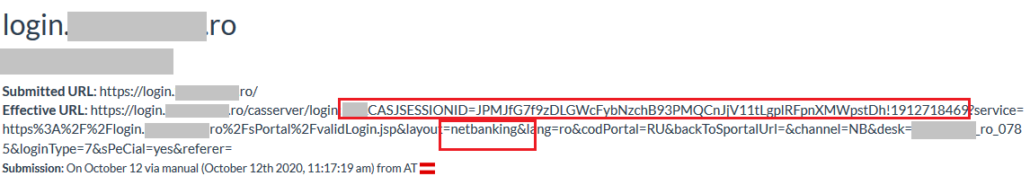
Am găsit informații sensibile, din fericire invalide la momentul descoperirii:
Exemplul 2: fișierele încărcate pentru scanare
Este bine să fim precauți cu fișierele primite, dar este scanarea pe platformele publice soluția ideală?
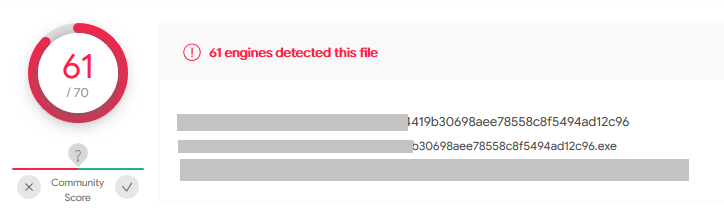
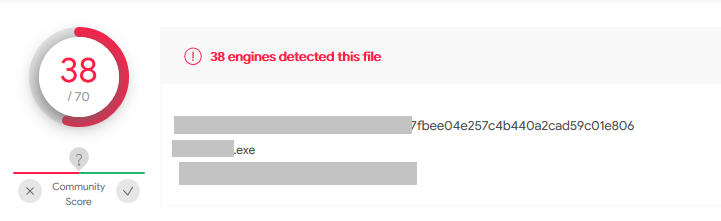
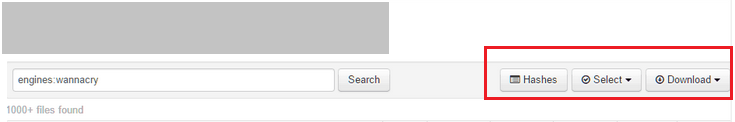
Ce încarci poate fi văzut și descărcat de cei care au anumite privilegii pe platformă. Dacă documentul conține date sensibile, confidențiale sau secrete, acestea devin accesibile oricui îl analizează.
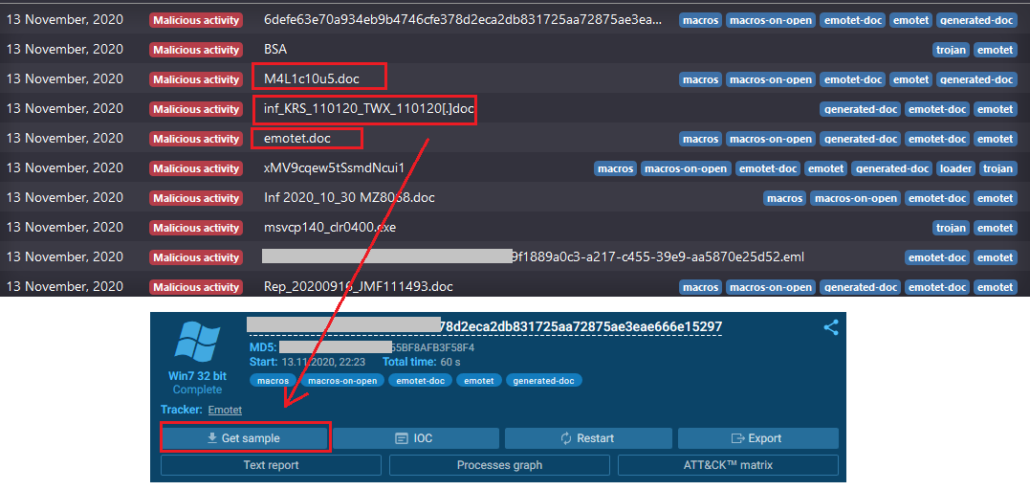
Un alt exemplu: căutând documente marcate ca virusul Emotet, am găsit pe platformă multe documente „curate”, rămase acolo și accesibile oricui, pentru analize sau culegere de informații.
Concluzie
Pericolul divulgării de date este real. În cazurile prezentate, acțiunea pornește din dorința de a proteja infrastructura, este o reacție firească, dar poate duce totuși la un incident în care toți cei implicați au avut intenții bune. Aceleași riscuri apar la editarea online, completarea de documente sau transferul de fișiere necriptate.
Recomandări
- nu încărcați documente interne sau cu date personale pe platforme publice de scanare;
- verificați politica de confidențialitate a oricărui serviciu online folosit pentru documente;
- pentru fișiere suspecte, folosiți analiza locală sau un specialist;
- includeți aceste reguli în procedurile interne și în instruirea angajaților.
ProDefence oferă analiza fișierelor suspecte.