Analiză publicată în noiembrie 2020. Continuarea completă a fost publicată pe site-ul CV19 România.
Pe 14 octombrie 2020, la șase zile după sesiunea despre securitatea cibernetică a spitalelor organizată de CERT-RO împreună cu grupul Cyber Volunteers 19, adresa [email protected] a primit un e-mail cu o „factură” pentru un contract inexistent. Documentul Word cerea activarea conținutului, iar macro-ul ascuns lansa PowerShell, care descărca malware-ul Emotet și, în etapa următoare, Trickbot, oferind atacatorului control complet asupra calculatorului.
Pe scurt
- Primul semnal: o factură emisă în baza unui contract care nu exista.
- Documentul cerea „actualizări” și activarea editării, deși un document normal doar se deschide.
- 40 din 62 de motoare antivirus au marcat fișierul ca malițios.
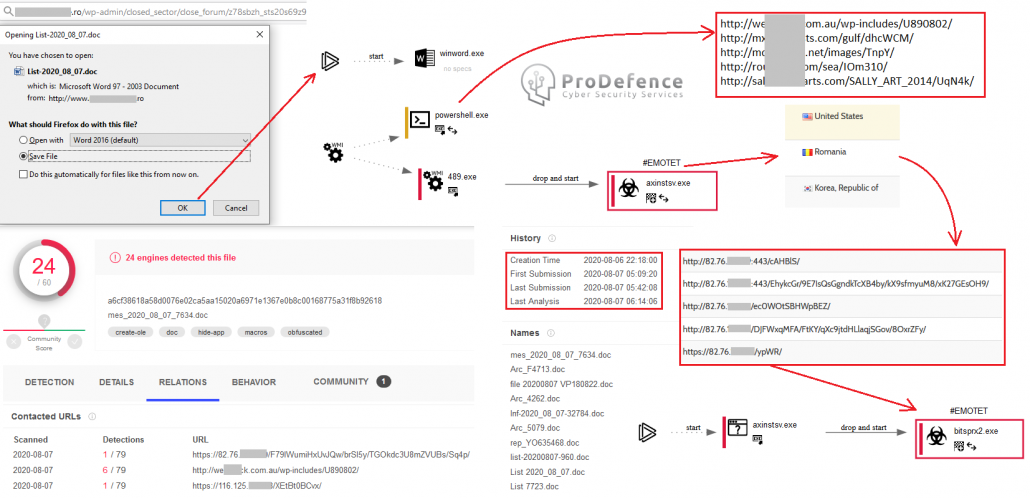
- Lanțul de execuție: Word, macro, PowerShell, descărcarea etapei a doua de pe șapte domenii.
- Comenzile erau ascunse prin codare Base64.

Primul semnal de alarmă
Textul mesajului se referea la o factură emisă în baza unui contract inexistent. S-a declanșat imediat procedura de răspuns la incidente și a început investigația.
Ce vede victima la deschiderea „facturii”
La deschidere, documentul afișa un presupus mesaj de actualizare: anumite aplicații, inclusiv Microsoft Word, „au nevoie de update”, iar utilizatorul era îndemnat să permită editarea. Un document normal s-ar fi deschis și atât. Textul din fișier era scris foarte mic și, mărit, se dovedea generat automat, fără logică.

Verificarea pe platformele de detecție
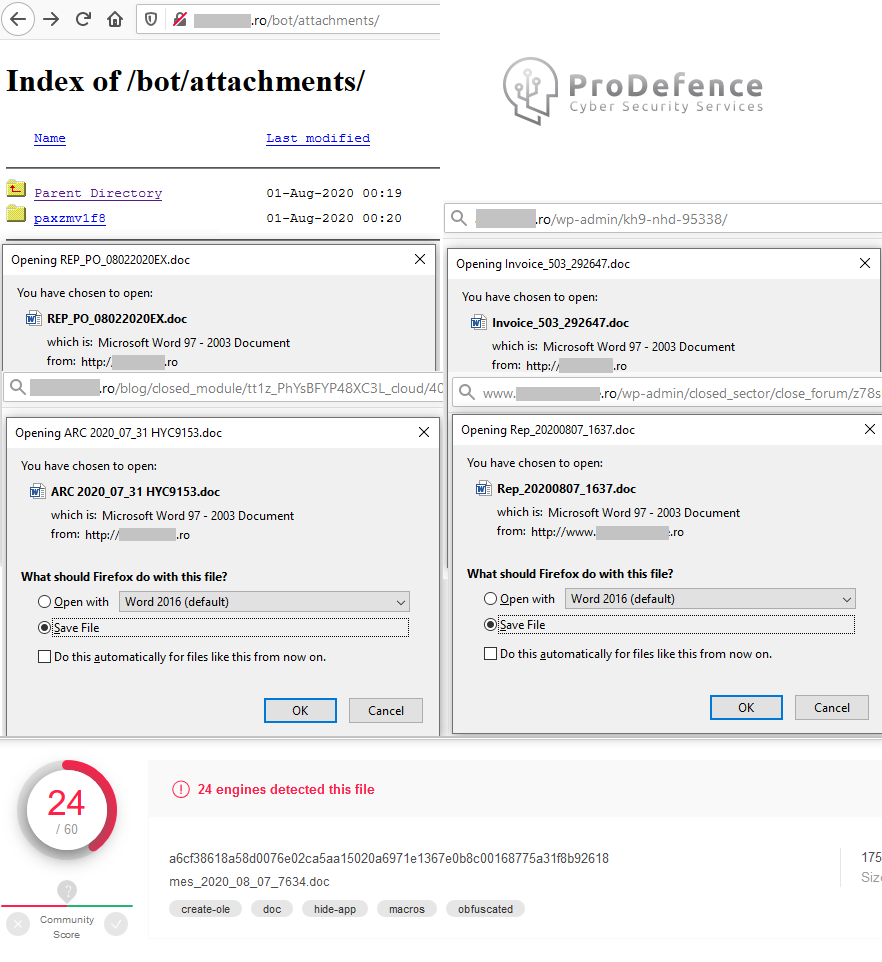
Înainte de a urma indicațiile expeditorului, fișierul a fost verificat pe o platformă de detecție a programelor malițioase: 40 de detecții din 62 și două etichete, „doc” și „executes-dropped-file”, adică un document Word care execută un fișier.

Lanțul de execuție
- se deschide Microsoft Word;
- la activarea conținutului rulează un macro;
- macro-ul lansează PowerShell;
- PowerShell se conectează la mai multe site-uri și descarcă etapa a doua;
- etapa a doua oferă atacatorului control total asupra stației de lucru.


Analiza fișierului
Deschis cu un editor, fișierul nu arată mare lucru. Extrase separat, secțiunile de macro și PowerShell conțin un șir lung codat în Base64, o metodă care permite transmiterea caracterelor speciale indiferent de protocol.


Decodat, șirul devine o serie de comenzi PowerShell care descarcă etapa a doua de pe mai multe site-uri. Aici apare Trickbot, malware-ul vizat de acțiunea Microsoft din acea perioadă.

Indicatori de compromitere
Primii indicatori de compromitere sunt cele șapte domenii care găzduiau, conștient sau nu, etapa a doua a atacului. Lista completă și restul analizei sunt pe CV19 România: Atac Emotet asupra CV19.
Ce rămâne valabil azi
- Microsoft blochează astăzi implicit macro-urile din fișierele descărcate de pe internet, dar atacatorii au trecut la alte formate (.iso, .lnk, .one);
- orice document care cere „activarea conținutului” trebuie tratat ca suspect;
- o factură pentru un contract inexistent este un semnal suficient pentru a nu deschide atașamentul.
Vedeți și Ce este un malware. Pentru analiza unui atașament suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.