
Arhiva tag-ul pentru: phishing
Phishingul este o metodă de fraudă online prin care atacatorii încearcă să obțină informații confidențiale, cum sunt parolele sau datele bancare, prin mesaje false care par trimise de o bancă, un curier, o instituție sau un serviciu online cunoscut. Mesajul duce de regulă spre un site falsificat, care arată ca cel real, dar trimite datele introduse direct la infractori.
Pe scurt
- Phishingul vine prin e-mail, SMS, aplicații de mesagerie, rețele sociale sau telefon.
- Scopul: parole, date de card, coduri de autentificare sau instalarea de programe malițioase.
- Semnalele de alarmă: urgență, emoție, cereri neobișnuite, adrese și linkuri care nu corespund.
- Regula de bază: nu accesa linkul, verifică direct pe canalul oficial.
Cum funcționează
Atacatorul trimite un mesaj care pare să vină de la o organizație legitimă: banca anunță blocarea contului, curierul cere o taxă de livrare, un magazin oferă un premiu. Mesajul conține un link spre un site falsificat, care imită aspectul și funcționarea site-ului real. Tot ce introduce victima, de la utilizator și parolă la datele cardului sau codul primit prin SMS, ajunge la atacator.
Tipuri frecvente de phishing
- prin e-mail, cea mai cunoscută formă;
- prin SMS (smishing), adesea cu teme de curierat sau facturi;
- prin telefon (vishing), în care infractorul se prezintă drept bancă sau poliție;
- țintit (spear phishing), cu mesaje personalizate pentru o anumită persoană sau firmă;
- prin rețele sociale și aplicații de mesagerie, de la conturi false sau compromise.
Riscurile
Datele furate sunt folosite pentru a accesa conturi bancare și a face plăți, pentru a prelua conturi de e-mail sau de rețele sociale ori pentru a instala programe malițioase pe dispozitiv. Un singur cont compromis poate deschide drumul spre altele, mai ales dacă parola este folosită în mai multe locuri.
Cum te protejezi
- Fii atent la mesajele nesolicitate și la orice cerere de date personale.
- Nu accesa linkurile din mesaje; deschide site-ul sau aplicația oficială direct.
- Verifică adresa expeditorului și domeniul site-ului.
- Activează autentificarea în doi pași și nu da nimănui codurile primite.
- Folosește o soluție de securitate și ține sistemul și aplicațiile actualizate.
Dacă ai căzut în capcană
Anunță imediat banca și blochează cardul, schimbă parolele conturilor afectate, păstrează mesajul și sesizează poliția. Un exemplu analizat în detaliu este phishingul bancar cu ocolirea 2FA.
Întrebări frecvente
Ce este phishingul pe scurt?
O fraudă prin care infractorii trimit mesaje false, în numele unor organizații cunoscute, pentru a obține parole, date bancare sau coduri de autentificare.
Cum recunosc un mesaj de phishing?
Prin urgență nejustificată, cereri de date confidențiale, adrese de expeditor sau linkuri care nu corespund organizației și oferte prea bune ca să fie adevărate.
Ce fac dacă am introdus datele cardului pe un site fals?
Sunați imediat banca pentru blocarea cardului, schimbați parolele și sesizați poliția, păstrând mesajul primit.
ProDefence oferă analiza mesajelor și a fișierelor suspecte și cursuri de educație cibernetică pentru angajați.
Analiză publicată în august 2022. Informațiile au fost transmise atunci Directoratului Național de Securitate Cibernetică.
Analiza descrie o campanie de phishing îndreptată spre Ministerul Afacerilor Externe (MAE): o pagină falsă de autentificare imita serverul de e-mail al ministerului, iar linkul de atac conținea, codificată, adresa de e-mail a Ambasadei României din Armenia. Spre deosebire de majoritatea atacurilor, scopul nu era câștigul financiar, ci accesul în infrastructura ministerului.
Pe scurt
- Primul indiciu: o creștere neobișnuită a scanărilor asupra subdomeniilor mae.ro pe o platformă publică de analiză a adreselor web.
- Linkul folosea o redirecționare ascunsă și un subdomeniu scris cu caractere chirilice.
- Pagina falsă era găzduită pe o platformă de aplicații web legitimă, trecea prin Cloudflare și își schimba portul la fiecare accesare.
- Parametrul cu adresa ambasadei putea fi înlocuit cu orice altă adresă, deci atacul putea viza oricine din instituție.
- Un cont de e-mail instituțional compromis permite phishing, distribuire de malware, extragere de informații și dezinformare în numele instituției.
Primele indicii
Monitorizarea constantă a evenimentelor de securitate a arătat, pe o platformă publică de analiză a adreselor web, o creștere semnificativă a scanărilor asupra subdomeniilor mae.ro. Atenția la detalii a făcut diferența: o adresă aparent legată de un domeniu cunoscut conținea parametri care redirecționau spre altceva.
Cum funcționa atacul
- adresa de destinație folosea un subdomeniu cu un caracter din alfabetul chirilic, iar domeniul principal real nu era mae.ro;
- un parametru criptat conținea adresa de e-mail a Ambasadei României din Armenia, ca pagina să pară personalizată;
- victima era trecută printr-o adresă intermediară și ajungea pe o pagină falsă, fie o copie a primei pagini mae.ro cu formular de autentificare, fie o pagină simplă de server de e-mail;
- la fiecare accesare se schimbau imaginea, subdomeniul și portul, ceea ce îngreuna blocarea.
Ce poate face atacatorul cu un cont de e-mail instituțional
Accesul la e-mail înseamnă mult mai mult decât citirea mesajelor. Atacatorul poate interacționa, în numele instituției, cu superiori, colegi, utilizatori și parteneri, și poate lansa:
- noi atacuri de phishing, pentru alte conturi;
- distribuirea de programe malițioase;
- extragerea de informații de la colegi și parteneri;
- fraude financiare;
- propagarea de știri false.
Educație, profesionalism, etică
Succesul unui atac depinde de comportamentul utilizatorului înainte și în timpul atacului. Utilizatorul trebuie să își cunoască sistemele, să recunoască un atac sau măcar să reacționeze la o situație neobișnuită, să respecte politicile și procedurile și, dacă a greșit, să anunțe imediat departamentul responsabil. Ascunderea unui incident creează probleme mult mai mari.
Documentul complet
Ce rămâne valabil azi
Atacurile care imită paginile de autentificare ale instituțiilor publice sunt la fel de frecvente. Instituțiile din administrația publică intră astăzi sub NIS2 și au obligația de a gestiona astfel de riscuri și de a notifica incidentele către DNSC. ProDefence oferă consultanță NIS2, cursuri pentru angajați și analiza mesajelor suspecte.
Articol publicat în mai 2022, pe baza lucrării „Phishing-ul bancar: propuneri de soluții pentru diminuarea numărului de victime ale atacurilor cibernetice de tip phishing”, preluată de Directoratul Național de Securitate Cibernetică.
Phishingul bancar rămâne eficient pentru că exploatează încrederea clienților în banca lor: un mesaj care imită identitatea vizuală a băncii și invocă o „actualizare a contului” sau un „upgrade de securitate” convinge victima să își dea datele. Reducerea numărului de victime cere măsuri pe patru direcții: clienții, angajații băncilor, aplicațiile bancare și anchetatorii.
Pe scurt
- Cu cât împărtășim mai multe date online, cu atât mai multe date de identificare și tranzacții sunt expuse.
- De la primul atac raportat, în anii 1990, phishingul a evoluat spre metode de livrare tot mai sofisticate.
- Atacatorii trec de la e-mail la rețele sociale și aplicații de mesagerie.
- Educația este una dintre cele mai eficiente bariere, dar amenințarea nu poate fi eliminată complet.
Cum funcționează phishingul bancar
Sectorul financiar este una dintre principalele ținte ale infractorilor cibernetici. Aceștia folosesc phishingul pentru a ocoli protocoalele de securitate ale băncilor și se bazează pe inginerie socială:
- scenarii credibile: actualizare de cont, blocare de card, „upgrade de securitate”;
- imitarea identității băncii: logo, culori, imagini, ton al mesajelor;
- pagini false care colectează datele de autentificare și ale cardului.
Ce soluții reduc numărul victimelor
Clienții
Clienții trebuie să înțeleagă impactul financiar real al unui atac reușit și să știe că banca nu le cere niciodată datele prin linkuri primite pe e-mail sau SMS.
Angajații băncilor
Angajații care transferă fonduri, gestionează date sensibile sau lucrează în zone cu risc operațional ridicat au nevoie de instruire suplimentară pentru capcanele mai sofisticate.
Aplicațiile bancare
Băncile trebuie să răspundă capacităților în schimbare ale atacatorilor cu aplicații mai sigure, capabile să recunoască mai repede schemele de phishing.
Anchetatorii
Personalul care investighează infracțiunile economico-financiare online trebuie să cunoască instrumentele folosite în atacuri și modul în care funcționează, pentru a atribui corect faptele și a propune contramăsuri eficiente.
Concluzii
Phishingul va fi greu de eliminat complet, din cauza rafinamentului atacurilor, a ingineriei sociale și a instrumentelor tehnice în continuă dezvoltare. Există un decalaj permanent între atacurile sofisticate și contramăsuri. Formarea continuă, tehnicile anti-phishing de detectare și blocare și o înțelegere clară a ciclului de viață al phishingului sunt cheia pentru reducerea pierderilor.
Referințe
- Directoratul Național de Securitate Cibernetică: Phishing-ul bancar (document)
- ResearchGate: Phishing-ul bancar. Propuneri de soluții pentru diminuarea numărului de victime
Un caz real analizat de ProDefence: Phishingul bancar și ocolirea 2FA.
Articol publicat în august 2021. Observațiile au rămas valabile.
Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.
Pe scurt
- Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
- Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
- Indiciile sunt vizibile, dar cer atenție.
- Educația este cea mai eficientă contramăsură.
De ce funcționează
Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.
Ce urmăresc atacatorii
- date personale, revândute sau folosite pentru alte fraude;
- fraude financiare, prin datele de card sau accesul la internet banking;
- infiltrarea în companii și instituții, printr-un cont de angajat compromis;
- profilarea victimelor, pentru atacuri ulterioare mai bine țintite.
Indiciile care trădează un atac
- expeditorul sau domeniul nu corespund organizației;
- mesajul cere date confidențiale sau o plată;
- tonul este urgent sau amenințător;
- oferta este prea bună ca să fie adevărată;
- linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.
Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.
Educația reduce numărul victimelor
Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.
Analiză publicată în martie 2021.
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.
Pe scurt
- Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
- Nicio bancă nu are nevoie de parola adresei tale de e-mail.
- IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
- Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
- Educația este ceea ce înclină balanța.
Cum se pregătește un atac de phishing
Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:
- atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
- creează pagina falsă manual sau cu un generator automat;
- cumpără un domeniu asemănător cu cel pe care îl imită;
- trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
- colectează datele introduse de victime.
Ce date cere pagina falsă și ce face atacatorul cu ele
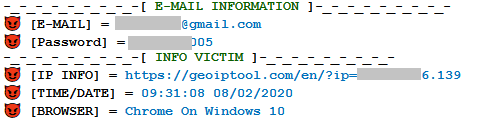
Adresa și parola de e-mail
Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.
Adresa IP, browserul, data și ora
Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.
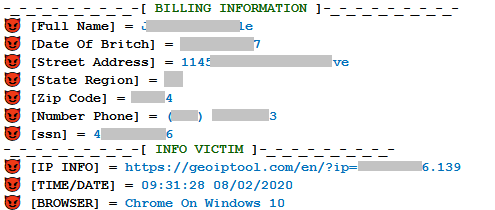
Datele personale
Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.
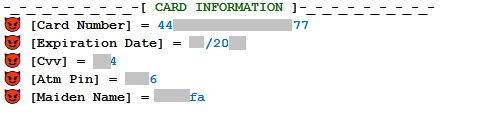
Datele cardului
Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:
- vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
- tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.
Concluzie
Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.
Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.
Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.info
Suspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.
În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți!
Ok. Am primit un email în care se specifică faptul că trebuie să plătim ceva către Poșta Română!
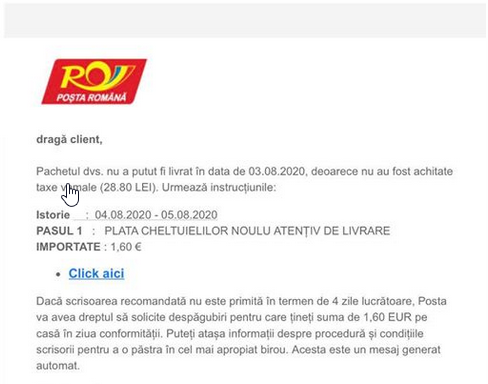
Hai să analizăm împreună email-ul primit!
1. Aștepți vreun colet? Dacă DA, mergi mai departe, dacă NU… nu are sens să apeși pe ceva..
2. dragă client – Nu există! Un email către un client ce există în baza de date începe cu … ex. Dragă Alexandru / Domnule Angheluș etc.
3. taxe vamale(28.80 LEI). Urmează instrucțiunile: – Aș putea spunne că arată suspicios; suma între paranteze și un sec ”Urmează instr…”
4. Istorie – A cui istorie?
5. PASUL 1 : PLATA CHELTUIE… ”NOULU ATENȚIV” – Ok! Pentru un email generat automat… arată chiar tragic!
6. PASUL 2 …. Nu există!
7. IMPORTATE: 1,60 € – a) Nu înțeleg ce este ”importat”, b) Plata era în LEI, ce treabă are euro în poveste?
8. Click aici – Dacă era ”Apasă aici” poate prindea mai bine!
9. Dacă scrisoarea recomandată – Care scrisoare?!? Până acum am discutat despre un pachet, 28.80 LEI și 1,60 €…. hmmm
10. țineți suma de 1,60 EUR pe casă în ziua conformitații – € s-a transformat în EUR, ”pe casă” este greu de ținut EUR, de ziua Indepentenței am auzit… dar de cea a Conformității încă nu!
11. Puteți atașa informații ….pentru a o pastra în cel mai apropiat birou – Care scrisoare? … De ce în cel mai apropiat birou și nu în altă parte?
OK… pare suspect!
Dar hai să ”Click aici”!
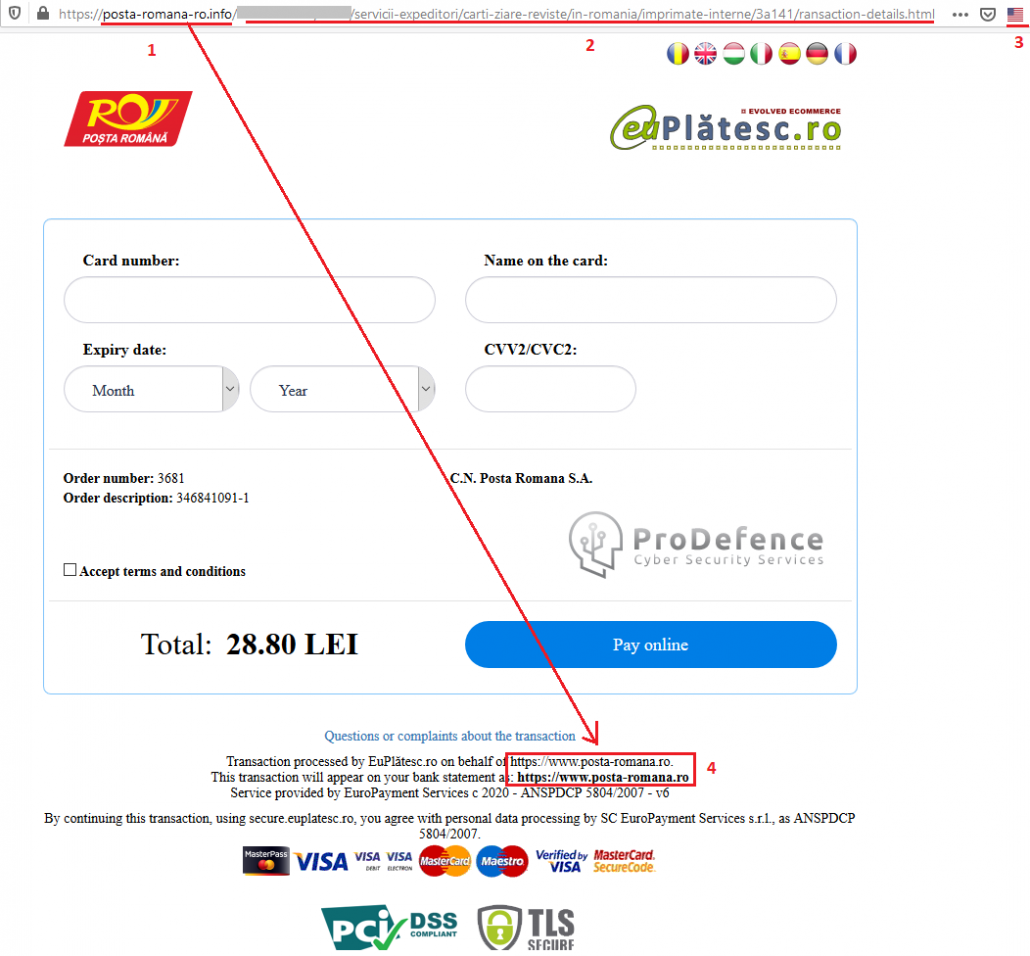
Să începem analizarea paginii la care ne-a direcționat link-ul din spatele ”Click aici”.
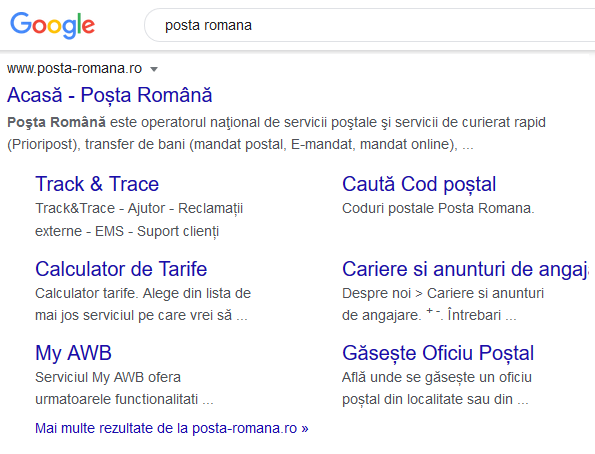
1. Adresa este posta-romana-ro.info – De ce .info și nu .ro?!? Pentru a fi siguri, hai să căutăm pe Google!
2. ”/……./……/servicii-expeditori/carti-ziare-reviste/in-romania/imprimate-interne/b5136/”
Acestea sunt foldere ce duc la un sistem de plată? NU PREA!
3. Avem steagul Americii, ok! Am mai găsit cazuri în care pagini oficiale din Romania erau gazduite pe servere din afara tării, dar unul ca Poșta Româna să fie încă acolo… mai greu!
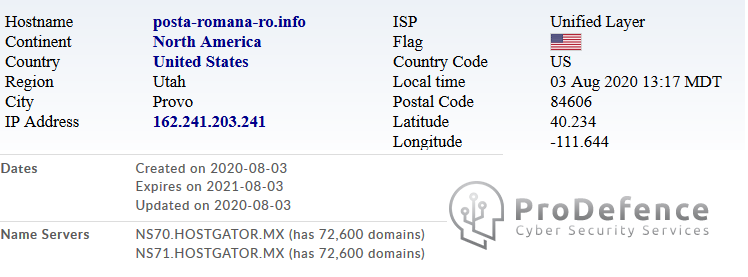
Dar am cautat și pe Whois informații despre domain: Creat la data de 03.08.2020!
Interesant! Deci ”Poșta Română” foloseste un domain proaspăt creat ….
4. În partea de jos apare adresa reala, deoarece a copiat codul sursă a paginii oficiale!
Facem o ”plată”?
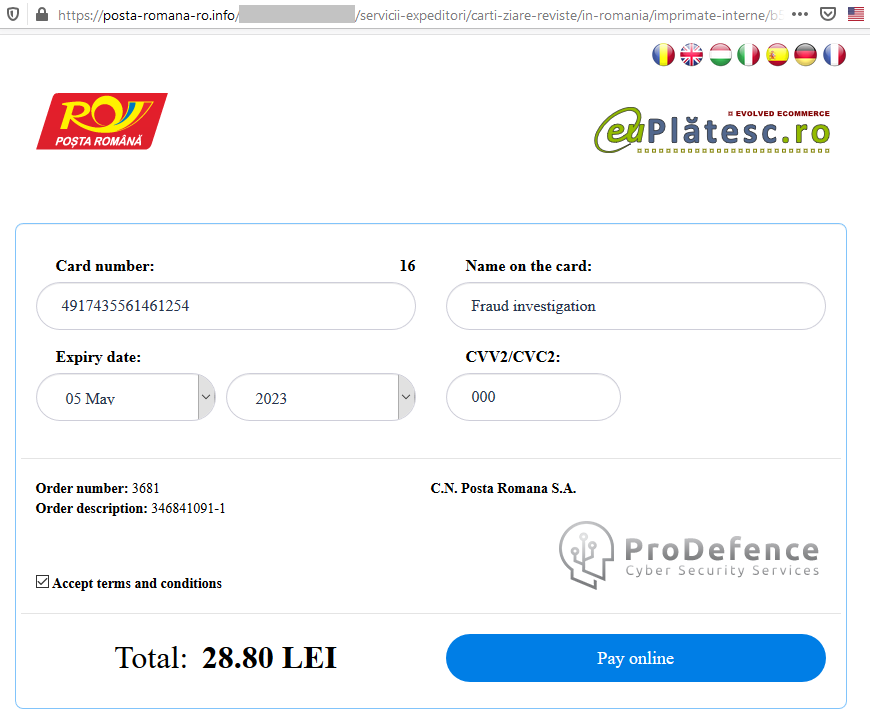
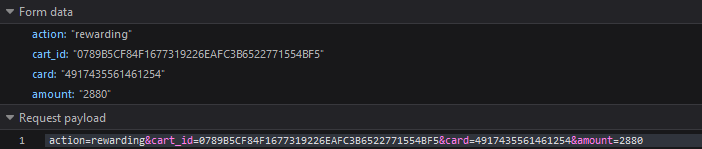
De asemenea se poate vedea că suma de 28.80 a devenit ”amount: 2880”!
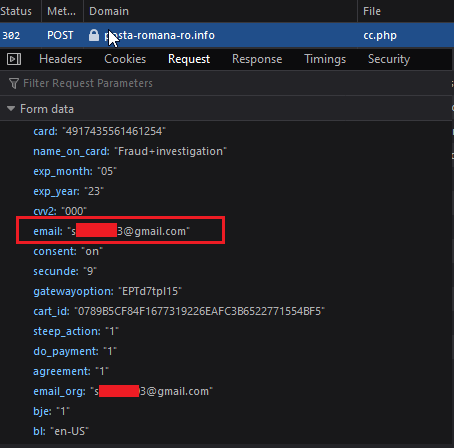
…dar iată și un email care nu este al nostru..
..oare acolo au plecat datele noastre?
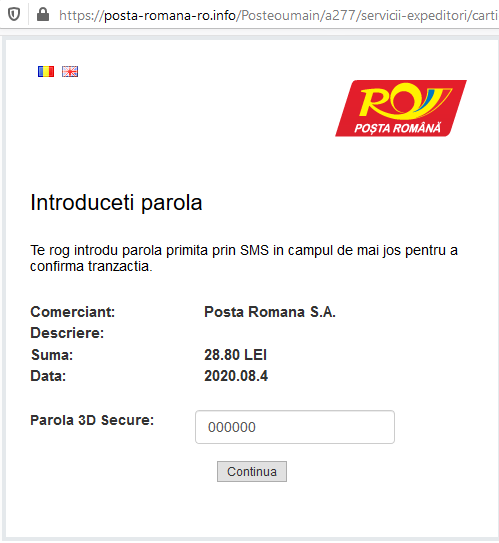
Această parolă este trimisă de către bancă, pentru a confirma ca plata este făcută de deținătorul cardului.
Apariția confirmării pe aceiași pagină, denotă că nu se face vreo plată. La plăți reale, clientul este redirecționat către pagina băncii, confirmă tranzacția, după care este trimis la pagina inițială.
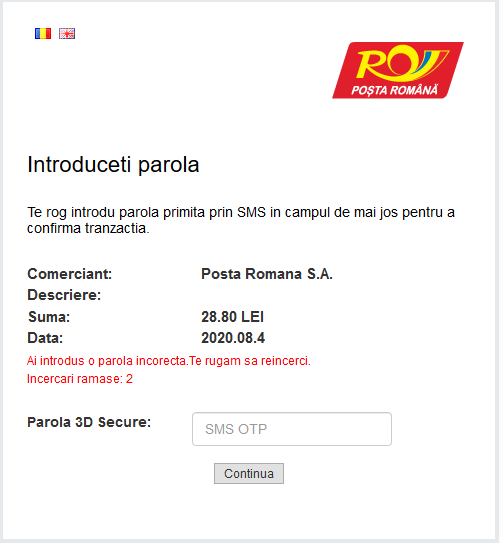
Putem spune cu siguranță că este o pagină falsă, creată pentru a fura datele cardurilor de bancă!
În ceea ce privește adresa de email găsită, are legătură cu China… de aceea și greșelile în scriere!
Poate că la prima vedere pare mult, dar atunci când este vorba despre plăți sau date personale, nu strică să fim puțin mai atenți la aceste detalii!!!