Malware (prescurtare de la „malicious software”, program rău intenționat) este orice program conceput să afecteze, să perturbe sau să distrugă sistemele informatice ori datele utilizatorilor, sau să le fure fără știrea lor. Termenul acoperă mai multe familii, de la viruși clasici la ransomware și programe spion.
Pe scurt
Malware-ul ajunge pe dispozitive mai ales prin atașamente, linkuri, programe piratate și vulnerabilități neactualizate.
Tipurile principale: virus, vierme, troian, ransomware, spyware, adware și rootkit.
Protecția: actualizări, soluție de securitate, copii de siguranță și prudență la ce deschizi.
Principalele tipuri de malware
Virusul se răspândește de la un sistem la altul prin fișiere infectate. Poate deteriora fișiere, poate fura informații sau poate încetini sistemul.
Viermele (worm) se răspândește automat prin rețele și dispozitive conectate, fără intervenția utilizatorului. Poate fura date, poate instala alte programe malițioase sau poate bloca rețele.
Troianul (trojan) pare un program inofensiv, dar are funcții ascunse: furt de date, acces de la distanță, instalarea altor componente.
Ransomware-ul criptează fișierele și cere o răscumpărare pentru deblocare. Este unul dintre cele mai costisitoare tipuri de atac pentru firme și instituții.
Spyware-ul se instalează fără știrea utilizatorului și îi colectează activitatea: parole, conversații, date financiare. Din această familie fac parte și programele de tip stealer, care fură parolele salvate în browser.
Adware-ul afișează reclame nedorite și ferestre pop-up și poate reduce performanța sistemului.
Rootkit-ul se ascunde adânc în sistemul de operare și poate masca alte programe malițioase, fiind greu de detectat și de eliminat.
Cum ajunge malware-ul pe dispozitive
atașamente din e-mailuri de phishing (facturi, documente „urgente”);
linkuri spre site-uri compromise;
programe și jocuri piratate sau descărcate din surse neoficiale;
vulnerabilități în sisteme și aplicații neactualizate;
stick-uri USB și dispozitive necunoscute.
Cum te protejezi
Instalează o soluție de securitate și ține-o actualizată.
Actualizează constant sistemul de operare și aplicațiile.
Nu deschide atașamente și linkuri neașteptate.
Descarcă programe doar din surse oficiale.
Fă copii de siguranță regulate, păstrate separat de calculator.
Întrebări frecvente
Care este diferența dintre virus și malware?
Malware este termenul general pentru orice program rău intenționat; virusul este doar un tip de malware, care se răspândește prin fișiere infectate.
Cum îmi dau seama că am malware?
Semne posibile: sistem neobișnuit de lent, ferestre și reclame apărute de nicăieri, programe necunoscute, conturi accesate fără știrea ta sau fișiere care nu se mai deschid.
Ce fac dacă bănuiesc o infectare?
Deconectează dispozitivul de la rețea, nu introduce parole pe el, schimbă parolele de pe alt dispozitiv și cere ajutorul unui specialist.
Analiză publicată în aprilie 2022. Atacurile de acest tip continuă, cu alte texte și alte aplicații.
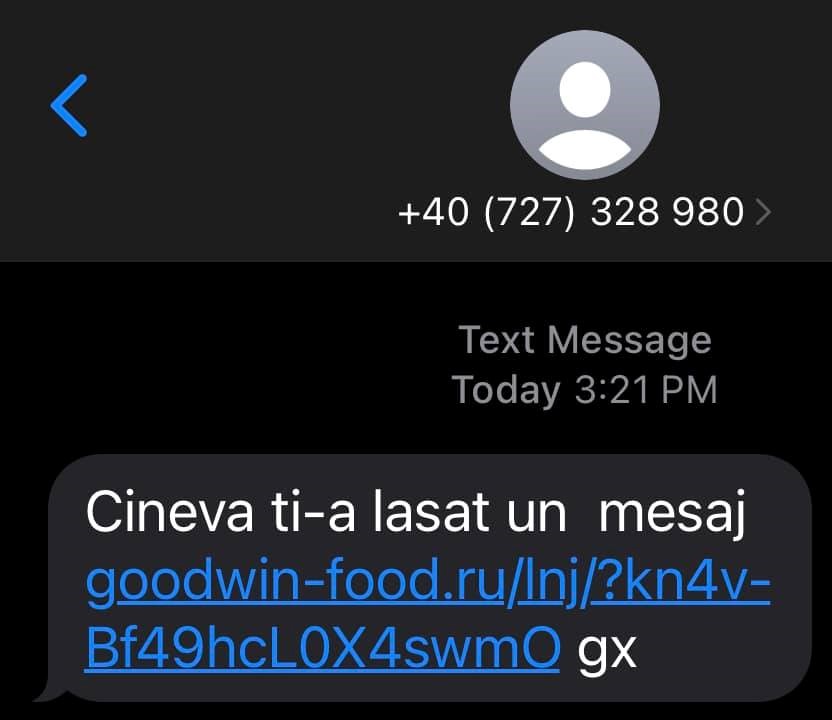
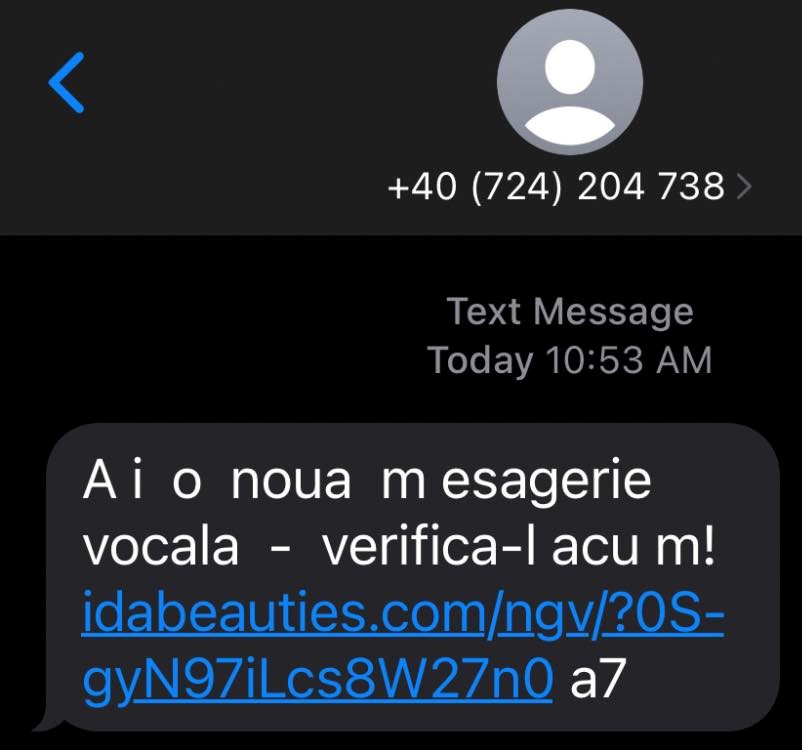
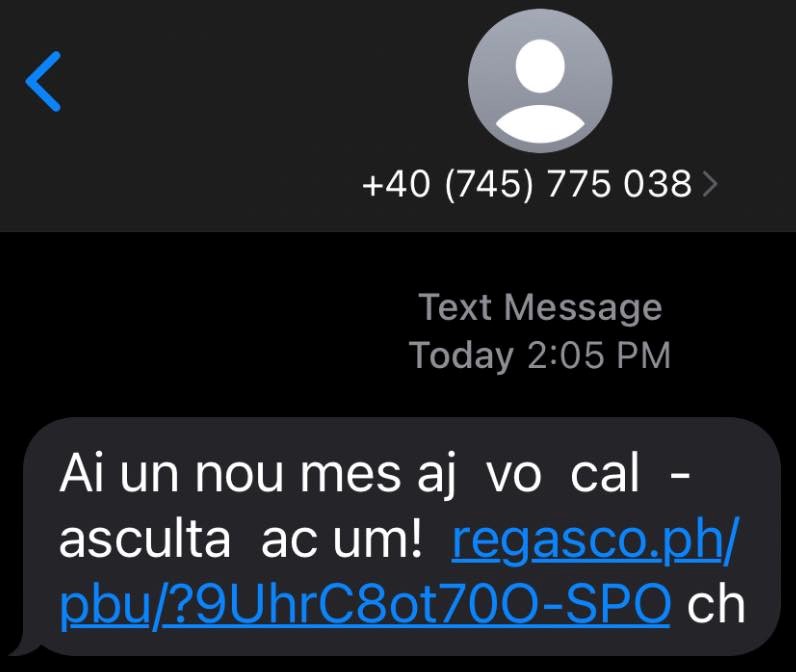
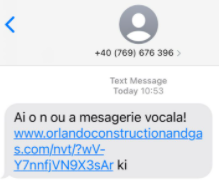
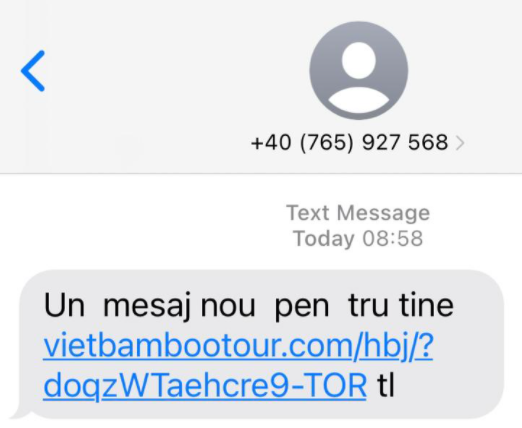
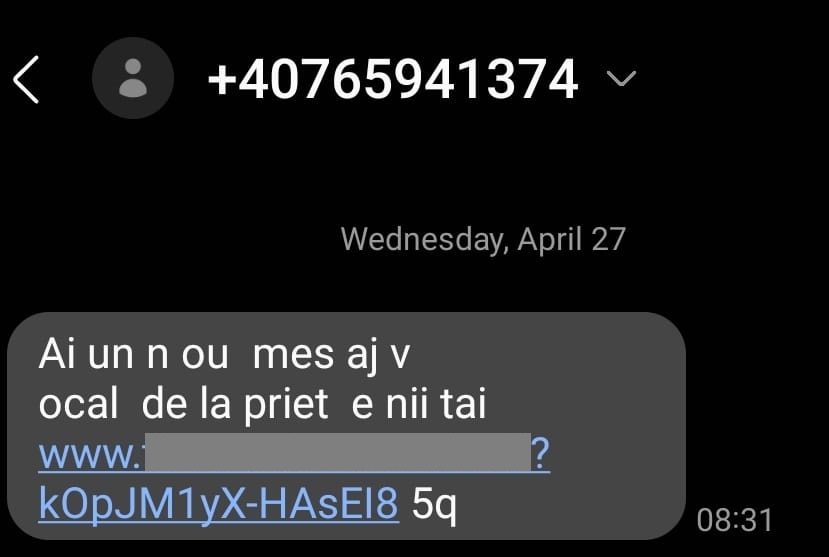
Mesajele SMS de tipul „Ai un nou mesaj vocal” primite de mulți români în 2022 duceau, de pe telefon, la o pagină care cerea instalarea unei aplicații pentru „ascultarea mesajului”. Aplicația era malițioasă: putea citi și trimite SMS-uri, citi contactele și notificările și prelua controlul telefonului, inclusiv pentru a intercepta codurile bancare și a se răspândi mai departe.
Pe scurt
Textul mesajelor era tradus automat, cu cuvinte despărțite pentru a trece de filtrele antispam.
Linkul ducea spre un site compromis, care afișa ceva doar pe telefon; de pe calculator dădea eroare.
Pagina afișa operatorul și numărul victimei, pentru credibilitate, și explica cum se permite instalarea din surse necunoscute.
Aplicația cerea permisiuni de SMS, contacte, apeluri, notificări și accesibilitate, adică aproape control total.
Protecție: nu instala aplicații din linkuri primite prin SMS; dacă ai instalat, oprește telefonul și cere ajutor.
Mesajele primite
Zilele acestea o serie de mesaje ca cele afișate mai sus au ajuns sub formă de SMS pe telefoanele românilor. Gramatica, exprimarea, dar și modalitatea de scriere a acestor mesaje, denotă că au fost trimise, cel mai probabil, de programe automate de trimitere și traduse automat. De obicei, metoda de divizare a cuvintelor fiind folosită pentru a trece de filtrul cuvintelor cheie și evitarea blocării mesajelor(un exemplu fiind mesajele care ajung în SPAM deoarece sunt considerate malițioase). În cazul nostru, cuvintele principale fiind: mesaj, mesagerie, nou, acum, vocal, prietenii… nu au ”greutatea” cuvintelor: bancă, informații, actualizare, descarcă, încât să existe necesitatea divizării acestora.
Deși exista dorința analizării acestei situații, timpul necesar nu prea exista, până când a venit SMS pe numărul nostru… și nu am putut să îl ignorăm…
Analiza adresei web
Adresă web: www.dom_ain.com/nvl/?kOpJM1yX-HAsEI8 Am început cu analizarea adresei oferite, pentru a putea înțelege atacul cibernetic. Vizitarea adresei de pe pc duce spre o eroare 404, ceea ce înseamnă că adresa nu există.. sau are restricții pe anumite dispozitive, platforme de analiză malware online, calculatoare virtuale etc. Adresa fiind obținută prin SMS, există șanse foarte mari ca accesarea sau acțiunile stabilite la accesare să fie posibile doar dacă vizitarea se face cu un dispozitiv mobil(telefon) sau în funcție de alte criterii(IP, browser etc).
Pentru a nu intra în detaliile tehnice legate de adresa web vom sări câțiva pași, dar vom menționa că este adresa unei pagini web compromise, aceasta fiind una dintre cele mai practicate metode ale hacker-ilor, folosirea paginilor web compromise reduce expunerea acestora, credibilitatea acțiunilor ilegale și reducerea costurilor.
Suntem în etapa în care am analizat structura paginii, am adunat informații și am descoperit că folderul /nvl/ conține un singur fișier index.php. Una dintre țintele analiștilor de securitate cibernetică fiind intrarea în posesia fișierelor folosite de infractorii cibernetici, de aceea este un pas important.
Un fișier care la accesarea cu dispozitivul acceptat ar trebui să arate ceva, să te direcționeze undeva sau să îți ofere ceva pentru descărcare. Sau cel puțin așa se manifestă majoritatea atacurilor de acest fel.
Așa cum se întâmplă de foarte multe ori, pagina web nu este singura compromisă.. ci întreg serverul, împreună cu toate paginile existente. Pagini care sunt folosite atât pentru acest atac prin SMS cât și multe alte campanii de phishing, fraudă etc.
Ce vede victima pe telefon
Trecem la partea de dispozitiv mobil, pentru a vedea dacă adresa în cauză ne poate oferi și alte informații despre ceea ce deja știm că este un atac cibernetic.
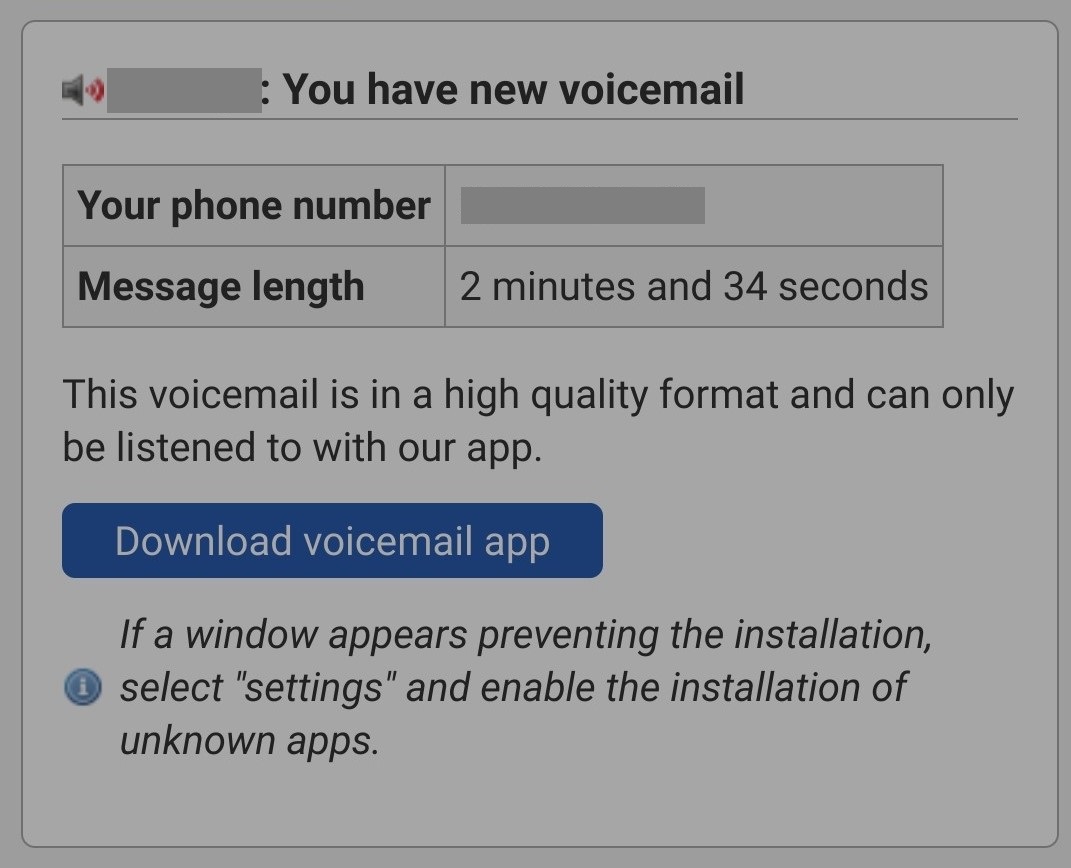
La accesarea adresei direct din SMS, pagina care apărea cu eroare pentru pc, identificând dispozitivul ca fiind unul mobil, afișează acum informații despre serviciul de telefonie folosit, numărul nostru de telefon, un presupus timp al mesajului și desigur posibilitatea de a descărca aplicația necesară pentru a asculta mesajul vocal. Credibilitatea acestei ferestre este susținută de faptul că în colțul din stânga sus apare imaginea serviciului folosit și numele serviciului apare încă odată înainte de ”You have new voicemail”.
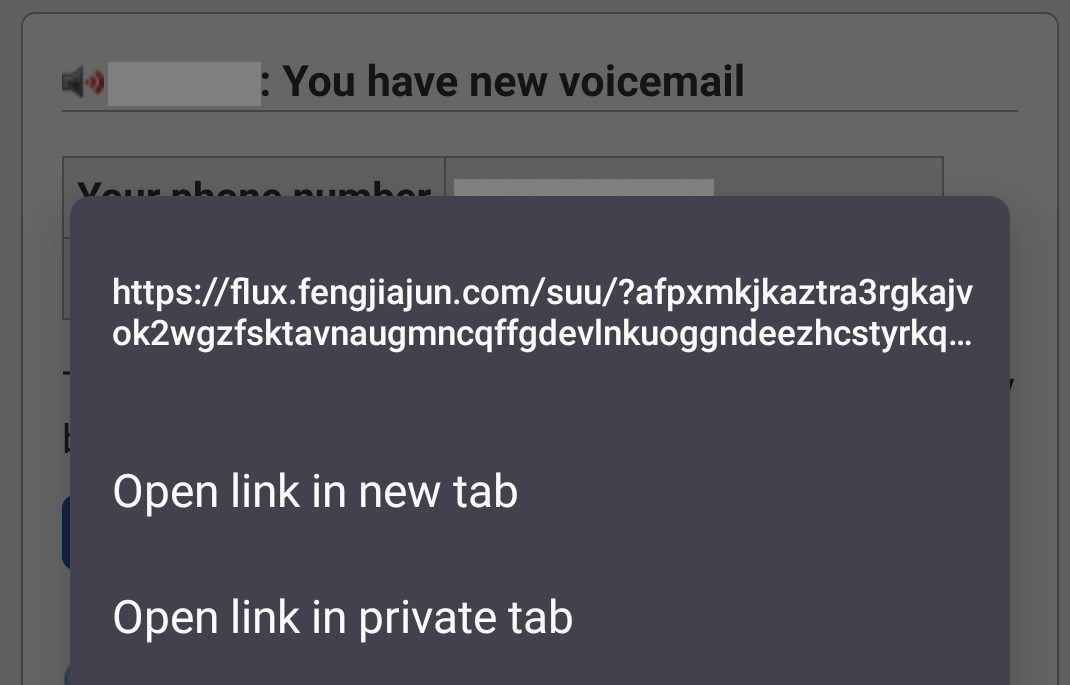
În cea de-a doua imagine am folosit tehnica descrisă și în cursul de phishing din cadrul proiectului Cyber AID, cu ajutorul căreia putem vedea ce se ascunde în spatele butonului și observăm o adresă.. destul de lungă. Accesăm adresa de pe calculatorul folosit ca și laborator de analiză malware, dar același rezultat ca la cealaltă adresă… adică nimic. Așa că o accesăm direct de pe telefon, pentru a descoperi secretul atacului, deși 99% ar trebui să fie vorba despre o aplicație malware.
Dar până la accesare, trebuie menționat un aspect foarte important, care poate reduce numărul victimelor. Sub butonul de descărcare există o informare care explică cum să schimbi setările dacă nu este permisă instalarea. În cazul acesta lipsa cunoștințelor tehnice de bază și a cunoașterii limbii engleze este un plus … în acest caz.
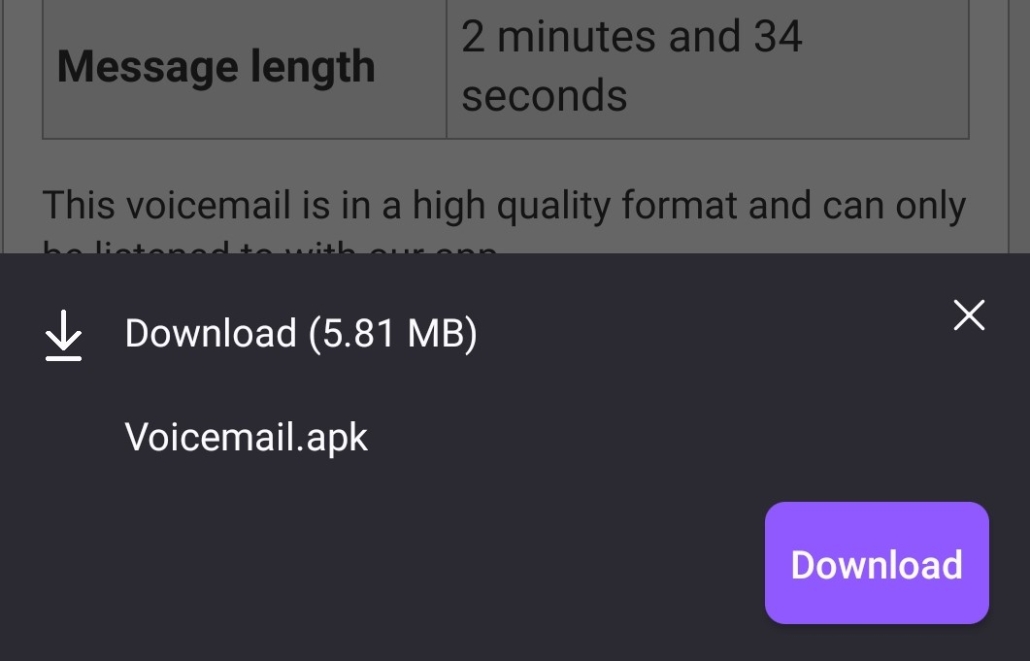
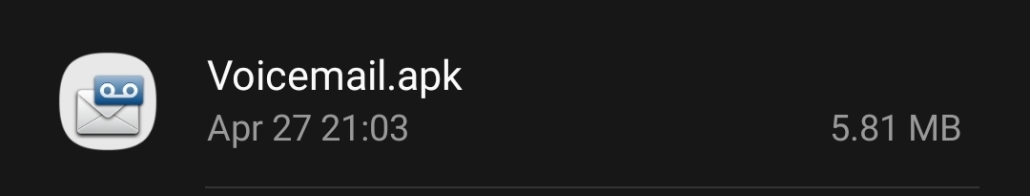
Apăsăm butonul într-un mod normal, pentru a vedea ce se întâmplă.
Aplicația malițioasă
Se confirmă bănuiala în ceea ce privește tipul de atac cibernetic. Este o campanie de distribuire a unei aplicații mobile infectate cu virus, care poate extrage informații sau poate controla în totalitate dispozitivul.
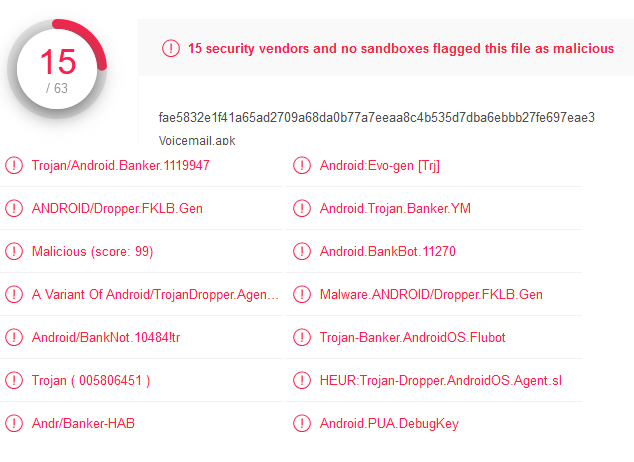
15 din 63 nu este chiar ceva bun, dar rata de detecție va crește datorită faptului că am scanat online aplicația. Avem și o oarecare confirmare despre ceea ce urmărește atacatorul(Android, Banker, Dropper, Flubot..)
Must be required by an NotificationListenerService, to ensure that only the system can bind to it
android.permission.SEND_RESPOND_VIA_MESSAGE
Allows an application (Phone) to send a request to other applications to handle the respond-via-message action during incoming calls
android.permission.BIND_ACCESSIBILITY_SERVICE
Must be required by an AccessibilityService, to ensure that only the system can bind to it
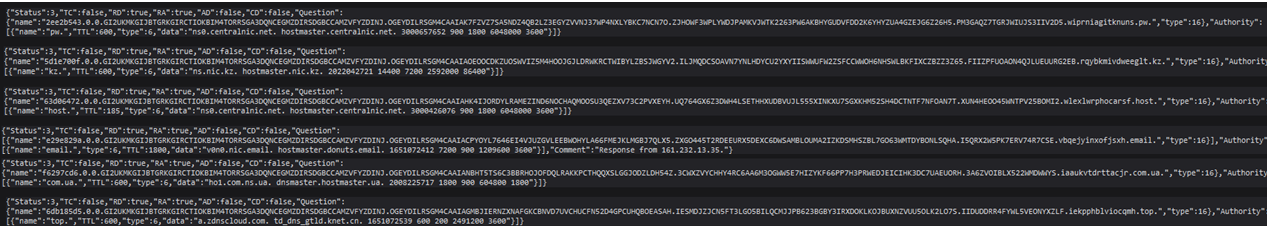
Domenii asociate
wiprniagitknuns.pw
ns0.centralnic.net. hostmaster.centralnic.net
rqybkmivdweeglt.kz
ns.nic.kz. hostmaster.nic.kz
wlexlwrphocarsf.host
ns0.centralnic.net. hostmaster.centralnic.net
vbqejyinxofjsxh.email
v0n0.nic.email. hostmaster.donuts.email
iaaukvtdrttacjr.com.ua
ho1.com.ns.ua. dnsmaster.hostmaster.ua
iekpphblviocqmh.top
a.zdnscloud.com. td_dns_gtld.knet.cn
ojtbquxjpvgvbfj.ru
ns1.ojtbquxjpvgvbfj.ru ns2.ojtbquxjpvgvbfj.ru
Ce poate face aplicația
Toate aceste informații confirmă că scopul atacului cibernetic este de a prelua controlul dispozitivelor mobile care instalează aplicația. Permisiunile enumerate mai sus pot fi utile la urmărirea tranzacțiilor bancare, deoarece implică controlul asupra mesajelor pentru a vedea codurile suplimentare de autentificare, extragerea datelor bancare dar și folosirea dispozitivelor pentru răspândirea virusului către numerele de telefon stocate pe fiecare dispozitiv.
Până și accesul la setările vibrației și notificărilor telefonului sunt un aspect clar al activităților pe care le poate avea atacatorul, activități care se vor desfășura într-un mod silențios, pentru a nu atrage atenția proprietarului.
Cum eviți un incident
Ignorarea mesajelor care par suspicioase sau vin de la numere necunoscute,
Instalarea unui antivirus/ antimalware,
Chiar dacă ați descărcat aplicația din greșeala.. evitați să apăsați ”OPEN” sau ”INSTALL”,
Dacă totuși ați instalat apk-ul în telefon… închideți telefonul imediat!
Principiile de bază
Conștientizarea pericolului din mediul online și utilizarea tehnologiei,
Educația cibernetică, pentru a înțelege funcționalitatea atacurilor,
Acceptarea avertizărilor venite de la autorități(DNSC) și specialiști.
Pentru mai multe informații despre atacurile cibernetice vă așteptăm pe Cyber AID – https://www.cyberaid.eu/
Analiză publicată în noiembrie 2020. Continuarea completă a fost publicată pe site-ul CV19 România.
Pe 14 octombrie 2020, la șase zile după sesiunea despre securitatea cibernetică a spitalelor organizată de CERT-RO împreună cu grupul Cyber Volunteers 19, adresa [email protected] a primit un e-mail cu o „factură” pentru un contract inexistent. Documentul Word cerea activarea conținutului, iar macro-ul ascuns lansa PowerShell, care descărca malware-ul Emotet și, în etapa următoare, Trickbot, oferind atacatorului control complet asupra calculatorului.
Pe scurt
Primul semnal: o factură emisă în baza unui contract care nu exista.
Documentul cerea „actualizări” și activarea editării, deși un document normal doar se deschide.
40 din 62 de motoare antivirus au marcat fișierul ca malițios.
Lanțul de execuție: Word, macro, PowerShell, descărcarea etapei a doua de pe șapte domenii.
Comenzile erau ascunse prin codare Base64.
Primul semnal de alarmă
Textul mesajului se referea la o factură emisă în baza unui contract inexistent. S-a declanșat imediat procedura de răspuns la incidente și a început investigația.
Ce vede victima la deschiderea „facturii”
La deschidere, documentul afișa un presupus mesaj de actualizare: anumite aplicații, inclusiv Microsoft Word, „au nevoie de update”, iar utilizatorul era îndemnat să permită editarea. Un document normal s-ar fi deschis și atât. Textul din fișier era scris foarte mic și, mărit, se dovedea generat automat, fără logică.
Verificarea pe platformele de detecție
Înainte de a urma indicațiile expeditorului, fișierul a fost verificat pe o platformă de detecție a programelor malițioase: 40 de detecții din 62 și două etichete, „doc” și „executes-dropped-file”, adică un document Word care execută un fișier.
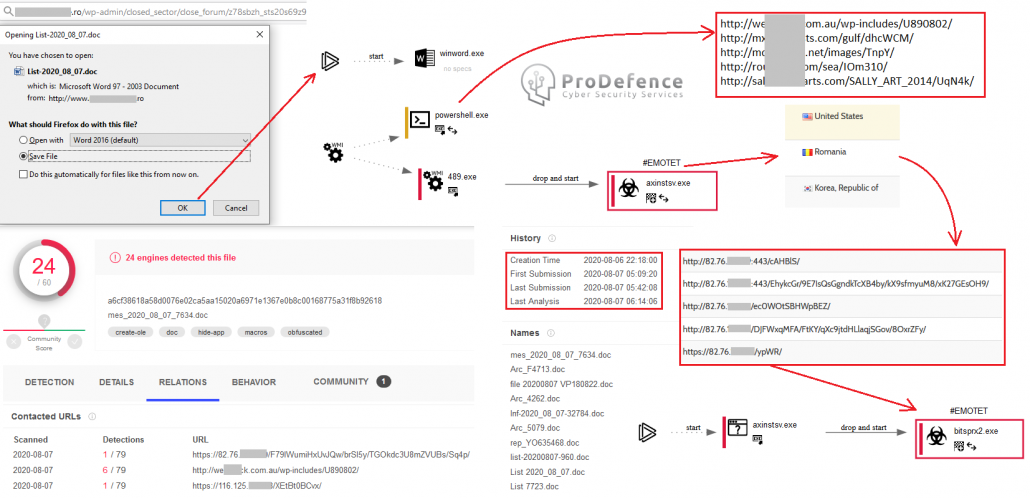
PowerShell se conectează la mai multe site-uri și descarcă etapa a doua;
etapa a doua oferă atacatorului control total asupra stației de lucru.
Analiza fișierului
Deschis cu un editor, fișierul nu arată mare lucru. Extrase separat, secțiunile de macro și PowerShell conțin un șir lung codat în Base64, o metodă care permite transmiterea caracterelor speciale indiferent de protocol.
Decodat, șirul devine o serie de comenzi PowerShell care descarcă etapa a doua de pe mai multe site-uri. Aici apare Trickbot, malware-ul vizat de acțiunea Microsoft din acea perioadă.
Indicatori de compromitere
Primii indicatori de compromitere sunt cele șapte domenii care găzduiau, conștient sau nu, etapa a doua a atacului. Lista completă și restul analizei sunt pe CV19 România: Atac Emotet asupra CV19.
Ce rămâne valabil azi
Microsoft blochează astăzi implicit macro-urile din fișierele descărcate de pe internet, dar atacatorii au trecut la alte formate (.iso, .lnk, .one);
orice document care cere „activarea conținutului” trebuie tratat ca suspect;
o factură pentru un contract inexistent este un semnal suficient pentru a nu deschide atașamentul.
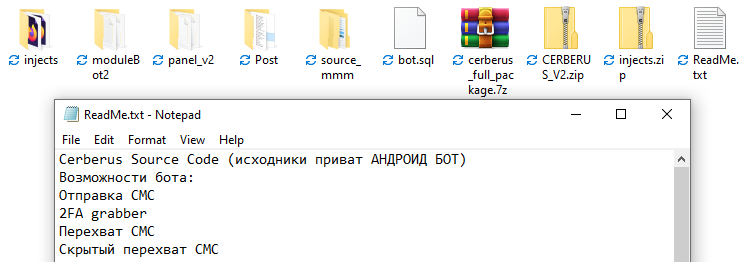
În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și fura datele introduse.
Pe scurt
Cerberus este un troian bancar pentru Android, vândut ca serviciu infractorilor.
Țintele lui: rețele sociale, bănci, platforme de criptomonede, aplicații de comunicare, servicii de transfer de bani, e-mail.
Pentru România existau pagini false care imitau aplicațiile mobile ale unor bănci.
Clienții pot preveni infectarea evitând linkurile și aplicațiile din surse necunoscute.
Dosarul „injects”
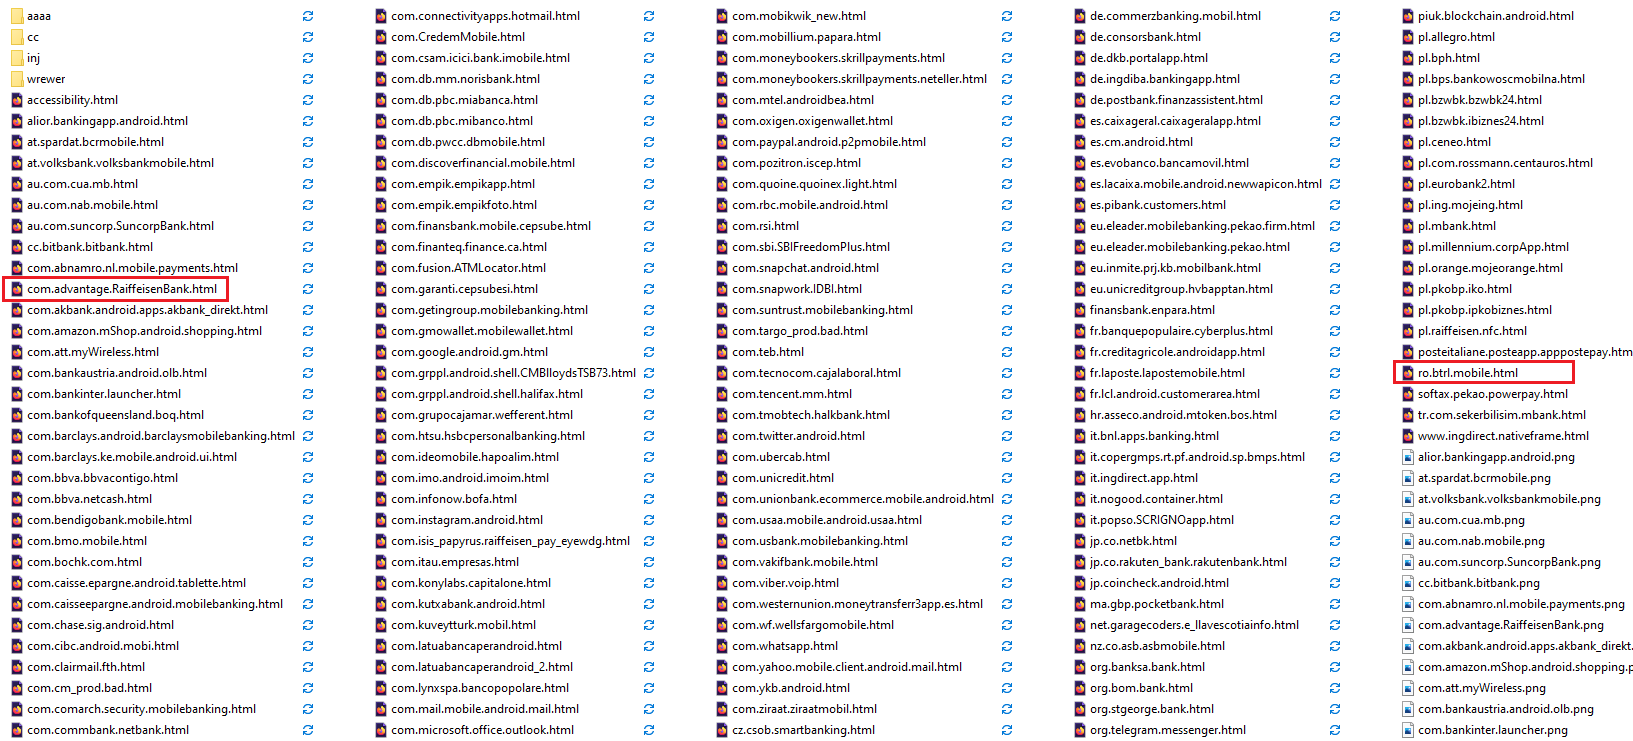
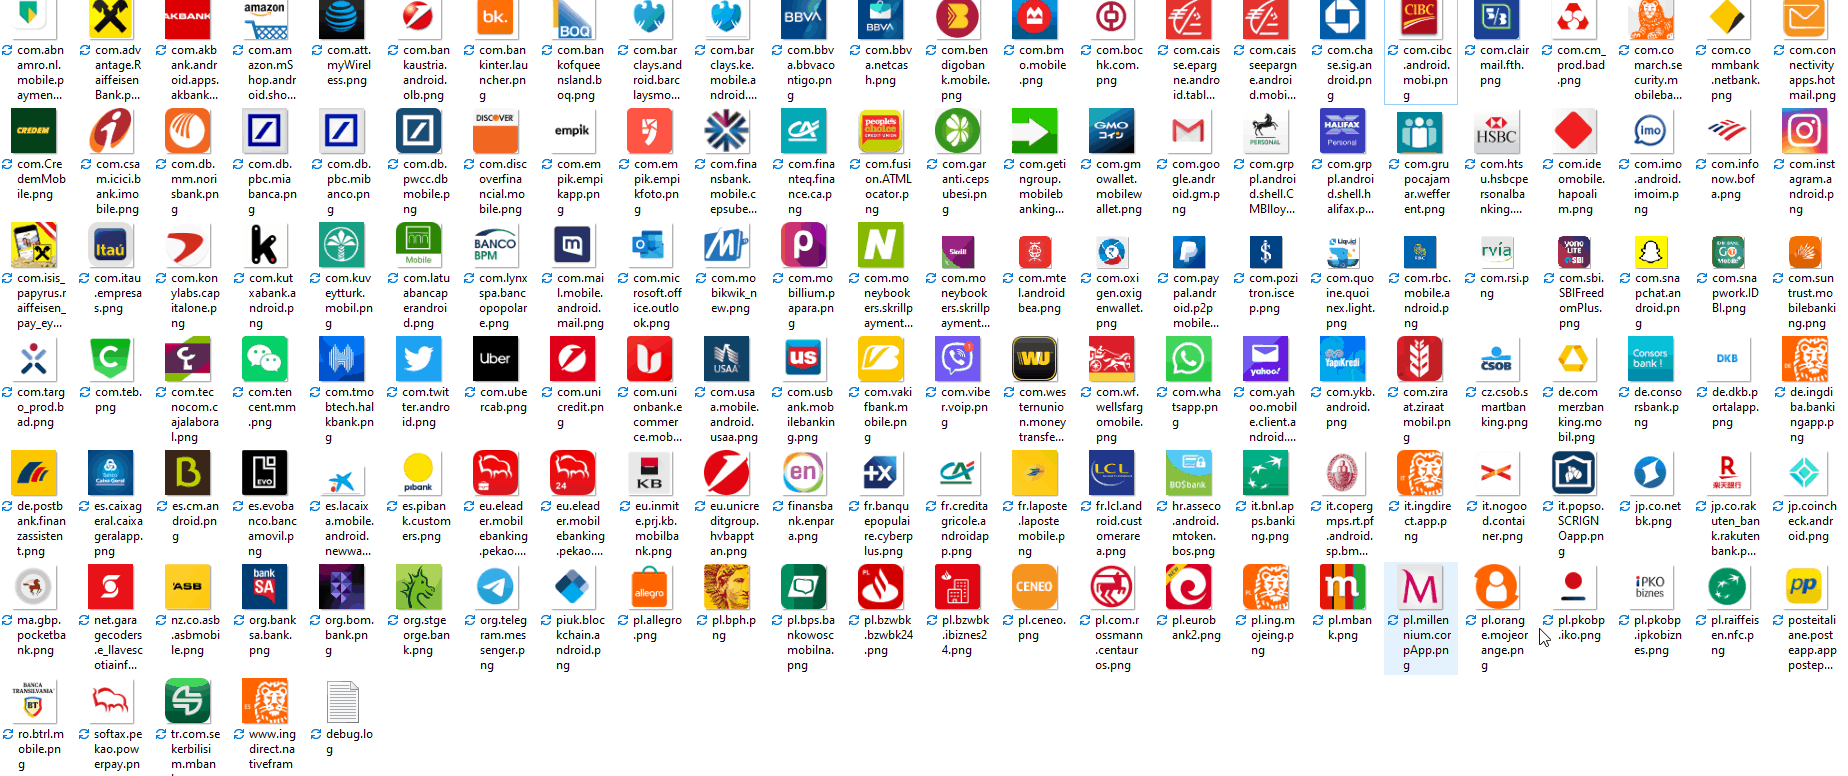
Dosarul conține fișiere HTML create să imite ecranele oficiale de autentificare. Țintele acoperă aproape toate categoriile de servicii online cu valoare pentru infractori.
Țintele din România
Am evidențiat fișierele legate de România: clienții băncilor și ai platformelor respective erau vizați de campaniile de răspândire a virusului.
Cum funcționa atacul
Paginile false erau făcute pentru aplicațiile mobile ale băncilor. După infectarea telefonului, troianul afișa varianta falsă peste aplicația originală, iar datele introduse de client ajungeau la atacator.
Recomandări
Pentru bănci
specialiștii băncilor ar trebui să analizeze în detaliu astfel de fișiere, pentru a înțelege tehnicile atacatorilor și a construi contramăsuri;
campanii de informare a clienților, pentru prevenirea infectării;
monitorizarea comportamentală a tranzacțiilor, astfel încât orice abatere să declanșeze o alertă și să întârzie sau să anuleze operațiunea.
Pentru clienți
nu apăsați pe orice link și nu deschideți orice document;
instalați aplicații doar din magazinul oficial;
citiți de două-trei ori mesajul înainte de a apăsa pe ceva sau de a confirma.
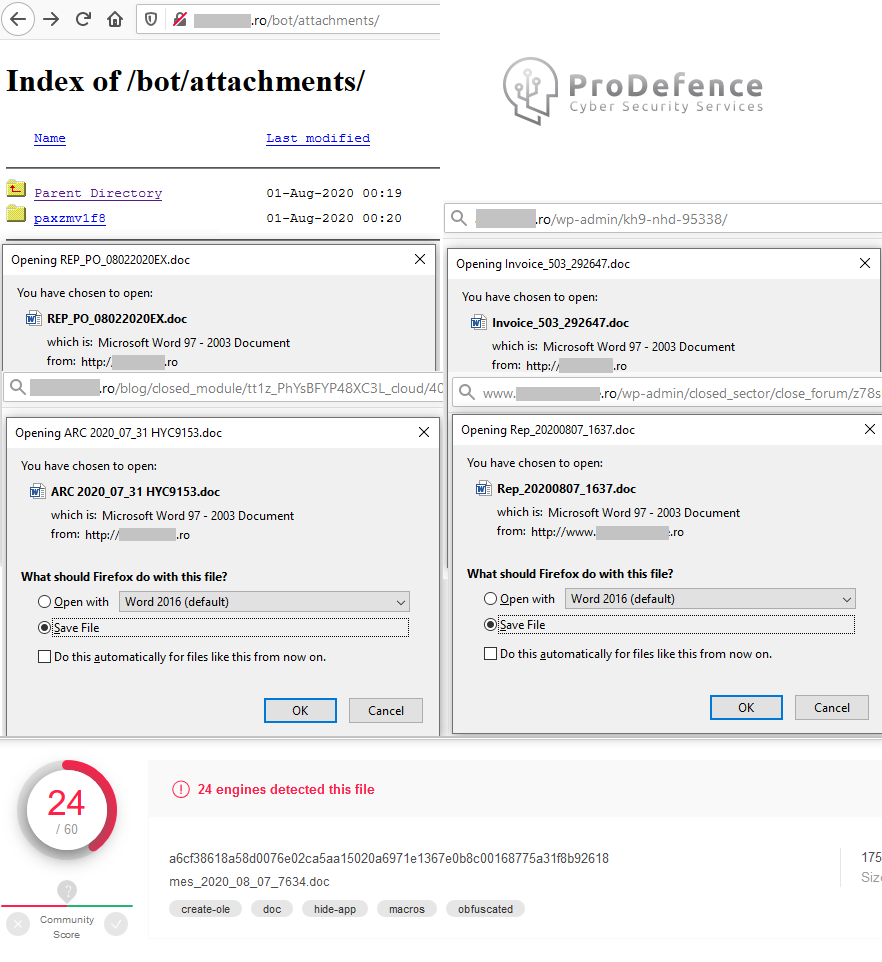
Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail.
Pe scurt
Un document Word infectat descarcă, în câteva minute, alte componente malițioase.
Acestea se conectează la o rețea de adrese IP și domenii controlate de atacatori.
Odată stabilită legătura, atacatorul poate fura date sau poate folosi calculatorul în alte atacuri.
Victimele sunt de două feluri: utilizatorul care deschide atașamentul și dispozitivul compromis care devine parte din rețea.
Cum se răspândește
România, aflată în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile chiar și pentru administratorii de găzduire, rețea sau furnizorii de internet. Dispozitivele conectate la internet sunt exploatate de atacatori și integrate în sistemele lor de răspândire și control.
Un document Word declanșează activități ascunse în calculator, inclusiv descărcarea neautorizată a altor fișiere. Acestea se conectează la o serie de adrese IP și domenii pentru a stabili legătura cu panoul de comandă. Din acel moment, atacatorul poate trimite orice comandă: de la furtul de date la atacuri asupra altor sisteme. Totul, în câteva minute.
Două tipuri de victime
Utilizatorul care primește un e-mail infectat. Cu un minim de cunoștințe, ignoră mesajul sau îl trimite unui specialist dacă pare important, dar suspect. Dacă deschide atașamentul, urmează lanțul de mai sus.
Dispozitivul compromis: server, router, cameră de supraveghere, televizor, consolă, calculator, telefon, tabletă, bec sau încuietoare smart. Practic, orice dispozitiv conectat la internet.
Ce se poate face
Rezolvarea este complexă și depinde de mulți factori, dar un minim de educație, sfatul unui specialist și deschiderea spre a cere ajutor reduc mult impactul. Atenție la detalii.
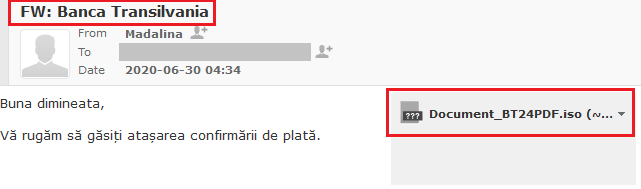
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.
Impactul a fost zero.
Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!
Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!
Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania
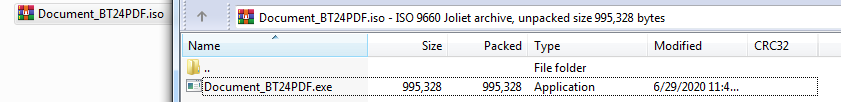
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.
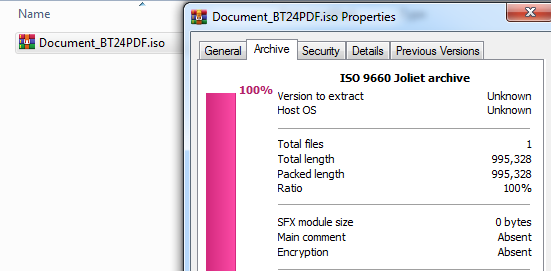
Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe
De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva. Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.
In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.
După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii
Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.
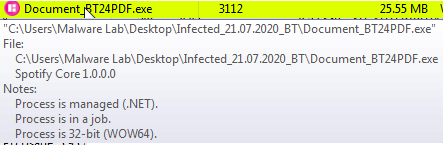
Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.
Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.
Nu a instalat nimic in calculator, dar a ramas activ executabilul.
In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.
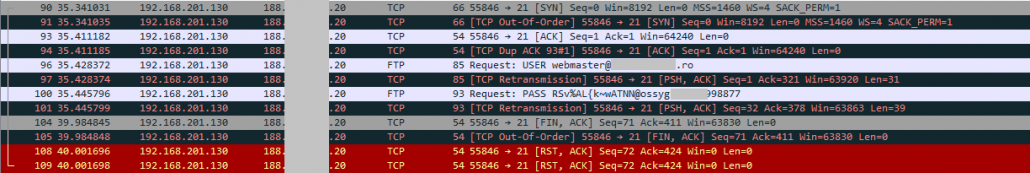
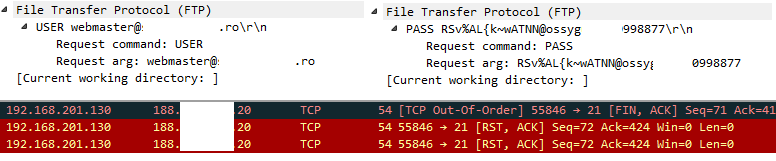
In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern. Domain-ul nu este important să îl adăugăm în postare…
Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order
Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.
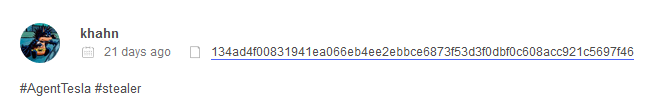
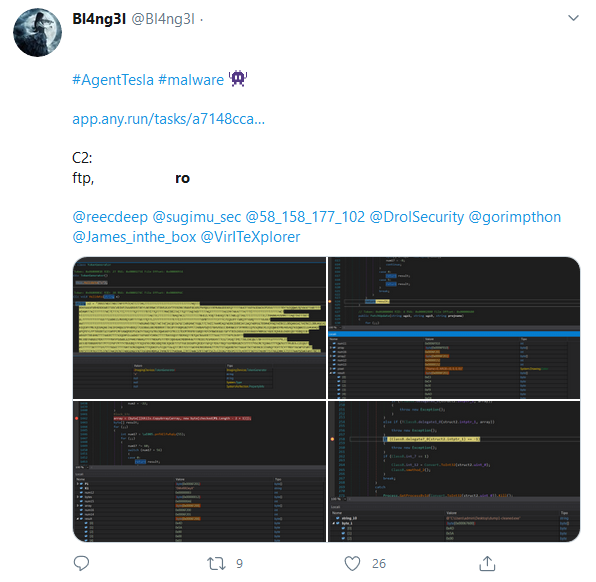
Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.
Același lucru îl găsim si in detaliile de pe VirusTotal.
Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum. Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.
Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc
Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.
În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!
În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP. Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri… Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!
Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!
Folosim cookie-uri și tehnologii similare pentru a stoca și accesa informații pe dispozitivul tău, pentru statistici și pentru funcționarea site-ului. Poți accepta, refuza sau alege pe categorii. Refuzul poate limita unele funcționalități.
Funcționale
Mereu activ
Stocarea tehnică sau accesul este strict necesară în scopul legitim de a permite utilizarea unui anumit serviciu cerut în mod explicit de către un abonat sau un utilizator sau în scopul exclusiv de a executa transmiterea unei comunicări printr-o rețea de comunicații electronice.
Preferințe
Stocarea tehnică sau accesul este necesară în scop legitim pentru stocarea preferințelor care nu sunt cerute de abonat sau utilizator.
Statistici
Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice.Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice anonime. Fără o citație, conformitatea voluntară din partea Furnizorului tău de servicii de internet sau înregistrările suplimentare de la o terță parte, informațiile stocate sau preluate numai în acest scop nu pot fi utilizate de obicei pentru a te identifica.
Marketing
Stocarea tehnică sau accesul este necesară pentru a crea profiluri de utilizator la care trimitem publicitate sau pentru a urmări utilizatorul pe un site web sau pe mai multe site-uri web în scopuri de marketing similare.