Parolele reuniunilor Zoom, vulnerabile în plină pandemie
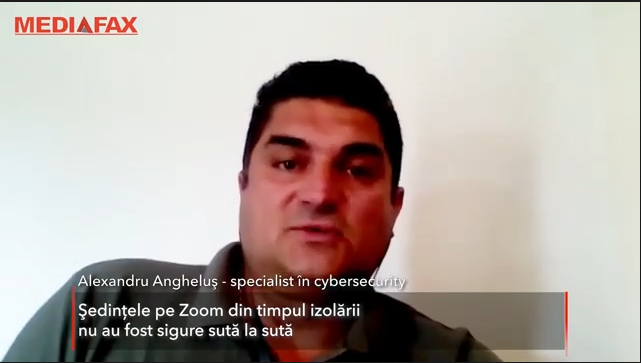
Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.
În primăvara lui 2020, când conducerile firmelor și instituțiilor și-au mutat ședințele pe Zoom, platforma avea o vulnerabilitate care permitea ghicirea parolei unei reuniuni dacă se cunoștea ID-ul acesteia. Parolele implicite aveau doar șase cifre, iar încercările nu erau limitate, deci puteau fi testate automat toate combinațiile.
Pe scurt
- Zoom a crescut de la circa 10 milioane de participanți pe zi la peste 200 de milioane în aprilie 2020.
- Parola implicită a unei reuniuni avea șase cifre, adică cel mult un milion de combinații.
- Lipsa limitării încercărilor permitea spargerea automată într-un timp scurt.
- Vulnerabilitatea a fost descoperită de programatorul britanic Tom Anthony și corectată de Zoom.
Cum a fost descoperită
Pe 31 martie 2020, premierul britanic de atunci a publicat pe Twitter o captură de ecran dintr-o reuniune a guvernului pe Zoom, pe care se vedea ID-ul conferinței. Tom Anthony a pornit de la acest detaliu și a arătat că, știind ID-ul, parola putea fi găsită prin încercări automate.
De ce contează
Ședințele online din perioada izolării nu au fost sigure sută la sută. Discuțiile de conducere, datele financiare sau planurile de afaceri puteau fi ascultate de persoane neautorizate fără ca participanții să observe.
Ce rămâne valabil azi
- nu publicați capturi de ecran care arată ID-ul sau linkul unei reuniuni;
- folosiți sala de așteptare și admiteți manual participanții;
- folosiți parole generate aleator și linkuri unice pentru fiecare reuniune;
- actualizați aplicațiile de videoconferință.
Articolul complet: Parolele reuniunilor tale de pe Zoom au fost vulnerabile în plină pandemie (Mediafax).