
Administrația publică: 2,07 din 5 la evaluările independente. Concluzia directă a DNSC
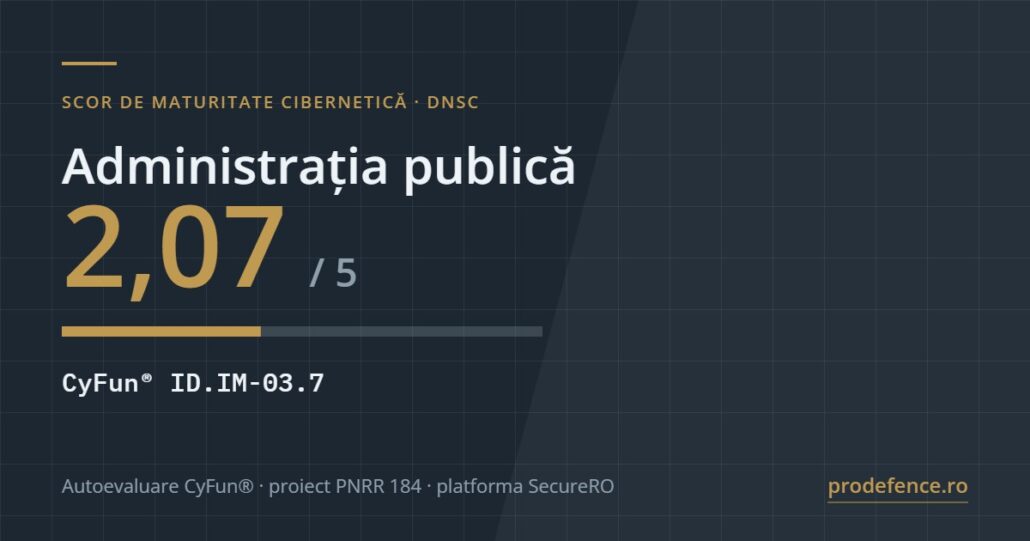
Administrația publică din România a obținut 2,07 din 5 la controlul CyFun® ID.IM-03.7, care cere implementarea unor echipe independente pentru evaluarea proceselor, a bunelor practici și a soluțiilor tehnologice folosite la protejarea sistemelor și activelor critice. Concluzia DNSC este neobișnuit de directă: în general, entitățile din administrația publică nu efectuează evaluări independente ale proceselor și infrastructurilor informatice proprii, expunându-se în mod inutil unor riscuri cibernetice.
Formularea nu lasă loc de interpretare. Nu este vorba despre un nivel care poate fi îmbunătățit, ci despre un tip de verificare care, în mare parte, nu se face.
Ce s-a măsurat
Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”. Un număr de 1.599 de beneficiari din sectorul public și privat au efectuat autoevaluarea nivelului propriu de maturitate pe platforma SecureRO, pe baza cadrului CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Merită reținută ironia metodologică: scorul cel mai slab la evaluarea independentă provine dintr-o autoevaluare. Organizațiile care nu sunt verificate din exterior au recunoscut singure că nu sunt verificate din exterior.
Ce înseamnă „independent”
Obiectivul controlului este consolidarea protecției sistemelor și activelor critice prin evaluări obiective ale proceselor, practicilor și tehnologiilor. DNSC adaugă o precizare pentru mediile de tehnologie operațională: evaluările independente contribuie la identificarea vulnerabilităților, la reducerea prejudecăților și la îmbunătățirea continuă a rezilienței.
„Reducerea prejudecăților” este miezul controlului. Echipa care a proiectat un sistem nu îl poate evalua obiectiv, oricât de competentă ar fi, nu din rea-credință, ci pentru că verifică exact ipotezele pe care le-a folosit când l-a construit. Independența poate fi obținută în trei feluri: o structură internă separată de cea care operează, o echipă din altă instituție, sau un evaluator extern. În administrația locală, primele două variante sunt rareori realiste.
De asemenea, o evaluare independentă nu este o scanare automată de vulnerabilități. Aceea acoperă tehnologia. Controlul cere evaluarea proceselor și a practicilor: cum se acordă și se retrag drepturile de acces, cum se gestionează schimbările, cum se verifică furnizorii, cum se testează planurile de continuitate.
De ce contează mai mult în sectorul public
O instituție publică are câteva trăsături care măresc efectul lipsei de verificare externă. Sistemele sunt vechi și interconectate, pentru că au fost adăugate în straturi succesive, prin proiecte cu finanțări diferite. Cunoașterea lor stă adesea într-o singură persoană. Furnizorii care le-au construit păstrează acces de la distanță, uneori din contracte încheiate cu ani în urmă. Iar datele administrate sunt ale cetățenilor, care nu au alternativă la serviciu.
În aceste condiții, absența unei evaluări obiective înseamnă că nimeni nu a verificat vreodată dacă lucrurile despre care se presupune că funcționează chiar funcționează. Restaurarea copiilor de siguranță, retragerea accesului foștilor angajați, izolarea rețelei tehnologice, toate sunt presupuneri până la prima probă.
Ce spune legea
Autoritățile și instituțiile publice intră în sfera OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, în condițiile stabilite de ordonanță. Obligațiile de bază sunt aceleași: notificarea în vederea înregistrării în cel mult 30 de zile potrivit art. 18 alin. (2), evaluarea nivelului de risc cu instrumentul ENIRE@RO, autoevaluarea maturității măsurilor și transmiterea ei anuală către DNSC conform art. 12 alin. (4), raportarea incidentelor semnificative în termenele din art. 15 alin. (7): 24 de ore, 72 de ore, o lună.
Art. 14 este cel mai incomod pentru conducerile instituțiilor: organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor, fără a aduce atingere regulilor privind răspunderea instituțiilor publice și a funcționarilor. Alin. (2) cere membrilor conducerii cursuri de formare profesională acreditate.
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării ordonanței, împreună cu metodologia de prioritizare pe bază de risc a acestor activități. Instituțiile cu nivel de risc ridicat și fără documentație intră primele în atenția autorității.
Ce se poate face cu buget de instituție
Prima evaluare independentă nu trebuie să acopere tot. Se alege serviciul public cu cel mai mare impact asupra cetățenilor și se evaluează lanțul care îl susține: sistemele, datele, accesele, furnizorii, procedurile și planul de revenire. Rezultatul este un raport cu constatări, priorități și estimări, document care servește simultan ca dovadă pentru DNSC, ca fundamentare pentru buget și ca temă pentru caietele de sarcini viitoare.
Al doilea pas, mai ieftin decât pare, este includerea dreptului de evaluare independentă în contractele cu furnizorii de sisteme. Fără această clauză, verificarea celei mai expuse componente depinde de bunăvoința celui evaluat.
Pașii următori
Încadrarea se stabilește prima, pentru că determină nivelul obligațiilor. Platforma CysNis parcurge criteriile pas cu pas, cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Evaluarea independentă propriu-zisă înseamnă o analiză de conformare NIS2 cu plan de remediere, făcută pe dovezi de auditori NIS acreditați de DNSC, exact tipul de verificare pe care controlul ID.IM-03.7 îl cere. Instituțiile care nu au în schemă persoana care să ducă procesul mai departe pot acoperi rolul prin responsabil NIS2 externalizat, inclusiv pentru termenele anuale și relația cu autoritatea. Serviciile complete sunt în registrul de servicii de securitate cibernetică.
Un al treilea pas, la fel de ieftin, este stabilirea unui interval fix pentru repetarea evaluării. O verificare făcută o singură dată, la presiunea unui termen, produce un raport care îmbătrânește în câteva luni, pe măsură ce apar sisteme noi și se schimbă furnizorii. O verificare repetată la interval cunoscut devine un proces, iar procesele sunt ceea ce se demonstrează la control, nu documentele izolate.
Merită spus și ce nu rezolvă o evaluare independentă: nu înlocuiește măsurile. Produce lista lor, ordonată după risc și cost, ceea ce în sectorul public este adesea mai valoros decât măsura în sine, pentru că transformă securitatea într-o cerere bugetară motivată, nu într-o solicitare generală.
Un 2,07 din 5 la evaluarea independentă descrie o situație care se repară cu o singură decizie administrativă, nu cu o investiție. Prima evaluare este și cea care arată cât costă restul.
Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Administrația Publică din România, Controlul CyFun® ID.IM-03.7”, 17 august 2026.
