

Atacul DDOS Atacul DDOS este o formă de atac cibernetic realizat prin trimiterea excesivă de date către serverul țintă. Pentru realizarea atacului nu este obligatoriu ca atacatorul să fie hacker și să aibă cunoștințe tehnice deosebite, dar impactul asupra țintei va depinde de anumite criterii esențiale. Este considerat un atac cibernetic deoarece poate produce pagube […]
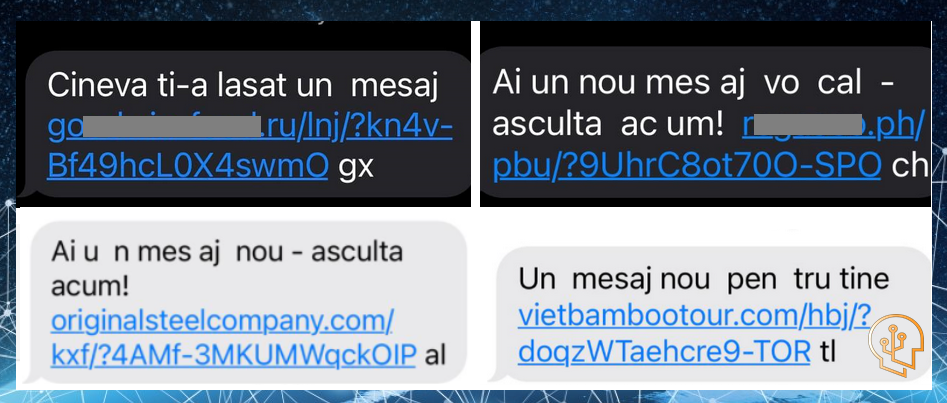
Zilele acestea o serie de mesaje ca cele afișate mai sus au ajuns sub formă de SMS pe telefoanele românilor.Gramatica, exprimarea, dar și modalitatea de scriere a acestor mesaje, denotă că au fost trimise, cel mai probabil, de programe automate de trimitere și traduse automat. De obicei, metoda de divizare a cuvintelor fiind folosită pentru […]
Cine atacă sistemele informaționale ale NATO? Una dintre activitățile zilnice ale echipei tehnice Prodefence este de a analiza conținutul canalelor de comunicare/ prezentare ale grupărilor de criminalitate cibernetică sau orice altă sursă disponibilă avem, pentru a trage concluzii asupra evenimentelor legate de securitatea cibernetică a infrastructurii informaționale a României și parțial a infrastructurii partenerilor europeni, […]
Septembrie 2021. Fortigate VPN leak. Lista a 500.000 de servere a fost făcută publică zilele și toată lumea a început să reacționeze, să încerce remedierea vulnerabilităților care le expuneau datele de acces. Ceea ce trebuie să înțeles, este faptul că vulnerabilitatea a devenit publică cu mult înainte, deci… aceasta a fost exploatată o perioadă bună […]

Botnet-ul Mirai, pare a nu mai fi un super subiect, deși exploatează o gamă largă de dispozitive aflate online. Ce face Mirai Botnet? Simplu! Am mai discutat despre el! https://www.prodefence.ro/mirai-botnet-berbew-backdoor-ip-urile-de-iot-din-romania-folosite-in-activitati-ilegale/ Execută comenzile hackerilor, indiferent care ar fi acestea: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuire de malware …etc.Dar, principala utilizare a […]
Blog de securitate cibernetică
Experiența echipei PRODEFENCE se fundamentează pe analiza a mii de incidente și atacuri cibernetice, precum și a tacticilor, tehnicilor și procedurilor utilizate de infractorii cibernetici, pe parcursul a 20 ani de activitate și contribuție în domeniul securității cibernetice.
O parte dintre rezultatele acestor activități de cercetare și analiză sunt publicate sub forma unor articole detaliate, iar altele sunt prezentate sintetic, prin evidențierea elementelor esențiale (inclusiv prin materiale vizuale, conform exemplelor de mai jos). Obiectivul general este furnizarea de informații relevante și aplicabile pentru utilizatorii de internet și tehnologie, în vederea consolidării nivelului de conștientizare și a reducerii expunerii la riscurile din mediul online.


