Mirai botnet în România: ce face, ce dispozitive infectează și cum îl detectezi
Articol publicat în octombrie 2021. Mirai și variantele sale sunt în continuare active.
Mirai este un botnet care infectează dispozitive conectate la internet slab securizate (routere, camere, console de jocuri, dispozitive smart din locuințe) și le transformă în executanți ai comenzilor atacatorilor. Principala utilizare este atacul DDoS: mii de dispozitive infectate trimit simultan trafic spre o țintă până o blochează. Proprietarul dispozitivului observă de obicei doar că „iar merge greu internetul”.
Pe scurt
- Mirai exploatează dispozitive cu parole implicite sau firmware neactualizat.
- Dispozitivul infectat poate scana alte dispozitive, forța parole, distribui malware și participa la atacuri DDoS.
- Activitatea poate fi programată noaptea sau în afara orelor de lucru, ca să treacă neobservată.
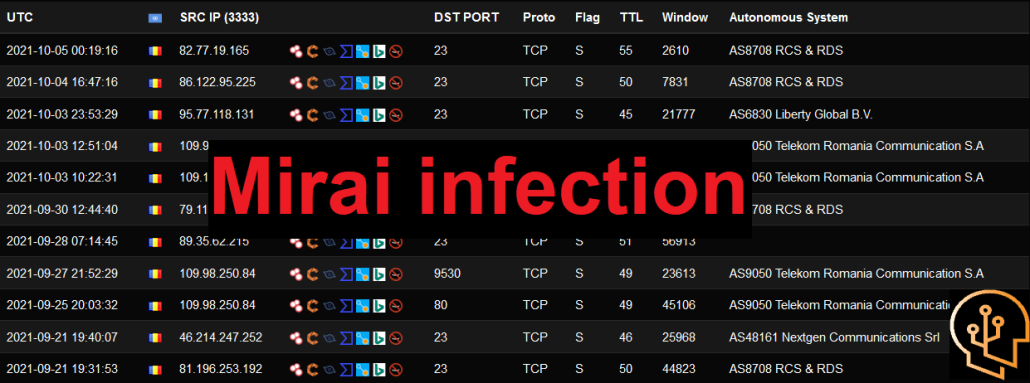
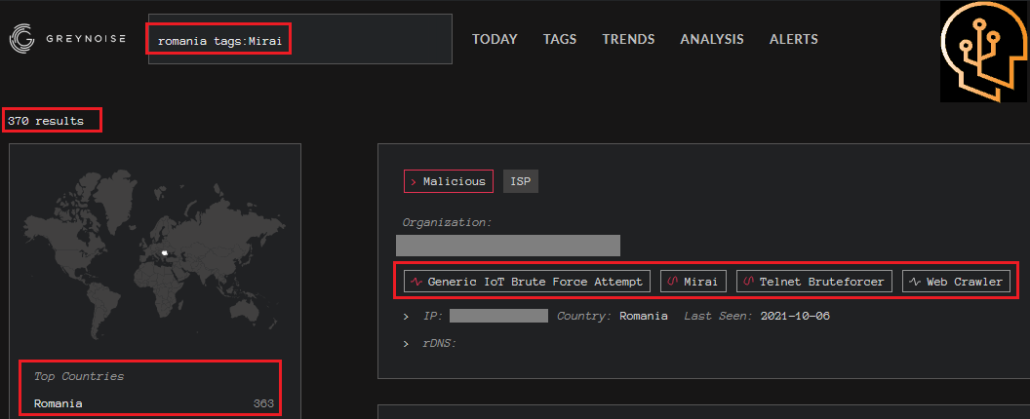
- Platforme publice precum Mirai tracker și GreyNoise arată adresele IP din România implicate.
Ce face Mirai
Am mai analizat botnetul în articolul despre Mirai, Berbew și dispozitivele IoT din România. Pe scurt, un dispozitiv infectat execută orice comandă a atacatorilor: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuirea de programe malițioase. Rolul principal rămâne însă integrarea într-o „armată digitală” folosită pentru atacuri DDoS asupra altor rețele.
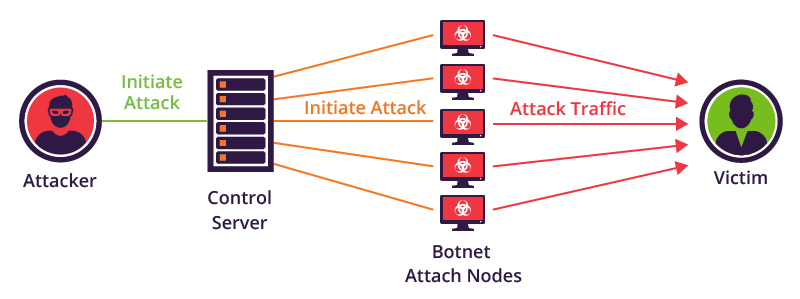
Botnetul preferă dispozitivele pe care proprietarii le verifică rar: routere, console, dispozitive smart. De aceea este greu de observat.
Cum îți dai seama că un dispozitiv este infectat
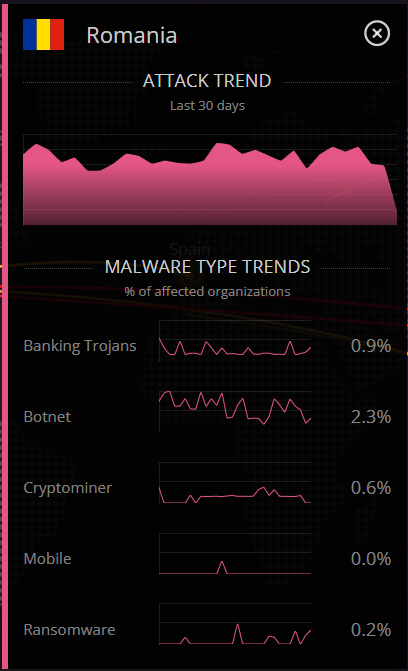
Semnele sunt adesea simțite, dar ignorate, din lipsă de informare: internetul devine lent sau instabil fără motiv aparent. Activitatea se observă mai ales când botnetul primește comanda de scanare sau participă la un atac DDoS, fiindcă atunci consumă mult trafic. Dacă este programat după fusul orar, va acționa când utilizatorii dorm sau sunt în afara programului.
Metode de detecție
Monitorizarea traficului
Varianta sigură este monitorizarea și analiza traficului de rețea, de către un specialist sau cu o aplicație de alertare, pentru a descoperi dispozitivele compromise. Este recomandată instituțiilor, firmelor și persoanelor care vor să știe ce fac dispozitivele lor.
Platforme publice
A doua variantă este verificarea adresei IP pe platforme care colectează activitatea suspectă:
- Mirai tracker afișează ultima activitate înregistrată; pentru România se caută „RO”, dar funcționează pentru orice țară;

- GreyNoise permite filtrarea adreselor din România clasificate ca malițioase și etichetate Mirai;
- o simplă căutare a adresei IP pe Google poate arăta dacă apare în liste de activitate suspectă.
Cum previi infectarea
- schimbă parolele implicite ale routerelor, camerelor și dispozitivelor smart;
- actualizează firmware-ul și renunță la dispozitivele vechi care nu mai primesc actualizări;
- dezactivează accesul de la distanță dacă nu îl folosești;
- dacă internetul „face figuri” des, anunță furnizorul, administratorul IT sau un specialist.
Atitudinea „nu are ce să îmi ia mie” transformă casa sau biroul într-un punct de trecere pentru infractori. Pentru verificarea unei rețele de firmă, ProDefence oferă audit de securitate web și de rețea.