Articol publicat în februarie 2020.
Furtul de date a devenit una dintre cele mai practicate metode de câștig ilegal, iar phishingul este principala cale. Campania analizată imita PayPal și era printre cele mai complexe întâlnite: după parola contului, cerea datele a două carduri, contul bancar, datele de identitate, parola adresei de e-mail și copii după acte, apoi trimitea victima pe site-ul real PayPal.
Pe scurt
- E-mailul anunța probleme de securitate la contul PayPal și cerea „remedierea” lor.
- Paginile intermediare (activitate anormală, confirmarea identității) creșteau credibilitatea.
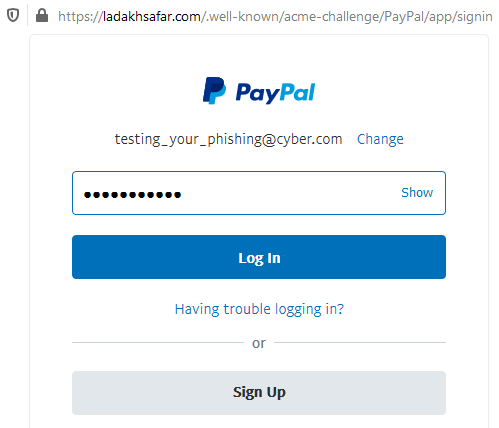
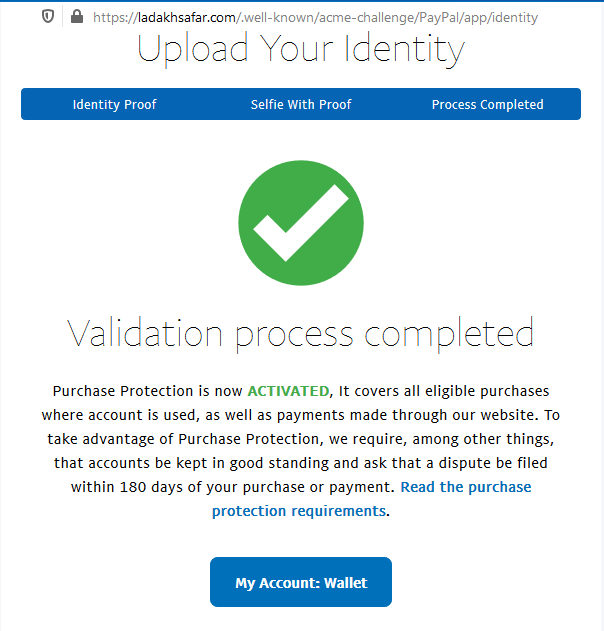
- Adresa din bara browserului nu avea nicio legătură cu paypal.com.
- Era prima campanie întâlnită care cerea și un al doilea card.
- Parola de e-mail și actele de identitate permiteau atacatorului să recupereze conturile chiar dacă victima schimba parolele.
E-mailul
Mesajul pretindea că vine de la PayPal și anunța probleme de securitate, cerând apoi o serie de date pentru „remedierea problemei”. Phishingul se bazează pe credibilitatea mesajului și pe lipsa de informare a victimei.
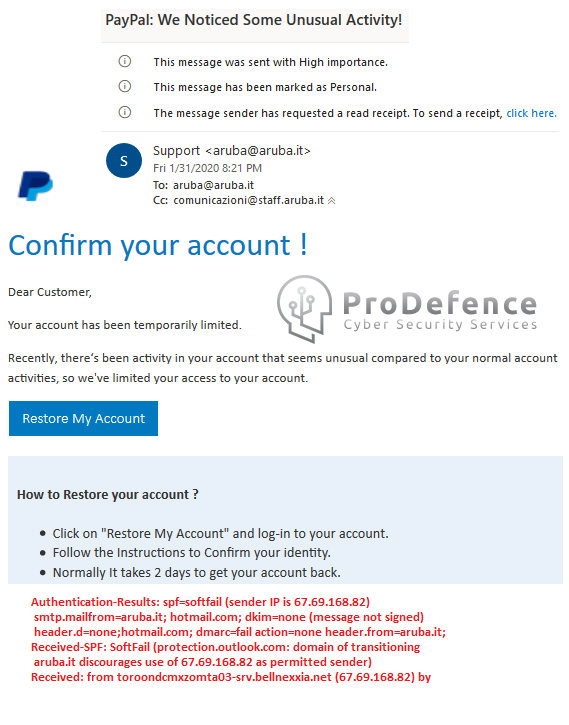
In principiu se cere Confirmarea contului, acesta fiind limitat. Avem indicații pentru toată aceasta operațiune și ne anunța că după incheierea procedurii durează 2 zile până la confirmarea contului….
2 zile in care persoana din spatele operațiunii poate folosi fără probleme datele colectate.
Marcat cu roșu am atașat o parte din ceea ce nu se vede in email, mai exact, faptul că mesajul nu vine de la Paypal ci de la un domeniu oarecare.
Paginile false
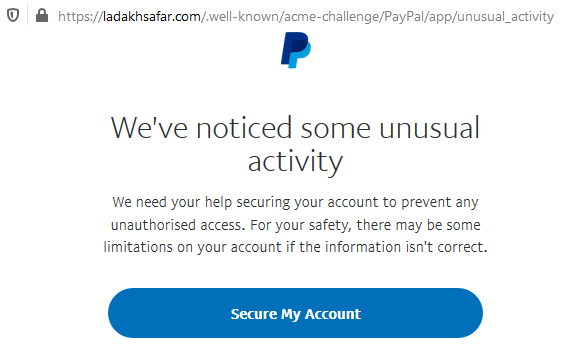
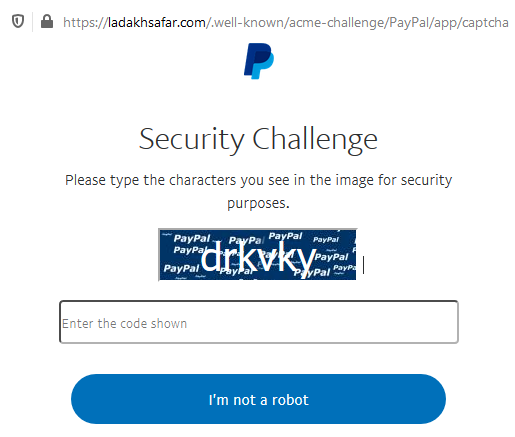
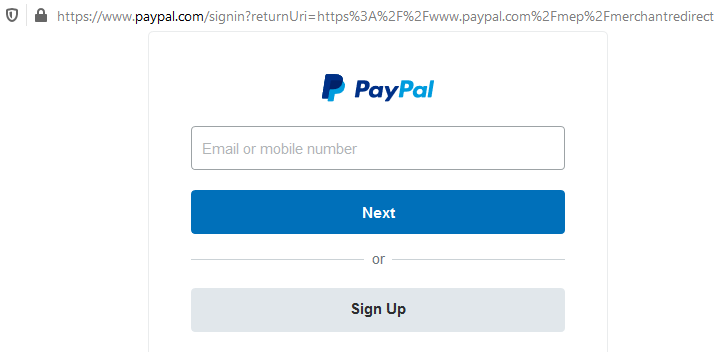
Pentru credibilitate, victima trecea prin două pagini de „securitate”: un anunț despre activitate anormală în cont și o confirmare că în fața calculatorului se află o persoană. A treia pagină imita autentificarea PayPal și cerea adresa de e-mail sau telefonul și parola. În partea de sus se vede însă adresa paginii, care nu are legătură cu adresa reală, https://www.paypal.com/.
Ce date erau cerute
După autentificare, victima trebuia să introducă aproape tot: datele cardului, inclusiv ale unui al doilea card, datele contului bancar și datele de identificare personală.
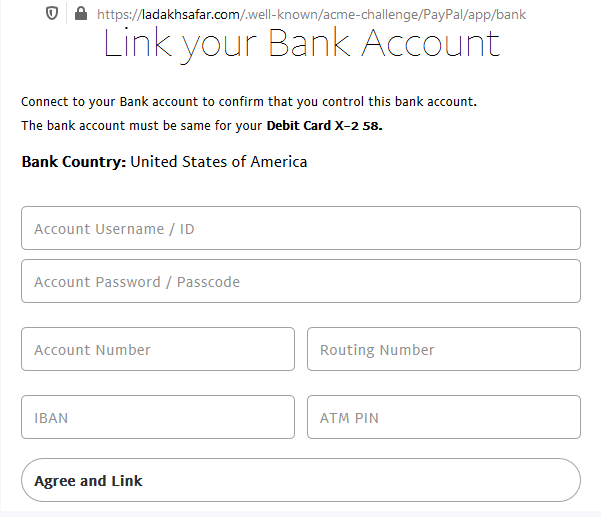
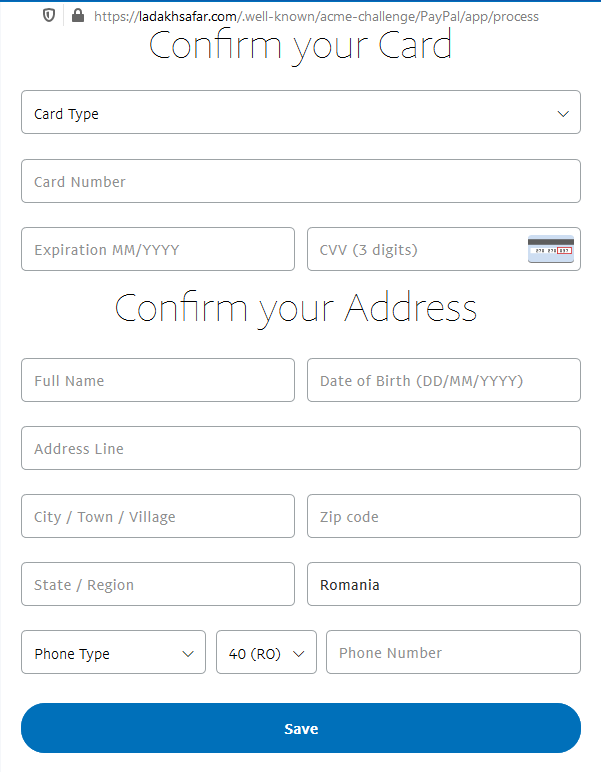
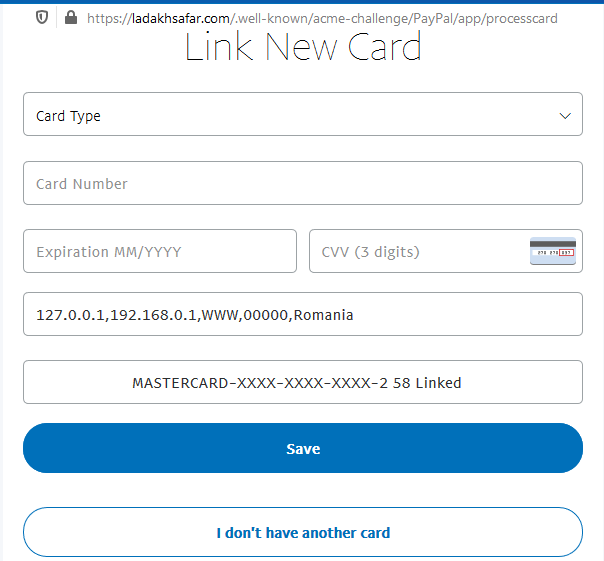
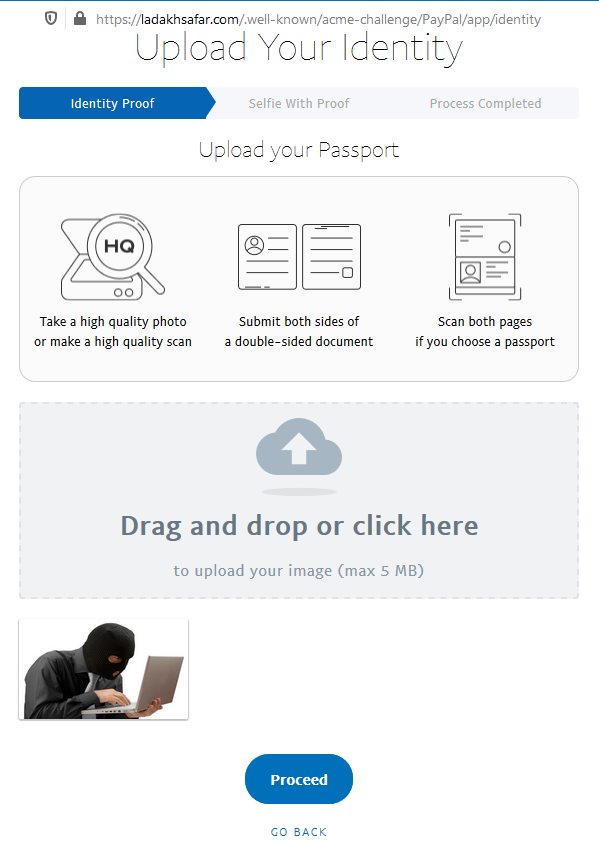
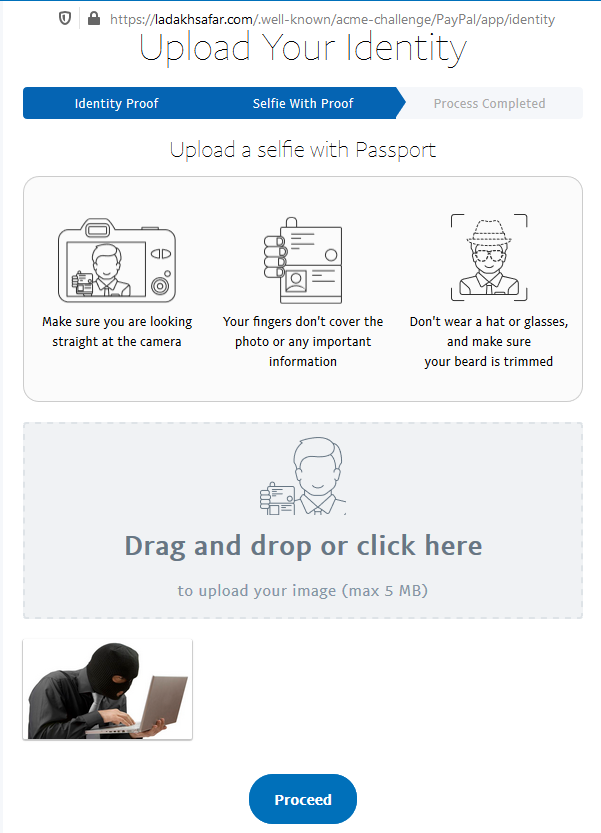
Pentru a-și asigura accesul, atacatorul cerea și datele de securitate ale contului bancar și parola adresei de e-mail. Dacă ceva nu funcționa, putea cere resetarea conturilor prin e-mail, folosind copiile după cartea de identitate, permisul sau pașaportul trimise de victimă.
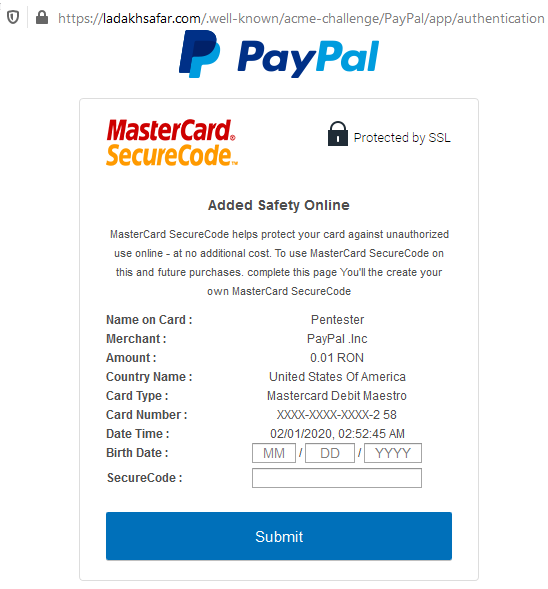
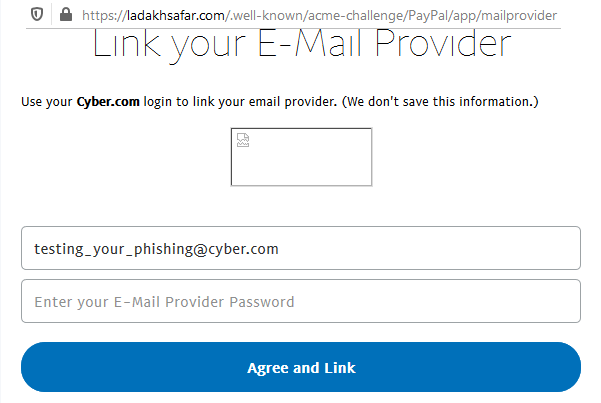
Finalul
Pagina confirma „activarea protecției contului” și redirecționa victima spre site-ul oficial PayPal. Victima se autentifica, totul părea în regulă și nu bănuia că tocmai își dăduse toate datele unui infractor.
Cum te protejezi
- intră în contul PayPal doar tastând adresa sau din aplicația oficială, niciodată din linkuri;
- verifică adresa din bara browserului înainte de a introduce date;
- nicio platformă nu are nevoie de parola e-mailului tău sau de copii după acte pentru „deblocare”;
- activează autentificarea în doi pași pe PayPal și pe e-mail.
Dacă nu sunteți siguri de un e-mail important, scrieți-ne la [email protected]. ProDefence oferă analiza mesajelor și a fișierelor suspecte.