Platforma CysNIS, dezvoltată de ProDefence pentru implementarea coordonată a cerințelor NIS2, s-a clasat pe locul 9 în categoria IT & Tech la INNOVENTURE 2025-2026, Competiția Națională a Inovării pentru IMM-uri, cu un scor final de 3,85.
Este o recunoaștere care contează pentru noi dintr-un motiv precis: în categorie au intrat companii de software cu sute de angajați, iar proiectul evaluat nu este o suită generalistă, ci un instrument construit pentru o singură problemă, conformarea cu NIS2 în România.
Clasamentul oficial, categoria IT & Tech
Loc
Companie
Proiect
Scor
1
Egnosis SRL
Biobank.ro
4,32
2
Expertware S.R.L.
SIEMBIOT
4,30
3
Arhiv360
Sistem de management al arhivelor
4,18
4
Wolfpack Digital SRL
3D2Cut
4,15
5
Planograma S.R.L.
Planograma
4,10
6
Linnify
AgentLens
4,06
7
Maya Intercons
COMPLEXIO
4,00
8
AMC Websoft SRL
CRM AMC
3,91
9
ProDefence
Platforma CysNIS
3,85
10
AROBS Transilvania Software
NC4F
3,62
Evaluarea s-a făcut în două etape. Într-o primă rundă, o echipă de 20 de experți, câte cinci pe industrie, a selectat zece companii inovatoare din fiecare sector. Ulterior, un comitet format din trei lideri ai inovării românești a stabilit marile premii la nivelul tuturor industriilor. Competiția este o inițiativă Loop Operations, iar clasamentul complet este public pe site-ul organizatorului.
Ce este, concret, CysNIS
CysNIS este platforma prin care o organizație își poate verifica orientativ încadrarea sub NIS2, își poate gestiona implementarea măsurilor și își poate documenta conformarea într-un singur loc, în loc de un dosar de fișiere împrăștiate prin mai multe departamente.
Platforma leagă între ele elementele care, în practică, stau separat: evaluarea încadrării, nivelul de maturitate, riscurile identificate, măsurile de securitate, planurile de implementare, responsabilii, termenele și dovezile care susțin fiecare măsură declarată.
Problema nu e interpretarea legii. E coordonarea.
Organizațiile care intră sub OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, descoperă repede că textul legal se citește într-o după-amiază. Ce consumă lunile următoare este altceva: cine răspunde pentru fiecare măsură, în ce ordine se implementează, ce dovadă demonstrează fiecare afirmație și cum se ține evidența unui program care se întinde pe mai multe departamente și mai mulți furnizori.
Consecințele lipsei de coordonare apar la momente fixe, prevăzute în ordonanță:
autoevaluarea anuală a maturității măsurilor de gestionare a riscurilor, pe care art. 12 alin. (4) o cere transmisă către DNSC an de an, un termen care se ratează tăcut, pentru că nimeni nu îl are în calendar;
notificarea unui incident semnificativ, cu avertizare timpurie în 24 de ore, raportare în 72 de ore și raport final în cel mult o lună, potrivit art. 15 alin. (7), termene care nu lasă timp pentru căutat documente;
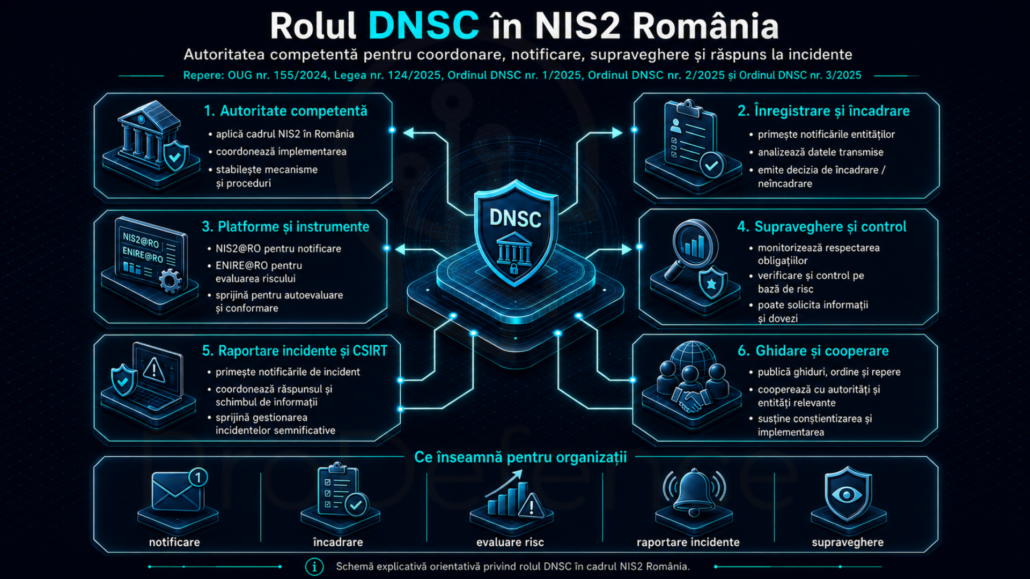
verificarea din partea autorității, pentru care normele au fost aprobate prin Ordinul directorului DNSC nr. 3 din 27 noiembrie 2025, împreună cu metodologia de prioritizare pe bază de risc.
În toate cele trei situații, întrebarea este aceeași: unde este dovada. O organizație care ține evidența într-un proces are răspunsul în minute. Una care o ține în e-mailuri și fișiere de calcul are, în cel mai bun caz, o zi de reconstituire.
Ce nu face platforma
Merită spus direct, pentru că în jurul conformării circulă multe promisiuni: CysNIS nu înlocuiește analiza juridică, nu înlocuiește auditul și nu ține locul expertizei unui specialist. Verificarea încadrării pe care o oferă este orientativă, iar platforma nu se substituie procedurilor sau canalelor oficiale ale DNSC.
Ce oferă este cadrul operațional: organizarea activităților, colaborarea echipelor, urmărirea termenelor și pregătirea dovezilor. Decizia de încadrare, evaluarea pe dovezi și documentația care se prezintă la control rămân treaba oamenilor, la ProDefence, a unor auditori NIS acreditați de DNSC.
De ce contează pentru o firmă mică de securitate
Într-o piață în care „platformă de conformare” a devenit o etichetă pusă pe orice tabel cu bifat, o evaluare făcută de un juriu independent, pe criterii de inovare, oferă un reper exterior. Nu este un audit al produsului și nu garantează rezultate pentru nimeni. Este, însă, o confirmare că direcția, transformarea unui text legal într-un program operațional urmăribil, este considerată utilă și de oameni din afara companiei.
Pentru clienți, semnalul practic este altul: platforma pe care o folosesc nu este un proiect abandonat între două contracte, ci un produs dezvoltat continuu, cu miză de reputație pentru cine îl construiește.
Ce urmează
Gala INNOVENTURE 2026 este programată pentru 24 noiembrie 2026, la Hotel Sheraton București, în Sala Platinum Ballroom, unde vor fi anunțate marile premii ale competiției.
Mulțumim organizatorilor și juriului. Dezvoltarea continuă, cu accent pe utilitate și pe trasabilitate.
De unde se începe
Dacă nu știți încă dacă organizația intră sub NIS2, primul pas este verificarea orientativă a încadrării pe CysNIS, pe sector, serviciu, dimensiune și criteriile speciale aplicabile.
Directoratul Național de Securitate Cibernetică a publicat scorul de maturitate al sectorului chimic din România pentru controlul CyFun® PR.PS-05.1: 4,40 din 5. Este unul dintre cele mai bune rezultate sectoriale din seria de măsurători făcute în cadrul proiectului PNRR 184, iar controlul evaluat este dintre cele mai concrete cu putință: instalarea și utilizarea filtrelor web și de e-mail.
Cifra merită citită cu atenție, în ambele sensuri. Confirmă că industria chimică a investit în stratul de apărare care oprește cele mai frecvente vectoare de atac. Dar spune foarte puțin despre distanța rămasă până la conformarea cu OUG nr. 155/2024, iar diferența dintre cele două lucruri costă bani atunci când vine controlul.
Ce a măsurat, de fapt, DNSC
Prin proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, 1.599 de beneficiari din sectorul public și privat și-au evaluat singuri nivelul de maturitate cibernetică pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Două precizări schimbă modul în care se interpretează rezultatul. Prima: este o autoevaluare, nu un audit. Nimeni nu a cerut dovezi pentru răspunsurile date, iar experiența de teren arată constant că scorurile declarate sunt mai generoase decât realitatea verificabilă. A doua: CyFun® nu este cadrul de conformare din România. Este un instrument de lucru util, aliniat conceptual la NIS2, dar obligația legală se măsoară după OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, și după ordinele emise de DNSC în aplicarea ei.
Un 4,40 din 5 la un control tehnic punctual este un semnal bun. Nu este o declarație de conformitate.
Ce cere controlul PR.PS-05.1
Textul controlului este scurt: „Filtre web și e-mail trebuie instalate și utilizate.” Obiectivul declarat este reducerea riscului de infectare cu programe malițioase, a atacurilor de tip phishing și a breșelor de date, prin implementarea și menținerea unor soluții eficace de filtrare.
Cuvântul care face diferența între un scor de 3 și unul de 5 este „menținerea”. Un gateway de e-mail cumpărat în 2021 și lăsat pe configurația implicită bifează prezența soluției, nu eficacitatea ei. Maturitatea reală înseamnă altceva:
filtrare aplicată pe toate fluxurile, inclusiv pe conturile partajate, pe adresele de tip office@ și pe cele folosite de aplicații;
autentificarea expeditorilor configurată complet: SPF, DKIM și DMARC în regim de respingere, nu doar de monitorizare;
analiza atașamentelor și a adreselor din mesaje la momentul accesării, nu doar la livrare;
filtrare web care acoperă și stațiile aflate în afara rețelei corporative;
reguli revizuite periodic, cu jurnale păstrate și verificate, nu doar generate;
excepțiile documentate, cu termen și cu responsabil, nu acumulate la cerere.
Într-o companie din industria chimică, filtrarea are o miză suplimentară. Poșta electronică este calea prin care intră comenzile, fișele tehnice de securitate, documentele vamale și corespondența cu furnizorii de substanțe reglementate. Un mesaj falsificat care modifică un IBAN sau o fișă tehnică alterată nu produc doar o pierdere financiară, ci și un risc de proces industrial.
Unde se oprește un scor bun la un control tehnic
Sectorul chimic figurează în anexele OUG nr. 155/2024 printre domeniile vizate, iar entitățile care depășesc pragurile de încadrare intră în categoria celor esențiale sau importante. Obligațiile care decurg de aici nu se acoperă cu filtre de e-mail.
Concret, o entitate din sector are de parcurs un traseu administrativ cu pași și termene proprii:
autoevaluarea privind efectul perturbator, reglementată de art. 9 din OUG nr. 155/2024, pentru care DNSC a publicat un ghid dedicat;
notificarea în vederea înregistrării, generată cu instrumentul NIS2@RO, semnată de reprezentantul legal și transmisă la [email protected] sau depusă la sediul DNSC;
evaluarea nivelului de risc cu instrumentul ENIRE@RO, al cărui scor, validat de DNSC, stabilește nivelul aplicabil: de Bază, Important sau Esențial;
autoevaluarea maturității măsurilor de gestionare a riscurilor, cerută de art. 18 alin. (7) din ordonanță, cu instrumentul corespunzător nivelului rezultat;
măsurile de fond: guvernanță, analiză de risc, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, controlul accesului, criptografie, instruirea conducerii.
Ultimul punct este cel care surprinde companiile cu infrastructură tehnică bine pusă la punct. Filtrele funcționează, dar lipsesc politica aprobată, matricea de responsabilități, registrul de incidente, planul de răspuns testat și dovada că organul de conducere a fost instruit. La verificare, se cer documentele.
Trei verificări care schimbă scorul real
Prima: trimiteți un mesaj de test cu un atașament inofensiv, dar cu extensie dublă, către o adresă partajată din companie, nu către cutia directorului tehnic. Dacă ajunge, filtrarea acoperă doar fluxul principal.
A doua: verificați înregistrarea DMARC a domeniului. Dacă politica este „none”, oricine poate trimite mesaje în numele companiei fără ca ele să fie respinse. Este cel mai ieftin control din întreaga listă și cel mai des lăsat la jumătate.
A treia: cereți lista excepțiilor active din soluția de filtrare. Dacă nimeni nu o poate produce în aceeași zi, controlul nu este menținut, indiferent ce spune autoevaluarea.
Supravegherea nu mai este ipotetică
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele de aplicare a dispozițiilor privind supravegherea, verificarea și controlul respectării OUG nr. 155/2024, împreună cu metodologia de prioritizare pe bază de risc a acestor activități. Cadrul de control există, este public și funcționează pe criterii de risc, ceea ce înseamnă că entitățile cu nivel de risc ridicat și cu documentație subțire ajung primele în atenția autorității.
Pentru o companie din industria chimică, unde o oprire neplanificată de proces are consecințe de siguranță, nu doar comerciale, argumentul nu ține de amenzi. Ține de faptul că un incident care ajunge în presă va fi urmat, inevitabil, de întrebarea ce măsuri erau documentate înainte.
De unde se pornește
Primul pas util nu este cumpărarea unei soluții, ci stabilirea precisă a încadrării. Platforma CysNis parcurge criteriile de încadrare pas cu pas și separă clar obligațiile legale de recomandările tehnice, iar verificarea încadrării NIS2 arată în câteva minute dacă entitatea intră în sfera ordonanței și la ce nivel.
Pentru distanța dintre situația actuală și cerințele legale, pasul următor este o analiză de conformare NIS2 cu plan de remediere. ProDefence este auditor NIS acreditat de DNSC, iar evaluarea se face pe dovezi, nu pe declarații. Organizațiile care nu au intern persoana care să ducă procesul mai departe pot acoperi rolul prin responsabil NIS2 externalizat, cu răspundere pe termene, documentație și relația cu autoritatea. Restul serviciilor sunt în registrul de servicii de securitate cibernetică.
Un 4,40 din 5 la filtrare este un punct de plecare bun. Rămâne de demonstrat restul.
Alexandru Angheluș a publicat „Transformarea”, o lucrare care analizează inteligența artificială dincolo de rolul ei convențional de aplicație tehnologică și o tratează ca pe un strat cognitiv emergent, plasat între om și realitate.
Inteligența artificială este tot mai implicată în filtrarea informației, generarea de conținut, recomandarea opțiunilor, interpretarea mediilor complexe și asistarea deciziei umane și instituționale.
În acest context, Transformarea pornește de la o întrebare fundamentală: nu dacă inteligența artificială va schimba lumea, ci dacă această transformare va rămâne inteligibilă, guvernabilă și compatibilă cu limitele materiale ale Pământului.
Lucrarea abordează IA dintr-o perspectivă multidisciplinară, care leagă tehnologia, cogniția umană, transformarea organizațională, securitatea cibernetică, guvernanța, geopolitica și resursele fizice necesare pentru a susține infrastructuri de inteligență artificială tot mai complexe.
Inteligența artificială ca strat cognitiv
Sistemele de IA nu mai funcționează exclusiv ca instrumente tehnologice izolate. Ele mediază tot mai mult relația dintre indivizi, organizații și mediile în care se iau deciziile.
Motoarele de căutare prioritizează informația. Sistemele de recomandare influențează alegerile. Sistemele generative creează text, imagini, software și conținut sintetic. Platformele de suport decizional ajută organizațiile să evalueze riscuri, să aloce resurse și să definească direcții de acțiune.
Pe măsură ce această mediere se extinde, inteligența artificială devine treptat parte din infrastructura cognitivă prin care realitatea este percepută, interpretată și transformată în acțiune. Transformarea explorează consecințele acestei tranziții.
Problema centrală nu este, așadar, doar performanța tehnologică a sistemelor de inteligență artificială, ci relația în schimbare dintre capabilitate, vulnerabilitate și autonomie.
Pământul asistat cognitiv
Unul dintre conceptele introduse în lucrare este Pământul asistat cognitiv – o stare în care sistemele de inteligență artificială devin tot mai integrate în mediul operațional al vieții umane și instituționale.
Inteligența artificială nu este însă imaterială. Dezvoltarea și funcționarea ei depind de infrastructuri și resurse fizice, printre care:
energie;
apă;
infrastructură de calcul și centre de date;
semiconductori și minerale critice;
infrastructură de telecomunicații;
volume mari de date;
forță de muncă specializată.
Extinderea inteligenței artificiale trebuie înțeleasă, prin urmare, și ca o transformare materială. Problema dezvoltării IA nu poate fi separată de disponibilitatea energiei, de reziliența lanțurilor de aprovizionare, de accesul la resurse strategice, de constrângerile de mediu și de competiția geopolitică.
Pământul asistat cognitiv este, în consecință, atât un sistem tehnologic, cât și unul fizic.
OmAI – omul mediat artificial
Un al doilea concept analitic dezvoltat în Transformarea este OmAI. Notația descrie individul ale cărui capabilități, vulnerabilități și procese decizionale sunt tot mai mult mediate de sisteme de inteligență artificială.
IA poate extinde semnificativ capacitatea umană. Poate îmbunătăți accesul la informație, poate accelera analiza, poate susține învățarea, poate automatiza activități repetitive și poate asista decizia în medii de mare complexitate.
În același timp, dependența crescută de sistemele artificiale introduce vulnerabilități noi. Atunci când indivizii deleagă căutarea informației, interpretarea sau decizia către sisteme de IA, autonomia lor poate să crească sau să scadă. Direcția acestei transformări depinde de mai mulți factori, în special de competență, de gradul de delegare și de mecanismele de verificare.
O persoană capabilă să înțeleagă cum funcționează sistemele de IA, să evalueze rezultatele acestora și să verifice independent informația critică poate folosi inteligența artificială ca pe un amplificator cognitiv puternic. Fără aceste garanții, aceeași tehnologie poate produce dependență, externalizare cognitivă sau iluzia unei decizii informate.
OrgAI – organizația mediată artificial
Aceeași transformare are loc la nivel organizațional. Transformarea introduce conceptul de OrgAI pentru a descrie organizațiile ale căror capabilități operaționale, vulnerabilități și procese decizionale sunt tot mai mult mediate de sisteme artificiale.
IA pătrunde progresiv în zone precum evaluarea riscului, operațiunile de securitate cibernetică, analiza financiară, logistica, informațiile, conformitatea, interacțiunea cu clienții, planificarea strategică și suportul decizional executiv. Acest lucru schimbă capabilitatea organizațională, dar și natura riscului organizațional.
O organizație care deleagă funcții analitice sau operaționale critice către inteligența artificială trebuie să înțeleagă ce a transferat efectiv către mașină și ce rămâne sub control uman. Guvernanța devine, prin urmare, esențială.
Întrebarea-cheie nu mai este pur și simplu dacă o organizație folosește inteligența artificială, ci câtă autoritate deleagă sistemelor artificiale, ce controale există în jurul acestora și cum sunt verificate rezultatele lor.
Securitatea în era inteligenței sintetice
Lucrarea abordează și transformarea securității cibernetice într-un mediu tot mai populat de inteligență sintetică. IA generativă schimbă atât capabilitățile defensive, cât și pe cele ofensive.
Inteligența artificială poate sprijini echipele de securitate în detectarea anomaliilor, analiza seturilor mari de date, identificarea vulnerabilităților și accelerarea răspunsului la incidente. În același timp, aceleași tehnologii pot susține campanii de phishing tot mai sofisticate, inginerie socială automatizată, identități sintetice, deepfake-uri, operațiuni de dezinformare și manipulare la scară.
Securitatea cibernetică depășește, prin urmare, tot mai mult protecția sistemelor și a rețelelor. Ea presupune și protejarea mediului decizional în sine. Atunci când oamenii și organizațiile operează în medii informaționale care conțin identități, conținut, argumente și dovezi generate de mașini, capacitatea de a stabili autenticitatea, proveniența și încrederea devine o funcție fundamentală de securitate.
Guvernanța IA și geopolitica
Transformarea examinează și modul în care diferite medii politice și de reglementare răspund inteligenței artificiale. Lucrarea include studii de caz privind Uniunea Europeană și Statele Unite, alături de capitole dedicate guvernanței IA, geopoliticii inteligenței artificiale și implicațiilor strategice ale accesului la infrastructura de calcul, energie, date și resurse tehnologice critice.
Inteligența artificială devine o componentă tot mai importantă a capabilității naționale, a competitivității economice și a influenței geopolitice. Dezvoltarea sistemelor avansate de IA nu poate fi analizată, așadar, independent de suveranitatea tehnologică, lanțurile de aprovizionare cu semiconductori, infrastructura energetică, reziliența cibernetică și autonomia strategică.
De la predicție la control
În loc să încerce să prezică un singur viitor tehnologic, Transformarea explorează mai multe scenarii prospective. Obiectivul este să înțeleagă ce mecanisme pot permite indivizilor, organizațiilor și instituțiilor să păstreze un control real, beneficiind în același timp de sisteme artificiale tot mai capabile.
Analiza se concentrează, prin urmare, pe întrebări precum: cât de multă activitate cognitivă ar trebui delegată mașinilor? Ce capabilități trebuie să păstreze oamenii? Cum poate fi verificată informația generată de IA? Cum își mențin organizațiile responsabilitatea atunci când deciziile sunt tot mai mult asistate de IA? Ce infrastructuri și resurse sunt necesare pentru a susține dezvoltarea globală a inteligenței artificiale? Și, în final, cum poate progresul tehnologic să rămână compatibil cu autonomia umană și cu limitele fizice ale planetei?
Continuarea programului educațional ADA
Transformarea continuă direcția de cercetare și educație dezvoltată prin programul ADA – Analizează, Decide, Acționează. Programul urmărește întărirea capacității indivizilor și a organizațiilor de a opera eficient în medii digitale și informaționale tot mai complexe.
Din această direcție a rezultat anterior ghidul „Inteligența artificială și manipularea percepției umane”, care a analizat modul în care inteligența artificială, conținutul sintetic și mecanismele automate de persuasiune pot influența percepția, convingerile și decizia umană.
Cu Transformarea, analiza se extinde de la manipularea mediilor informaționale către transformarea mai amplă generată de inteligența artificială la nivelul indivizilor, organizațiilor, infrastructurii și societății.
Accesează „Transformarea”
Lucrarea este disponibilă în limbile română și engleză, în acces deschis pe Zenodo, sub licența CC BY-ND 4.0.
Evaluarea gradului de perturbare a unui serviciu: criteriile oficiale pentru încadrarea NIS2
Evaluarea gradului de perturbare este procesul prin care o organizație analizează consecințele pe care întreruperea, compromiterea confidențialității sau afectarea modului de funcționare a unui serviciu le-ar putea produce la nivel național.
În România, criteriile și pragurile aplicabile sunt stabilite prin Ordinul directorului Directoratului Național de Securitate Cibernetică nr. 2 din 11 august 2025, publicat în Monitorul Oficial nr. 776 din 20 august 2025.
Evaluarea este relevantă pentru organizațiile care furnizează servicii încadrate în anexele nr. 1 și nr. 2 ale OUG nr. 155/2024 și care nu au fost deja calificate drept entități esențiale sau importante în baza celorlalte criterii prevăzute de lege.
Ce reprezintă perturbarea unui serviciu?
Potrivit Ordinului DNSC nr. 2/2025, perturbarea unui serviciu poate consta în:
întreruperea serviciului;
afectarea confidențialității serviciului;
afectarea modului de funcționare a serviciului.
Prin urmare, evaluarea nu trebuie limitată la scenariul în care serviciul devine complet indisponibil.
Pot fi relevante și situații în care serviciul continuă să funcționeze, dar:
datele sunt accesate sau divulgate neautorizat;
rezultatele produse de sistem sunt alterate;
serviciul funcționează într-un mod degradat;
procesele dependente sunt executate incorect;
integritatea sau autenticitatea informațiilor este compromisă;
beneficiarii nu mai pot utiliza serviciul în condiții normale.
Cine trebuie să realizeze evaluarea gradului de perturbare?
Conform art. 1 din Ordinul DNSC nr. 2/2025, evaluarea este realizată de entitățile care nu au fost deja calificate drept entități esențiale sau importante în baza criteriilor expres enumerate de OUG nr. 155/2024.
Sunt vizate, în principal, entitățile care:
furnizează servicii încadrate în anexele nr. 1 sau nr. 2;
nu au fost deja încadrate în baza dimensiunii sau a unui criteriu special;
trebuie să stabilească dacă perturbarea serviciului atinge pragul mediu sau ridicat;
trebuie să completeze informațiile necesare procesului de notificare în vederea înregistrării;
trebuie să determine categoria de măsuri de gestionare a riscurilor care le este aplicabilă.
Evaluarea trebuie să acopere toate serviciile furnizate de entitate care se încadrează în anexele nr. 1 și nr. 2 ale OUG nr. 155/2024.
O organizație care activează în mai multe sectoare nu ar trebui să analizeze doar activitatea principală declarată. Fiecare serviciu relevant trebuie identificat și evaluat separat.
Evaluarea gradului de perturbare nu se confundă cu evaluarea nivelului de risc
Ordinul DNSC nr. 2/2025 reglementează două procese distincte.
1. Evaluarea gradului de perturbare a serviciului
Această evaluare stabilește dacă impactul produs de perturbarea serviciului este:
scăzut;
mediu;
ridicat.
Rezultatul poate influența calificarea organizației drept entitate esențială sau importantă.
2. Evaluarea nivelului de risc al entității
Aceasta este realizată prin mecanismele:
NIS2@RO;
ENIRE@RO, atunci când platforma este indisponibilă sau când se dorește o preevaluare locală.
Evaluarea nivelului de risc urmărește stabilirea categoriei de măsuri tehnice, operaționale și organizatorice pe care entitatea trebuie să le implementeze.
Cele două evaluări sunt corelate, dar nu sunt identice:
gradul de perturbare analizează consecințele afectării serviciului;
nivelul de risc analizează riscurile cibernetice în raport cu actorii amenințării, tipurile de atac, dimensiunea entității, impactul și probabilitatea.
Criteriile analizate pentru efectul perturbator
Criteriile și pragurile din anexa nr. 1 la Ordinul DNSC nr. 2/2025 operaționalizează situațiile prevăzute la art. 9 lit. b) și c) din OUG nr. 155/2024.
Analiza se realizează pe șase dimensiuni:
drepturile și libertățile fundamentale;
economia națională;
sănătatea și viața persoanelor;
impactul financiar;
apărarea, ordinea publică și securitatea națională;
impactul transsectorial sau transfrontalier.
Atunci când sunt aplicabile cel puțin două dimensiuni, nivelul general al impactului este determinat de nivelul cel mai ridicat rezultat în urma analizei.
De exemplu, dacă impactul este:
scăzut asupra economiei;
mediu asupra drepturilor fundamentale;
ridicat asupra sănătății;
nivelul relevant al impactului va fi ridicat.
Nivelurile impactului
Impact ridicat
Impactul este ridicat atunci când perturbarea serviciului produce consecințe foarte grave sau catastrofale, la nivel național, asupra:
rețelelor și sistemelor informatice;
activelor;
persoanelor;
statului;
serviciilor intersectoriale;
serviciilor transfrontaliere din Uniunea Europeană.
Impact mediu
Impactul este mediu atunci când perturbarea serviciului produce consecințe grave, la nivel național, asupra acelorași categorii.
Impact scăzut
Impactul este scăzut atunci când consecințele sunt limitate și afectează capacitatea entității de a-și îndeplini misiunea sau obiectivele, dar entitatea își poate îndeplini în continuare funcțiile principale, chiar dacă eficacitatea acestora este redusă semnificativ.
Pragurile oficiale prevăzute de Ordinul DNSC nr. 2/2025
1. Impactul asupra drepturilor și libertăților fundamentale
Impact ridicat
Impactul este ridicat atunci când:
sunt afectate datele cu caracter personal ale unui număr mai mare de 1.000.000 de persoane; sau
este afectat accesul la servicii publice esențiale pentru cel puțin 115.000 de persoane.
Impact mediu
Impactul este mediu atunci când:
sunt afectate datele cu caracter personal ale unui număr mai mare de 200.000 de persoane; sau
este afectat accesul la servicii publice esențiale pentru cel puțin 25.000 de persoane.
În analiză trebuie luate în calcul persoanele afectate în mod real sau previzibil, nu doar numărul clienților contractuali direcți.
2. Impactul asupra economiei naționale
Impact ridicat
Impactul este ridicat atunci când perturbarea:
provoacă pierderi de peste 0,1% din PIB-ul României;
afectează cel puțin 25% din valoarea serviciilor dintr-un sector prevăzut în anexele nr. 1 sau nr. 2;
provoacă distrugeri la nivelul unei infrastructuri critice.
Impact mediu
Impactul este mediu atunci când:
este afectată furnizarea serviciilor dintr-un sector prevăzut în anexele nr. 1 sau nr. 2;
este afectată funcționarea unei infrastructuri critice.
Pentru fundamentarea evaluării pot fi utilizate:
valoarea serviciilor furnizate;
cota de piață;
durata estimată a perturbării;
pierderile directe și indirecte;
dependențele economice;
efectele asupra lanțurilor de aprovizionare;
rolul serviciului în funcționarea infrastructurilor critice.
3. Impactul asupra sănătății și vieții persoanelor
Impact ridicat
Impactul este ridicat atunci când perturbarea provoacă:
decesul;
îmbolnăvirea cronică;
infirmitatea a mai mult de 50 de persoane;
leziuni traumatice sau afectarea sănătății a mai mult de 115.000 de persoane.
Formularea oficială trebuie interpretată cu atenție: producerea unui deces este suficientă pentru atingerea nivelului ridicat.
Impact mediu
Impactul este mediu atunci când:
sunt provocate leziuni traumatice;
este afectată sănătatea persoanelor.
Pentru nivelul mediu, textul ordinului nu stabilește un prag numeric minim.
4. Impactul financiar
Impact ridicat
Impactul financiar este ridicat atunci când perturbarea provoacă o pierdere de cel puțin:
2.500 de lei pentru fiecare persoană afectată;
asupra unui număr de cel puțin 115.000 de persoane.
Impact mediu
Impactul financiar este mediu atunci când perturbarea provoacă o pierdere de cel puțin:
2.500 de lei pentru fiecare persoană afectată;
asupra unui număr de cel puțin 25.000 de persoane.
Acest criteriu nu se referă la o pierdere totală de 25.000 sau 115.000 de euro.
Pragul oficial combină:
valoarea minimă a pierderii individuale;
numărul minim al persoanelor afectate.
5. Impactul asupra apărării, ordinii publice și securității naționale
Impact ridicat
Impactul este ridicat atunci când:
este afectată capacitatea statului de a asigura apărarea, ordinea publică sau securitatea națională;
este generată incapacitatea statului de a-și îndeplini funcțiile principale;
este produs un prejudiciu grav reputației statului;
este afectată grav încrederea cetățenilor în stat.
Impact mediu
Impactul este mediu atunci când este afectată capacitatea statului de a asigura activități din sfera:
apărării;
ordinii publice;
securității naționale;
iar consecințele pot fi grave pentru siguranța persoanelor sau a proprietății private.
6. Impactul transsectorial sau transfrontalier
Impact ridicat
Impactul este ridicat atunci când:
sunt afectate cel puțin două sectoare;
este afectat cel puțin 20% din volumul serviciilor esențiale din minimum un sector;
sau atunci când obligațiile României rezultate din dreptul internațional și din cadre multilaterale nu mai pot fi îndeplinite.
Impact mediu
Impactul este mediu atunci când:
sunt afectate cel puțin două sectoare;
este afectat cel puțin 5% din volumul serviciilor esențiale din minimum un sector;
sau atunci când este afectată capacitatea României de a-și îndeplini obligațiile internaționale.
Evaluarea trebuie să urmărească efectele reale în cascadă, inclusiv dependențele dintre:
energie și telecomunicații;
sănătate și alimentarea cu apă;
servicii TIC și administrație publică;
transport și infrastructură digitală;
sector financiar și furnizori tehnologici;
producție și lanțuri de aprovizionare.
Cum influențează impactul clasificarea entității?
Articolul 2 alin. (4) din criteriile aprobate prin Ordinul DNSC nr. 2/2025 stabilește următoarea logică.
Entitate esențială
O entitate dintr-un sector prevăzut în anexa nr. 1 la OUG nr. 155/2024 este entitate esențială atunci când:
nu a fost deja identificată drept entitate esențială prin celelalte criterii legale;
atinge sau depășește pragul ridicat al impactului generat de perturbarea serviciului.
Entitate importantă
O entitate dintr-un sector prevăzut în anexa nr. 1 sau anexa nr. 2 este entitate importantă atunci când:
nu a fost deja identificată drept entitate importantă prin celelalte criterii;
nu a fost clasificată drept entitate esențială;
atinge sau depășește pragul mediu al impactului.
Prin urmare:
Sector
Impact scăzut
Impact mediu
Impact ridicat
Anexa nr. 1
Nu conduce singur la încadrare prin acest criteriu
Entitate importantă
Entitate esențială
Anexa nr. 2
Nu conduce singur la încadrare prin acest criteriu
Entitate importantă
Entitate importantă
Pentru serviciile din anexa nr. 2, atingerea pragului ridicat nu transformă automat organizația în entitate esențială. Clasificarea rămâne, în baza acestui criteriu, cea de entitate importantă.
Situația furnizorului unic
Criteriul furnizorului unic este tratat distinct de evaluarea pragurilor de impact.
Potrivit Ordinului DNSC nr. 2/2025:
o entitate care este unicul furnizor în România al unui serviciu din anexa nr. 1 este entitate esențială, dacă nu a fost deja identificată astfel;
o entitate care este unicul furnizor în România al unui serviciu din anexa nr. 2 este entitate importantă, dacă nu a fost deja identificată astfel.
Prin urmare, furnizorul unic nu trebuie introdus într-un calcul general de tip Scăzut–Mediu–Ridicat.
Este un criteriu juridic distinct, care poate determina direct clasificarea entității.
Ce date trebuie pregătite pentru evaluare?
Evaluarea trebuie bazată pe informații verificabile și documentate.
Organizația ar trebui să pregătească:
lista completă a serviciilor din anexele nr. 1 și nr. 2;
descrierea funcțională a fiecărui serviciu;
numărul utilizatorilor direcți și indirecți;
numărul persoanelor ale căror date pot fi afectate;
beneficiarii publici și privați;
aria geografică deservită;
sectoarele dependente;
serviciile esențiale susținute;
alternativele disponibile;
durata maximă tolerabilă a întreruperii;
capacitatea de substituire a serviciului;
efectele asupra sănătății și siguranței;
valoarea pierderilor individuale și agregate;
impactul asupra infrastructurilor critice;
efectele transfrontaliere;
scenariile de indisponibilitate;
scenariile de compromitere a confidențialității;
scenariile de funcționare incorectă;
documentele justificative și sursele datelor.
Evaluarea nivelului de risc prin NIS2@RO și ENIRE@RO
După înregistrarea entității, Ordinul DNSC nr. 2/2025 prevede utilizarea a două mecanisme:
Platforma NIS2@RO;
Instrumentul ENIRE@RO.
Acestea sunt utilizate pentru stabilirea nivelului de risc al entității și a categoriei măsurilor de securitate aplicabile.
Evaluarea ia în considerare cinci tipologii de actori:
teroriști;
activiști motivați ideologic;
competitori ostili;
infractori cibernetici;
actori statali.
Pentru fiecare actor sunt analizate cinci categorii de atacuri:
sabotaj sau perturbarea furnizării serviciului;
furt de informații sau spionaj;
atacuri specifice criminalității cibernetice;
hacktivism sau vandalism cibernetic;
atacuri care vizează sau afectează imaginea entității.
Formula de calcul a riscului
Pentru fiecare combinație actor–categorie de atac, valoarea riscului este calculată prin înmulțirea următorilor parametri:
Dimensiunea entității × Natura atacului × Impact × Probabilitate
Valorile prevăzute de metodologie sunt:
Dimensiunea entității
întreprindere mică sau microîntreprindere: 1;
întreprindere mijlocie: 2;
întreprindere mare: 3.
Pentru administrația publică:
până la 49 de angajați: 1;
între 50 și 249 de angajați: 2;
minimum 250 de angajați: 3.
Natura atacului
atac global: 1;
atac țintit: 2.
Impact
scăzut: 0;
mediu: 5;
ridicat: 10.
Probabilitate
scăzută: 0;
medie: 0,5;
ridicată: 1.
Nivelurile măsurilor de securitate
Scorul general determină categoria de cerințe de securitate cibernetică:
Scor general
Nivelul măsurilor
0–99 puncte
Nivel de bază
100–199 puncte
Nivel important
200–1.500 puncte
Nivel esențial
Nivelul măsurilor de securitate nu trebuie confundat cu statutul juridic al entității.
De exemplu, termenii „important” și „esențial” pot apărea în două contexte:
entitate importantă sau entitate esențială;
nivel important sau nivel esențial al măsurilor de securitate.
Acestea sunt concepte corelate, dar distincte.
Entități exceptate de la evaluarea nivelului de risc
Ordinul prevede că anumite categorii nu realizează evaluarea nivelului de risc conform metodologiei ENIRE@RO.
Printre acestea se află:
entitățile din sectorul bancar;
furnizorii digitali din anexa nr. 2;
anumite infrastructuri ale pieței financiare cărora li se aplică DORA;
anumite entități din infrastructura digitală cărora li se aplică Regulamentul de punere în aplicare (UE) 2024/2690.
Aceste entități aplică cerințele prevăzute de reglementările sectoriale europene corespunzătoare.
Excepția privește evaluarea nivelului de risc din metodologia Ordinului nr. 2/2025 și trebuie analizată distinct față de celelalte obligații NIS2.
Când se recalculează scorul general al entității?
Conform Ordinului DNSC nr. 2/2025, entitățile își recalculează scorul general:
o dată la 3 ani;
ori de câte ori este depășit pragul ridicat al impactului produs de perturbarea serviciului.
Excepția se aplică atunci când entitatea implementează deja cel mai înalt nivel de măsuri de securitate cibernetică.
Entitățile pot recalcula scorul și atunci când impactul scade sub pragul aferent sectorului.
Prin urmare, Ordinul nu instituie o obligație generală de recalculare anuală.
Ce se întâmplă dacă NIS2@RO este indisponibilă?
În cazul indisponibilității Platformei NIS2@RO poate fi utilizat instrumentul ENIRE@RO, descărcat și folosit local.
După restabilirea platformei, entitatea trebuie să:
completeze și să încarce raportul;
transmită documentele justificative, după caz;
finalizeze încărcarea într-un termen de maximum 20 de zile de la disponibilizarea platformei.
DNSC validează și confirmă acțiunile în termenul prevăzut de metodologie.
Greșeli frecvente
„Suntem sub pragul de 50 de angajați, deci NIS2 nu se aplică”
Greșit. O entitate mică poate fi clasificată pe baza efectului perturbator, a caracterului de furnizor unic sau a altor criterii speciale.
Aplicarea pragurilor asupra unui singur serviciu ales arbitrar
Entitatea trebuie să analizeze toate serviciile furnizate care se încadrează în anexele nr. 1 și nr. 2.
Confundarea evaluării perturbării cu ENIRE@RO
Evaluarea gradului de perturbare poate influența încadrarea juridică.
ENIRE@RO stabilește nivelul de risc și categoria măsurilor de securitate.
Utilizarea unui calcul „MAX” pentru lit. a), b), c) și d)
Ordinul nu prevede un asemenea algoritm general.
Criteriul furnizorului unic și importanța specifică trebuie analizate distinct, în conformitate cu OUG nr. 155/2024 și procesul de notificare.
Pragurile Scăzut–Mediu–Ridicat aprobate prin anexa nr. 1 la Ordinul nr. 2/2025 se aplică impactului prevăzut la art. 9 lit. b) și c).
Calcularea greșită a impactului financiar
Pragul nu reprezintă o pierdere totală de 25.000 sau 115.000 de euro.
Este necesară o pierdere de minimum 2.500 de lei asupra a minimum 25.000 sau 115.000 de persoane.
Considerarea impactului ridicat din anexa nr. 2 drept temei automat pentru entitate esențială
Doar entitățile din anexa nr. 1 pot deveni entități esențiale prin atingerea pragului ridicat al impactului.
Pentru anexa nr. 2, clasificarea rezultată din acest criteriu este cea de entitate importantă.
Lipsa justificărilor
Datele introduse trebuie susținute prin:
surse interne;
evidențe contractuale;
date operaționale;
statistici;
estimări documentate;
analize tehnice;
scenarii de continuitate;
documente justificative.
Exemplu: furnizor regional de apă potabilă
Un operator deservește 180.000 de persoane și furnizează apă către spitale, autorități locale și operatori economici.
Numărul utilizatorilor nu atinge singur pragul de 1.000.000 de persoane pentru afectarea datelor și nici pragul de 115.000 nu trebuie aplicat automat oricărei întreruperi.
Trebuie stabilit concret dacă perturbarea:
afectează accesul la un serviciu public esențial;
produce leziuni sau afectează sănătatea;
afectează cel puțin două sectoare;
afectează minimum 20% din volumul serviciilor esențiale dintr-un sector;
compromite funcționarea unei infrastructuri critice.
Dacă cel puțin una dintre dimensiunile aplicabile atinge nivelul ridicat, iar serviciul aparține anexei nr. 1, entitatea poate fi clasificată drept entitate esențială.
Exemplu: furnizor TIC pentru instituții financiare
O companie cu 25 de angajați furnizează o platformă utilizată de mai multe instituții financiare.
Dimensiunea redusă nu exclude încadrarea.
Evaluarea trebuie să stabilească:
dacă serviciul aparține unei categorii prevăzute în anexe;
dacă furnizorul este unic în România;
câte servicii și sectoare sunt afectate;
câte persoane ar suporta pierderi de minimum 2.500 de lei;
dacă perturbarea afectează infrastructuri financiare sau funcții esențiale;
dacă sunt îndeplinite pragurile transsectoriale.
Afirmația că blocarea unui anumit număr de tranzacții conduce automat la impact ridicat nu este suficientă. Concluzia trebuie raportată la pragurile exprese din ordin.
Cum sprijină CysNis procesul de evaluare
Modulul dedicat din platforma CysNis poate organiza procesul în conformitate cu structura oficială:
inventarierea serviciilor din anexele nr. 1 și nr. 2;
evaluarea fiecărei dimensiuni de impact;
aplicarea pragurilor oficiale;
identificarea nivelului maxim aplicabil;
analiza separată a furnizorului unic;
corelarea rezultatului cu anexa sectorială;
centralizarea justificărilor;
păstrarea dovezilor;
generarea raportului intern;
pregătirea informațiilor necesare notificării;
integrarea cu evaluarea ENIRE@RO;
păstrarea istoricului și a versiunilor.
Rezultatul generat automat trebuie verificat de persoane care cunosc:
activitatea organizației;
infrastructura tehnologică;
serviciile furnizate;
dependențele operaționale;
cadrul juridic aplicabil.
Platforma sprijină procesul, dar responsabilitatea privind exactitatea informațiilor și asumarea evaluării aparține entității.
Concluzie
Evaluarea gradului de perturbare nu este o simplă formalitate administrativă.
Aceasta poate determina dacă o organizație care nu a fost deja încadrată prin criteriile generale devine:
entitate importantă;
entitate esențială;
sau rămâne în afara încadrării bazate pe efectul perturbator.
Pentru realizarea corectă a evaluării, organizația trebuie să:
identifice toate serviciile relevante din anexele nr. 1 și nr. 2;
analizeze întreruperea, compromiterea confidențialității și afectarea funcționării;
aplice pragurile oficiale pentru cele șase dimensiuni;
păstreze nivelul cel mai ridicat dintre dimensiunile aplicabile;
coreleze rezultatul cu anexa sectorială;
analizeze separat criteriul furnizorului unic și celelalte criterii legale;
documenteze toate datele și ipotezele;
utilizeze ulterior NIS2@RO sau ENIRE@RO pentru evaluarea nivelului de risc.
O evaluare corectă oferă conducerii o bază juridică și tehnică defensabilă pentru încadrarea NIS2, notificarea DNSC și stabilirea măsurilor de securitate cibernetică aplicabile.
ProDefence oferă servicii de verificare a încadrării NIS2, evaluare a gradului de perturbare, analiză ENIRE@RO, pregătire a notificării DNSC și implementare a măsurilor tehnice, operaționale și organizatorice.
Întrebări frecvente
Ce înseamnă perturbarea unui serviciu?
Perturbarea include întreruperea serviciului, afectarea confidențialității sau afectarea modului său de funcționare.
Evaluarea se aplică tuturor entităților?
Nu. Ordinul vizează entitățile care nu au fost deja calificate drept esențiale sau importante în baza criteriilor legale enumerate și care furnizează servicii din anexele nr. 1 și nr. 2.
Care sunt nivelurile impactului?
Impactul poate fi scăzut, mediu sau ridicat.
Cum se stabilește nivelul general?
Atunci când sunt aplicabile cel puțin două dimensiuni, se utilizează nivelul cel mai ridicat rezultat.
O entitate din anexa nr. 2 poate deveni esențială prin impact ridicat?
Nu în baza criteriului privind gradul de perturbare. Entitatea din anexa nr. 2 care atinge cel puțin pragul mediu este clasificată drept entitate importantă.
Ce se întâmplă dacă o entitate din anexa nr. 1 atinge pragul ridicat?
Aceasta este clasificată drept entitate esențială, dacă nu a fost deja identificată astfel în baza altui criteriu.
ENIRE@RO stabilește dacă organizația intră sub NIS2?
Nu. ENIRE@RO este utilizat pentru evaluarea nivelului de risc și stabilirea categoriei măsurilor de securitate aplicabile entităților înregistrate.
Cât de des se recalculează scorul ENIRE@RO?
Scorul general se recalculează o dată la trei ani și ori de câte ori este depășit pragul ridicat al impactului, cu excepțiile prevăzute de ordin.
Care sunt nivelurile măsurilor de securitate?
Nivel de bază pentru 0–99 puncte, nivel important pentru 100–199 de puncte și nivel esențial pentru 200–1.500 de puncte.
Evaluarea trebuie justificată?
Da. Datele și valorile utilizate trebuie fundamentate, iar modificarea valorilor sectoriale predefinite trebuie motivată temeinic și transmisă DNSC pentru validare, atunci când este cazul.
Primăriile nu intră automat sub incidența NIS2 doar pentru că sunt autorități publice. Totuși, faptul că aparțin administrației publice locale nu înseamnă că pot exclude aplicabilitatea OUG nr. 155/2024 fără o analiză documentată.
Încadrarea trebuie verificată în funcție de serviciile furnizate sau administrate, operatorii implicați, sistemele informatice care susțin aceste servicii și efectele pe care o perturbare le-ar putea produce asupra cetățenilor, sănătății, siguranței publice, economiei ori altor servicii critice.
Pentru a sprijini autoritățile locale în realizarea acestei evaluări, Prodefence, împreună cu platforma CysNis, publică „Ghidul practic pentru verificarea încadrării primăriilor în NIS2” — un document operațional care explică pas cu pas cum trebuie analizată aplicabilitatea cadrului național NIS2.
Primăriile intră automat sub NIS2?
Nu.
În cadrul sectorului „Administrație publică” din Anexa nr. 1 la OUG nr. 155/2024 sunt vizate entitățile administrației publice centrale, în condițiile prevăzute de actul normativ. Primăriile sunt autorități ale administrației publice locale și, prin urmare, nu sunt încadrate automat în NIS2 exclusiv în baza statutului lor administrativ.
Această concluzie nu încheie însă analiza.
OUG nr. 155/2024 transpune în România Directiva NIS2 și stabilește domeniul de aplicare în funcție de mai multe elemente: sectorul de activitate, tipul entității, serviciile furnizate, dimensiunea organizației și anumite criterii speciale de impact sau importanță.
Prin urmare, întrebarea corectă nu este doar:
„Primăria este administrație publică centrală sau regională?”
Întrebarea completă este:
„Primăria, un serviciu intern sau un operator local furnizează, operează ori susține un serviciu care se regăsește în anexele OUG nr. 155/2024?”
Aceasta este și regula centrală pe care se bazează ghidul elaborat de Prodefence.
De ce este necesară o analiză separată pentru fiecare primărie?
Structura și atribuțiile autorităților locale diferă semnificativ.
Unele primării îndeplinesc predominant funcții administrative, precum:
taxe și impozite locale;
registratură și gestionarea documentelor;
urbanism și autorizări;
evidența patrimoniului;
servicii online pentru cetățeni.
Alte primării furnizează direct sau prin structuri aflate în subordine servicii precum:
alimentarea cu apă potabilă;
colectarea și tratarea apelor uzate;
gestionarea deșeurilor;
transportul public local;
servicii medicale;
infrastructură digitală;
găzduirea aplicațiilor pentru alte instituții;
servicii TIC gestionate pentru alte entități.
În consecință, două primării cu dimensiuni similare pot ajunge la rezultate diferite în urma verificării NIS2.
Una poate avea o neîncadrare documentată, iar cealaltă poate furniza un serviciu dintr-un sector menționat expres în Anexa nr. 1 sau Anexa nr. 2 la OUG nr. 155/2024.
Serviciile care trebuie verificate cu prioritate
Analiza trebuie să pornească de la inventarierea completă a serviciilor publice și operaționale, nu doar de la lista sistemelor IT existente.
Apă potabilă și ape uzate
Apa potabilă și apele uzate sunt sectoare incluse în Anexa nr. 1 la OUG nr. 155/2024.
Dacă primăria furnizează direct un asemenea serviciu, printr-un compartiment intern sau printr-o structură fără personalitate juridică, trebuie analizate:
tipul exact de serviciu;
populația deservită;
sistemele informatice și operaționale utilizate;
operatorii și furnizorii de care depinde serviciul;
toleranța la indisponibilitate;
efectele unei întreruperi;
criteriile generale și speciale de încadrare.
Dacă serviciul este furnizat de o societate distinctă juridic, operatorul trebuie analizat separat. Primăria trebuie însă să documenteze relația de subordonare, participare, delegare sau dependență.
Gestionarea deșeurilor
Gestionarea deșeurilor este prevăzută în Anexa nr. 2.
Trebuie stabilit dacă primăria:
furnizează efectiv serviciul;
îl administrează printr-o structură internă;
îl deleagă unui operator;
acționează doar ca autoritate contractantă;
participă la o asociație de dezvoltare intercomunitară;
controlează o societate locală care prestează serviciul.
Simpla responsabilitate administrativă pentru organizarea serviciului nu trebuie confundată automat cu furnizarea efectivă a acestuia.
Transport public local
În cazul transportului public, analiza trebuie să identifice operatorul efectiv, tipul serviciului și corespondentul exact cu tipurile de entități din sectorul transporturilor.
Primăria și operatorul de transport nu trebuie tratate automat ca aceeași entitate.
Infrastructură digitală și servicii TIC
Faptul că o primărie utilizează:
servere;
servicii cloud;
un centru de date;
aplicații informatice;
o platformă de taxe;
e-mail instituțional;
un website;
o rețea internă,
nu înseamnă că primăria devine automat furnizor de infrastructură digitală sau furnizor de servicii TIC gestionate.
Este relevant dacă primăria furnizează asemenea servicii către alte entități, în condițiile și sub forma prevăzută de anexele OUG nr. 155/2024.
Un exemplu care necesită o analiză aprofundată este cel al unei primării care găzduiește aplicații, administrează infrastructură sau oferă servicii IT pentru mai multe UAT-uri.
Încadrarea se analizează pe entitatea care furnizează efectiv serviciul
Unul dintre cele mai importante aspecte este identificarea furnizorului real.
Serviciul poate fi operat de:
aparatul propriu al primăriei;
un serviciu public fără personalitate juridică;
o instituție subordonată;
o societate comercială locală;
o regie autonomă;
o asociație de dezvoltare intercomunitară;
un operator delegat;
un furnizor privat.
În cazul unei entități distincte juridic, analiza NIS2 trebuie realizată separat pentru acea entitate.
Primăria trebuie totuși să păstreze o evidență privind:
serviciul furnizat;
operatorul responsabil;
contractul sau actul de delegare;
dependențele operaționale;
obligațiile de raportare;
cerințele de securitate incluse în contract;
mecanismele de continuitate;
responsabilitățile în cazul unui incident.
Fluxul practic de verificare a încadrării
Ghidul Prodefence propune un proces operațional care poate fi aplicat de comune, orașe, municipii și municipii reședință de județ.
1. Inițierea formală a verificării
Conducerea instituției trebuie să dispună realizarea evaluării printr-o decizie internă.
Verificarea nu trebuie delegată exclusiv departamentului IT. Încadrarea presupune informații juridice, administrative, contractuale, tehnice și operaționale.
Echipa ar trebui să includă, după caz:
reprezentantul conducerii;
secretarul general;
departamentul juridic;
IT;
achiziții;
contabilitate sau buget;
responsabilii serviciilor publice;
reprezentanții operatorilor sau structurilor subordonate.
2. Colectarea profilului administrativ
Se centralizează cel puțin:
denumirea și datele de identificare ale UAT;
tipul unității administrativ-teritoriale;
populația deservită;
numărul de angajați;
sediile și punctele de lucru;
structurile interne;
entitățile cu personalitate juridică distinctă;
operatorii delegați;
sistemele și aplicațiile informatice;
furnizorii IT și tehnologici.
3. Inventarierea serviciilor
Fiecare serviciu trebuie analizat separat.
Nu este suficientă formularea generică „primăria furnizează servicii publice”. Trebuie stabilit:
care este serviciul;
cine îl furnizează efectiv;
cui îi este furnizat;
ce infrastructură îl susține;
ce date sunt procesate;
de ce furnizori depinde;
cât timp poate fi indisponibil;
ce impact ar avea perturbarea sa.
4. Maparea la anexele OUG nr. 155/2024
Pentru fiecare serviciu se verifică:
dacă se regăsește într-un sector din Anexa nr. 1;
dacă se regăsește într-un sector din Anexa nr. 2;
dacă tipul exact de entitate corespunde celui prevăzut în anexă;
dacă primăria este furnizorul efectiv;
dacă serviciul este delegat unei entități separate;
dacă sunt aplicabile criteriile speciale prevăzute de art. 9.
Scopul nu este forțarea încadrării, ci stabilirea unei concluzii verificabile și argumentate.
5. Evaluarea efectului perturbator
Atunci când este identificat un serviciu relevant, trebuie analizate consecințele unei perturbări.
Ordinul directorului DNSC nr. 2/2025 reglementează criteriile și pragurile utilizate pentru determinarea gradului de perturbare și metodologia de evaluare a nivelului de risc al entităților.
Evaluarea trebuie să urmărească cel puțin:
numărul beneficiarilor afectați;
durata estimată a întreruperii;
efectele asupra sănătății și vieții persoanelor;
impactul asupra siguranței publice;
impactul financiar și economic;
afectarea drepturilor și libertăților persoanelor;
impactul asupra altor instituții și operatori;
dependențele intersectoriale;
afectarea datelor personale sau operaționale.
Un scenariu de perturbare poate avea ca punct de plecare:
un atac ransomware;
compromiterea unui cont privilegiat;
indisponibilitatea unui furnizor cloud;
o avarie a infrastructurii;
compromiterea unei aplicații;
pierderea conectivității;
coruperea sau indisponibilitatea datelor;
întreruperea unui serviciu tehnologic externalizat.
6. Utilizarea mecanismelor NIS2@RO
După colectarea și validarea datelor, rezultatul nu trebuie stabilit exclusiv printr-o apreciere informală.
Ordinul directorului DNSC nr. 1/2025 reglementează cerințele procesului de notificare în vederea înregistrării și metodele de transmitere a informațiilor. DNSC pune la dispoziție mecanismele NIS2@RO pentru identificare, calificare și notificare.
Primăria trebuie să păstreze:
formularul completat;
rezultatul generat;
documentele justificative;
ipotezele utilizate;
capturile sau fișierele exportate;
comunicările cu DNSC;
răspunsurile la eventualele solicitări de clarificare;
decizia conducerii.
Cele patru rezultate posibile ale analizei
1. Neîncadrare documentată
Primăria nu intră automat prin sectorul administrației publice centrale, nu furnizează direct servicii care corespund anexelor și nu sunt incidente criterii speciale relevante.
În acest caz se recomandă:
aprobarea unei fișe de neîncadrare;
arhivarea dosarului;
stabilirea unei date de revizuire;
reluarea analizei la apariția unor servicii sau operatori noi;
implementarea unor măsuri minime de securitate cibernetică.
2. Posibilă încadrare – clarificare necesară
Există servicii relevante, dar rolul primăriei sau al operatorului nu este suficient de clar.
Exemple:
serviciu local de apă furnizat printr-o structură internă;
gestionarea directă a deșeurilor;
operator subordonat;
platformă IT utilizată de mai multe UAT-uri;
serviciu TIC furnizat altor instituții;
structură fără personalitate juridică.
Este necesară completarea analizei și utilizarea mecanismelor NIS2@RO.
3. Încadrare probabilă
Primăria sau o structură a acesteia furnizează direct un serviciu care corespunde unui sector și unui tip de entitate din anexele OUG nr. 155/2024 ori îndeplinește criterii speciale relevante.
Se pregătesc:
notificarea;
dosarul justificativ;
evaluarea riscurilor;
matricea de conformitate;
planul de implementare;
documentația de securitate;
dovezile de aplicare a măsurilor.
4. Operator local potențial încadrabil
Primăria nu este furnizorul direct, dar o societate, instituție sau un serviciu public local poate intra sub incidența NIS2.
Operatorul trebuie să efectueze propria analiză, iar primăria trebuie să clarifice relațiile de guvernanță, responsabilitățile contractuale, raportările și cerințele de securitate.
De ce trebuie documentată și neîncadrarea?
O concluzie de tipul „primăria nu intră sub NIS2” nu este suficientă în lipsa documentelor care demonstrează modul în care a fost obținută.
Dosarul de verificare ar trebui să conțină:
decizia de inițiere și componența echipei;
datele administrative ale UAT;
lista serviciilor publice;
inventarul operatorilor și entităților locale;
inventarul sistemelor IT și al furnizorilor;
maparea serviciilor la anexele OUG nr. 155/2024;
analiza criteriilor art. 9;
scenariile și fișele privind perturbarea;
rezultatele NIS2@RO;
concluzia și aprobarea conducerii;
istoricul revizuirilor.
Primăria trebuie să poată demonstra atât de ce intră, cât și de ce nu intră sub incidența NIS2.
Când trebuie reluată verificarea?
Analiza nu trebuie tratată ca un exercițiu unic.
Este recomandată revizuirea anuală și ori de câte ori apare una dintre următoarele situații:
înființarea unui serviciu public nou;
preluarea unui serviciu de la un operator;
delegarea sau externalizarea unui serviciu;
înființarea unei societăți locale;
reorganizarea aparatului de specialitate;
implementarea unei platforme digitale comune;
furnizarea de servicii IT altor instituții;
modificarea populației sau ariei deservite;
apariția unui incident cibernetic semnificativ;
modificarea legislației sau a instrucțiunilor DNSC.
Cadrul legislativ trebuie consultat în forma actualizată. OUG nr. 155/2024 a fost aprobată și modificată prin Legea nr. 124/2025, iar în iulie 2026 a intervenit și Legea nr. 123/2026, care completează art. 36 al ordonanței.
Ce trebuie să facă primăria după confirmarea încadrării?
După stabilirea unei încadrări sau a unei probabilități rezonabile de aplicabilitate, începe etapa de implementare NIS2.
Aceasta include, în principal:
notificarea și înregistrarea;
stabilirea guvernanței NIS2;
desemnarea responsabilităților;
evaluarea riscurilor;
analiza infrastructurii și a dependențelor;
stabilirea măsurilor de securitate;
elaborarea politicilor și procedurilor;
managementul incidentelor;
securitatea lanțului de aprovizionare;
continuitatea activității;
instruirea conducerii și a personalului;
monitorizarea implementării;
păstrarea dovezilor;
auditul și supravegherea conformității.
Pentru această etapă poate fi utilizat ghidul general „Primii pași în NIS2 România”, împreună cu instrumentele de implementare și monitorizare disponibile în platforma CysNis.
CysNis – suport digital pentru verificarea și implementarea NIS2
CysNis este o platformă dezvoltată de Prodefence pentru susținerea procesului de încadrare, implementare, monitorizare și documentare a cerințelor NIS2.
Platforma poate sprijini primăriile și operatorii locali în:
centralizarea datelor de identificare;
evaluarea preliminară a încadrării;
gestionarea informațiilor necesare notificării;
analiza efectului perturbator;
construirea matricei de conformitate;
evaluarea internă;
gestionarea registrului de riscuri;
planificarea implementării măsurilor;
generarea și administrarea documentelor;
monitorizarea progresului;
supravegherea executivă de către conducere;
pregătirea dovezilor pentru audit și control.
CysNis nu înlocuiește mecanismele oficiale DNSC și nici decizia autorității competente. Platforma oferă însă cadrul operațional necesar pentru pregătirea, organizarea și documentarea informațiilor care stau la baza procesului de conformitate.
Suport specializat Prodefence pentru primării și operatorii locali
Prodefence oferă servicii specializate pentru autoritățile publice locale și entitățile aflate în subordinea acestora:
Primăriile nu intră automat sub NIS2 ca administrații publice centrale sau regionale, dar au obligația practică de a verifica și documenta dacă serviciile furnizate, administrate sau operate le pot aduce în domeniul de aplicare al OUG nr. 155/2024.
Încadrarea unei organizații în domeniul de aplicare al NIS2 nu poate fi realizată exclusiv prin verificarea codului CAEN principal.
În practică, numeroase organizații pornesc analiza de la obiectul principal de activitate și trag concluzia că, dacă acel cod nu apare în mod evident asociat unui sector reglementat, organizația nu intră sub incidența cerințelor NIS2.
Această abordare poate conduce la concluzii greșite.
Încadrarea se face în funcție de activitatea efectiv desfășurată
NIS2 și legislația națională de transpunere urmăresc tipul de entitate, serviciile furnizate, rolul acesteia într-un sector relevant și impactul pe care întreruperea activității îl poate produce.
Prin urmare, analiza trebuie să pornească de la activitatea efectivă a organizației, nu doar de la formularea înscrisă în certificatul constatator sau de la codul CAEN principal.
O organizație poate avea un cod CAEN aparent nerelevant, dar poate desfășura activități secundare, conexe sau autorizate care intră în mod direct într-un sector vizat de NIS2.
De asemenea, poate furniza servicii esențiale unor operatori din energie, transport, sănătate, infrastructură digitală, administrație publică, servicii financiare sau altor domenii cu importanță critică.
Activitatea critică nu înseamnă automat încadrare juridică
Este necesară o distincție între importanța economică sau operațională a unei organizații și încadrarea sa juridică efectivă.
O societate poate construi, întreține, proiecta sau furniza echipamente pentru o infrastructură critică fără să fie, în mod automat, operatorul serviciului reglementat.
De exemplu, trebuie diferențiat între:
organizația care proiectează sau construiește infrastructura;
organizația care operează infrastructura;
organizația care furnizează serviciul către utilizatori;
organizația care desfășoară activități autorizate sau licențiate;
subcontractantul care prestează servicii pentru un operator reglementat.
Această diferență este esențială deoarece NIS2 nu se aplică automat tuturor furnizorilor, constructorilor, consultanților sau prestatorilor care lucrează pentru o entitate esențială sau importantă.
În același timp, anumite organizații pot intra în domeniul de aplicare prin natura activității lor proprii, prin serviciile furnizate sau prin importanța sistemică pe care o au.
Ce trebuie analizat în mod concret
O evaluare corectă a încadrării trebuie să ia în considerare cel puțin următoarele elemente:
1. Activitățile efectiv desfășurate
Trebuie identificate toate activitățile reale ale organizației, inclusiv cele secundare, auxiliare sau desfășurate în baza unor contracte speciale.
Nu este suficientă verificarea obiectului principal de activitate.
2. Serviciile furnizate
Trebuie stabilit dacă organizația furnizează un serviciu care se încadrează într-un sector sau subsector reglementat.
Este important de analizat cine sunt beneficiarii, ce tip de serviciu primesc și ce rol are acel serviciu în funcționarea activității lor.
3. Licențele, autorizațiile și acreditările
În anumite sectoare, existența unei licențe sau autorizații poate reprezenta un indicator important pentru încadrare.
Trebuie verificate licențele active, domeniul lor de aplicare și activitățile pentru care au fost emise.
4. Rolul organizației în lanțul de furnizare
O organizație poate avea un rol limitat de furnizor obișnuit sau poate reprezenta un prestator esențial, dificil de înlocuit.
Trebuie analizat dacă întreruperea serviciilor sale ar afecta doar un client sau ar produce efecte asupra unui număr mai mare de operatori, utilizatori sau servicii esențiale.
5. Gradul de dependență al beneficiarilor
Dacă beneficiarii depind în mod direct de serviciile organizației pentru continuitatea activității lor, acest aspect poate deveni relevant în analiza efectului perturbator.
Dependența trebuie evaluată din punct de vedere operațional, tehnic și contractual.
6. Dimensiunea organizației
Numărul de angajați, cifra de afaceri, activele și relațiile de control sau afiliere pot influența încadrarea.
Analiza dimensiunii trebuie realizată corect, inclusiv prin raportare la întreprinderi partenere sau legate, atunci când legislația aplicabilă impune acest lucru.
7. Importanța națională sau regională
O organizație poate avea o importanță deosebită chiar dacă nu se încadrează în mod evident printr-un cod de activitate.
Poziția pe piață, numărul de beneficiari, caracterul unic al serviciului și dificultatea înlocuirii pot fi relevante.
8. Efectul perturbator
Trebuie analizat ce s-ar întâmpla dacă serviciul furnizat de organizație ar fi indisponibil.
Pot fi relevante consecințe precum:
întreruperea unui serviciu esențial;
afectarea siguranței publice;
pierderi economice semnificative;
afectarea sănătății populației;
perturbarea activității unor autorități;
afectarea infrastructurilor digitale;
blocarea unor lanțuri de aprovizionare;
impactul asupra altor sectoare critice.
Codul CAEN este doar un punct de plecare
Codul CAEN poate fi util pentru orientarea inițială, dar nu trebuie tratat ca un criteriu exclusiv.
Acesta descrie o activitate economică declarată, dar nu reflectă întotdeauna în mod complet:
toate activitățile organizației;
serviciile efectiv furnizate;
licențele deținute;
rolul în infrastructuri sau servicii esențiale;
dependențele operaționale;
importanța sistemică;
efectul perturbator al întreruperii activității.
Prin urmare, o concluzie bazată doar pe codul CAEN poate fi incompletă.
Furnizorii unei entități NIS2 nu devin automat entități NIS2
Un alt aspect frecvent interpretat greșit este relația dintre entitățile reglementate și furnizorii acestora.
Faptul că o organizație prestează servicii pentru o entitate esențială sau importantă nu determină automat propria sa încadrare sub NIS2.
Totuși, organizația poate fi supusă indirect unor cerințe contractuale mai stricte privind securitatea cibernetică, continuitatea, raportarea incidentelor, controlul accesului, protecția datelor și managementul riscurilor.
Entitățile reglementate trebuie să își gestioneze riscurile aferente lanțului de aprovizionare, iar acest lucru poate conduce la extinderea cerințelor de securitate către furnizori și subcontractanți.
În consecință, chiar și o organizație care nu intră direct sub NIS2 poate fi obligată contractual să respecte anumite standarde și măsuri de securitate.
Încadrarea directă și relevanța indirectă
În analiza unei organizații trebuie diferențiate două situații:
Încadrare directă
Organizația îndeplinește criteriile legale privind sectorul, tipul entității, dimensiunea sau identificarea individuală și devine entitate esențială sau importantă.
În această situație, obligațiile NIS2 îi sunt direct aplicabile.
Relevanță indirectă
Organizația nu este ea însăși entitate NIS2, dar furnizează produse sau servicii unor entități reglementate.
În acest caz, poate fi supusă cerințelor de securitate prin contracte, proceduri de achiziție, audituri de furnizor, acorduri privind nivelul serviciilor sau cerințe de continuitate.
Cele două situații nu trebuie confundate.
Identificarea individuală
În anumite cazuri, o organizație poate fi considerată relevantă chiar dacă nu rezultă o încadrare evidentă dintr-o analiză standard.
Pot fi avute în vedere elemente precum:
caracterul unic al serviciului;
imposibilitatea înlocuirii rapide;
importanța pentru siguranța publică;
riscul sistemic;
dependența altor sectoare;
impactul național sau regional;
consecințele majore ale întreruperii activității.
Astfel, analiza nu trebuie să se limiteze la o verificare formală.
Riscurile unei încadrări greșite
O organizație care se consideră în mod eronat în afara domeniului de aplicare poate întârzia implementarea măsurilor obligatorii.
Consecințele pot include:
nerespectarea obligațiilor de notificare;
lipsa măsurilor adecvate de management al riscurilor;
lipsa responsabilității clare la nivel de conducere;
nepregătirea pentru raportarea incidentelor;
lipsa documentației și a dovezilor de conformitate;
dificultăți în relația cu autoritățile;
sancțiuni;
răspundere managerială;
pierderea unor contracte sau oportunități comerciale.
În sens invers, o încadrare nejustificată poate conduce la costuri inutile, birocratizare și implementarea unor obligații care nu sunt aplicabile în mod direct.
Cum trebuie realizată analiza
O analiză profesionistă de încadrare ar trebui să includă:
identificarea tuturor activităților organizației;
verificarea activităților principale și secundare;
analiza serviciilor și produselor furnizate;
verificarea licențelor și autorizațiilor;
analiza beneficiarilor și a contractelor relevante;
evaluarea dimensiunii întreprinderii;
verificarea relațiilor cu întreprinderi partenere sau legate;
analiza rolului în lanțul de aprovizionare;
evaluarea efectului perturbator;
documentarea concluziei și a argumentelor;
revizuirea periodică a încadrării.
Analiza trebuie actualizată atunci când apar modificări privind activitățile, dimensiunea, structura grupului, licențele, contractele sau serviciile furnizate.
Încadrarea sub NIS2 nu reprezintă un exercițiu formal bazat exclusiv pe codul CAEN
Este necesară o analiză juridică, operațională și tehnică a organizației.
Trebuie înțelese activitățile efectiv desfășurate, serviciile furnizate, rolul în sector, dimensiunea, licențele, dependențele și efectele unei eventuale întreruperi.
Încadrarea corectă poate fi stabilită doar prin corelarea tuturor acestor elemente.
În practică, întrebarea relevantă nu este doar:
„Ce cod CAEN are organizația?”
Ci mai ales:
„Ce servicii furnizează în realitate, cui le furnizează, în ce condiții și ce impact ar produce indisponibilitatea lor?”
Prodefence lansează ghidul „Primii pași în NIS2” – un instrument practic pentru organizațiile vizate de NIS2/OUG 155/2024
Implementarea cerințelor NIS2 în România nu trebuie tratată ca o simplă formalitate administrativă sau ca un proiect exclusiv IT. Pentru organizațiile vizate, NIS2 înseamnă guvernanță, management al riscurilor, securitate cibernetică, continuitate operațională, responsabilitate managerială, raportare a incidentelor și capacitatea de a demonstra conformarea prin dovezi clare.
Pentru a sprijini organizațiile aflate la începutul procesului de conformare, Prodefence S.R.L. lansează ghidul practic „Primii pași în NIS2”, un document de referință care explică, într-o ordine operațională, ce trebuie făcut înainte, în timpul și după notificarea către DNSC.
Ghidul este conceput pentru management, responsabili IT, responsabili NIS2, departamente juridice, achiziții, conformitate, audit intern, operațional și pentru toate organizațiile care trebuie să clarifice dacă intră sub incidența NIS2/OUG 155/2024. Documentul precizează că scopul său este de orientare, planificare și control intern, fără a înlocui analiza individuală, consultanța juridică sau instrucțiunile oficiale ale autorităților competente.
De ce este necesar un ghid practic NIS2?
Multe organizații încep greșit procesul de conformare: descarcă modele de politici, completează checklisturi generale sau pornesc direct de la documentație, fără să stabilească mai întâi dacă intră în domeniul NIS2, ce servicii relevante furnizează, ce nivel de risc au și ce măsuri concrete trebuie aplicate.
Această abordare poate genera o conformare formală, greu de susținut în fața unui audit, control sau incident.
Mesajul central al ghidului Prodefence este clar:
Nu începeți cu documentele și nu începeți cu checklistul. Începeți cu identificarea corectă, notificarea fundamentată, evaluarea riscului și stabilirea nivelului de măsuri aplicabil.
Această logică este esențială deoarece NIS2 nu cere doar existența unor documente, ci existența unui proces real, urmărit, aprobat, implementat și demonstrabil.
Ce conține ghidul „Primii pași în NIS2”?
Ghidul Prodefence structurează procesul NIS2 într-un flux practic, de la identificarea organizației până la audit, raportare și îmbunătățire continuă.
Documentul include:
1. Fluxul operațional corect pentru NIS2 în România
Ghidul explică ordinea logică a procesului:
identificare → notificare → evaluare → înregistrare → evaluare nivel de risc → matrice de conformitate → plan de implementare → implementare măsuri → autoevaluare → audit → raportare incidente.
Această ordine este importantă deoarece organizația trebuie să poată justifica fiecare etapă, nu doar să declare că aplică anumite controale.
2. Checklist de pregătire pentru notificarea DNSC
Documentul include un checklist util înainte de notificare, cu elemente precum:
date de identificare ale entității, persoană de contact NIS2, sector și subsector, servicii relevante, dimensiunea entității, sedii, sisteme informatice, furnizori critici, justificarea încadrării, evaluarea perturbării, formularul de notificare și dovada transmiterii.
3. Model de dosar NIS2
Un element practic important este modelul de dosar NIS2, care ajută organizațiile să își organizeze documentele și dovezile într-o structură auditabilă:
identificare și încadrare, notificare DNSC, evaluare perturbare, evaluare risc, matrice de conformitate, plan de implementare, politici și proceduri, registre operaționale, autoevaluare, audit și control, incidente și dovezi tehnice.
4. RACI extins de responsabilități
NIS2 nu este responsabilitatea exclusivă a departamentului IT. Ghidul include o matrice RACI care arată implicarea managementului, responsabilului NIS2, IT/security, juridic/achiziții, HR, consultantului și auditului.
5. Documente și registre minime recomandate
Ghidul prezintă documentele și registrele esențiale pentru o implementare coerentă, inclusiv:
registru de riscuri, registru de active, registru de furnizori, registru de vulnerabilități, registru de incidente, registru de acces, registru de instruiri și registru de excepții.
6. Matrice operațională pentru cerințele Art. 21
Pentru a evita o abordare pur teoretică, ghidul traduce principalele domenii de măsuri în controale și dovezi: managementul riscurilor, gestionarea incidentelor, continuitate, backup, securitatea lanțului de aprovizionare, securitatea achiziției/dezvoltării/mentenanței sistemelor, instruire, criptografie, control acces, MFA și comunicații securizate.
7. Roadmap de implementare 30/60/90 zile
Pentru organizațiile aflate la început, ghidul propune un roadmap practic:
în primele 30 de zile – guvernanță, identificare și notificare; în 31–60 zile – evaluare de risc și planificare; în 61–90 zile – controale prioritare; în 3–6 luni – operaționalizare; în 6–12 luni – maturizare și audit.
8. Playbook pentru incidente și raportare
Raportarea incidentelor este tratată ca proces continuu, nu ca acțiune punctuală. Ghidul descrie etapele minime: detectare, triage, escaladare, limitare, analiză impact, notificare, eradicare, recuperare și lecții învățate.
9. Managementul furnizorilor și lanțului de aprovizionare
Una dintre zonele sensibile ale NIS2 este securitatea furnizorilor. Ghidul include recomandări privind identificarea furnizorilor critici, clasificarea criticității, due diligence, clauze contractuale, monitorizare și planuri de exit.
10. Rolul managementului
Documentul subliniază că managementul trebuie să aprobe direcția, resursele, prioritățile și acceptarea riscurilor. Externalizarea consultanței sau a rolului operațional nu elimină obligația de supraveghere a conducerii.
Cum ajută platforma CysNis în procesul de conformare NIS2?
Ghidul explică și modul în care platforma CysNis poate susține organizațiile în organizarea procesului de conformare.
CysNis poate fi utilizată pentru:
structurarea datelor de identificare și încadrare;
organizarea notificării și a dosarului DNSC;
centralizarea evaluării de risc și a justificărilor;
urmărirea matricei de conformitate;
monitorizarea planului de implementare;
colectarea dovezilor;
gestionarea registrelor operaționale;
raportarea progresului către management;
pregătirea pentru audit, control și remediere.
Platforma nu înlocuiește analiza profesională, dar oferă un cadru digital de lucru care ajută organizațiile să păstreze trasabilitatea, statusul și dovezile într-un mod coerent.
Pentru cine este recomandat ghidul?
Ghidul este util pentru:
organizații care nu știu dacă intră sau nu sub incidența NIS2;
entități care trebuie să pregătească notificarea către DNSC;
companii care au început procesul, dar nu au o ordine clară de implementare;
organizații care vor să creeze un dosar NIS2 auditabil;
management care trebuie să înțeleagă responsabilitățile directe;
consultanți, auditori, responsabili IT și responsabili NIS2;
organizații publice și private din sectoare relevante: transport, sănătate, energie, utilități, furnizori digitali, infrastructuri critice, administrație și servicii esențiale.
De ce să descarci ghidul?
Pentru că oferă o abordare aplicabilă, nu doar teoretică. Ghidul te ajută să înțelegi:
de unde trebuie început procesul NIS2;
cum se pregătește notificarea;
ce livrabile trebuie urmărite;
ce dovezi sunt necesare;
ce greșeli trebuie evitate;
cum se implică managementul;
cum se structurează dosarul NIS2;
cum se transformă cerințele în controale, registre și acțiuni;
cum poate fi folosită platforma CysNis în implementare și monitorizare.
Descarcă ghidul Prodefence: „Primii pași în NIS2” Un document practic pentru organizațiile care vor să înceapă corect procesul de conformare NIS2 în România.
Prin descărcarea ghidului, vei primi un instrument practic de orientare pentru identificare, notificare, evaluare de risc, planificare, implementare, audit și raportare în contextul NIS2/OUG 155/2024.
Ai nevoie de sprijin în implementarea NIS2?
Prodefence oferă servicii profesionale de consultanță pentru organizațiile care trebuie să implementeze cerințele NIS2/OUG 155/2024, inclusiv:
analiză de încadrare NIS2;
suport pentru notificarea către DNSC;
evaluare de risc și evaluare de perturbare;
dezvoltarea matricei de conformitate;
plan de implementare;
politici, proceduri și registre operaționale;
pregătire pentru audit și control;
instruire și conștientizare;
suport prin platforma CysNis;
servicii de responsabil NIS2 externalizat.
Implementarea NIS2 trebuie să fie documentată, proporțională și demonstrabilă. Prodefence poate sprijini organizația în construirea unui proces real de conformare, adaptat sectorului, dimensiunii, nivelului de risc și obligațiilor aplicabile.
Vrei să afli dacă organizația ta intră sub incidența NIS2 sau ai nevoie de suport în implementare?
Intră pe platforma noastră CysNis, adaugă CUI-ul organizației și află ce trebuie să faci – https://cysnis.ro/incadrare
Într-un mediu digital în care informația circulă mai repede decât capacitatea noastră de a o verifica, dezinformarea nu mai este doar o problemă de comunicare publică, ci o vulnerabilitate reală pentru cetățeni, organizații, instituții și comunități.
Știrile false, imaginile scoase din context, titlurile manipulative, clipurile virale, conturile coordonate, boții, conținutul generat de inteligența artificială și campaniile de influențare pot modifica percepții, pot alimenta conflicte sociale și pot determina decizii greșite.
Pentru a răspunde acestei provocări, Prodefence, prin platforma educațională CysEdu.eu, pune la dispoziție cursul:
Combaterea dezinformării – Gândire critică și verificarea informației
Cursul face parte din proiectul CyberAID A-D-A – Analizează, Decide, Acționează, o inițiativă educațională dedicată creșterii rezilienței digitale, informaționale și cognitive a utilizatorilor.
Ce este cursul „Combaterea dezinformării”
Cursul „Combaterea dezinformării” este un program practic de educație digitală, construit pentru a ajuta utilizatorii să înțeleagă cum funcționează manipularea informațională și cum pot verifica independent informațiile pe care le întâlnesc zilnic.
Cursul nu spune utilizatorului ce să creadă, nu oferă liste de „surse bune” și „surse rele” și nu impune concluzii asupra unor teme sensibile. În schimb, oferă o metodă clară prin care fiecare persoană poate analiza, verifica și evalua informațiile înainte de a le accepta, distribui sau folosi în luarea deciziilor.
Premisa cursului este una esențială: orice informație trebuie tratată ca o ipoteză până când este verificată independent. Cursul explică diferența dintre scepticism metodic și cinism, separă faptele de interpretări și opinii și oferă instrumente practice de verificare a informației.
Dezinformarea nu funcționează doar prin minciuni evidente. De multe ori, cele mai eficiente forme de manipulare folosesc informații parțial adevărate, imagini reale din alt context, cifre selectate convenabil sau titluri care induc o concluzie diferită față de conținut.
În prezent, utilizatorii sunt expuși constant la:
știri scoase din context;
imagini vechi prezentate ca fiind actuale;
titluri alarmiste;
interpretări prezentate ca fapte;
statistici selectate convenabil;
campanii coordonate pe rețele sociale;
conturi false sau automatizate;
conținut generat de inteligență artificială;
deepfake-uri și cheap fake-uri;
apeluri emoționale, urgente sau polarizante.
În acest context, abilitatea de a verifica informația devine o formă de protecție personală și profesională.
Structura cursului
Cursul este structurat în module clare, progresive, ușor de parcurs, fiecare construit în jurul unei competențe practice.
1. Premisa neutralității informaționale
Primul modul explică de ce nicio sursă nu trebuie considerată automat credibilă și de ce reputația unei surse nu înlocuiește verificarea. Cursantul învață să trateze informațiile ca ipoteze, nu ca fapte definitive.
Sunt explicate concepte precum:
informație neverificată;
informație parțial verificată;
informație verificată independent;
bias cognitiv;
diferența dintre scepticism și cinism.
Această parte este importantă deoarece pregătește cursantul să analizeze informația fără reacții automate, fără respingere instinctivă și fără acceptare necritică.
2. Anatomia unei afirmații
Unul dintre cele mai importante exerciții din curs este separarea dintre fapt, interpretare și opinie.
Această distincție este esențială. Multe materiale de presă, postări sau mesaje online amestecă fapte reale cu interpretări, concluzii emoționale sau opinii personale. Cursul arată cum poate fi descompusă o afirmație în elemente verificabile și cum pot fi identificate cuvintele-semnal care indică lipsa unei dovezi clare.
Cursantul învață să răspundă la întrebări de bază:
Cine spune informația?
Ce spune exact?
Când a fost publicată?
Unde a apărut prima dată?
De ce apare acum?
Cum este formulată?
Ce dovezi sunt oferite?
3. Metode de verificare independentă
Cursul introduce metode practice de verificare a informației, accesibile oricărui utilizator.
Sunt explicate metode precum:
identificarea sursei primare;
triangularea surselor;
căutarea inversă de imagini;
verificarea arhivelor web;
consultarea documentelor primare;
folosirea unor tehnici OSINT de bază.
Această parte este foarte utilă deoarece mută utilizatorul de la reacție la verificare. În loc să decidă pe baza emoției sau a reputației sursei, cursantul învață să caute confirmări independente și să înțeleagă dacă sursele se confirmă reciproc sau doar se copiază unele pe altele.
4. Tehnici de influențare a percepției
Un modul central al cursului este dedicat tehnicilor prin care percepția poate fi influențată.
Cursul explică, într-un limbaj clar, tehnici precum:
apelul la emoție;
apelul la autoritate;
apelul la urgență;
decontextualizarea;
cherry-picking statistic;
whataboutism;
falsa echivalență;
falsa dihotomie;
atacul la persoană;
framing;
anchoring;
bait-and-switch;
manipularea prin omisiune;
gish gallop;
repetiția ca instrument de influențare.
Scopul nu este ca utilizatorul să suspecteze permanent orice mesaj, ci să poată identifica mecanismele de influențare și să încetinească procesul de reacție.
5. Mediul digital și amplificarea dezinformării
Dezinformarea modernă nu funcționează izolat. Ea este amplificată de platforme, algoritmi, rețele sociale, conturi coordonate și mecanisme de engagement.
Cursul explică de ce platformele digitale favorizează conținutul emoțional, polarizant sau spectaculos și de ce engagement-ul nu este același lucru cu acuratețea.
Sunt abordate teme precum:
algoritmii de recomandare;
camerele de rezonanță;
bulele de filtrare;
boții;
astroturfing-ul;
conținutul generat de AI;
deepfake-urile și cheap fake-urile;
saturația informațională produsă de inteligența artificială.
Această parte este esențială pentru înțelegerea modului în care un mesaj fals, incomplet sau manipulator poate părea credibil doar pentru că este repetat, distribuit și susținut artificial.
6. Studii de caz și dinamici de erodare a încrederii
Cursul include studii de caz construite nu pentru a impune o poziție asupra unor teme sensibile, ci pentru a explica mecanismele prin care încrederea publică poate fi erodată.
Sunt analizate situații precum:
crize sanitare;
cicluri electorale contestate;
conflicte armate;
crize economice sau decizii de politică publică.
Abordarea este una echilibrată: cursul nu caută să stabilească cine „are dreptate”, ci arată cum informațiile incomplete, reacțiile emoționale, comunicarea defectuoasă și lipsa verificării pot alimenta neîncrederea.
7. Practica zilnică a verificării
Ultima parte a cursului este orientată spre comportament practic.
Cursanții primesc instrumente precum:
checklist personal de verificare în 60 de secunde;
checklist extins pentru verificare în 5 minute;
igienă informațională săptămânală;
igienă informațională lunară;
reguli pentru conversații dificile;
exerciții de autoevaluare;
metode de educare a altora fără ton moralizator.
Această parte este importantă deoarece obiectivul final al cursului nu este acumularea de informații, ci formarea unor reflexe.
Cui se adresează cursul
Cursul „Combaterea dezinformării” este recomandat pentru:
cetățeni care vor să consume informația mai responsabil;
părinți care vor să discute cu copiii despre manipulare online;
elevi și studenți;
profesori și formatori;
angajați din organizații publice și private;
jurnaliști și comunicatori;
responsabili de securitate;
echipe de comunicare instituțională;
ONG-uri și comunități civice;
persoane expuse la campanii de influențare, fraudă sau manipulare digitală.
Cursul este potrivit atât pentru utilizatori fără pregătire tehnică, cât și pentru profesioniști care au nevoie de o bază metodologică în verificarea informației.
Legătura cu proiectul CyberAID A-D-A
Cursul face parte din proiectul CyberAID A-D-A – Analizează, Decide, Acționează.
Modelul A-D-A propune o abordare simplă și practică:
Analizează – nu reacționa imediat; observă sursa, contextul, emoția și dovezile. Decide – stabilește dacă informația este neverificată, parțial verificată, probabilă, confirmată sau neconcludentă. Acționează – distribuie, respinge, verifică suplimentar sau oprește amplificarea informației.
Această abordare este esențială într-un mediu digital în care viteza reacției este adesea folosită împotriva utilizatorului.
Dezinformarea, manipularea informațională și conținutul generat de inteligența artificială nu mai sunt probleme separate de securitatea cibernetică. Ele se intersectează cu frauda online, atacurile de social engineering, phishing-ul, compromiterea reputațională, polarizarea socială și manipularea deciziilor.
Prin CysEdu.eu și proiectul CyberAID A-D-A, Prodefence își propune să ofere utilizatorilor nu doar informații, ci instrumente practice de protecție.
Ce obține cursantul la final
La finalul cursului, participantul va putea:
să distingă între fapt, interpretare și opinie;
să identifice tehnici de manipulare informațională;
să verifice sursa primară a unei informații;
să aplice triangularea surselor;
să folosească metode simple de verificare a imaginilor și documentelor;
să recunoască apelurile la emoție, autoritate și urgență;
să înțeleagă rolul algoritmilor în amplificarea dezinformării;
să recunoască riscurile generate de conținutul AI;
să evite distribuirea informațiilor neverificate;
să discute mai eficient cu persoane care au opinii diferite;
să își construiască o igienă informațională de lungă durată.
Combaterea dezinformării este o competență de securitate digitală
În trecut, securitatea digitală era asociată mai ales cu parole, antivirus, phishing sau protecția datelor. Astăzi, securitatea digitală include și capacitatea de a nu fi manipulat informațional.
O persoană care nu verifică informațiile poate deveni, fără intenție, parte dintr-un lanț de distribuire a dezinformării. O organizație care nu își educă angajații poate deveni vulnerabilă la manipulare, panică, fraudă, decizii greșite sau atacuri reputaționale.
De aceea, combaterea dezinformării nu este doar responsabilitatea jurnaliștilor sau a instituțiilor. Este o competență necesară fiecărui utilizator conectat la mediul digital.
NIS2 România, Directiva NIS2, OUG 155/2024, Legea 124/2025, DNSC, securitate cibernetică, entități esențiale, entități importante, conformare NIS2
Ce este NIS2?
Directiva NIS2, cunoscută oficial ca Directiva (UE) 2022/2555, este cadrul european prin care Uniunea Europeană urmărește creșterea nivelului comun de securitate cibernetică la nivelul statelor membre. Aceasta înlocuiește și extinde vechea Directivă NIS, aducând un domeniu de aplicare mai larg, cerințe mai clare pentru organizații și un accent mai puternic pe managementul riscurilor, responsabilitatea conducerii și raportarea incidentelor.
În termeni practici, NIS2 nu este doar o reglementare tehnică. Este un cadru de guvernanță care obligă organizațiile vizate să își înțeleagă riscurile cibernetice, să implementeze măsuri de securitate proporționale și să poată demonstra că aceste măsuri sunt funcționale.
De ce este importantă Directiva NIS2?
NIS2 pornește de la o realitate simplă: atacurile cibernetice nu mai afectează doar departamentele IT. Ele pot întrerupe servicii esențiale, pot afecta lanțuri de aprovizionare, pot genera pierderi financiare și pot produce efecte directe asupra cetățenilor, economiei și siguranței publice.
Prin NIS2, organizațiile din sectoare critice sunt tratate ca parte a unui ecosistem de reziliență digitală. Nu mai este suficient ca o organizație să reacționeze după incident. Este necesar să prevină, să detecteze, să răspundă și să raporteze într-un mod organizat, documentat și verificabil.
Directiva NIS2 a fost adoptată la nivel european la 14 decembrie 2022 și a intrat în vigoare la 16 ianuarie 2023. Din acel moment, statele membre au avut obligația de a transpune cerințele directivei în legislația națională.
În România, procesul de transpunere s-a realizat prin OUG nr. 155/2024, act normativ care instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Ulterior, OUG 155/2024 a fost aprobată, cu modificări și completări, prin Legea nr. 124/2025.
Această transpunere creează baza juridică pentru identificarea, notificarea, supravegherea și controlul entităților esențiale și importante din România.
Pentru organizațiile din România, cadrul NIS2 trebuie înțeles prin raportare la mai multe acte normative și documente relevante:
1. Directiva (UE) 2022/2555 Este actul european care stabilește obiectivele generale privind securitatea cibernetică, domeniile vizate, obligațiile statelor membre și cerințele aplicabile entităților esențiale și importante.
2. OUG nr. 155/2024 Este actul normativ principal prin care România a instituit cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.
3. Legea nr. 124/2025 Aprobă OUG 155/2024 cu modificări și completări, consolidând cadrul de aplicare național. DNSC menționează expres OUG 155/2024 ca fiind aprobată prin Legea nr. 124/2025.
4. Ordinul DNSC nr. 1/2025 Vizează cerințele privind procesul de notificare în vederea înregistrării și metoda de transmitere a informațiilor către autoritatea competentă.
5. Ordinul DNSC nr. 2/2025 Vizează criteriile și pragurile de determinare a gradului de perturbare a unui serviciu, precum și metodologia de evaluare a nivelului de risc al entităților.
Art. 20 impune obligații directe pentru organele de conducere în ceea ce privește gestionarea riscurilor de securitate.
Cine este autoritatea competentă pentru NIS2 în România?
În România, autoritatea competentă pentru aplicarea cadrului NIS2 este Directoratul Național de Securitate Cibernetică – DNSC. Rolul DNSC include coordonarea, notificarea, supravegherea, controlul și cooperarea în domeniul securității cibernetice pentru entitățile aflate sub incidența OUG 155/2024.
Pentru organizații, acest lucru înseamnă că relația cu DNSC devine un element central al procesului de conformare: notificare, transmiterea informațiilor relevante, evaluarea nivelului de risc, raportarea incidentelor și cooperarea în cazul unor solicitări sau verificări.
Ce organizații pot intra sub incidența NIS2?
NIS2 vizează organizații din sectoare considerate critice sau importante pentru funcționarea economiei și societății. În cadrul directivei și al legislației naționale sunt avute în vedere două mari categorii:
Entități esențiale – organizații cu rol critic în sectoare precum energie, transport, sănătate, infrastructuri digitale, administrație publică sau alte domenii de înaltă criticitate.
Entități importante – organizații care activează în sectoare relevante pentru economie și societate, dar care nu se încadrează în categoria entităților esențiale sau care sunt tratate diferit în funcție de dimensiune, sector și impact.
Încadrarea nu trebuie tratată superficial. Ea se stabilește prin analiza sectorului de activitate, a serviciului prestat, a dimensiunii organizației, a rolului în lanțul de furnizare și a criteriilor specifice prevăzute de cadrul legal.
Ce obligații aduce NIS2 pentru organizații?
Pentru organizațiile vizate, NIS2 introduce un set de obligații care trebuie abordate integrat. Printre cele mai importante se numără:
Organizația trebuie să gestioneze riscurile de securitate cibernetică, să implementeze măsuri tehnice, operaționale și organizatorice, să asigure continuitatea activității, să documenteze măsurile aplicate și să raporteze incidentele relevante conform cerințelor legale.
În plus, NIS2 pune accent pe responsabilitatea conducerii. Managementul nu mai poate trata securitatea cibernetică drept o problemă exclusiv tehnică. Deciziile privind bugetul, prioritățile, responsabilitățile interne, aprobarea măsurilor și supravegherea implementării devin componente directe ale conformării.
De ce NIS2 nu trebuie privită doar ca o obligație legală
O abordare minimală, strict formală, poate expune organizația la riscuri semnificative. Conformarea NIS2 nu înseamnă doar completarea unor documente sau bifarea unor cerințe. Înseamnă construirea unui cadru real de securitate, adaptat riscurilor organizației.
O organizație pregătită NIS2 ar trebui să poată răspunde clar la întrebări precum:
Are o imagine clară asupra activelor și serviciilor critice? Cunoaște riscurile cibernetice relevante? Are politici, proceduri și responsabilități documentate? Poate detecta și gestiona un incident? Poate demonstra măsurile implementate? Are un proces de raportare internă și externă? Poate susține un audit sau o verificare?
Dacă răspunsurile sunt neclare, organizația nu are doar o problemă de conformare, ci și o problemă de reziliență operațională.
Transpunerea NIS2 în România marchează trecerea de la o abordare reactivă la una preventivă și responsabilă. Organizațiile trebuie să își construiască mecanisme interne prin care securitatea cibernetică devine parte din guvernanță, managementul riscurilor și continuitatea operațională.
Pentru multe entități, primul pas corect este verificarea încadrării. Urmează evaluarea nivelului de risc, identificarea cerințelor aplicabile, documentarea măsurilor existente, stabilirea diferențelor față de cerințele legale și construirea unui plan de remediere.
Acesta este și motivul pentru care ghidul Prodefence privind NIS2 România a fost construit ca un instrument explicativ, vizual și practic: pentru a transforma un cadru legislativ complex într-un parcurs mai clar pentru organizațiile vizate.
Concluzie
NIS2 este una dintre cele mai importante reglementări europene în domeniul securității cibernetice. În România, aplicarea sa se bazează pe OUG 155/2024, Legea 124/2025 și actele subsecvente emise de DNSC.
Pentru organizațiile vizate, mesajul este clar: conformarea NIS2 nu trebuie amânată și nu trebuie redusă la o formalitate. Ea presupune evaluare, responsabilitate, documentare, implementare, monitorizare și îmbunătățire continuă.
Într-un mediu digital în care atacurile cibernetice pot afecta servicii, clienți, parteneri și reputația organizației, NIS2 devine un cadru necesar pentru securitate, continuitate și încredere.
Întrebări frecvente despre NIS2 în România
Ce este Directiva NIS2?
Directiva NIS2 este cadrul european privind securitatea cibernetică a rețelelor și sistemelor informatice, aplicabil organizațiilor din sectoare critice și importante.
Cum a fost transpusă NIS2 în România?
În România, Directiva NIS2 a fost transpusă prin OUG nr. 155/2024, aprobată ulterior cu modificări și completări prin Legea nr. 124/2025.
Cine este autoritatea competentă pentru NIS2 în România?
Autoritatea competentă este Directoratul Național de Securitate Cibernetică – DNSC.
Ce tipuri de entități sunt vizate?
Cadrul NIS2 vizează entități esențiale și entități importante, în funcție de sectorul de activitate, dimensiune, serviciile furnizate și impactul potențial asupra economiei și societății.
Este NIS2 doar o obligație pentru departamentul IT?
Nu. NIS2 implică managementul organizației, responsabilul NIS, echipele tehnice, juridice, operaționale și de conformitate. Este un cadru de guvernanță, nu doar o cerință tehnică.
Folosim cookie-uri și tehnologii similare pentru a stoca și accesa informații pe dispozitivul tău, pentru statistici și pentru funcționarea site-ului. Poți accepta, refuza sau alege pe categorii. Refuzul poate limita unele funcționalități.
Funcționale
Mereu activ
Stocarea tehnică sau accesul este strict necesară în scopul legitim de a permite utilizarea unui anumit serviciu cerut în mod explicit de către un abonat sau un utilizator sau în scopul exclusiv de a executa transmiterea unei comunicări printr-o rețea de comunicații electronice.
Preferințe
Stocarea tehnică sau accesul este necesară în scop legitim pentru stocarea preferințelor care nu sunt cerute de abonat sau utilizator.
Statistici
Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice.Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice anonime. Fără o citație, conformitatea voluntară din partea Furnizorului tău de servicii de internet sau înregistrările suplimentare de la o terță parte, informațiile stocate sau preluate numai în acest scop nu pot fi utilizate de obicei pentru a te identifica.
Marketing
Stocarea tehnică sau accesul este necesară pentru a crea profiluri de utilizator la care trimitem publicitate sau pentru a urmări utilizatorul pe un site web sau pe mai multe site-uri web în scopuri de marketing similare.