Analiză publicată în aprilie 2022. Atacurile de acest tip continuă, cu alte texte și alte aplicații.

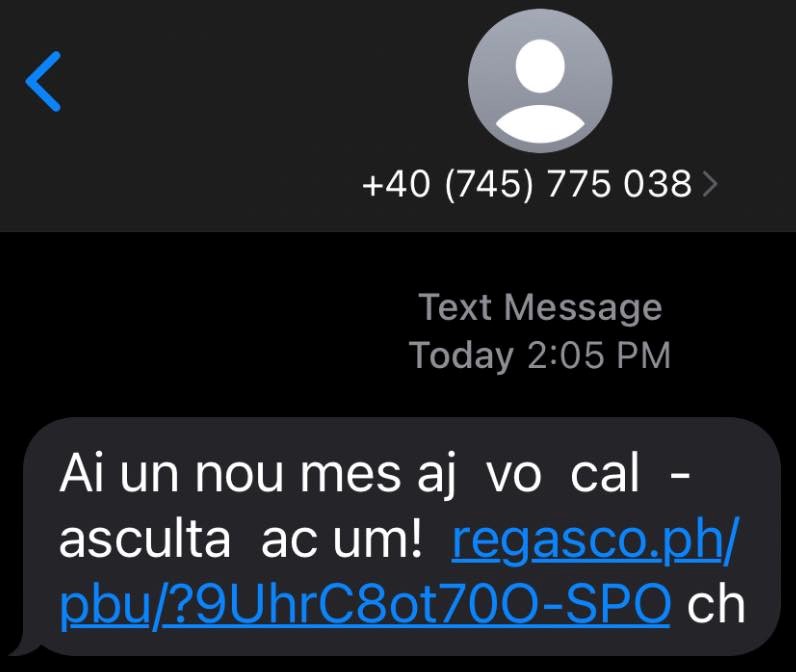
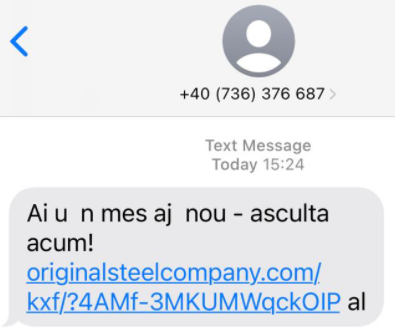
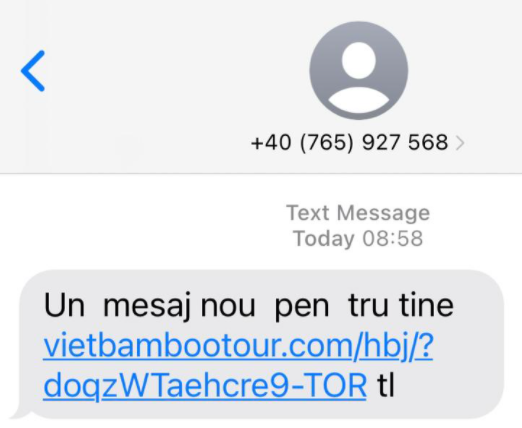
Mesajele SMS de tipul „Ai un nou mesaj vocal” primite de mulți români în 2022 duceau, de pe telefon, la o pagină care cerea instalarea unei aplicații pentru „ascultarea mesajului”. Aplicația era malițioasă: putea citi și trimite SMS-uri, citi contactele și notificările și prelua controlul telefonului, inclusiv pentru a intercepta codurile bancare și a se răspândi mai departe.

Pe scurt

  • Textul mesajelor era tradus automat, cu cuvinte despărțite pentru a trece de filtrele antispam.
  • Linkul ducea spre un site compromis, care afișa ceva doar pe telefon; de pe calculator dădea eroare.
  • Pagina afișa operatorul și numărul victimei, pentru credibilitate, și explica cum se permite instalarea din surse necunoscute.
  • Aplicația cerea permisiuni de SMS, contacte, apeluri, notificări și accesibilitate, adică aproape control total.
  • Protecție: nu instala aplicații din linkuri primite prin SMS; dacă ai instalat, oprește telefonul și cere ajutor.
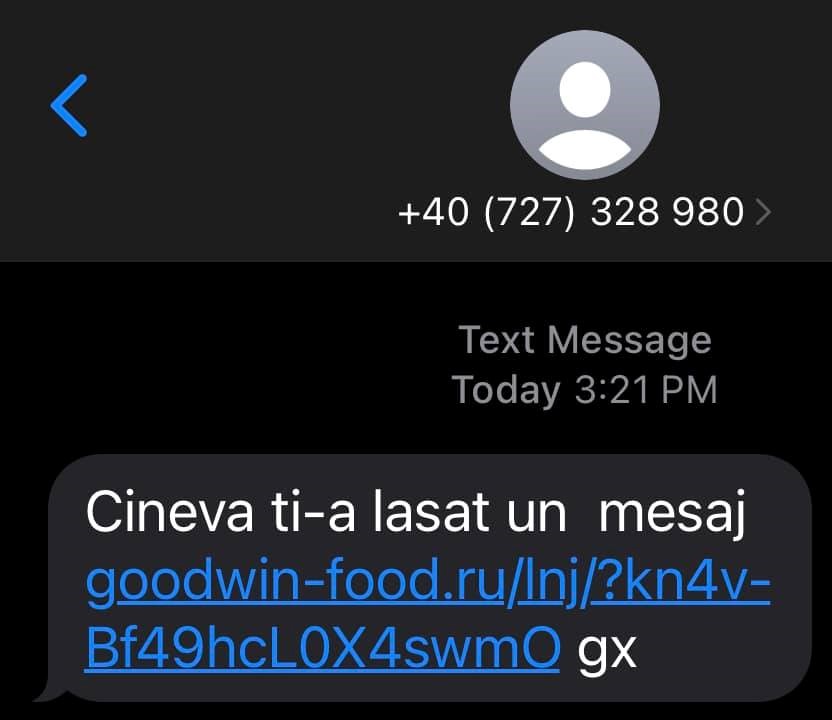
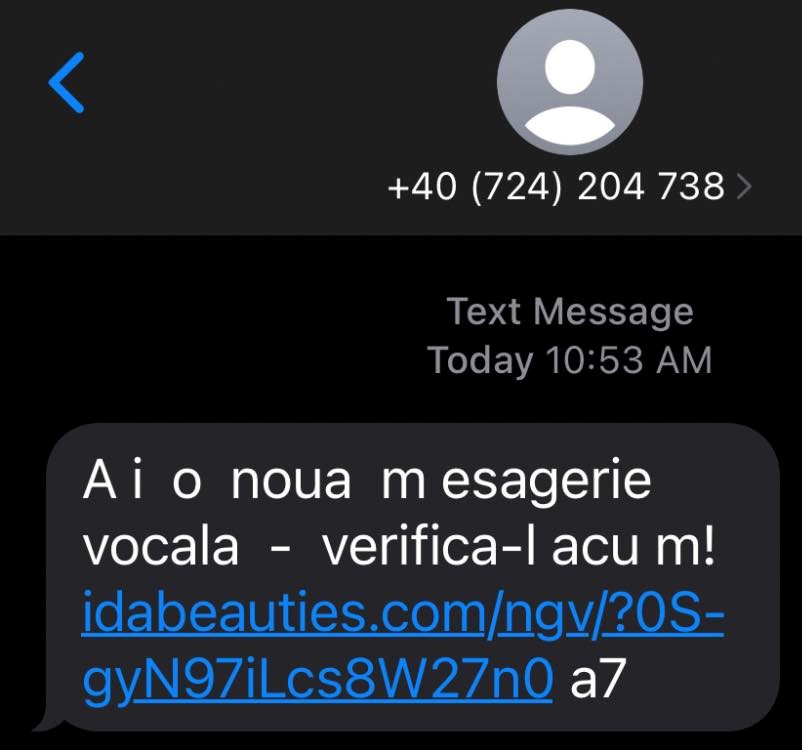
Mesajele primite

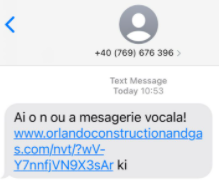
Zilele acestea o serie de mesaje ca cele afișate mai sus au ajuns sub formă de SMS pe telefoanele românilor.
Gramatica, exprimarea, dar și modalitatea de scriere a acestor mesaje, denotă că au fost trimise, cel mai probabil, de programe automate de trimitere și traduse automat. De obicei, metoda de divizare a cuvintelor fiind folosită pentru a trece de filtrul cuvintelor cheie și evitarea blocării mesajelor(un exemplu fiind mesajele care ajung în SPAM deoarece sunt considerate malițioase). În cazul nostru, cuvintele principale fiind: mesaj, mesagerie, nou, acum, vocal, prietenii… nu au ”greutatea” cuvintelor: bancă, informații, actualizare, descarcă, încât să existe necesitatea divizării acestora.

Deși exista dorința analizării acestei situații, timpul necesar nu prea exista, până când a venit SMS pe numărul nostru… și nu am putut să îl ignorăm…
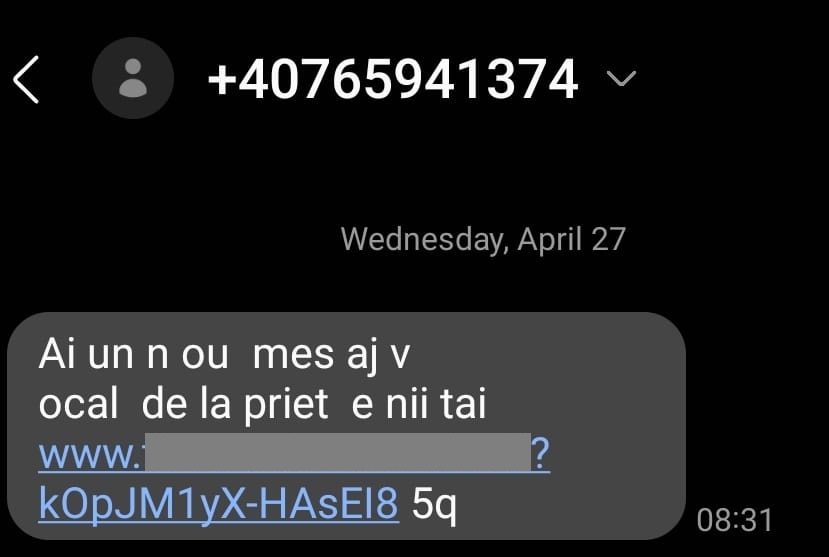
Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Analiza adresei web

Adresă web: www.dom_ain.com/nvl/?kOpJM1yX-HAsEI8
Am început cu analizarea adresei oferite, pentru a putea înțelege atacul cibernetic.
Vizitarea adresei de pe pc duce spre o eroare 404, ceea ce înseamnă că adresa nu există.. sau are restricții pe anumite dispozitive, platforme de analiză malware online, calculatoare virtuale etc.
Adresa fiind obținută prin SMS, există șanse foarte mari ca accesarea sau acțiunile stabilite la accesare să fie posibile doar dacă vizitarea se face cu un dispozitiv mobil(telefon) sau în funcție de alte criterii(IP, browser etc).

Pentru a nu intra în detaliile tehnice legate de adresa web vom sări câțiva pași, dar vom menționa că este adresa unei pagini web compromise, aceasta fiind una dintre cele mai practicate metode ale hacker-ilor, folosirea paginilor web compromise reduce expunerea acestora, credibilitatea acțiunilor ilegale și reducerea costurilor.

Suntem în etapa în care am analizat structura paginii, am adunat informații și am descoperit că folderul /nvl/ conține un singur fișier index.php. Una dintre țintele analiștilor de securitate cibernetică fiind intrarea în posesia fișierelor folosite de infractorii cibernetici, de aceea este un pas important.
Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Un fișier care la accesarea cu dispozitivul acceptat ar trebui să arate ceva, să te direcționeze undeva sau să îți ofere ceva pentru descărcare. Sau cel puțin așa se manifestă majoritatea atacurilor de acest fel.

Așa cum se întâmplă de foarte multe ori, pagina web nu este singura compromisă.. ci întreg serverul, împreună cu toate paginile existente. Pagini care sunt folosite atât pentru acest atac prin SMS cât și multe alte campanii de phishing, fraudă etc.

Ce vede victima pe telefon

Trecem la partea de dispozitiv mobil, pentru a vedea dacă adresa în cauză ne poate oferi și alte informații despre ceea ce deja știm că este un atac cibernetic.
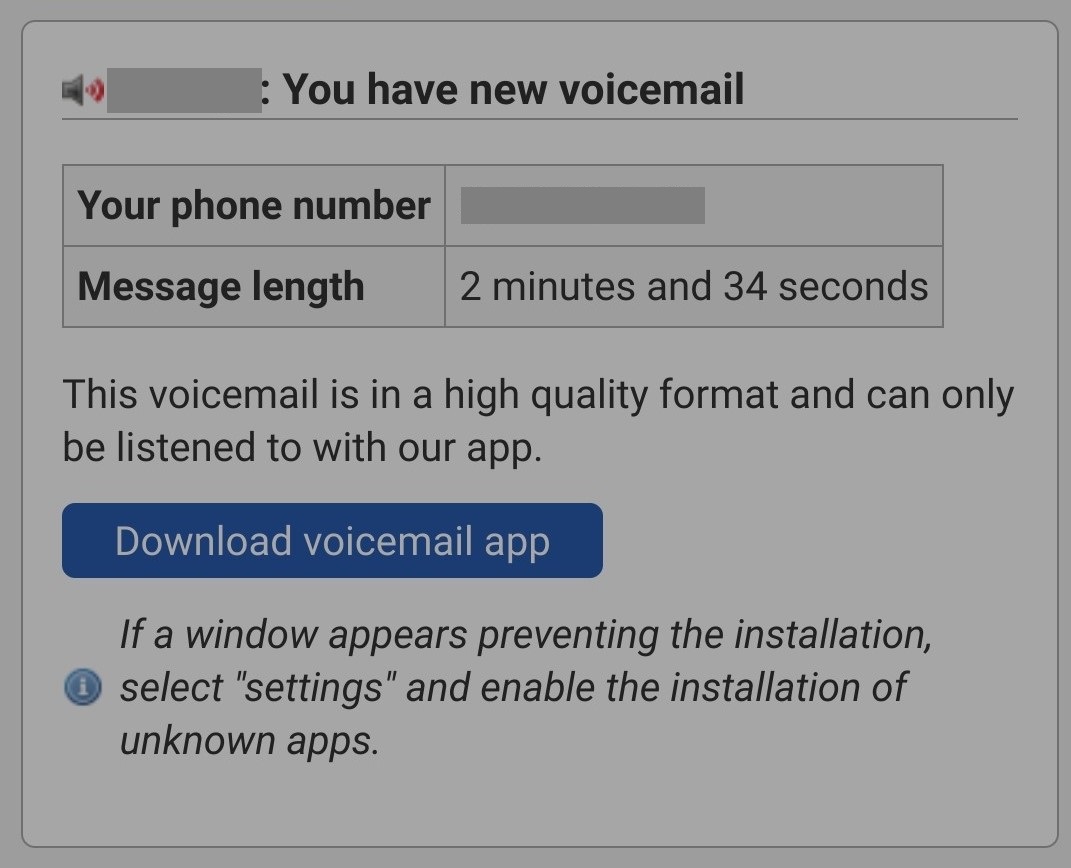
La accesarea adresei direct din SMS, pagina care apărea cu eroare pentru pc, identificând dispozitivul ca fiind unul mobil, afișează acum informații despre serviciul de telefonie folosit, numărul nostru de telefon, un presupus timp al mesajului și desigur posibilitatea de a descărca aplicația necesară pentru a asculta mesajul vocal.
Credibilitatea acestei ferestre este susținută de faptul că în colțul din stânga sus apare imaginea serviciului folosit și numele serviciului apare încă odată înainte de ”You have new voicemail”.

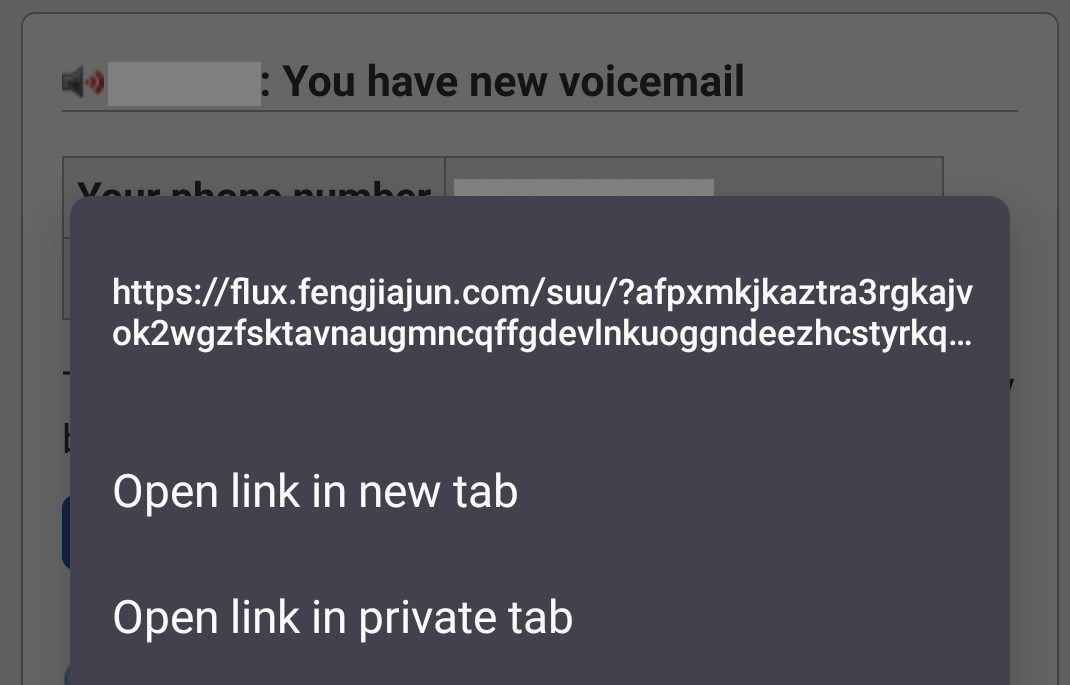
În cea de-a doua imagine am folosit tehnica descrisă și în cursul de phishing din cadrul proiectului Cyber AID, cu ajutorul căreia putem vedea ce se ascunde în spatele butonului și observăm o adresă.. destul de lungă. Accesăm adresa de pe calculatorul folosit ca și laborator de analiză malware, dar același rezultat ca la cealaltă adresă… adică nimic. Așa că o accesăm direct de pe telefon, pentru a descoperi secretul atacului, deși 99% ar trebui să fie vorba despre o aplicație malware.

Dar până la accesare, trebuie menționat un aspect foarte important, care poate reduce numărul victimelor. Sub butonul de descărcare există o informare care explică cum să schimbi setările dacă nu este permisă instalarea. În cazul acesta lipsa cunoștințelor tehnice de bază și a cunoașterii limbii engleze este un plus … în acest caz.

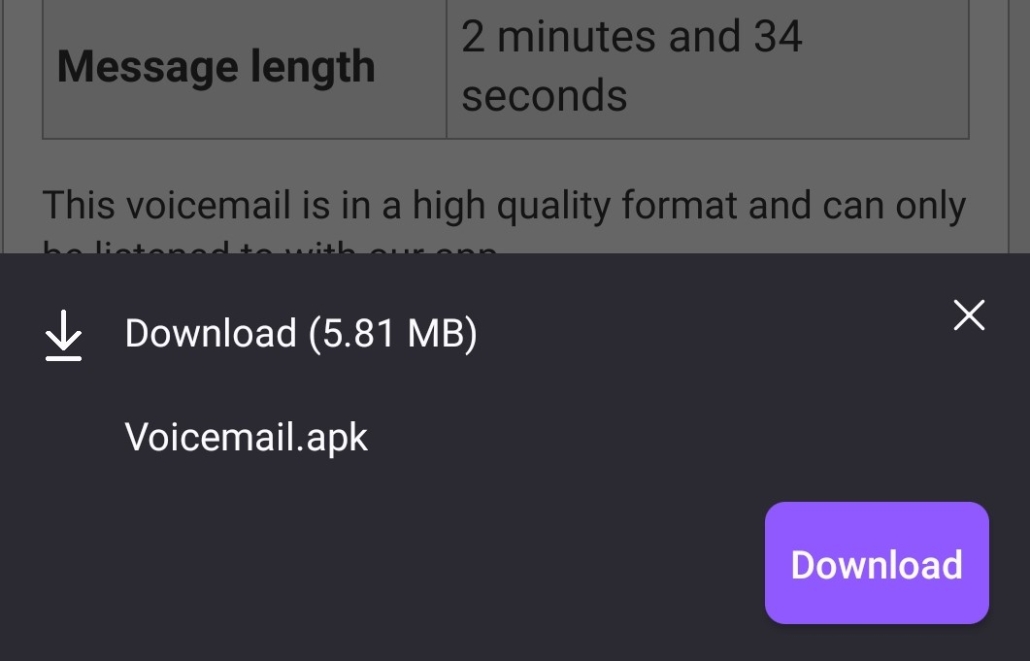
Apăsăm butonul într-un mod normal, pentru a vedea ce se întâmplă.
Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence

Aplicația malițioasă

Se confirmă bănuiala în ceea ce privește tipul de atac cibernetic. Este o campanie de distribuire a unei aplicații mobile infectate cu virus, care poate extrage informații sau poate controla în totalitate dispozitivul.
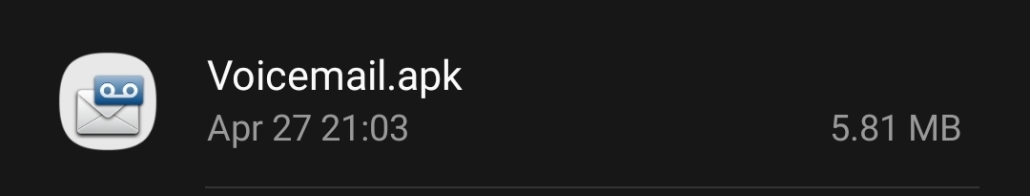
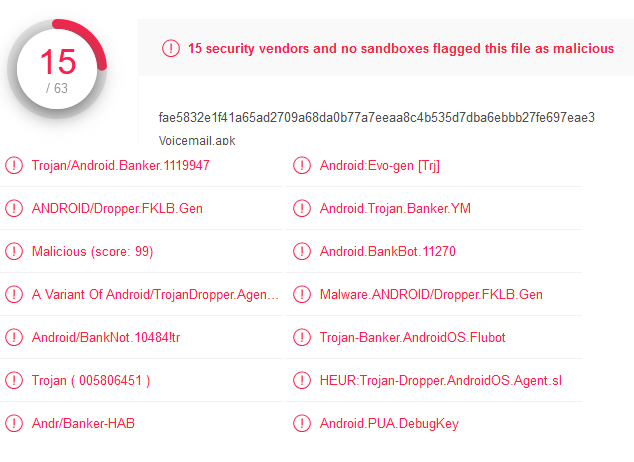
Atac prin SMS „Ai un nou mesaj vocal”, captură din analiza ProDefence
15 din 63 nu este chiar ceva bun, dar rata de detecție va crește datorită faptului că am scanat online aplicația. Avem și o oarecare confirmare despre ceea ce urmărește atacatorul(Android, Banker, Dropper, Flubot..)
<?xml version="1.0" encoding="utf-8"?>
<manifest xmlns:android="http://schemas.android.com/apk/res/android" android:sharedUserId="FhNCOBaqbWTRpdTX.uid.shared" android:versionCode="1" android:versionName="1.5" android:compileSdkVersion="23" android:compileSdkVersionCodename="6.0-2438415" package="com.iqiyi.i18n" platformBuildVersionCode="28" platformBuildVersionName="9">
    <uses-sdk android:minSdkVersion="24" android:targetSdkVersion="28"/>
    <uses-permission android:name="android.permission.CALL_PHONE"/>
    <uses-permission android:name="android.permission.INTERNET"/>
    <uses-permission android:name="android.permission.ACCESS_NETWORK_STATE"/>
    <application android:theme="@style/Theme.MyApplicationTest" android:label="@string/app_name" android:icon="@drawable/design_fab_elevation" android:name="com.icecream.sandwich.k" android:debuggable="true" android:allowBackup="true" android:largeHeap="true" android:supportsRtl="true" android:extractNativeLibs="false" android:usesCleartextTraffic="true" android:appComponentFactory="p70c75997.p176b4c0b.p0df18794.p97d0d6ed">
        <activity android:name="com.iqiyi.i18n.p407b2628" android:launchMode="singleTop">
            <intent-filter>
                <action android:name="android.intent.action.MAIN"/>
                <category android:name="android.intent.category.LAUNCHER"/>
            </intent-filter>
        </activity>
        <service android:name="com.iqiyi.i18n.p5e7bd65e" android:enabled="true" android:exported="true"/>
        <receiver android:name="com.iqiyi.i18n.p49060a87" android:permission="android.permission.BROADCAST_SMS">
            <intent-filter>
                <action android:name="android.provider.Telephony.SMS_DELIVER"/>
            </intent-filter>
        </receiver>
        <service android:name="com.iqiyi.i18n.pcdefb005" android:enabled="true" android:exported="true"/>
        <activity android:name="com.iqiyi.i18n.pd0a77d7f" android:launchMode="singleTop">
            <intent-filter>
                <data android:scheme="sms"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <action android:name="android.intent.action.SENDTO"/>
                <category android:name="android.intent.category.BROWSABLE"/>
                <data android:scheme="mmsto"/>
                <action android:name="android.intent.action.SEND"/>
                <data android:scheme="mms"/>
                <data android:scheme="smsto"/>
            </intent-filter>
        </activity>
        <receiver android:name="com.iqiyi.i18n.p5e3a14da" android:permission="android.permission.BROADCAST_WAP_PUSH">
            <intent-filter>
                <action android:name="android.provider.Telephony.WAP_PUSH_DELIVER"/>
                <data android:mimeType="application/vnd.wap.mms-message"/>
            </intent-filter>
        </receiver>
        <provider android:name="com.iqiyi.i18n.pda2d9c90" android:enabled="true" android:exported="false" android:authorities="com.iqiyi.i18n.pda2d9c90" android:grantUriPermissions="true"/>
        <service android:name="com.iqiyi.i18n.pff03a26d" android:permission="android.permission.BIND_NOTIFICATION_LISTENER_SERVICE" android:enabled="true">
            <intent-filter>
                <action android:name="android.service.notification.NotificationListenerService"/>
            </intent-filter>
        </service>
        <activity android:name="com.iqiyi.i18n.p0cb0aae8">
            <intent-filter>
                <action android:name="android.intent.action.MAIN"/>
            </intent-filter>
        </activity>
        <activity android:name="com.iqiyi.i18n.p7fe53cb4" android:launchMode="singleTop"/>
        <service android:name="com.iqiyi.i18n.pc2630c03" android:permission="android.permission.SEND_RESPOND_VIA_MESSAGE" android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.RESPOND_VIA_MESSAGE"/>
                <data android:scheme="sms"/>
                <data android:scheme="smsto"/>
                <category android:name="android.intent.category.DEFAULT"/>
                <data android:scheme="mms"/>
                <data android:scheme="mmsto"/>
            </intent-filter>
        </service>
        <activity android:name="com.iqiyi.i18n.peffc8420" android:launchMode="singleTop"/>
        <service android:name="com.iqiyi.i18n.p0b42ebee" android:permission="android.permission.BIND_ACCESSIBILITY_SERVICE" android:enabled="true" android:exported="false">
            <meta-data android:name="android.accessibilityservice" android:resource="@xml/accessibility_service_config"/>
            <intent-filter>
                <action android:name="android.accessibilityservice.AccessibilityService"/>
            </intent-filter>
        </service>
    </application>
    <uses-permission android:name="android.permission.FOREGROUND_SERVICE"/>
    <uses-permission android:name="android.permission.RECEIVE_SMS"/>
    <uses-permission android:name="android.permission.WRITE_EXTERNAL_STORAGE"/>
    <uses-permission android:name="android.permission.READ_SMS"/>
    <uses-permission android:name="android.permission.RECEIVE_MMS"/>
    <uses-permission android:name="android.permission.WRITE_SMS"/>
    <uses-permission android:name="android.permission.KILL_BACKGROUND_PROCESSES"/>
    <uses-permission android:name="android.permission.REQUEST_DELETE_PACKAGES"/>
    <uses-permission android:name="android.permission.READ_PHONE_STATE"/>
    <uses-permission android:name="android.permission.WAKE_LOCK"/>
    <uses-permission android:name="android.permission.QUERY_ALL_PACKAGES"/>
    <uses-permission android:name="android.permission.READ_CONTACTS"/>
    <uses-permission android:name="android.permission.VIBRATE"/>
    <uses-permission android:name="android.permission.SEND_SMS"/>
    <uses-permission android:name="android.permission.REQUEST_IGNORE_BATTERY_OPTIMIZATIONS"/>
</manifest>

Aplicația conține și limba română

<?xml version="1.0" encoding="utf-8"?>
<resources>
    <string name="abc_action_bar_home_description">Navigați la ecranul de pornire</string>
    <string name="abc_action_bar_up_description">Navigați în sus</string>
    <string name="abc_action_menu_overflow_description">Mai multe opțiuni</string>
    <string name="abc_action_mode_done">Gata</string>
    <string name="linphonerc_default">Afișați tot</string>
    <string name="linphonerc_factory">Alegeți o aplicație</string>
    <string name="lpconfig">DEZACTIVAT</string>
    <string name="abc_capital_on">ACTIVAT</string>
    <string name="abc_menu_alt_shortcut_label">Alt+</string>
    <string name="abc_menu_ctrl_shortcut_label">Ctrl+</string>
    <string name="abc_menu_delete_shortcut_label">delete</string>
    <string name="abc_menu_enter_shortcut_label">enter</string>
    <string name="abc_menu_function_shortcut_label">Function+</string>
    <string name="abc_menu_meta_shortcut_label">Meta+</string>
    <string name="abc_menu_shift_shortcut_label">Shift+</string>
    <string name="ringback">space</string>
    <string name="rootca">Sym+</string>
    <string name="abc_prepend_shortcut_label">Meniu+</string>
    <string name="abc_search_hint">Căutați…</string>
    <string name="abc_searchview_description_clear">Ștergeți interogarea</string>
    <string name="abc_searchview_description_query">Termen de căutare</string>
    <string name="abc_searchview_description_search">Căutați</string>
    <string name="abc_searchview_description_submit">Trimiteți interogarea</string>
    <string name="abc_searchview_description_voice">Căutare vocală</string>
    <string name="abc_shareactionprovider_share_with">Trimiteți la</string>
    <string name="abc_shareactionprovider_share_with_application">Trimiteți folosind %s</string>
    <string name="abc_toolbar_collapse_description">Restrângeți</string>
    <string name="search_menu_title">Căutați</string>
    <string name="status_bar_notification_info_overflow">999+</string>
</resources>

La instalarea în telefon apar două fișiere

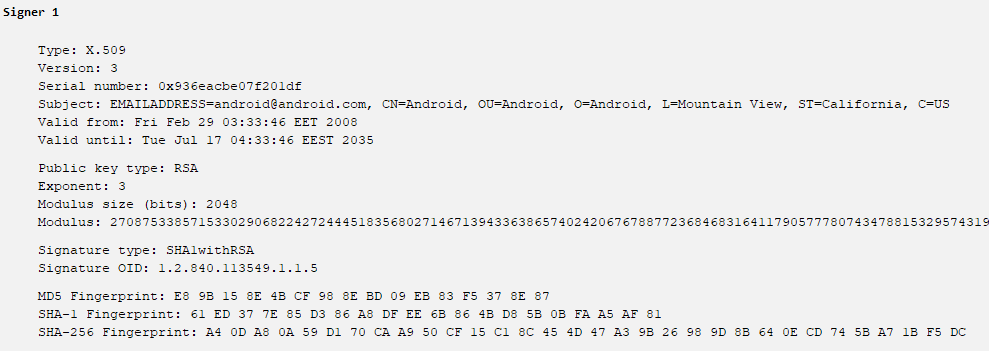
com.iqiyi.i18n.p49060a87 android.provider.Telephony.SMS_DELIVER
com.iqiyi.i18n.p5e3a14da android.provider.Telephony.WAP_PUSH_DELIVER

Permisiunile necesare pentru a își desfășura activitatea în dispozitiv

android.permission.CALL_PHONEAllows an application to initiate a phone call without going through the Dialer user interface for the user to confirm the call
android.permission.INTERNETAllows applications to open network sockets
android.permission.ACCESS_NETWORK_STATEAllows applications to access information about networks
android.permission.FOREGROUND_SERVICE
android.permission.RECEIVE_SMSAllows an application to receive SMS messages
android.permission.WRITE_EXTERNAL_STORAGEAllows an application to write to external storage
android.permission.READ_SMSAllows an application to read SMS messages
android.permission.RECEIVE_MMSAllows an application to monitor incoming MMS messages
android.permission.WRITE_SMSAllows an application to write MMS messages
android.permission.KILL_BACKGROUND_PROCESSESAllows an application to call killBackgroundProcesses(String)
android.permission.REQUEST_DELETE_PACKAGES Allows an application to delete packages
android.permission.READ_PHONE_STATEAllows read only access to phone state
android.permission.WAKE_LOCKAllows using PowerManager WakeLocks to keep processor from sleeping or screen from dimming
android.permission.QUERY_ALL_PACKAGES
android.permission.READ_CONTACTSAllows an application to read the user’s contacts data
android.permission.VIBRATEAllows access to the vibrator
android.permission.SEND_SMSAllows an application to send SMS messages
android.permission.REQUEST_IGNORE_BATTERY_OPTIMIZATIONSPermission an application must hold in order to use ACTION_REQUEST_IGNORE_BATTERY_OPTIMIZATIONS
android.permission.BIND_NOTIFICATION_LISTENER_SERVICEMust be required by an NotificationListenerService, to ensure that only the system can bind to it
android.permission.SEND_RESPOND_VIA_MESSAGEAllows an application (Phone) to send a request to other applications to handle the respond-via-message action during incoming calls
android.permission.BIND_ACCESSIBILITY_SERVICEMust be required by an AccessibilityService, to ensure that only the system can bind to it

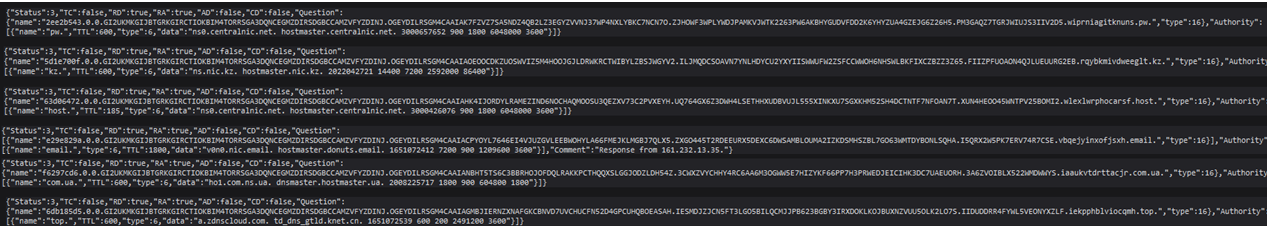
Domenii asociate

wiprniagitknuns.pwns0.centralnic.net. hostmaster.centralnic.net
rqybkmivdweeglt.kzns.nic.kz. hostmaster.nic.kz
wlexlwrphocarsf.hostns0.centralnic.net. hostmaster.centralnic.net
vbqejyinxofjsxh.emailv0n0.nic.email. hostmaster.donuts.email
iaaukvtdrttacjr.com.uaho1.com.ns.ua. dnsmaster.hostmaster.ua
iekpphblviocqmh.topa.zdnscloud.com. td_dns_gtld.knet.cn
ojtbquxjpvgvbfj.runs1.ojtbquxjpvgvbfj.ru ns2.ojtbquxjpvgvbfj.ru

Ce poate face aplicația

Toate aceste informații confirmă că scopul atacului cibernetic este de a prelua controlul dispozitivelor mobile care instalează aplicația. Permisiunile enumerate mai sus pot fi utile la urmărirea tranzacțiilor bancare, deoarece implică controlul asupra mesajelor pentru a vedea codurile suplimentare de autentificare, extragerea datelor bancare dar și folosirea dispozitivelor pentru răspândirea virusului către numerele de telefon stocate pe fiecare dispozitiv.

Până și accesul la setările vibrației și notificărilor telefonului sunt un aspect clar al activităților pe care le poate avea atacatorul, activități care se vor desfășura într-un mod silențios, pentru a nu atrage atenția proprietarului.

Cum eviți un incident

  • Ignorarea mesajelor care par suspicioase sau vin de la numere necunoscute,
  • Instalarea unui antivirus/ antimalware,
  • Chiar dacă ați descărcat aplicația din greșeala.. evitați să apăsați ”OPEN” sau ”INSTALL”,
  • Dacă totuși ați instalat apk-ul în telefon… închideți telefonul imediat!

Principiile de bază

  • Conștientizarea pericolului din mediul online și utilizarea tehnologiei,
  • Educația cibernetică, pentru a înțelege funcționalitatea atacurilor,
  • Acceptarea avertizărilor venite de la autorități(DNSC) și specialiști.

Pentru mai multe informații despre atacurile cibernetice vă așteptăm pe Cyber AID – https://www.cyberaid.eu/
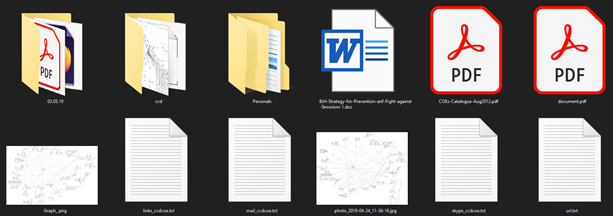
Analiză publicată în aprilie 2022.

Pe un canal folosit de grupări de criminalitate cibernetică circulau, în 2022, documente dintr-o operațiune de recunoaștere din 2019 asupra Centrului de Excelență pentru Apărare Cibernetică Cooperativă al NATO (CCDCOE). Documentele arată cum a fost profilat personalul centrului și cum au fost scanate serverele, iar urmele lăsate indică un calculator virtual configurat la Moscova.

Pe scurt

  • Fiindcă un test de penetrare autorizat nu își publică rezultatele, documentele au fost tratate ca urmare a unui atac.
  • Atacatorul a adunat informații despre 93 de persoane: țări, instituții, funcții, adrese de e-mail, conturi Skype, fotografii.
  • Serverele asociate au fost scanate pentru porturi deschise, servicii și vulnerabilități cunoscute.
  • Rapoartele indică un Windows VPS cu setări din Moscova, ceea ce poate fi o neglijență sau o încercare de inducere în eroare.
  • Lecția: oricine lucrează într-o instituție importantă poate fi țintă, iar educația trebuie să fie continuă.

Una dintre activitățile zilnice ale echipei tehnice Prodefence este de a analiza conținutul canalelor de comunicare/ prezentare ale grupărilor de criminalitate cibernetică sau orice altă sursă disponibilă avem, pentru a trage concluzii asupra evenimentelor legate de securitatea cibernetică a infrastructurii informaționale a României și parțial a infrastructurii partenerilor europeni, menținând astfel o imagine clară a activităților cibernetice pentru activitățile noastre standard. Ne menținem atenția și asupra partenerilor din Europa, deoarece unele atacuri cibernetice pot avea impact direct asupra României.
Documentele descoperite

În urma analizelor am constatat că pe unul dintre canalele menționate circulă documente ale unui test de penetrare din 2019, executat asupra Centrului de excelență pentru apărare cibernetică cooperativă al NATO(CCDCOE).

Întâmplarea face ca articolul să fie început în zilele de desfășurare a exercițiilor de securitate cibernetică ale Centrului de excelență….

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 5: Documentele arhivei – atac cibernetic.
Sursă: Analiză arhivă – Prodefence Team

Un test de penetrare se poate face doar cu acordul management-ului infrastructurii în cauză și sub nici o formă datele colectate nu trebuie să fie publice. De aceea vom considera că documentele sunt rezultatul unui atac cibernetic realizat asupra infrastructurii CCDCOE.

Având în vedere etapele unui test de penetrare sau a unui atac cibernetic, se pare că documentele reprezintă partea de culegere de informații și scanarea infrastructurii. Prin intermediul unei aplicații care explorează / analizează conținutul și legăturile între anumite structuri informaționale, s-a reușit reproducerea grafică a conectivității factorilor analizați.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 2: Reprezentarea grafică a conexiunilor CCDCOE.
Sursă: Analiză arhivă – Prodefence Team (Foto mărime redusă pentru protejarea informațiilor)


Figura 2: Reprezentarea grafică a conexiunilor CCDCOE
Sursă: Analiză arhivă –  Prodefence Team (Foto mărime redusă pentru protejarea informațiilor)

Ce informații a adunat atacatorul

Din etapa de culegere de informații despre infrastructura CCDCOE se evidențiază:

  • Țările în directă legătură,
  • Serverele în directă legătură,
  • Persoanele care reprezintă CCDCOE în aceste țări,
  • Fotografiile acestora,
  • Informații despre reprezentanți(educație, posturi, adrese email, skype )
  • Instituțiile guvernamentale/ non-guvernamentale cu care relaționează reprezentanții.

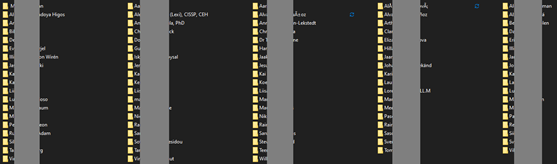
Fiecare membru implicat având alocat un folder separat în care se află informațiile care au legătură cu acesta. În total, 93 de nume ale persoanelor implicate în activitățile NATO.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 3: Dosarele individuale ale membrilor țintiți.
Sursă: Analiză arhivă – Prodefence Team

Figura 3: Folderele reprezentând persoanele vizate
Sursă: Analiză arhivă –  Prodefence Team(conține elemente ascunse intenționat)

Culegerea de informații despre personalul CCDCOE relevă faptul că atacatorul s-a pregătit pentru un atac complex. Pe lângă căutarea vulnerabilităților din sistem, cel mai probabil personalul a fost ținta unor atacuri cibernetice, ca prin intermediul acestora să poată ajunge în infrastructura instituției.

De ce contează profilarea personalului

Așa cum am menționat în studiul ” Cyber Intelligence – Using Profiling” (https://dnsc.ro/vezi/document/isaca-cyber-intelligence-using-profiling), crearea profilului este esențială în plănuirea unui atac cibernetic, deoarece poate deschide o cale mai ușoară de acces spre infrastructura țintită. Găsirea de vulnerabilități ale sistemelor de operare și exploatarea acestora nu este întotdeauna cea mai bună cale, de aceea atacatorii preferă să obțină accesul prin intermediul a ceea ce este denumit ”veriga slabă”, făcând referire la omul care are acces legal la sistem.

În acest caz, persoanele vizate este posibil să fi avut parte de anumite atacuri cibernetice, dar fiind parte dintr-o organizație care se ocupă de securitate cibernetică probabil că le-au depistat și nu au existat incidente cauzate de aceste acțiuni infracționale.

Pe de altă parte, poate că acum, datorită articolului vor face legătura cu întâmplări, incidente sau alte situații derulate în acea perioadă.

Scanarea serverelor

O altă etapă a atacului o reprezintă scanarea serverelor care susțin activitatea Centrului, încercând astfel să găsească vulnerabilități ale sistemului informațional și exploatarea acestora, pentru obținerea accesului neautorizat.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 4: Documente din arhiva atacatorului.
Sursă: Analiză arhivă – Prodefence Team
Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 5: Documente din arhiva atacatorului.
Sursă: Analiză arhivă – Prodefence Team

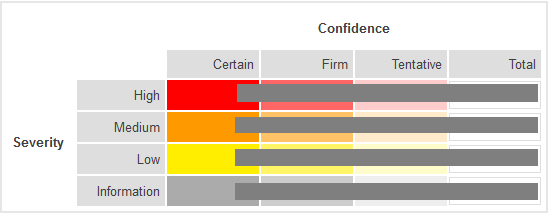
Atacatorul a folosit programe de monitorizare/ interceptare a traficului de date, pentru identificarea funcționalității și pentru scanarea vulnerabilităților serverelor care fac subiectul atacului. Raportul html, precum și fișierele gnmap, nmap, xml, lmpr, conțin informații foarte importante ale activelor scanate, iar printre acestea se pot observa și documente care au fost descoperite în timpul scanărilor, pe care atacatorul le-a salvat, încercând astfel să găsească noi informații utile.

Posibilele vulnerabilități descoperite la data respectivă sunt integrate în raportul menționat anterior, existența acestora validând faptul că după scanare atacatorul a avut motive tehnice pentru continuarea atacului. Este adevărat că unele vulnerabilități nu pot fi exploatate, iar prezența lor în raport poate fi cauzată de interpretarea parametrilor în mod eronat, cauza fiind asemănarea cu anumite vulnerabilități cunoscute.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 5: Grafic din raportul programului de scanare a vulnerabilităților
Sursă: Analiză arhivă – Prodefence Team

Scanarea porturilor deschise ale serverelor descoperite că ar avea legătură cu CCDCOE, identificarea serviciilor existente și încercarea de a descoperi vulnerabilități cunoscute ale acelor servicii.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 6: Parte din rezultatele scanărilor
Sursă: Analiză arhivă – Prodefence Team(conține informații editate)

Cine este atacatorul

Partea mai interesantă a acestei analize și în general a tuturor analizelor din zona de infracționalitate cibernetică o reprezintă informațiile despre atacator/ atacatori.

Cine a executat această culegere de informații și scanările infrastructurilor?

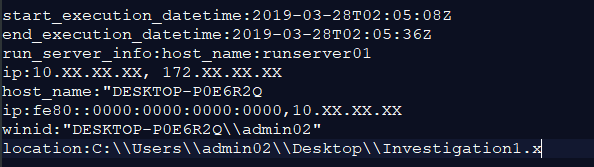
De cele mai multe ori acest aspect rămâne o necunoscută, deoarece atacatorii au posibilitatea de a își ascunde urmele, prin schimbarea adresei IP, modificări ale sistemului de operare, folosirea de calculatoare virtuale etc. În cazul de față, din neglijență sau intenționat, rezultatele din scanările expuse conțin informații despre locația probabilă a atacatorului.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 7: Informații dispozitiv atacator
Sursă: Analiză arhivă – Prodefence Team
Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 8: Informații dispozitiv atacator
Sursă: Analiză arhivă – Prodefence Team

Așa cum se poate observa din imaginea următoare, avem informații despre sistemul de operare a dispozitivului folosit în atacul cibernetic.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 9: Parte din rezultatele scanărilor
Sursă: Analiză arhivă – Prodefence Team(conține elemente editate)
Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 10: Parte din rezultatele scanărilor
Sursă: Analiză arhivă – Prodefence Team(conține elemente editate)

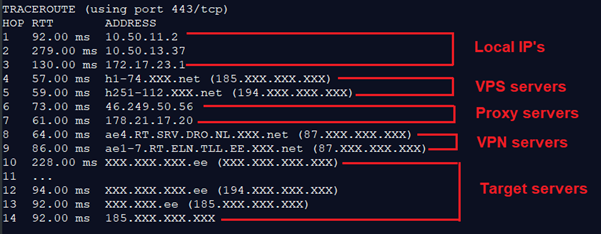
Rapoartele conțin informații despre serverul folosit de atacator: IP-uri locale, servere VPS, proxy, VPN și desigur serverele țintă.

Atac cibernetic asupra CCDCOE NATO, captură din analiza ProDefence
Figura 11: Parte din rezultatele scanărilor
Sursă: Analiză arhivă – Prodefence Team(conține elemente editate)

Conform datelor expuse în cele două fișiere (html și txt), locația atacatorului sau setările dispozitivului folosit relevă faptul că atacul a fost executat din MSK, Rusia 2019, prin intermediul unui calculator virtual(Windows VPS). Așa cum am menționat anterior, este o tehnică des întâlnită folosită pentru inducerea în eroare a analiștilor de securitate cibernetică. Dacă totuși este o neglijență a atacatorului….

Ce putem învăța

Ce putem învăța din acest articol este faptul că putem fi oricând ținte pentru atacatorii cibernetici, mai ales dacă ocupăm poziții importante.. sau mai puțin importante în anumite instituții sau firme private.

În cazul analizat, persoanele implicate sunt specializate în securitate cibernetică și gradul lor de conștientizare a pericolelor este la un nivel ridicat, dar asta nu înseamnă că toți angajații sunt specializați, de aceea educația cibernetică și campaniile de avertizare trebuie să existe în formă continuă și adaptată la noile metode de atacuri cibernetice.

Educație – Avertizări – Implicare.

Articol publicat în octombrie 2021.

În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai fost un motiv de panică.

Pe scurt

  • Vulnerabilitatea era publică de mult timp și fusese exploatată mai întâi de grupuri restrânse, apoi de oricine.
  • În februarie–martie 2021, ProDefence a identificat serverele vulnerabile din România și a transmis lista către CERT-RO (astăzi DNSC).
  • Erau afectate instituții publice și firme private: distribuitori de echipamente medicale, agenții de turism, telecomunicații, un lanț farmaceutic.
  • Lista publicată în septembrie conținea serverele raportate în martie, plus câteva noi.
  • Remedierea vulnerabilității nu rezolvă problema serverelor deja compromise.

Cronologie

Februarie 2021: identificarea

După publicarea vulnerabilității, am testat impactul asupra serverelor VPN și am început analiza infrastructurii din România pentru a găsi serverele expuse. Am publicat și o avertizare discretă pe rețelele sociale.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (2)

Martie 2021: avertizarea

Am centralizat informațiile despre serverele din România care rulau serviciul și le-am trimis Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), devenit ulterior Directoratul Național de Securitate Cibernetică. Echipa de răspuns la incidente a identificat de urgență proprietarii și i-a avertizat că vulnerabilitatea expune datele de autentificare ale utilizatorilor VPN.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (3)
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (4)

Septembrie 2021: publicarea listei

Lista a apărut public și conținea toate serverele vulnerabile de la publicarea vulnerabilității, cu utilizatorii și parolele în clar, organizate pe țări și adrese IP. A fost un moment de panică pentru administratori, echipe IT și centre de securitate, dar nu și pentru cei care se conformaseră în martie.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (1)
Sursă: CERT-RO – 2021/09/09
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (5)

Problema despre care se vorbește puțin

Toată lumea s-a concentrat pe eliminarea vulnerabilității, dar aproape nimeni nu a discutat despre serverele deja exploatate. Cu ce au fost infectate? Ce comenzi s-au executat? O rețea în care atacatorul a intrat înainte de remediere poate rămâne compromisă și după aplicarea actualizării.

Lecția: comunicare și conformare

Vulnerabilitatea fusese exploatată mult timp, deci administratorii nu puteau preveni primele compromiteri. Puteau însă, din martie 2021, să dea curs avertizării CERT-RO și să evite o nouă compromitere. Cei care s-au conformat atunci nu au avut motive de panică în septembrie.

Astăzi, entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele. ProDefence oferă audit de securitate web și de rețea și are o politică de divulgare responsabilă.

Mulțumim echipei de răspuns la incidente a Directoratului Național de Securitate Cibernetică pentru promptitudinea cu care tratează fiecare avertizare transmisă de ProDefence.

Articol publicat în octombrie 2021. Mirai și variantele sale sunt în continuare active.

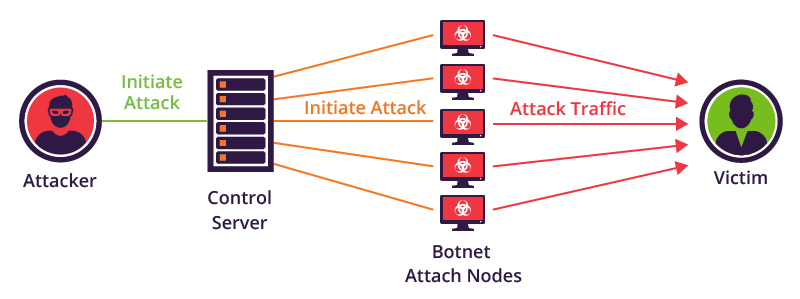
Mirai este un botnet care infectează dispozitive conectate la internet slab securizate (routere, camere, console de jocuri, dispozitive smart din locuințe) și le transformă în executanți ai comenzilor atacatorilor. Principala utilizare este atacul DDoS: mii de dispozitive infectate trimit simultan trafic spre o țintă până o blochează. Proprietarul dispozitivului observă de obicei doar că „iar merge greu internetul”.

Pe scurt

  • Mirai exploatează dispozitive cu parole implicite sau firmware neactualizat.
  • Dispozitivul infectat poate scana alte dispozitive, forța parole, distribui malware și participa la atacuri DDoS.
  • Activitatea poate fi programată noaptea sau în afara orelor de lucru, ca să treacă neobservată.
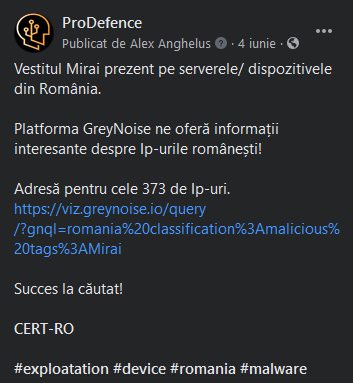
  • Platforme publice precum Mirai tracker și GreyNoise arată adresele IP din România implicate.

Ce face Mirai

Am mai analizat botnetul în articolul despre Mirai, Berbew și dispozitivele IoT din România. Pe scurt, un dispozitiv infectat execută orice comandă a atacatorilor: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuirea de programe malițioase. Rolul principal rămâne însă integrarea într-o „armată digitală” folosită pentru atacuri DDoS asupra altor rețele.

Mirai botnet în România, captură din analiza ProDefence (1)
De asemenea, au existat și alte avertizări!
Mirai botnet în România, captură din analiza ProDefence (2)
Sursă: imperva.com

Botnetul preferă dispozitivele pe care proprietarii le verifică rar: routere, console, dispozitive smart. De aceea este greu de observat.

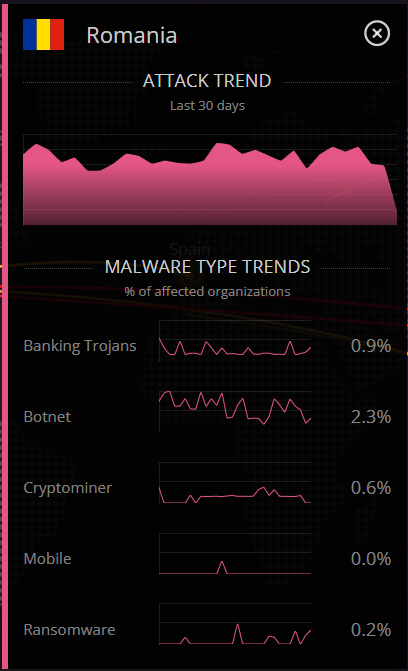
Cum îți dai seama că un dispozitiv este infectat

Mirai botnet în România, captură din analiza ProDefence (3)
Sursă:https://threatmap.checkpoint.com/

Semnele sunt adesea simțite, dar ignorate, din lipsă de informare: internetul devine lent sau instabil fără motiv aparent. Activitatea se observă mai ales când botnetul primește comanda de scanare sau participă la un atac DDoS, fiindcă atunci consumă mult trafic. Dacă este programat după fusul orar, va acționa când utilizatorii dorm sau sunt în afara programului.

Metode de detecție

Monitorizarea traficului

Varianta sigură este monitorizarea și analiza traficului de rețea, de către un specialist sau cu o aplicație de alertare, pentru a descoperi dispozitivele compromise. Este recomandată instituțiilor, firmelor și persoanelor care vor să știe ce fac dispozitivele lor.

Platforme publice

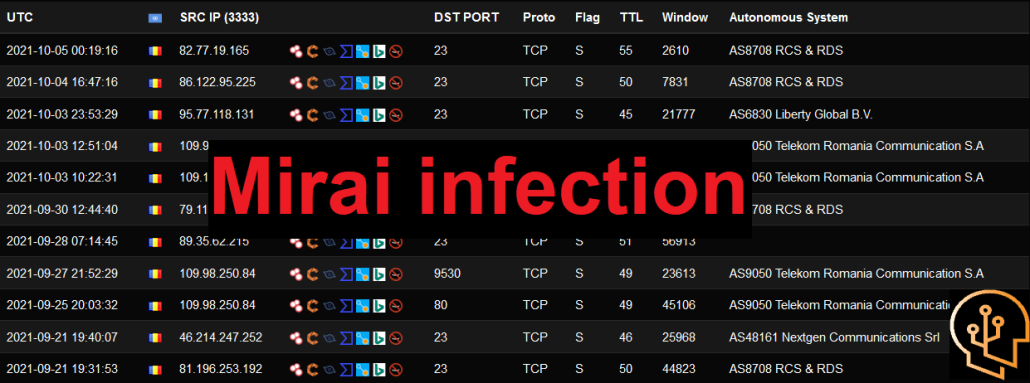
A doua variantă este verificarea adresei IP pe platforme care colectează activitatea suspectă:

  • Mirai tracker afișează ultima activitate înregistrată; pentru România se caută „RO”, dar funcționează pentru orice țară;
Mirai botnet în România, captură din analiza ProDefence (4)
Iar adresa finală va fi: https://mirai.security.gives/index.php?search=RO
Mirai botnet în România, captură din analiza ProDefence (5)
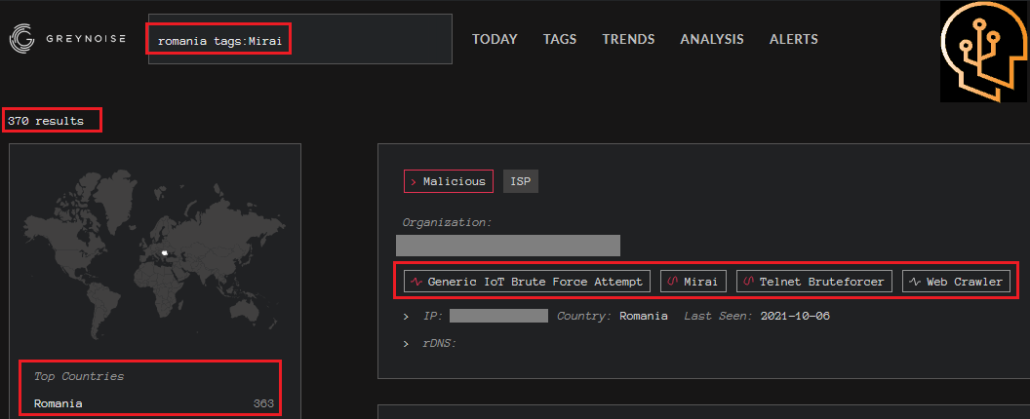
  • GreyNoise permite filtrarea adreselor din România clasificate ca malițioase și etichetate Mirai;
Mirai botnet în România, captură din analiza ProDefence (6)
Rezultatele sunt destul de clare. 370 de Ip-uri au sau avut legătură cu semnatura botnet-ului Mirai.
  • o simplă căutare a adresei IP pe Google poate arăta dacă apare în liste de activitate suspectă.

Cum previi infectarea

  • schimbă parolele implicite ale routerelor, camerelor și dispozitivelor smart;
  • actualizează firmware-ul și renunță la dispozitivele vechi care nu mai primesc actualizări;
  • dezactivează accesul de la distanță dacă nu îl folosești;
  • dacă internetul „face figuri” des, anunță furnizorul, administratorul IT sau un specialist.

Atitudinea „nu are ce să îmi ia mie” transformă casa sau biroul într-un punct de trecere pentru infractori. Pentru verificarea unei rețele de firmă, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în mai 2021.

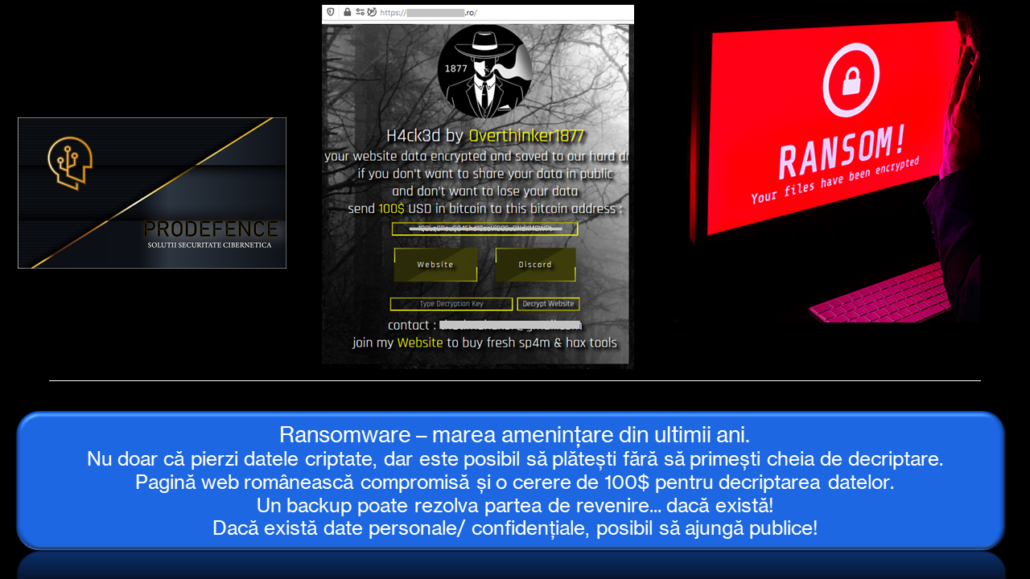
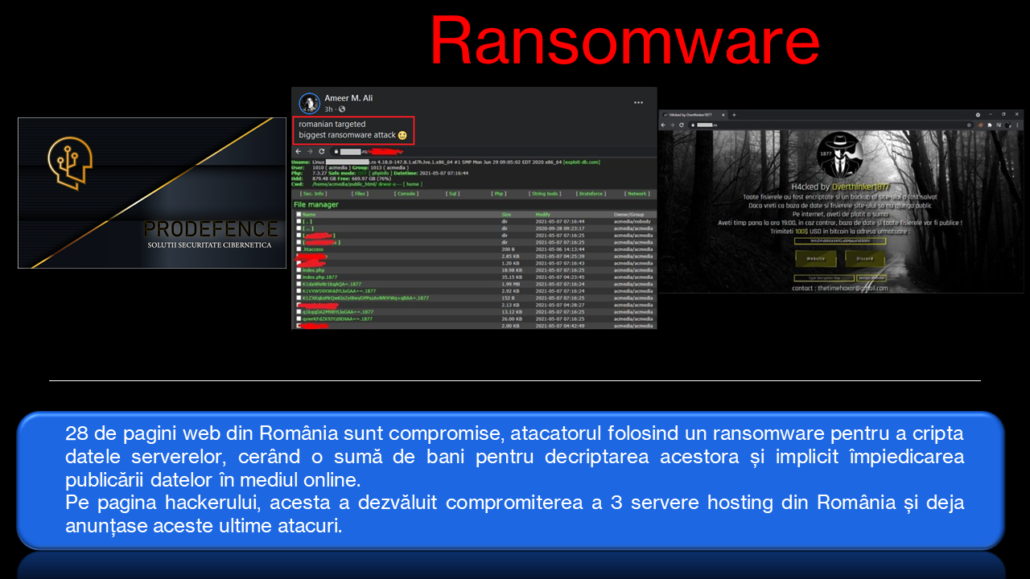
În mai 2021, un singur atacator a compromis trei servere de găzduire și a criptat 28 de site-uri din România, lăsând pe ele mesaje de tip ransomware. În aceeași perioadă, o grupare românească a criptat și semnat site-ul unei instituții. Adresele identificate au fost transmise către CERT-RO, care i-a anunțat pe proprietari.

Pe scurt

  • Atacul a pornit de la un site care părea afectat de ransomware și s-a dovedit a fi parte dintr-o compromitere a trei servere de găzduire.
  • Au fost identificate 28 de site-uri atacate de aceeași persoană.
  • Unii proprietari au reacționat rapid după avertizarea CERT-RO, alții nu.
  • Un serviciu de găzduire compromis afectează toate site-urile de pe el, indiferent cât de bine este securizat fiecare.

Ce s-a întâmplat

Pe rețelele sociale am semnalat un site care părea afectat de ransomware. A fost doar începutul: atacatorul anunțase deja compromiterea a trei servere de găzduire. Au urmat alte 28 de pagini atacate de aceeași persoană.

Avertizarea și reacția proprietarilor

Adresele găsite au ajuns la CERT-RO, astăzi Directoratul Național de Securitate Cibernetică, ca proprietarii să poată fi anunțați. O parte dintre ei au luat măsuri imediat. La momentul publicării articolului, însă, mai multe site-uri erau încă în aceeași stare. Lista lor a fost publicată atunci, ca avertizare; nu o mai reproducem aici, fiind depășită.

Atacatorii români

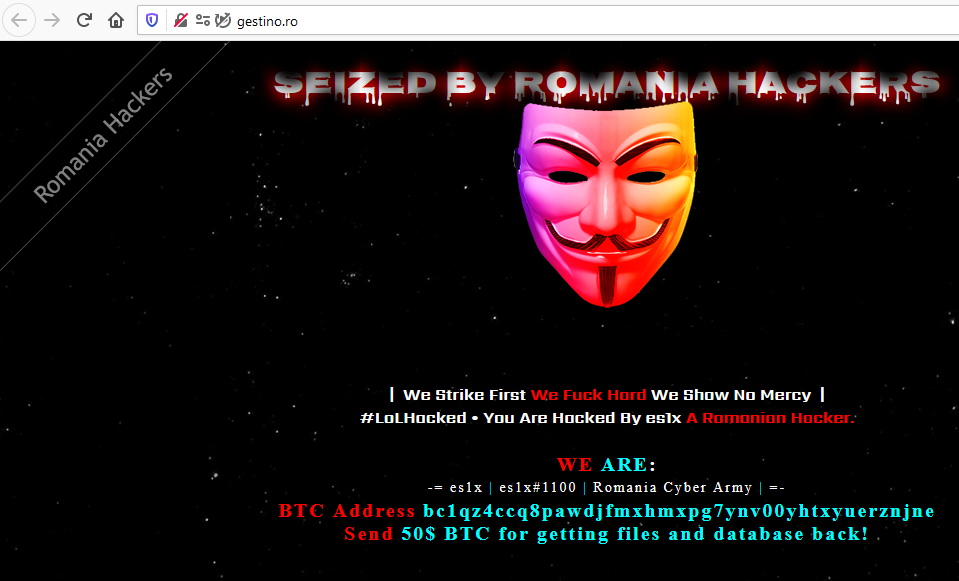
O altă surpriză a venit din partea unei grupări românești, care a criptat și semnat pagina unei instituții.

Pagina unei instituții criptată și semnată de o grupare românească
http://gestino.ro/
Plus încă una >> http://eurodinamic.ro/

Ce rămâne valabil azi

  • un site este la fel de sigur ca serverul pe care este găzduit; alegerea furnizorului de găzduire contează;
  • copiile de siguranță păstrate separat permit restaurarea rapidă;
  • actualizarea platformei, a temelor și a modulelor (WordPress, de exemplu) închide majoritatea căilor de atac;
  • avertizările primite de la DNSC sau de la specialiști trebuie tratate imediat.

Nimic nu poate fi securizat 100%, dar colaborarea și reacția rapidă fac diferența. Pentru verificarea unui site, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în mai 2021. Interogările de mai jos sunt păstrate ca arhivă; platforma folosită și-a schimbat între timp adresele.

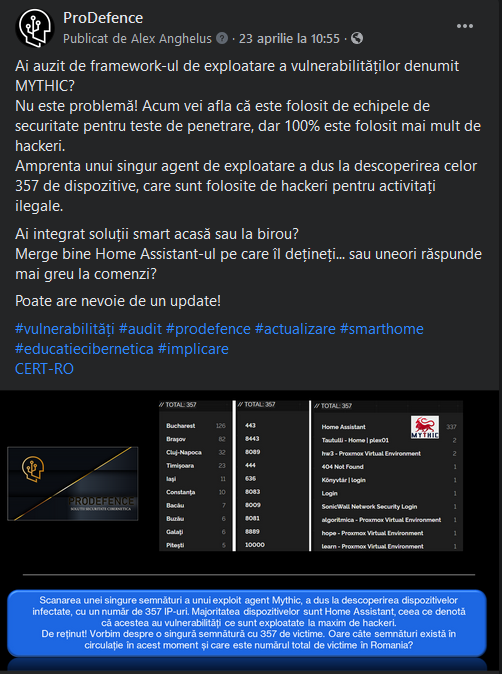
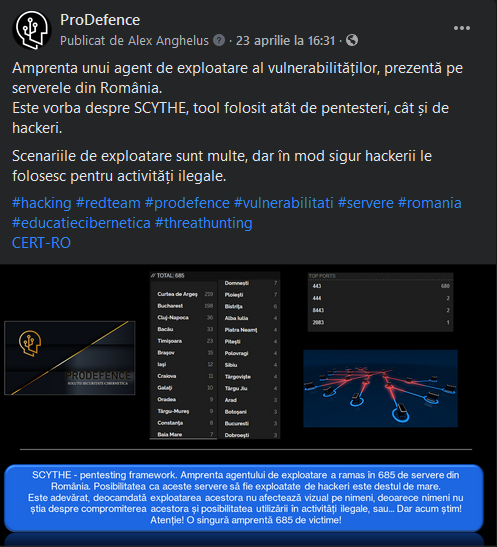
În mai 2021, ProDefence a centralizat adresele IP din România asociate cu servere de comandă și control ale unor instrumente de exploatare (Cobalt Strike, Mythic, PoshC2, Metasploit, Covenant și altele), identificate prin amprente TLS de tip JARM. Datele erau publice, dar împrăștiate; scopul a fost ca specialiștii să își poată verifica rapid propria infrastructură și pe cea a clienților.

Pe scurt

  • Instrumentele de tip „command and control” sunt folosite în teste de penetrare, dar și de atacatori, inclusiv înaintea atacurilor ransomware.
  • Amprenta JARM a serverului TLS permite identificarea acestor servere în rezultatele motoarelor de căutare pentru dispozitive conectate.
  • Unele adrese apăreau în mai multe liste, semn că fuseseră folosite sau testate din mai multe direcții.
  • Avertizarea completă a fost transmisă întâi către CERT-RO, apoi publicată pentru comunitate.

De ce contează

Articolul continuă ideea din Colaborare, buget, implicare: ransomware și Cobalt Strike. Adresele listate aparțin unor servere sau dispozitive care au intrat în legătură cu agenți de exploatare, de regulă pentru că aveau vulnerabilități exploatabile. Uneori serverele sunt deja compromise, dar atacatorii nu au început încă exploatarea; descoperirea la timp poate preveni un incident major.

Interogările folosite (arhivă)

Sursa amprentelor: C2-JARM pe GitHub.

Ce rămâne valabil azi

  • monitorizarea propriilor adrese IP în bazele de date publice de amenințări este o măsură ieftină și eficientă;
  • un server care apare asociat cu un instrument de comandă și control trebuie investigat imediat, nu doar actualizat;
  • entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele.

Pentru verificarea infrastructurii, ProDefence oferă audit de securitate web și de rețea și analiza fișierelor suspecte.

Articol publicat în mai 2021, după atacul ransomware asupra Colonial Pipeline.

După fiecare atac major apar articole despre ce s-ar fi putut face. Așa a fost și după atacul ransomware asupra Colonial Pipeline, din mai 2021. Întrebarea incomodă este alta: ce se întâmplă cu avertizările publicate înainte de incident? În cazul Cobalt Strike, instrumentul folosit frecvent înaintea atacurilor ransomware, existau deja indicii, semnături și metode publice de identificare a serverelor compromise.

Pe scurt

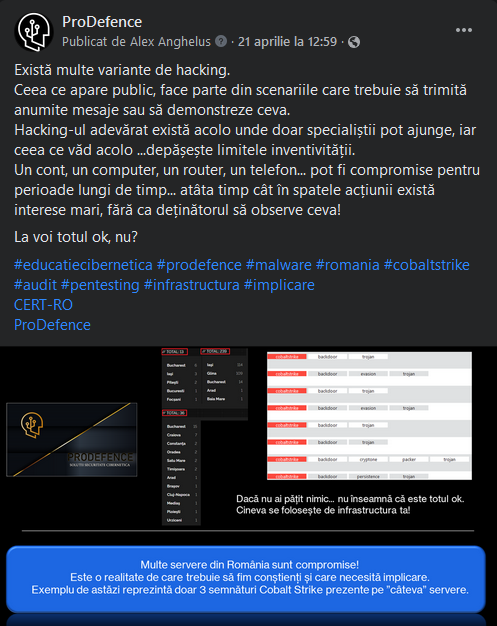
  • În aprilie 2021, ProDefence a transmis către CERT-RO 322 de adrese IP din România cu semnături Cobalt Strike, apoi încă 1.042 legate de alți doi agenți de exploatare.
  • Informațiile circulă bine acolo unde există echipe de securitate și sisteme de prevenție.
  • Se blochează acolo unde lipsesc bugetul, specialiștii, conducerea responsabilă și implicarea.
  • Soluția: colaborare, actualizarea rapidă a protecțiilor și buget real pentru oameni și tehnologie.

Cum ar trebui să circule informația

  • organizațiile cu sisteme de prevenție și echipe de securitate colectează informațiile publice despre amenințări;
  • echipele naționale de răspuns (CERT) trimit alerte celor vizați;
  • specialiștii avertizează administratorii, prin articole sau direct.

Unde se blochează

Informația se pierde acolo unde nu există buget, specialiști, conducere responsabilă și implicare. Concret:

  • administratorul IT este plătit dintr-un buget minim și face munca a două-trei persoane;
  • postul de specialist IT este ocupat de cineva fără competențele necesare, iar alertele ajung în dosarul de spam;
  • infrastructura este veche, iar administratorul are mâinile legate sau nu are timp pentru implementare.

Cronologia avertizărilor

12 aprilie 2021

O parte din informații ajung deja la CERT-RO.

Avertizare Cobalt Strike transmisă către CERT-RO, captură din analiza ProDefence

21 aprilie 2021

O postare scurtă pe rețelele sociale, cu o imagine și câteva informații. În spatele ei se afla însă multă muncă: documentarea din publicațiile altor specialiști, adaptarea unor metode de căutare, extragerea semnăturilor din analize de malware, testarea unei formule de identificare a serverelor și centralizarea rezultatelor.

Către CERT-RO a plecat un pachet cu 322 de adrese IP din România care aveau cel puțin una dintre cele patru semnături Cobalt Strike. Mulțumiri lui Ovidiu Mogoșan, de la CERT-RO, pentru profesionalismul cu care a tratat rapoartele ProDefence. Volumul de informații de prelucrat a fost și unul dintre argumentele pentru înființarea DNSC, cu mai mulți specialiști, buget și tehnologie.

23 aprilie 2021

Două noi avertizări despre servere compromise, legate de alți doi agenți de exploatare: încă 1.042 de adrese IP pentru echipa CERT-RO.

De ce contează

Informațiile există și pot preveni incidente majore. Analiza și centralizarea lor costă însă timp și bani, iar oricare dintre aceste servere putea ajunge în situația Colonial Pipeline. Specialiști există, dar trebuie motivați financiar și dotați cu sistemele necesare.

Ce trebuie făcut

  1. Colaborare și implicare: orice informație nouă se exploatează la maximum; se cer detalii suplimentare celor care au emis avertizarea.
  2. Actualizarea protecțiilor cu noile informații și blocarea exploatării serverelor administrate.
  3. Buget pentru salarii, infrastructură și licențe.

Lista detaliată a adreselor a fost publicată ulterior în IP-uri compromise în România: Cobalt Strike, Mythic, PoshC2. Pentru evaluarea expunerii unei organizații, ProDefence oferă audit de securitate web și de rețea.

Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau.

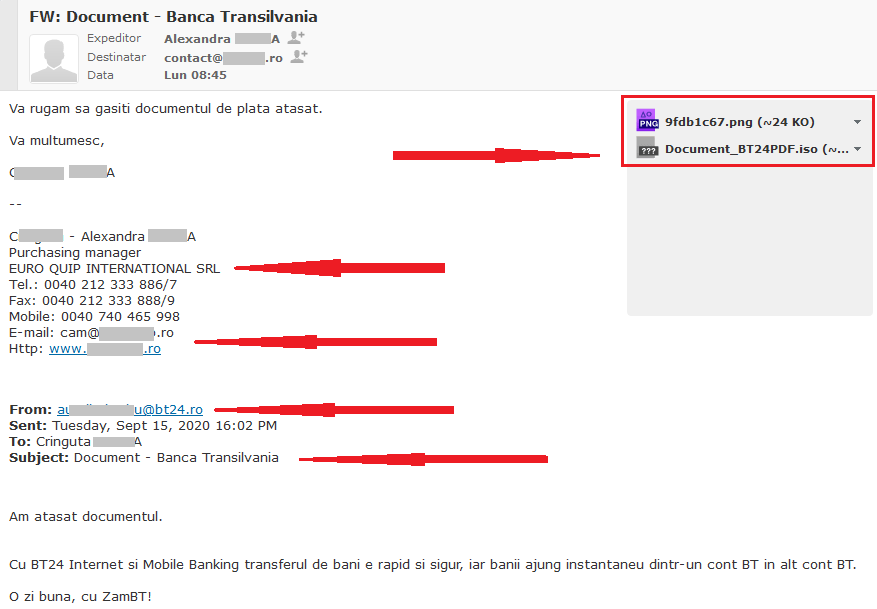
Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și le trimite atacatorului. Clientul, instruit în ședințele de educație cibernetică, a observat detaliile suspecte și a trimis mesajul la analiză în loc să îl deschidă.

Pe scurt

  • Atașamentul se numea „Document_BT24 PDF.iso”: cuvântul „PDF” era doar momeală, extensia reală era .iso.
  • Formatul .iso poate ascunde fișiere executabile și trece mai ușor de filtrele de e-mail.
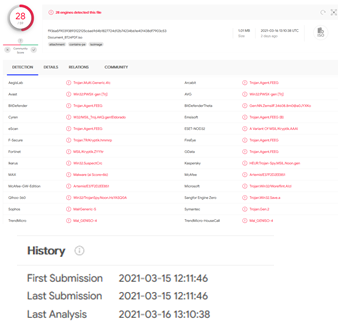
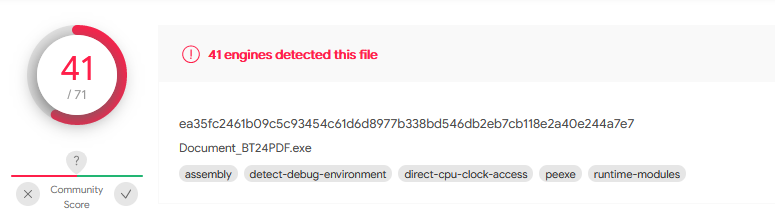
  • 28 din 59 de soluții antivirus recunoșteau fișierul; prima scanare publică era chiar cea făcută de ProDefence, pe 15.03.2021.
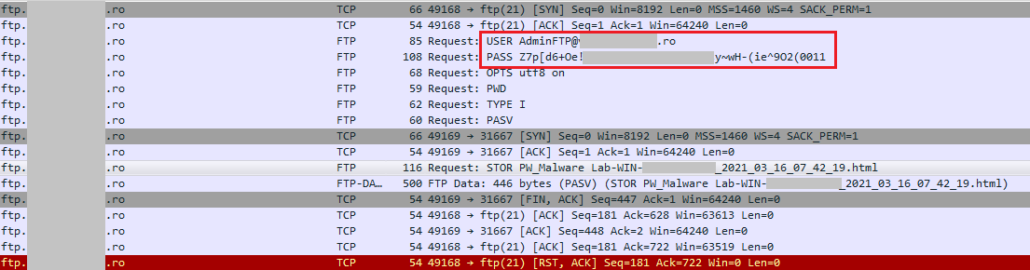
  • Rulat într-un sistem de test, malware-ul trimitea datele furate pe un server FTP al unui domeniu românesc compromis.
  • Informațiile au fost transmise către CERT-RO pentru anunțarea proprietarului domeniului.
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce l-a făcut pe destinatar să suspecteze mesajul

Mesajul părea legitim, dar destinatarul a aplicat întrebările învățate la curs:

  • aștept o factură sau un document de la bancă?
  • firma care cere plata face parte dintre colaboratori?
  • este o plată programată?
  • există detalii care ridică semne de întrebare?

Semnalul principal: extensia fișierului

Băncile trimit uneori documente în format PDF, cu extensia .pdf. Un document .doc sau .docx este editabil, deci ridică întrebări. Extensiile .iso, .zip, .rar, .exe sau .apk ar trebui să ridice și mai multe.

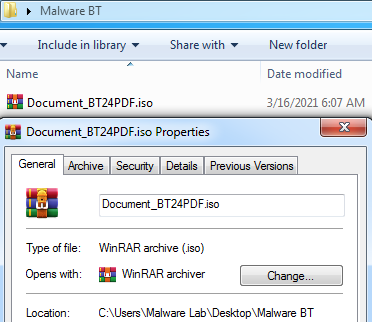
Numele fișierului se citește în trei părți: Document_BT24 (denumirea), PDF (doar pentru inducere în eroare) și .iso (extensia reală). Formatul .iso permite arhivarea și rularea mai multor fișiere ascunse, iar filtrele serverelor de e-mail îl tratează mai îngăduitor decât un .exe.

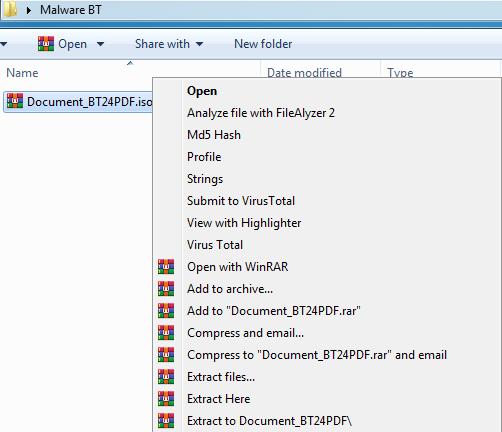
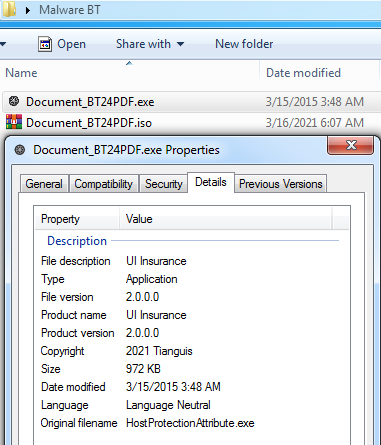
Deschiderea directă a fișierului .iso poate rula instrucțiunile pregătite de atacator. Cu un clic dreapta se poate vedea însă conținutul arhivei: în cazul de față, un fișier executabil.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Scanarea: utilă, dar cu prudență

Scanarea fișierelor suspecte este o recomandare bună, dar ce încarci pe platformele publice de analiză devine vizibil și altora, așa cum am arătat în Divulgarea de informații prin imprudență.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Rezultatul pe VirusTotal: 28 din 59 de motoare antivirus au marcat fișierul ca malițios. Clientul folosea una dintre soluțiile care îl detectau, deci antivirusul ar fi dat probabil alarma și fără analiza noastră. Prima scanare a fișierului data din 15.03.2021, ceea ce sugerează că am semnalat primii această campanie.

https://www.virustotal.com/gui/file/ea35fc2461b09c5c93454c61d6d8977b338bd546db2eb7cb118e2a40e244a7e7/detection
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce face malware-ul

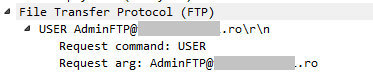
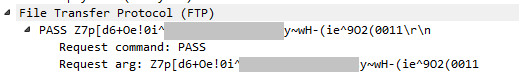
Pentru a evalua riscul pentru compania clientului, fișierul a fost rulat într-un sistem de test pregătit pentru astfel de situații. Analiza traficului a arătat conectarea la un server FTP, către care calculatorul trimitea un fișier .html, folosind date de autentificare vizibile în trafic.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Adresa FTP aparținea unui domeniu din România, probabil compromis și folosit pentru colectarea datelor. Concluzia: malware-ul este un stealer, care extrage parolele și datele personale salvate în calculator și le trimite pe serverul controlat de atacator. O campanie asemănătoare este descrisă în E-mailul capcană din partea unei bănci din România.

Recomandări

  • nu vă grăbiți: mesajele importante se tratează cu atenție;
  • verificați extensia reală a fișierelor și afișați extensiile în sistemul de operare;
  • nu salvați parolele importante în browser, pe calculatoarele de serviciu;
  • dacă ceva pare suspect, cereți părerea unui specialist.

ProDefence oferă analiza fișierelor suspecte și a programelor malițioase și cursuri de educație cibernetică pentru angajați.

Analiză publicată în martie 2021.

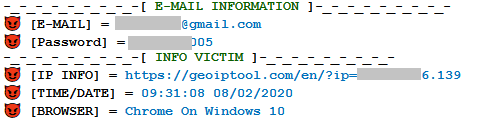
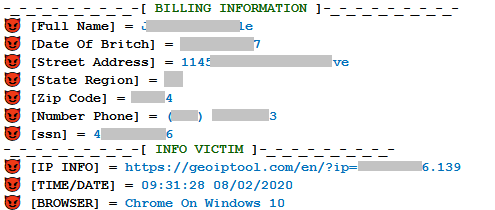
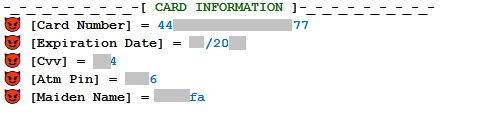
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.

Pe scurt

  • Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
  • Nicio bancă nu are nevoie de parola adresei tale de e-mail.
  • IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
  • Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
  • Educația este ceea ce înclină balanța.

Cum se pregătește un atac de phishing

Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:

  1. atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
  2. creează pagina falsă manual sau cu un generator automat;
  3. cumpără un domeniu asemănător cu cel pe care îl imită;
  4. trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
  5. colectează datele introduse de victime.

Ce date cere pagina falsă și ce face atacatorul cu ele

Pagina de phishing bancar analizată, captură din analiza ProDefence

Adresa și parola de e-mail

Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.

Adresa IP, browserul, data și ora

Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele personale

Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele cardului

Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:

  • vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
  • tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.

Concluzie

Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.

Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.

Anunț publicat în noiembrie 2020. Pentru serviciile actuale de testare și monitorizare, vedeți pagina Audit de securitate web și de rețea.

În noiembrie 2020, ProDefence a deschis publicului platforma ctrlProdefence, folosită intern din 2019 ca o completare a testelor de penetrare. Platforma scanează periodic site-urile, aplicațiile web, serverele și rețelele unei organizații și transformă un volum mare de informații într-un raport cu vulnerabilitățile noi care le pot afecta.

Pe scurt

  • Platforma a fost extinsă ca stocare și capacitate de transfer, pentru a susține un număr mare de clienți.
  • Scanările se programează, riscurile se calculează și se clasifică, iar cele critice generează alerte.
  • La primele scanări, în martie 2020, multe rețele aveau un număr foarte mare de vulnerabilități, din lipsă de actualizări și administrare.
  • După primele rapoarte și discuții, conducerile au alocat buget pentru remediere.

De ce monitorizare continuă

Situația critică a multor sisteme informatice din România și evoluția atacurilor au dus la decizia de a extinde platforma. Un test de penetrare oferă o imagine detaliată la un moment dat; monitorizarea continuă arată vulnerabilitățile care apar după aceea.

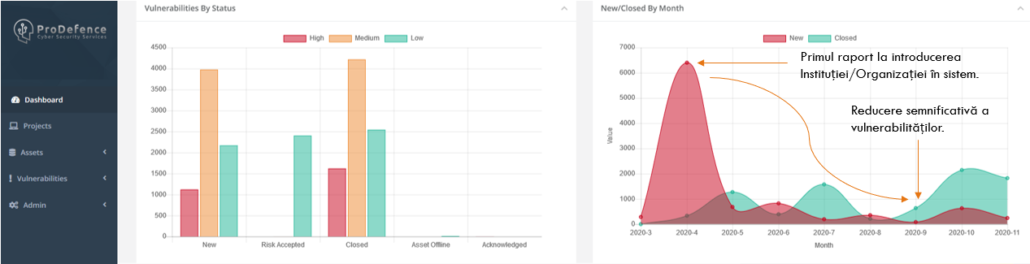
Evoluția vulnerabilităților în platforma ctrlProdefence, din martie până în noiembrie 2020

Graficul arată evoluția vulnerabilităților, de la prima scanare a unor rețele până la cea din noiembrie 2020. În martie, numărul lor era foarte mare, fiindcă unele sisteme nu erau actualizate și nici administrate corespunzător. După primul raport și discuțiile cu directorii instituțiilor și firmelor, aceștia au înțeles gravitatea situației și au alocat buget pentru protecție.

Ce conține platforma

  • aplicații dedicate descoperirii vulnerabilităților;
  • automatizarea majorității funcțiilor;
  • programarea frecvenței scanărilor;
  • calcularea și clasificarea riscurilor în funcție de sistem și vulnerabilități;
  • alerte pentru riscurile critice;
  • urmărirea evoluției vulnerabilităților în timp;
  • panou de control cu permisiuni (administrator, manager).

Cum se folosește

Platforma poate fi folosită după un audit de securitate (test de penetrare), pentru monitorizarea activelor testate. Auditul descoperă vulnerabilitățile cele mai ascunse, fiindcă se bazează pe intuiția și interpretarea auditorului; platforma menține apoi nivelul de securitate prin raportarea vulnerabilităților noi.

Securitatea nu este o cheltuială opțională

Protejarea datelor confidențiale, a integrității și a reputației este, în primul rând, responsabilitatea conducerii. În fiecare an trebuie alocat buget pentru menținerea sistemelor la un nivel cel puțin acceptabil de securitate. Prețul se stabilea în funcție de mărimea organizației, nivelul de confidențialitate a datelor și numărul de active.

Platforma ctrlProdefence

Pentru o evaluare actuală a expunerii, contactați echipa ProDefence.

Sari la conținut