Toate capturile sunt reale, produse rulând instrumentul. Datele din ele sunt exemplul ilustrativ cu care se deschide calculatorul, nu date ale unui client. Interfața este în limba engleză.

Ce este, în două fraze

Calculatorul este instrumentul digital care însoțește lucrarea „HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity”. Traduce relațiile definite acolo într-o fișă de evaluare pe care o completezi pentru o situație concretă, un proces, o echipă, o perioadă, și care poate fi apoi verificată, contestată și reluată de altcineva.

Un singur fișier HTML. Fără instalare, fără cont, fără server, și fără nicio cerere de rețea.

Cum arată când îl deschizi

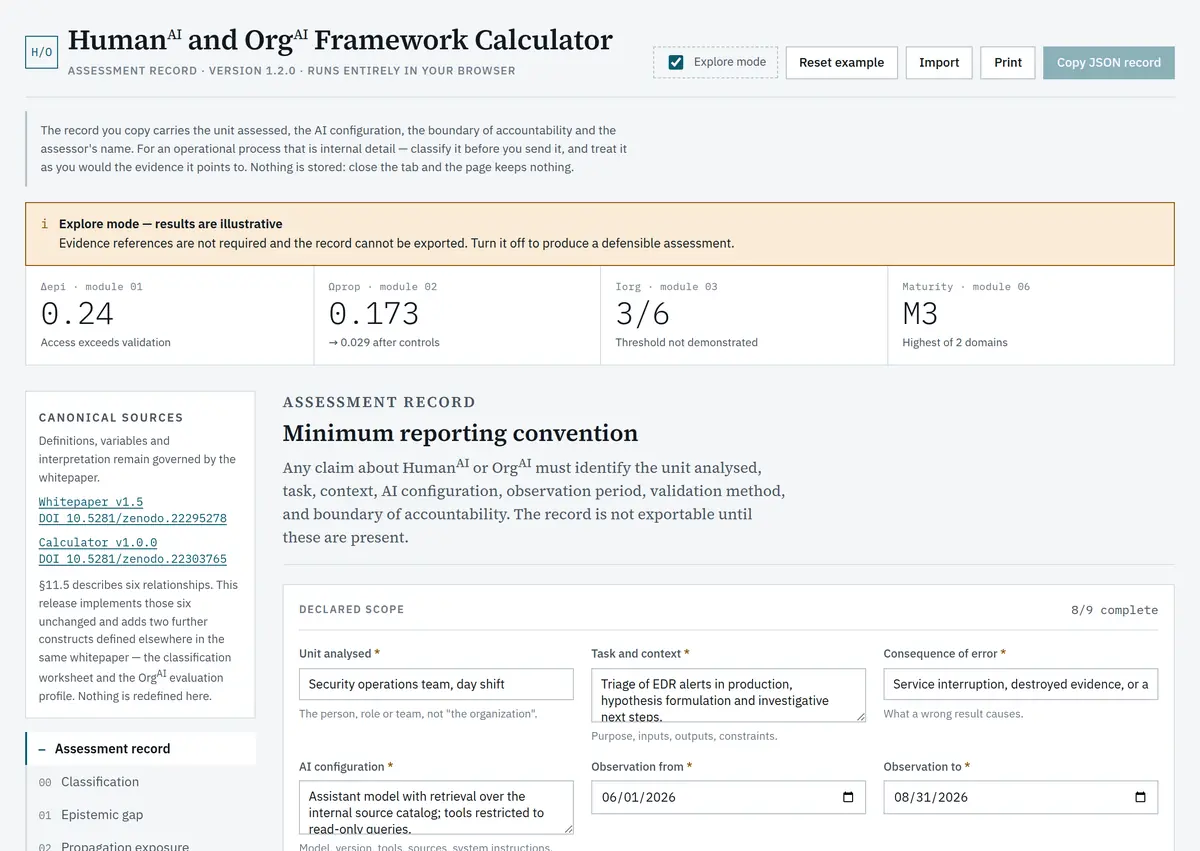
Ecranul de pornire. Bara de acțiuni sus, banda de rezultate sub ea, navigarea pe module în stânga
Figura 1. Ecranul de pornire. Bara de acțiuni sus, banda de rezultate sub ea, navigarea pe module în stânga.

Se deschide cu un exemplu deja completat, exemplul ilustrativ din lucrare, ca să vezi imediat cum se comportă, nu un formular gol. Butonul „Reset example” îl readuce oricând.

Trei zone, de sus în jos:

  • Bara de acțiuni: comutatorul între modurile de lucru, resetarea exemplului, importul unei fișe, tipărirea și copierea înregistrării.

  • Banda de rezultate: cele patru cifre care rezumă evaluarea, decalajul epistemic, expunerea la propagare, pragul organizațional și maturitatea. Rămân vizibile indiferent de modulul deschis.

  • Spațiul de lucru: navigarea pe module în stânga, modulul activ în dreapta.

Navigarea: opt module și un diagnostic
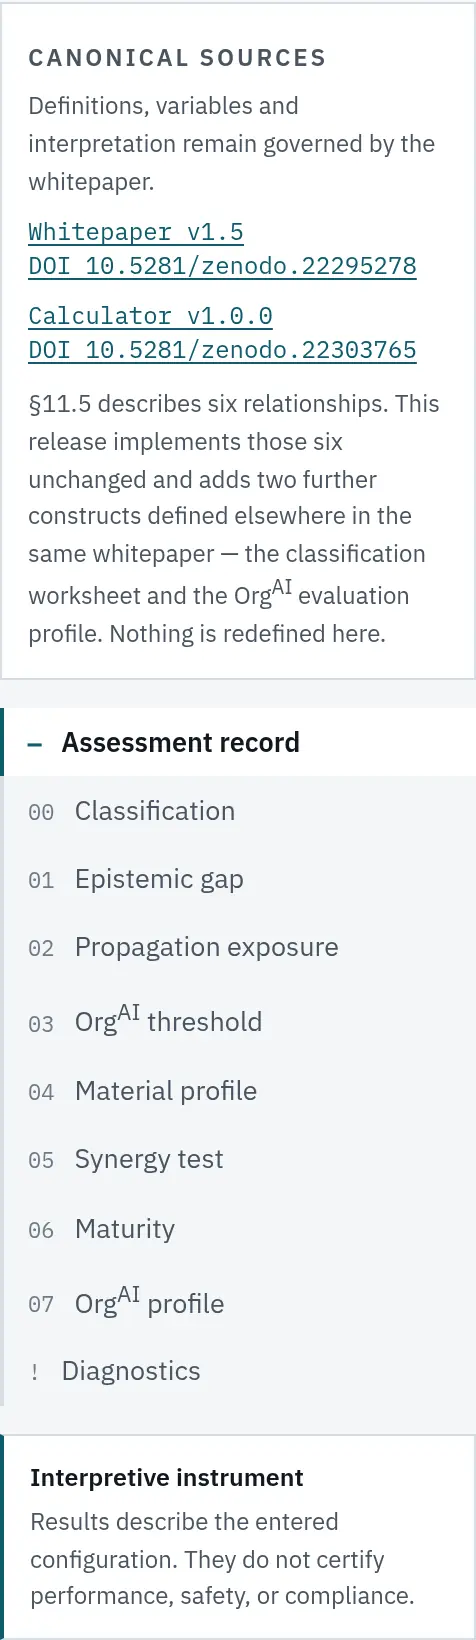
Coloana de navigare. Punctul portocaliu marchează un modul care are ceva de rezolvat
Figura 2. Coloana de navigare. Punctul portocaliu marchează un modul care are ceva de rezolvat.

Modulele nu sunt o listă de opțiuni, ci o succesiune. Modulul 02 consumă rezultatul lui 01. Modulul 06 depinde de 03. Fișa de clasificare, modulul 00, poate opri tot restul dacă situația evaluată nu este un caz HumanAI.

Punctele portocalii de lângă module sunt un semnal de stare: fișă incompletă, condiții declarate fără dovezi, o singură dimensiune marcată relevantă, semnalări de diagnostic active. Nu trebuie să intri în fiecare modul ca să afli unde ai rămas dator.

În partea de jos, sursele canonice cu DOI-urile lucrării și ale instrumentului, plus nota care explică relația dintre versiunea curentă și secțiunea 11.5 din lucrare.

Două moduri de lucru

Distincția dintre a explora și a evalua este explicită, pentru că amestecarea lor e felul obișnuit în care se produc rezultate care arată a evaluare fără să fie.

Modul explorare: rezultatele sunt marcate ilustrative, exportul e dezactivat
Figura 3. Modul explorare: rezultatele sunt marcate ilustrative, exportul e dezactivat.

În modul explorare poți mișca liber toate valorile ca să vezi cum se comportă relațiile. Referințele de dovadă nu sunt cerute, iar înregistrarea nu poate fi exportată. Cineva care vrea doar să înțeleagă formula nu e obligat să completeze o fișă completă; în schimb, nu poate produce din greșeală un artefact care arată ca o evaluare.

Bara de acțiuni în modul explorare, butonul de copiere e inactiv
Figura 4. Bara de acțiuni în modul explorare, butonul de copiere e inactiv.

Scoți bifa și instrumentul devine exigent.

Fișa: ce trebuie declarat înainte de orice cifră

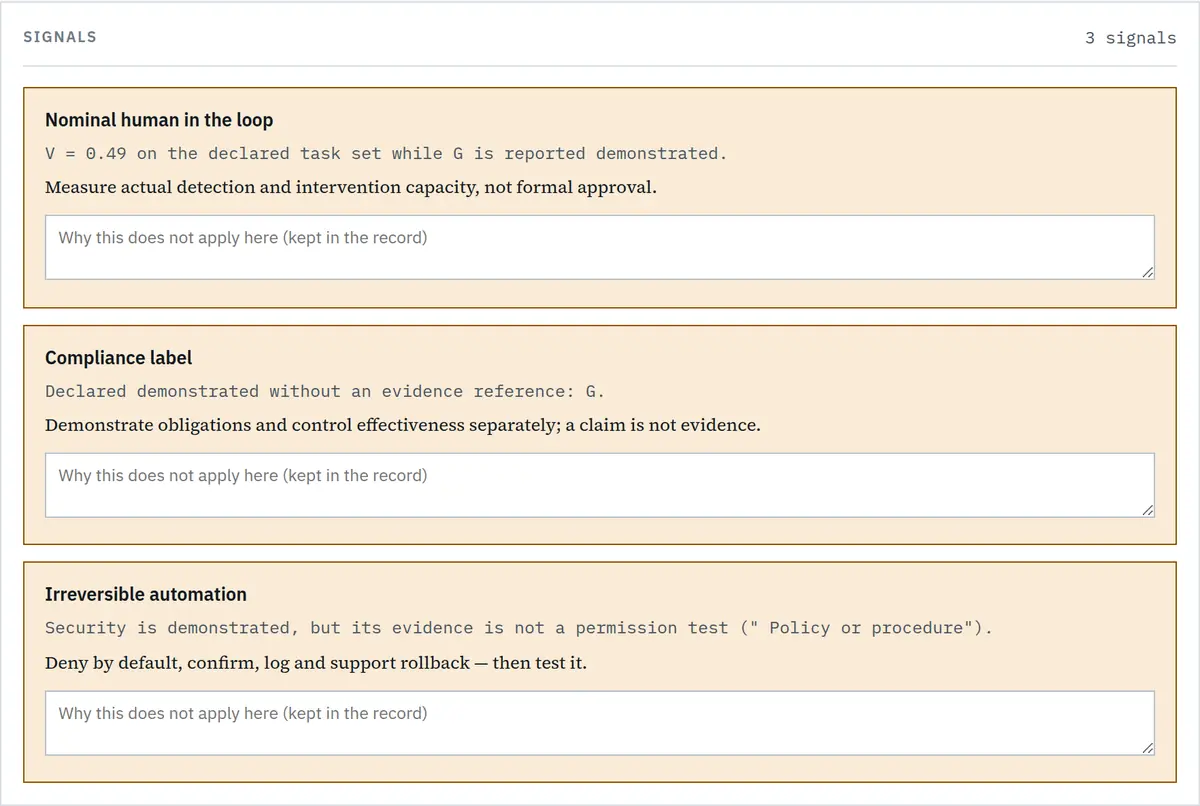
Lucrarea impune o convenție minimă de raportare: orice afirmație despre HumanAI sau OrgAI trebuie să identifice unitatea analizată, sarcina, contextul, configurația AI, perioada de observare, metoda de validare și limita responsabilității. Instrumentul o transformă într-o condiție de funcționare.
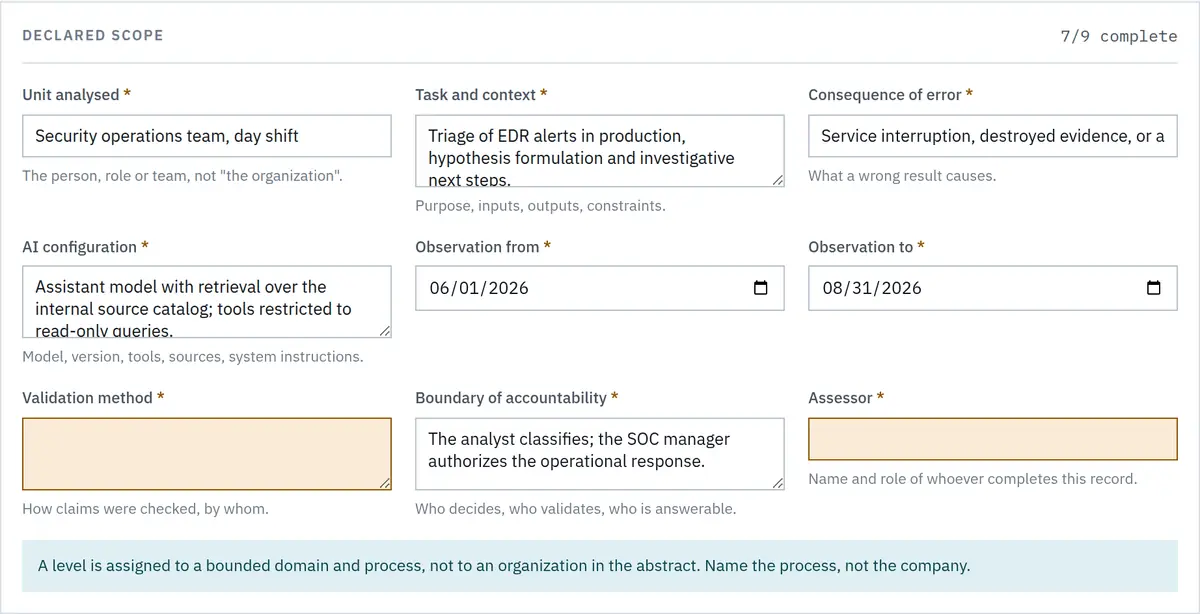

Câmpurile lipsă sunt evidențiate. Contorul arată 7/9 completate
Figura 5. Câmpurile lipsă sunt evidențiate. Contorul arată 7/9 completate.
Bannerul spune câte câmpuri lipsesc și că rezultatele rămân provizorii
Figura 6. Bannerul spune câte câmpuri lipsesc și că rezultatele rămân provizorii.

Cât timp lipsește ceva, exportul rămâne blocat și rezultatele sunt marcate provizorii. Modulele continuă să calculeze, poți lucra, dar nu poți produce o înregistrare care pretinde mai mult decât știi.

Fișa completă: butonul de copiere devine activ
Figura 7. Fișa completă: butonul de copiere devine activ.

Fișa poartă și un identificator propriu. Dacă îl păstrezi la reevaluarea aceleiași unități peste șase luni, cele două înregistrări formează o serie comparabilă în loc să fie două evaluări fără legătură.

Modulul 00: clasificarea, înainte de măsurare

Prima întrebare nu este „cât”, ci „ce evaluăm”. Cele zece întrebări ale testului de apartenență stabilesc dacă situația este un caz HumanAI și dacă îndeplinește condițiile pentru OrgAI.
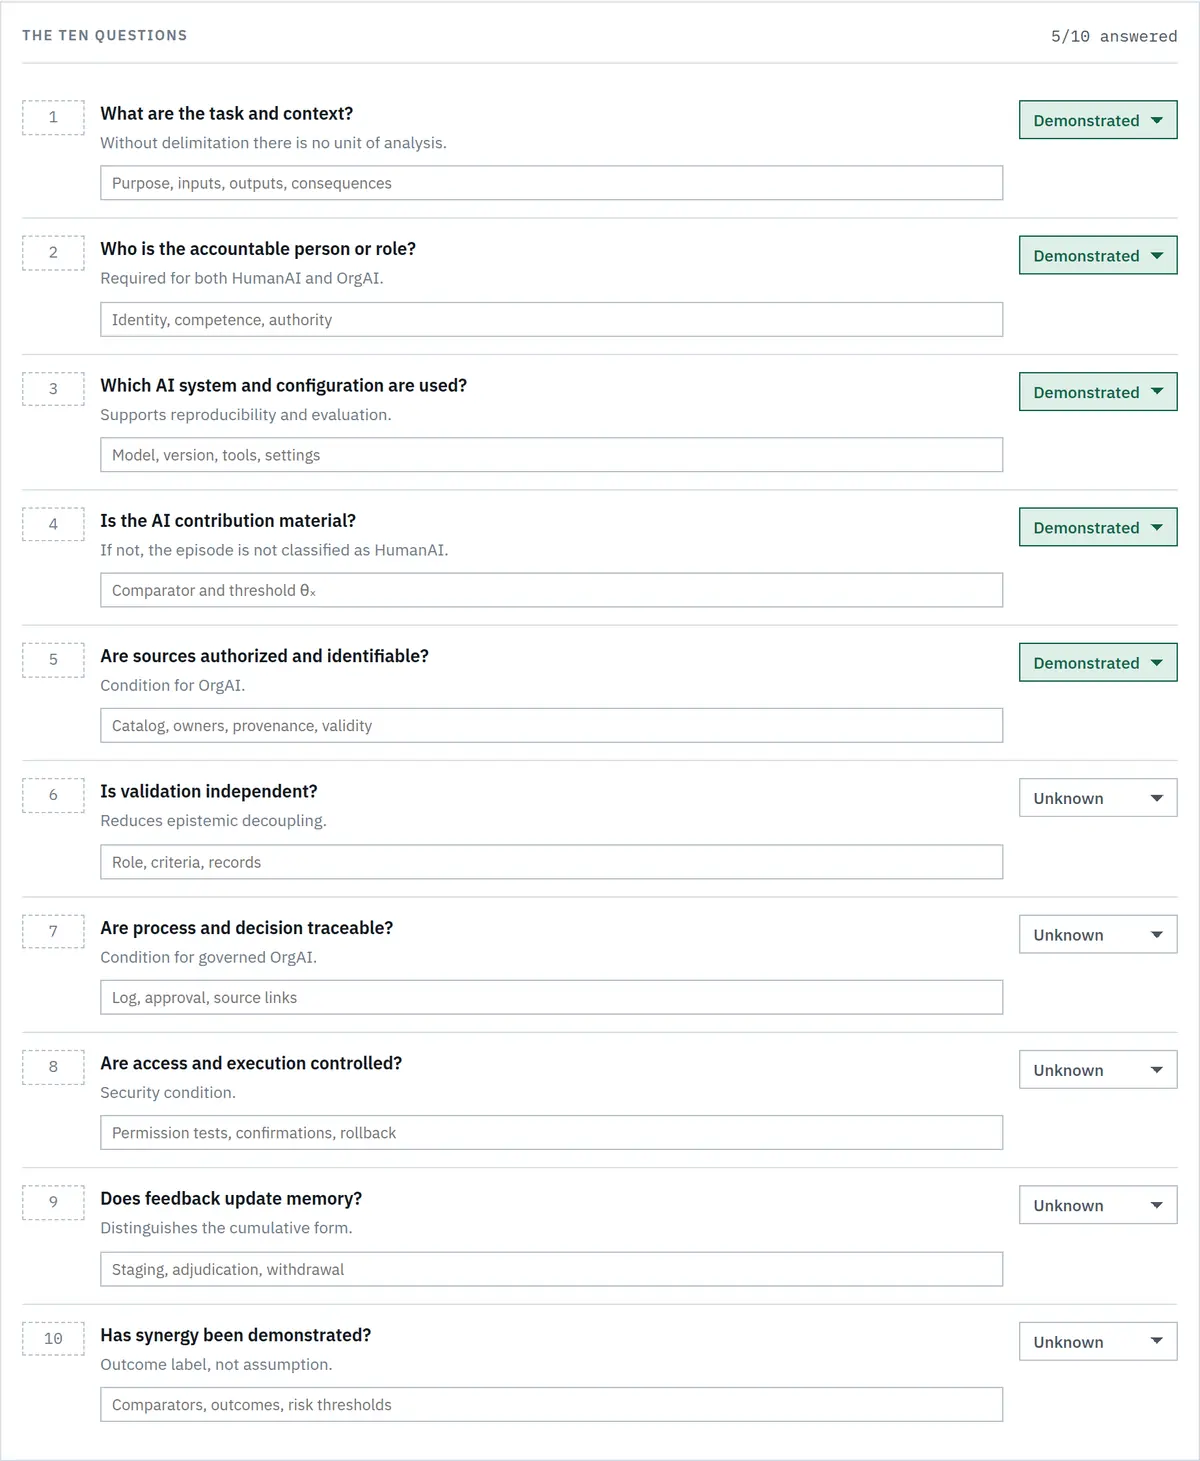
Cele zece întrebări. Fiecare are o stare și un câmp pentru dovada așteptată
Figura 8. Cele zece întrebări. Fiecare are o stare și un câmp pentru dovada așteptată.

Fiecare întrebare are trei stări posibile, demonstrat, nesatisfăcut, necunoscut, și un câmp în care scrii dovada, cu un exemplu sugerat în locul textului („catalog, proprietari, proveniență, valabilitate”). Starea necunoscut nu contează niciodată ca demonstrată.

O singură întrebare oprește fișa: dacă declari că contribuția AI nu este materială, cazul nu este HumanAI pentru episodul respectiv și modulele de măsurare nu se mai aplică. Sub întrebări există și lista cazurilor excluse de lucrare, o sugestie ignorată, o automatizare fără componentă AI, mai multe licențe folosite independent.

Modulul 01: decalajul dintre acces și validare

Aici se află ideea centrală a cadrului. Se introduc trei numere: câte sarcini sunt în setul declarat, la câte AI a produs un răspuns utilizabil, și la câte omul responsabil a putut produce o justificare verificată.
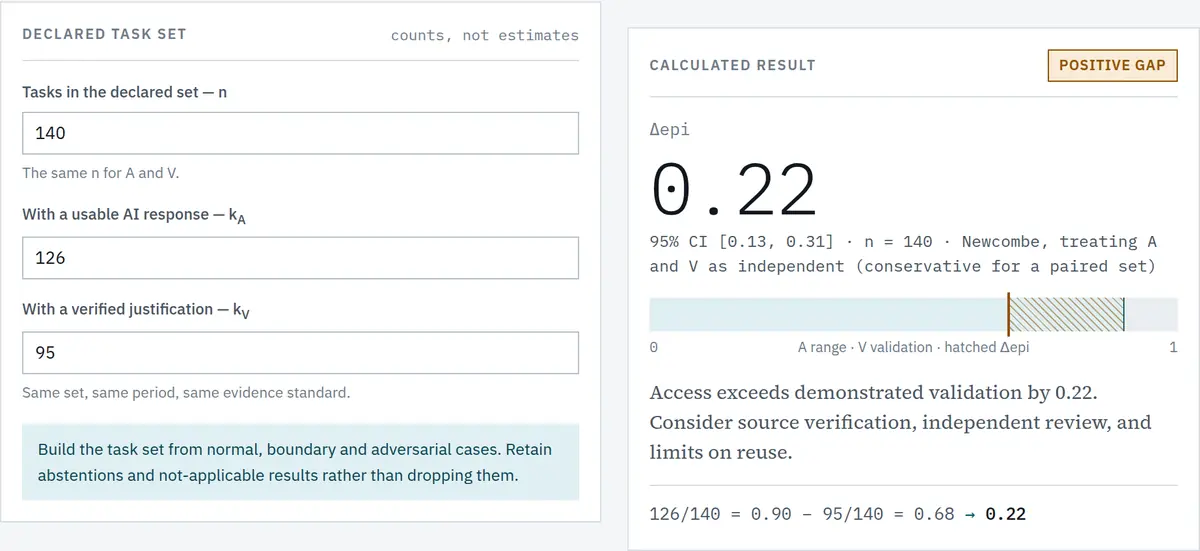
Modulul 01 la 140 de sarcini: 126 cu răspuns utilizabil, 95 cu justificare verificată
Figura 9. Modulul 01 la 140 de sarcini: 126 cu răspuns utilizabil, 95 cu justificare verificată.

Se introduc numărători, nu procente estimate. Motivul e disciplinar: „cam 90%” nu poate fi verificat, „126 din 140″ poate. Și numai din numărători se poate calcula cât de sigur e rezultatul.

Comparați cele două capturi. În prima, 0,22 pe 140 de sarcini, cu interval [0,13 – 0,31], decalaj demonstrat. În a doua, un decalaj mai mare, 0,25, dar pe 12 sarcini:
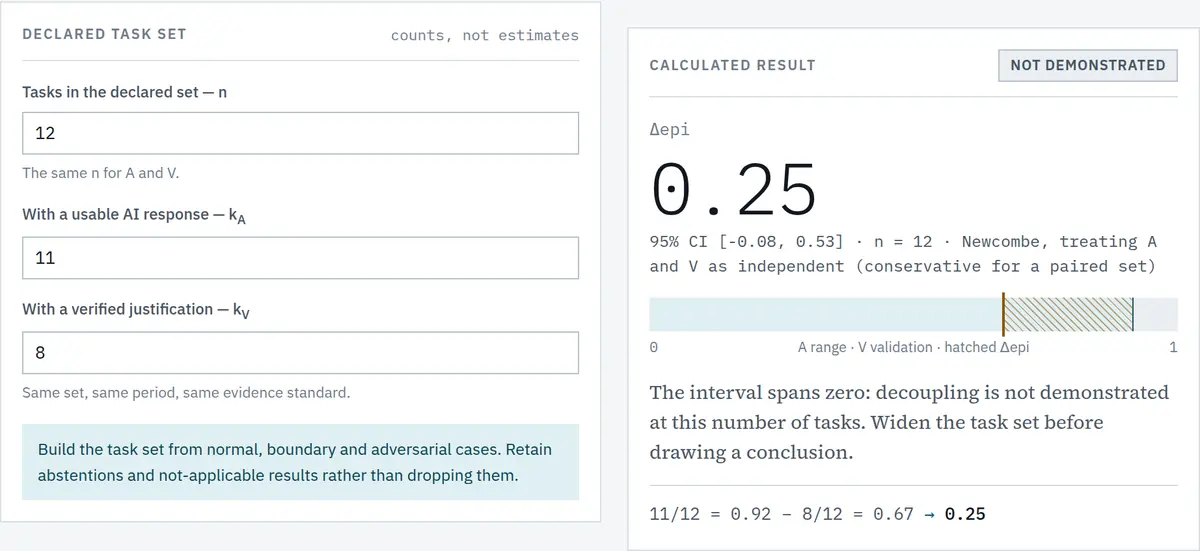
Același modul la 12 sarcini: intervalul traversează zero, verdictul devine „nedemonstrat"
Figura 10. Același modul la 12 sarcini: intervalul traversează zero, verdictul devine „nedemonstrat”.

Intervalul este [−0,08 – 0,53], deci cuprinde zero, iar verdictul devine „Not demonstrated”, nedemonstrat la acest volum de sarcini. Un decalaj mai mare, măsurat prost, susține mai puțin decât unul mai mic măsurat bine. Instrumentul nu ascunde această diferență sub același număr cu două zecimale.

Verdictul este „nedemonstrat”, nu „fără decalaj”. Distincția contează: absența unei dovezi nu e dovada absenței, iar formularea instrumentului o respectă.

Sub rezultat, un Δepi pozitiv nu se încheie cu un număr: modulul afișează cele șapte măsuri de atenuare din lucrare ca listă selectabilă, iar ce bifezi acolo alimentează modulul următor.

Modulul 02: ce se întâmplă cu o eroare în flux

Un decalaj într-un proces izolat e o problemă locală. Într-un proces unde rezultatul se reutilizează, se amplifică. Modulul modelează amplificarea cu doi factori, rata de reutilizare și criticitatea consecinței, și calculează două stări: acum, și după controalele pe care le declari.
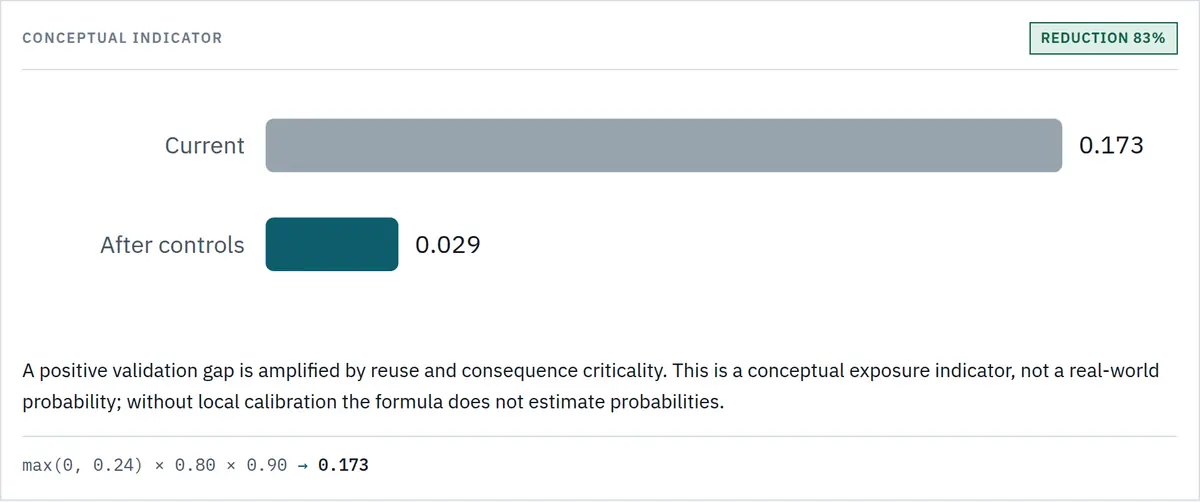
Expunerea actuală și ținta după controale, pe aceeași scală
Figura 11. Expunerea actuală și ținta după controale, pe aceeași scală.

Comparația e argumentul, nu valoarea singură. Instrumentul afișează reducerea în procente și semnalează separat situația în care ținta ar reduce expunerea tăind accesul în loc să crească validarea, ambele scad cifra, dar sunt decizii complet diferite.

Modulul 03: arhitectura organizațională, cu dovezi

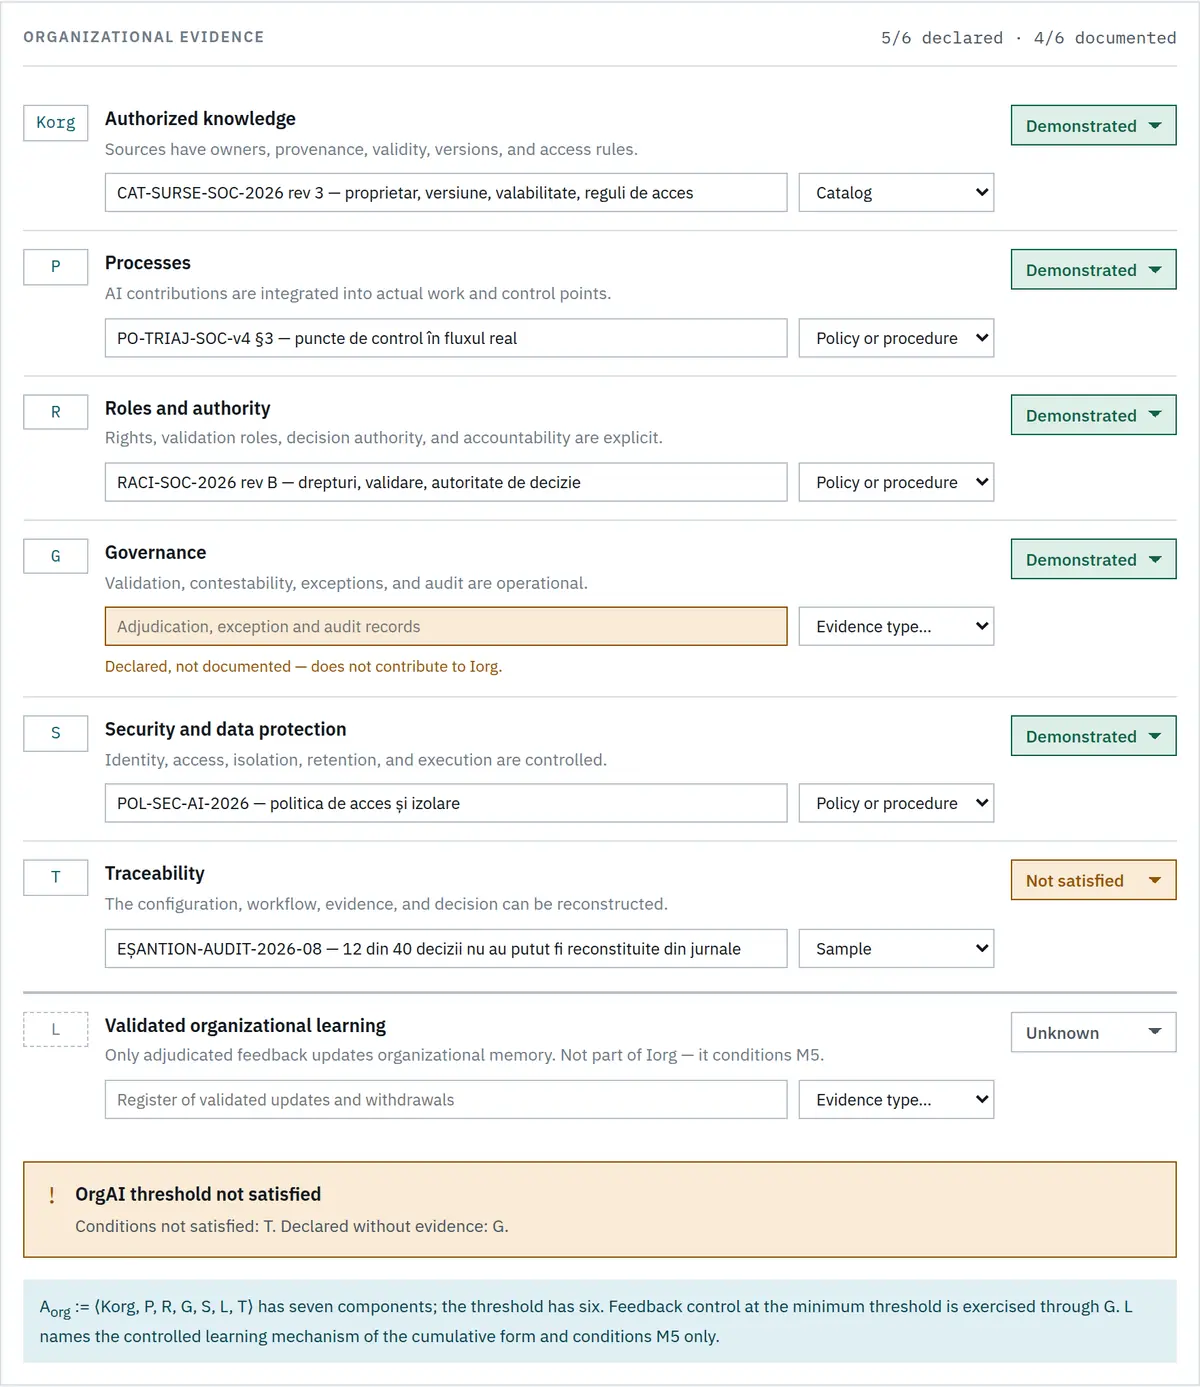
Șase condiții constitutive: cunoștințe autorizate, procese, roluri și autoritate, guvernanță, securitate, trasabilitate. Toate șase, altfel pragul nu e demonstrat.
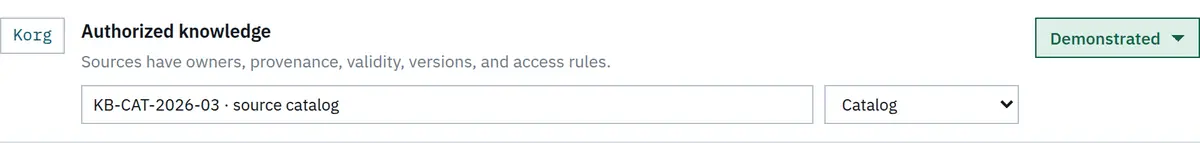
Un criteriu: descrierea condiției, câmpul de dovadă, tipul dovezii și starea
Figura 12. Un criteriu: descrierea condiției, câmpul de dovadă, tipul dovezii și starea.

Fiecare criteriu are trei câmpuri în locul unei bife: starea, o referință de dovadă și tipul ei. Regula care schimbă natura instrumentului este simplă, un criteriu marcat „demonstrat” fără referință de dovadă apare ca declarat, nedocumentat, iar câmpul se evidențiază. Nu contribuie la prag.

Contorul devine dublu: „5/6 declarate · 4/6 documentate”. Al doilea număr e cel care contează, iar diferența dintre ele arată exact distanța dintre ce crede o organizație despre sine și ce poate arăta.

Sub cele șase, separat printr-o linie, apare a șaptea componentă, învățarea validată. Face parte din arhitectură, dar nu din pragul minim: condiționează doar nivelul M5. Distincția e a cadrului, iar instrumentul o arată în loc să o ascundă.

Modulul 04: profilul, nu scorul

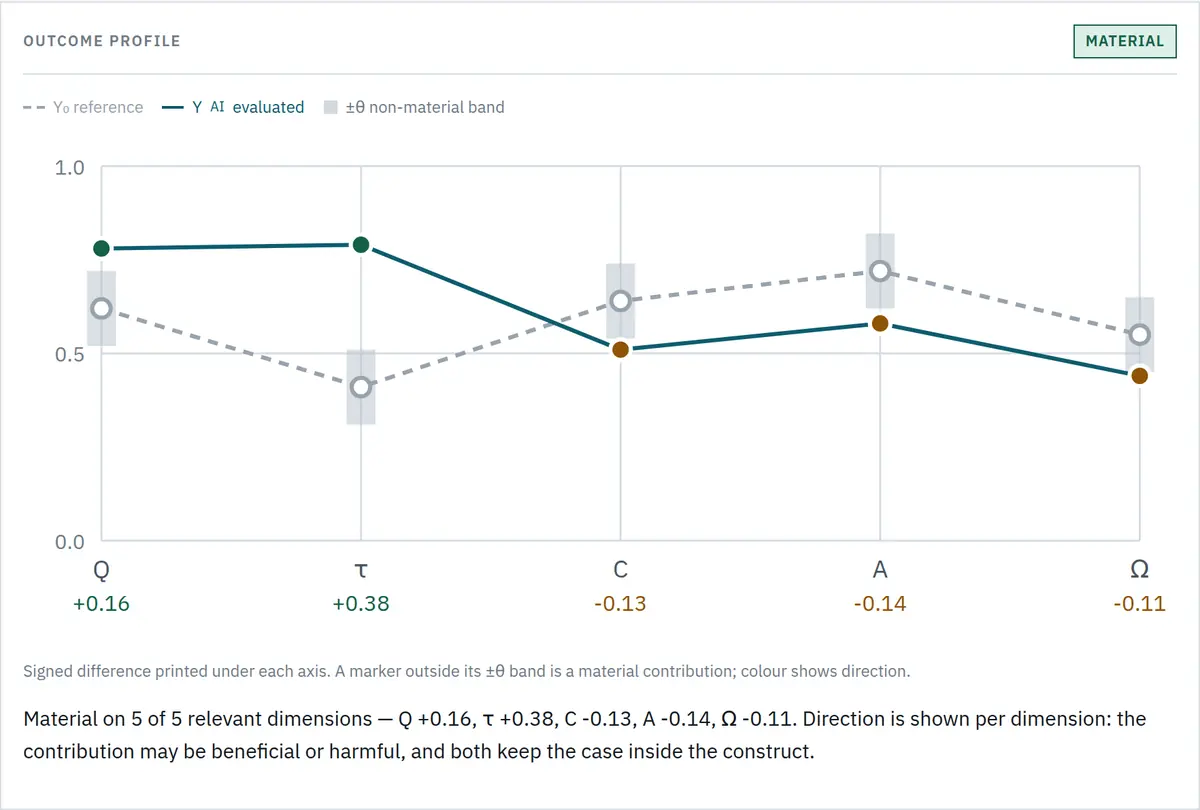
Contribuția AI se evaluează pe șapte dimensiuni simultan: calitate, timp, eroare, calibrare, autonomie, învățare și expunere la risc. Este materială dacă depășește pragul declarat pe cel puțin o dimensiune relevantă.
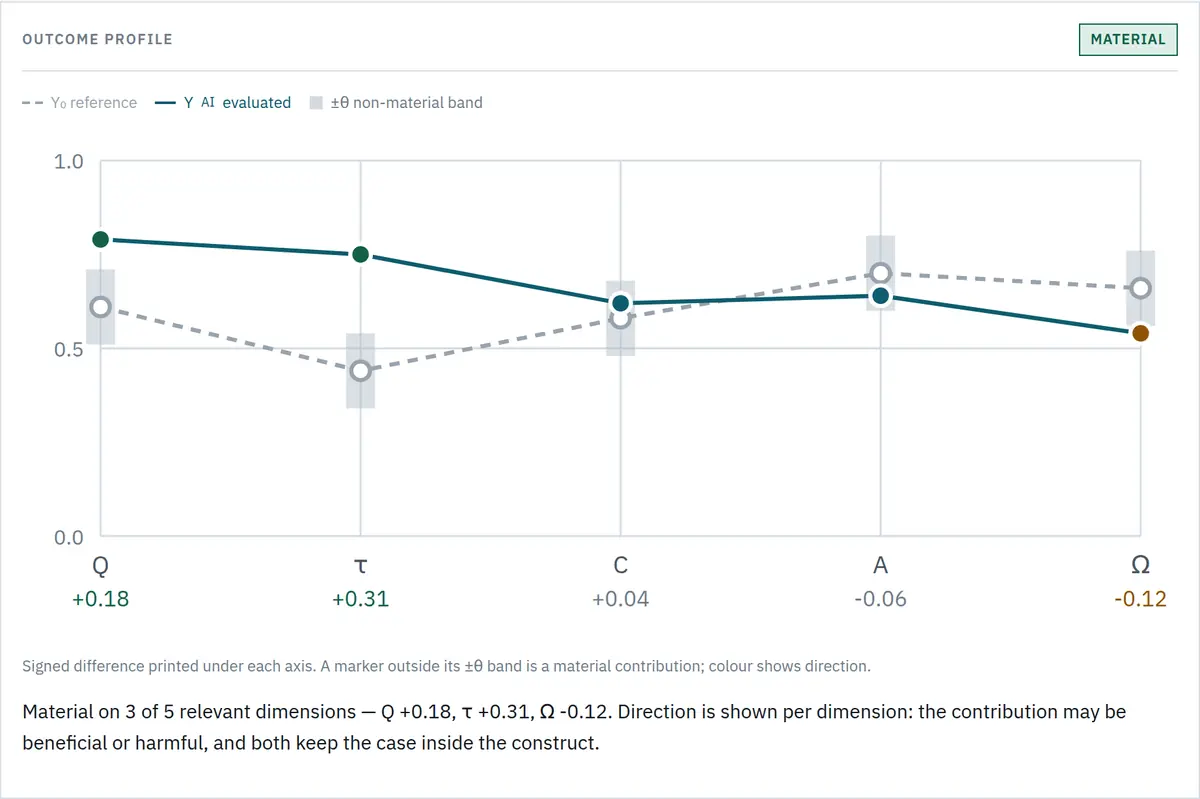
Profilul. Linia punctată e referința fără AI, linia continuă configurația evaluată, banda gri pragul ±θ
Figura 13. Profilul. Linia punctată e referința fără AI, linia continuă configurația evaluată, banda gri pragul ±θ.

Graficul arată ce un scor unic ar ascunde: în exemplul ilustrativ, calitatea și timpul cresc, dar autonomia și expunerea la risc se înrăutățesc. Verdictul nu se comprimă într-o cifră, se scrie „material pe 3 din 5 dimensiuni relevante”, cu diferența și direcția pentru fiecare.

Datele se introduc într-un card pentru fiecare dimensiune:
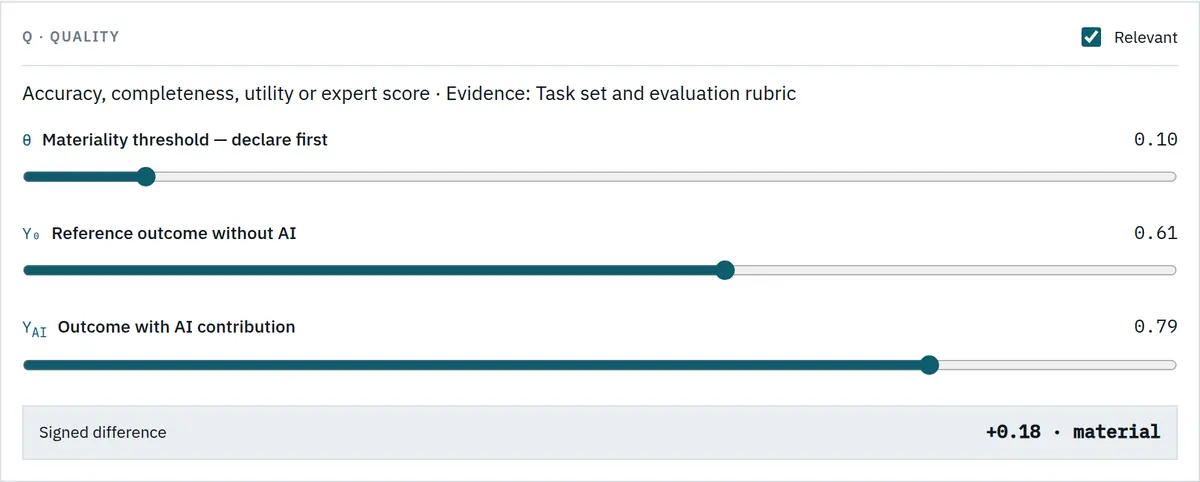
Cardul unei dimensiuni. Pragul se declară primul, înaintea rezultatelor
Figura 14. Cardul unei dimensiuni. Pragul se declară primul, înaintea rezultatelor.

Ordinea câmpurilor nu e întâmplătoare: pragul θ apare înaintea celor două rezultate, pentru că lucrarea cere ca el să fie declarat înainte de evaluare, altfel clasificarea devine oportunistă. Dacă îl modifici după ce ai introdus rezultatele, instrumentul consemnează acest lucru în înregistrare.

O dimensiune nemarcată relevantă se pliază la titlu, rămâne vizibilă, dar goală
Figura 15. O dimensiune nemarcată relevantă se pliază la titlu, rămâne vizibilă, dar goală.

O dimensiune care nu se măsoară credibil nu se completează cu zero și nu se raportează ca „n/a”. Se lasă în afara deciziei, iar cardul se pliază.

Modulul 05: sinergia, cu praguri declarate

Sinergia nu e presupusă și nu e un nivel de maturitate. Se demonstrează: configurația trebuie să depășească toți comparatorii relevanți pe aceeași sarcină, și toate pragurile de risc declarate trebuie satisfăcute.
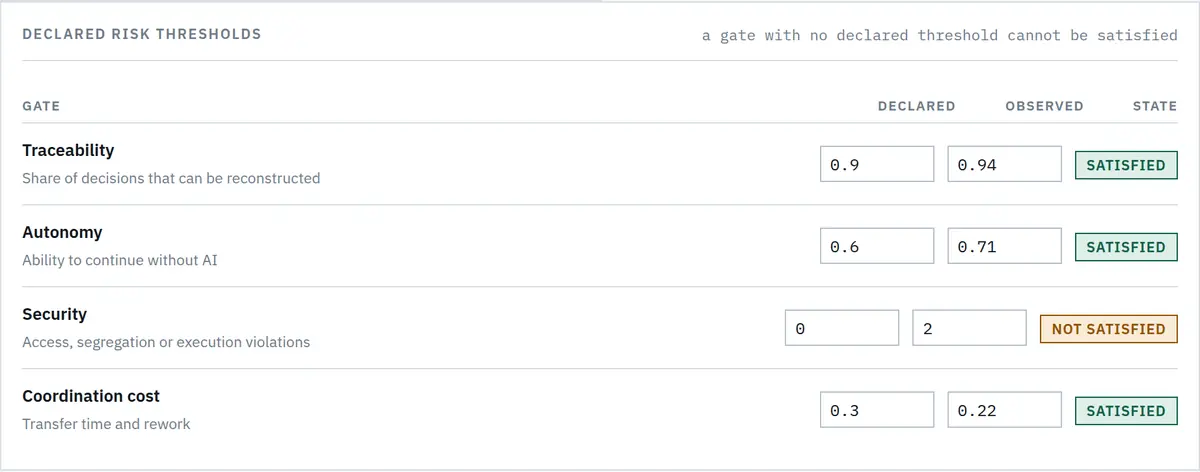
Cele patru porți de risc. Fiecare are prag declarat și valoare observată
Figura 16. Cele patru porți de risc. Fiecare are prag declarat și valoare observată.

Porțile nu sunt bife. Fiecare cere un prag declarat și o valoare observată, iar o poartă fără prag declarat rămâne „nedeclarată” și blochează sinergia la fel ca una nesatisfăcută, nu poți demonstra respectarea unui prag pe care nu l-ai stabilit.

Rezultatul numește explicit comparatorul care leagă concluzia: „marjă +0,06 peste Human + AI (0,76)”. O marjă anonimă ar ascunde informația decisivă, a depăși un om singur și a depăși cel mai bun proces existent sunt afirmații foarte diferite. Instrumentul semnalează și un set slab de comparatori.

Modulul 06: maturitatea, pe domenii

Un nivel se atribuie unui domeniu delimitat și unui proces, nu unei organizații. Lucrarea e explicită: aceeași firmă poate fi la M1 într-un domeniu, M4 în altul, și cu AI interzis într-al treilea.
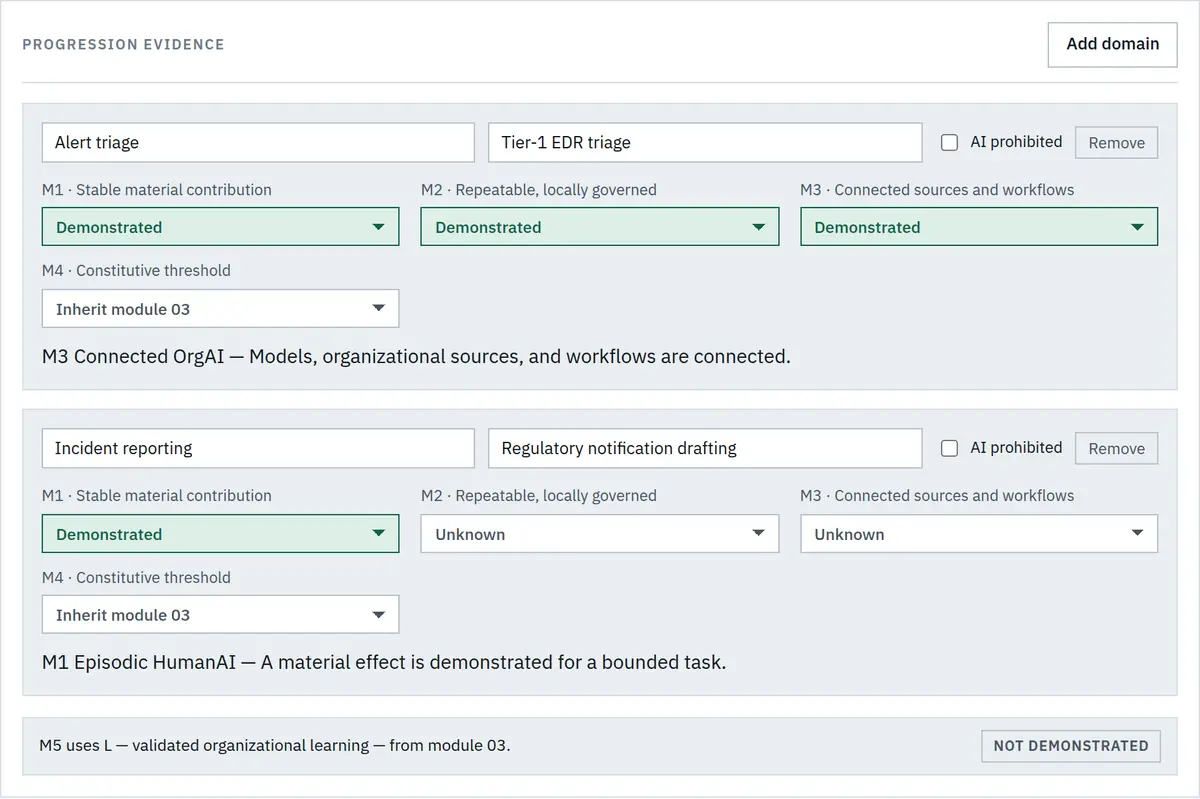
Fiecare domeniu are numele, procesul, stările de progresie și opțiunea „AI interzis"
Figura 17. Fiecare domeniu are numele, procesul, stările de progresie și opțiunea „AI interzis”.

Adaugi câte domenii ai nevoie. Fiecare primește propriile stări de progresie și poate moșteni pragul din modulul 03 sau îl poate suprascrie local. Un domeniu în care AI este interzis se consemnează ca atare și apare fără nivel, nu ca M0, pentru că o decizie de guvernanță nu e o restanță de maturitate.

Deasupra, o matrice compactă arată toate domeniile deodată. Sub ea, nivelurile M0–M5 cu dovada minimă și limita fiecăruia: pentru M3, „conectivitatea nu demonstrează guvernanță”; pentru M4, „învățarea poate rămâne manuală”; pentru M5, „adaptarea nu demonstrează sinergie”.

Modulul 07: ce produce arhitectura

Pragul spune că arhitectura există. Acest modul spune ce produce: nouă dimensiuni de evaluare organizațională, fiecare cu valoarea ei și cu dovada aferentă.
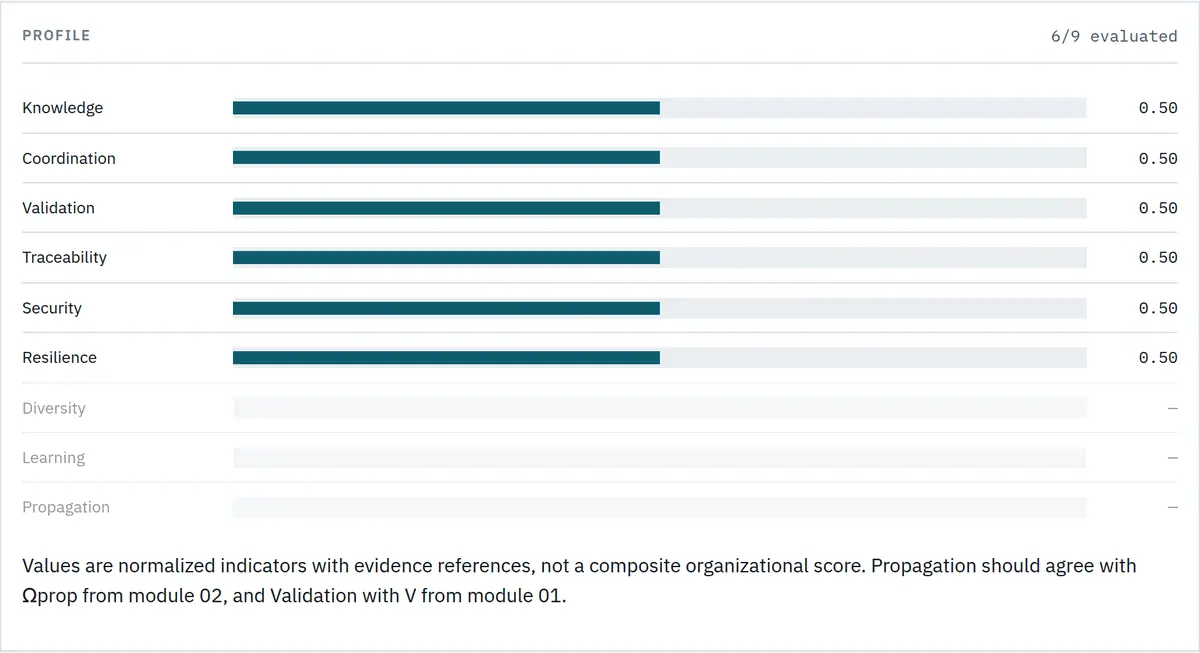
Profilul organizațional. Dimensiunile nemarcate relevante rămân estompate
Figura 18. Profilul organizațional. Dimensiunile nemarcate relevante rămân estompate.

Două dimensiuni se corelează cu alte module, propagarea cu Ωprop din modulul 02, validarea cu V din modulul 01, iar un decalaj mare între ele este el însuși o constatare: arată verificare formală.

Diagnosticul

Peste toate modulele rulează un detector care citește configurația în ansamblu și caută contradicții între ce s-a declarat într-un loc și ce s-a măsurat în altul.
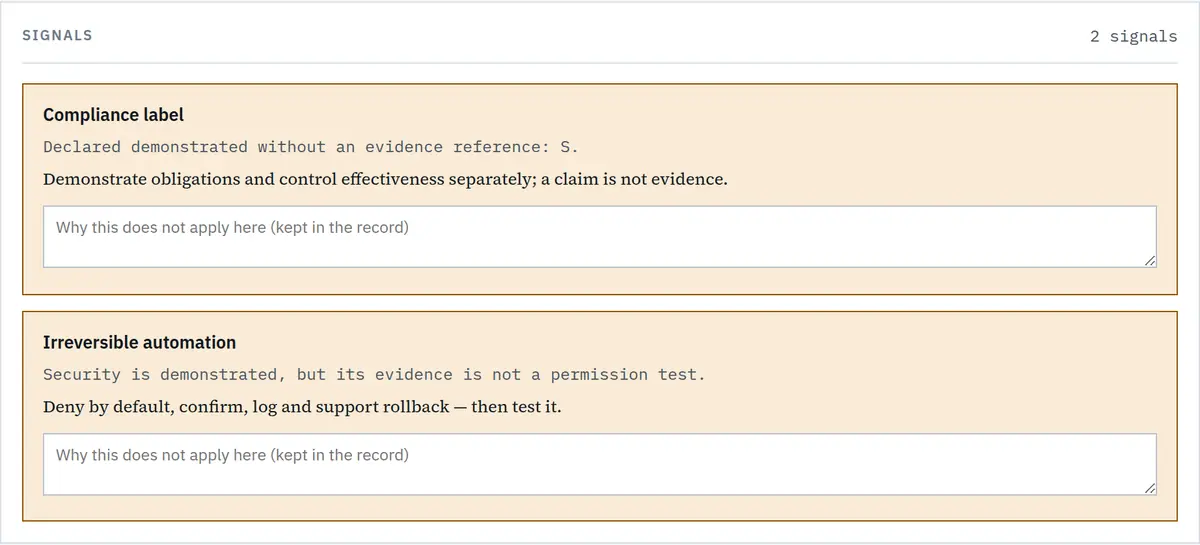
Starea fără semnalări. Formularea evită să sugereze că absența semnalelor înseamnă că totul e în regulă
Figura 19. Starea fără semnalări. Formularea evită să sugereze că absența semnalelor înseamnă că totul e în regulă.

Opt tipare din lucrare plus două verificări de coerență internă. Când o semnalare apare, afișează ce anume a declanșat-o, cu valorile concrete din fișă, și corecția prevăzută de cadru. Poate fi adnotată, iar adnotarea intră în înregistrare.

Semnalările nu modifică niciun rezultat și nu se adună într-un indicator de risc: ar reintroduce exact anti-tiparul pe care instrumentul îl evită în modulul 04.

Ce iese din instrument

Înregistrarea
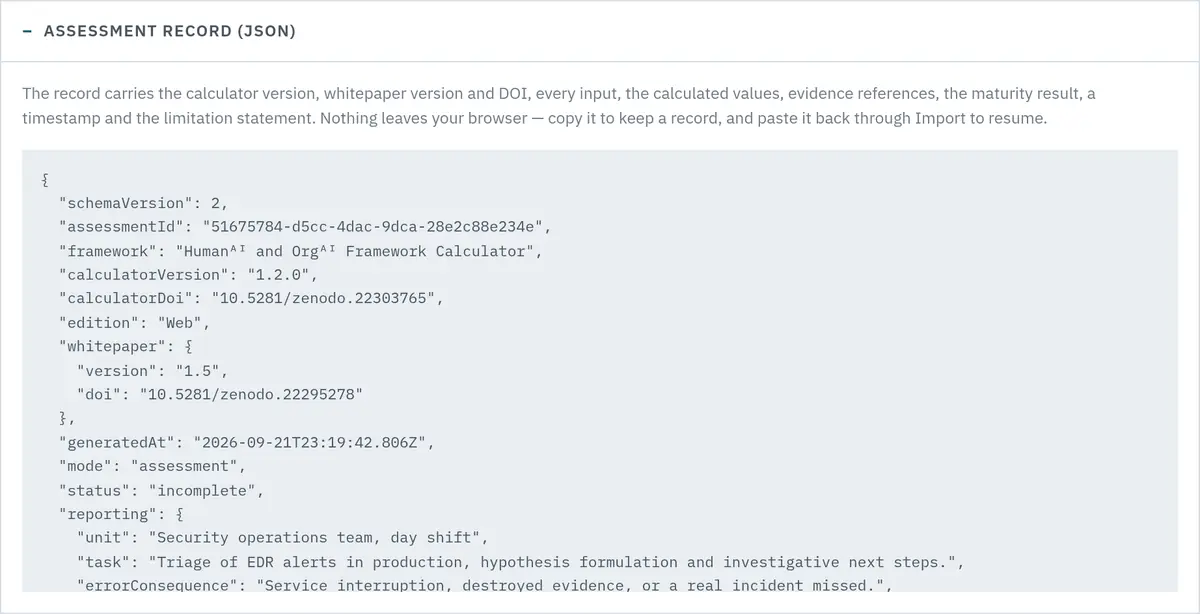
Înregistrarea, vizibilă în pagină și copiabilă în clipboard
Figura 20. Înregistrarea, vizibilă în pagină și copiabilă în clipboard.

Conține versiunea instrumentului și a lucrării cu DOI-urile lor, toate intrările, valorile calculate, referințele de dovadă, semnalările cu adnotările lor, identificatorul fișei, momentul generării și enunțul de limitare. Se copiază în clipboard; nu se descarcă, pentru că o descărcare pornită de pagină nu funcționează în toate contextele de găzduire, iar un buton care nu face nimic e mai rău decât absența lui.

Importul
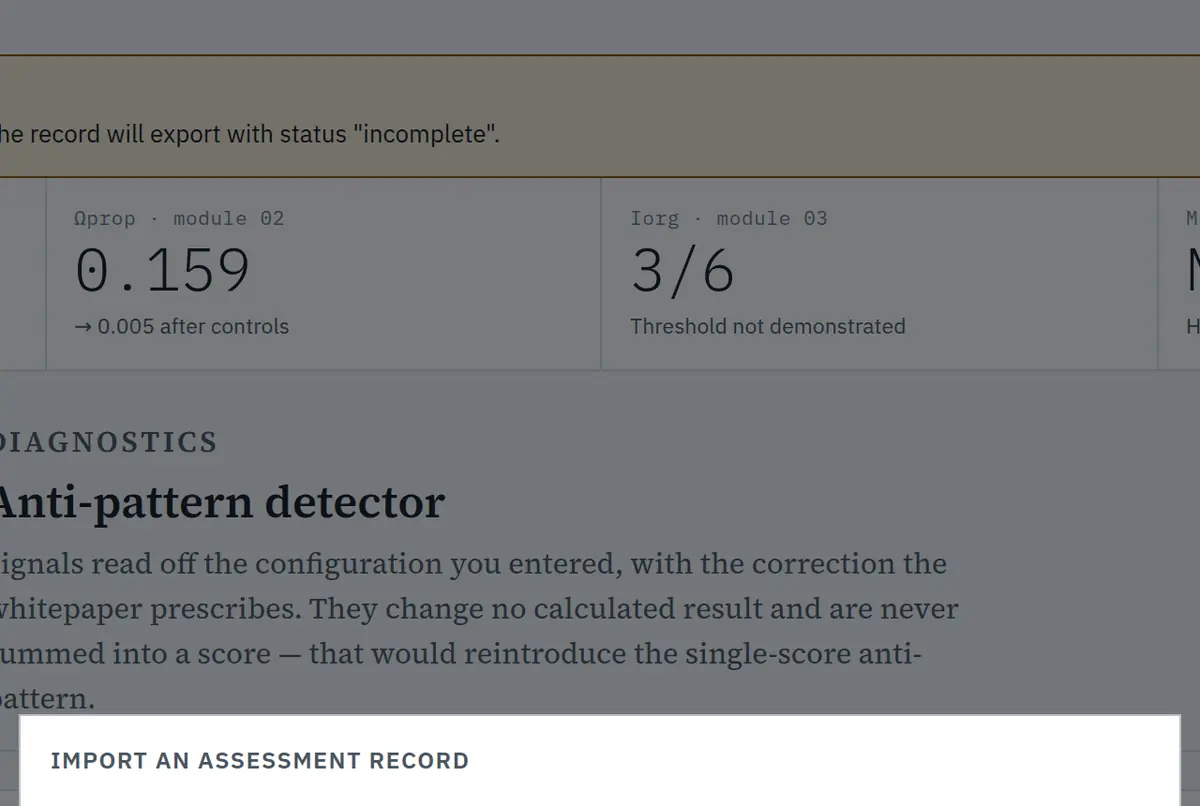
Importul acceptă o înregistrare lipită. Fișele v1.0.0 și v1.1.0 se migrează
Figura 21. Importul acceptă o înregistrare lipită. Fișele v1.0.0 și v1.1.0 se migrează.

O înregistrare se poate reîncărca. Asta face posibilă reevaluarea periodică: reiei aceeași fișă peste șase luni, schimbi perioada, renumeri, și compari. Fișele din versiunile anterioare se migrează, cu mențiunea explicită a ce nu s-a putut recupera.

Fișa tipărită
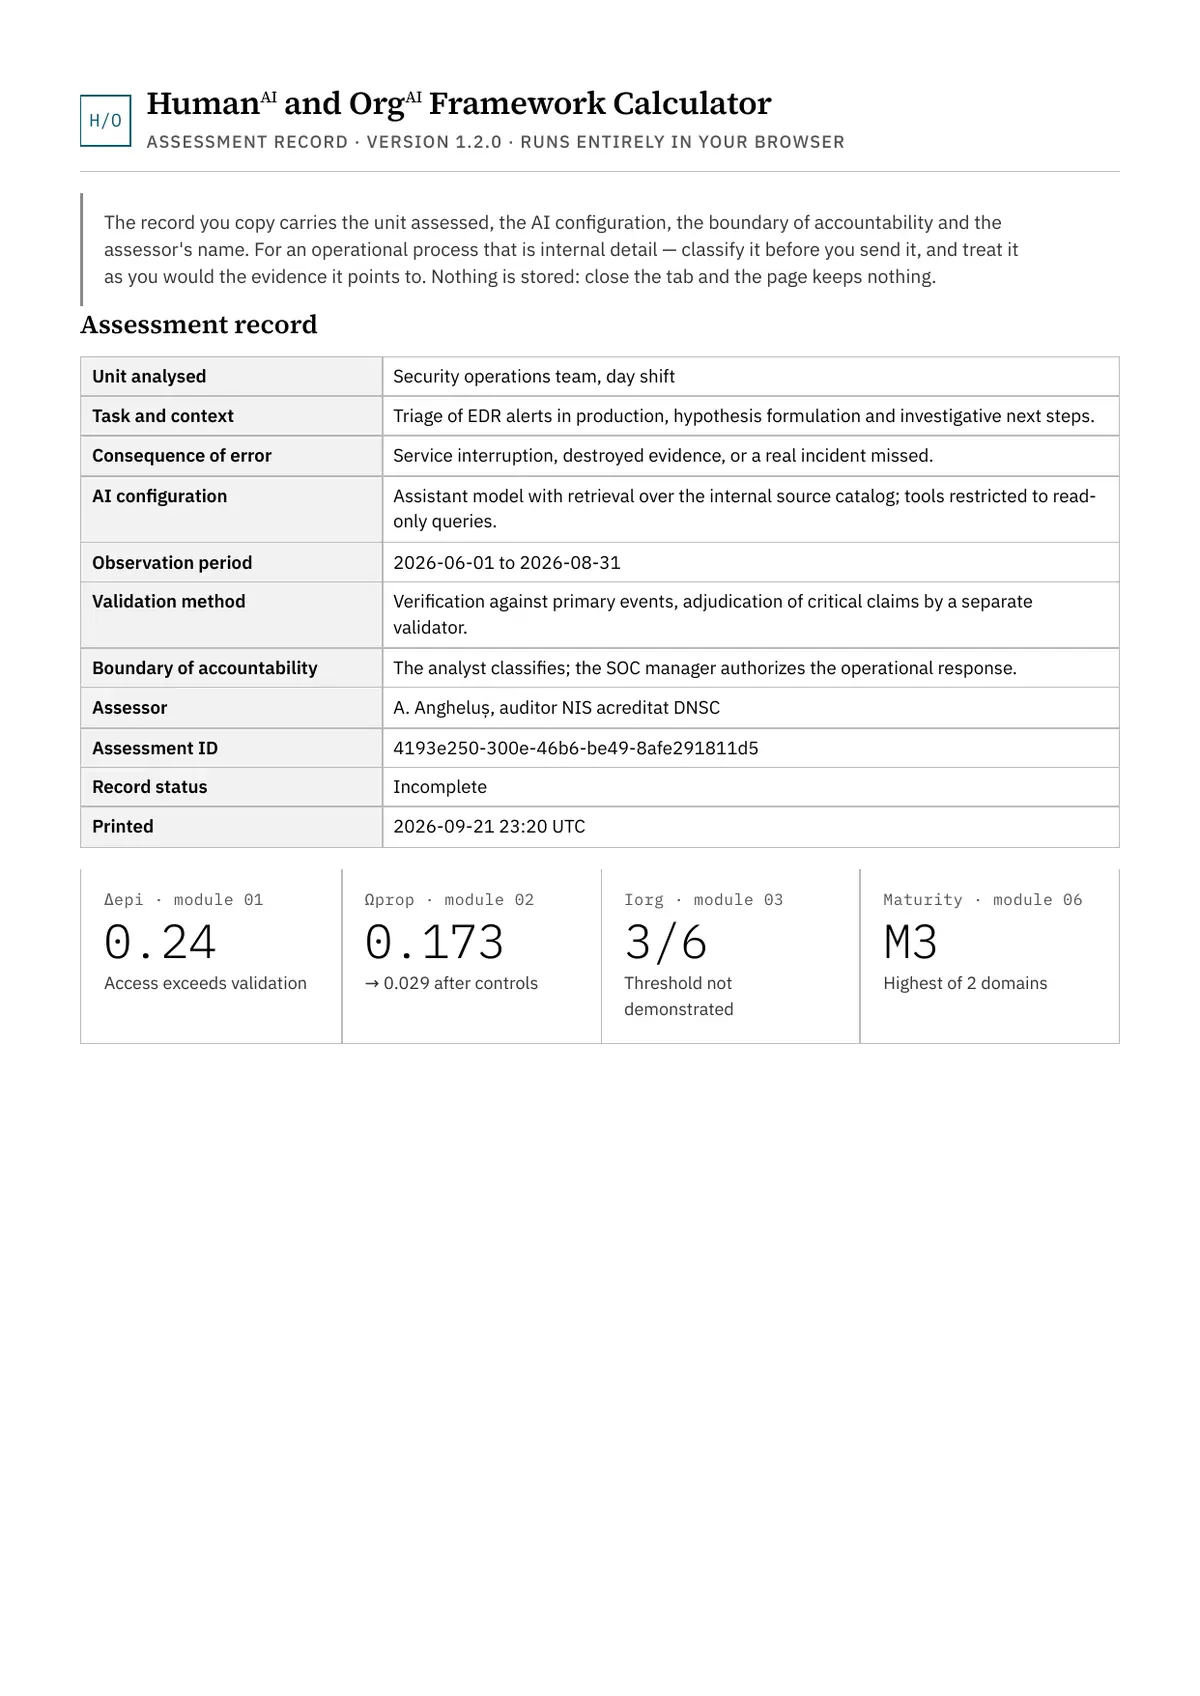
Prima pagină a fișei tipărite: antetul cu convenția minimă de raportare
Figura 22. Prima pagină a fișei tipărite: antetul cu convenția minimă de raportare.

Tipărirea produce documentul pe care îl primește un auditor sau un client: un antet cu cele nouă câmpuri ale fișei, identificatorul, starea și data, apoi fiecare modul cu valorile redate ca text, nu ca formular. Aproximativ 17 pagini pentru o fișă completă. Înregistrarea JSON nu se tipărește, ca să nu dubleze documentul.

Proprietăți

Proprietate Stare
Instalare Niciuna. Un fișier HTML deschis în orice browser modern
Cereri de rețea Niciuna. Fonturile sunt încorporate; funcționează pe o rețea izolată
Persistență în browser Niciuna. Fără localStorage, fără cookie-uri
Cont, bază de date, analytics Nu există
Politică de securitate CSP restrictiv în varianta auto-găzduită, cu connect-src „none”
Teme Clară, întunecată și cea a sistemului
Verificare 29 de teste automate care extrag logica din fișierul livrat

Ultimele două merită văzute. Instrumentul urmează tema sistemului, fără setare:
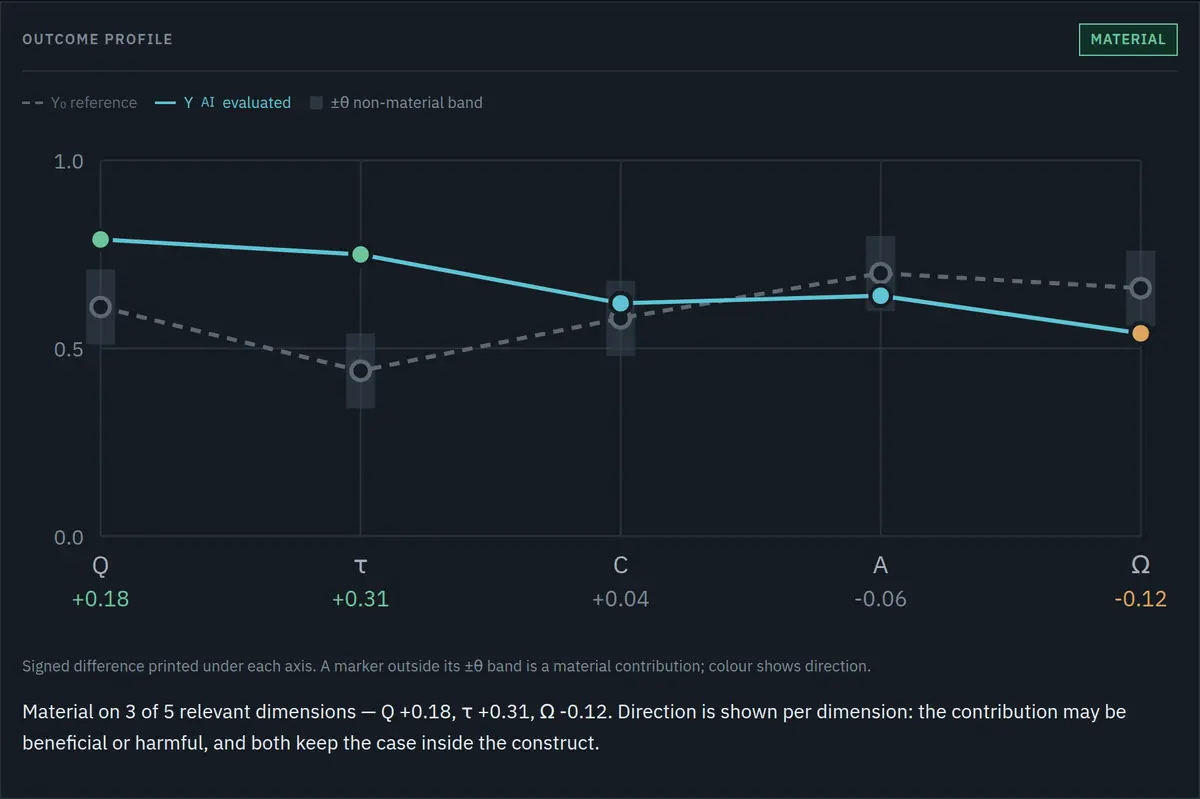
Același modul în tema întunecată
Figura 23. Același modul în tema întunecată.

Iar testele nu conțin o copie a formulelor: le extrag din fișierul care se livrează, între două marcaje din cod, deci nu pot devia de el. O rulare care trece este o afirmație despre fișierul pe care îl ai în mână, nu despre o versiune de laborator.

Limite

  • Rezultatele sunt interpretative. Nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate.

  • Instrumentul nu verifică nimic: toate valorile rămân afirmații ale evaluatorului până când sunt legate de dovezile la care trimit.

  • Indicatorul de propagare este conceptual; fără calibrare locală nu estimează probabilități reale.

  • Pragurile se declară de utilizator, potrivit domeniului și riscului. Instrumentul nu le calibrează.

  • Starea „necunoscut” nu contează niciodată ca demonstrată, la niciun pas.

  • Instrumentul nu poate fi baza unică a unei decizii cu consecințe.

Ultimele două rămân afișate permanent în interfață, nu doar în documentație.

Citare și licență

Cadrul: Angheluș, A. (2026). HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity, v1.5. Zenodo. DOI 10.5281/zenodo.22295278

Instrumentul: Angheluș, A. (2026). HumanAI and OrgAI Framework Calculator, v1.2.0. Zenodo. DOI 10.5281/zenodo.22884721

Când te bazezi pe definițiile sau pe interpretarea cadrului, se citează ambele. Codul este licențiat MIT, © 2026 S.C. PRODEFENCE S.R.L.; cadrul conceptual și textul interpretativ rămân sub CC BY-ND 4.0, așa cum au fost publicate în lucrare. Marca PRODEFENCE nu este licențiată de niciuna dintre ele.

Mai departe

Anunțul versiunii 1.2.0, cu ce s-a schimbat față de 1.0.0, este în Calculatorul cadrului HumanAI și OrgAI, versiunea 1.2.0. Cadrul conceptual din spate, cu definițiile, pragul constitutiv și modelul de amenințări, este explicat în HumanAI și OrgAI: ce capacitate a construit organizația.

Întrebări frecvente

Ce conține turul ghidat al calculatorului?

Parcurge, ecran cu ecran, cele opt module ale calculatorului cadrului HumanAI și OrgAI, plus diagnosticul, cu 23 de capturi reale: ce vezi, ce introduci și ce obții la fiecare pas.

Care este diferența dintre modul explorare și modul evaluare?

În modul explorare poți mișca liber valorile ca să vezi cum se comportă relațiile; referințele de dovadă nu sunt cerute, rezultatele sunt marcate ilustrative, iar exportul este dezactivat. În modul evaluare fișa devine obligatorie, iar exportul se deblochează numai când este completă.

De ce se introduc numărători și nu procente?

Pentru că „aproximativ 90 la sută” nu poate fi verificat, iar „126 din 140” poate. Numai din numărători se calculează intervalul de încredere care arată dacă decalajul este demonstrat la volumul de sarcini evaluat.

Ce se întâmplă dacă o condiție este marcată demonstrată fără dovadă?

Apare ca declarată, nedocumentată, câmpul se evidențiază și nu contribuie la pragul constitutiv. Contorul afișează două numere, declarate și documentate, iar diferența dintre ele arată distanța dintre ce crede o organizație despre sine și ce poate arăta.

Ce produce instrumentul la final?

Trei lucruri din aceeași fișă: evaluarea pe ecran, o fișă tipărită de circa 17 pagini cu antetul convenției minime de raportare, și o înregistrare JSON care conține intrările, valorile calculate, referințele de dovadă și enunțul de limitare.

Se poate relua o evaluare peste șase luni?

Da. Înregistrarea JSON se copiază, se arhivează și se reimportă, inclusiv din versiunile anterioare. Dacă păstrezi identificatorul fișei, cele două evaluări formează o serie comparabilă în loc să fie două evaluări fără legătură.
Entitățile din sectorul de infrastructură digitală din România au obținut 4,79 din 5 la controlul CyFun® RC.CO-04.2, care cere desemnarea unui specialist în relații publice pentru gestionarea comunicării în timpul recuperării după un incident de securitate cibernetică. DNSC a încadrat rezultatul ca maturitate avansată în gestionarea comunicării publice.

Este un scor bun la un control pe care majoritatea sectoarelor îl tratează ca pe o formalitate. Merită înțeles de ce sectorul acesta îl ia în serios și unde se termină, totuși, protecția pe care o oferă.

Ce s-a măsurat

Rezultatul provine din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din mediul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.

Obiectivul controlului, formulat de DNSC, este ca pe parcursul recuperării comunicarea publică să fie gestionată profesionist, corect și aliniat cu standardele de confidențialitate și integritate ale organizației. Desemnarea unei persoane instruite urmărește menținerea încrederii, protejarea reputației și respectarea cerințelor legale.

De ce infrastructura digitală are avans aici

Furnizorii de servicii de găzduire, centrele de date, operatorii de rețea și registrele de domenii au o particularitate: incidentele lor sunt vizibile instantaneu, din exterior, fără ca ei să anunțe nimic. Un serviciu indisponibil se vede în monitorizarea clienților în câteva minute. Sectorul a învățat, din necesitate, să aibă pagină de stare, mesaje pregătite și o persoană care le publică.

A doua explicație ține de contracte. Acordurile de nivel al serviciului conțin, de regulă, obligații de comunicare cu termene proprii, iar clienții le invocă. Presiunea comercială a produs maturitatea pe care alte sectoare nu au avut motive să o dezvolte.

Ce cere legea, dincolo de purtătorul de cuvânt

Comunicarea publică voluntară și raportarea legală sunt două fluxuri diferite, cu destinatari, termene și conținut diferite. Confuzia dintre ele este cea mai frecventă greșeală din primele ore ale unui incident.

Art. 15 alin. (7) din OUG nr. 155/2024, aprobată prin Legea nr. 124/2025, stabilește calendarul către echipa națională de răspuns la incidente: avertizare timpurie în cel mult 24 de ore de la luarea la cunoștință a incidentului semnificativ, raportarea incidentului în cel mult 72 de ore, cu o evaluare inițială a gravității, a impactului și a indicatorilor de compromitere, raport intermediar la cerere și raport final în cel mult o lună de la notificare.

Separat, ordonanța prevede informarea destinatarilor serviciilor cu privire la incidente și amenințări semnificative, împreună cu măsurile pe care aceștia le pot lua. Un incident este considerat semnificativ, potrivit art. 15 alin. (6), dacă a provocat sau poate provoca perturbări operaționale grave ori pierderi financiare pentru entitate, sau dacă a afectat ori poate afecta alte persoane, cauzând prejudicii considerabile.

Pentru un furnizor de infrastructură digitală, a doua condiție se îndeplinește aproape întotdeauna: clienții sunt, la rândul lor, entități cu obligații proprii de raportare. Ceea ce comunicați și în cât timp determină dacă ei își pot respecta propriile termene.

Ce lipsește dintr-un dispozitiv de comunicare bun

Un scor ridicat la desemnarea persoanei nu acoperă întregul lanț. Elementele care se dovedesc lipsă la primul incident real:

  • criteriul care declanșează comunicarea, cine decide că evenimentul a devenit public, și pe ce prag;
  • textele pregătite pentru primele două ore, când nu se știe încă nimic, dar tăcerea se interpretează;
  • regula de a nu confirma detalii tehnice care ajută atacatorul aflat încă în rețea;
  • un canal de comunicare independent de infrastructura afectată, inclusiv pagina de stare găzduită în altă parte;
  • coordonarea între mesajul public, notificarea către clienți și raportarea către autoritate, astfel încât cele trei să nu se contrazică;
  • persoana de rezervă, pentru incidentele care încep noaptea sau în concediu.

Ultimul punct pare minor până când se întâmplă. Majoritatea incidentelor mari încep în afara programului.

Reputația se pierde la coerență, nu la incident

Clienții unui furnizor de infrastructură acceptă, în general, că incidentele se întâmplă. Ce nu acceptă sunt mesajele contradictorii, minimizarea urmată de dezmințire și diferența dintre ce s-a spus public și ce a ajuns în raportul oficial. Un raport final transmis autorității care descrie un impact mai mare decât cel comunicat clienților produce o problemă separată de incidentul propriu-zis.

Din acest motiv, comunicarea de criză și conformarea nu se pot pregăti separat. Aceleași fapte, aceeași cronologie, trei formulări adaptate publicului.

Exercițiul de o oră care arată adevărul

Se alege un scenariu plauzibil, compromiterea unui cont de administrare cu efect asupra mai multor clienți, și se convoacă, fără pregătire prealabilă, persoanele care ar fi implicate. Se cronometrează trei lucruri: în cât timp se ia decizia că evenimentul este semnificativ, cine redactează primul mesaj public și cine transmite avertizarea timpurie către echipa națională de răspuns.

În majoritatea organizațiilor, primul lucru care se blochează este decizia. Nimeni nu vrea să declare un incident semnificativ pe informație incompletă, iar termenul de 24 de ore curge de la luarea la cunoștință, nu de la clarificarea situației. Un prag scris dinainte, aprobat de conducere, scoate această ezitare din ecuație.

Al doilea lucru care se blochează este coerența: mesajul public spune „impact limitat”, iar raportarea descrie altceva. Ambele pleacă din aceeași organizație, în aceeași zi.

Pașii următori

Încadrarea și nivelul determină volumul obligațiilor. Platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.

Pentru procedura de notificare, pentru scenariile de răspuns și pentru documentația care se prezintă la o verificare, normele de supraveghere și control au fost aprobate prin Ordinul DNSC nr. 3 din 27 noiembrie 2025, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS atestați de DNSC din echipa ProDefence. Furnizorii care vor ca partea administrativă să nu cadă pe echipa de operațiuni pot acoperi rolul prin responsabil NIS2 externalizat. Serviciile complete sunt în registrul de servicii de securitate cibernetică.

Un 4,79 din 5 arată un sector care a învățat să comunice sub presiune. Restul drumului trece prin sincronizarea acestei capacități cu obligațiile de raportare, două fluxuri care pleacă din aceleași fapte și care nu au voie să spună lucruri diferite.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Infrastructura digitală din România, Controlul CyFun® RC.CO-04.2”, 21 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Infrastructura pieței financiare din România a obținut 4,83 din 5 la controlul CyFun® PR.DS-11.1, cel mai bun rezultat din întreaga serie publicată de DNSC. Controlul cere ca datele critice pentru activitate să fie salvate și stocate pe un sistem diferit de cel pe care se află datele originale, tocmai pentru a rezista pierderii, defecțiunilor și atacurilor de tip ransomware.

Scorul nu surprinde. Este singurul sector din serie în care copiile de siguranță separate erau deja o cerință de reglementare, nu o bună practică. Întrebarea utilă nu este cum a ajuns sectorul la 4,83, ci ce rămâne de demonstrat dincolo de acest control.

Ce s-a măsurat

Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari din sectorul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC: nivelul ridicat indică o bună capacitate de protejare a datelor critice prin copii de siguranță securizate și separate, cu efect asupra rezilienței operaționale și a vitezei de recuperare.

Diferența dintre a avea copii și a putea reveni

Controlul PR.DS-11.1 verifică existența și separarea copiilor. Nu verifică restaurarea. Este distincția care, în incidente reale, decide între o oprire de câteva ore și una de câteva zile. Întrebările care rămân deschise la un scor de 4,83:

  • când a fost ultima restaurare completă, făcută pe sistem separat, cronometrată și consemnată;
  • cât durează revenirea efectivă a serviciului, nu copierea fișierelor, inclusiv reconstrucția dependențelor și verificarea integrității datelor;
  • dacă există o copie inaccesibilă din rețea și nemodificabilă, care rezistă unui atacator cu drepturi de administrare;
  • dacă cheile de criptare ale copiilor sunt păstrate în altă parte decât sistemul protejat;
  • dacă persoana care poate executa restaurarea este disponibilă și în afara programului, și dacă procedura funcționează fără ea;
  • dacă furnizorii care găzduiesc componente ale serviciului au propriile copii verificate și obligația contractuală de a le proba.

Un exercițiu de restaurare documentat, făcut cel puțin anual, transformă un scor declarat într-o dovadă. Fără el, cifra rămâne o intenție.

Ce cadru legal se aplică, de fapt

Aici sectorul financiar are o particularitate pe care ceilalți nu o au. Directiva NIS2 prevede că, atunci când un act european sectorial impune cerințe cel puțin echivalente, acela se aplică în locul regimului general. Pentru entitățile financiare, actul respectiv este Regulamentul (UE) 2022/2554 privind reziliența operațională digitală, aplicabil din ianuarie 2025, care acoperă gestionarea riscului informatic, raportarea incidentelor, testarea rezilienței și supravegherea furnizorilor terți critici.

Consecința practică este că o entitate din infrastructura pieței financiare nu trebuie să presupună automat că regimul din OUG nr. 155/2024 i se aplică integral, dar nici nu poate presupune contrariul. Perimetrul se stabilește pe tipul de entitate și pe activitatea desfășurată, iar grupurile cu activități mixte se pot afla, simultan, sub ambele regimuri pentru componente diferite. Stabilirea corectă a perimetrului este primul livrabil, nu o formalitate.

Unde regimul general se aplică, obligațiile administrative sunt cele cunoscute: notificarea în vederea înregistrării în 30 de zile conform art. 18 alin. (2), evaluarea nivelului de risc cu instrumentul ENIRE@RO, autoevaluarea anuală a maturității conform art. 12 alin. (4) și termenele de raportare a incidentelor din art. 15 alin. (7): 24 de ore, 72 de ore, o lună.

Unde se pierde avantajul

Organizațiile cu maturitate tehnică ridicată eșuează rareori la partea tehnică. Eșuează la demonstrație: politica aprobată de organul de conducere lipsește sau este veche, matricea de responsabilități nu corespunde organigramei actuale, registrul de incidente conține doar evenimentele mari, iar dovada instruirii acreditate a conducerii, cerută de art. 14 alin. (2), nu există.

Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării ordonanței, împreună cu metodologia de prioritizare pe bază de risc. Verificarea pornește de la documente. Un sistem de copii de siguranță impecabil, fără documentația care îl descrie și fără evidența testelor, se prezintă slab exact acolo unde ar trebui să fie punctul forte.

Exercițiul care validează scorul

Un test de restaurare serios nu se anunță cu o lună înainte și nu se face pe un fișier ales convenabil. Se alege un serviciu real, se pornește de la premisa că sistemul original nu mai există și se cronometrează întreg parcursul: identificarea copiei corecte, obținerea cheilor, reconstrucția mediului, verificarea integrității datelor, repornirea serviciului și confirmarea că datele sunt cele așteptate, nu doar prezente.

Rezultatul se compară cu obiectivele declarate de timp și de pierdere maximă de date. Diferența dintre cele două este singura măsură onestă a rezilienței, iar consemnarea ei, cu dată, participanți, probleme întâlnite și acțiuni de remediere, este exact dovada pe care o cere o verificare.

Al doilea exercițiu, mai scurt, privește terții: cereți unui furnizor care găzduiește o componentă a serviciului dovada ultimului său test de restaurare. Răspunsul, sau lipsa lui, spune mai mult despre reziliența reală decât orice chestionar completat la semnarea contractului.

Pașii următori

Primul pas este delimitarea: ce se aplică entității și la ce nivel. Platforma CysNis parcurge criteriile de încadrare cu trimiteri la textul legal, prin verificarea încadrării NIS2.

Pentru verificarea pe dovezi a măsurilor și pentru documentația care se prezintă la control, inclusiv scenariile de restaurare, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS atestați de DNSC din echipa ProDefence. Entitățile care preferă să nu încarce echipa internă cu partea de conformare pot acoperi rolul prin responsabil NIS2 externalizat. Serviciile complete sunt în registrul de servicii de securitate cibernetică.

Un 4,83 din 5 este un avantaj real. Se transformă în conformare demonstrabilă doar dacă este însoțit de probe: teste consemnate, politici aprobate, roluri atribuite și o delimitare clară a regimului aplicabil.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Infrastructura pieței financiare din România, Controlul CyFun® PR.DS-11.1”, 24 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Un grup de angajați care folosesc același model de inteligență artificială nu formează o capacitate organizațională. Diferența dintre cele două nu este una de scară, ci de arhitectură, iar cadrul HumanAI / OrgAI o face vizibilă, măsurabilă și auditabilă.

Alexandru Angheluș · septembrie 2026 · Text bazat pe „HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity”, versiunea 1.5, DOI 10.5281/zenodo.22295278, licență CC BY-ND 4.0. În publicațiile în limba română, notația OmAI este echivalentul lui HumanAI; aici se păstrează forma din lucrarea citată.

Întrebarea la care numărul de licențe nu răspunde

Adoptarea inteligenței artificiale este raportată, de regulă, prin nume de produse, număr de licențe sau volume automatizate. Aceste cifre arată că tehnologia este disponibilă. Ele nu arată ce capacitate a fost creată, unde se află cunoașterea, cum sunt validate rezultatele și cine deține autoritatea.

Aceeași interfață poate susține un profesionist competent, poate induce o dependență necalibrată sau poate propaga o eroare în întreaga organizație. Confuzia centrală este între utilizarea individuală a inteligenței artificiale și capacitatea organizațională. Fără surse autorizate, roluri, validare, trasabilitate, securitate și memorie controlată, rezultatul este utilizare agregată, nu capacitate guvernată.

Pentru un responsabil de securitate sau de conformitate, consecința este practică și imediată: la o întrebare de supraveghere, la un audit sau la o evaluare de risc, numărul de licențe nu constituie un răspuns. Nu spune din ce surse s-a produs concluzia, cine a verificat-o, cine răspunde pentru ea și cum poate fi reconstituită.

Două constructe, două unități de analiză

HumanAI

HumanAI denumește o configurație situată persoană–inteligență artificială–sarcină–context, în care un sistem de inteligență artificială schimbă efectiv performanța, judecata, învățarea sau vulnerabilitatea unei persoane, în timp ce rolul uman și autoritatea de decizie rămân identificabile.

Contribuția poate fi pozitivă, neutră sau negativă. Dependența excesivă, eroarea sau erodarea competenței nu scot un caz din categorie, descriu profilul lui de rezultat. Configurația este episodică atunci când privește o sarcină delimitată și devine stabilă atunci când utilizarea repetată schimbă practica, încrederea, competența, autonomia sau comportamentul de verificare al persoanei.

OrgAI

OrgAI denumește configurația socio-tehnică organizațională în care episoadele HumanAI, sistemele de inteligență artificială, cunoașterea instituțională autorizată, rolurile, fluxurile de lucru, validarea, trasabilitatea, securitatea și controlul mobilizează împreună o capacitate distribuită care nu poate fi atribuită unui singur utilizator sau unui singur model.

OrgAI nu este un produs, un model, un agent sau un depozit de documente. Este o proprietate a configurației organizaționale.

Regulă de lectură: HumanAI și OrgAI descriu configurații, nu rezultate. O configurație poate produce rezultate bune, slabe sau nesigure. Apartenența la categorie și calitatea rezultatului sunt judecăți separate.

Cazuri excluse

  1. O sugestie ignorată, fără efect material, nu constituie HumanAI în episodul respectiv.

  2. O automatizare deterministă, fără componentă de inteligență artificială, nu intră în categorie doar pentru că este complexă.

  3. Mai multe licențe folosite independent nu constituie OrgAI.

  4. Un asistent conversațional conectat la documente neverificate nu demonstrează cunoaștere organizațională autorizată.

  5. O decizie luată exclusiv de sistem, fără autoritate și răspundere identificabile, nu satisface cadrul guvernat.

Testul de apartenență

Încadrarea nu se face prin declarație, ci prin șapte întrebări aplicate unei configurații delimitate.

Test HumanAI OrgAI
Unitate identificabilă persoană, sistem, sarcină și context proces organizațional, actori, sisteme și cunoaștere
Contribuția IA schimbă efectiv execuția sau judecata este integrată în capacitatea instituțională
Autoritate rolul uman și decizia pot fi atribuite rolurile, aprobările și escaladările sunt definite
Cunoaștere sursele relevante pot fi delimitate sursele sunt autorizate, versionate și au proprietar
Validare persoana poate verifica proporțional cu riscul validarea este independentă și instituționalizată
Trasabilitate episodul poate fi reconstituit fluxul și decizia pot fi auditate
Învățare efectele asupra persoanei pot fi urmărite reacțiile validate actualizează controlat memoria

Tabelul 1. Criterii de apartenență și de delimitare.

Pragul constitutiv: de ce OrgAI nu este suma episoadelor

Relația dintre cele două niveluri este una de integrare condiționată. Episoadele individuale produc contribuții locale. Arhitectura organizațională selectează, autorizează, coordonează, validează și păstrează doar acele contribuții care pot deveni parte din capacitatea instituțională.

OrgAI ≠ Σ HumanAIᵢ

Iorg = 1[Korg ∧ P ∧ R ∧ G ∧ S ∧ T]

Indicatorul Iorg exprimă pragul conceptual minim: Korg este cunoașterea instituțională autorizată, P sunt procesele și punctele de control, R sunt rolurile și răspunderea, G este guvernanța cu validare, posibilitate reală de contestare și audit, S este securitatea și protecția datelor, iar T este trasabilitatea configurației și a deciziei.

Dacă oricare dintre aceste componente lipsește, configurația poate reprezenta utilizare conectată sau agregată, dar nu demonstrează OrgAI guvernat. Învățarea controlată este necesară pentru forma cumulativă, nu pentru pragul minim.

Mecanismul de transformare

  1. Un actor execută o sarcină într-o configurație HumanAI delimitată.

  2. Rezultatul este însoțit de surse, configurație, intervenții și nivel de încredere.

  3. Un rol competent validează sau respinge contribuția, proporțional cu riscul.

  4. Decizia este atribuită și integrată într-un proces organizațional controlat.

  5. Concluziile acceptate pot actualiza memoria doar printr-un flux separat de validare formală.

  6. Rezultatele și erorile sunt monitorizate, iar accesul sau regulile pot fi retrase ori corectate.

Decuplarea epistemică: riscul care nu apare în listele de controale

Decuplarea epistemică este distanța dintre gama de afirmații, interpretări sau opțiuni pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida.

Δepi(T; X, t) = A(T; X, t) − V(T; X, t)

Pe un set declarat de sarcini T, A este proporția sarcinilor pentru care sistemul oferă un răspuns utilizabil, iar V este proporția pentru care actorul responsabil poate produce o justificare verificată. Diferența se calculează în același domeniu și ia valori între −1 și 1. O valoare pozitivă mare arată că accesul a depășit validarea.

Distincția este esențială pentru guvernanță, pentru că separă trei întrebări pe care practica le amestecă permanent: ce poate genera sau regăsi sistemul, ce poate valida actorul competent și cine este autorizat să decidă sau să execute. Accesul la o afirmație nu produce automat cunoaștere justificată, iar validarea tehnică nu conferă automat autoritate de decizie.

Semnale observabile

  1. Răspunsurile sunt acceptate mai repede decât pot fi verificate sursele lor.

  2. Citările, explicațiile sau calculele nu pot fi reproduse independent.

  3. Același rezultat este reutilizat în procese diferite fără reevaluarea contextului.

  4. Încrederea raportată crește, în timp ce rata de detectare a erorilor scade.

  5. Memoria organizațională este actualizată cu rezultate nevalidate.

  6. Autoritatea este atribuită formal unei persoane, dar constrângerile practice fac imposibilă contestarea.

Măsuri de reducere

  • Limitarea domeniului și declararea necunoscutelor.

  • Citarea și verificarea surselor primare.

  • Validare independentă obligatorie pentru rezultatele cu impact ridicat.

  • Separarea generării de aprobare și de execuție.

  • Testarea calibrării încrederii și a detectării erorilor.

  • Controlul reutilizării și al actualizărilor de memorie.

  • Păstrarea dreptului de a contesta, de a opri și de a reveni la procesul neasistat.

Propagarea: cum o eroare locală devine risc sistemic

Ωprop = max(0, Δepi) × ρ × κ

ρ este rata la care un rezultat este reutilizat sau difuzat, iar κ este criticitatea consecinței. Fără calibrare locală, formula nu estimează probabilități reale. Rolul ei este altul: face vizibil de ce o eroare mică, reutilizată frecvent într-un proces critic, poate deveni un risc organizațional major, și de ce reducerea decuplării are efect multiplicativ, nu liniar.

Cinci scenarii de utilizare

7.1. Analiză și cercetare

Un analist folosește inteligența artificială pentru identificarea temelor, sinteza documentelor și formularea de ipoteze. Configurația este HumanAI atunci când intervenția schimbă efectiv amploarea sau viteza analizei. Corpusul trebuie delimitat, citările verificate, inferențele marcate ca atare, iar decizia analistului păstrată.

Configurația devine parte din OrgAI abia atunci când sursele, drepturile, metodologia, validarea și reutilizarea sunt integrate într-un proces instituțional. Riscul dominant este ca o sinteză plauzibilă, dar neverificată, să devină fapt organizațional.

7.2. Creație, comunicare și marketing

Inteligența artificială poate extinde spațiul de concepte, audiențe și variante creative. Fiecare relație creator–model–temă este HumanAI. OrgAI presupune date autorizate, drepturi asupra materialelor, criterii de aprobare, versiuni, evaluarea performanței și reacții controlate. Abundența nu demonstrează relevanță și poate produce convergență narativă sau uniformizarea exprimării.

7.3. Securitate cibernetică

Un analist din centrul de operațiuni de securitate folosește inteligența artificială pentru corelarea alertelor, formularea de ipoteze și propunerea pașilor de investigare. HumanAI descrie episodul analist–model–telemetrie. OrgAI apare atunci când identitățile, clasificarea datelor, lanțul de custodie, sursele, rolurile de aprobare, jurnalizarea și procedurile de răspuns sunt integrate.

Execuția automată a comenzilor propuse, contaminarea memoriei cu indicatori neverificați sau expunerea datelor de investigație sunt situații în care viteza a depășit controlul. Operațiunile distructive necesită confirmare explicită, separarea sarcinilor și capacitate de revenire.

7.4. Conformitate și evaluarea probelor

Inteligența artificială poate corela cerințe cu politici, controale și probe. La nivel HumanAI, evaluatorul primește sugestii și sinteze. La nivel OrgAI, organizația administrează proprietarii de controale, perioadele, versiunile, excepțiile, aprobările și proveniența probelor. Existența unui document nu stabilește funcționarea unui control, iar un scor automat nu demonstrează conformitatea.

7.5. Memorie organizațională și decizie strategică

O organizație conectează inteligența artificială la politici, proiecte, lecții învățate și decizii anterioare. Regăsirea informației este utilă doar dacă sursele au statut, versiune, proprietar și domeniu de aplicare. Forma cumulativă apare atunci când concluziile validate actualizează memoria fără autoconfirmare, iar informația depășită poate fi retrasă. Deciziile strategice rămân atribuibile unor roluri autorizate.

Scenariu Unitatea HumanAI Pragul pentru OrgAI Riscul dominant
Analiză analist, model, corpus, întrebare surse instituționale și validare citări și concluzii neverificate
Creație creator, model, temă, audiență drepturi, aprobare, reacții controlate convergență și utilizare neautorizată
Securitate analist, telemetrie, ipoteză lanț de custodie, roluri, audit execuție greșită și contaminare
Conformitate evaluator, cerință, probă proprietari, perioade, validare formală conformitate aparentă
Memorie utilizator, întrebare, surse interne valabilitate și învățare validată propagarea informației depășite

Tabelul 2. Sinteza scenariilor.

Studiu de caz demonstrativ: evaluarea unui incident

Statut: cazul este ipotetic și explicativ. Valorile sunt ilustrative, nu rezultate empirice, și nu reprezintă performanța vreunui produs sau a vreunei organizații reale.

O organizație trebuie să evalueze un posibil incident de securitate. Intrările includ alerte, jurnale, proceduri interne, informații despre amenințări și rapoarte anterioare. O concluzie greșită poate întrerupe servicii, poate distruge probe sau poate face ca un incident real să fie ratat.

Episodul HumanAI

Analistul cere modelului o cronologie, ipoteze și pași de validare. Inteligența artificială reduce timpul de triere și extinde spațiul ipotezelor, deci contribuția este materială. Analistul verifică evenimentele în sursele primare, marchează afirmațiile deduse și păstrează autoritatea asupra clasificării. Configurația rămâne HumanAI chiar și atunci când o parte dintre sugestii sunt respinse.

Utilizarea agregată, care nu este OrgAI

Mai mulți analiști folosesc independent același model și copiază răspunsurile în tichete. Nu există catalog de surse, versiune de configurație, rol de validare formală sau regulă de actualizare a memoriei. Aceasta este utilizare agregată. Volumul de activitate nu compensează arhitectura lipsă.

Configurația OrgAI guvernată

  • Sursele sunt clasificate, au proprietar și sunt filtrate înainte de regăsire, în funcție de identitatea analistului.

  • Conținutul regăsit este tratat ca date neîncrezute și nu poate introduce instrucțiuni executabile.

  • Modelul produce ipoteze legate de evenimente primare și declară datele lipsă.

  • Un validator separat evaluează afirmațiile critice, iar decidentul aprobă răspunsul operațional.

  • Comenzile sunt interzise implicit și necesită confirmare, jurnalizare și validare în domeniul-țintă.

  • Doar concluziile validate formal pot actualiza memoria cazului; indicatorii respinși sunt retrași și rămân auditabili.

Calculul ilustrativ al decuplării

Ini�ial: A = 0,92; V = 0,68; Δepi = 0,24

După controale: A = 0,92; V = 0,88; Δepi = 0,04

Accesul nu a fost redus, dar capacitatea de validare a crescut prin surse primare, validare formală și trasabilitate. Dacă rata de reutilizare ρ este 0,80 și criticitatea κ este 0,90, indicatorul conceptual de propagare scade de la 0,173 la 0,029. Valorile explică doar relația dintre variabile.

Observația practică pentru un responsabil de securitate este că soluția nu a fost restrângerea accesului la instrument, reflexul obișnuit, ci creșterea capacității de validare. Restrângerea accesului ar fi redus A, deci și utilitatea, fără să rezolve problema de fond.

Maturitate: șase stări, niciuna obligatorie

Modelul de maturitate descrie stări observabile de integrare, nu o obligație de a ajunge la nivelul cel mai înalt. Pentru anumite sarcini, o configurație HumanAI administrată este mai potrivită decât forma cumulativă. Un nivel se atribuie unui domeniu și unui proces delimitat, nu unei organizații în abstract.

Nivel Descriere Dovada minimă Limita
M0 Explorator utilizare ocazională, fără practică stabilă inventar de utilizări sau experiment nu demonstrează HumanAI stabil
M1 HumanAI episodic IA schimbă efectiv sarcini delimitate artefacte și comparator de sarcină efectul nu este instituționalizat
M2 HumanAI administrat practică repetabilă, guvernată local ghidaj, măsurare, validare, proprietar mai mulți utilizatori nu înseamnă OrgAI
M3 OrgAI conectat modelele accesează surse și fluxuri interne catalog de surse, identități, integrare conectivitatea nu demonstrează guvernanță
M4 OrgAI guvernat pragul constitutiv este satisfăcut roluri, validare, audit, securitate, contestare învățarea poate rămâne manuală
M5 OrgAI cumulativ reacțiile validate actualizează memoria controlat etapizare, aprobări, istoric, retragere, testare adaptarea nu demonstrează sinergie

Tabelul 3. Niveluri de maturitate.

Statutul sinergiei: „OrgAI sinergic” este o etichetă de rezultat, nu un nivel M6. Se aplică doar unei configurații și unei sarcini pentru care comparatorii și pragurile de risc au fost evaluate explicit.

O organizație poate funcționa simultan la M1 într-un domeniu, la M4 în altul și poate interzice utilizarea inteligenței artificiale într-un al treilea. Aplicarea unui nivel unic la nivel de organizație este, în sine, o eroare de evaluare.

Guvernanță: roluri, scurtături incompatibile și amenințări

Guvernanța nu este un capitol separat al cadrului, ci elementul care constituie categoria. Eliminarea autorității, a validării sau a trasabilității nu slăbește o configurație OrgAI, ci o scoate din categorie.

Rol Responsabilitate principală Scurtătura incompatibilă
Proprietar de proces definește scopul, domeniul și criteriile de acceptare delegarea scopului către furnizor sau model
Proprietar de cunoaștere autorizează sursele, valabilitatea și retragerea tratarea oricărui document accesibil drept autoritar
Utilizator sau operator execută sarcina și consemnează intervențiile copierea rezultatului fără verificare
Validator testează afirmațiile față de criterii și probe validarea propriului rezultat cu impact ridicat
Decident acceptă consecințele și autorizează acțiunea atribuirea răspunderii către inteligența artificială
Securitate și protecția datelor controlează accesul, izolarea, păstrarea și incidentele bazarea exclusiv pe condițiile furnizorului
Audit sau supraveghere testează reconstituirea, excepțiile și eficacitatea tratarea existenței politicii drept dovadă de funcționare

Tabelul 4. Roluri și separarea sarcinilor.

Amenințare Mecanism Controale minime
Injectare de instrucțiuni prin conținut conținutul regăsit manipulează comportamentul modelului separarea instrucțiunilor de date, filtrare, limitarea uneltelor, testare adversarială
Divulgare neautorizată cererile, contextul sau jurnalele expun date protejate clasificare, minimizare, control de acces, limite de păstrare, anonimizare
Confuzie de privilegii modelul acționează cu drepturi mai largi decât utilizatorul propagarea identității, privilegiu minim, verificări în țintă, interzicere implicită
Autoritate halucinată un rezultat plauzibil este tratat ca decizie aprobată verificarea surselor, etichete de statut, validator și decident
Contaminarea memoriei reacțiile neverificate devin adevăr instituțional etapizare, validare formală, proveniență, revenire și retragere
Înclinația spre automatizare verificarea umană devine formală, nu efectivă teste de detectare a erorilor, timp alocat, probe independente, contestare
Defect de mod comun un singur defect se propagă în utilizările din aval surse diverse, harta dependențelor, monitorizare, mecanism de oprire

Tabelul 5. Model de amenințări și controale minime.

Ce nu demonstrează cadrul

Cea mai mare parte a valorii practice a cadrului stă în ceea ce refuză să confirme.

Anti-tipar De ce este greșit Corecția
Inteligența artificială ca autoritate rezultatul este tratat drept decizie păstrarea unui decident, a validării și a posibilității de contestare
Om în buclă, doar formal persoana aprobă fără timp, competență sau acces la probe măsurarea capacității reale de detectare și intervenție
OrgAI după numărul de licențe numărul de conturi este confundat cu integrarea evaluarea surselor, rolurilor, fluxurilor și controalelor
Memorie fără validare formală orice reacție devine adevăr instituțional separarea reacțiilor brute de actualizările aprobate
Scor unic compromisurile și riscurile sunt ascunse raportarea unui profil pe dimensiuni și a pragurilor
Comparator convenabil câștigul este măsurat față de o referință slabă includerea celui mai bun proces disponibil în mod realist
Automatizare ireversibilă o sugestie declanșează acțiunea fără control interzicere implicită, confirmare, jurnalizare, revenire
Eticheta de conformitate conceptul este tratat drept probă juridică sau de audit demonstrarea separată a obligațiilor și a eficacității controalelor

Tabelul 6. Anti-tipare și corecții.

La acestea se adaugă șase clarificări explicite: HumanAI nu înseamnă că o persoană devine inteligență artificială sau că un sistem dobândește statut uman; HumanAI nu este sinonim cu succesul; OrgAI nu este numele unui model sau al unui pachet comercial; accesul la un corpus intern nu demonstrează proveniență, validare sau autoritate; automatizarea nu transferă răspunderea către sistem; iar folosirea termenului OrgAI nu face o organizație matură, sigură sau conformă.

Granița de reglementare

Cadrul sprijină analiza și proiectarea controalelor, dar nu stabilește conformitatea juridică. Sistemele cu efecte materiale asupra drepturilor, siguranței, ocupării forței de muncă, finanțelor, sănătății, securității sau serviciilor publice necesită evaluare juridică specifică domeniului, analiză de protecție a datelor, supraveghere umană competentă, posibilitate de contestare, separarea sarcinilor și păstrarea probelor. Etichetele HumanAI sau OrgAI nu înlocuiesc obligațiile aplicabile.

De la cadru la implementare

Etapă Activitate Criteriu de ieșire
1. Delimitare selectarea procesului, a sarcinilor și a consecințelor domeniu aprobat, proprietar și excluderi
2. Referință măsurarea procesului fără noua configurație comparator, praguri și set de sarcini
3. HumanAI controlat pilot cu utilizatori, reguli și validare contribuție materială documentată și profil de risc
4. Cunoaștere catalogarea și autorizarea surselor proprietari, valabilitate, acces și retragere
5. Pragul OrgAI integrarea rolurilor, fluxului, auditului și securității testul Iorg satisfăcut, cu probe
6. Pilot operațional testarea stărilor normale, limită, adversariale și de indisponibilitate criterii de acceptare aprobate și risc rezidual
7. Învățare controlată introducerea reacțiilor validate formal și a retragerii memorie actualizabilă, auditabilă, reversibilă
8. Monitorizare urmărirea profilurilor, a schimbărilor și a incidentelor revizuire periodică și condiții de oprire

Tabelul 7. Parcurs de implementare.

Condiții de oprire

Implementarea trebuie oprită sau readusă la starea anterioară atunci când apar expunerea datelor, pierderea atribuirii deciziei, degradarea detectării erorilor, accesul neautorizat, contaminarea memoriei, imposibilitatea de a reproduce rezultate critice sau o schimbare de configurație nevalidată.

Instrumentul însoțitor

HumanAI and OrgAI Framework Calculator este componenta digitală a cadrului, versionată separat. Operaționalizează șase relații definite în lucrare: decuplarea epistemică, expunerea la propagare, pragul constitutiv OrgAI, contribuția materială, sinergia și clasificarea de maturitate.

Instrumentul se folosește numai după definirea unității de analiză, a sarcinii, a contextului, a perioadei de observare, a comparatorului, a pragului de semnificație și a standardului de probă. Fiecare condiție organizațională trebuie susținută cu dovezi, iar o stare necunoscută nu contează niciodată ca demonstrată. Versiunea locală calculează în navigator și poate exporta o evaluare în format JSON, pentru reproductibilitate și audit. Valorile exportate rămân afirmații introduse de utilizator până când sunt legate de probe; rezultatele nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate.

Citare software: versiunea 1.2.0, DOI 10.5281/zenodo.22884721.

Întrebarea decisivă

Valoarea cadrului nu depinde de cine a folosit prima dată notația HumanAI și nici de absența absolută a unei expresii similare pentru OrgAI. Depinde de claritatea definițiilor, de separarea constructelor de rezultate, de modelul relațional și de capacitatea de a face vizibile răspunderea, validarea, autoritatea și riscul.

În practică, întrebarea decisivă nu este dacă o organizație folosește inteligența artificială. Este dacă poate demonstra ce capacitate a creat, în ce domeniu, din ce surse, prin ce roluri, cu ce validare și în ce limite. HumanAI face vizibilă configurația persoanei. OrgAI face vizibilă arhitectura instituțională care o poate transforma în capacitate colectivă controlată.

Pentru profesioniștii din securitate și conformitate, consecința operațională este că evaluarea nu se aplică unui model, ci unei configurații delimitate, și că validarea, nu accesul, rămâne problema centrală între disponibilitatea tehnologiei și capacitatea reală.

Sursa

Angheluș, A. (2026). HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity. Versiunea 1.5, 4 septembrie 2026. DOI: 10.5281/zenodo.22295278. Licență Creative Commons Atribuire, Fără modificări 4.0 Internațional.

Mai departe

Instrumentul care operaționalizează relațiile descrise aici este prezentat în Calculatorul cadrului HumanAI și OrgAI, versiunea 1.2.0.

Pentru guvernanța instrumentelor IA folosite efectiv în organizație, CysAI oferă un catalog de agenți IA cu profil de risc și urmărirea reglementărilor privind inteligența artificială.

Întrebări frecvente

Ce este HumanAI?

HumanAI, scris și HumanAI sau OmAI în publicațiile românești, denumește o configurație situată persoană, inteligență artificială, sarcină și context, în care sistemul schimbă efectiv performanța, judecata, învățarea sau vulnerabilitatea unei persoane, iar rolul uman și autoritatea de decizie rămân identificabile.

Ce este OrgAI?

OrgAI denumește configurația socio-tehnică organizațională în care episoadele HumanAI, sistemele de inteligență artificială, cunoașterea instituțională autorizată, rolurile, fluxurile, validarea, trasabilitatea și securitatea mobilizează împreună o capacitate distribuită. Nu este un produs, un model sau un depozit de documente, ci o proprietate a configurației.

Care este diferența dintre HumanAI și OrgAI?

Nu este una de scară, ci de arhitectură. OrgAI nu este suma episoadelor HumanAI. Pragul constitutiv cere cumulativ cunoaștere autorizată, procese, roluri și răspundere, guvernanță cu validare și contestare, securitate și trasabilitate. Dacă oricare lipsește, rezultatul este utilizare agregată, nu capacitate guvernată.

Ce este decuplarea epistemică?

Este distanța dintre gama de afirmații pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida, calculată ca diferență între proporția sarcinilor cu răspuns utilizabil și proporția celor cu justificare verificată, pe același set declarat de sarcini.

Mai multe licențe de inteligență artificială înseamnă OrgAI?

Nu. Mai multe licențe folosite independent constituie utilizare agregată. Numărul de conturi nu demonstrează surse autorizate, roluri, validare independentă, trasabilitate sau memorie controlată, iar la un audit numărul de licențe nu răspunde la nicio întrebare de supraveghere.

Ce niveluri de maturitate definește cadrul?

Șase stări observabile, de la M0 explorator la M5 OrgAI cumulativ. Un nivel se atribuie unui domeniu și unui proces delimitat, nu unei organizații în abstract. Aceeași organizație poate fi la M1 într-un domeniu, la M4 în altul și poate interzice inteligența artificială într-un al treilea.

Cadrul stabilește conformitatea juridică?

Nu. Sprijină analiza și proiectarea controalelor, dar nu înlocuiește evaluarea juridică specifică domeniului, analiza de protecție a datelor, supravegherea umană competentă sau separarea sarcinilor. Etichetele HumanAI sau OrgAI nu înlocuiesc obligațiile aplicabile.

Entitățile din sectorul energetic din România au obținut 2,15 din 5 la controlul CyFun® GV.SC-07.2, care cere o listă documentată a tuturor furnizorilor, vânzătorilor și partenerilor critici care ar putea fi implicați într-un incident major, listă stabilită, actualizată și disponibilă atât online, cât și offline. DNSC a încadrat rezultatul la nivel scăzut.

Sunt două cuvinte în textul controlului care explică de ce scorul e mic și de ce contează: „actualizată” și „offline”. Primul se ratează din lipsă de proces. Al doilea se ratează pentru că nimeni nu se gândește la ziua în care sistemele nu mai pornesc.

Contextul cifrei

Măsurătoarea vine din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din mediul public și privat și-au evaluat singuri maturitatea pe platforma SecureRO, pe baza cadrului CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC pentru energie: este nevoie de consolidarea evidenței și actualizării informațiilor privind furnizorii și partenerii critici, pentru a sprijini un răspuns rapid și coordonat în cazul incidentelor majore.

Lista nu e un tabel cu furnizori

Orice companie din energie are o listă de furnizori, în sistemul de achiziții. Controlul cere altceva: evidența acelor terți a căror indisponibilitate sau compromitere ar afecta serviciul, cu informațiile necesare pentru a-i contacta și a lucra cu ei în plin incident. Diferența se vede în coloane:

  • ce serviciu sau echipament furnizează și ce se oprește fără el;
  • persoana de contact tehnică, nu cea comercială, cu număr direct și cu un al doilea nume de rezervă;
  • programul real de disponibilitate și termenul contractual de intervenție;
  • tipul de acces pe care îl are în infrastructura proprie, de la distanță, permanent, prin cont dedicat sau prin cont partajat;
  • obligațiile lui de notificare în caz de incident propriu și termenul în care trebuie să anunțe;
  • alternativa, dacă există, și timpul necesar comutării pe ea.

Într-o companie de energie, lista trebuie să acopere și integratorii de sisteme de control industrial, producătorii de echipamente cu mentenanță de la distanță, furnizorii de servicii de comunicații pentru telemetrie și operatorii de centre de date unde stau sistemele de suport. Aceștia sunt, de regulă, cei absenți din evidențele existente.

De ce „offline” nu e un moft

Scenariul în care lista e cel mai necesară este exact scenariul în care nu poate fi accesată: rețeaua este izolată preventiv, serviciul de directoare este compromis, poșta electronică nu funcționează, telefoanele de serviciu sunt blocate pentru că autentificarea trece prin sistemul afectat. O evidență care stă doar în intranet sau într-un serviciu în nor legat de conturile companiei devine inutilizabilă fix în ora în care conta.

Varianta offline înseamnă copie tipărită sau pe suport separat, păstrată în locuri cunoscute, cu regim de confidențialitate, lista conține informații care, în mâini greșite, descriu exact punctele slabe ale organizației. Controlul spune explicit că evidența se ține „ținând seama în mod corespunzător de confidențialitate și securitate”.

Ce cere legea peste control

Art. 11 alin. (1) din OUG nr. 155/2024, aprobată prin Legea nr. 124/2025, cere entităților esențiale și importante măsuri proporționale și adecvate pentru identificarea, evaluarea și gestionarea riscurilor aferente rețelelor și sistemelor informatice utilizate, precum și pentru reducerea efectelor incidentelor asupra destinatarilor serviciilor și asupra altor servicii. Formularea din final acoperă direct efectul de propagare prin lanțul de aprovizionare.

În energie, acest efect are o dimensiune pe care alte sectoare nu o au: interdependența. Un incident la un furnizor comun mai multor operatori nu produce nouă probleme separate, ci una singură, simultană, cu presiune publică imediată. Preambulul ordonanței citează tocmai un astfel de caz din alt sector, incidentul din primul trimestru al anului 2024, în care 26 de spitale au fost afectate prin intermediul aceluiași furnizor de servicii gestionate.

La aceasta se adaugă termenele de raportare din art. 15 alin. (7): avertizare timpurie în 24 de ore, raportarea incidentului în 72 de ore, raport final în cel mult o lună. Când cauza vine de la un terț, primele ore se consumă încercând să afli de la cine și ce anume, sau nu se consumă deloc, dacă evidența există.

Un test simplu

Alegeți un furnizor critic și cereți, fără preaviz, trei informații: numele persoanei tehnice de contact, termenul contractual de intervenție și tipul de acces pe care îl are în infrastructura dumneavoastră. Dacă răspunsul cere mai mult de o oră și implică deschiderea sistemului de achiziții, controlul GV.SC-07.2 nu este îndeplinit, oricât de bine arată autoevaluarea.

Al doilea test: întrebați cine actualizează lista și când a fost revizuită ultima oară. O evidență fără responsabil desemnat și fără interval de revizuire este un document, nu un control.

Pașii următori

Volumul măsurilor depinde de nivelul de risc rezultat din evaluarea făcută cu instrumentul ENIRE@RO și validată de DNSC. Înainte de orice, se stabilește încadrarea: platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.

Pentru evidența furnizorilor critici, clauzele contractuale de securitate și documentația cerută la control, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS atestați de DNSC din echipa ProDefence. Operatorii care nu au intern rolul dedicat îl pot acoperi prin responsabil NIS2 externalizat, inclusiv pentru autoevaluarea anuală cerută de art. 12 alin. (4). Serviciile complete sunt în registrul de servicii de securitate cibernetică.

Mai există un efect pe care operatorii îl subestimează: lista furnizorilor critici este și instrumentul de negociere. Odată ce știți exact ce se oprește fără fiecare terț și în cât timp, discuția despre clauzele de securitate, despre termenele de notificare și despre dreptul de verificare se poartă cu argumente, nu cu formulări preluate din alte contracte. Furnizorii care refuză aceste clauze se identifică singuri, iar asta este, în sine, o informație de risc.

Un 2,15 din 5 la evidența furnizorilor critici nu spune că sectorul energetic nu își cunoaște partenerii. Spune că îi cunoaște comercial, nu operațional, iar în primele ore ale unui incident contează numai a doua formă de cunoaștere.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul energetic din România, Controlul CyFun® GV.SC-07.2”, 25 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Sectorul de poștă și curierat din România a obținut 2,00 din 5 la controlul CyFun® GV.OC-03.2, cel mai slab scor din întreaga serie publicată de DNSC. Controlul cere ca obligațiile legale, de reglementare și contractuale legate de securitatea informațiilor să fie gestionate în mod continuu, pentru a rămâne corecte, actualizate și aplicate eficient.

Formulat mai direct: controlul măsoară dacă organizația știe ce i se cere prin lege și ține pasul cu modificările. Un 2,00 din 5 la această întrebare, într-un sector aflat sub o reglementare nouă, descrie exact problema.

Ce s-a măsurat

Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din sectorul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC pentru sectorul poștal indică necesitatea consolidării proceselor de monitorizare și actualizare continuă a cerințelor legale.

Câte obligații are, de fapt, un operator poștal

Numai pe linia securității cibernetice, cadrul aplicabil s-a schimbat de patru ori în doi ani:

  • OUG nr. 155/2024, publicată la 30 decembrie 2024, care a înlocuit regimul Legii nr. 362/2018;
  • Legea nr. 124/2025, din 7 iulie 2025, care a aprobat ordonanța cu modificări și completări;
  • Ordinul directorului DNSC nr. 1/2025, privind cerințele procesului de notificare în vederea înregistrării;
  • Ordinul nr. 2/2025, cu criteriile și pragurile de determinare a gradului de perturbare a unui serviciu și metodologia de evaluare a nivelului de risc;
  • Ordinul nr. 3 din 27 noiembrie 2025, cu normele de supraveghere, verificare și control și metodologia de prioritizare pe bază de risc.

La acestea se adaugă instrumentele publicate și actualizate de DNSC, NIS2@RO pentru notificare, ENIRE@RO pentru evaluarea nivelului de risc, instrumentele de autoevaluare a maturității pe cele trei niveluri, fiecare cu propria versiune. Cine nu urmărește sistematic paginile autorității lucrează cu formulare depășite.

Ce se pierde când nimeni nu urmărește

Consecințele nu sunt teoretice. Art. 18 alin. (2) din ordonanță cere notificarea către DNSC în vederea înregistrării în cel mult 30 de zile de la momentul în care prevederile devin aplicabile entității. Alin. (8) al aceluiași articol cere comunicarea modificărilor la datele de înregistrare în cel mult două săptămâni pentru unele informații și trei luni pentru altele. O schimbare de sediu sau de persoană de contact, netransmisă, este o neconformare în sine.

Art. 12 alin. (4) adaugă o obligație care se repetă an de an: entitățile esențiale și importante realizează și transmit anual către DNSC o autoevaluare a nivelului de maturitate a măsurilor de gestionare a riscurilor. Este genul de termen care se ratează tăcut, pentru că nimeni nu îl are în calendar.

Partea contractuală a controlului este la fel de importantă. Un operator de curierat are contracte cu platforme de comerț electronic, cu subcontractori pentru ultima milă, cu furnizori de sisteme de urmărire a coletelor. Clauzele de securitate din aceste contracte îmbătrânesc: rămân scrise pe cerințe din regimul vechi, nu conțin obligații de notificare în termenele actuale și nu prevăd dreptul de verificare.

Sectorul cu cea mai mare expunere publică

Poșta și curieratul au o particularitate: numele lor este folosit intens în fraude, chiar și atunci când sistemele proprii nu au fost atinse. Mesajele despre colete blocate sau taxe de livrare neplătite circulă permanent, iar destinatarii le atribuie operatorului. Obligația de a informa destinatarii serviciilor despre amenințările semnificative nu dispare pentru că atacul s-a produs în afara infrastructurii proprii.

În aceste condiții, evidența obligațiilor trebuie să includă și partea de comunicare: cine decide, în cât timp, pe ce canale și cu ce mesaj. Improvizația la acest capitol se vede public.

Trei termene care se ratează cel mai des

Primul: cele 30 de zile pentru notificarea în vederea înregistrării, calculate de la momentul în care prevederile devin aplicabile entității, inclusiv atunci când devin aplicabile în urma unei creșteri a cifrei de afaceri sau a numărului de angajați.

Al doilea: cele două săptămâni pentru comunicarea modificărilor la datele de bază ale înregistrării. O schimbare de persoană de contact este operațiune de resurse umane pentru organizație și obligație legală față de DNSC, iar cele două nu comunică între ele decât dacă cineva le leagă.

Al treilea: autoevaluarea anuală a maturității. Fiind anuală, nu apare în memoria nimănui la momentul potrivit. Într-un registru de obligații cu termene și responsabil, apare.

Cum arată un proces care funcționează

Un registru al obligațiilor, ținut ca document viu, rezolvă cea mai mare parte a controlului. Fiecare rând conține actul normativ sau contractul, articolul aplicabil, obligația în limbaj propriu, termenul, responsabilul intern și dovada care demonstrează îndeplinirea. Registrul se revizuiește la interval fix și după fiecare modificare legislativă, iar rezultatul revizuirii ajunge în ședința de conducere.

Un asemenea registru nu are nevoie de instrumente scumpe. Are nevoie de un responsabil desemnat, cu timp alocat și cu obligația de a urmări sursele, ceea ce, în practică, este exact partea care lipsește. Sancțiunile din ordonanță merg până la 7.000.000 euro sau 1,4% din cifra de afaceri netă pentru entitățile importante și până la 10.000.000 euro sau 2% pentru cele esențiale, valoarea cea mai mare fiind reținută.

De unde se pornește

Prima verificare este încadrarea și nivelul. Platforma CysNis parcurge criteriile pas cu pas și separă obligațiile legale de recomandările tehnice, prin verificarea încadrării NIS2.

Pentru construirea registrului de obligații, a calendarului de termene și a documentației care se prezintă la control, pasul următor este o analiză de conformare NIS2 cu plan de remediere, făcută de auditori NIS atestați de DNSC din echipa ProDefence. Acolo unde nimeni nu are în fișa postului urmărirea legislației, soluția practică este responsabil NIS2 externalizat, care ține calendarul și relația cu autoritatea. Restul serviciilor sunt în registrul de servicii de securitate cibernetică.

Un scor de 2,00 din 5 la cunoașterea propriilor obligații nu este o problemă tehnică. Este o problemă de responsabilitate atribuită: atâta timp cât urmărirea cadrului legal nu figurează în fișa postului nimănui, ea rămâne în sarcina tuturor, adică a nimănui. Primul lucru care se schimbă nu e un sistem, ci o linie într-o fișă de post.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul de poștă și curierat din România, Controlul CyFun® GV.OC-03.2”, 26 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Versiunea 1.2.0 a Calculatorului cadrului HumanAI și OrgAI este disponibilă public, fără cost. Este un singur fișier HTML care rulează integral în browser, fără instalare, fără cont și fără nicio cerere de rețea. Se deschide identic pe un calculator izolat de internet.

Instrumentul însoțește lucrarea „HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity” și traduce relațiile definite acolo într-o fișă de evaluare pe care o completezi pentru o situație concretă: un proces, o echipă, o perioadă.

Pe scurt

  • Ce este: instrumentul digital care operaționalizează cadrul HumanAI și OrgAI, scris și HumanAI și OrgAI.
  • Cum rulează: un fișier HTML, în browser, fără instalare, fără cont, fără cereri de rețea, fără localStorage.
  • Ce conține: opt module și un detector de anti-tipare.
  • Ce produce: o evaluare pe ecran, o fișă tipărită de circa 17 pagini și o înregistrare JSON reimportabilă.
  • Licență: cod MIT, cadru conceptual CC BY-ND 4.0.
  • DOI instrument: 10.5281/zenodo.22884721 · DOI lucrare: 10.5281/zenodo.22295278

Problema pe care o rezolvă

Întrebarea pe care o primește orice organizație care a introdus inteligență artificială într-un proces sună simplu: funcționează?

Răspunsul obișnuit se sprijină pe două observații: oamenii lucrează mai repede, și nimeni nu s-a plâns. Ambele pot fi adevărate. Niciuna nu răspunde la întrebare.

Problema este că „funcționează” amestecă lucruri care trebuie măsurate separat: ce poate produce sistemul, ce poate valida omul responsabil, cine are dreptul să decidă, și ce se întâmplă cu o concluzie greșită după ce intră în fluxul de lucru. Cadrul le separă. Calculatorul le face calculabile.

Distincția centrală se numește decuplare epistemică: diferența dintre gama de răspunsuri pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida. Când accesul crește mai repede decât validarea, organizația produce afirmații pe care nu le poate susține, și le reutilizează.

Cum arată

Ecranul de pornire al calculatorului Human-AI și Org-AI, cu bara de acțiuni, banda de rezultate și navigarea pe module
Figura 1. Ecranul de pornire. Instrumentul se deschide cu un exemplu completat, nu cu un formular gol.

Opt module și un diagnostic. Modulele nu sunt o listă de opțiuni, ci o succesiune: modulul 02 consumă rezultatul lui 01, modulul 06 depinde de 03, iar fișa de clasificare poate opri tot restul dacă situația evaluată nu intră în categorie.

ModulCe stabilește
00. ClasificareDacă situația este un caz HumanAI, prin testul de apartenență în zece întrebări
01. Decuplare epistemicăDiferența dintre acces și validare, cu interval de încredere
02. Expunere la propagareCum se amplifică o eroare nevalidată prin reutilizare, acum și după controale
03. Pragul OrgAIDacă cele șase condiții constitutive sunt demonstrate sau doar declarate
04. Profil de contribuțiePe ce dimensiuni schimbă inteligența artificială rezultatul, în ce direcție, și ce se pierde
05. Test de sinergieDacă rezultatul depășește comparatorii relevanți, cu pragurile de risc respectate
06. MaturitateNivelul M0 până la M5 pentru fiecare domeniu delimitat în parte
07. Profil OrgAICe produce efectiv arhitectura organizațională, nu doar că există

Ce s-a schimbat față de versiunea 1.0.0

Versiunea aceasta a pornit de la o constatare incomodă: în patru locuri, calculatorul contrazicea propriul whitepaper.

  • Contribuția materială se evalua pe o singură dimensiune aleasă dintr-un meniu, deși lucrarea definește un profil cu șapte dimensiuni și interzice explicit comprimarea lui într-un scor.
  • Raportul exportat nu conținea niciunul dintre cele șapte câmpuri ale convenției minime de raportare, deci nu era citabil după propriile reguli ale cadrului.
  • Acces și validare se introduceau ca valori pe un cursor, deși sunt proporții pe o mulțime declarată de sarcini, ceea ce producea o precizie aparentă, fără acoperire.
  • Componenta de învățare validată apărea deconectată de arhitectura din care face parte.

Toate patru sunt reparate. Nicio formulă din lucrare nu a fost modificată, iar cele șase aserțiuni ale suitei de teste originale trec neschimbate.

Peste reparații s-au adăugat construcțiile care lipseau: fișa de clasificare, referințe de dovadă pentru fiecare condiție organizațională, compararea expunerii înainte și după controale, profilul organizațional pe nouă dimensiuni, maturitatea evaluată pe domenii, detectorul de anti-tipare, și o schemă JSON care se poate reimporta.

Trei lucruri care merită văzute

Un profil, nu un scor

Profilul de contribuție pe cinci dimensiuni, cu linia de referință fără AI și banda pragului
Figura 2. Profilul de contribuție pe cinci dimensiuni relevante. Datele sunt dintr-un caz demonstrativ.

În exemplul de mai sus, inteligența artificială a făcut triajul de alerte de securitate semnificativ mai rapid și moderat mai bun. În același timp, calibrarea încrederii, autonomia analiștilor și expunerea la risc s-au înrăutățit, toate peste pragul declarat.

Un scor compozit ar fi însumat cele cinci valori și ar fi raportat un câștig. Rezultatul ar fi fost tehnic corect și complet înșelător: viteza se obținuse parțial prin reducerea validării. Instrumentul refuză să producă acea cifră, nu din constrângere tehnică, ci pentru că lucrarea interzice comprimarea profilului, iar un scor unic ascunde exact compromisul care contează.

Un număr fără volum nu spune nimic

Modulul de decuplare epistemică, decalaj 0,22 măsurat pe 140 de sarcini, interval de încredere 0,13 până la 0,31
Figura 3. Un decalaj de 0,22 măsurat pe 140 de sarcini: interval [0,13 – 0,31], decalaj demonstrat.
Același modul la 12 sarcini, decalaj 0,25, interval de încredere care traversează zero
Figura 4. Un decalaj mai mare, 0,25, dar pe 12 sarcini: intervalul traversează zero, verdictul devine „nedemonstrat”.

Acces și validare se introduc ca numărători, câte sarcini din câte, nu ca procente estimate. Din numărători se calculează un interval de încredere, iar când intervalul cuprinde zero instrumentul spune „nedemonstrat la acest volum de sarcini”, nu „fără decalaj”.

Un decalaj mai mare, măsurat prost, susține mai puțin decât unul mai mic măsurat bine. Instrumentul nu ascunde această diferență sub același număr cu două zecimale.

O afirmație nu este o dovadă

Pragul constitutiv Org-AI cu cele șase condiții, fiecare cu referință de dovadă, stare și tip
Figura 5. Pragul constitutiv. Condiția marcată fără referință de dovadă este evidențiată și nu contribuie la prag.

Fiecare dintre cele șase condiții organizaționale cere o referință de dovadă și tipul ei, nu o bifă. O condiție marcată „demonstrată” fără referință apare ca declarată, nedocumentată, și nu se numără la prag. Contorul devine dublu, declarate și documentate, iar diferența dintre cele două numere arată distanța dintre ce crede o organizație despre sine și ce poate arăta.

Detectorul de anti-tipare, cu semnalările și valorile care le-au declanșat
Figura 6. Detectorul de anti-tipare: fiecare semnalare arată valorile care au declanșat-o și corecția prevăzută de cadru.

Peste toate modulele rulează un detector care citește configurația în ansamblu și caută contradicții între ce s-a declarat într-un loc și ce s-a măsurat în altul. Este singura componentă care spune ceva ce evaluatorul nu știa intrând.

Proprietăți

ProprietateStare
InstalareNiciuna. Un fișier HTML deschis în orice browser modern
Cereri de rețeaNiciuna. Fonturile sunt încorporate; funcționează pe o rețea izolată
Persistență în browserNiciuna. Fără localStorage, fără cookie-uri
Cont, bază de date, analyticsNu există
Politică de securitateCSP restrictiv în varianta auto-găzduită, cu connect-src „none”
Verificare29 de teste automate care extrag logica din fișierul livrat

Ultima linie merită explicată. Testele nu conțin o copie a formulelor: le extrag din fișierul care se livrează, între două marcaje din cod. O rulare care trece este o afirmație despre fișierul pe care îl ai în mână, nu despre o versiune de laborator.

De unde se ia

Instrumentul este depus pe Zenodo, cu DOI citabil: 10.5281/zenodo.22884721, versiunea 1.2.0. Înregistrarea conține arhiva sursei și fișierul index.html gata de folosit. Nu e nevoie de dezarhivare: fișierul se deschide direct în browser.

Lucrarea canonică: 10.5281/zenodo.22295278.

Codul este licențiat MIT, © 2026 S.C. PRODEFENCE S.R.L. Cadrul conceptual, definițiile și textul interpretativ rămân sub CC BY-ND 4.0, așa cum au fost publicate în lucrare. Practic: codul se poate refolosi liber, dar definițiile și pragurile nu pot fi republicate modificate sub numele HumanAI sau OrgAI. Când te bazezi pe definițiile sau pe interpretarea cadrului, se citează ambele.

Limite

  • Rezultatele sunt interpretative. Nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate.
  • Instrumentul nu verifică nimic: toate valorile rămân afirmații ale evaluatorului până când sunt legate de dovezile la care trimit.
  • Indicatorul de propagare este conceptual; fără calibrare locală nu estimează probabilități reale.
  • Pragurile se declară de utilizator, potrivit domeniului și riscului.
  • Instrumentul nu poate fi baza unică a unei decizii cu consecințe.

Ultimele două rămân afișate permanent în interfață, nu doar în documentație.

Mai departe

Cadrul din spatele instrumentului, cu definițiile, pragul constitutiv și modelul de amenințări, este explicat în articolul „HumanAI și OrgAI: ce capacitate a construit organizația”. Parcurgerea modulelor, ecran cu ecran, se află în turul ghidat al calculatorului.

Întrebări frecvente

Ce este calculatorul cadrului HumanAI și OrgAI?

Este instrumentul digital care operaționalizează relațiile definite în lucrarea HumanAI and OrgAI. Se completează pentru o situație delimitată, un proces, o echipă și o perioadă, și produce o fișă de evaluare reproductibilă, cu opt module și un detector de anti-tipare.

Cum se obține și de ce nu are nevoie de instalare?

Este un singur fișier HTML, depus pe Zenodo cu DOI 10.5281/zenodo.22884721. Se deschide direct în orice browser modern. Nu are cont, bază de date sau server și nu face nicio cerere de rețea, deci funcționează identic pe un calculator izolat de internet.

De ce nu produce un scor unic?

Pentru că lucrarea interzice comprimarea profilului de contribuție într-o singură cifră. Un scor compozit poate ascunde viteză obținută prin reducerea validării. Instrumentul raportează un profil pe dimensiuni, cu direcția și mărimea fiecărei schimbări.

Ce înseamnă verdictul „nedemonstrat” la decuplarea epistemică?

Înseamnă că, la volumul de sarcini declarat, intervalul de încredere al decalajului cuprinde zero. Nu înseamnă că nu există decalaj, ci că datele existente nu îl susțin. Absența unei dovezi nu este dovada absenței.

Ce licență are și cum se citează?

Codul este licențiat MIT, iar cadrul conceptual, definițiile și textul interpretativ rămân sub CC BY-ND 4.0. Când te bazezi pe definiții sau pe interpretarea cadrului, se citează ambele: lucrarea, DOI 10.5281/zenodo.22295278, și instrumentul, DOI 10.5281/zenodo.22884721.

Rezultatele pot fi folosite ca dovadă de conformitate?

Nu. Rezultatele sunt interpretative și nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate. Instrumentul nu verifică nimic: valorile rămân afirmații ale evaluatorului până când sunt legate de dovezile la care trimit.

Cadrul, definițiile, variabilele, formulele și modelul interpretativ au fost dezvoltate de Alexandru Angheluș, autor independent și autofinanțat. Instrumente de inteligență artificială și automatizare au fost folosite selectiv pentru dezvoltarea software, organizarea structurală, redactare și activități de verificare. Responsabilitatea pentru modelul conceptual și pentru software rămâne integral a autorului.

Entitățile din sectorul sănătății din România au obținut 2,34 din 5 la controlul CyFun® PR.AT-02.1, cel care cere ca membrii organelor de conducere să poată demonstra că au urmat cursuri de instruire în securitate cibernetică și management al riscului. DNSC a încadrat rezultatul la nivel scăzut și a concluzionat că este nevoie de consolidarea competențelor la nivelul conducerii.

Dintre toate controalele măsurate în seria DNSC, acesta este singurul care are corespondent direct, explicit și obligatoriu în legea română. Nu este o bună practică. Este o cerință scrisă, cu sancțiune.

Ce spune legea, cuvânt cu cuvânt

Art. 14 alin. (2) din OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, prevede că membrii organelor de conducere ale entităților esențiale și importante urmează cursuri de formare profesională acreditate, pentru a avea un nivel suficient de cunoștințe și competențe încât să identifice riscurile, să evalueze practicile de gestionare a acestora și să înțeleagă impactul lor asupra serviciilor furnizate. Același articol obligă entitatea să asigure formare profesională întregului personal.

Alineatul precedent este cel care schimbă tonul discuției în ședințele de consiliu: organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor. Răspunderea nu se poate delega către departamentul IT.

Cuvântul „acreditate” restrânge și el zona: o prezentare internă de o oră, oricât de bine făcută, nu produce dovada cerută.

De unde vine scorul

Măsurătoarea face parte din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari publici și privați s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.

Un 2,34 din 5 la instruirea conducerii, într-un sector în care indisponibilitatea unui sistem se traduce în intervenții amânate, arată o problemă de prioritate, nu de buget. Cursurile pentru conducere costă cel mai puțin din tot ce cere ordonanța.

Ce decide, în realitate, conducerea unui spital

Deciziile care contează în securitatea unei unități sanitare nu sunt tehnice. Sunt decizii de management, luate de oameni fără pregătire de securitate:

  • dacă se semnează un contract cu un furnizor care cere acces permanent de la distanță în rețeaua spitalului;
  • dacă se acceptă un aparat medical care rulează un sistem de operare fără suport, pentru că producătorul nu oferă altceva;
  • dacă se aprobă bugetul pentru copii de siguranță separate sau se amână un an;
  • dacă, în mijlocul unui atac, se plătește răscumpărarea sau se trece pe proceduri pe hârtie;
  • cine vorbește cu presa și ce se spune în primele ore;
  • dacă se raportează la DNSC în termenul de 24 de ore sau se așteaptă „să se clarifice situația”.

Ultima decizie este cea mai costisitoare. Art. 15 alin. (7) din ordonanță cere avertizarea timpurie în cel mult 24 de ore de la luarea la cunoștință a incidentului semnificativ, raportarea în cel mult 72 de ore și raportul final în cel mult o lună. Amânarea din prudență este, juridic, o întârziere.

Precedentul care a intrat în textul ordonanței

Preambulul OUG nr. 155/2024 citează explicit incidentul din primul trimestru al anului 2024, în care 26 de spitale din România au fost afectate simultan prin intermediul unui furnizor de servicii gestionate. Este singurul caz concret menționat în motivarea ordonanței, iar sectorul vizat este exact cel care obține acum 2,34 la instruirea conducerii.

Lecția acelui incident nu a fost despre antivirus. A fost despre lanțul de aprovizionare, despre dependența de un singur furnizor și despre lipsa unui plan de funcționare fără sisteme, toate, decizii de conducere.

Cum arată o instruire care produce dovada

Formarea cerută de lege nu înseamnă un curs tehnic. Conducerea unei entități din sănătate are nevoie să înțeleagă patru lucruri: ce obligații legale are entitatea și în ce termene; cum se citește o analiză de risc și ce întrebări se pun la ea; cum se ia o decizie în primele ore ale unui incident, inclusiv decizia de raportare; și ce răspundere personală decurge din art. 14.

Dovada se construiește în paralel: programa cursului, lista participanților, certificatele emise de furnizor acreditat, procesul-verbal al ședinței în care conducerea a aprobat măsurile. La o verificare, acestea se cer împreună.

Sancțiunile aplicabile sunt reale: pentru entitățile esențiale, amendă de la 10.000 lei până la cel mult 10.000.000 euro sau 2% din cifra de afaceri netă, iar pentru cele importante până la 7.000.000 euro sau 1,4%, luându-se în considerare valoarea cea mai mare. Prin Ordinul DNSC nr. 3 din 27 noiembrie 2025 au fost aprobate normele de supraveghere, verificare și control, împreună cu metodologia de prioritizare pe bază de risc.

Obiecția cea mai frecventă

Argumentul auzit cel mai des în unitățile sanitare este că prioritatea sunt pacienții, nu procedurile. Este un argument corect, folosit greșit. Un incident care oprește sistemul de laborator, foaia electronică de observație sau programarea intervențiilor afectează pacienții direct, iar în astfel de momente nu se improvizează. Se aplică ce a fost pregătit dinainte.

A doua obiecție este bugetul. Aici merită separat ce costă de ce nu costă: instruirea conducerii, registrul de obligații, procedura de notificare, evidența furnizorilor cu acces și testarea restaurării copiilor de siguranță se fac cu timp de lucru, nu cu achiziții. Partea scumpă vine după, iar ordinea corectă reduce chiar și acea parte, pentru că se cumpără ce lipsește, nu ce se oferă.

Pașii următori

Prima verificare este încadrarea: nu toate unitățile sanitare intră sub ordonanță, iar nivelul rezultat schimbă volumul obligațiilor. Platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.

Pentru starea reală a măsurilor și pentru documentația care se prezintă la control, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS atestați de DNSC din echipa ProDefence. Unitățile care nu au intern persoana care să ducă procesul pot acoperi rolul prin responsabil NIS2 externalizat, inclusiv pregătirea ședințelor de conducere și relația cu autoritatea. Serviciile complete sunt în registrul de servicii de securitate cibernetică.

Pentru instruirea personalului din unitățile sanitare, alături de cea a conducerii, cursurile de pe CysEdu și jocurile interactive gratuite de pe CysGame (phishing, ransomware, protecția datelor) sunt un punct de plecare accesibil.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul sănătății din România, Controlul CyFun® PR.AT-02.1”, 27 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Sectorul transporturilor din România a obținut 2,68 din 5 la controlul CyFun® ID.AM-07.1, formulat cât se poate de simplu: „Datele pe care organizația le stochează și le utilizează trebuie identificate.” DNSC a încadrat rezultatul la nivel scăzut și a concluzionat că este nevoie de consolidarea identificării și evidenței datelor.

Este cel mai puțin spectaculos control din întreaga serie și, în același timp, cel care blochează tot restul. Fără să știi ce date ai și unde sunt, nu poți face nici analiză de risc, nici clasificare, nici plan de continuitate, nici notificare corectă a unui incident.

De unde vine cifra

Măsurătoarea face parte din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”. Un număr de 1.599 de beneficiari din sectorul public și privat au efectuat autoevaluarea nivelului propriu de maturitate pe platforma SecureRO, pe baza cadrului CyberFundamentals (CyFun®) definit de Centrul pentru Securitate Cibernetică din Belgia.

Obiectivul controlului, așa cum îl formulează DNSC, este ca toate datele stocate și utilizate de organizație să fie identificate în mod clar, ceea ce sprijină managementul și protecția lor și alinierea la cerințele organizaționale și de reglementare.

Ce înseamnă „identificarea datelor” într-o firmă de transport

Un operator de transport are date în mult mai multe locuri decât apare în organigrama sistemelor. Câteva categorii care lipsesc cel mai des din inventar:

  • date de localizare și telemetrie din unitățile de bord, stocate la furnizorul soluției de monitorizare a flotei, nu la operator;
  • înregistrările tahografelor și datele conducătorilor auto, cu regim legal propriu de păstrare;
  • documentele de transport, scrisorile de trăsură și declarațiile vamale, adesea în cutii poștale, nu în sisteme;
  • datele pasagerilor din sistemele de rezervare și ticketing, inclusiv cele păstrate de intermediari;
  • parametrii sistemelor de control operațional, semnalizare, dispecerat, automatizări de terminal, care circulă între rețeaua tehnologică și cea de birou;
  • arhivele de camere video din depouri, terminale și vehicule;
  • copiile de siguranță găzduite la terți, despre care nimeni nu poate spune exact ce conțin.

Un inventar care nu acoperă aceste locuri nu este un inventar. Este o listă de servere.

Legătura cu obligația legală

Art. 11 alin. (1) din OUG nr. 155/2024 cere entităților esențiale și importante măsuri proporționale și adecvate pentru a identifica, evalua și gestiona riscurile aferente rețelelor și sistemelor informatice utilizate. Verbul „a identifica” stă primul în text dintr-un motiv: restul obligațiilor se construiesc peste el.

Consecințele practice ale unui inventar incomplet apar în trei momente distincte:

  • la evaluarea nivelului de risc, făcută cu instrumentul ENIRE@RO pus la dispoziție de DNSC: răspunsurile despre sisteme și date determină nivelul rezultat, de Bază, Important sau Esențial, și, implicit, volumul de măsuri obligatorii;
  • la autoevaluarea anuală a maturității, cerută de art. 12 alin. (4) și transmisă către DNSC: nu poți evalua protecția unor date pe care nu le-ai enumerat;
  • la notificarea unui incident, în termenele de 24 și 72 de ore din art. 15 alin. (7): întrebarea „ce date au fost afectate” primește răspuns în ore doar dacă inventarul exista înainte.

Transportul are o dificultate în plus

În transporturi, granița dintre sistemele de birou și cele operaționale este poroasă. Un terminal de dispecerat, o stație de lucru din depou sau un sistem de gestiune a terminalului stau tehnic în lumea tehnologiei operaționale, dar sunt administrate cu conturi și instrumente din lumea IT. Inventarele făcute separat, de echipe diferite, lasă între ele exact zona prin care se propagă incidentele.

A doua dificultate ține de furnizori. Bună parte din datele operaționale ale unui transportator sunt găzduite de terți: platforme de monitorizare a flotei, sisteme de rezervări, servicii de expediție. Datele rămân răspunderea operatorului, chiar dacă infrastructura nu îi aparține. Un inventar serios include coloana „unde se află fizic” și coloana „cine are acces”.

Un inventar care ține

Exercițiul este mai rapid decât pare, dacă se face în ordinea corectă: se pornește de la serviciile pe care organizația le furnizează, nu de la lista de aplicații. Pentru fiecare serviciu se identifică datele fără de care serviciul se oprește, apoi locul unde stau, cine le administrează, cât timp trebuie păstrate și ce se întâmplă dacă devin indisponibile sau publice. Rezultatul se leagă direct de analiza de risc și de planul de continuitate, fără a fi rescris.

Un inventar bun se actualizează singur, prin proces: orice serviciu nou, orice furnizor nou și orice integrare nouă trec printr-un pas care actualizează evidența. Altfel, documentul este corect o singură dată, în ziua în care a fost semnat.

Întrebarea care se pune la control

Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării OUG nr. 155/2024, împreună cu metodologia de prioritizare pe bază de risc a acestor activități. Cadrul de control este în vigoare și lucrează pe criterii de risc.

Într-o verificare, prima întrebare nu este ce soluții de securitate ați cumpărat, ci ce sisteme și ce date aveți. Un operator care răspunde cu un document actualizat, care acoperă și sistemele de la furnizori, arată un proces care funcționează. Un operator care începe să întrebe colegii pe loc arată exact opusul, iar restul discuției se poartă în consecință.

Mai există un motiv practic pentru care inventarul merită făcut primul: reduce costul tuturor pașilor următori. Analiza de risc făcută peste o evidență completă se termină în zile, nu în luni, iar clauzele de securitate din contractele cu furnizorii se pot scrie concret, pe date identificate, nu în formulări generale care nu obligă pe nimeni la nimic.

De unde se începe

Înainte de inventar se stabilește încadrarea, pentru că ea determină nivelul de efort. Platforma CysNis parcurge criteriile pas cu pas, cu trimiteri la textul legal, iar verificarea încadrării NIS2 arată dacă și la ce nivel intră organizația sub ordonanță.

Pentru construirea efectivă a evidenței și a documentației care se cere la control, punctul de pornire este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS atestați de DNSC din echipa ProDefence. Operatorii care nu au intern resursa pentru a duce procesul mai departe pot acoperi rolul prin responsabil NIS2 externalizat. Lista completă a serviciilor este în registrul de servicii de securitate cibernetică.

Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul transporturilor din România, Controlul CyFun® ID.AM-07.1”, 28 august 2026.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Întrebarea apare în aproape fiecare discuție de încadrare: „noi suntem entitate importantă, trebuie totuși să desemnăm un responsabil NIS?” Răspunsul este da, iar temeiul nu cere nicio interpretare. Confuzia vine dintr-un singur cuvânt absent dintr-un alineat, iar acest articol arată exact de unde apare și de ce nu schimbă obligația.

Pe scurt

  • Art. 14 alin. (3) din OUG nr. 155/2024 impune desemnarea responsabilului cu securitatea rețelelor și sistemelor informatice la entitățile esențiale și la cele importante, expres.
  • Alin. (4) nu creează obligația, ci stabilește criteriile minime de profil ale persoanei, pentru un subset: entitățile esențiale, mai puțin administrația publică, microîntreprinderile și întreprinderile mici.
  • Diferența dintre cele două categorii este de nivel de sancțiune și mod de supraveghere, nu de întindere a obligațiilor.
  • Termenul de 30 de zile curge de la comunicarea deciziei directorului DNSC de identificare și înscriere în registru, nu de la intrarea în vigoare a legii.

Ce spune textul, literal

Art. 14 alin. (3) din Ordonanța de urgență nr. 155/2024, în forma modificată prin Legea nr. 124/2025:

„Organele de conducere ale entităților esențiale și ale entităților importante stabilesc mijloacele permanente de contact, asigură alocarea resurselor necesare pentru punerea în aplicare a măsurilor de gestionare a riscurilor de securitate cibernetică și desemnează, în termen de 30 de zile de la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru, responsabilii cu securitatea rețelelor și sistemelor informatice care au rolul de a implementa și supraveghea măsurile de gestionare a riscurilor de securitate cibernetică la nivelul entității.”

Ambele categorii sunt numite. Verbul este „desemnează”, nu „pot desemna”. Nu există aici o zonă gri. Cine susține că entitățile importante sunt scutite trebuie să explice cum citește acest alineat, și nu are cum.

De unde vine, totuși, confuzia

Din alineatul următor. Alin. (4) stabilește condițiile pe care trebuie să le îndeplinească persoana desemnată, dar le limitează la o parte dintre entități:

„Persoana responsabilă cu securitatea rețelelor și sistemelor informatice, prevăzută la alin. (3), desemnată în cadrul entităților esențiale, cu excepția entităților administrației publice, precum și a microîntreprinderilor și întreprinderilor mici … trebuie să îndeplinească cumulativ cel puțin următoarele: a) are autoritate managerială; b) este subordonată direct organelor de conducere ale entității; c) funcționează independent de structurile IT și de tehnologie operațională; d) are acces la resursele necesare …; e) să fi obținut un curs de specialitate acreditat, recunoscut de DNSC, în domeniul securității cibernetice, în termen de 12 luni de la desemnare.”

Pentru că aici apar doar entitățile esențiale, se construiește rapid concluzia greșită că la cele importante nu ar exista obligația. Este exact inversul a ceea ce spune textul.

Trei motive pentru care alin. (4) confirmă obligația, nu o restrânge

Primul, și cel decisiv: alin. (4) trimite înapoi la alin. (3). Formularea este „Persoana responsabilă … prevăzută la alin. (3)”. Alin. (4) nu instituie o desemnare nouă, ci califică o persoană a cărei desemnare este deja impusă în altă parte. Pentru ca trimiterea să aibă sens, desemnarea trebuie să existe la ambele categorii. Un alineat care descrie profilul unei persoane nu poate desființa alineatul care impune existența acelei persoane.

Al doilea: acolo unde legea nu distinge, nu distingem nici noi. Alin. (3) nu face nicio diferență între esențiale și importante. Regula de interpretare este clasică, ubi lex non distinguit, nec nos distinguere debemus, și se aplică fără dificultate unui text care enumeră expres ambele categorii.

Al treilea: legiuitorul a știut să distingă și a distins, unde a vrut. Alin. (4) nu exclude doar entitățile importante. Exclude și entitățile administrației publice, și microîntreprinderile, și întreprinderile mici, cu trimitere expresă la art. 4 alin. (1) lit. a) și b) din Legea nr. 346/2004. Acesta este un tipar deliberat de proporționalitate, nu o greșeală de redactare. Iar dacă legiuitorul a distins atât de precis în alin. (4), lipsa oricărei distincții în alin. (3) este la fel de deliberată.

Concluzia practică: diferența dintre cele două categorii nu este dacă desemnezi, ci pe cine poți desemna.

Ce diferă, concret, între esențiale și importante

CerințăEntitate esențială (fără administrație publică, micro și mici)Entitate importantă
Desemnarea responsabilului, alin. (3)ObligatorieObligatorie
Termen de 30 de zile de la comunicarea deciziei DNSCDaDa
Rolul: implementarea și supravegherea măsurilorDaDa
Autoritate managerialăImpusă de legeNu este impusă
Subordonare directă față de organele de conducereImpusăNu este impusă
Independență față de structurile IT și OTImpusăNu este impusă
Acces la resursele necesareImpusNu este impus
Curs acreditat recunoscut de DNSC, în 12 luni de la desemnareImpusNu este impus

O entitate importantă are, așadar, libertate în alegerea persoanei. Poate desemna pe cineva din structura IT, fără autoritate managerială și fără curs acreditat. Poate, dar merită gândit de două ori, pentru motivul de la finalul articolului.

Capcana: sunt două obligații de formare diferite, pentru două persoane diferite

Este cea mai frecventă eroare de argumentare în ambele tabere, și merită separată clar.

  • Alin. (2) impune cursuri de formare profesională acreditate membrilor organelor de conducere, la entitățile esențiale și importante. Aici vorbim despre administrator, director general, consiliu.
  • Alin. (4) lit. e) impune un curs de specialitate acreditat, recunoscut de DNSC, în 12 luni de la desemnare, persoanei desemnate, doar în subsetul de entități esențiale de mai sus.

Sunt două persoane distincte și două obligații distincte. Consiliul unei entități importante face instruire pentru că îi impune alin. (2), independent de orice prevedere din alin. (4). Cine confundă cele două ajunge fie să creadă că alin. (4) „a uitat” entitățile importante, fie că alin. (2) s-ar aplica responsabilului desemnat. Niciuna dintre variante nu rezistă la text.

Tot de aici vine și separarea care contează în practică: responsabilitatea de execuție aparține persoanei desemnate, iar răspunderea, în sensul de accountability, rămâne la organul de conducere, potrivit alin. (1). Funcția se deleagă, răspunderea nu.

Cum citește autoritatea art. 14

DNSC a redactat un proiect de decizie pentru aprobarea standardului de pregătire a membrilor organelor de conducere și a listei certificărilor recunoscute. Este un proiect, poartă marcajul DRAFT și nu este act normativ în vigoare, deci nu poate fi invocat ca temei. Este însă cel mai clar indiciu public despre modul în care autoritatea însăși citește art. 14, iar lectura confirmă tot ce este mai sus.

Domeniul declarat al standardului acoperă ambele categorii: titlul vorbește despre „standardul de pregătire a membrilor organelor de conducere a entităților esențiale și importante„, iar nivelul de calificare este definit ca „Management Strategic / Executiv entități esențiale și importante„. Nu există o variantă separată, mai ușoară, pentru entitățile importante.

Una dintre cele șase unități de competență este chiar obligația de desemnare. Unitatea 3, „Organizarea, Delegarea și Alocarea Resurselor”, are ca sursă declarată „OUG 155 Art. 14(3)” și este descrisă astfel: „Această unitate detaliază modul în care managerul își îndeplinește obligația legală de a «desemna» persoane responsabile și de a «supraveghea» activitatea acestora.” Primul element de competență cere managerului să folosească „profilul european ENISA ECSF «CISO» și prevederile alineatelor (3) și (4) din OUG 155/2024″ pentru a defini fișa de post, obiectivele și indicatorii, să stabilească „linii de raportare care asigură independența CISO față de departamentul IT” și să emită „decizia formală de numire conform cerințelor legale”.

Cu alte cuvinte, autoritatea predă desemnarea ca obligație executivă a conducerii oricărei entități din sfera ordonanței, iar criteriul de independență față de IT, care în lege apare doar la alin. (4), este prezentat ca element de competență pentru conducerea ambelor categorii. Juridic, asta nu transformă criteriul în obligație pentru entitățile importante. Practic, arată limpede ce așteaptă autoritatea.

Proiectul spune, de altfel, el însuși în ce constă diferența dintre cele două categorii. La „Gama de Variabile” a primei unități de competență apare: „Tipul entității: Esențială (sectoare critice, sancțiuni maxime) vs. Importantă (sancțiuni ușor reduse, supraveghere ex-post).” Diferența este de nivel de sancțiune și de mod de supraveghere, nu de întindere a obligațiilor.

Tot proiectul este cel care denumește responsabilul din art. 14 alin. (3) și (4) „CISO”, preluând profilul de rol din cadrul european ENISA ECSF. Dacă se oficializează, aceasta va fi terminologia de facto a autorității, deși denumirea legală rămâne „responsabil cu securitatea rețelelor și sistemelor informatice”. Detaliile standardului sunt analizate pe larg în articolul despre proiectul DNSC de standard de pregătire pentru organele de conducere, pe care îl publicăm pe 29 septembrie.

Termenul de 30 de zile: de unde curge, de fapt

Merită spus fără ocolișuri, pentru că este singurul argument real al celor care amână. Termenul de 30 de zile nu curge de la intrarea în vigoare a ordonanței, ci de la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru. O entitate care nu a primit încă acea decizie nu are ceasul pornit.

Numai că asta nu este o scutire, este o amânare a termenului procedural. Obligația de fond rămâne, iar 30 de zile calendaristice sunt suficiente pentru a semna o decizie, nu pentru a găsi omul potrivit, a-i construi fișa de post, a stabili linia de raportare și a-i asigura independența față de IT. Organizațiile care încep abia după primirea deciziei ajung, previzibil, la o desemnare formală, făcută în grabă, exact genul de dovadă care se prăbușește la prima verificare.

Ce riscă, în fapt, o entitate importantă care amână

Nerespectarea obligațiilor din art. 14 este sancționabilă la ambele categorii. Plafoanele maxime sunt mai mari la entitățile esențiale decât la cele importante, potrivit regimului de sancțiuni al ordonanței, dar diferența de plafon nu este o scutire de obligație.

Mai importantă este diferența de mecanism. Entitățile esențiale sunt supuse unei supravegheri ex ante, adică pot fi verificate proactiv. Entitățile importante sunt supuse unei supravegheri ex post, ceea ce înseamnă că verificarea vine, de regulă, după un incident sau după o sesizare. Momentul în care o entitate importantă trebuie să arate cine era responsabilul desemnat, ce atribuții avea și ce a făcut este, statistic, cel mai prost moment posibil: în plină investigație, cu serviciul afectat și cu presa pe subiect.

Iar aici intervine argumentul care ar trebui să cântărească mai mult decât litera legii. La entitățile importante, criteriile din alin. (4) nu sunt obligatorii. Dar un responsabil subordonat exact structurii pe care ar trebui să o controleze, fără autoritate managerială și fără buget, este prima observație pe care o scrie orice auditor și prima slăbiciune pe care o exploatează orice analiză post-incident. Legea îți permite; managementul riscului nu te sfătuiește.

Ce faci practic, în ordinea corectă

  1. Confirmă încadrarea. Esențială sau importantă, pe ce criteriu, în ce sector. De aici decurge tot restul, inclusiv ce criterii de profil ți se aplică.
  2. Alege persoana înainte să primești decizia DNSC. Cele 30 de zile sunt pentru formalizare, nu pentru recrutare.
  3. Emite decizia de desemnare, cu atribuții, linie de raportare, indicatori și dată certă.
  4. Documentează independența, chiar dacă ești entitate importantă și legea nu ți-o cere. Costă o linie în organigramă și îți salvează dosarul.
  5. Leagă desemnarea de restul dosarului: politica de securitate aprobată, registrul de riscuri semnat, procedura de raportare a incidentelor cu termenele de 24 și 72 de ore, minuta unei ședințe de revizuire a riscului.

Pentru primul pas, platforma CysNis parcurge criteriile de încadrare pas cu pas și separă obligațiile legale de recomandările tehnice, astfel încât discuția din consiliu să pornească de la un statut clar, nu de la o presupunere.

Pentru pașii trei până la cinci, documentele nu trebuie inventate de la zero. Pachetele de documentație NIS2 conțin modelele editabile de decizii de numire, fișe de post, politici, registre și proceduri. Dacă vrei întâi să știi cât de departe ești de cerințe, punctul de plecare este o analiză de conformare NIS2 cu plan de remediere, făcută pe dovezi, nu pe declarații. Membrii echipei ProDefence sunt auditori NIS atestați de DNSC.

Acolo unde intern nu există persoana care să acopere rolul, și mai ales acolo unde singurul candidat ar fi chiar șeful IT, adică exact situația pe care criteriul de independență o evită, rolul se poate acoperi prin responsabil NIS2 externalizat, cu răspundere pe termene, documentație și relația cu autoritatea. Care dintre abordări se potrivește organizației, regie proprie, consultant sau rol externalizat, este comparat în articolul despre implementarea cerințelor NIS2 în România, trei variante.

Întrebări frecvente

Entitățile importante trebuie să desemneze un responsabil NIS2?

Da. Art. 14 alin. (3) din OUG nr. 155/2024, modificată prin Legea nr. 124/2025, impune desemnarea atât organelor de conducere ale entităților esențiale, cât și celor ale entităților importante. Textul le enumeră expres pe amândouă.

Atunci de ce alin. (4) vorbește doar despre entitățile esențiale?

Pentru că alin. (4) nu reglementează obligația de a desemna, ci condițiile minime pe care trebuie să le îndeplinească persoana desemnată. El trimite expres la alin. (3), deci presupune că desemnarea există deja la ambele categorii. Limitarea este o aplicare a principiului proporționalității, la fel ca excluderea administrației publice, a microîntreprinderilor și a întreprinderilor mici din același alineat.

La o entitate importantă, responsabilul poate fi șeful IT?

Legea nu interzice, pentru că cerința de independență față de structurile IT și OT este prevăzută la alin. (4), aplicabil entităților esențiale. Din perspectiva managementului riscului este însă o alegere slabă: persoana care controlează măsurile ajunge subordonată structurii pe care o controlează, iar conflictul de interese este prima observație într-un audit sau într-o analiză post-incident.

De când curg cele 30 de zile pentru desemnare?

De la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru, nu de la intrarea în vigoare a ordonanței. Obligația de fond există însă independent de acest termen procedural, iar 30 de zile nu ajung pentru a recruta și a pregăti persoana potrivită.

Responsabilul desemnat trebuie să aibă o certificare?

Un curs de specialitate acreditat, recunoscut de DNSC, obținut în 12 luni de la desemnare, este cerut de alin. (4) lit. e), deci în entitățile esențiale, cu excepțiile din text. La entitățile importante legea nu impune această condiție.

Rolul poate fi externalizat?

Legea vorbește despre desemnarea unei persoane responsabile și, la entitățile esențiale, despre criterii de autoritate, subordonare, independență și acces la resurse. Acoperirea rolului printr-un furnizor extern este practicată pe scară largă, cu condiția ca atribuțiile, linia de raportare și răspunderea contractuală să fie documentate. Răspunderea organului de conducere, prevăzută la alin. (1), rămâne în orice caz la entitate.

Care este diferența reală dintre entitate esențială și entitate importantă?

Nivelul plafoanelor de sancțiune și modul de supraveghere. Entitățile esențiale sunt supuse unei supravegheri ex ante, cele importante unei supravegheri ex post, declanșată de regulă după un incident sau o sesizare. Obligațiile de gestionare a riscurilor și de guvernanță din art. 11 până la 14 se aplică ambelor.

Analiza de mai sus este o interpretare tehnică a textului OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, are caracter informativ și nu constituie consultanță juridică. Proiectul de decizie DNSC citat poartă marcajul DRAFT și nu este act normativ în vigoare.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Sari la conținut