
Infrastructura pieței financiare: 4,83 din 5 la backup. Cel mai bun scor DNSC și ce rămâne de demonstrat
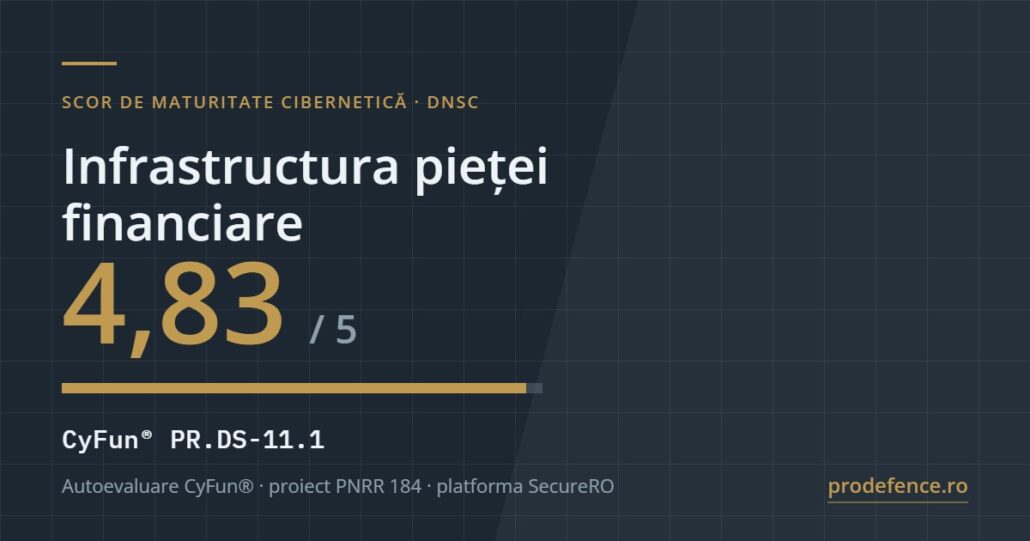
Infrastructura pieței financiare din România a obținut 4,83 din 5 la controlul CyFun® PR.DS-11.1, cel mai bun rezultat din întreaga serie publicată de DNSC. Controlul cere ca datele critice pentru activitate să fie salvate și stocate pe un sistem diferit de cel pe care se află datele originale, tocmai pentru a rezista pierderii, defecțiunilor și atacurilor de tip ransomware.
Scorul nu surprinde. Este singurul sector din serie în care copiile de siguranță separate erau deja o cerință de reglementare, nu o bună practică. Întrebarea utilă nu este cum a ajuns sectorul la 4,83, ci ce rămâne de demonstrat dincolo de acest control.
Ce s-a măsurat
Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari din sectorul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC: nivelul ridicat indică o bună capacitate de protejare a datelor critice prin copii de siguranță securizate și separate, cu efect asupra rezilienței operaționale și a vitezei de recuperare.
Diferența dintre a avea copii și a putea reveni
Controlul PR.DS-11.1 verifică existența și separarea copiilor. Nu verifică restaurarea. Este distincția care, în incidente reale, decide între o oprire de câteva ore și una de câteva zile. Întrebările care rămân deschise la un scor de 4,83:
- când a fost ultima restaurare completă, făcută pe sistem separat, cronometrată și consemnată;
- cât durează revenirea efectivă a serviciului, nu copierea fișierelor, inclusiv reconstrucția dependențelor și verificarea integrității datelor;
- dacă există o copie inaccesibilă din rețea și nemodificabilă, care rezistă unui atacator cu drepturi de administrare;
- dacă cheile de criptare ale copiilor sunt păstrate în altă parte decât sistemul protejat;
- dacă persoana care poate executa restaurarea este disponibilă și în afara programului, și dacă procedura funcționează fără ea;
- dacă furnizorii care găzduiesc componente ale serviciului au propriile copii verificate și obligația contractuală de a le proba.
Un exercițiu de restaurare documentat, făcut cel puțin anual, transformă un scor declarat într-o dovadă. Fără el, cifra rămâne o intenție.
Ce cadru legal se aplică, de fapt
Aici sectorul financiar are o particularitate pe care ceilalți nu o au. Directiva NIS2 prevede că, atunci când un act european sectorial impune cerințe cel puțin echivalente, acela se aplică în locul regimului general. Pentru entitățile financiare, actul respectiv este Regulamentul (UE) 2022/2554 privind reziliența operațională digitală, aplicabil din ianuarie 2025, care acoperă gestionarea riscului informatic, raportarea incidentelor, testarea rezilienței și supravegherea furnizorilor terți critici.
Consecința practică este că o entitate din infrastructura pieței financiare nu trebuie să presupună automat că regimul din OUG nr. 155/2024 i se aplică integral, dar nici nu poate presupune contrariul. Perimetrul se stabilește pe tipul de entitate și pe activitatea desfășurată, iar grupurile cu activități mixte se pot afla, simultan, sub ambele regimuri pentru componente diferite. Stabilirea corectă a perimetrului este primul livrabil, nu o formalitate.
Unde regimul general se aplică, obligațiile administrative sunt cele cunoscute: notificarea în vederea înregistrării în 30 de zile conform art. 18 alin. (2), evaluarea nivelului de risc cu instrumentul ENIRE@RO, autoevaluarea anuală a maturității conform art. 12 alin. (4) și termenele de raportare a incidentelor din art. 15 alin. (7): 24 de ore, 72 de ore, o lună.
Unde se pierde avantajul
Organizațiile cu maturitate tehnică ridicată eșuează rareori la partea tehnică. Eșuează la demonstrație: politica aprobată de organul de conducere lipsește sau este veche, matricea de responsabilități nu corespunde organigramei actuale, registrul de incidente conține doar evenimentele mari, iar dovada instruirii acreditate a conducerii, cerută de art. 14 alin. (2), nu există.
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării ordonanței, împreună cu metodologia de prioritizare pe bază de risc. Verificarea pornește de la documente. Un sistem de copii de siguranță impecabil, fără documentația care îl descrie și fără evidența testelor, se prezintă slab exact acolo unde ar trebui să fie punctul forte.
Exercițiul care validează scorul
Un test de restaurare serios nu se anunță cu o lună înainte și nu se face pe un fișier ales convenabil. Se alege un serviciu real, se pornește de la premisa că sistemul original nu mai există și se cronometrează întreg parcursul: identificarea copiei corecte, obținerea cheilor, reconstrucția mediului, verificarea integrității datelor, repornirea serviciului și confirmarea că datele sunt cele așteptate, nu doar prezente.
Rezultatul se compară cu obiectivele declarate de timp și de pierdere maximă de date. Diferența dintre cele două este singura măsură onestă a rezilienței, iar consemnarea ei, cu dată, participanți, probleme întâlnite și acțiuni de remediere, este exact dovada pe care o cere o verificare.
Al doilea exercițiu, mai scurt, privește terții: cereți unui furnizor care găzduiește o componentă a serviciului dovada ultimului său test de restaurare. Răspunsul, sau lipsa lui, spune mai mult despre reziliența reală decât orice chestionar completat la semnarea contractului.
Pașii următori
Primul pas este delimitarea: ce se aplică entității și la ce nivel. Platforma CysNis parcurge criteriile de încadrare cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Pentru verificarea pe dovezi a măsurilor și pentru documentația care se prezintă la control, inclusiv scenariile de restaurare, pasul următor este o analiză de conformare NIS2 cu plan de remediere, realizată de auditori NIS acreditați de DNSC. Entitățile care preferă să nu încarce echipa internă cu partea de conformare pot acoperi rolul prin responsabil NIS2 externalizat. Serviciile complete sunt în registrul de servicii de securitate cibernetică.
Un 4,83 din 5 este un avantaj real. Se transformă în conformare demonstrabilă doar dacă este însoțit de probe: teste consemnate, politici aprobate, roluri atribuite și o delimitare clară a regimului aplicabil.
Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Infrastructura pieței financiare din România, Controlul CyFun® PR.DS-11.1”, 24 august 2026.
