
Răspunderea conducerii în NIS2: riscul de a delega fără a verifica
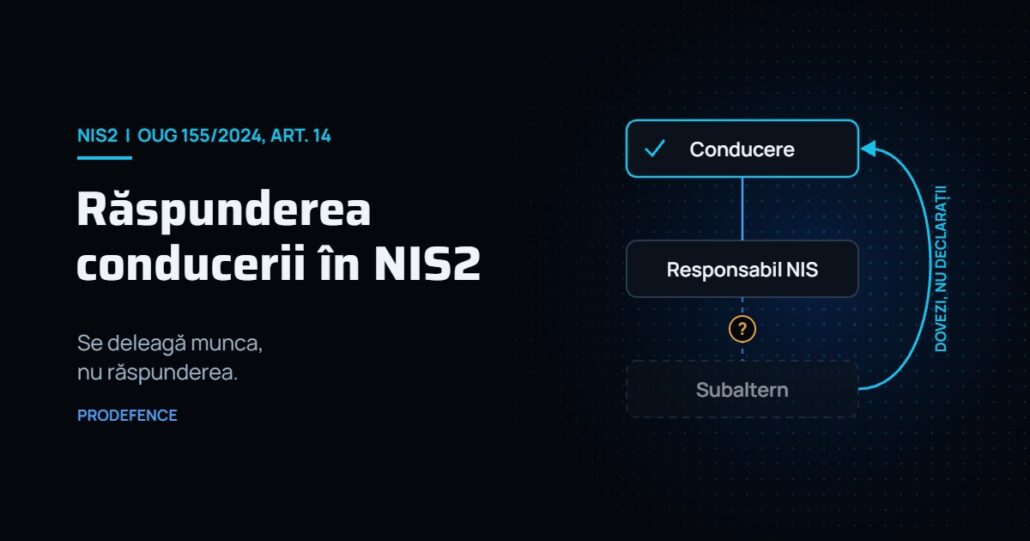
În multe organizații, conformarea NIS2 arată la fel: conducerea numește un responsabil cu securitatea, îi transmite sarcina și primește, din când în când, asigurarea că „totul e în regulă”. Apoi semnează autoevaluarea anuală pe încredere. OUG 155/2024 nu lasă însă răspunderea acolo unde ajunge munca. Organele de conducere aprobă măsurile, supraveghează aplicarea lor și răspund pentru încălcări (art. 14 alin. 1), oricine ar face munca efectivă.
Pe scurt
- Răspunderea pentru măsurile de securitate cibernetică rămâne la organele de conducere, chiar dacă munca este delegată unui angajat, unei echipe sau unui furnizor (art. 14 alin. 1 din OUG 155/2024).
- Autoevaluarea anuală a maturității și planul de remediere sunt asumate de management (art. 12 alin. 4 și 5). O semnătură pusă fără verificare nu mută răspunderea.
- Un responsabil poate neglija sarcinile din motive previzibile: salariu nepotrivit cu rolul, prea multe sarcini, competențe insuficiente, perioada de acomodare sau de plecare, delegarea mai departe către un subaltern.
- Cele mai multe dintre aceste cauze țin de decizii ale conducerii: resurse, autoritate, timp, formare.
- Supravegherea nu cere cunoștințe tehnice. Cere dovezi în loc de declarații, raportare periodică, un înlocuitor desemnat și o verificare independentă.
Ce spune legea despre răspunderea conducerii?
Patru prevederi din OUG 155/2024 stabilesc rolul conducerii:
- art. 14 alin. (1): organele de conducere ale entităților esențiale și importante aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcarea obligațiilor;
- art. 14 alin. (2): membrii organelor de conducere urmează cursuri de formare acreditate, iar entitățile asigură formarea periodică a întregului personal;
- art. 14 alin. (3): conducerea alocă resursele necesare și desemnează responsabilul cu securitatea rețelelor și sistemelor informatice, în 30 de zile de la comunicarea deciziei DNSC de înscriere în registru;
- art. 12 alin. (3): când constată că măsurile nu sunt respectate, organele de conducere aplică fără întârzieri nejustificate măsurile corective necesare.
La entitățile esențiale (cu excepțiile din lege pentru administrația publică, microîntreprinderi și întreprinderi mici), responsabilul trebuie să îndeplinească cinci condiții cumulative, printre care subordonarea directă față de conducere, independența față de funcțiile IT și OT, resursele adecvate și un curs acreditat recunoscut de DNSC în 12 luni de la numire (art. 14 alin. 4). Detaliile despre acest rol sunt în articolul despre responsabilul NIS: atribuții, numire și formare.
Directiva NIS2 merge mai departe. Art. 20 alin. (1) spune că organele de conducere „pot fi trase la răspundere” pentru încălcările entității. Art. 32 alin. (6) cere statelor membre să se asigure că persoanele fizice care reprezintă sau controlează o entitate esențială pot fi trase la răspundere pentru încălcarea obligației de a asigura conformarea. Ca măsură de ultimă instanță, art. 32 alin. (5) lit. b) permite solicitarea unei interdicții temporare de a exercita funcții de conducere pentru persoana aflată la nivel de director executiv sau reprezentant legal al unei entități esențiale.
Separat de regimul NIS2, administratorii unei societăți răspund față de aceasta pentru modul în care își exercită mandatul, potrivit Legii societăților nr. 31/1990 (art. 72). O neglijență care produce un incident costisitor poate deveni și o problemă între asociați și administratori.
Se deleagă munca, nu răspunderea
Legea nu cere conducerii să configureze servere sau să scrie proceduri. Îi cere să decidă, să aloce resurse și să verifice. Delegarea este normală și necesară: niciun administrator nu poate face singur munca de securitate, iar un responsabil nu poate acoperi singur toate cele 218 controale din Ordinul DNSC 1/2026.
Problema apare când delegarea înlocuiește supravegherea. Dacă singura sursă de informații a conducerii este persoana care face munca, conducerea nu supraveghează, ci doar ascultă. Iar autoevaluarea transmisă la DNSC, asumată de management, ajunge să reflecte ce crede responsabilul, nu ce există efectiv.
De ce ajunge un responsabil să neglijeze sarcinile
Neglijența rareori este rea-voință. De cele mai multe ori este rezultatul unor condiții pe care organizația le-a creat sau le-a tolerat. Merită înțelese, pentru că fiecare are alte semne și alt remediu.
Salariul nu reflectă responsabilitatea
Rolul de responsabil NIS se adaugă adesea unui post existent, fără ajustare de salariu. Persoana primește o responsabilitate cu miză legală, dar plata rămâne cea a postului anterior. Concluzia la care ajunge, de multe ori fără să o spună, este simplă: „pentru banii ăștia fac minimul”. Documentele se bifează formal, problemele nu se semnalează, nimic nu se face din proprie inițiativă.
Prea multe sarcini pentru un singur om
În firmele mici și mijlocii, același om administrează rețeaua, rezolvă problemele utilizatorilor, cumpără echipamente și, de la o zi la alta, răspunde și de NIS2. Urgențele zilnice câștigă întotdeauna în fața unei proceduri de revizuit sau a unui furnizor de evaluat. Termenele din planul de remediere alunecă lună de lună, iar răspunsul constant este „sunt pe ea”.
Competențele nu sunt cele cerute
NIS2 cere analiză de risc, guvernanță, gestionarea furnizorilor, raportarea incidentelor, continuitate. Un administrator de sistem foarte bun nu stăpânește automat aceste domenii. Când nu știe, nu toată lumea recunoaște. Rezultatul sunt documente copiate din modele, care nu descriu organizația, și răspunsuri vagi la întrebări concrete.
Nou venit în organizație
Un responsabil proaspăt numit nu cunoaște încă sistemele, furnizorii și istoricul incidentelor. Preia documente pe care nu le-a scris și pe care nu le înțelege complet, iar în primele luni evită să pună întrebări incomode. Perioada de acomodare este normală, dar devine un risc atunci când coincide cu un termen legal sau cu un incident.
Pe picior de plecare
Un angajat care și-a găsit alt loc de muncă, care așteaptă pensionarea sau care este nemulțumit își pierde interesul pentru termene care vor scadea după plecarea lui. Documentația nu se mai actualizează, iar cunoștințele despre sisteme rămân doar în mintea lui. Riscul cel mai mare apare după plecare: conturi active, parole cunoscute doar de el, proceduri pe care nimeni altcineva nu le-a aplicat vreodată.
Rolul a fost primit „din oficiu”
Când responsabilul este numit fără să fi fost întrebat, fără autoritate reală și fără să știe exact ce i se cere, nu își asumă rolul. Tot ce ține de securitate este trimis „la IT” sau „la furnizor”, iar decizia de numire rămâne un document fără efect practic.
Delegarea mai departe, către un subaltern
Este situația cel mai greu de observat, pentru că pe hârtie totul este corect: există un responsabil numit, cu nume și decizie. Munca o face însă altcineva, un nivel mai jos, care nu are nici mandatul, nici acces la conducere, nici întotdeauna pregătirea.
Consecințele sunt concrete. La entitățile esențiale, subordonarea directă față de conducere și cursul acreditat sunt condiții pe care trebuie să le îndeplinească persoana numită (art. 14 alin. 4), nu cea care lucrează efectiv. Informația ajunge la administrator filtrată de două ori. Responsabilul se bazează pe subaltern, subalternul consideră că nu este treaba lui să semnaleze problemele, iar la primul incident fiecare îl arată pe celălalt.
Delegarea în sine nu este o problemă. Devine o problemă când este nedeclarată, nescrisă și necontrolată. Mai mult, cauzele se adună: cel care deleagă este adesea supraîncărcat sau pe picior de plecare, iar cel care primește sarcina este adesea nou venit.
Frica de a raporta problemele
Dacă orice problemă raportată este tratată ca o vină personală, responsabilul învață repede să raporteze doar vești bune. Rapoartele sunt mereu „verzi”, nu există niciun incident raportat intern și nicio măsură întârziată. Pentru conducere, liniștea pare un semn bun. De cele mai multe ori este semnul că informația nu mai ajunge sus.
Ce riscă organizația când sarcinile sunt neglijate
| Ce se neglijează | Consecința posibilă |
|---|---|
| Notificarea pentru înregistrare la DNSC | Amendă; prima amendă aplicată de DNSC în baza OUG 155/2024 a fost de 50.000 lei, pentru nenotificare |
| Detectarea și raportarea incidentelor | Termenele de 24 de ore, 72 de ore și o lună sunt ratate; incidentul se agravează |
| Copiile de rezervă și testarea lor | Un atac ransomware oprește activitatea zile sau săptămâni |
| Evaluarea furnizorilor | Un furnizor compromis devine poarta de intrare în rețea |
| Autoevaluarea anuală | Conducerea asumă în fața DNSC un document care nu reflectă realitatea |
| Planul de remediere | Deficiențele cunoscute rămân deschise de la un an la altul |
| Revocarea accesului la plecarea angajaților | Conturi active ale unor persoane care nu mai lucrează în organizație |
La nivel de sancțiuni, OUG 155/2024 prevede amenzi de până la 10 milioane EUR sau 2% din cifra de afaceri mondială pentru entitățile esențiale și de până la 7 milioane EUR sau 1,4% pentru entitățile importante, pentru încălcările din primul palier (art. 60). Pentru alte obligații, inclusiv notificarea pentru înregistrare, amenzile sunt între 1.500 și 500.000 lei, respectiv între 1.000 și 300.000 lei. DNSC poate efectua controale, poate emite dispoziții obligatorii cu termene de remediere și poate dispune un audit ad-hoc (art. 26, art. 57).
Amenda nu este, de regulă, costul cel mai mare. Oprirea activității, refacerea sistemelor, pierderea clienților și a contractelor cu entități care cer dovezi de conformare depășesc rapid orice sancțiune. Iar o autoevaluare optimistă, asumată de conducere, devine după incident un document greu de explicat.
Semnale de alarmă pe care le poate observa orice administrator
Nu este nevoie de pregătire tehnică pentru a observa că ceva nu merge:
- responsabilul nu poate răspunde la întrebări simple fără să „verifice cu cineva”;
- documentele sunt semnate de o persoană, dar scrise de alta;
- nu a fost raportat niciun incident intern într-un an întreg;
- toate termenele din planul de remediere au fost amânate cel puțin o dată;
- politicile au aceeași dată de aprobare de la început și nu au fost revizuite;
- la cererea unei dovezi concrete (un raport de test, un jurnal, un export de configurare) răspunsul este o descriere, nu documentul;
- responsabilul evită auditul sau încearcă să-l amâne;
- o singură persoană deține toate parolele de administrator și nu există un înlocuitor.
Un singur semnal nu înseamnă neglijență. Mai multe semnale în același timp înseamnă că supravegherea trebuie întărită.
Cum supraveghezi fără să faci munca tehnică
Cereți dovezi, nu declarații
Regula de bază: o măsură este închisă când există dovada, nu când cineva spune că e închisă. Dovada poate fi o procedură aprobată, un export de configurare, un raport de test al copiilor de rezervă, un proces-verbal de instruire, un jurnal. Planul de remediere ar trebui să precizeze, pentru fiecare măsură, ce dovadă o închide.
Asigurați resursele, nu doar numirea
Art. 14 alin. (3) cere conducerii să aloce resursele necesare. Asta înseamnă timp alocat explicit în fișa postului, un salariu sau un spor care reflectă responsabilitatea, buget pentru instrumente și pentru formare. Un responsabil fără resurse este o numire formală, nu o măsură de securitate.
Scrieți delegarea
Dacă responsabilul lucrează cu alte persoane, cine face ce trebuie să fie scris: sarcini, acces, raportare. Responsabilul numit rămâne cel care răspunde în fața conducerii și cel care participă la întâlnirile de raportare. Conducerea ar trebui să-l întrebe direct, nu prin intermediari.
Desemnați un înlocuitor
Pentru fiecare rol critic, inclusiv pentru responsabil, trebuie să existe o persoană care poate prelua activitatea. Parolele de administrator se păstrează într-un seif de parole cu acces controlat, nu doar în mintea unui om. La plecarea oricărui angajat cu acces privilegiat, predarea se face după o listă, iar accesul se revocă în ziua plecării.
Separați execuția de verificare
Cine implementează nu își poate verifica singur propria muncă. Autoevaluarea făcută de responsabil trebuie confruntată periodic cu o evaluare independentă: un audit intern, un consultant extern sau auditul de securitate prevăzut de art. 11 alin. (5). Auditorul NIS are, la rândul lui, incompatibilități stabilite de lege, explicate în articolul despre auditorul NIS atestat de DNSC.
Formați-vă ca membri ai conducerii
Formarea acreditată a organelor de conducere (art. 14 alin. 2) nu este o formalitate. Un administrator care înțelege ce înseamnă o copie de rezervă izolată sau o notificare în 24 de ore pune întrebări mai bune și recunoaște mai repede un răspuns evaziv. Standardul de pregătire pentru conducere este încă în lucru la DNSC; stadiul lui este descris în articolul despre proiectul DNSC privind pregătirea organelor de conducere.
Faceți ca raportarea problemelor să fie în siguranță
Responsabilul trebuie să poată spune „nu suntem conformi aici” fără să se teamă pentru post. O problemă raportată devreme este o problemă care se poate rezolva. O problemă ascunsă iese la iveală la incident sau la control.
Monitorizarea: ce urmărește conducerea și cât de des
Un tablou de bord simplu, prezentat lunar și discutat trimestrial, este suficient pentru majoritatea organizațiilor.
| Indicator | Ce arată | Frecvență | Dovada |
|---|---|---|---|
| Măsuri din planul de remediere închise / întârziate | Ritmul real de implementare | Lunar | Planul actualizat, cu dovezi atașate |
| Incidente detectate și raportate | Dacă detecția funcționează | Lunar | Registrul de incidente, notificările către DNSC |
| Ultimul test de restaurare din copiile de rezervă | Dacă organizația își poate reveni după un atac | Trimestrial | Raportul testului |
| Conturi privilegiate și conturi ale foștilor angajați | Controlul accesului | Trimestrial | Exportul listei de conturi |
| Furnizori critici evaluați | Securitatea lanțului de aprovizionare | Semestrial | Registrul furnizorilor |
| Personal instruit | Formarea cerută de art. 14 alin. (2) | Semestrial | Procesele-verbale de instruire |
| Politici revizuite | Dacă documentația este vie | Anual | Data și aprobarea ultimei revizuiri |
Platforma CysNIS ține evaluarea controalelor, riscurile și planul de remediere în același loc, astfel încât conducerea să vadă situația reală fără să depindă doar de rapoartele verbale.
Șapte întrebări pentru întâlnirea lunară cu responsabilul
- Ce măsuri din plan s-au închis luna aceasta și unde este dovada pentru fiecare?
- Ce măsuri au întârziat și de ce? De ce resurse ai nevoie?
- Ce incidente sau evenimente suspecte au apărut și cum au fost tratate?
- Când a fost testată ultima dată restaurarea din copiile de rezervă și cu ce rezultat?
- Cine te poate înlocui mâine, dacă lipsești o lună?
- Ce sarcini ai delegat și cui?
- Ce riscuri crezi că nu am tratat suficient și ce ne-ar trebui ca să le tratăm?
Ultima întrebare este cea mai importantă. Un responsabil care poate răspunde la ea deschis este un responsabil care lucrează într-o organizație unde informația ajunge la conducere.
Ce face conducerea când constată neglijență
Art. 12 alin. (3) cere măsuri corective fără întârzieri nejustificate. În practică:
- Stabiliți faptele. Ce nu s-a făcut, de când, cu ce efect. Cereți documentele, nu doar explicațiile.
- Identificați cauza. Lipsa de resurse, de competențe sau de timp se rezolvă altfel decât lipsa de interes.
- Închideți întâi riscurile urgente. Copii de rezervă, conturi neautorizate, notificări restante.
- Corectați condițiile. Timp alocat, formare, ajustarea rolului, un înlocuitor, sprijin extern.
- Documentați decizia. Ce s-a constatat, ce s-a decis, cine răspunde, până când. Este dovada că supravegherea a funcționat.
- Dacă rolul nu poate fi susținut intern, luați în calcul externalizarea lui sau un sprijin extern temporar, până când organizația are capacitatea necesară.
Cum vă ajută ProDefence
Membrii echipei ProDefence sunt auditori NIS atestați de DNSC. Pentru conducerile care vor să știe unde se află efectiv, oferim:
- o evaluare independentă a stadiului conformării, comparată cu autoevaluarea internă: auditul NIS2 pornește de la 5.000 EUR pe misiune, cu respectarea incompatibilităților dintre consultanță și audit pentru aceeași entitate;
- responsabilul NIS2 externalizat, de la 1.200 EUR pe lună (contract de 12 luni), când rolul nu poate fi susținut intern sau ca sprijin pentru responsabilul existent; raportarea se face direct către conducere;
- consultanța NIS2, de la 10.000 EUR pe proiect, pentru planul de remediere, tabloul de bord și procedurile de supraveghere;
- cursuri pentru conducere și personal, centrate pe întrebările pe care le pune un administrator, nu pe detalii tehnice.
ProDefence nu este plătitoare de TVA, deci prețurile afișate sunt finale. Comparația dintre implementarea internă, consultanță și externalizare este detaliată în articolul despre cele trei variante de implementare NIS2, iar ghidul interactiv despre responsabilul NIS2 externalizat vă ajută să decideți dacă rolul se poate susține intern.
Întrebări frecvente
Dacă am numit un responsabil NIS, mai răspund eu ca administrator?
Da. Art. 14 alin. (1) din OUG 155/2024 spune că organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcări. Numirea responsabilului este una dintre obligațiile conducerii (art. 14 alin. 3), nu un transfer al răspunderii.
Pot externaliza răspunderea către un consultant sau un furnizor?
Nu. Se poate externaliza munca: implementarea, documentația, chiar rolul de responsabil. Aprobarea măsurilor, supravegherea și răspunderea rămân la organele de conducere ale entității.
Ce risc are o autoevaluare semnată pe încredere?
Autoevaluarea anuală este transmisă la DNSC și asumată de management (art. 12 alin. 4). Dacă la un control, la un audit sau după un incident se constată că nu reflecta realitatea, conducerea va trebui să explice pe ce bază a asumat-o. Dovezile cerute înainte de semnare sunt cea mai bună protecție.
Responsabilul poate delega sarcinile unui coleg?
Poate primi ajutor, iar în organizațiile mari este inevitabil. Delegarea trebuie însă scrisă (cine face ce, cu ce acces), iar responsabilul numit rămâne cel care răspunde în fața conducerii. La entitățile esențiale, condițiile de la art. 14 alin. (4) privesc persoana numită, deci nu pot fi îndeplinite „prin” un subaltern.
Cât de des ar trebui să verifice conducerea activitatea responsabilului?
Un ritm practic este o întâlnire lunară scurtă, pe baza unui tablou de bord cu dovezi, și o analiză trimestrială mai amplă. Anual, autoevaluarea și, periodic, o evaluare independentă confirmă dacă rapoartele interne corespund realității.
Ce fac dacă responsabilul pleacă din organizație?
Desemnați un nou responsabil în cel mai scurt timp, ideal pe cineva pregătit dinainte ca înlocuitor. Faceți predarea după o listă (documente, conturi, furnizori, incidente deschise), revocați accesul persoanei care pleacă în ziua plecării și schimbați parolele pe care le cunoștea. Până la numire, un responsabil externalizat poate acoperi temporar rolul.
Surse
- OUG nr. 155/2024, art. 12, 14, 26, 57 și 60, Portal Legislativ
- Directiva (UE) 2022/2555 (NIS2), art. 20 și art. 32 alin. (5) și (6), EUR-Lex
- Ordinul directorului DNSC nr. 1/2026, MO nr. 712 din 27.08.2026
- Legea nr. 124/2025 pentru aprobarea OUG 155/2024, MO nr. 638 din 07.07.2025
- Legea societăților nr. 31/1990, art. 72
Alexandru Angheluș, ProDefence. Specialist în securitate cibernetică și conformare NIS2 la ProDefence, a cărei echipă include auditori NIS atestați de DNSC.
