Arhiva tag-ul pentru: avertizare

Analiză publicată în august 2022, realizată de Alexandru Angheluș (ProDefence) și Oana Buzianu (Wintech). Documentul complet este disponibil mai jos.

Analiza descrie un atac de phishing bancar care viza clienții UniCredit, ProCredit și BCR din România printr-un domeniu cu subdomenii care imitau paginile de internet banking. Totul a pornit de la o singură informație observată pe o platformă de monitorizare: cuvântul „unicredit” într-o adresă suspectă.

Pe scurt

  • Sectorul financiar este afectat disproporționat, fiindcă oferă infractorilor acces direct la bani.
  • Paginile false creau o sesiune unică pentru fiecare victimă și reproduceau fidel resursele site-urilor bancare oficiale.
  • Domeniul era asociat public, din 2013, cu instrumentul de injectare web Yummba, capabil să intercepteze și codurile SMS de autentificare.
  • Serverul a fost mutat din Lituania în SUA în timpul analizei, semn că atacurile urmau să continue.
  • Concluzia: experții, băncile și clienții au fiecare un rol, iar educația clientului rămâne decisivă.

Contextul: de ce băncile sunt ținte

Societatea digitală are nevoie de servicii disponibile permanent și de protecția datelor sensibile. Deși atacurile vizează toate industriile, sectorul financiar este afectat disproporționat: infractorii știu că au acces la sume mari, care le finanțează mai departe activitatea. Multe decizii de securitate din bănci se iau după incidente reale sau după analize ale specialiștilor, de aceea astfel de rapoarte contează.

Cum a fost descoperit atacul

Pe o platformă publică de analiză a adreselor web a apărut o adresă care conținea „unicredit”, dar pe un domeniu străin. În memoria platformei era salvată chiar sesiunea de acces la pagina falsă, ceea ce a confirmat un atac de tip phishing care genera o sesiune distinctă pentru fiecare victimă.

Ce a arătat analiza

Un domeniu cu istoric

Căutările au legat domeniul de instrumentul Yummba, folosit pentru furtul sesiunilor de acces prin injectare web: introducerea de cod malițios în pagină sau de parametri în adresă, prin care atacatorul urmărește activitatea victimei. O analiză publicată în 2014 de Virus Bulletin arăta că, încă din 2013, același vânzător oferea o injectare capabilă să intercepteze mesajele SMS folosite la autentificarea în doi pași.

Mai multe bănci vizate

Subdomeniile găsite imitau UniCredit, ProCredit și BCR. Resursele încărcate de paginile false (stiluri, scripturi, logo) erau copiate de pe site-urile oficiale, ca imaginea să fie cât mai apropiată de cea reală.

Infrastructura

La începutul analizei, serverul era găzduit în Lituania; în timpul analizei, domeniul a fost mutat pe un server din SUA, cu subdomeniile păstrate.

Cine sunt atacatorii

Analiza distinge două categorii: cei care dețin aplicațiile malițioase și le vând, vând datele colectate sau golesc direct conturile, și cei care cumpără aplicația sau datele bancare pentru a extrage fonduri.

Documentul complet

Ce rămâne valabil azi

  • phishingul bancar rămâne una dintre principalele căi de furt din conturi, iar interceptarea codurilor SMS nu este o noutate;
  • băncile trebuie să continue protecția clienților, dar clienții nu se pot baza doar pe bancă;
  • autentificarea prin aplicația băncii este mai sigură decât codurile SMS, iar orice cerere de „actualizare a datelor” prin link este suspectă.

Un caz similar, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. Pentru analiza unei fraude sau a unui mesaj suspect, ProDefence oferă analiza fraudelor electronice.
Analiză publicată în august 2022. Informațiile au fost transmise atunci Directoratului Național de Securitate Cibernetică.

Analiza descrie o campanie de phishing îndreptată spre Ministerul Afacerilor Externe (MAE): o pagină falsă de autentificare imita serverul de e-mail al ministerului, iar linkul de atac conținea, codificată, adresa de e-mail a Ambasadei României din Armenia. Spre deosebire de majoritatea atacurilor, scopul nu era câștigul financiar, ci accesul în infrastructura ministerului.

Pe scurt

  • Primul indiciu: o creștere neobișnuită a scanărilor asupra subdomeniilor mae.ro pe o platformă publică de analiză a adreselor web.
  • Linkul folosea o redirecționare ascunsă și un subdomeniu scris cu caractere chirilice.
  • Pagina falsă era găzduită pe o platformă de aplicații web legitimă, trecea prin Cloudflare și își schimba portul la fiecare accesare.
  • Parametrul cu adresa ambasadei putea fi înlocuit cu orice altă adresă, deci atacul putea viza oricine din instituție.
  • Un cont de e-mail instituțional compromis permite phishing, distribuire de malware, extragere de informații și dezinformare în numele instituției.

Primele indicii

Monitorizarea constantă a evenimentelor de securitate a arătat, pe o platformă publică de analiză a adreselor web, o creștere semnificativă a scanărilor asupra subdomeniilor mae.ro. Atenția la detalii a făcut diferența: o adresă aparent legată de un domeniu cunoscut conținea parametri care redirecționau spre altceva.

Cum funcționa atacul

  • adresa de destinație folosea un subdomeniu cu un caracter din alfabetul chirilic, iar domeniul principal real nu era mae.ro;
  • un parametru criptat conținea adresa de e-mail a Ambasadei României din Armenia, ca pagina să pară personalizată;
  • victima era trecută printr-o adresă intermediară și ajungea pe o pagină falsă, fie o copie a primei pagini mae.ro cu formular de autentificare, fie o pagină simplă de server de e-mail;
  • la fiecare accesare se schimbau imaginea, subdomeniul și portul, ceea ce îngreuna blocarea.

Ce poate face atacatorul cu un cont de e-mail instituțional

Accesul la e-mail înseamnă mult mai mult decât citirea mesajelor. Atacatorul poate interacționa, în numele instituției, cu superiori, colegi, utilizatori și parteneri, și poate lansa:

  • noi atacuri de phishing, pentru alte conturi;
  • distribuirea de programe malițioase;
  • extragerea de informații de la colegi și parteneri;
  • fraude financiare;
  • propagarea de știri false.

Educație, profesionalism, etică

Succesul unui atac depinde de comportamentul utilizatorului înainte și în timpul atacului. Utilizatorul trebuie să își cunoască sistemele, să recunoască un atac sau măcar să reacționeze la o situație neobișnuită, să respecte politicile și procedurile și, dacă a greșit, să anunțe imediat departamentul responsabil. Ascunderea unui incident creează probleme mult mai mari.

Documentul complet

Ce rămâne valabil azi

Atacurile care imită paginile de autentificare ale instituțiilor publice sunt la fel de frecvente. Instituțiile din administrația publică intră astăzi sub NIS2 și au obligația de a gestiona astfel de riscuri și de a notifica incidentele către DNSC. ProDefence oferă consultanță NIS2, cursuri pentru angajați și analiza mesajelor suspecte.

Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau.

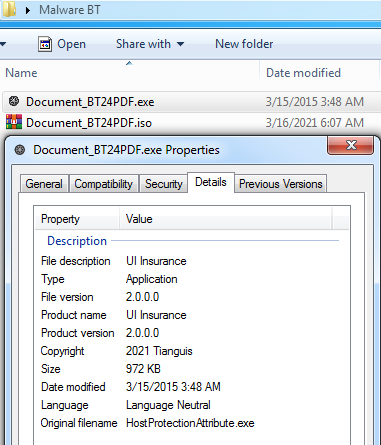
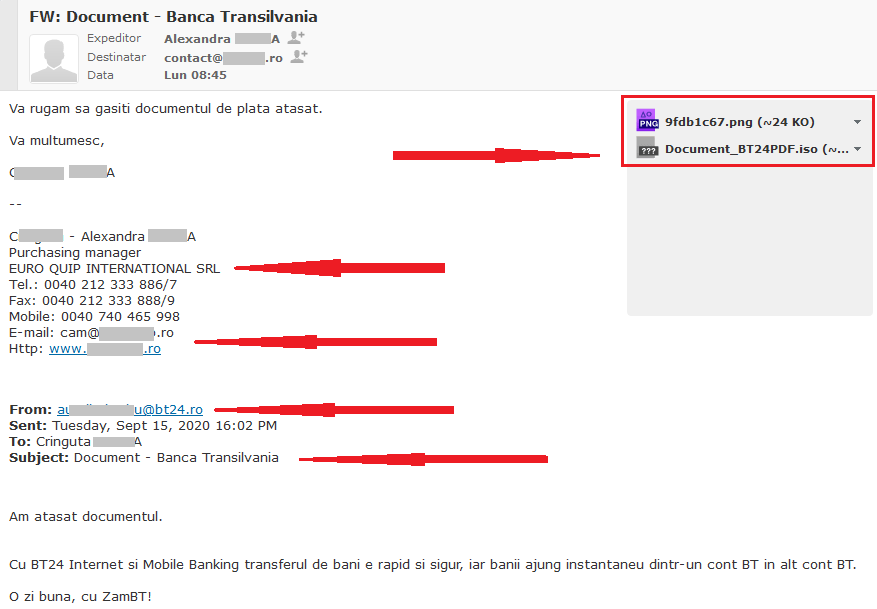
Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și le trimite atacatorului. Clientul, instruit în ședințele de educație cibernetică, a observat detaliile suspecte și a trimis mesajul la analiză în loc să îl deschidă.

Pe scurt

  • Atașamentul se numea „Document_BT24 PDF.iso”: cuvântul „PDF” era doar momeală, extensia reală era .iso.
  • Formatul .iso poate ascunde fișiere executabile și trece mai ușor de filtrele de e-mail.
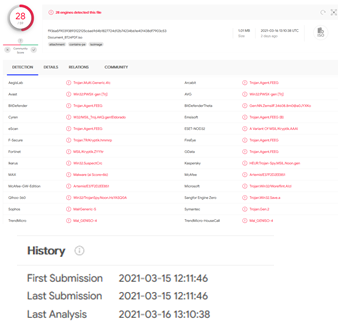
  • 28 din 59 de soluții antivirus recunoșteau fișierul; prima scanare publică era chiar cea făcută de ProDefence, pe 15.03.2021.
  • Rulat într-un sistem de test, malware-ul trimitea datele furate pe un server FTP al unui domeniu românesc compromis.
  • Informațiile au fost transmise către CERT-RO pentru anunțarea proprietarului domeniului.
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce l-a făcut pe destinatar să suspecteze mesajul

Mesajul părea legitim, dar destinatarul a aplicat întrebările învățate la curs:

  • aștept o factură sau un document de la bancă?
  • firma care cere plata face parte dintre colaboratori?
  • este o plată programată?
  • există detalii care ridică semne de întrebare?

Semnalul principal: extensia fișierului

Băncile trimit uneori documente în format PDF, cu extensia .pdf. Un document .doc sau .docx este editabil, deci ridică întrebări. Extensiile .iso, .zip, .rar, .exe sau .apk ar trebui să ridice și mai multe.

Numele fișierului se citește în trei părți: Document_BT24 (denumirea), PDF (doar pentru inducere în eroare) și .iso (extensia reală). Formatul .iso permite arhivarea și rularea mai multor fișiere ascunse, iar filtrele serverelor de e-mail îl tratează mai îngăduitor decât un .exe.

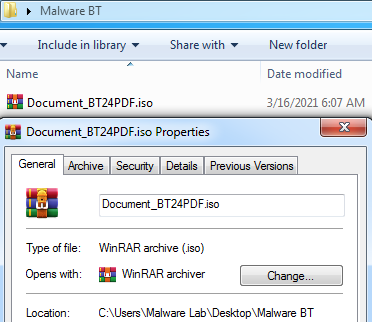
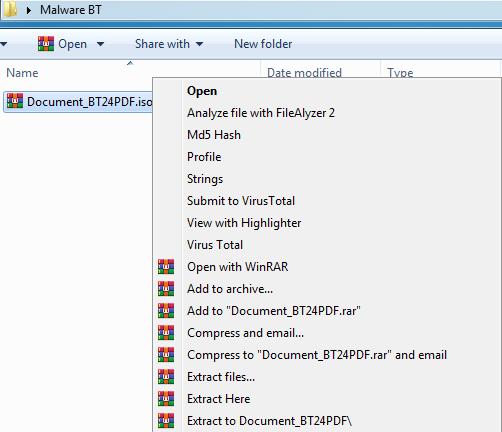
Deschiderea directă a fișierului .iso poate rula instrucțiunile pregătite de atacator. Cu un clic dreapta se poate vedea însă conținutul arhivei: în cazul de față, un fișier executabil.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Scanarea: utilă, dar cu prudență

Scanarea fișierelor suspecte este o recomandare bună, dar ce încarci pe platformele publice de analiză devine vizibil și altora, așa cum am arătat în Divulgarea de informații prin imprudență.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

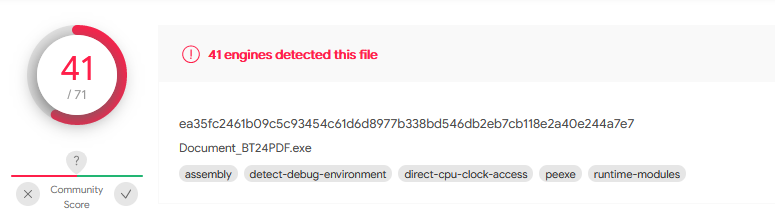
Rezultatul pe VirusTotal: 28 din 59 de motoare antivirus au marcat fișierul ca malițios. Clientul folosea una dintre soluțiile care îl detectau, deci antivirusul ar fi dat probabil alarma și fără analiza noastră. Prima scanare a fișierului data din 15.03.2021, ceea ce sugerează că am semnalat primii această campanie.

https://www.virustotal.com/gui/file/ea35fc2461b09c5c93454c61d6d8977b338bd546db2eb7cb118e2a40e244a7e7/detection
Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Ce face malware-ul

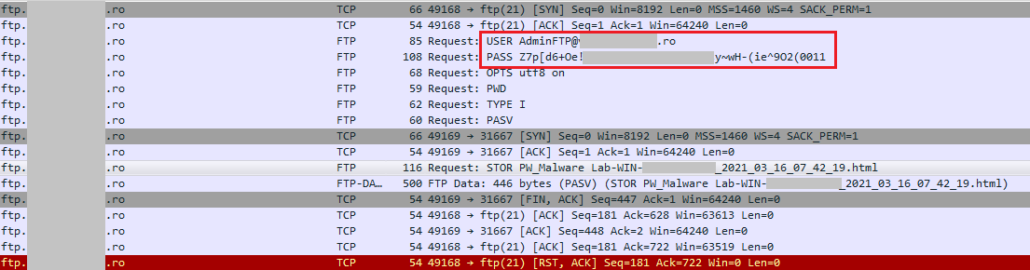
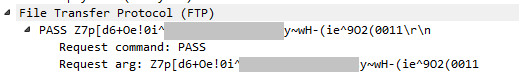
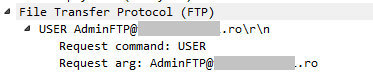
Pentru a evalua riscul pentru compania clientului, fișierul a fost rulat într-un sistem de test pregătit pentru astfel de situații. Analiza traficului a arătat conectarea la un server FTP, către care calculatorul trimitea un fișier .html, folosind date de autentificare vizibile în trafic.

Campania malware „Documentul de la bancă”, captură din analiza ProDefence

Adresa FTP aparținea unui domeniu din România, probabil compromis și folosit pentru colectarea datelor. Concluzia: malware-ul este un stealer, care extrage parolele și datele personale salvate în calculator și le trimite pe serverul controlat de atacator. O campanie asemănătoare este descrisă în E-mailul capcană din partea unei bănci din România.

Recomandări

  • nu vă grăbiți: mesajele importante se tratează cu atenție;
  • verificați extensia reală a fișierelor și afișați extensiile în sistemul de operare;
  • nu salvați parolele importante în browser, pe calculatoarele de serviciu;
  • dacă ceva pare suspect, cereți părerea unui specialist.

ProDefence oferă analiza fișierelor suspecte și a programelor malițioase și cursuri de educație cibernetică pentru angajați.

Analiză publicată în martie 2021.

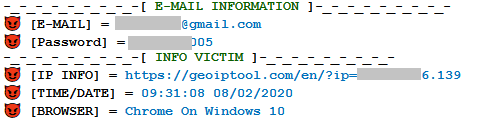
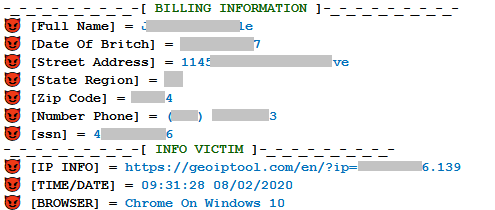
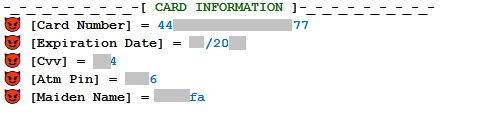
O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se poate da drept victimă în fața băncii sau a operatorului de telefonie și poate prelua chiar numărul de telefon.

Pe scurt

  • Pregătirea unui atac de phishing nu este dificilă: generatoare de pagini false, domenii asemănătoare, liste de adrese cumpărate.
  • Nicio bancă nu are nevoie de parola adresei tale de e-mail.
  • IP-ul, browserul și ora accesului îl ajută pe atacator să imite victima la tranzacții.
  • Datele personale permit înșelarea funcționarilor și atacuri de tip SIM swapping.
  • Educația este ceea ce înclină balanța.

Cum se pregătește un atac de phishing

Phishingul a devenit o armă folosită atât de hackeri, cât și de persoane fără cunoștințe tehnice avansate:

  1. atacatorul alege zona: rețele sociale, bănci sau o țintă anume (instituție, companie);
  2. creează pagina falsă manual sau cu un generator automat;
  3. cumpără un domeniu asemănător cu cel pe care îl imită;
  4. trimite mesaje grupului țintă sau unei liste de adrese cumpărate;
  5. colectează datele introduse de victime.

Ce date cere pagina falsă și ce face atacatorul cu ele

Pagina de phishing bancar analizată, captură din analiza ProDefence

Adresa și parola de e-mail

Adresa de e-mail poate fi cerută în mod normal, dar parola nu. Banca trimite pe e-mail informații și documente, fără să aibă nevoie de acces la cont. Cu parola, atacatorul citește mesajele, folosește adresa pentru alte fraude și încearcă aceleași date pe alte platforme.

Adresa IP, browserul, data și ora

Adresa IP oferă informații despre infrastructură, dar ajută și la tranzacțiile frauduloase: atacatorul folosește o adresă cât mai apropiată de a victimei. Browserul este imitat la fel. Data și ora dau credibilitate unui apel ulterior: „Bună ziua, sunt X de la bancă. Am văzut că la ora… ați accesat sistemul de verificare…”.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele personale

Nume, data nașterii, adresă, cod poștal, telefon, cod numeric personal. Pot fi folosite pentru continuarea atacului, dar și pentru înșelarea unui funcționar bancar sau public. Tot ele permit furtul numărului de telefon prin SIM swapping: un angajat al operatorului este convins să mute numărul pe o cartelă nouă, iar atacatorul primește codurile de autentificare.

Pagina de phishing bancar analizată, captură din analiza ProDefence

Datele cardului

Număr card, dată de expirare, CVV, PIN și numele mamei. Atacatorul are două variante:

  • vânzarea datelor, frecventă la cei care adună multe carduri și nu vor să extragă singuri banii;
  • tranzacții online, în limitele stabilite de bancă: cumpărături, depuneri pe platforme de jocuri, „donații”, folosind IP-ul și browserul care imită victima.

Concluzie

Băncile, platformele sociale și instituțiile au sisteme de securitate, proceduri și specialiști. Dar când atacatorul joacă atât de bine rolul victimei, șansele lui cresc. Noi suntem cei care putem înclina balanța: prin educație, trecem din categoria victimelor posibile în cea a utilizatorilor informați. Nu trebuie să devenim victime ca să conștientizăm pericolul.

Un caz mai recent, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. ProDefence oferă analiza fraudelor electronice și cursuri de educație cibernetică.

Sari la conținut