Arhiva tag-ul pentru: banci

Analiză publicată în august 2022, realizată de Alexandru Angheluș (ProDefence) și Oana Buzianu (Wintech). Documentul complet este disponibil mai jos.

Analiza descrie un atac de phishing bancar care viza clienții UniCredit, ProCredit și BCR din România printr-un domeniu cu subdomenii care imitau paginile de internet banking. Totul a pornit de la o singură informație observată pe o platformă de monitorizare: cuvântul „unicredit” într-o adresă suspectă.

Pe scurt

  • Sectorul financiar este afectat disproporționat, fiindcă oferă infractorilor acces direct la bani.
  • Paginile false creau o sesiune unică pentru fiecare victimă și reproduceau fidel resursele site-urilor bancare oficiale.
  • Domeniul era asociat public, din 2013, cu instrumentul de injectare web Yummba, capabil să intercepteze și codurile SMS de autentificare.
  • Serverul a fost mutat din Lituania în SUA în timpul analizei, semn că atacurile urmau să continue.
  • Concluzia: experții, băncile și clienții au fiecare un rol, iar educația clientului rămâne decisivă.

Contextul: de ce băncile sunt ținte

Societatea digitală are nevoie de servicii disponibile permanent și de protecția datelor sensibile. Deși atacurile vizează toate industriile, sectorul financiar este afectat disproporționat: infractorii știu că au acces la sume mari, care le finanțează mai departe activitatea. Multe decizii de securitate din bănci se iau după incidente reale sau după analize ale specialiștilor, de aceea astfel de rapoarte contează.

Cum a fost descoperit atacul

Pe o platformă publică de analiză a adreselor web a apărut o adresă care conținea „unicredit”, dar pe un domeniu străin. În memoria platformei era salvată chiar sesiunea de acces la pagina falsă, ceea ce a confirmat un atac de tip phishing care genera o sesiune distinctă pentru fiecare victimă.

Ce a arătat analiza

Un domeniu cu istoric

Căutările au legat domeniul de instrumentul Yummba, folosit pentru furtul sesiunilor de acces prin injectare web: introducerea de cod malițios în pagină sau de parametri în adresă, prin care atacatorul urmărește activitatea victimei. O analiză publicată în 2014 de Virus Bulletin arăta că, încă din 2013, același vânzător oferea o injectare capabilă să intercepteze mesajele SMS folosite la autentificarea în doi pași.

Mai multe bănci vizate

Subdomeniile găsite imitau UniCredit, ProCredit și BCR. Resursele încărcate de paginile false (stiluri, scripturi, logo) erau copiate de pe site-urile oficiale, ca imaginea să fie cât mai apropiată de cea reală.

Infrastructura

La începutul analizei, serverul era găzduit în Lituania; în timpul analizei, domeniul a fost mutat pe un server din SUA, cu subdomeniile păstrate.

Cine sunt atacatorii

Analiza distinge două categorii: cei care dețin aplicațiile malițioase și le vând, vând datele colectate sau golesc direct conturile, și cei care cumpără aplicația sau datele bancare pentru a extrage fonduri.

Documentul complet

Ce rămâne valabil azi

  • phishingul bancar rămâne una dintre principalele căi de furt din conturi, iar interceptarea codurilor SMS nu este o noutate;
  • băncile trebuie să continue protecția clienților, dar clienții nu se pot baza doar pe bancă;
  • autentificarea prin aplicația băncii este mai sigură decât codurile SMS, iar orice cerere de „actualizare a datelor” prin link este suspectă.

Un caz similar, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. Pentru analiza unei fraude sau a unui mesaj suspect, ProDefence oferă analiza fraudelor electronice.
Articol publicat în august 2021. Observațiile au rămas valabile.

Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.

Pe scurt

  • Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
  • Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
  • Indiciile sunt vizibile, dar cer atenție.
  • Educația este cea mai eficientă contramăsură.

De ce funcționează

Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.

Ce urmăresc atacatorii

  • date personale, revândute sau folosite pentru alte fraude;
  • fraude financiare, prin datele de card sau accesul la internet banking;
  • infiltrarea în companii și instituții, printr-un cont de angajat compromis;
  • profilarea victimelor, pentru atacuri ulterioare mai bine țintite.

Indiciile care trădează un atac

  • expeditorul sau domeniul nu corespund organizației;
  • mesajul cere date confidențiale sau o plată;
  • tonul este urgent sau amenințător;
  • oferta este prea bună ca să fie adevărată;
  • linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.

Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.

Educația reduce numărul victimelor

Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.

Articol publicat în septembrie 2020.

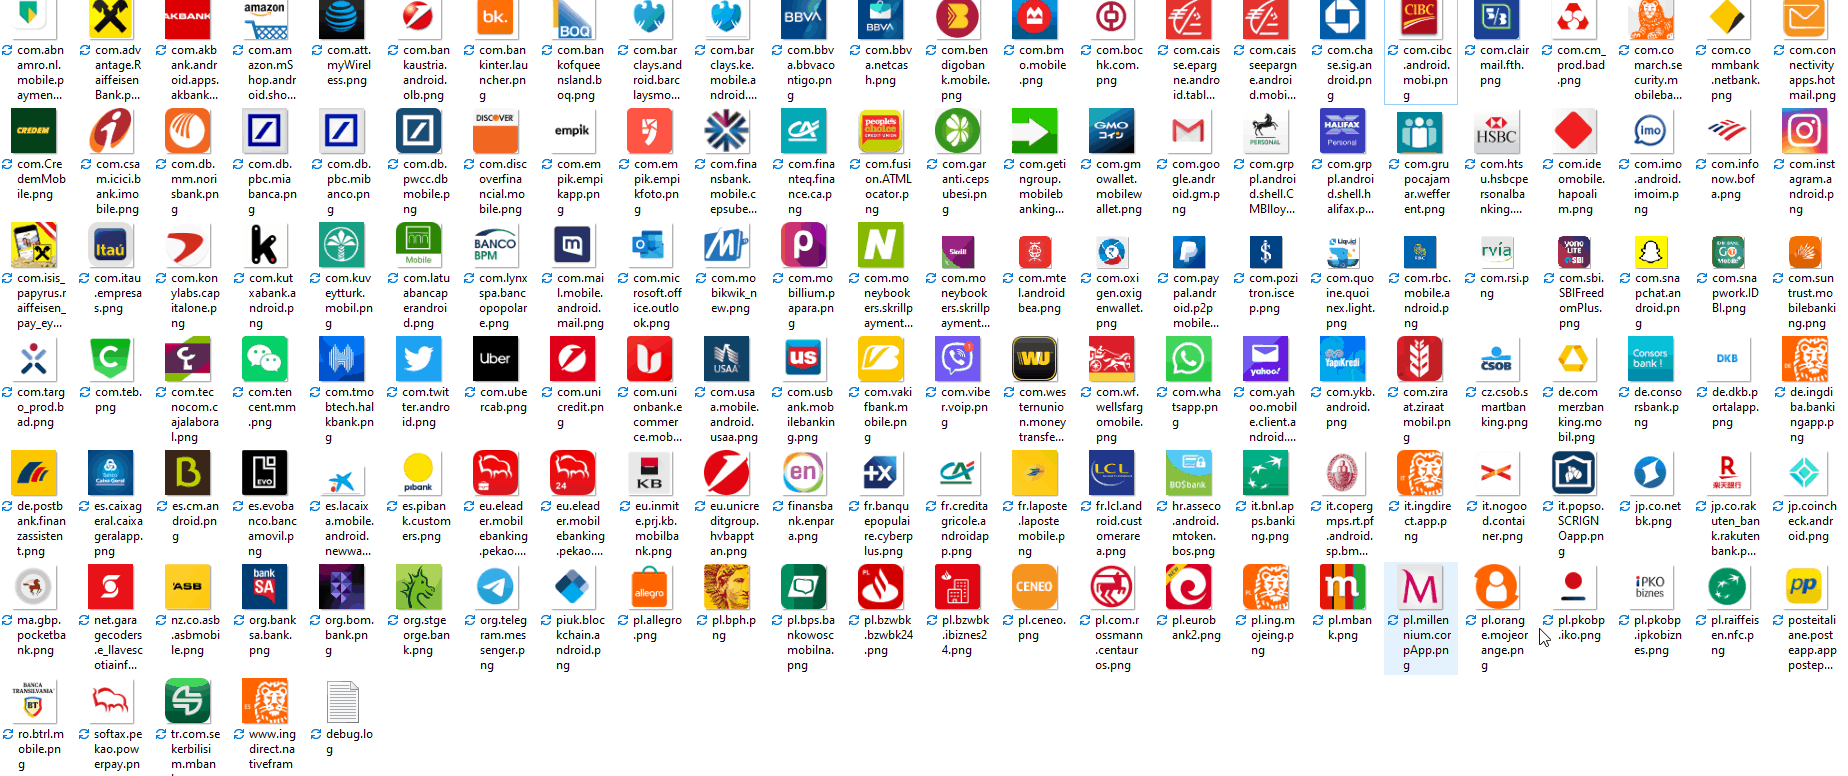
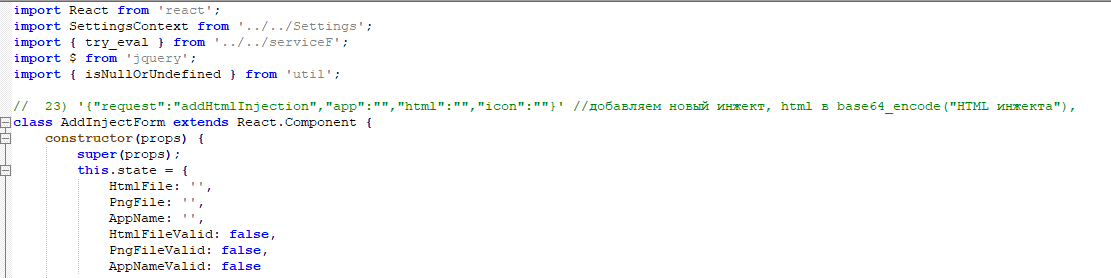
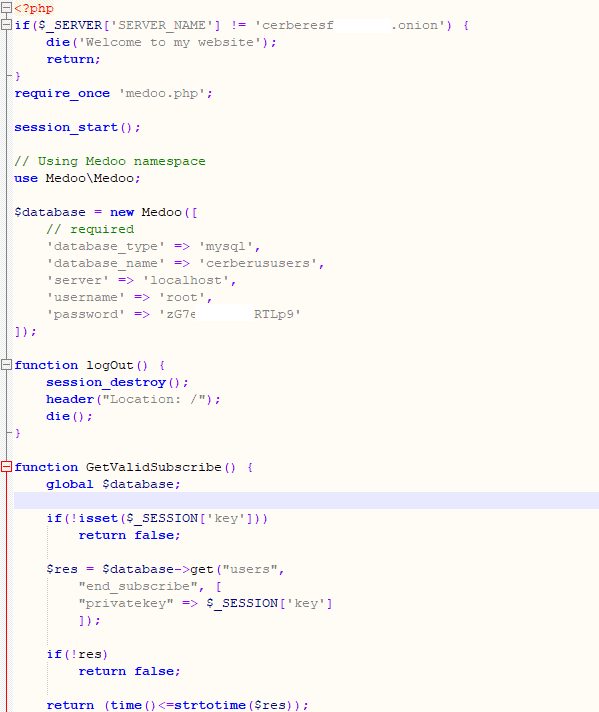
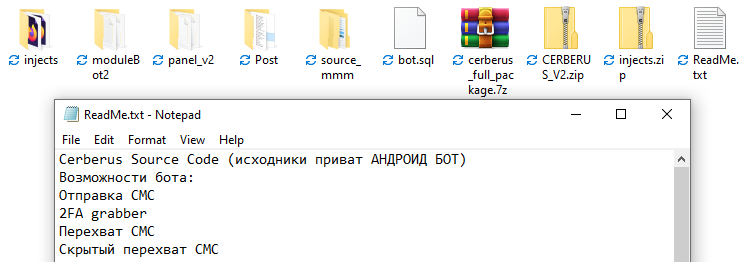
În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și fura datele introduse.

Pe scurt

  • Cerberus este un troian bancar pentru Android, vândut ca serviciu infractorilor.
  • Țintele lui: rețele sociale, bănci, platforme de criptomonede, aplicații de comunicare, servicii de transfer de bani, e-mail.
  • Pentru România existau pagini false care imitau aplicațiile mobile ale unor bănci.
  • Clienții pot preveni infectarea evitând linkurile și aplicațiile din surse necunoscute.
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Dosarul „injects”

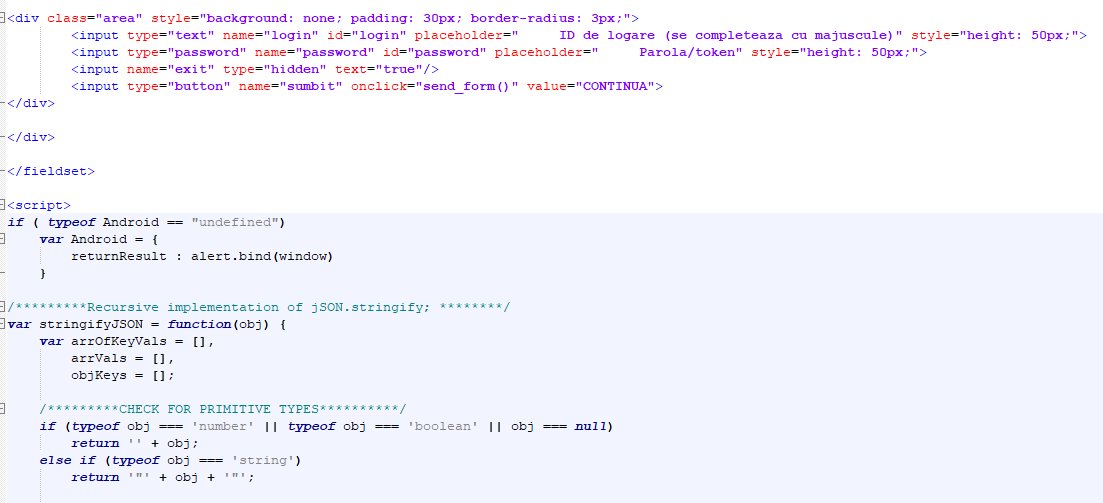
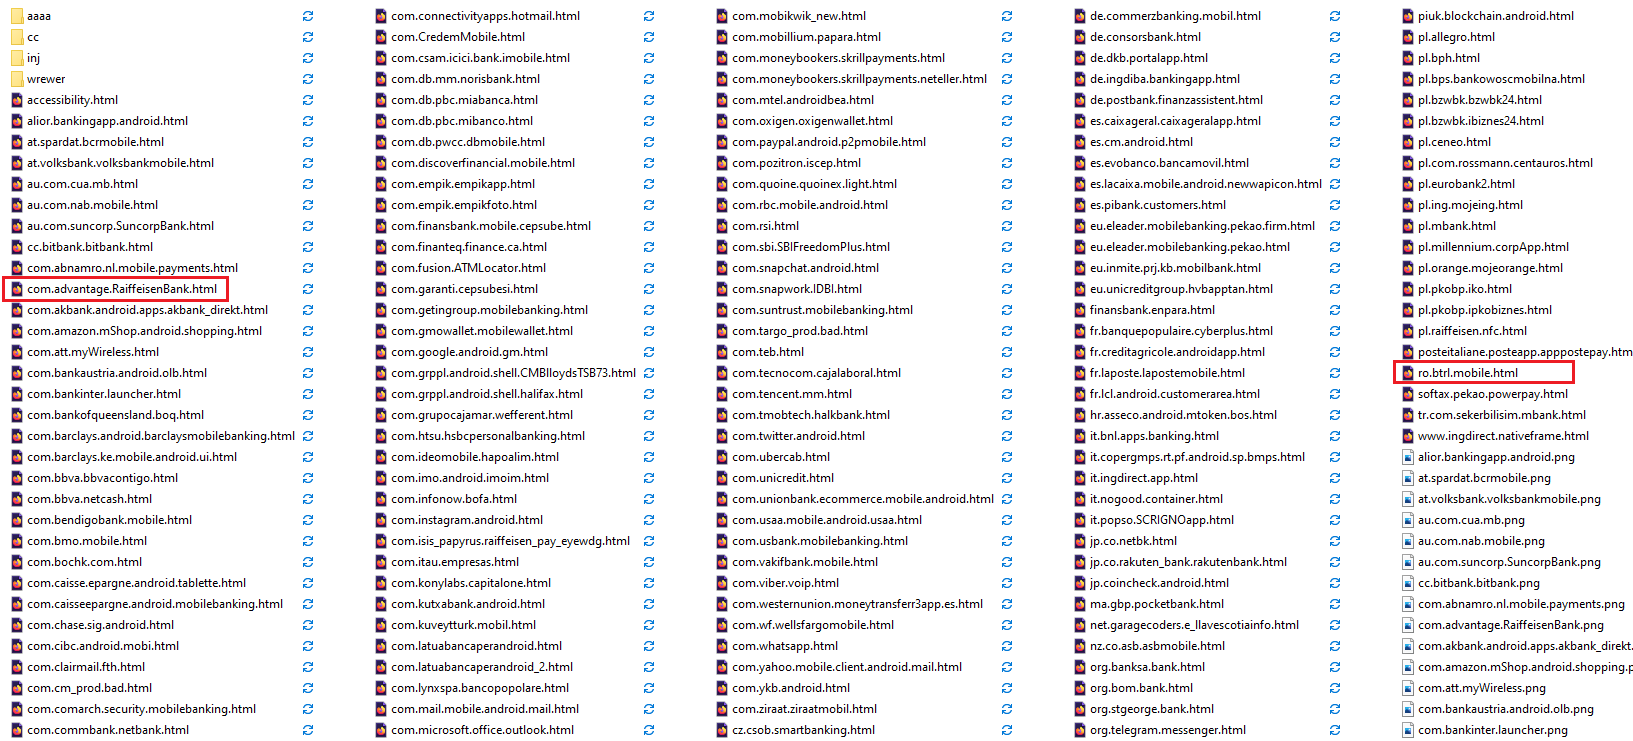
Dosarul conține fișiere HTML create să imite ecranele oficiale de autentificare. Țintele acoperă aproape toate categoriile de servicii online cu valoare pentru infractori.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Țintele din România

Am evidențiat fișierele legate de România: clienții băncilor și ai platformelor respective erau vizați de campaniile de răspândire a virusului.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Cum funcționa atacul

Paginile false erau făcute pentru aplicațiile mobile ale băncilor. După infectarea telefonului, troianul afișa varianta falsă peste aplicația originală, iar datele introduse de client ajungeau la atacator.

virus bancar
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Recomandări

Pentru bănci

  • specialiștii băncilor ar trebui să analizeze în detaliu astfel de fișiere, pentru a înțelege tehnicile atacatorilor și a construi contramăsuri;
  • campanii de informare a clienților, pentru prevenirea infectării;
  • monitorizarea comportamentală a tranzacțiilor, astfel încât orice abatere să declanșeze o alertă și să întârzie sau să anuleze operațiunea.

Pentru clienți

  • nu apăsați pe orice link și nu deschideți orice document;
  • instalați aplicații doar din magazinul oficial;
  • citiți de două-trei ori mesajul înainte de a apăsa pe ceva sau de a confirma.

Vedeți și analiza atacului prin SMS „Ai un nou mesaj vocal”, care distribuia o aplicație cu funcții similare. Pentru analiza unei aplicații sau a unui telefon suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Sari la conținut