Arhiva tag-ul pentru: cibernetica

Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.info
Suspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.
În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți!

Ok. Am primit un email în care se specifică faptul că trebuie să plătim ceva către Poșta Română!
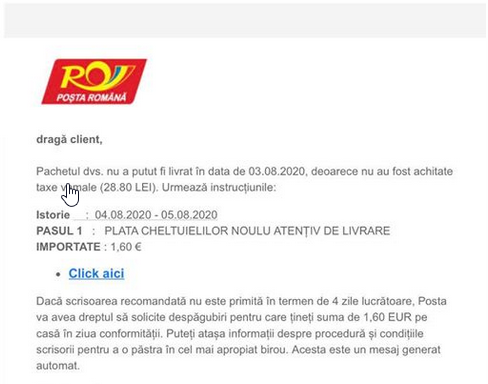
Hai să analizăm împreună email-ul primit!
1. Aștepți vreun colet? Dacă DA, mergi mai departe, dacă NU… nu are sens să apeși pe ceva..
2. dragă client – Nu există! Un email către un client ce există în baza de date începe cu … ex. Dragă Alexandru / Domnule Angheluș etc.
3. taxe vamale(28.80 LEI). Urmează instrucțiunile: – Aș putea spunne că arată suspicios; suma între paranteze și un sec ”Urmează instr…”
4. Istorie – A cui istorie?
5. PASUL 1 : PLATA CHELTUIE… ”NOULU ATENȚIV” – Ok! Pentru un email generat automat… arată chiar tragic!
6. PASUL 2 …. Nu există!
7. IMPORTATE: 1,60 € – a) Nu înțeleg ce este ”importat”, b) Plata era în LEI, ce treabă are euro în poveste?
8. Click aici – Dacă era ”Apasă aici” poate prindea mai bine!
9. Dacă scrisoarea recomandată – Care scrisoare?!? Până acum am discutat despre un pachet, 28.80 LEI și 1,60 €…. hmmm
10. țineți suma de 1,60 EUR pe casă în ziua conformitații – € s-a transformat în EUR, ”pe casă” este greu de ținut EUR, de ziua Indepentenței am auzit… dar de cea a Conformității încă nu!
11. Puteți atașa informații ….pentru a o pastra în cel mai apropiat birou – Care scrisoare? … De ce în cel mai apropiat birou și nu în altă parte?

OK… pare suspect!
Dar hai să ”Click aici”!
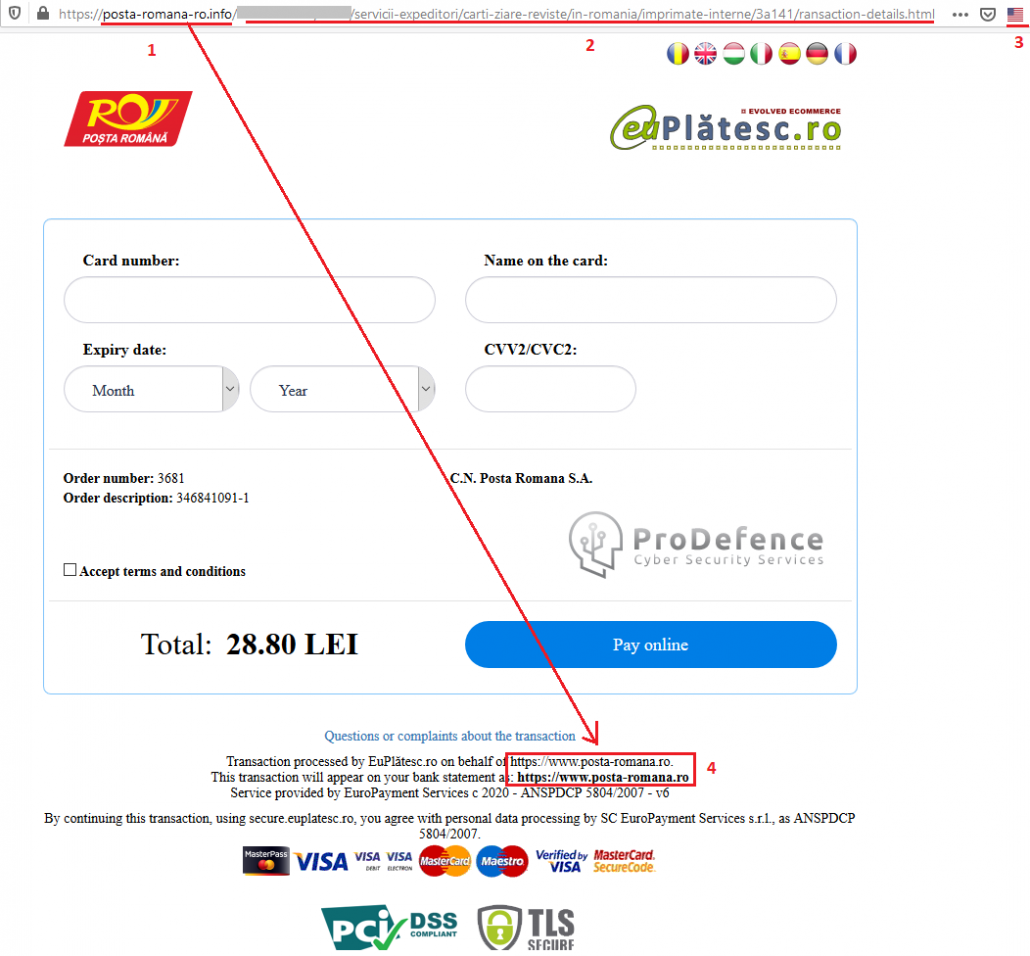
Să începem analizarea paginii la care ne-a direcționat link-ul din spatele ”Click aici”.
1. Adresa este posta-romana-ro.info – De ce .info și nu .ro?!? Pentru a fi siguri, hai să căutăm pe Google!
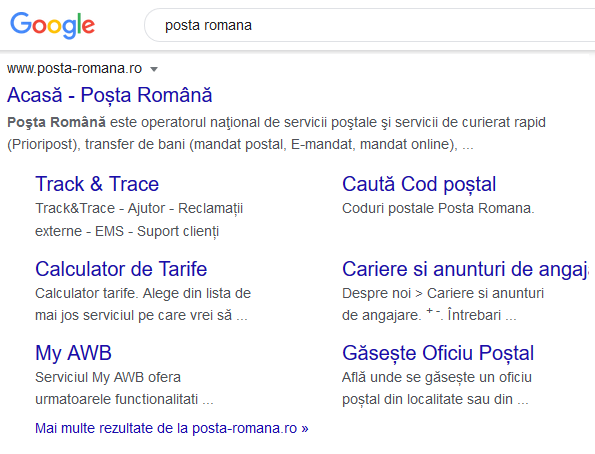
OK. Se pare că adresa oficiala este posta-romana.ro, deci acel .info este dovada că se încearcă o inducere în eroare!

2. ”/……./……/servicii-expeditori/carti-ziare-reviste/in-romania/imprimate-interne/b5136/”
Acestea sunt foldere ce duc la un sistem de plată? NU PREA!

3. Avem steagul Americii, ok! Am mai găsit cazuri în care pagini oficiale din Romania erau gazduite pe servere din afara tării, dar unul ca Poșta Româna să fie încă acolo… mai greu!
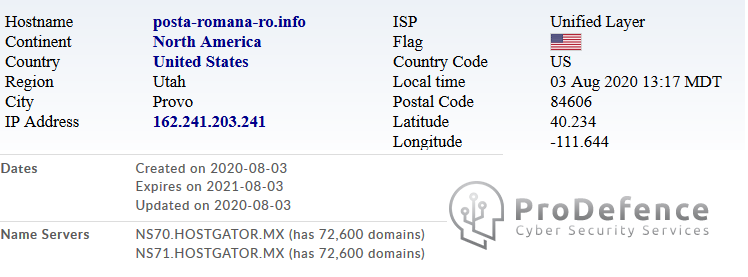
După cum se vede, pagina este găzduită pe server de America.
Dar am cautat și pe Whois informații despre domain: Creat la data de 03.08.2020!
Interesant! Deci ”Poșta Română” foloseste un domain proaspăt creat ….

4. În partea de jos apare adresa reala, deoarece a copiat codul sursă a paginii oficiale!

Facem o ”plată”?
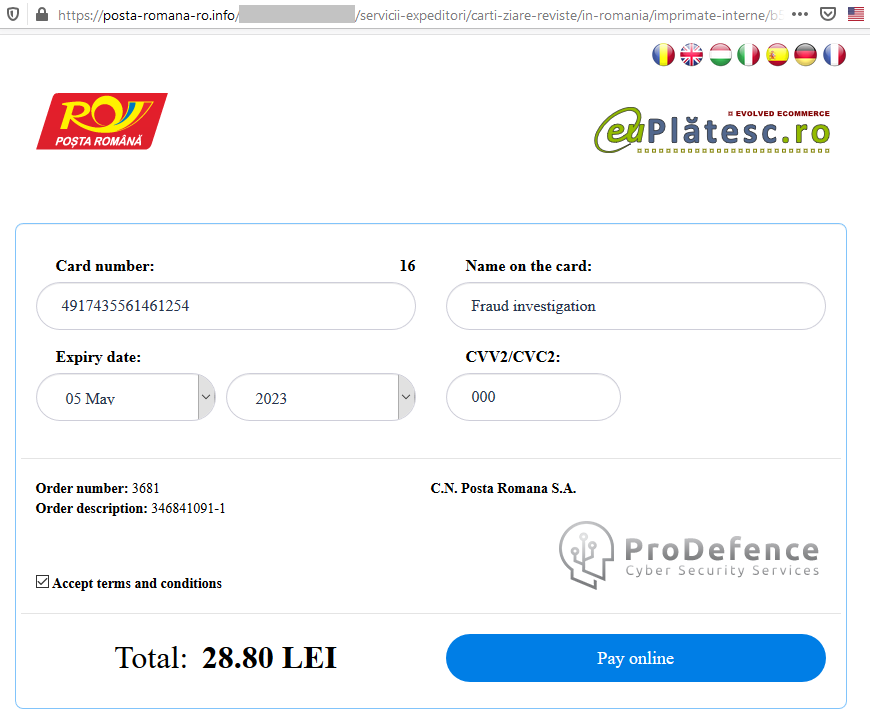
La adăugarea cardului, se pare că are un script ce verifică valabilitatea combinației de cifre.
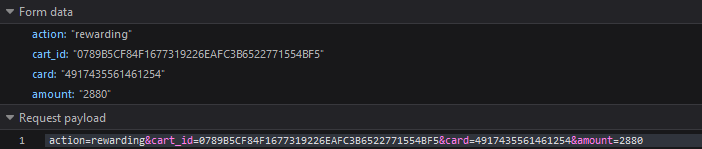
De asemenea se poate vedea că suma de 28.80 a devenit ”amount: 2880”!
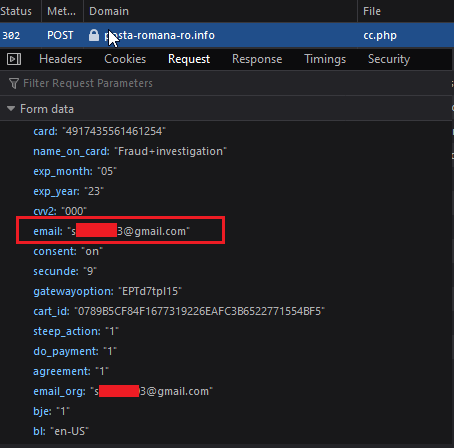
Am apăsat ”Pay online” și în trafic ne apare ca datele noastre au fost POSTate prin intermediul fisierului cc.php.
…dar iată și un email care nu este al nostru..
..oare acolo au plecat datele noastre?
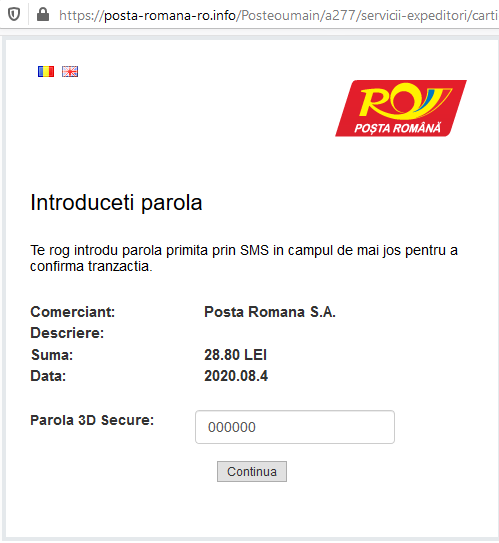
Se pare că ne cere și parola primită prin SMS pentru confirmarea plații.
Această parolă este trimisă de către bancă, pentru a confirma ca plata este făcută de deținătorul cardului.
Apariția confirmării pe aceiași pagină, denotă că nu se face vreo plată. La plăți reale, clientul este redirecționat către pagina băncii, confirmă tranzacția, după care este trimis la pagina inițială.
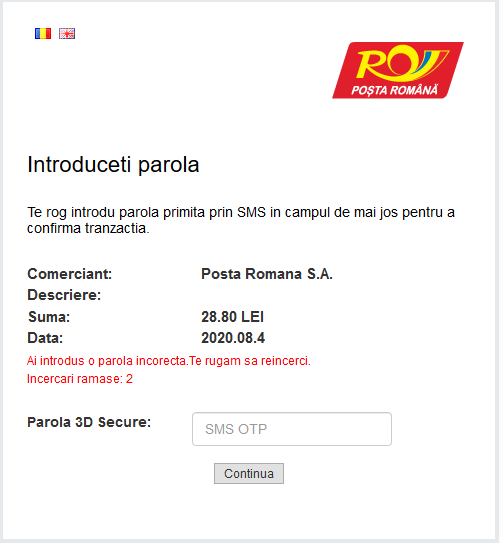
Indiferent de câte ori vei introduce un cod, pagina va arăta că mai ai 2 încercări!

Putem spune cu siguranță că este o pagină falsă, creată pentru a fura datele cardurilor de bancă!

În ceea ce privește adresa de email găsită, are legătură cu China… de aceea și greșelile în scriere!

Poate că la prima vedere pare mult, dar atunci când este vorba despre plăți sau date personale, nu strică să fim puțin mai atenți la aceste detalii!!!
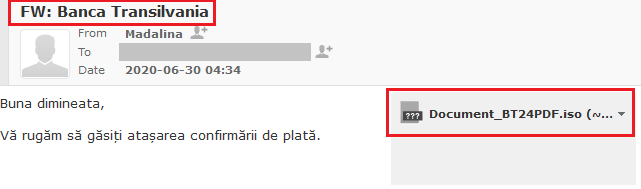
Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”.

Impactul a fost zero.

Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză!

Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate!

Pentru inducerea in eroare, titlul email-ului este destul de atractiv FW: Banca Transilvania

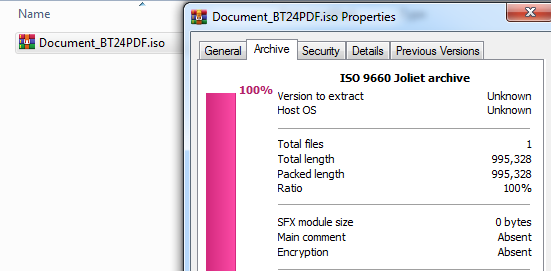
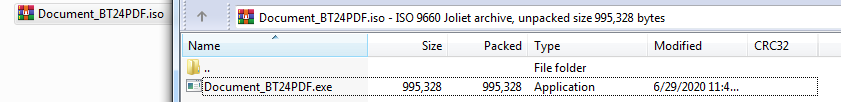
Denumirea documentului este Document_BT24PDF.iso, deci este clară intenția de a masca existența fisierul ISO prin introducerea de “PDF” in denumirea lui.

Documentele ISO, printre altele, conțin arhivarea a unuia sau a mai multor fișiere, în cazul nostru conține un singur fisier .exe

De obicei fișierele executabile sunt acționate in modul silence, dar totuși pentru victimă este adaugat si un alt fișier neutru pentru a îi oferi ceva.
Exemplu: La deschiderea arhivei apare un document PDF, iar în mod invizibil mai rulează un fișier, acel fișier fiind chiar virusul hackerului.

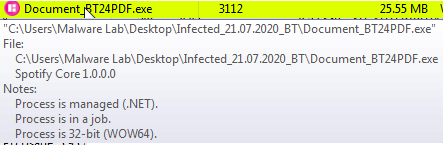
In cazul de față nu există nimic. Doar executabilul care nu oferă nimic victimei, dar iși face treaba in background.

După extragerea executabilului l-am scanat pe VirusTotal pentru a găsi primele informatii

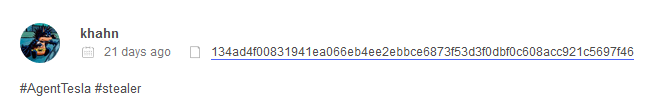
https://www.virustotal.com/gui/file/134ad4f00831941ea066eb4ee2ebbce6873f53d3f0dbf0c608acc921c5697f46/detection

Realizăm că nu este un malware nou creat, deoarece detecția lui este destul de mare.

Lăsăm fisierul executabil să ruleze in calculatorul pentru analiză, încercând să monitorizăm intreaga activitate.

Observăm activitate zero pentru o perioadă de timp, ceea ce inseamnă ca are setat un “Sleep”, adica să întarzie pentru anumite secunde rularea in calculatorul victimei a virusului.

Nu a instalat nimic in calculator, dar a ramas activ executabilul.

In acest timp am pornit si analiza traficului creat intre calculator si orice altceva de pe internet, pentru a vedea dacă activitatea virusului implică si conectarea in exteriorul retelei.

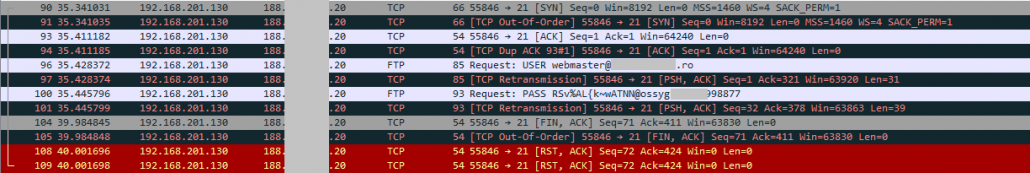
In urma filtrării traficului generat s-a observant că există schimb de date cu un IP extern.
Domain-ul nu este important să îl adăugăm în postare…

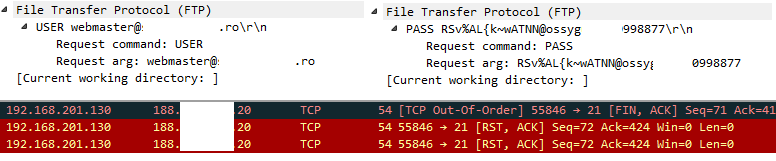
Din trafic am extras datele de logare ale virusului la un FTP cu domain de Romania, dar si faptul ca acestea nu mai sunt valabile, raspunsul FTP-ului fiind TCP Out-of-Order

Se pare ca domain-ul de Romania a fost compromis si FTP-ul a fost folosit în setarile virusului.

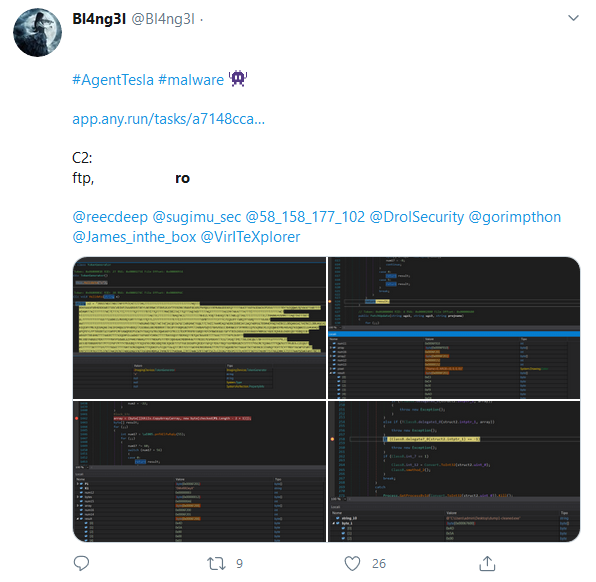
Am căutat informații despre incident sau malware și am descoperit că a fost facuta o postare pe Twitter despre domain-ul in cauză, împreuna cu afirmatia ca ar fi virusul Agent Tesla.

Același lucru îl găsim si in detaliile de pe VirusTotal.

Am vazut și scanarea pe platforma online a virusului si corelează cu ceea ce am gasit până acum.
Agent Tesla face parte din categoria Password Stealer. Mai exact, extrage toate datele de logare din calculatorul victimei și le trimite către hacker.

Având in vedere că nu există raspuns din partea FTP-ului la logarea virusului, inseamna că nu mai are acces. Fie nu mai există contul de FTP, fie datele de logare au fost schimbate.. etc

Chiar dacă fură ceva din calculatorul viitoarelor victime, nu are unde sa le trimită și astfel victimele doar vor ramane cu un virus inofensiv in calculator, pana va fi descoperit de antivirus, deoarece detecția lui devine foarte mare.

În concluzie, puțină educație si atenția sporită… ne pot scoate din astfel de situații ce pot deveni foarte dăunătoare pentru noi, dar mai ales pentru angajatori, care vor simți pe deplin impactul unei breșe de securitate!

În ceea ce privește domain-ul românesc compromis, acum este ok. De aceea nici virusul nu mai are datele corecte pentru logarea la FTP.
Și așa cum am mai discutat, este un exemplu și pentru deținătorii de pagini web, deoarece pot deveni ”ajutoare! pentru hackeri…
Tehnologia avansează, practicile celor rău intenționați se dezvoltă… este timpul ca toți utilizatorii să acorde atenție și securității cibernetice!


Unii… măcar lucruri elementare, iar cei implicați in activități serioase online… calculați ce pierderi puteți avea DACĂ!!!

Atenție la detalii!!!

Sari la conținut