
Arhiva tag-ul pentru: conformare NIS2

Ce este NIS2 și transpunerea Directivei în România
NIS2 România, Directiva NIS2, OUG 155/2024, Legea 124/2025, DNSC, securitate cibernetică, entități esențiale, entități importante, conformare NIS2

Ce este NIS2?

Directiva NIS2, cunoscută oficial ca Directiva (UE) 2022/2555, este cadrul european prin care Uniunea Europeană urmărește creșterea nivelului comun de securitate cibernetică la nivelul statelor membre. Aceasta înlocuiește și extinde vechea Directivă NIS, aducând un domeniu de aplicare mai larg, cerințe mai clare pentru organizații și un accent mai puternic pe managementul riscurilor, responsabilitatea conducerii și raportarea incidentelor.

În termeni practici, NIS2 nu este doar o reglementare tehnică. Este un cadru de guvernanță care obligă organizațiile vizate să își înțeleagă riscurile cibernetice, să implementeze măsuri de securitate proporționale și să poată demonstra că aceste măsuri sunt funcționale.

De ce este importantă Directiva NIS2?

NIS2 pornește de la o realitate simplă: atacurile cibernetice nu mai afectează doar departamentele IT. Ele pot întrerupe servicii esențiale, pot afecta lanțuri de aprovizionare, pot genera pierderi financiare și pot produce efecte directe asupra cetățenilor, economiei și siguranței publice.

Prin NIS2, organizațiile din sectoare critice sunt tratate ca parte a unui ecosistem de reziliență digitală. Nu mai este suficient ca o organizație să reacționeze după incident. Este necesar să prevină, să detecteze, să răspundă și să raporteze într-un mod organizat, documentat și verificabil.

De la Directiva europeană la implementarea națională

Directiva NIS2 a fost adoptată la nivel european la 14 decembrie 2022 și a intrat în vigoare la 16 ianuarie 2023. Din acel moment, statele membre au avut obligația de a transpune cerințele directivei în legislația națională.

În România, procesul de transpunere s-a realizat prin OUG nr. 155/2024, act normativ care instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Ulterior, OUG 155/2024 a fost aprobată, cu modificări și completări, prin Legea nr. 124/2025.

Această transpunere creează baza juridică pentru identificarea, notificarea, supravegherea și controlul entităților esențiale și importante din România.

Repere legislative principale pentru NIS2 în România

Pentru organizațiile din România, cadrul NIS2 trebuie înțeles prin raportare la mai multe acte normative și documente relevante:

1. Directiva (UE) 2022/2555
Este actul european care stabilește obiectivele generale privind securitatea cibernetică, domeniile vizate, obligațiile statelor membre și cerințele aplicabile entităților esențiale și importante.

2. OUG nr. 155/2024
Este actul normativ principal prin care România a instituit cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.

3. Legea nr. 124/2025
Aprobă OUG 155/2024 cu modificări și completări, consolidând cadrul de aplicare național. DNSC menționează expres OUG 155/2024 ca fiind aprobată prin Legea nr. 124/2025.

4. Ordinul DNSC nr. 1/2025
Vizează cerințele privind procesul de notificare în vederea înregistrării și metoda de transmitere a informațiilor către autoritatea competentă.

5. Ordinul DNSC nr. 2/2025
Vizează criteriile și pragurile de determinare a gradului de perturbare a unui serviciu, precum și metodologia de evaluare a nivelului de risc al entităților.
Verificare încadrare, implementare măsuri de securitate Art. 21, bibliotecă șabloane, tracking progres și raportare incidente - totul într-o singură platformă pentru entități esențiale și importante.
Art. 20 impune obligații directe pentru organele de conducere în ceea ce privește gestionarea riscurilor de securitate.

Cine este autoritatea competentă pentru NIS2 în România?

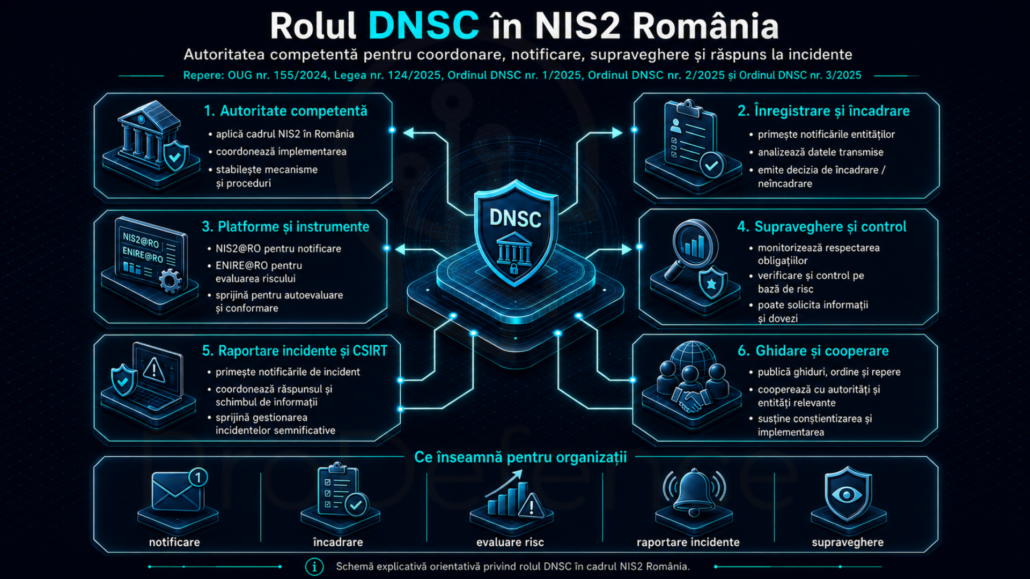
În România, autoritatea competentă pentru aplicarea cadrului NIS2 este Directoratul Național de Securitate Cibernetică – DNSC. Rolul DNSC include coordonarea, notificarea, supravegherea, controlul și cooperarea în domeniul securității cibernetice pentru entitățile aflate sub incidența OUG 155/2024.

Pentru organizații, acest lucru înseamnă că relația cu DNSC devine un element central al procesului de conformare: notificare, transmiterea informațiilor relevante, evaluarea nivelului de risc, raportarea incidentelor și cooperarea în cazul unor solicitări sau verificări.

Ce organizații pot intra sub incidența NIS2?

NIS2 vizează organizații din sectoare considerate critice sau importante pentru funcționarea economiei și societății. În cadrul directivei și al legislației naționale sunt avute în vedere două mari categorii:

Entități esențiale – organizații cu rol critic în sectoare precum energie, transport, sănătate, infrastructuri digitale, administrație publică sau alte domenii de înaltă criticitate.

Entități importante – organizații care activează în sectoare relevante pentru economie și societate, dar care nu se încadrează în categoria entităților esențiale sau care sunt tratate diferit în funcție de dimensiune, sector și impact.

Încadrarea nu trebuie tratată superficial. Ea se stabilește prin analiza sectorului de activitate, a serviciului prestat, a dimensiunii organizației, a rolului în lanțul de furnizare și a criteriilor specifice prevăzute de cadrul legal.

NIS2 România – Ghid complet pentru înțelegere și implementare

Ce obligații aduce NIS2 pentru organizații?

Pentru organizațiile vizate, NIS2 introduce un set de obligații care trebuie abordate integrat. Printre cele mai importante se numără:

Organizația trebuie să gestioneze riscurile de securitate cibernetică, să implementeze măsuri tehnice, operaționale și organizatorice, să asigure continuitatea activității, să documenteze măsurile aplicate și să raporteze incidentele relevante conform cerințelor legale.

În plus, NIS2 pune accent pe responsabilitatea conducerii. Managementul nu mai poate trata securitatea cibernetică drept o problemă exclusiv tehnică. Deciziile privind bugetul, prioritățile, responsabilitățile interne, aprobarea măsurilor și supravegherea implementării devin componente directe ale conformării.

De ce NIS2 nu trebuie privită doar ca o obligație legală

O abordare minimală, strict formală, poate expune organizația la riscuri semnificative. Conformarea NIS2 nu înseamnă doar completarea unor documente sau bifarea unor cerințe. Înseamnă construirea unui cadru real de securitate, adaptat riscurilor organizației.

O organizație pregătită NIS2 ar trebui să poată răspunde clar la întrebări precum:

Are o imagine clară asupra activelor și serviciilor critice?
Cunoaște riscurile cibernetice relevante?
Are politici, proceduri și responsabilități documentate?
Poate detecta și gestiona un incident?
Poate demonstra măsurile implementate?
Are un proces de raportare internă și externă?
Poate susține un audit sau o verificare?

Dacă răspunsurile sunt neclare, organizația nu are doar o problemă de conformare, ci și o problemă de reziliență operațională.

NIS2 în România: de la conformare la reziliență

Transpunerea NIS2 în România marchează trecerea de la o abordare reactivă la una preventivă și responsabilă. Organizațiile trebuie să își construiască mecanisme interne prin care securitatea cibernetică devine parte din guvernanță, managementul riscurilor și continuitatea operațională.

Pentru multe entități, primul pas corect este verificarea încadrării. Urmează evaluarea nivelului de risc, identificarea cerințelor aplicabile, documentarea măsurilor existente, stabilirea diferențelor față de cerințele legale și construirea unui plan de remediere.

Acesta este și motivul pentru care ghidul Prodefence privind NIS2 România a fost construit ca un instrument explicativ, vizual și practic: pentru a transforma un cadru legislativ complex într-un parcurs mai clar pentru organizațiile vizate.

Concluzie

NIS2 este una dintre cele mai importante reglementări europene în domeniul securității cibernetice. În România, aplicarea sa se bazează pe OUG 155/2024, Legea 124/2025 și actele subsecvente emise de DNSC.

Pentru organizațiile vizate, mesajul este clar: conformarea NIS2 nu trebuie amânată și nu trebuie redusă la o formalitate. Ea presupune evaluare, responsabilitate, documentare, implementare, monitorizare și îmbunătățire continuă.

Într-un mediu digital în care atacurile cibernetice pot afecta servicii, clienți, parteneri și reputația organizației, NIS2 devine un cadru necesar pentru securitate, continuitate și încredere.

Întrebări frecvente despre NIS2 în România

Ce este Directiva NIS2?

Directiva NIS2 este cadrul european privind securitatea cibernetică a rețelelor și sistemelor informatice, aplicabil organizațiilor din sectoare critice și importante.

Cum a fost transpusă NIS2 în România?

În România, Directiva NIS2 a fost transpusă prin OUG nr. 155/2024, aprobată ulterior cu modificări și completări prin Legea nr. 124/2025.

Cine este autoritatea competentă pentru NIS2 în România?

Autoritatea competentă este Directoratul Național de Securitate Cibernetică – DNSC.

Ce tipuri de entități sunt vizate?

Cadrul NIS2 vizează entități esențiale și entități importante, în funcție de sectorul de activitate, dimensiune, serviciile furnizate și impactul potențial asupra economiei și societății.

Este NIS2 doar o obligație pentru departamentul IT?

Nu. NIS2 implică managementul organizației, responsabilul NIS, echipele tehnice, juridice, operaționale și de conformitate. Este un cadru de guvernanță, nu doar o cerință tehnică.
Prodefence lansează un ghid vizual și practic dedicat organizațiilor care trebuie să înțeleagă, să planifice și să implementeze cerințele NIS2 în România.

Directiva NIS2 reprezintă una dintre cele mai importante schimbări legislative și operaționale în domeniul securității cibernetice la nivel european. În România, cadrul de transpunere este stabilit prin OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, iar DNSC are un rol central în coordonarea, notificarea, supravegherea și sprijinirea aplicării cadrului NIS2.

Pentru organizațiile vizate, NIS2 nu trebuie privită doar ca o obligație de conformare. Ea trebuie înțeleasă ca un cadru de maturizare instituțională, tehnică și operațională, prin care entitățile își consolidează capacitatea de prevenire, detecție, răspuns și recuperare în fața incidentelor cibernetice.

În acest context, Prodefence lansează „NIS2 România – Ghid complet de la înțelegere la implementare”, un material conceput pentru a oferi claritate organizațiilor care au nevoie să înțeleagă aplicabilitatea NIS2, pașii de încadrare, responsabilitățile interne, cerințele de securitate și modul în care conformarea poate fi transformată într-un proces real de reziliență cibernetică.

Descarcă Ghidul

De ce este necesar un ghid NIS2 pentru România

NIS2 extinde nivelul de responsabilitate al organizațiilor care furnizează servicii esențiale sau importante pentru economie și societate. Directiva urmărește creșterea nivelului comun de securitate cibernetică în Uniunea Europeană, prin măsuri de management al riscurilor, raportare a incidentelor, responsabilitate managerială, securitatea lanțului de aprovizionare și continuitatea serviciilor.

În practică, multe organizații se confruntă cu întrebări esențiale:

  • intrăm sau nu sub incidența NIS2?
  • suntem entitate esențială sau importantă?
  • ce trebuie notificat către DNSC?
  • ce măsuri trebuie implementate?
  • ce documente trebuie pregătite?
  • cine răspunde intern pentru coordonarea procesului?
  • cum demonstrăm conformarea în cazul unui control sau audit?
  • cum transformăm cerințele legale într-un plan de implementare realist?

Ghidul Prodefence răspunde acestor întrebări într-un format vizual, structurat și ușor de parcurs, oferind organizațiilor o imagine clară asupra etapelor principale din procesul NIS2.

Ce conține ghidul „NIS2 România”

Ghidul este construit ca un material de referință pentru organizațiile care doresc să înțeleagă rapid cadrul NIS2 și să își planifice următorii pași. Structura acestuia urmărește parcursul firesc al unei organizații: de la înțelegerea directivei și a transpunerii în România, până la evaluarea riscurilor, implementarea măsurilor și monitorizarea continuă.

Materialul include explicații vizuale despre:

  • cadrul NIS2 în România;
  • rolul DNSC în procesul de notificare, supraveghere și cooperare;
  • rolul responsabilului NIS sau al responsabilului de securitate;
  • responsabilitățile managementului;
  • cele 18 sectoare vizate de NIS2;
  • criteriile dimensionale și excepțiile relevante;
  • verificarea încadrării organizației;
  • fluxul de notificare către DNSC;
  • diferența dintre entitate esențială și entitate importantă;
  • riscurile neînregistrării sau ale lipsei implementării măsurilor;
  • evaluarea nivelului de risc;
  • registrul de riscuri;
  • transformarea riscurilor în plan de măsuri;
  • gap analysis NIS2;
  • planul de remediere;
  • măsurile minime de securitate;
  • documentația necesară pentru conformare;
  • NIS2 ca proces continuu, nu ca acțiune singulară;
  • managementul incidentelor;
  • fluxul de raportare a incidentelor;
  • aplicarea NIS2 în sectoare precum energie, sănătate, utilități, administrație publică, furnizori IT și digitali;
  • securitatea lanțului de aprovizionare și furnizorii critici.

Această structură transformă ghidul într-un instrument util atât pentru management, cât și pentru responsabilii tehnici, juridici, de conformitate, risc, audit sau securitate cibernetică.

NIS2 nu este doar conformare. Este reziliență operațională.

Una dintre ideile centrale ale ghidului este că NIS2 nu trebuie redusă la o bifă administrativă sau la un dosar formal. O organizație poate avea documente, politici și proceduri, dar fără implementare reală acestea nu reduc riscul operațional.

Conformarea NIS2 trebuie să răspundă la întrebări concrete:

  • ce servicii sunt critice pentru organizație?
  • ce active IT și OT susțin aceste servicii?
  • ce amenințări pot afecta continuitatea?
  • ce vulnerabilități există?
  • ce controale sunt deja implementate?
  • ce controale lipsesc?
  • cine este responsabil?
  • care sunt termenele?
  • cum se documentează progresul?
  • cum se raportează incidentele?
  • cum se verifică periodic eficiența măsurilor?

Din această perspectivă, NIS2 devine un proces de guvernanță și management al riscului, nu doar un exercițiu juridic.

Importanța managementului în conformarea NIS2

Un aspect esențial al NIS2 este implicarea conducerii organizației. Managementul nu are doar un rol simbolic, ci trebuie să aprobe, să susțină și să supravegheze implementarea măsurilor de securitate.

În practică, acest lucru înseamnă:

  • aprobarea politicilor și măsurilor de securitate;
  • asumarea riscurilor reziduale;
  • alocarea resurselor financiare și umane;
  • monitorizarea progresului implementării;
  • sprijinirea instruirii personalului;
  • susținerea raportării către autorități;
  • implicarea în procesul de remediere și îmbunătățire continuă.

Fără implicarea reală a conducerii, conformarea NIS2 riscă să rămână formală, fragmentată și vulnerabilă.

Rolul responsabilului NIS sau al responsabilului de securitate

Ghidul evidențiază și rolul operațional al persoanei desemnate să coordoneze procesul NIS2 în cadrul organizației. Responsabilul NIS sau responsabilul de securitate devine punctul de legătură între management, echipele tehnice, zona de conformitate, audit, juridic și autorități.

Acesta trebuie să contribuie la:

  • coordonarea implementării măsurilor;
  • monitorizarea riscurilor;
  • actualizarea registrului de riscuri;
  • urmărirea incidentelor;
  • comunicarea cu DNSC, acolo unde este cazul;
  • organizarea documentației de conformare;
  • pregătirea auditului;
  • raportarea internă către management;
  • urmărirea progresului măsurilor corective.

Rolul nu este doar administrativ. Este un rol de coordonare operațională și de control continuu.

Evaluarea riscului – punctul central al implementării NIS2

Un proces NIS2 solid trebuie să pornească de la evaluarea riscului. Organizația trebuie să înțeleagă ce active, servicii și procese sunt critice, ce amenințări le pot afecta și ce vulnerabilități pot permite materializarea incidentelor.

Evaluarea riscului trebuie să includă:

  • identificarea activelor;
  • identificarea amenințărilor;
  • identificarea vulnerabilităților;
  • estimarea probabilității;
  • estimarea impactului;
  • stabilirea nivelului de risc;
  • prioritizarea măsurilor de tratament;
  • documentarea responsabililor și termenelor;
  • monitorizarea continuă a progresului.

Fără o evaluare realistă a riscului, măsurile de securitate pot deveni fie insuficiente, fie disproporționate, fie greu de justificat în fața managementului și a autorităților.

De la risc la plan de măsuri

Un alt element important al ghidului este transformarea riscurilor identificate în acțiuni concrete. Evaluarea riscului este utilă doar dacă rezultatul ei este transpus într-un plan clar de implementare.

Un plan de măsuri eficient trebuie să includă:

  • riscul identificat;
  • controlul lipsă sau insuficient;
  • măsura propusă;
  • responsabilul desemnat;
  • termenul de implementare;
  • resursele necesare;
  • bugetul estimat;
  • statusul implementării;
  • dovezile de implementare;
  • raportarea progresului.

Această abordare ajută organizația să treacă de la constatări generale la acțiuni urmărite, documentate și verificabile.

Documentația necesară pentru conformare

Conformarea NIS2 trebuie susținută prin documente clare, actualizate și aplicabile. Documentația nu este doar o cerință formală, ci dovada faptului că organizația are procese de securitate definite și controlabile.

Printre documentele importante se pot regăsi:

  • politici de securitate;
  • proceduri operaționale;
  • registrul de riscuri;
  • planul de măsuri;
  • planul de continuitate;
  • planul de răspuns la incidente;
  • rapoarte de audit;
  • dovezi de implementare;
  • evidențe de instruire;
  • registre, aprobări, loguri și capturi relevante;
  • documente privind furnizorii critici;
  • rapoarte interne către management.

O documentație bună trebuie să reflecte realitatea operațională, nu doar să existe într-un dosar.

NIS2 ca proces continuu

Un mesaj important al ghidului este că NIS2 nu se finalizează odată cu o notificare, o evaluare sau un audit. Conformarea trebuie tratată ca un proces continuu.

Organizațiile trebuie să reia periodic etapele de:

  • identificare;
  • evaluare;
  • implementare;
  • monitorizare;
  • raportare;
  • audit;
  • îmbunătățire;
  • reevaluare.

Amenințările se schimbă, infrastructurile se modifică, furnizorii se schimbă, apar servicii noi, iar nivelul de risc evoluează. Din acest motiv, conformarea NIS2 trebuie integrată în cultura de securitate și în procesele de guvernanță ale organizației.

NIS2 pentru sectoare critice

Ghidul include și pagini dedicate unor sectoare relevante pentru aplicarea NIS2 în România, precum:

  • energie;
  • sănătate;
  • utilități;
  • administrație publică;
  • furnizori IT și digitali;
  • lanțul de aprovizionare și furnizorii critici.

Pentru fiecare sector, ghidul pune accent pe specificul riscurilor, activele critice, măsurile esențiale, responsabilitățile interne, continuitatea serviciilor și beneficiile unei abordări structurate.

Această componentă este importantă deoarece NIS2 nu se aplică identic în toate organizațiile. Sectorul, serviciul prestat, dimensiunea organizației, rolul în lanțul de aprovizionare și criteriile speciale prevăzute de lege pot influența modul de încadrare și nivelul cerințelor aplicabile.

Prodefence – consultanță, audit și suport pentru implementarea NIS2

Prodefence oferă sprijin organizațiilor care au nevoie să înțeleagă, să evalueze și să implementeze cerințele NIS2 într-un mod structurat și realist.

Serviciile Prodefence includ:

  • consultanță pentru implementarea NIS2;
  • verificarea încadrării organizației;
  • evaluarea nivelului de pregătire;
  • analiză de risc;
  • audit de securitate;
  • scanare de vulnerabilități;
  • teste de penetrare;
  • investigarea incidentelor informatice;
  • suport pentru documentație și planuri de măsuri;
  • instruire și educație cibernetică pentru management și personal;
  • sprijin în dezvoltarea unei culturi organizaționale de securitate.

Abordarea Prodefence urmărește transformarea conformării într-un proces practic, documentat și adaptat realității fiecărei organizații.

CysNIS – platformă de suport pentru implementarea NIS2

Pentru organizațiile care doresc o abordare digitalizată și urmărită pas cu pas, Prodefence integrează și suportul oferit prin platforma CysNIS.

CysNIS este o platformă de suport pentru implementarea NIS2, dezvoltată pentru a ajuta organizațiile să gestioneze mai clar procesul de conformare, de la verificarea încadrării până la documentarea măsurilor și urmărirea progresului.

Platforma poate sprijini organizațiile în procese precum:

  • verificarea încadrării;
  • autoevaluare;
  • evaluarea nivelului de risc;
  • generarea și organizarea documentației;
  • monitorizarea implementării;
  • urmărirea checklisturilor;
  • gestionarea progresului;
  • utilizarea unui asistent AI dedicat;
  • suport pentru planuri de implementare;
  • centralizarea informațiilor relevante pentru conformare.

Combinația dintre consultanța Prodefence și platforma CysNIS oferă organizațiilor o abordare mai clară, mai eficientă și mai controlabilă pentru implementarea NIS2.

De ce contează pregătirea din timp

Așteptarea până în momentul unui control, incident sau solicitări din partea autorităților poate crește riscul operațional, reputațional, juridic și financiar. Organizațiile care tratează NIS2 din timp pot obține beneficii importante:

  • claritate asupra obligațiilor;
  • reducerea riscurilor;
  • procese interne mai bine definite;
  • documentație pregătită;
  • responsabilități clare;
  • reacție mai bună la incidente;
  • continuitate operațională;
  • încredere mai mare din partea partenerilor, clienților și autorităților;
  • o cultură de securitate mai matură.

NIS2 nu trebuie tratată ca o presiune externă, ci ca o oportunitate de consolidare a organizației.

Concluzie: conformarea începe cu înțelegerea

„NIS2 România – Ghid complet de la înțelegere la implementare” este un material creat pentru organizațiile care au nevoie de claritate într-un domeniu complex, aflat la intersecția dintre legislație, management, securitate cibernetică, continuitate operațională și responsabilitate instituțională.

Prin acest ghid, Prodefence își propune să sprijine organizațiile în înțelegerea pașilor necesari și în transformarea cerințelor NIS2 într-un proces aplicabil, documentat și sustenabil.

Conformarea începe cu înțelegerea. Reziliența începe cu acțiunea.

Pentru consultanță, audit sau suport în implementarea NIS2:

Prodefence
🌐 www.prodefence.ro
📧 [email protected]

CysNIS – platformă de suport pentru implementarea NIS2
🌐 www.cysnis.ro

Descarcă Ghidul

Întrebări frecvente despre NIS2 România

Ce este NIS2?

NIS2 este directiva europeană care stabilește un cadru comun pentru creșterea nivelului de securitate cibernetică în Uniunea Europeană. Aceasta introduce cerințe privind managementul riscurilor, raportarea incidentelor, responsabilitatea conducerii, securitatea lanțului de aprovizionare și continuitatea serviciilor.

Cum a fost transpusă NIS2 în România?

În România, cadrul principal de transpunere este OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025. DNSC publică informații și instrumente relevante pentru procesul NIS2 în România.

Cine trebuie să verifice încadrarea sub NIS2?

Organizațiile care activează în sectoarele vizate de NIS2 trebuie să analizeze dacă intră sub incidența cadrului legal, în funcție de sector, serviciul prestat, dimensiune și criteriile speciale aplicabile.

Care este diferența dintre entitate esențială și entitate importantă?

Diferența ține de criteriile de încadrare, sector, dimensiune, rolul organizației și nivelul de criticitate. În practică, stabilirea încadrării trebuie făcută individual, pe baza cadrului legal aplicabil și a instrumentelor oficiale disponibile.

De ce este importantă implementarea măsurilor NIS2?

Pentru că simpla încadrare sau notificare nu este suficientă. Organizația trebuie să implementeze măsuri tehnice, operaționale și organizatorice pentru reducerea riscurilor, protejarea serviciilor și demonstrarea unui nivel adecvat de securitate.

Cum poate ajuta Prodefence?

Prodefence poate sprijini organizațiile prin consultanță NIS2, evaluare de risc, audit, verificarea măsurilor, scanări de vulnerabilitate, teste de penetrare, documentație, instruire și suport pentru implementare.

Directiva NIS2 a schimbat fundamental modul în care organizațiile trebuie să privească securitatea cibernetică. Pentru multe entități, întrebarea nu mai este dacă trebuie să ia măsuri, ci cât de pregătite sunt pentru a demonstra că le-au implementat corect. În acest context, un audit NIS2 reprezintă unul dintre cei mai importanți pași pentru înțelegerea nivelului real de maturitate.

Un audit NIS2 nu înseamnă doar verificarea unor politici scrise sau a unor măsuri tehnice implementate parțial. El presupune analiza guvernanței, a responsabilităților, a proceselor interne, a modului de gestionare a incidentelor, a controlului accesului, a securității lanțului de aprovizionare și a documentației care susține toate aceste componente. În lipsa unei abordări structurate, multe organizații descoperă că au măsuri disparate, dar nu un sistem coerent.

În România, interesul pentru audit de securitate cibernetică #NIS2 este în creștere, mai ales în rândul entităților esențiale și importante care trebuie să își alinieze procesele interne la cerințele legale și operaționale. Un audit bine realizat oferă o imagine clară asupra gap-urilor existente, a priorităților de remediere și a documentelor care trebuie dezvoltate sau actualizate.

Prin intermediul platformei cysnis.ro, organizațiile pot parcurge mai ușor acest proces, beneficiind de structură, claritate și suport în pregătirea pentru conformare. Auditul devine astfel nu doar o obligație, ci un instrument strategic pentru reducerea riscurilor și creșterea rezilienței cibernetice.

Dacă vrei să vezi unde se află organizația ta față de cerințe, punctul de pornire este evaluarea încadrării și analiza gap din serviciul de consultanță NIS2 și audit de conformare. Pentru organizațiile care nu au intern resursa necesară, rolul poate fi acoperit prin responsabil NIS2 externalizat.

Sari la conținut