Arhiva tag-ul pentru: implicare

Analiză publicată în aprilie 2023. Documentul complet este disponibil mai jos, în format PDF.

Analiza de mai jos pornește de la o vulnerabilitate identificată în infrastructura Băncii Naționale a României și arată impactul probabil al unei astfel de probleme asupra unei instituții sau a unei companii. Ideea centrală: vulnerabilitățile considerate „risc acceptabil”, pentru că nu afectează direct sistemele principale, pot deveni puncte de plecare pentru atacuri serioase.

Pe scurt

  • Infractorii cibernetici caută permanent vulnerabilități în infrastructurile critice: financiar, transport, energie.
  • O vulnerabilitate aparent minoră poate oferi acces spre zone confidențiale sau poate fi folosită în atacuri de imagine și phishing.
  • Specialiștii din instituțiile publice și din echipele de securitate detectează și remediază astfel de probleme, dar raportarea lor trebuie tratată serios.
  • Documentul PDF prezintă vulnerabilitatea și impactul probabil.

De ce contează vulnerabilitățile „minore”

Dependența de tehnologie a crescut, iar odată cu ea expunerea la riscuri. Odată ce găsesc o vulnerabilitate, atacatorii pot accesa zone confidențiale, pot compromite informații sau pot produce pagube semnificative.

Uneori, organizațiile ignoră o vulnerabilitate despre care au fost informate, fiindcă nu afectează direct sistemele principale, și o încadrează drept risc acceptabil. Analiza arată de ce această decizie trebuie luată pe baza unei evaluări reale a impactului, nu a unei impresii.

Rolul specialiștilor

Specialiștii în securitate cibernetică din instituțiile publice și din echipele dedicate lucrează pentru a detecta și remedia vulnerabilitățile din infrastructurile critice. Munca lor protejează economia și societatea, dar depinde de un proces clar prin care raportările sunt primite, evaluate și rezolvate.

Documentul complet

Analiza unei vulnerabilități: Banca Națională a României (PDF)

Ce rămâne valabil azi

  • orice vulnerabilitate raportată trebuie evaluată după impactul posibil, nu după cât de departe pare de sistemele critice;
  • organizațiile au nevoie de o politică de divulgare responsabilă, prin care cercetătorii să poată raporta problemele în siguranță; ProDefence are propria politică de divulgare responsabilă;
  • entitățile din sectorul bancar intră sub NIS2, care cere gestionarea vulnerabilităților ca măsură obligatorie.

Securitatea cibernetică este o responsabilitate comună. Pentru identificarea vulnerabilităților înaintea atacatorilor, ProDefence oferă audit de securitate web și de rețea.
Articol publicat în octombrie 2021. Mirai și variantele sale sunt în continuare active.

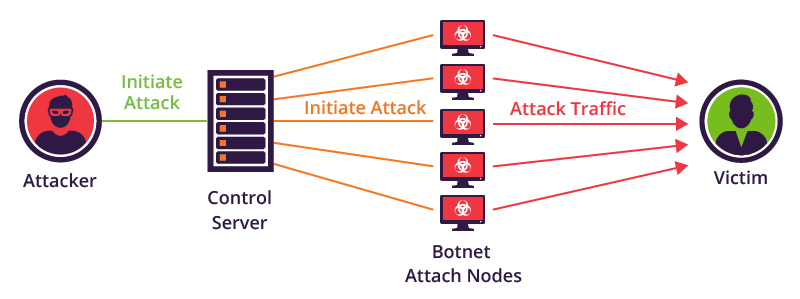
Mirai este un botnet care infectează dispozitive conectate la internet slab securizate (routere, camere, console de jocuri, dispozitive smart din locuințe) și le transformă în executanți ai comenzilor atacatorilor. Principala utilizare este atacul DDoS: mii de dispozitive infectate trimit simultan trafic spre o țintă până o blochează. Proprietarul dispozitivului observă de obicei doar că „iar merge greu internetul”.

Pe scurt

  • Mirai exploatează dispozitive cu parole implicite sau firmware neactualizat.
  • Dispozitivul infectat poate scana alte dispozitive, forța parole, distribui malware și participa la atacuri DDoS.
  • Activitatea poate fi programată noaptea sau în afara orelor de lucru, ca să treacă neobservată.
  • Platforme publice precum Mirai tracker și GreyNoise arată adresele IP din România implicate.

Ce face Mirai

Am mai analizat botnetul în articolul despre Mirai, Berbew și dispozitivele IoT din România. Pe scurt, un dispozitiv infectat execută orice comandă a atacatorilor: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuirea de programe malițioase. Rolul principal rămâne însă integrarea într-o „armată digitală” folosită pentru atacuri DDoS asupra altor rețele.

Mirai botnet în România, captură din analiza ProDefence (1)
De asemenea, au existat și alte avertizări!
Mirai botnet în România, captură din analiza ProDefence (2)
Sursă: imperva.com

Botnetul preferă dispozitivele pe care proprietarii le verifică rar: routere, console, dispozitive smart. De aceea este greu de observat.

Cum îți dai seama că un dispozitiv este infectat

Mirai botnet în România, captură din analiza ProDefence (3)
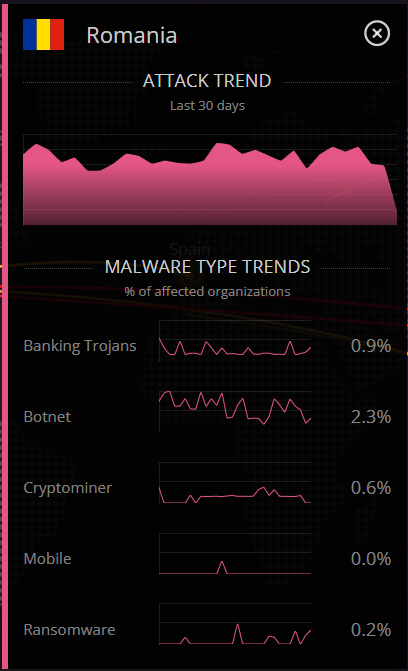
Sursă:https://threatmap.checkpoint.com/

Semnele sunt adesea simțite, dar ignorate, din lipsă de informare: internetul devine lent sau instabil fără motiv aparent. Activitatea se observă mai ales când botnetul primește comanda de scanare sau participă la un atac DDoS, fiindcă atunci consumă mult trafic. Dacă este programat după fusul orar, va acționa când utilizatorii dorm sau sunt în afara programului.

Metode de detecție

Monitorizarea traficului

Varianta sigură este monitorizarea și analiza traficului de rețea, de către un specialist sau cu o aplicație de alertare, pentru a descoperi dispozitivele compromise. Este recomandată instituțiilor, firmelor și persoanelor care vor să știe ce fac dispozitivele lor.

Platforme publice

A doua variantă este verificarea adresei IP pe platforme care colectează activitatea suspectă:

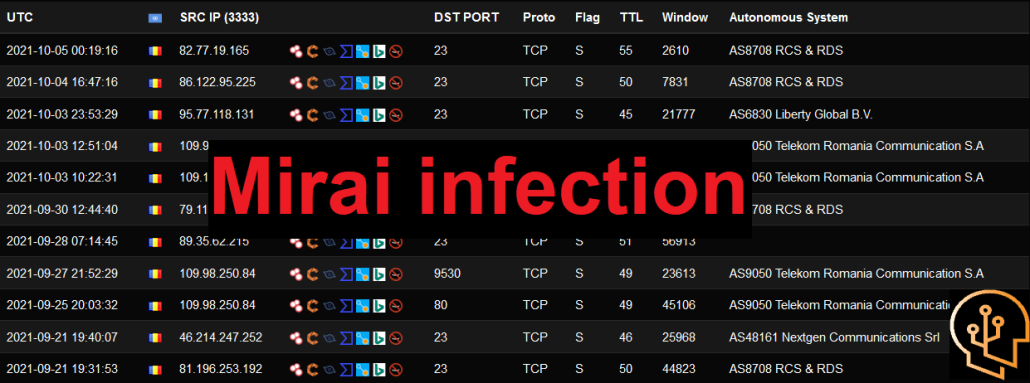
  • Mirai tracker afișează ultima activitate înregistrată; pentru România se caută „RO”, dar funcționează pentru orice țară;
Mirai botnet în România, captură din analiza ProDefence (4)
Iar adresa finală va fi: https://mirai.security.gives/index.php?search=RO
Mirai botnet în România, captură din analiza ProDefence (5)
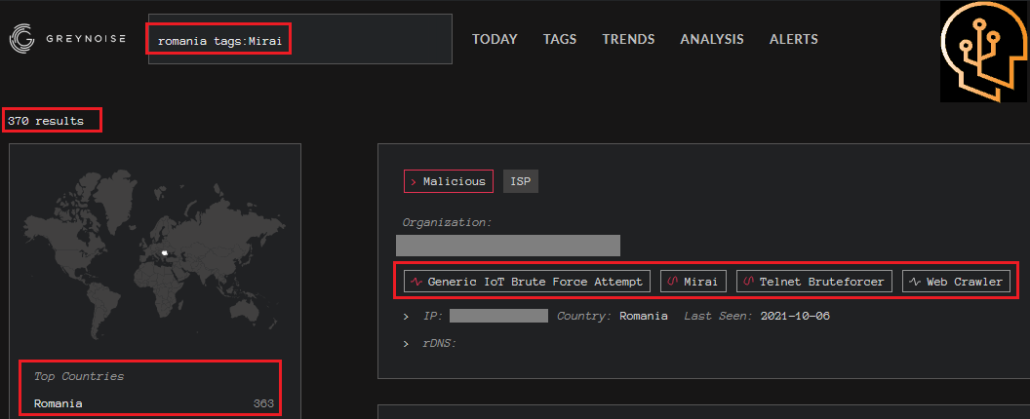
  • GreyNoise permite filtrarea adreselor din România clasificate ca malițioase și etichetate Mirai;
Mirai botnet în România, captură din analiza ProDefence (6)
Rezultatele sunt destul de clare. 370 de Ip-uri au sau avut legătură cu semnatura botnet-ului Mirai.
  • o simplă căutare a adresei IP pe Google poate arăta dacă apare în liste de activitate suspectă.

Cum previi infectarea

  • schimbă parolele implicite ale routerelor, camerelor și dispozitivelor smart;
  • actualizează firmware-ul și renunță la dispozitivele vechi care nu mai primesc actualizări;
  • dezactivează accesul de la distanță dacă nu îl folosești;
  • dacă internetul „face figuri” des, anunță furnizorul, administratorul IT sau un specialist.

Atitudinea „nu are ce să îmi ia mie” transformă casa sau biroul într-un punct de trecere pentru infractori. Pentru verificarea unei rețele de firmă, ProDefence oferă audit de securitate web și de rețea.
Sari la conținut