Sectorul chimic: 4,40 din 5 la filtrarea web și e-mail. Ce urmează sub NIS2
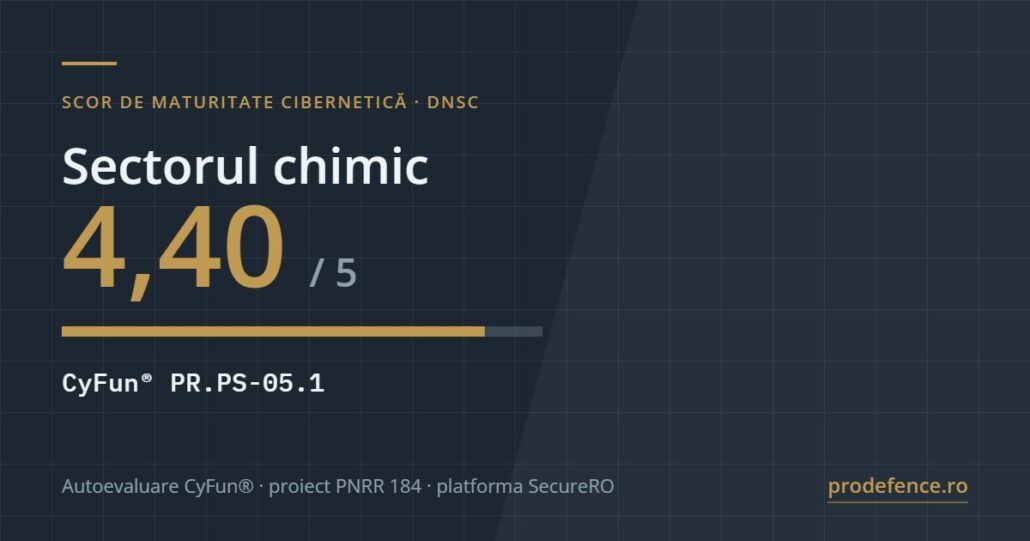
Directoratul Național de Securitate Cibernetică a publicat scorul de maturitate al sectorului chimic din România pentru controlul CyFun® PR.PS-05.1: 4,40 din 5. Este unul dintre cele mai bune rezultate sectoriale din seria de măsurători făcute în cadrul proiectului PNRR 184, iar controlul evaluat este dintre cele mai concrete cu putință: instalarea și utilizarea filtrelor web și de e-mail.
Cifra merită citită cu atenție, în ambele sensuri. Confirmă că industria chimică a investit în stratul de apărare care oprește cele mai frecvente vectoare de atac. Dar spune foarte puțin despre distanța rămasă până la conformarea cu OUG nr. 155/2024, iar diferența dintre cele două lucruri costă bani atunci când vine controlul.
Ce a măsurat, de fapt, DNSC
Prin proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, 1.599 de beneficiari din sectorul public și privat și-au evaluat singuri nivelul de maturitate cibernetică pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Două precizări schimbă modul în care se interpretează rezultatul. Prima: este o autoevaluare, nu un audit. Nimeni nu a cerut dovezi pentru răspunsurile date, iar experiența de teren arată constant că scorurile declarate sunt mai generoase decât realitatea verificabilă. A doua: CyFun® nu este cadrul de conformare din România. Este un instrument de lucru util, aliniat conceptual la NIS2, dar obligația legală se măsoară după OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, și după ordinele emise de DNSC în aplicarea ei.
Un 4,40 din 5 la un control tehnic punctual este un semnal bun. Nu este o declarație de conformitate.
Ce cere controlul PR.PS-05.1
Textul controlului este scurt: „Filtre web și e-mail trebuie instalate și utilizate.” Obiectivul declarat este reducerea riscului de infectare cu programe malițioase, a atacurilor de tip phishing și a breșelor de date, prin implementarea și menținerea unor soluții eficace de filtrare.
Cuvântul care face diferența între un scor de 3 și unul de 5 este „menținerea”. Un gateway de e-mail cumpărat în 2021 și lăsat pe configurația implicită bifează prezența soluției, nu eficacitatea ei. Maturitatea reală înseamnă altceva:
- filtrare aplicată pe toate fluxurile, inclusiv pe conturile partajate, pe adresele de tip office@ și pe cele folosite de aplicații;
- autentificarea expeditorilor configurată complet: SPF, DKIM și DMARC în regim de respingere, nu doar de monitorizare;
- analiza atașamentelor și a adreselor din mesaje la momentul accesării, nu doar la livrare;
- filtrare web care acoperă și stațiile aflate în afara rețelei corporative;
- reguli revizuite periodic, cu jurnale păstrate și verificate, nu doar generate;
- excepțiile documentate, cu termen și cu responsabil, nu acumulate la cerere.
Într-o companie din industria chimică, filtrarea are o miză suplimentară. Poșta electronică este calea prin care intră comenzile, fișele tehnice de securitate, documentele vamale și corespondența cu furnizorii de substanțe reglementate. Un mesaj falsificat care modifică un IBAN sau o fișă tehnică alterată nu produc doar o pierdere financiară, ci și un risc de proces industrial.
Unde se oprește un scor bun la un control tehnic
Sectorul chimic figurează în anexele OUG nr. 155/2024 printre domeniile vizate, iar entitățile care depășesc pragurile de încadrare intră în categoria celor esențiale sau importante. Obligațiile care decurg de aici nu se acoperă cu filtre de e-mail.
Concret, o entitate din sector are de parcurs un traseu administrativ cu pași și termene proprii:
- autoevaluarea privind efectul perturbator, reglementată de art. 9 din OUG nr. 155/2024, pentru care DNSC a publicat un ghid dedicat;
- notificarea în vederea înregistrării, generată cu instrumentul NIS2@RO, semnată de reprezentantul legal și transmisă la [email protected] sau depusă la sediul DNSC;
- evaluarea nivelului de risc cu instrumentul ENIRE@RO, al cărui scor, validat de DNSC, stabilește nivelul aplicabil: de Bază, Important sau Esențial;
- autoevaluarea maturității măsurilor de gestionare a riscurilor, cerută de art. 18 alin. (7) din ordonanță, cu instrumentul corespunzător nivelului rezultat;
- măsurile de fond: guvernanță, analiză de risc, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, controlul accesului, criptografie, instruirea conducerii.
Ultimul punct este cel care surprinde companiile cu infrastructură tehnică bine pusă la punct. Filtrele funcționează, dar lipsesc politica aprobată, matricea de responsabilități, registrul de incidente, planul de răspuns testat și dovada că organul de conducere a fost instruit. La verificare, se cer documentele.
Trei verificări care schimbă scorul real
Prima: trimiteți un mesaj de test cu un atașament inofensiv, dar cu extensie dublă, către o adresă partajată din companie, nu către cutia directorului tehnic. Dacă ajunge, filtrarea acoperă doar fluxul principal.
A doua: verificați înregistrarea DMARC a domeniului. Dacă politica este „none”, oricine poate trimite mesaje în numele companiei fără ca ele să fie respinse. Este cel mai ieftin control din întreaga listă și cel mai des lăsat la jumătate.
A treia: cereți lista excepțiilor active din soluția de filtrare. Dacă nimeni nu o poate produce în aceeași zi, controlul nu este menținut, indiferent ce spune autoevaluarea.
Supravegherea nu mai este ipotetică
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele de aplicare a dispozițiilor privind supravegherea, verificarea și controlul respectării OUG nr. 155/2024, împreună cu metodologia de prioritizare pe bază de risc a acestor activități. Cadrul de control există, este public și funcționează pe criterii de risc, ceea ce înseamnă că entitățile cu nivel de risc ridicat și cu documentație subțire ajung primele în atenția autorității.
Pentru o companie din industria chimică, unde o oprire neplanificată de proces are consecințe de siguranță, nu doar comerciale, argumentul nu ține de amenzi. Ține de faptul că un incident care ajunge în presă va fi urmat, inevitabil, de întrebarea ce măsuri erau documentate înainte.
De unde se pornește
Primul pas util nu este cumpărarea unei soluții, ci stabilirea precisă a încadrării. Platforma CysNis parcurge criteriile de încadrare pas cu pas și separă clar obligațiile legale de recomandările tehnice, iar verificarea încadrării NIS2 arată în câteva minute dacă entitatea intră în sfera ordonanței și la ce nivel.
Pentru distanța dintre situația actuală și cerințele legale, pasul următor este o analiză de conformare NIS2 cu plan de remediere. ProDefence este auditor NIS acreditat de DNSC, iar evaluarea se face pe dovezi, nu pe declarații. Organizațiile care nu au intern persoana care să ducă procesul mai departe pot acoperi rolul prin responsabil NIS2 externalizat, cu răspundere pe termene, documentație și relația cu autoritatea. Restul serviciilor sunt în registrul de servicii de securitate cibernetică.
Un 4,40 din 5 la filtrare este un punct de plecare bun. Rămâne de demonstrat restul.
Sursa datelor: DNSC, „Scor de maturitate cibernetică pentru Sectorul chimic din România, Controlul CyFun® PR.PS-05.1”, 11 septembrie 2026.

