
Arhiva tag-ul pentru: Directiva NIS2
Încadrarea unei organizații în domeniul de aplicare al NIS2 nu poate fi realizată exclusiv prin verificarea codului CAEN principal.
În practică, numeroase organizații pornesc analiza de la obiectul principal de activitate și trag concluzia că, dacă acel cod nu apare în mod evident asociat unui sector reglementat, organizația nu intră sub incidența cerințelor NIS2.
Această abordare poate conduce la concluzii greșite.
Încadrarea se face în funcție de activitatea efectiv desfășurată
NIS2 și legislația națională de transpunere urmăresc tipul de entitate, serviciile furnizate, rolul acesteia într-un sector relevant și impactul pe care întreruperea activității îl poate produce.
Prin urmare, analiza trebuie să pornească de la activitatea efectivă a organizației, nu doar de la formularea înscrisă în certificatul constatator sau de la codul CAEN principal.
O organizație poate avea un cod CAEN aparent nerelevant, dar poate desfășura activități secundare, conexe sau autorizate care intră în mod direct într-un sector vizat de NIS2.
De asemenea, poate furniza servicii esențiale unor operatori din energie, transport, sănătate, infrastructură digitală, administrație publică, servicii financiare sau altor domenii cu importanță critică.
Activitatea critică nu înseamnă automat încadrare juridică
Este necesară o distincție între importanța economică sau operațională a unei organizații și încadrarea sa juridică efectivă.
O societate poate construi, întreține, proiecta sau furniza echipamente pentru o infrastructură critică fără să fie, în mod automat, operatorul serviciului reglementat.
De exemplu, trebuie diferențiat între:
- organizația care proiectează sau construiește infrastructura;
- organizația care operează infrastructura;
- organizația care furnizează serviciul către utilizatori;
- organizația care desfășoară activități autorizate sau licențiate;
- subcontractantul care prestează servicii pentru un operator reglementat.
Această diferență este esențială deoarece NIS2 nu se aplică automat tuturor furnizorilor, constructorilor, consultanților sau prestatorilor care lucrează pentru o entitate esențială sau importantă.
În același timp, anumite organizații pot intra în domeniul de aplicare prin natura activității lor proprii, prin serviciile furnizate sau prin importanța sistemică pe care o au.
Ce trebuie analizat în mod concret
O evaluare corectă a încadrării trebuie să ia în considerare cel puțin următoarele elemente:
1. Activitățile efectiv desfășurate
Trebuie identificate toate activitățile reale ale organizației, inclusiv cele secundare, auxiliare sau desfășurate în baza unor contracte speciale.
Nu este suficientă verificarea obiectului principal de activitate.
2. Serviciile furnizate
Trebuie stabilit dacă organizația furnizează un serviciu care se încadrează într-un sector sau subsector reglementat.
Este important de analizat cine sunt beneficiarii, ce tip de serviciu primesc și ce rol are acel serviciu în funcționarea activității lor.
3. Licențele, autorizațiile și acreditările
În anumite sectoare, existența unei licențe sau autorizații poate reprezenta un indicator important pentru încadrare.
Trebuie verificate licențele active, domeniul lor de aplicare și activitățile pentru care au fost emise.
4. Rolul organizației în lanțul de furnizare
O organizație poate avea un rol limitat de furnizor obișnuit sau poate reprezenta un prestator esențial, dificil de înlocuit.
Trebuie analizat dacă întreruperea serviciilor sale ar afecta doar un client sau ar produce efecte asupra unui număr mai mare de operatori, utilizatori sau servicii esențiale.
5. Gradul de dependență al beneficiarilor
Dacă beneficiarii depind în mod direct de serviciile organizației pentru continuitatea activității lor, acest aspect poate deveni relevant în analiza efectului perturbator.
Dependența trebuie evaluată din punct de vedere operațional, tehnic și contractual.
6. Dimensiunea organizației
Numărul de angajați, cifra de afaceri, activele și relațiile de control sau afiliere pot influența încadrarea.
Analiza dimensiunii trebuie realizată corect, inclusiv prin raportare la întreprinderi partenere sau legate, atunci când legislația aplicabilă impune acest lucru.
7. Importanța națională sau regională
O organizație poate avea o importanță deosebită chiar dacă nu se încadrează în mod evident printr-un cod de activitate.
Poziția pe piață, numărul de beneficiari, caracterul unic al serviciului și dificultatea înlocuirii pot fi relevante.
8. Efectul perturbator
Trebuie analizat ce s-ar întâmpla dacă serviciul furnizat de organizație ar fi indisponibil.
Pot fi relevante consecințe precum:
- întreruperea unui serviciu esențial;
- afectarea siguranței publice;
- pierderi economice semnificative;
- afectarea sănătății populației;
- perturbarea activității unor autorități;
- afectarea infrastructurilor digitale;
- blocarea unor lanțuri de aprovizionare;
- impactul asupra altor sectoare critice.
Codul CAEN este doar un punct de plecare
Codul CAEN poate fi util pentru orientarea inițială, dar nu trebuie tratat ca un criteriu exclusiv.
Acesta descrie o activitate economică declarată, dar nu reflectă întotdeauna în mod complet:
- toate activitățile organizației;
- serviciile efectiv furnizate;
- licențele deținute;
- rolul în infrastructuri sau servicii esențiale;
- dependențele operaționale;
- importanța sistemică;
- efectul perturbator al întreruperii activității.
Prin urmare, o concluzie bazată doar pe codul CAEN poate fi incompletă.
Furnizorii unei entități NIS2 nu devin automat entități NIS2
Un alt aspect frecvent interpretat greșit este relația dintre entitățile reglementate și furnizorii acestora.
Faptul că o organizație prestează servicii pentru o entitate esențială sau importantă nu determină automat propria sa încadrare sub NIS2.
Totuși, organizația poate fi supusă indirect unor cerințe contractuale mai stricte privind securitatea cibernetică, continuitatea, raportarea incidentelor, controlul accesului, protecția datelor și managementul riscurilor.
Entitățile reglementate trebuie să își gestioneze riscurile aferente lanțului de aprovizionare, iar acest lucru poate conduce la extinderea cerințelor de securitate către furnizori și subcontractanți.
În consecință, chiar și o organizație care nu intră direct sub NIS2 poate fi obligată contractual să respecte anumite standarde și măsuri de securitate.
Încadrarea directă și relevanța indirectă
În analiza unei organizații trebuie diferențiate două situații:
Încadrare directă
Organizația îndeplinește criteriile legale privind sectorul, tipul entității, dimensiunea sau identificarea individuală și devine entitate esențială sau importantă.
În această situație, obligațiile NIS2 îi sunt direct aplicabile.
Relevanță indirectă
Organizația nu este ea însăși entitate NIS2, dar furnizează produse sau servicii unor entități reglementate.
În acest caz, poate fi supusă cerințelor de securitate prin contracte, proceduri de achiziție, audituri de furnizor, acorduri privind nivelul serviciilor sau cerințe de continuitate.
Cele două situații nu trebuie confundate.
Identificarea individuală
În anumite cazuri, o organizație poate fi considerată relevantă chiar dacă nu rezultă o încadrare evidentă dintr-o analiză standard.
Pot fi avute în vedere elemente precum:
- caracterul unic al serviciului;
- imposibilitatea înlocuirii rapide;
- importanța pentru siguranța publică;
- riscul sistemic;
- dependența altor sectoare;
- impactul național sau regional;
- consecințele majore ale întreruperii activității.
Astfel, analiza nu trebuie să se limiteze la o verificare formală.
Riscurile unei încadrări greșite
O organizație care se consideră în mod eronat în afara domeniului de aplicare poate întârzia implementarea măsurilor obligatorii.
Consecințele pot include:
- nerespectarea obligațiilor de notificare;
- lipsa măsurilor adecvate de management al riscurilor;
- lipsa responsabilității clare la nivel de conducere;
- nepregătirea pentru raportarea incidentelor;
- lipsa documentației și a dovezilor de conformitate;
- dificultăți în relația cu autoritățile;
- sancțiuni;
- răspundere managerială;
- pierderea unor contracte sau oportunități comerciale.
În sens invers, o încadrare nejustificată poate conduce la costuri inutile, birocratizare și implementarea unor obligații care nu sunt aplicabile în mod direct.
Cum trebuie realizată analiza
O analiză profesionistă de încadrare ar trebui să includă:
- identificarea tuturor activităților organizației;
- verificarea activităților principale și secundare;
- analiza serviciilor și produselor furnizate;
- verificarea licențelor și autorizațiilor;
- analiza beneficiarilor și a contractelor relevante;
- evaluarea dimensiunii întreprinderii;
- verificarea relațiilor cu întreprinderi partenere sau legate;
- analiza rolului în lanțul de aprovizionare;
- evaluarea efectului perturbator;
- documentarea concluziei și a argumentelor;
- revizuirea periodică a încadrării.
Analiza trebuie actualizată atunci când apar modificări privind activitățile, dimensiunea, structura grupului, licențele, contractele sau serviciile furnizate.
Încadrarea sub NIS2 nu reprezintă un exercițiu formal bazat exclusiv pe codul CAEN
Este necesară o analiză juridică, operațională și tehnică a organizației.
Trebuie înțelese activitățile efectiv desfășurate, serviciile furnizate, rolul în sector, dimensiunea, licențele, dependențele și efectele unei eventuale întreruperi.
Încadrarea corectă poate fi stabilită doar prin corelarea tuturor acestor elemente.
În practică, întrebarea relevantă nu este doar:
„Ce cod CAEN are organizația?”
Ci mai ales:
„Ce servicii furnizează în realitate, cui le furnizează, în ce condiții și ce impact ar produce indisponibilitatea lor?”
Criteriile de încadrare, explicate pas cu pas, se găsesc pe pagina Verificare încadrare NIS2.
Verifică încadrarea direct în platforma de implementare a cerințelor NIS2 – CysNis
https://cysnis.ro/incadrare
Prodefence lansează ghidul „Primii pași în NIS2” – un instrument practic pentru organizațiile vizate de NIS2/OUG 155/2024
Implementarea cerințelor NIS2 în România nu trebuie tratată ca o simplă formalitate administrativă sau ca un proiect exclusiv IT. Pentru organizațiile vizate, NIS2 înseamnă guvernanță, management al riscurilor, securitate cibernetică, continuitate operațională, responsabilitate managerială, raportare a incidentelor și capacitatea de a demonstra conformarea prin dovezi clare.
Pentru a sprijini organizațiile aflate la începutul procesului de conformare, Prodefence S.R.L. lansează ghidul practic „Primii pași în NIS2”, un document de referință care explică, într-o ordine operațională, ce trebuie făcut înainte, în timpul și după notificarea către DNSC.
Ghidul este conceput pentru management, responsabili IT, responsabili NIS2, departamente juridice, achiziții, conformitate, audit intern, operațional și pentru toate organizațiile care trebuie să clarifice dacă intră sub incidența NIS2/OUG 155/2024. Documentul precizează că scopul său este de orientare, planificare și control intern, fără a înlocui analiza individuală, consultanța juridică sau instrucțiunile oficiale ale autorităților competente.
De ce este necesar un ghid practic NIS2?
Multe organizații încep greșit procesul de conformare: descarcă modele de politici, completează checklisturi generale sau pornesc direct de la documentație, fără să stabilească mai întâi dacă intră în domeniul NIS2, ce servicii relevante furnizează, ce nivel de risc au și ce măsuri concrete trebuie aplicate.
Această abordare poate genera o conformare formală, greu de susținut în fața unui audit, control sau incident.
Mesajul central al ghidului Prodefence este clar:
Nu începeți cu documentele și nu începeți cu checklistul. Începeți cu identificarea corectă, notificarea fundamentată, evaluarea riscului și stabilirea nivelului de măsuri aplicabil.
Această logică este esențială deoarece NIS2 nu cere doar existența unor documente, ci existența unui proces real, urmărit, aprobat, implementat și demonstrabil.
Ce conține ghidul „Primii pași în NIS2”?
Ghidul Prodefence structurează procesul NIS2 într-un flux practic, de la identificarea organizației până la audit, raportare și îmbunătățire continuă.
Documentul include:
1. Fluxul operațional corect pentru NIS2 în România
Ghidul explică ordinea logică a procesului:
identificare → notificare → evaluare → înregistrare → evaluare nivel de risc → matrice de conformitate → plan de implementare → implementare măsuri → autoevaluare → audit → raportare incidente.
Această ordine este importantă deoarece organizația trebuie să poată justifica fiecare etapă, nu doar să declare că aplică anumite controale.
2. Checklist de pregătire pentru notificarea DNSC
Documentul include un checklist util înainte de notificare, cu elemente precum:
date de identificare ale entității, persoană de contact NIS2, sector și subsector, servicii relevante, dimensiunea entității, sedii, sisteme informatice, furnizori critici, justificarea încadrării, evaluarea perturbării, formularul de notificare și dovada transmiterii.
3. Model de dosar NIS2
Un element practic important este modelul de dosar NIS2, care ajută organizațiile să își organizeze documentele și dovezile într-o structură auditabilă:
identificare și încadrare, notificare DNSC, evaluare perturbare, evaluare risc, matrice de conformitate, plan de implementare, politici și proceduri, registre operaționale, autoevaluare, audit și control, incidente și dovezi tehnice.
4. RACI extins de responsabilități
NIS2 nu este responsabilitatea exclusivă a departamentului IT. Ghidul include o matrice RACI care arată implicarea managementului, responsabilului NIS2, IT/security, juridic/achiziții, HR, consultantului și auditului.
5. Documente și registre minime recomandate
Ghidul prezintă documentele și registrele esențiale pentru o implementare coerentă, inclusiv:
registru de riscuri, registru de active, registru de furnizori, registru de vulnerabilități, registru de incidente, registru de acces, registru de instruiri și registru de excepții.
6. Matrice operațională pentru cerințele Art. 21
Pentru a evita o abordare pur teoretică, ghidul traduce principalele domenii de măsuri în controale și dovezi: managementul riscurilor, gestionarea incidentelor, continuitate, backup, securitatea lanțului de aprovizionare, securitatea achiziției/dezvoltării/mentenanței sistemelor, instruire, criptografie, control acces, MFA și comunicații securizate.
7. Roadmap de implementare 30/60/90 zile
Pentru organizațiile aflate la început, ghidul propune un roadmap practic:
în primele 30 de zile – guvernanță, identificare și notificare;
în 31–60 zile – evaluare de risc și planificare;
în 61–90 zile – controale prioritare;
în 3–6 luni – operaționalizare;
în 6–12 luni – maturizare și audit.
8. Playbook pentru incidente și raportare
Raportarea incidentelor este tratată ca proces continuu, nu ca acțiune punctuală. Ghidul descrie etapele minime: detectare, triage, escaladare, limitare, analiză impact, notificare, eradicare, recuperare și lecții învățate.
9. Managementul furnizorilor și lanțului de aprovizionare
Una dintre zonele sensibile ale NIS2 este securitatea furnizorilor. Ghidul include recomandări privind identificarea furnizorilor critici, clasificarea criticității, due diligence, clauze contractuale, monitorizare și planuri de exit.
10. Rolul managementului
Documentul subliniază că managementul trebuie să aprobe direcția, resursele, prioritățile și acceptarea riscurilor. Externalizarea consultanței sau a rolului operațional nu elimină obligația de supraveghere a conducerii.
Cum ajută platforma CysNis în procesul de conformare NIS2?
Ghidul explică și modul în care platforma CysNis poate susține organizațiile în organizarea procesului de conformare.
CysNis poate fi utilizată pentru:
- structurarea datelor de identificare și încadrare;
- organizarea notificării și a dosarului DNSC;
- centralizarea evaluării de risc și a justificărilor;
- urmărirea matricei de conformitate;
- monitorizarea planului de implementare;
- colectarea dovezilor;
- gestionarea registrelor operaționale;
- raportarea progresului către management;
- pregătirea pentru audit, control și remediere.
Platforma nu înlocuiește analiza profesională, dar oferă un cadru digital de lucru care ajută organizațiile să păstreze trasabilitatea, statusul și dovezile într-un mod coerent.
Pentru cine este recomandat ghidul?
Ghidul este util pentru:
- organizații care nu știu dacă intră sau nu sub incidența NIS2;
- entități care trebuie să pregătească notificarea către DNSC;
- companii care au început procesul, dar nu au o ordine clară de implementare;
- organizații care vor să creeze un dosar NIS2 auditabil;
- management care trebuie să înțeleagă responsabilitățile directe;
- consultanți, auditori, responsabili IT și responsabili NIS2;
- organizații publice și private din sectoare relevante: transport, sănătate, energie, utilități, furnizori digitali, infrastructuri critice, administrație și servicii esențiale.
De ce să descarci ghidul?
Pentru că oferă o abordare aplicabilă, nu doar teoretică. Ghidul te ajută să înțelegi:
- de unde trebuie început procesul NIS2;
- cum se pregătește notificarea;
- ce livrabile trebuie urmărite;
- ce dovezi sunt necesare;
- ce greșeli trebuie evitate;
- cum se implică managementul;
- cum se structurează dosarul NIS2;
- cum se transformă cerințele în controale, registre și acțiuni;
- cum poate fi folosită platforma CysNis în implementare și monitorizare.
Descarcă ghidul gratuit
Descarcă ghidul Prodefence: „Primii pași în NIS2”
Un document practic pentru organizațiile care vor să înceapă corect procesul de conformare NIS2 în România.
Prin descărcarea ghidului, vei primi un instrument practic de orientare pentru identificare, notificare, evaluare de risc, planificare, implementare, audit și raportare în contextul NIS2/OUG 155/2024.
Ai nevoie de sprijin în implementarea NIS2?
Prodefence oferă servicii profesionale de consultanță pentru organizațiile care trebuie să implementeze cerințele NIS2/OUG 155/2024, inclusiv:
- analiză de încadrare NIS2;
- suport pentru notificarea către DNSC;
- evaluare de risc și evaluare de perturbare;
- dezvoltarea matricei de conformitate;
- plan de implementare;
- politici, proceduri și registre operaționale;
- pregătire pentru audit și control;
- instruire și conștientizare;
- suport prin platforma CysNis;
- servicii de responsabil NIS2 externalizat.
Implementarea NIS2 trebuie să fie documentată, proporțională și demonstrabilă. Prodefence poate sprijini organizația în construirea unui proces real de conformare, adaptat sectorului, dimensiunii, nivelului de risc și obligațiilor aplicabile.
Vrei să afli dacă organizația ta intră sub incidența NIS2 sau ai nevoie de suport în implementare?
Intră pe platforma noastră CysNis, adaugă CUI-ul organizației și află ce trebuie să faci – https://cysnis.ro/incadrare
Ce este NIS2?
Directiva NIS2, cunoscută oficial ca Directiva (UE) 2022/2555, este cadrul european prin care Uniunea Europeană urmărește creșterea nivelului comun de securitate cibernetică la nivelul statelor membre. Aceasta înlocuiește și extinde vechea Directivă NIS, aducând un domeniu de aplicare mai larg, cerințe mai clare pentru organizații și un accent mai puternic pe managementul riscurilor, responsabilitatea conducerii și raportarea incidentelor.
În termeni practici, NIS2 nu este doar o reglementare tehnică. Este un cadru de guvernanță care obligă organizațiile vizate să își înțeleagă riscurile cibernetice, să implementeze măsuri de securitate proporționale și să poată demonstra că aceste măsuri sunt funcționale.
De ce este importantă Directiva NIS2?
NIS2 pornește de la o realitate simplă: atacurile cibernetice nu mai afectează doar departamentele IT. Ele pot întrerupe servicii esențiale, pot afecta lanțuri de aprovizionare, pot genera pierderi financiare și pot produce efecte directe asupra cetățenilor, economiei și siguranței publice.
Prin NIS2, organizațiile din sectoare critice sunt tratate ca parte a unui ecosistem de reziliență digitală. Nu mai este suficient ca o organizație să reacționeze după incident. Este necesar să prevină, să detecteze, să răspundă și să raporteze într-un mod organizat, documentat și verificabil.
De la Directiva europeană la implementarea națională
Directiva NIS2 a fost adoptată la nivel european la 14 decembrie 2022 și a intrat în vigoare la 16 ianuarie 2023. Din acel moment, statele membre au avut obligația de a transpune cerințele directivei în legislația națională.
În România, procesul de transpunere s-a realizat prin OUG nr. 155/2024, act normativ care instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Ulterior, OUG 155/2024 a fost aprobată, cu modificări și completări, prin Legea nr. 124/2025.
Această transpunere creează baza juridică pentru identificarea, notificarea, supravegherea și controlul entităților esențiale și importante din România.
Repere legislative principale pentru NIS2 în România
Pentru organizațiile din România, cadrul NIS2 trebuie înțeles prin raportare la mai multe acte normative și documente relevante:
1. Directiva (UE) 2022/2555
Este actul european care stabilește obiectivele generale privind securitatea cibernetică, domeniile vizate, obligațiile statelor membre și cerințele aplicabile entităților esențiale și importante.
2. OUG nr. 155/2024
Este actul normativ principal prin care România a instituit cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.
3. Legea nr. 124/2025
Aprobă OUG 155/2024 cu modificări și completări, consolidând cadrul de aplicare național. DNSC menționează expres OUG 155/2024 ca fiind aprobată prin Legea nr. 124/2025.
4. Ordinul DNSC nr. 1/2025
Vizează cerințele privind procesul de notificare în vederea înregistrării și metoda de transmitere a informațiilor către autoritatea competentă.
5. Ordinul DNSC nr. 2/2025
Vizează criteriile și pragurile de determinare a gradului de perturbare a unui serviciu, precum și metodologia de evaluare a nivelului de risc al entităților.
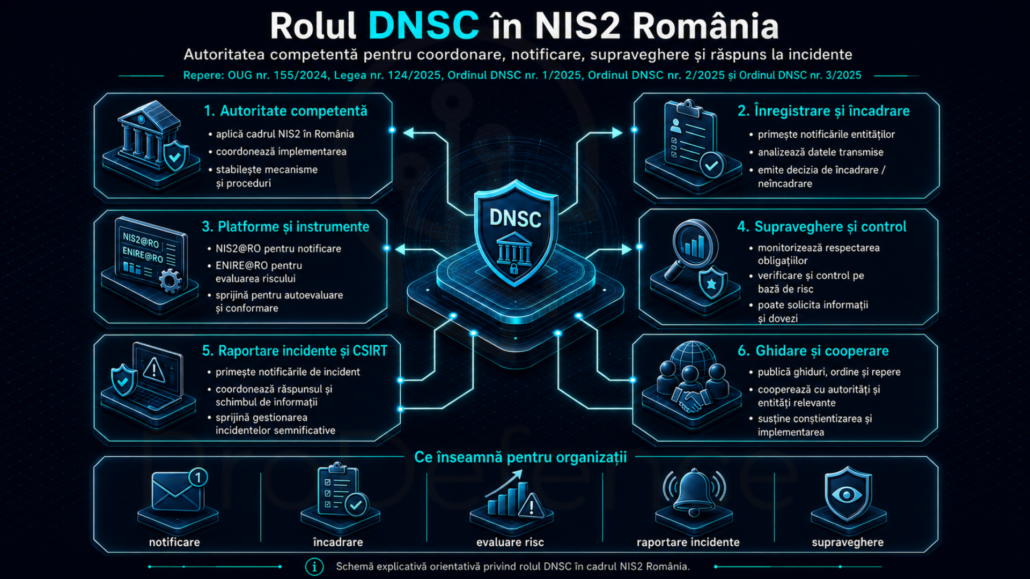
Cine este autoritatea competentă pentru NIS2 în România?
În România, autoritatea competentă pentru aplicarea cadrului NIS2 este Directoratul Național de Securitate Cibernetică – DNSC. Rolul DNSC include coordonarea, notificarea, supravegherea, controlul și cooperarea în domeniul securității cibernetice pentru entitățile aflate sub incidența OUG 155/2024.
Pentru organizații, acest lucru înseamnă că relația cu DNSC devine un element central al procesului de conformare: notificare, transmiterea informațiilor relevante, evaluarea nivelului de risc, raportarea incidentelor și cooperarea în cazul unor solicitări sau verificări.
Ce organizații pot intra sub incidența NIS2?
NIS2 vizează organizații din sectoare considerate critice sau importante pentru funcționarea economiei și societății. În cadrul directivei și al legislației naționale sunt avute în vedere două mari categorii:
Entități esențiale – organizații cu rol critic în sectoare precum energie, transport, sănătate, infrastructuri digitale, administrație publică sau alte domenii de înaltă criticitate.
Entități importante – organizații care activează în sectoare relevante pentru economie și societate, dar care nu se încadrează în categoria entităților esențiale sau care sunt tratate diferit în funcție de dimensiune, sector și impact.
Încadrarea nu trebuie tratată superficial. Ea se stabilește prin analiza sectorului de activitate, a serviciului prestat, a dimensiunii organizației, a rolului în lanțul de furnizare și a criteriilor specifice prevăzute de cadrul legal.

Ce obligații aduce NIS2 pentru organizații?
Pentru organizațiile vizate, NIS2 introduce un set de obligații care trebuie abordate integrat. Printre cele mai importante se numără:
Organizația trebuie să gestioneze riscurile de securitate cibernetică, să implementeze măsuri tehnice, operaționale și organizatorice, să asigure continuitatea activității, să documenteze măsurile aplicate și să raporteze incidentele relevante conform cerințelor legale.
În plus, NIS2 pune accent pe responsabilitatea conducerii. Managementul nu mai poate trata securitatea cibernetică drept o problemă exclusiv tehnică. Deciziile privind bugetul, prioritățile, responsabilitățile interne, aprobarea măsurilor și supravegherea implementării devin componente directe ale conformării.
De ce NIS2 nu trebuie privită doar ca o obligație legală
O abordare minimală, strict formală, poate expune organizația la riscuri semnificative. Conformarea NIS2 nu înseamnă doar completarea unor documente sau bifarea unor cerințe. Înseamnă construirea unui cadru real de securitate, adaptat riscurilor organizației.
O organizație pregătită NIS2 ar trebui să poată răspunde clar la întrebări precum:
Are o imagine clară asupra activelor și serviciilor critice?
Cunoaște riscurile cibernetice relevante?
Are politici, proceduri și responsabilități documentate?
Poate detecta și gestiona un incident?
Poate demonstra măsurile implementate?
Are un proces de raportare internă și externă?
Poate susține un audit sau o verificare?
Dacă răspunsurile sunt neclare, organizația nu are doar o problemă de conformare, ci și o problemă de reziliență operațională.
NIS2 în România: de la conformare la reziliență
Transpunerea NIS2 în România marchează trecerea de la o abordare reactivă la una preventivă și responsabilă. Organizațiile trebuie să își construiască mecanisme interne prin care securitatea cibernetică devine parte din guvernanță, managementul riscurilor și continuitatea operațională.
Pentru multe entități, primul pas corect este verificarea încadrării. Urmează evaluarea nivelului de risc, identificarea cerințelor aplicabile, documentarea măsurilor existente, stabilirea diferențelor față de cerințele legale și construirea unui plan de remediere.
Acesta este și motivul pentru care ghidul Prodefence privind NIS2 România a fost construit ca un instrument explicativ, vizual și practic: pentru a transforma un cadru legislativ complex într-un parcurs mai clar pentru organizațiile vizate.
Concluzie
NIS2 este una dintre cele mai importante reglementări europene în domeniul securității cibernetice. În România, aplicarea sa se bazează pe OUG 155/2024, Legea 124/2025 și actele subsecvente emise de DNSC.
Pentru organizațiile vizate, mesajul este clar: conformarea NIS2 nu trebuie amânată și nu trebuie redusă la o formalitate. Ea presupune evaluare, responsabilitate, documentare, implementare, monitorizare și îmbunătățire continuă.
Într-un mediu digital în care atacurile cibernetice pot afecta servicii, clienți, parteneri și reputația organizației, NIS2 devine un cadru necesar pentru securitate, continuitate și încredere.
Întrebări frecvente despre NIS2 în România
Ce este Directiva NIS2?
Directiva NIS2 este cadrul european privind securitatea cibernetică a rețelelor și sistemelor informatice, aplicabil organizațiilor din sectoare critice și importante.
Cum a fost transpusă NIS2 în România?
În România, Directiva NIS2 a fost transpusă prin OUG nr. 155/2024, aprobată ulterior cu modificări și completări prin Legea nr. 124/2025.
Cine este autoritatea competentă pentru NIS2 în România?
Autoritatea competentă este Directoratul Național de Securitate Cibernetică – DNSC.
Ce tipuri de entități sunt vizate?
Cadrul NIS2 vizează entități esențiale și entități importante, în funcție de sectorul de activitate, dimensiune, serviciile furnizate și impactul potențial asupra economiei și societății.
Este NIS2 doar o obligație pentru departamentul IT?
Nu. NIS2 implică managementul organizației, responsabilul NIS, echipele tehnice, juridice, operaționale și de conformitate. Este un cadru de guvernanță, nu doar o cerință tehnică.
Directiva NIS2 aduce un nivel crescut de responsabilitate pentru organizațiile care operează în sectoare critice sau importante. Pentru multe entități, provocarea nu este doar înțelegerea cerințelor legale, ci transformarea acestora într-un proces clar, documentat și sustenabil de securitate cibernetică.
Implementarea NIS2 nu trebuie privită ca o simplă obligație administrativă sau ca un exercițiu formal de conformare. Scopul real este consolidarea organizației: identificarea riscurilor, definirea măsurilor tehnice și organizaționale, monitorizarea progresului și pregătirea capacității de răspuns în cazul unui incident cibernetic.
În acest context, CysNIS oferă o abordare practică și structurată pentru organizațiile care trebuie să parcurgă procesul de conformare NIS2 în România.
Claritate, structură și control în implementarea NIS2 România
Platforma sprijină organizațiile în etape esențiale:
✅ Încadrare și evaluare – identificarea aplicabilității NIS2 și evaluarea nivelului inițial de pregătire.
✅ Gestionarea riscurilor – registru de riscuri, prioritizarea măsurilor și utilizarea instrumentelor de evaluare relevante.
✅ Implementare și monitorizare – plan de implementare, tracking al măsurilor și dashboard de conformitate.
✅ Guvernanță și documentare – politici, proceduri, checklist-uri, audit și documentație aliniată cerințelor.
✅ Raportare și suport – sprijin pentru raportarea incidentelor, ghiduri, instrumente și resurse operaționale.
CysNIS transformă conformarea NIS2 dintr-un proces dificil de urmărit într-un parcurs clar, structurat și ușor de monitorizat. Organizațiile pot vedea unde se află, ce măsuri trebuie implementate, ce riscuri trebuie tratate și ce documente sunt necesare pentru a susține procesul de conformare.
Pentru management, platforma oferă vizibilitate și control.
Pentru responsabilii tehnici, oferă structură și prioritizare.
Pentru organizație, oferă un cadru coerent de consolidare a securității cibernetice.
NIS2 nu este doar despre conformare. Este despre securitate, continuitate și reziliență operațională.
Prin CysNIS, Prodefence oferă suport practic pentru organizațiile care vor să abordeze implementarea NIS2 într-un mod profesionist, controlat și sustenabil.
CysNIS – Platformă de suport pentru conformitate NIS2 în România.
www.cysnis.ro
Prodefence – Security. Compliance. Resilience.
www.prodefence.ro
CysNIS #Prodefence #NIS2 #SecuritateCibernetica #Conformitate #CyberSecurity #RezilientaCibernetica #RiskManagement #GuvernantaCyber #Romania