500.000 de conturi Fortinet VPN expuse: rolul avertizărilor timpurii
Articol publicat în octombrie 2021.
În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai fost un motiv de panică.
Pe scurt
- Vulnerabilitatea era publică de mult timp și fusese exploatată mai întâi de grupuri restrânse, apoi de oricine.
- În februarie–martie 2021, ProDefence a identificat serverele vulnerabile din România și a transmis lista către CERT-RO (astăzi DNSC).
- Erau afectate instituții publice și firme private: distribuitori de echipamente medicale, agenții de turism, telecomunicații, un lanț farmaceutic.
- Lista publicată în septembrie conținea serverele raportate în martie, plus câteva noi.
- Remedierea vulnerabilității nu rezolvă problema serverelor deja compromise.
Cronologie
Februarie 2021: identificarea
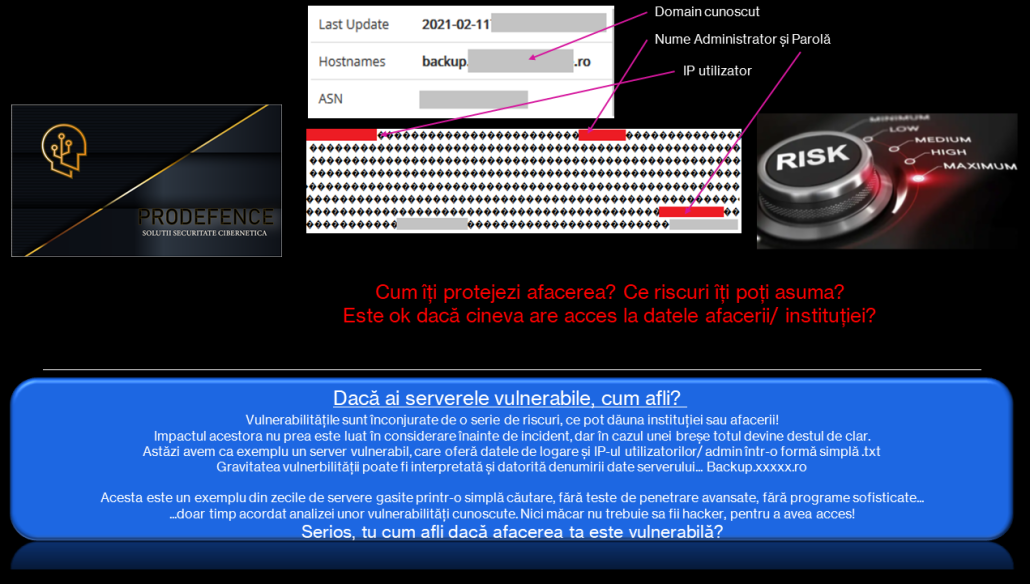
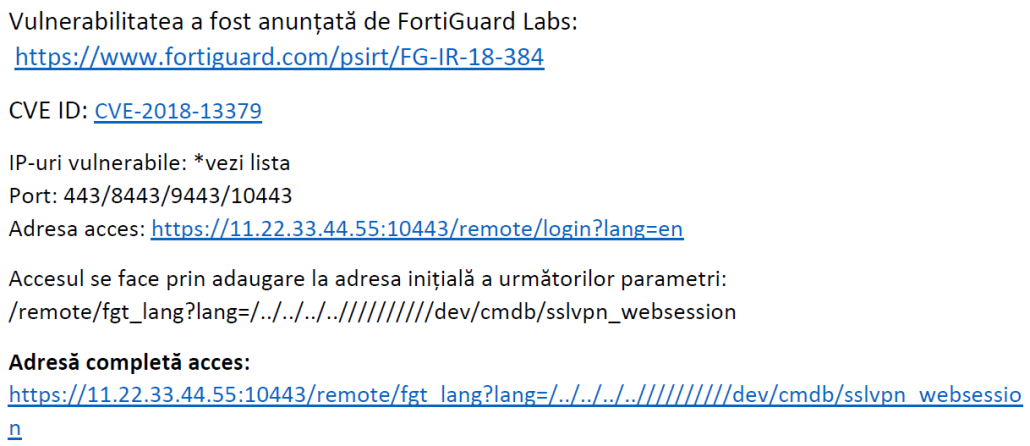
După publicarea vulnerabilității, am testat impactul asupra serverelor VPN și am început analiza infrastructurii din România pentru a găsi serverele expuse. Am publicat și o avertizare discretă pe rețelele sociale.
Martie 2021: avertizarea
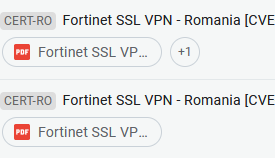
Am centralizat informațiile despre serverele din România care rulau serviciul și le-am trimis Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), devenit ulterior Directoratul Național de Securitate Cibernetică. Echipa de răspuns la incidente a identificat de urgență proprietarii și i-a avertizat că vulnerabilitatea expune datele de autentificare ale utilizatorilor VPN.
Septembrie 2021: publicarea listei
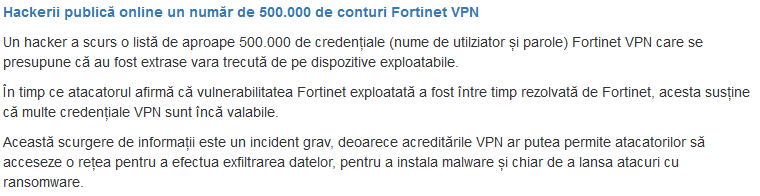
Lista a apărut public și conținea toate serverele vulnerabile de la publicarea vulnerabilității, cu utilizatorii și parolele în clar, organizate pe țări și adrese IP. A fost un moment de panică pentru administratori, echipe IT și centre de securitate, dar nu și pentru cei care se conformaseră în martie.

Problema despre care se vorbește puțin
Toată lumea s-a concentrat pe eliminarea vulnerabilității, dar aproape nimeni nu a discutat despre serverele deja exploatate. Cu ce au fost infectate? Ce comenzi s-au executat? O rețea în care atacatorul a intrat înainte de remediere poate rămâne compromisă și după aplicarea actualizării.
Lecția: comunicare și conformare
Vulnerabilitatea fusese exploatată mult timp, deci administratorii nu puteau preveni primele compromiteri. Puteau însă, din martie 2021, să dea curs avertizării CERT-RO și să evite o nouă compromitere. Cei care s-au conformat atunci nu au avut motive de panică în septembrie.
Astăzi, entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele. ProDefence oferă audit de securitate web și de rețea și are o politică de divulgare responsabilă.
Mulțumim echipei de răspuns la incidente a Directoratului Național de Securitate Cibernetică pentru promptitudinea cu care tratează fiecare avertizare transmisă de ProDefence.