Arhiva tag-ul pentru: dnsc

Evaluarea gradului de perturbare a unui serviciu: criteriile oficiale pentru încadrarea NIS2

Evaluarea gradului de perturbare este procesul prin care o organizație analizează consecințele pe care întreruperea, compromiterea confidențialității sau afectarea modului de funcționare a unui serviciu le-ar putea produce la nivel național.

În România, criteriile și pragurile aplicabile sunt stabilite prin Ordinul directorului Directoratului Național de Securitate Cibernetică nr. 2 din 11 august 2025, publicat în Monitorul Oficial nr. 776 din 20 august 2025.

Evaluarea este relevantă pentru organizațiile care furnizează servicii încadrate în anexele nr. 1 și nr. 2 ale OUG nr. 155/2024 și care nu au fost deja calificate drept entități esențiale sau importante în baza celorlalte criterii prevăzute de lege.

Ce reprezintă perturbarea unui serviciu?

Potrivit Ordinului DNSC nr. 2/2025, perturbarea unui serviciu poate consta în:

  • întreruperea serviciului;
  • afectarea confidențialității serviciului;
  • afectarea modului de funcționare a serviciului.

Prin urmare, evaluarea nu trebuie limitată la scenariul în care serviciul devine complet indisponibil.

Pot fi relevante și situații în care serviciul continuă să funcționeze, dar:

  • datele sunt accesate sau divulgate neautorizat;
  • rezultatele produse de sistem sunt alterate;
  • serviciul funcționează într-un mod degradat;
  • procesele dependente sunt executate incorect;
  • integritatea sau autenticitatea informațiilor este compromisă;
  • beneficiarii nu mai pot utiliza serviciul în condiții normale.

Cine trebuie să realizeze evaluarea gradului de perturbare?

Conform art. 1 din Ordinul DNSC nr. 2/2025, evaluarea este realizată de entitățile care nu au fost deja calificate drept entități esențiale sau importante în baza criteriilor expres enumerate de OUG nr. 155/2024.

Sunt vizate, în principal, entitățile care:

  • furnizează servicii încadrate în anexele nr. 1 sau nr. 2;
  • nu au fost deja încadrate în baza dimensiunii sau a unui criteriu special;
  • trebuie să stabilească dacă perturbarea serviciului atinge pragul mediu sau ridicat;
  • trebuie să completeze informațiile necesare procesului de notificare în vederea înregistrării;
  • trebuie să determine categoria de măsuri de gestionare a riscurilor care le este aplicabilă.

Evaluarea trebuie să acopere toate serviciile furnizate de entitate care se încadrează în anexele nr. 1 și nr. 2 ale OUG nr. 155/2024.

O organizație care activează în mai multe sectoare nu ar trebui să analizeze doar activitatea principală declarată. Fiecare serviciu relevant trebuie identificat și evaluat separat.

Evaluarea gradului de perturbare nu se confundă cu evaluarea nivelului de risc

Ordinul DNSC nr. 2/2025 reglementează două procese distincte.

1. Evaluarea gradului de perturbare a serviciului

Această evaluare stabilește dacă impactul produs de perturbarea serviciului este:

  • scăzut;
  • mediu;
  • ridicat.

Rezultatul poate influența calificarea organizației drept entitate esențială sau importantă.

2. Evaluarea nivelului de risc al entității

Aceasta este realizată prin mecanismele:

  • NIS2@RO;
  • ENIRE@RO, atunci când platforma este indisponibilă sau când se dorește o preevaluare locală.

Evaluarea nivelului de risc urmărește stabilirea categoriei de măsuri tehnice, operaționale și organizatorice pe care entitatea trebuie să le implementeze.

Cele două evaluări sunt corelate, dar nu sunt identice:

  • gradul de perturbare analizează consecințele afectării serviciului;
  • nivelul de risc analizează riscurile cibernetice în raport cu actorii amenințării, tipurile de atac, dimensiunea entității, impactul și probabilitatea.

Criteriile analizate pentru efectul perturbator

Criteriile și pragurile din anexa nr. 1 la Ordinul DNSC nr. 2/2025 operaționalizează situațiile prevăzute la art. 9 lit. b) și c) din OUG nr. 155/2024.

Analiza se realizează pe șase dimensiuni:

  1. drepturile și libertățile fundamentale;
  2. economia națională;
  3. sănătatea și viața persoanelor;
  4. impactul financiar;
  5. apărarea, ordinea publică și securitatea națională;
  6. impactul transsectorial sau transfrontalier.

Atunci când sunt aplicabile cel puțin două dimensiuni, nivelul general al impactului este determinat de nivelul cel mai ridicat rezultat în urma analizei.

De exemplu, dacă impactul este:

  • scăzut asupra economiei;
  • mediu asupra drepturilor fundamentale;
  • ridicat asupra sănătății;

nivelul relevant al impactului va fi ridicat.

Nivelurile impactului

Impact ridicat

Impactul este ridicat atunci când perturbarea serviciului produce consecințe foarte grave sau catastrofale, la nivel național, asupra:

  • rețelelor și sistemelor informatice;
  • activelor;
  • persoanelor;
  • statului;
  • serviciilor intersectoriale;
  • serviciilor transfrontaliere din Uniunea Europeană.

Impact mediu

Impactul este mediu atunci când perturbarea serviciului produce consecințe grave, la nivel național, asupra acelorași categorii.

Impact scăzut

Impactul este scăzut atunci când consecințele sunt limitate și afectează capacitatea entității de a-și îndeplini misiunea sau obiectivele, dar entitatea își poate îndeplini în continuare funcțiile principale, chiar dacă eficacitatea acestora este redusă semnificativ.

Pragurile oficiale prevăzute de Ordinul DNSC nr. 2/2025

1. Impactul asupra drepturilor și libertăților fundamentale

Impact ridicat

Impactul este ridicat atunci când:

  • sunt afectate datele cu caracter personal ale unui număr mai mare de 1.000.000 de persoane; sau
  • este afectat accesul la servicii publice esențiale pentru cel puțin 115.000 de persoane.

Impact mediu

Impactul este mediu atunci când:

  • sunt afectate datele cu caracter personal ale unui număr mai mare de 200.000 de persoane; sau
  • este afectat accesul la servicii publice esențiale pentru cel puțin 25.000 de persoane.

În analiză trebuie luate în calcul persoanele afectate în mod real sau previzibil, nu doar numărul clienților contractuali direcți.

2. Impactul asupra economiei naționale

Impact ridicat

Impactul este ridicat atunci când perturbarea:

  • provoacă pierderi de peste 0,1% din PIB-ul României;
  • afectează cel puțin 25% din valoarea serviciilor dintr-un sector prevăzut în anexele nr. 1 sau nr. 2;
  • provoacă distrugeri la nivelul unei infrastructuri critice.

Impact mediu

Impactul este mediu atunci când:

  • este afectată furnizarea serviciilor dintr-un sector prevăzut în anexele nr. 1 sau nr. 2;
  • este afectată funcționarea unei infrastructuri critice.

Pentru fundamentarea evaluării pot fi utilizate:

  • valoarea serviciilor furnizate;
  • cota de piață;
  • durata estimată a perturbării;
  • pierderile directe și indirecte;
  • dependențele economice;
  • efectele asupra lanțurilor de aprovizionare;
  • rolul serviciului în funcționarea infrastructurilor critice.

3. Impactul asupra sănătății și vieții persoanelor

Impact ridicat

Impactul este ridicat atunci când perturbarea provoacă:

  • decesul;
  • îmbolnăvirea cronică;
  • infirmitatea a mai mult de 50 de persoane;
  • leziuni traumatice sau afectarea sănătății a mai mult de 115.000 de persoane.

Formularea oficială trebuie interpretată cu atenție: producerea unui deces este suficientă pentru atingerea nivelului ridicat.

Impact mediu

Impactul este mediu atunci când:

  • sunt provocate leziuni traumatice;
  • este afectată sănătatea persoanelor.

Pentru nivelul mediu, textul ordinului nu stabilește un prag numeric minim.

4. Impactul financiar

Impact ridicat

Impactul financiar este ridicat atunci când perturbarea provoacă o pierdere de cel puțin:

  • 2.500 de lei pentru fiecare persoană afectată;
  • asupra unui număr de cel puțin 115.000 de persoane.

Impact mediu

Impactul financiar este mediu atunci când perturbarea provoacă o pierdere de cel puțin:

  • 2.500 de lei pentru fiecare persoană afectată;
  • asupra unui număr de cel puțin 25.000 de persoane.

Acest criteriu nu se referă la o pierdere totală de 25.000 sau 115.000 de euro.

Pragul oficial combină:

  • valoarea minimă a pierderii individuale;
  • numărul minim al persoanelor afectate.

5. Impactul asupra apărării, ordinii publice și securității naționale

Impact ridicat

Impactul este ridicat atunci când:

  • este afectată capacitatea statului de a asigura apărarea, ordinea publică sau securitatea națională;
  • este generată incapacitatea statului de a-și îndeplini funcțiile principale;
  • este produs un prejudiciu grav reputației statului;
  • este afectată grav încrederea cetățenilor în stat.

Impact mediu

Impactul este mediu atunci când este afectată capacitatea statului de a asigura activități din sfera:

  • apărării;
  • ordinii publice;
  • securității naționale;

iar consecințele pot fi grave pentru siguranța persoanelor sau a proprietății private.

6. Impactul transsectorial sau transfrontalier

Impact ridicat

Impactul este ridicat atunci când:

  • sunt afectate cel puțin două sectoare;
  • este afectat cel puțin 20% din volumul serviciilor esențiale din minimum un sector;

sau atunci când obligațiile României rezultate din dreptul internațional și din cadre multilaterale nu mai pot fi îndeplinite.

Impact mediu

Impactul este mediu atunci când:

  • sunt afectate cel puțin două sectoare;
  • este afectat cel puțin 5% din volumul serviciilor esențiale din minimum un sector;

sau atunci când este afectată capacitatea României de a-și îndeplini obligațiile internaționale.

Evaluarea trebuie să urmărească efectele reale în cascadă, inclusiv dependențele dintre:

  • energie și telecomunicații;
  • sănătate și alimentarea cu apă;
  • servicii TIC și administrație publică;
  • transport și infrastructură digitală;
  • sector financiar și furnizori tehnologici;
  • producție și lanțuri de aprovizionare.

Cum influențează impactul clasificarea entității?

Articolul 2 alin. (4) din criteriile aprobate prin Ordinul DNSC nr. 2/2025 stabilește următoarea logică.

Entitate esențială

O entitate dintr-un sector prevăzut în anexa nr. 1 la OUG nr. 155/2024 este entitate esențială atunci când:

  • nu a fost deja identificată drept entitate esențială prin celelalte criterii legale;
  • atinge sau depășește pragul ridicat al impactului generat de perturbarea serviciului.

Entitate importantă

O entitate dintr-un sector prevăzut în anexa nr. 1 sau anexa nr. 2 este entitate importantă atunci când:

  • nu a fost deja identificată drept entitate importantă prin celelalte criterii;
  • nu a fost clasificată drept entitate esențială;
  • atinge sau depășește pragul mediu al impactului.

Prin urmare:

SectorImpact scăzutImpact mediuImpact ridicat
Anexa nr. 1Nu conduce singur la încadrare prin acest criteriuEntitate importantăEntitate esențială
Anexa nr. 2Nu conduce singur la încadrare prin acest criteriuEntitate importantăEntitate importantă

Pentru serviciile din anexa nr. 2, atingerea pragului ridicat nu transformă automat organizația în entitate esențială. Clasificarea rămâne, în baza acestui criteriu, cea de entitate importantă.

Situația furnizorului unic

Criteriul furnizorului unic este tratat distinct de evaluarea pragurilor de impact.

Potrivit Ordinului DNSC nr. 2/2025:

  • o entitate care este unicul furnizor în România al unui serviciu din anexa nr. 1 este entitate esențială, dacă nu a fost deja identificată astfel;
  • o entitate care este unicul furnizor în România al unui serviciu din anexa nr. 2 este entitate importantă, dacă nu a fost deja identificată astfel.

Prin urmare, furnizorul unic nu trebuie introdus într-un calcul general de tip Scăzut–Mediu–Ridicat.

Este un criteriu juridic distinct, care poate determina direct clasificarea entității.

Ce date trebuie pregătite pentru evaluare?

Evaluarea trebuie bazată pe informații verificabile și documentate.

Organizația ar trebui să pregătească:

  • lista completă a serviciilor din anexele nr. 1 și nr. 2;
  • descrierea funcțională a fiecărui serviciu;
  • numărul utilizatorilor direcți și indirecți;
  • numărul persoanelor ale căror date pot fi afectate;
  • beneficiarii publici și privați;
  • aria geografică deservită;
  • sectoarele dependente;
  • serviciile esențiale susținute;
  • alternativele disponibile;
  • durata maximă tolerabilă a întreruperii;
  • capacitatea de substituire a serviciului;
  • efectele asupra sănătății și siguranței;
  • valoarea pierderilor individuale și agregate;
  • impactul asupra infrastructurilor critice;
  • efectele transfrontaliere;
  • scenariile de indisponibilitate;
  • scenariile de compromitere a confidențialității;
  • scenariile de funcționare incorectă;
  • documentele justificative și sursele datelor.

Evaluarea nivelului de risc prin NIS2@RO și ENIRE@RO

După înregistrarea entității, Ordinul DNSC nr. 2/2025 prevede utilizarea a două mecanisme:

  • Platforma NIS2@RO;
  • Instrumentul ENIRE@RO.

Acestea sunt utilizate pentru stabilirea nivelului de risc al entității și a categoriei măsurilor de securitate aplicabile.

Evaluarea ia în considerare cinci tipologii de actori:

  1. teroriști;
  2. activiști motivați ideologic;
  3. competitori ostili;
  4. infractori cibernetici;
  5. actori statali.

Pentru fiecare actor sunt analizate cinci categorii de atacuri:

  • sabotaj sau perturbarea furnizării serviciului;
  • furt de informații sau spionaj;
  • atacuri specifice criminalității cibernetice;
  • hacktivism sau vandalism cibernetic;
  • atacuri care vizează sau afectează imaginea entității.

Formula de calcul a riscului

Pentru fiecare combinație actor–categorie de atac, valoarea riscului este calculată prin înmulțirea următorilor parametri:

Dimensiunea entității × Natura atacului × Impact × Probabilitate

Valorile prevăzute de metodologie sunt:

Dimensiunea entității

  • întreprindere mică sau microîntreprindere: 1;
  • întreprindere mijlocie: 2;
  • întreprindere mare: 3.

Pentru administrația publică:

  • până la 49 de angajați: 1;
  • între 50 și 249 de angajați: 2;
  • minimum 250 de angajați: 3.

Natura atacului

  • atac global: 1;
  • atac țintit: 2.

Impact

  • scăzut: 0;
  • mediu: 5;
  • ridicat: 10.

Probabilitate

  • scăzută: 0;
  • medie: 0,5;
  • ridicată: 1.

Nivelurile măsurilor de securitate

Scorul general determină categoria de cerințe de securitate cibernetică:

Scor generalNivelul măsurilor
0–99 puncteNivel de bază
100–199 puncteNivel important
200–1.500 puncteNivel esențial

Nivelul măsurilor de securitate nu trebuie confundat cu statutul juridic al entității.

De exemplu, termenii „important” și „esențial” pot apărea în două contexte:

  • entitate importantă sau entitate esențială;
  • nivel important sau nivel esențial al măsurilor de securitate.

Acestea sunt concepte corelate, dar distincte.

Entități exceptate de la evaluarea nivelului de risc

Ordinul prevede că anumite categorii nu realizează evaluarea nivelului de risc conform metodologiei ENIRE@RO.

Printre acestea se află:

  • entitățile din sectorul bancar;
  • furnizorii digitali din anexa nr. 2;
  • anumite infrastructuri ale pieței financiare cărora li se aplică DORA;
  • anumite entități din infrastructura digitală cărora li se aplică Regulamentul de punere în aplicare (UE) 2024/2690.

Aceste entități aplică cerințele prevăzute de reglementările sectoriale europene corespunzătoare.

Excepția privește evaluarea nivelului de risc din metodologia Ordinului nr. 2/2025 și trebuie analizată distinct față de celelalte obligații NIS2.

Când se recalculează scorul general al entității?

Conform Ordinului DNSC nr. 2/2025, entitățile își recalculează scorul general:

  • o dată la 3 ani;
  • ori de câte ori este depășit pragul ridicat al impactului produs de perturbarea serviciului.

Excepția se aplică atunci când entitatea implementează deja cel mai înalt nivel de măsuri de securitate cibernetică.

Entitățile pot recalcula scorul și atunci când impactul scade sub pragul aferent sectorului.

Prin urmare, Ordinul nu instituie o obligație generală de recalculare anuală.

Ce se întâmplă dacă NIS2@RO este indisponibilă?

În cazul indisponibilității Platformei NIS2@RO poate fi utilizat instrumentul ENIRE@RO, descărcat și folosit local.

După restabilirea platformei, entitatea trebuie să:

  • completeze și să încarce raportul;
  • transmită documentele justificative, după caz;
  • finalizeze încărcarea într-un termen de maximum 20 de zile de la disponibilizarea platformei.

DNSC validează și confirmă acțiunile în termenul prevăzut de metodologie.

Greșeli frecvente

„Suntem sub pragul de 50 de angajați, deci NIS2 nu se aplică”

Greșit. O entitate mică poate fi clasificată pe baza efectului perturbator, a caracterului de furnizor unic sau a altor criterii speciale.

Aplicarea pragurilor asupra unui singur serviciu ales arbitrar

Entitatea trebuie să analizeze toate serviciile furnizate care se încadrează în anexele nr. 1 și nr. 2.

Confundarea evaluării perturbării cu ENIRE@RO

Evaluarea gradului de perturbare poate influența încadrarea juridică.

ENIRE@RO stabilește nivelul de risc și categoria măsurilor de securitate.

Utilizarea unui calcul „MAX” pentru lit. a), b), c) și d)

Ordinul nu prevede un asemenea algoritm general.

Criteriul furnizorului unic și importanța specifică trebuie analizate distinct, în conformitate cu OUG nr. 155/2024 și procesul de notificare.

Pragurile Scăzut–Mediu–Ridicat aprobate prin anexa nr. 1 la Ordinul nr. 2/2025 se aplică impactului prevăzut la art. 9 lit. b) și c).

Calcularea greșită a impactului financiar

Pragul nu reprezintă o pierdere totală de 25.000 sau 115.000 de euro.

Este necesară o pierdere de minimum 2.500 de lei asupra a minimum 25.000 sau 115.000 de persoane.

Considerarea impactului ridicat din anexa nr. 2 drept temei automat pentru entitate esențială

Doar entitățile din anexa nr. 1 pot deveni entități esențiale prin atingerea pragului ridicat al impactului.

Pentru anexa nr. 2, clasificarea rezultată din acest criteriu este cea de entitate importantă.

Lipsa justificărilor

Datele introduse trebuie susținute prin:

  • surse interne;
  • evidențe contractuale;
  • date operaționale;
  • statistici;
  • estimări documentate;
  • analize tehnice;
  • scenarii de continuitate;
  • documente justificative.

Exemplu: furnizor regional de apă potabilă

Un operator deservește 180.000 de persoane și furnizează apă către spitale, autorități locale și operatori economici.

Numărul utilizatorilor nu atinge singur pragul de 1.000.000 de persoane pentru afectarea datelor și nici pragul de 115.000 nu trebuie aplicat automat oricărei întreruperi.

Trebuie stabilit concret dacă perturbarea:

  • afectează accesul la un serviciu public esențial;
  • produce leziuni sau afectează sănătatea;
  • afectează cel puțin două sectoare;
  • afectează minimum 20% din volumul serviciilor esențiale dintr-un sector;
  • compromite funcționarea unei infrastructuri critice.

Dacă cel puțin una dintre dimensiunile aplicabile atinge nivelul ridicat, iar serviciul aparține anexei nr. 1, entitatea poate fi clasificată drept entitate esențială.

Exemplu: furnizor TIC pentru instituții financiare

O companie cu 25 de angajați furnizează o platformă utilizată de mai multe instituții financiare.

Dimensiunea redusă nu exclude încadrarea.

Evaluarea trebuie să stabilească:

  • dacă serviciul aparține unei categorii prevăzute în anexe;
  • dacă furnizorul este unic în România;
  • câte servicii și sectoare sunt afectate;
  • câte persoane ar suporta pierderi de minimum 2.500 de lei;
  • dacă perturbarea afectează infrastructuri financiare sau funcții esențiale;
  • dacă sunt îndeplinite pragurile transsectoriale.

Afirmația că blocarea unui anumit număr de tranzacții conduce automat la impact ridicat nu este suficientă. Concluzia trebuie raportată la pragurile exprese din ordin.

Cum sprijină CysNis procesul de evaluare

Modulul dedicat din platforma CysNis poate organiza procesul în conformitate cu structura oficială:

  • inventarierea serviciilor din anexele nr. 1 și nr. 2;
  • evaluarea fiecărei dimensiuni de impact;
  • aplicarea pragurilor oficiale;
  • identificarea nivelului maxim aplicabil;
  • analiza separată a furnizorului unic;
  • corelarea rezultatului cu anexa sectorială;
  • centralizarea justificărilor;
  • păstrarea dovezilor;
  • generarea raportului intern;
  • pregătirea informațiilor necesare notificării;
  • integrarea cu evaluarea ENIRE@RO;
  • păstrarea istoricului și a versiunilor.

Rezultatul generat automat trebuie verificat de persoane care cunosc:

  • activitatea organizației;
  • infrastructura tehnologică;
  • serviciile furnizate;
  • dependențele operaționale;
  • cadrul juridic aplicabil.

Platforma sprijină procesul, dar responsabilitatea privind exactitatea informațiilor și asumarea evaluării aparține entității.

Concluzie

Evaluarea gradului de perturbare nu este o simplă formalitate administrativă.

Aceasta poate determina dacă o organizație care nu a fost deja încadrată prin criteriile generale devine:

  • entitate importantă;
  • entitate esențială;
  • sau rămâne în afara încadrării bazate pe efectul perturbator.

Pentru realizarea corectă a evaluării, organizația trebuie să:

  1. identifice toate serviciile relevante din anexele nr. 1 și nr. 2;
  2. analizeze întreruperea, compromiterea confidențialității și afectarea funcționării;
  3. aplice pragurile oficiale pentru cele șase dimensiuni;
  4. păstreze nivelul cel mai ridicat dintre dimensiunile aplicabile;
  5. coreleze rezultatul cu anexa sectorială;
  6. analizeze separat criteriul furnizorului unic și celelalte criterii legale;
  7. documenteze toate datele și ipotezele;
  8. utilizeze ulterior NIS2@RO sau ENIRE@RO pentru evaluarea nivelului de risc.

O evaluare corectă oferă conducerii o bază juridică și tehnică defensabilă pentru încadrarea NIS2, notificarea DNSC și stabilirea măsurilor de securitate cibernetică aplicabile.

ProDefence oferă servicii de verificare a încadrării NIS2, evaluare a gradului de perturbare, analiză ENIRE@RO, pregătire a notificării DNSC și implementare a măsurilor tehnice, operaționale și organizatorice.

Întrebări frecvente

Ce înseamnă perturbarea unui serviciu?

Perturbarea include întreruperea serviciului, afectarea confidențialității sau afectarea modului său de funcționare.

Evaluarea se aplică tuturor entităților?

Nu. Ordinul vizează entitățile care nu au fost deja calificate drept esențiale sau importante în baza criteriilor legale enumerate și care furnizează servicii din anexele nr. 1 și nr. 2.

Care sunt nivelurile impactului?

Impactul poate fi scăzut, mediu sau ridicat.

Cum se stabilește nivelul general?

Atunci când sunt aplicabile cel puțin două dimensiuni, se utilizează nivelul cel mai ridicat rezultat.

O entitate din anexa nr. 2 poate deveni esențială prin impact ridicat?

Nu în baza criteriului privind gradul de perturbare. Entitatea din anexa nr. 2 care atinge cel puțin pragul mediu este clasificată drept entitate importantă.

Ce se întâmplă dacă o entitate din anexa nr. 1 atinge pragul ridicat?

Aceasta este clasificată drept entitate esențială, dacă nu a fost deja identificată astfel în baza altui criteriu.

ENIRE@RO stabilește dacă organizația intră sub NIS2?

Nu. ENIRE@RO este utilizat pentru evaluarea nivelului de risc și stabilirea categoriei măsurilor de securitate aplicabile entităților înregistrate.

Cât de des se recalculează scorul ENIRE@RO?

Scorul general se recalculează o dată la trei ani și ori de câte ori este depășit pragul ridicat al impactului, cu excepțiile prevăzute de ordin.

Care sunt nivelurile măsurilor de securitate?

Nivel de bază pentru 0–99 puncte, nivel important pentru 100–199 de puncte și nivel esențial pentru 200–1.500 de puncte.

Evaluarea trebuie justificată?

Da. Datele și valorile utilizate trebuie fundamentate, iar modificarea valorilor sectoriale predefinite trebuie motivată temeinic și transmisă DNSC pentru validare, atunci când este cazul.

Primăriile nu intră automat sub incidența NIS2 doar pentru că sunt autorități publice. Totuși, faptul că aparțin administrației publice locale nu înseamnă că pot exclude aplicabilitatea OUG nr. 155/2024 fără o analiză documentată.

Încadrarea trebuie verificată în funcție de serviciile furnizate sau administrate, operatorii implicați, sistemele informatice care susțin aceste servicii și efectele pe care o perturbare le-ar putea produce asupra cetățenilor, sănătății, siguranței publice, economiei ori altor servicii critice.

Pentru a sprijini autoritățile locale în realizarea acestei evaluări, Prodefence, împreună cu platforma CysNis, publică „Ghidul practic pentru verificarea încadrării primăriilor în NIS2” — un document operațional care explică pas cu pas cum trebuie analizată aplicabilitatea cadrului național NIS2.

Primăriile intră automat sub NIS2?

Nu.

În cadrul sectorului „Administrație publică” din Anexa nr. 1 la OUG nr. 155/2024 sunt vizate entitățile administrației publice centrale, în condițiile prevăzute de actul normativ. Primăriile sunt autorități ale administrației publice locale și, prin urmare, nu sunt încadrate automat în NIS2 exclusiv în baza statutului lor administrativ.

Această concluzie nu încheie însă analiza.

OUG nr. 155/2024 transpune în România Directiva NIS2 și stabilește domeniul de aplicare în funcție de mai multe elemente: sectorul de activitate, tipul entității, serviciile furnizate, dimensiunea organizației și anumite criterii speciale de impact sau importanță.

Prin urmare, întrebarea corectă nu este doar:

„Primăria este administrație publică centrală sau regională?”

Întrebarea completă este:

„Primăria, un serviciu intern sau un operator local furnizează, operează ori susține un serviciu care se regăsește în anexele OUG nr. 155/2024?”

Aceasta este și regula centrală pe care se bazează ghidul elaborat de Prodefence.

De ce este necesară o analiză separată pentru fiecare primărie?

Structura și atribuțiile autorităților locale diferă semnificativ.

Unele primării îndeplinesc predominant funcții administrative, precum:

  • taxe și impozite locale;
  • registratură și gestionarea documentelor;
  • urbanism și autorizări;
  • evidența patrimoniului;
  • servicii online pentru cetățeni.

Alte primării furnizează direct sau prin structuri aflate în subordine servicii precum:

  • alimentarea cu apă potabilă;
  • colectarea și tratarea apelor uzate;
  • gestionarea deșeurilor;
  • transportul public local;
  • servicii medicale;
  • infrastructură digitală;
  • găzduirea aplicațiilor pentru alte instituții;
  • servicii TIC gestionate pentru alte entități.

În consecință, două primării cu dimensiuni similare pot ajunge la rezultate diferite în urma verificării NIS2.

Una poate avea o neîncadrare documentată, iar cealaltă poate furniza un serviciu dintr-un sector menționat expres în Anexa nr. 1 sau Anexa nr. 2 la OUG nr. 155/2024.

Serviciile care trebuie verificate cu prioritate

Analiza trebuie să pornească de la inventarierea completă a serviciilor publice și operaționale, nu doar de la lista sistemelor IT existente.

Apă potabilă și ape uzate

Apa potabilă și apele uzate sunt sectoare incluse în Anexa nr. 1 la OUG nr. 155/2024.

Dacă primăria furnizează direct un asemenea serviciu, printr-un compartiment intern sau printr-o structură fără personalitate juridică, trebuie analizate:

  • tipul exact de serviciu;
  • populația deservită;
  • sistemele informatice și operaționale utilizate;
  • operatorii și furnizorii de care depinde serviciul;
  • toleranța la indisponibilitate;
  • efectele unei întreruperi;
  • criteriile generale și speciale de încadrare.

Dacă serviciul este furnizat de o societate distinctă juridic, operatorul trebuie analizat separat. Primăria trebuie însă să documenteze relația de subordonare, participare, delegare sau dependență.

Gestionarea deșeurilor

Gestionarea deșeurilor este prevăzută în Anexa nr. 2.

Trebuie stabilit dacă primăria:

  • furnizează efectiv serviciul;
  • îl administrează printr-o structură internă;
  • îl deleagă unui operator;
  • acționează doar ca autoritate contractantă;
  • participă la o asociație de dezvoltare intercomunitară;
  • controlează o societate locală care prestează serviciul.

Simpla responsabilitate administrativă pentru organizarea serviciului nu trebuie confundată automat cu furnizarea efectivă a acestuia.

Transport public local

În cazul transportului public, analiza trebuie să identifice operatorul efectiv, tipul serviciului și corespondentul exact cu tipurile de entități din sectorul transporturilor.

Primăria și operatorul de transport nu trebuie tratate automat ca aceeași entitate.

Infrastructură digitală și servicii TIC

Faptul că o primărie utilizează:

  • servere;
  • servicii cloud;
  • un centru de date;
  • aplicații informatice;
  • o platformă de taxe;
  • e-mail instituțional;
  • un website;
  • o rețea internă,

nu înseamnă că primăria devine automat furnizor de infrastructură digitală sau furnizor de servicii TIC gestionate.

Este relevant dacă primăria furnizează asemenea servicii către alte entități, în condițiile și sub forma prevăzută de anexele OUG nr. 155/2024.

Un exemplu care necesită o analiză aprofundată este cel al unei primării care găzduiește aplicații, administrează infrastructură sau oferă servicii IT pentru mai multe UAT-uri.

Încadrarea se analizează pe entitatea care furnizează efectiv serviciul

Unul dintre cele mai importante aspecte este identificarea furnizorului real.

Serviciul poate fi operat de:

  • aparatul propriu al primăriei;
  • un serviciu public fără personalitate juridică;
  • o instituție subordonată;
  • o societate comercială locală;
  • o regie autonomă;
  • o asociație de dezvoltare intercomunitară;
  • un operator delegat;
  • un furnizor privat.

În cazul unei entități distincte juridic, analiza NIS2 trebuie realizată separat pentru acea entitate.

Primăria trebuie totuși să păstreze o evidență privind:

  • serviciul furnizat;
  • operatorul responsabil;
  • contractul sau actul de delegare;
  • dependențele operaționale;
  • obligațiile de raportare;
  • cerințele de securitate incluse în contract;
  • mecanismele de continuitate;
  • responsabilitățile în cazul unui incident.

Fluxul practic de verificare a încadrării

Ghidul Prodefence propune un proces operațional care poate fi aplicat de comune, orașe, municipii și municipii reședință de județ.

1. Inițierea formală a verificării

Conducerea instituției trebuie să dispună realizarea evaluării printr-o decizie internă.

Verificarea nu trebuie delegată exclusiv departamentului IT. Încadrarea presupune informații juridice, administrative, contractuale, tehnice și operaționale.

Echipa ar trebui să includă, după caz:

  • reprezentantul conducerii;
  • secretarul general;
  • departamentul juridic;
  • IT;
  • achiziții;
  • contabilitate sau buget;
  • responsabilii serviciilor publice;
  • reprezentanții operatorilor sau structurilor subordonate.

2. Colectarea profilului administrativ

Se centralizează cel puțin:

  • denumirea și datele de identificare ale UAT;
  • tipul unității administrativ-teritoriale;
  • populația deservită;
  • numărul de angajați;
  • sediile și punctele de lucru;
  • structurile interne;
  • entitățile cu personalitate juridică distinctă;
  • operatorii delegați;
  • sistemele și aplicațiile informatice;
  • furnizorii IT și tehnologici.

3. Inventarierea serviciilor

Fiecare serviciu trebuie analizat separat.

Nu este suficientă formularea generică „primăria furnizează servicii publice”. Trebuie stabilit:

  • care este serviciul;
  • cine îl furnizează efectiv;
  • cui îi este furnizat;
  • ce infrastructură îl susține;
  • ce date sunt procesate;
  • de ce furnizori depinde;
  • cât timp poate fi indisponibil;
  • ce impact ar avea perturbarea sa.

4. Maparea la anexele OUG nr. 155/2024

Pentru fiecare serviciu se verifică:

  1. dacă se regăsește într-un sector din Anexa nr. 1;
  2. dacă se regăsește într-un sector din Anexa nr. 2;
  3. dacă tipul exact de entitate corespunde celui prevăzut în anexă;
  4. dacă primăria este furnizorul efectiv;
  5. dacă serviciul este delegat unei entități separate;
  6. dacă sunt aplicabile criteriile speciale prevăzute de art. 9.

Scopul nu este forțarea încadrării, ci stabilirea unei concluzii verificabile și argumentate.

5. Evaluarea efectului perturbator

Atunci când este identificat un serviciu relevant, trebuie analizate consecințele unei perturbări.

Ordinul directorului DNSC nr. 2/2025 reglementează criteriile și pragurile utilizate pentru determinarea gradului de perturbare și metodologia de evaluare a nivelului de risc al entităților.

Evaluarea trebuie să urmărească cel puțin:

  • numărul beneficiarilor afectați;
  • durata estimată a întreruperii;
  • efectele asupra sănătății și vieții persoanelor;
  • impactul asupra siguranței publice;
  • impactul financiar și economic;
  • afectarea drepturilor și libertăților persoanelor;
  • impactul asupra altor instituții și operatori;
  • dependențele intersectoriale;
  • afectarea datelor personale sau operaționale.

Un scenariu de perturbare poate avea ca punct de plecare:

  • un atac ransomware;
  • compromiterea unui cont privilegiat;
  • indisponibilitatea unui furnizor cloud;
  • o avarie a infrastructurii;
  • compromiterea unei aplicații;
  • pierderea conectivității;
  • coruperea sau indisponibilitatea datelor;
  • întreruperea unui serviciu tehnologic externalizat.

6. Utilizarea mecanismelor NIS2@RO

După colectarea și validarea datelor, rezultatul nu trebuie stabilit exclusiv printr-o apreciere informală.

Ordinul directorului DNSC nr. 1/2025 reglementează cerințele procesului de notificare în vederea înregistrării și metodele de transmitere a informațiilor. DNSC pune la dispoziție mecanismele NIS2@RO pentru identificare, calificare și notificare.

Primăria trebuie să păstreze:

  • formularul completat;
  • rezultatul generat;
  • documentele justificative;
  • ipotezele utilizate;
  • capturile sau fișierele exportate;
  • comunicările cu DNSC;
  • răspunsurile la eventualele solicitări de clarificare;
  • decizia conducerii.

Cele patru rezultate posibile ale analizei

1. Neîncadrare documentată

Primăria nu intră automat prin sectorul administrației publice centrale, nu furnizează direct servicii care corespund anexelor și nu sunt incidente criterii speciale relevante.

În acest caz se recomandă:

  • aprobarea unei fișe de neîncadrare;
  • arhivarea dosarului;
  • stabilirea unei date de revizuire;
  • reluarea analizei la apariția unor servicii sau operatori noi;
  • implementarea unor măsuri minime de securitate cibernetică.

2. Posibilă încadrare – clarificare necesară

Există servicii relevante, dar rolul primăriei sau al operatorului nu este suficient de clar.

Exemple:

  • serviciu local de apă furnizat printr-o structură internă;
  • gestionarea directă a deșeurilor;
  • operator subordonat;
  • platformă IT utilizată de mai multe UAT-uri;
  • serviciu TIC furnizat altor instituții;
  • structură fără personalitate juridică.

Este necesară completarea analizei și utilizarea mecanismelor NIS2@RO.

3. Încadrare probabilă

Primăria sau o structură a acesteia furnizează direct un serviciu care corespunde unui sector și unui tip de entitate din anexele OUG nr. 155/2024 ori îndeplinește criterii speciale relevante.

Se pregătesc:

  • notificarea;
  • dosarul justificativ;
  • evaluarea riscurilor;
  • matricea de conformitate;
  • planul de implementare;
  • documentația de securitate;
  • dovezile de aplicare a măsurilor.

4. Operator local potențial încadrabil

Primăria nu este furnizorul direct, dar o societate, instituție sau un serviciu public local poate intra sub incidența NIS2.

Operatorul trebuie să efectueze propria analiză, iar primăria trebuie să clarifice relațiile de guvernanță, responsabilitățile contractuale, raportările și cerințele de securitate.

De ce trebuie documentată și neîncadrarea?

O concluzie de tipul „primăria nu intră sub NIS2” nu este suficientă în lipsa documentelor care demonstrează modul în care a fost obținută.

Dosarul de verificare ar trebui să conțină:

  1. decizia de inițiere și componența echipei;
  2. datele administrative ale UAT;
  3. lista serviciilor publice;
  4. inventarul operatorilor și entităților locale;
  5. inventarul sistemelor IT și al furnizorilor;
  6. maparea serviciilor la anexele OUG nr. 155/2024;
  7. analiza criteriilor art. 9;
  8. scenariile și fișele privind perturbarea;
  9. rezultatele NIS2@RO;
  10. concluzia și aprobarea conducerii;
  11. istoricul revizuirilor.

Primăria trebuie să poată demonstra atât de ce intră, cât și de ce nu intră sub incidența NIS2.

Când trebuie reluată verificarea?

Analiza nu trebuie tratată ca un exercițiu unic.

Este recomandată revizuirea anuală și ori de câte ori apare una dintre următoarele situații:

  • înființarea unui serviciu public nou;
  • preluarea unui serviciu de la un operator;
  • delegarea sau externalizarea unui serviciu;
  • înființarea unei societăți locale;
  • reorganizarea aparatului de specialitate;
  • implementarea unei platforme digitale comune;
  • furnizarea de servicii IT altor instituții;
  • modificarea populației sau ariei deservite;
  • apariția unui incident cibernetic semnificativ;
  • modificarea legislației sau a instrucțiunilor DNSC.

Cadrul legislativ trebuie consultat în forma actualizată. OUG nr. 155/2024 a fost aprobată și modificată prin Legea nr. 124/2025, iar în iulie 2026 a intervenit și Legea nr. 123/2026, care completează art. 36 al ordonanței.

Ce trebuie să facă primăria după confirmarea încadrării?

După stabilirea unei încadrări sau a unei probabilități rezonabile de aplicabilitate, începe etapa de implementare NIS2.

Aceasta include, în principal:

  • notificarea și înregistrarea;
  • stabilirea guvernanței NIS2;
  • desemnarea responsabilităților;
  • evaluarea riscurilor;
  • analiza infrastructurii și a dependențelor;
  • stabilirea măsurilor de securitate;
  • elaborarea politicilor și procedurilor;
  • managementul incidentelor;
  • securitatea lanțului de aprovizionare;
  • continuitatea activității;
  • instruirea conducerii și a personalului;
  • monitorizarea implementării;
  • păstrarea dovezilor;
  • auditul și supravegherea conformității.

Pentru această etapă poate fi utilizat ghidul general „Primii pași în NIS2 România”, împreună cu instrumentele de implementare și monitorizare disponibile în platforma CysNis.

CysNis – suport digital pentru verificarea și implementarea NIS2

CysNis este o platformă dezvoltată de Prodefence pentru susținerea procesului de încadrare, implementare, monitorizare și documentare a cerințelor NIS2.

https://cysnis.ro/despre

https://cysnis.ro/prezentare-platforma

Platforma poate sprijini primăriile și operatorii locali în:

  • centralizarea datelor de identificare;
  • evaluarea preliminară a încadrării;
  • gestionarea informațiilor necesare notificării;
  • analiza efectului perturbator;
  • construirea matricei de conformitate;
  • evaluarea internă;
  • gestionarea registrului de riscuri;
  • planificarea implementării măsurilor;
  • generarea și administrarea documentelor;
  • monitorizarea progresului;
  • supravegherea executivă de către conducere;
  • pregătirea dovezilor pentru audit și control.

CysNis nu înlocuiește mecanismele oficiale DNSC și nici decizia autorității competente. Platforma oferă însă cadrul operațional necesar pentru pregătirea, organizarea și documentarea informațiilor care stau la baza procesului de conformitate.

Suport specializat Prodefence pentru primării și operatorii locali

Prodefence oferă servicii specializate pentru autoritățile publice locale și entitățile aflate în subordinea acestora:

  • verificarea aplicabilității OUG nr. 155/2024;
  • inventarierea și clasificarea serviciilor;
  • maparea serviciilor la Anexele nr. 1 și nr. 2;
  • analiza operatorilor și a relațiilor de delegare;
  • evaluarea efectului perturbator;
  • pregătirea dosarului de încadrare;
  • suport pentru utilizarea mecanismelor NIS2@RO;
  • consultanță pentru notificarea către DNSC;
  • evaluarea inițială a nivelului de conformitate;
  • elaborarea planului de implementare;
  • responsabil NIS2 externalizat;
  • audit tehnic și evaluări de securitate;
  • instruirea conducerii și a personalului.

Descarcă ghidul practic

Ghidul include:

  • interpretarea aplicabilității NIS2 pentru primării;
  • cadrul legal și operațional;
  • fluxul decizional de verificare;
  • pașii practici de analiză;
  • serviciile locale care trebuie verificate;
  • modelul de evaluare a perturbării;
  • checklist de încadrare;
  • structura recomandată a dosarului;
  • model de fișă pentru primărie;
  • model de fișă pentru fiecare serviciu;
  • scenarii practice;
  • măsuri minime recomandate inclusiv în cazul neîncadrării.

Descarcă: Ghid de verificare incadrare NIS2 Primarii

Primăriile nu intră automat sub NIS2 ca administrații publice centrale sau regionale, dar au obligația practică de a verifica și documenta dacă serviciile furnizate, administrate sau operate le pot aduce în domeniul de aplicare al OUG nr. 155/2024.

Încadrarea unei organizații în domeniul de aplicare al NIS2 nu poate fi realizată exclusiv prin verificarea codului CAEN principal.

În practică, numeroase organizații pornesc analiza de la obiectul principal de activitate și trag concluzia că, dacă acel cod nu apare în mod evident asociat unui sector reglementat, organizația nu intră sub incidența cerințelor NIS2.

Această abordare poate conduce la concluzii greșite.

Încadrarea se face în funcție de activitatea efectiv desfășurată

NIS2 și legislația națională de transpunere urmăresc tipul de entitate, serviciile furnizate, rolul acesteia într-un sector relevant și impactul pe care întreruperea activității îl poate produce.

Prin urmare, analiza trebuie să pornească de la activitatea efectivă a organizației, nu doar de la formularea înscrisă în certificatul constatator sau de la codul CAEN principal.

O organizație poate avea un cod CAEN aparent nerelevant, dar poate desfășura activități secundare, conexe sau autorizate care intră în mod direct într-un sector vizat de NIS2.

De asemenea, poate furniza servicii esențiale unor operatori din energie, transport, sănătate, infrastructură digitală, administrație publică, servicii financiare sau altor domenii cu importanță critică.

Activitatea critică nu înseamnă automat încadrare juridică

Este necesară o distincție între importanța economică sau operațională a unei organizații și încadrarea sa juridică efectivă.

O societate poate construi, întreține, proiecta sau furniza echipamente pentru o infrastructură critică fără să fie, în mod automat, operatorul serviciului reglementat.

De exemplu, trebuie diferențiat între:

  • organizația care proiectează sau construiește infrastructura;
  • organizația care operează infrastructura;
  • organizația care furnizează serviciul către utilizatori;
  • organizația care desfășoară activități autorizate sau licențiate;
  • subcontractantul care prestează servicii pentru un operator reglementat.

Această diferență este esențială deoarece NIS2 nu se aplică automat tuturor furnizorilor, constructorilor, consultanților sau prestatorilor care lucrează pentru o entitate esențială sau importantă.

În același timp, anumite organizații pot intra în domeniul de aplicare prin natura activității lor proprii, prin serviciile furnizate sau prin importanța sistemică pe care o au.

Ce trebuie analizat în mod concret

O evaluare corectă a încadrării trebuie să ia în considerare cel puțin următoarele elemente:

1. Activitățile efectiv desfășurate

Trebuie identificate toate activitățile reale ale organizației, inclusiv cele secundare, auxiliare sau desfășurate în baza unor contracte speciale.

Nu este suficientă verificarea obiectului principal de activitate.

2. Serviciile furnizate

Trebuie stabilit dacă organizația furnizează un serviciu care se încadrează într-un sector sau subsector reglementat.

Este important de analizat cine sunt beneficiarii, ce tip de serviciu primesc și ce rol are acel serviciu în funcționarea activității lor.

3. Licențele, autorizațiile și acreditările

În anumite sectoare, existența unei licențe sau autorizații poate reprezenta un indicator important pentru încadrare.

Trebuie verificate licențele active, domeniul lor de aplicare și activitățile pentru care au fost emise.

4. Rolul organizației în lanțul de furnizare

O organizație poate avea un rol limitat de furnizor obișnuit sau poate reprezenta un prestator esențial, dificil de înlocuit.

Trebuie analizat dacă întreruperea serviciilor sale ar afecta doar un client sau ar produce efecte asupra unui număr mai mare de operatori, utilizatori sau servicii esențiale.

5. Gradul de dependență al beneficiarilor

Dacă beneficiarii depind în mod direct de serviciile organizației pentru continuitatea activității lor, acest aspect poate deveni relevant în analiza efectului perturbator.

Dependența trebuie evaluată din punct de vedere operațional, tehnic și contractual.

6. Dimensiunea organizației

Numărul de angajați, cifra de afaceri, activele și relațiile de control sau afiliere pot influența încadrarea.

Analiza dimensiunii trebuie realizată corect, inclusiv prin raportare la întreprinderi partenere sau legate, atunci când legislația aplicabilă impune acest lucru.

7. Importanța națională sau regională

O organizație poate avea o importanță deosebită chiar dacă nu se încadrează în mod evident printr-un cod de activitate.

Poziția pe piață, numărul de beneficiari, caracterul unic al serviciului și dificultatea înlocuirii pot fi relevante.

8. Efectul perturbator

Trebuie analizat ce s-ar întâmpla dacă serviciul furnizat de organizație ar fi indisponibil.

Pot fi relevante consecințe precum:

  • întreruperea unui serviciu esențial;
  • afectarea siguranței publice;
  • pierderi economice semnificative;
  • afectarea sănătății populației;
  • perturbarea activității unor autorități;
  • afectarea infrastructurilor digitale;
  • blocarea unor lanțuri de aprovizionare;
  • impactul asupra altor sectoare critice.

Codul CAEN este doar un punct de plecare

Codul CAEN poate fi util pentru orientarea inițială, dar nu trebuie tratat ca un criteriu exclusiv.

Acesta descrie o activitate economică declarată, dar nu reflectă întotdeauna în mod complet:

  • toate activitățile organizației;
  • serviciile efectiv furnizate;
  • licențele deținute;
  • rolul în infrastructuri sau servicii esențiale;
  • dependențele operaționale;
  • importanța sistemică;
  • efectul perturbator al întreruperii activității.

Prin urmare, o concluzie bazată doar pe codul CAEN poate fi incompletă.

Furnizorii unei entități NIS2 nu devin automat entități NIS2

Un alt aspect frecvent interpretat greșit este relația dintre entitățile reglementate și furnizorii acestora.

Faptul că o organizație prestează servicii pentru o entitate esențială sau importantă nu determină automat propria sa încadrare sub NIS2.

Totuși, organizația poate fi supusă indirect unor cerințe contractuale mai stricte privind securitatea cibernetică, continuitatea, raportarea incidentelor, controlul accesului, protecția datelor și managementul riscurilor.

Entitățile reglementate trebuie să își gestioneze riscurile aferente lanțului de aprovizionare, iar acest lucru poate conduce la extinderea cerințelor de securitate către furnizori și subcontractanți.

În consecință, chiar și o organizație care nu intră direct sub NIS2 poate fi obligată contractual să respecte anumite standarde și măsuri de securitate.

Încadrarea directă și relevanța indirectă

În analiza unei organizații trebuie diferențiate două situații:

Încadrare directă

Organizația îndeplinește criteriile legale privind sectorul, tipul entității, dimensiunea sau identificarea individuală și devine entitate esențială sau importantă.

În această situație, obligațiile NIS2 îi sunt direct aplicabile.

Relevanță indirectă

Organizația nu este ea însăși entitate NIS2, dar furnizează produse sau servicii unor entități reglementate.

În acest caz, poate fi supusă cerințelor de securitate prin contracte, proceduri de achiziție, audituri de furnizor, acorduri privind nivelul serviciilor sau cerințe de continuitate.

Cele două situații nu trebuie confundate.

Identificarea individuală

În anumite cazuri, o organizație poate fi considerată relevantă chiar dacă nu rezultă o încadrare evidentă dintr-o analiză standard.

Pot fi avute în vedere elemente precum:

  • caracterul unic al serviciului;
  • imposibilitatea înlocuirii rapide;
  • importanța pentru siguranța publică;
  • riscul sistemic;
  • dependența altor sectoare;
  • impactul național sau regional;
  • consecințele majore ale întreruperii activității.

Astfel, analiza nu trebuie să se limiteze la o verificare formală.

Riscurile unei încadrări greșite

O organizație care se consideră în mod eronat în afara domeniului de aplicare poate întârzia implementarea măsurilor obligatorii.

Consecințele pot include:

  • nerespectarea obligațiilor de notificare;
  • lipsa măsurilor adecvate de management al riscurilor;
  • lipsa responsabilității clare la nivel de conducere;
  • nepregătirea pentru raportarea incidentelor;
  • lipsa documentației și a dovezilor de conformitate;
  • dificultăți în relația cu autoritățile;
  • sancțiuni;
  • răspundere managerială;
  • pierderea unor contracte sau oportunități comerciale.

În sens invers, o încadrare nejustificată poate conduce la costuri inutile, birocratizare și implementarea unor obligații care nu sunt aplicabile în mod direct.

Cum trebuie realizată analiza

O analiză profesionistă de încadrare ar trebui să includă:

  1. identificarea tuturor activităților organizației;
  2. verificarea activităților principale și secundare;
  3. analiza serviciilor și produselor furnizate;
  4. verificarea licențelor și autorizațiilor;
  5. analiza beneficiarilor și a contractelor relevante;
  6. evaluarea dimensiunii întreprinderii;
  7. verificarea relațiilor cu întreprinderi partenere sau legate;
  8. analiza rolului în lanțul de aprovizionare;
  9. evaluarea efectului perturbator;
  10. documentarea concluziei și a argumentelor;
  11. revizuirea periodică a încadrării.

Analiza trebuie actualizată atunci când apar modificări privind activitățile, dimensiunea, structura grupului, licențele, contractele sau serviciile furnizate.

Încadrarea sub NIS2 nu reprezintă un exercițiu formal bazat exclusiv pe codul CAEN

Este necesară o analiză juridică, operațională și tehnică a organizației.

Trebuie înțelese activitățile efectiv desfășurate, serviciile furnizate, rolul în sector, dimensiunea, licențele, dependențele și efectele unei eventuale întreruperi.

Încadrarea corectă poate fi stabilită doar prin corelarea tuturor acestor elemente.

În practică, întrebarea relevantă nu este doar:

„Ce cod CAEN are organizația?”

Ci mai ales:

„Ce servicii furnizează în realitate, cui le furnizează, în ce condiții și ce impact ar produce indisponibilitatea lor?”


Criteriile de încadrare, explicate pas cu pas, se găsesc pe pagina Verificare încadrare NIS2.

Verifică încadrarea direct în platforma de implementare a cerințelor NIS2 – CysNis

https://cysnis.ro/incadrare


Prodefence lansează ghidul „Primii pași în NIS2” – un instrument practic pentru organizațiile vizate de NIS2/OUG 155/2024

Implementarea cerințelor NIS2 în România nu trebuie tratată ca o simplă formalitate administrativă sau ca un proiect exclusiv IT. Pentru organizațiile vizate, NIS2 înseamnă guvernanță, management al riscurilor, securitate cibernetică, continuitate operațională, responsabilitate managerială, raportare a incidentelor și capacitatea de a demonstra conformarea prin dovezi clare.

Pentru a sprijini organizațiile aflate la începutul procesului de conformare, Prodefence S.R.L. lansează ghidul practic „Primii pași în NIS2”, un document de referință care explică, într-o ordine operațională, ce trebuie făcut înainte, în timpul și după notificarea către DNSC.

Ghidul este conceput pentru management, responsabili IT, responsabili NIS2, departamente juridice, achiziții, conformitate, audit intern, operațional și pentru toate organizațiile care trebuie să clarifice dacă intră sub incidența NIS2/OUG 155/2024. Documentul precizează că scopul său este de orientare, planificare și control intern, fără a înlocui analiza individuală, consultanța juridică sau instrucțiunile oficiale ale autorităților competente.

De ce este necesar un ghid practic NIS2?

Multe organizații încep greșit procesul de conformare: descarcă modele de politici, completează checklisturi generale sau pornesc direct de la documentație, fără să stabilească mai întâi dacă intră în domeniul NIS2, ce servicii relevante furnizează, ce nivel de risc au și ce măsuri concrete trebuie aplicate.

Această abordare poate genera o conformare formală, greu de susținut în fața unui audit, control sau incident.

Mesajul central al ghidului Prodefence este clar:

Nu începeți cu documentele și nu începeți cu checklistul. Începeți cu identificarea corectă, notificarea fundamentată, evaluarea riscului și stabilirea nivelului de măsuri aplicabil.

Această logică este esențială deoarece NIS2 nu cere doar existența unor documente, ci existența unui proces real, urmărit, aprobat, implementat și demonstrabil.

Ce conține ghidul „Primii pași în NIS2”?

Ghidul Prodefence structurează procesul NIS2 într-un flux practic, de la identificarea organizației până la audit, raportare și îmbunătățire continuă.

Documentul include:

1. Fluxul operațional corect pentru NIS2 în România

Ghidul explică ordinea logică a procesului:

identificare → notificare → evaluare → înregistrare → evaluare nivel de risc → matrice de conformitate → plan de implementare → implementare măsuri → autoevaluare → audit → raportare incidente.

Această ordine este importantă deoarece organizația trebuie să poată justifica fiecare etapă, nu doar să declare că aplică anumite controale.

2. Checklist de pregătire pentru notificarea DNSC

Documentul include un checklist util înainte de notificare, cu elemente precum:

date de identificare ale entității, persoană de contact NIS2, sector și subsector, servicii relevante, dimensiunea entității, sedii, sisteme informatice, furnizori critici, justificarea încadrării, evaluarea perturbării, formularul de notificare și dovada transmiterii.

3. Model de dosar NIS2

Un element practic important este modelul de dosar NIS2, care ajută organizațiile să își organizeze documentele și dovezile într-o structură auditabilă:

identificare și încadrare, notificare DNSC, evaluare perturbare, evaluare risc, matrice de conformitate, plan de implementare, politici și proceduri, registre operaționale, autoevaluare, audit și control, incidente și dovezi tehnice.

4. RACI extins de responsabilități

NIS2 nu este responsabilitatea exclusivă a departamentului IT. Ghidul include o matrice RACI care arată implicarea managementului, responsabilului NIS2, IT/security, juridic/achiziții, HR, consultantului și auditului.

5. Documente și registre minime recomandate

Ghidul prezintă documentele și registrele esențiale pentru o implementare coerentă, inclusiv:

registru de riscuri, registru de active, registru de furnizori, registru de vulnerabilități, registru de incidente, registru de acces, registru de instruiri și registru de excepții.

6. Matrice operațională pentru cerințele Art. 21

Pentru a evita o abordare pur teoretică, ghidul traduce principalele domenii de măsuri în controale și dovezi: managementul riscurilor, gestionarea incidentelor, continuitate, backup, securitatea lanțului de aprovizionare, securitatea achiziției/dezvoltării/mentenanței sistemelor, instruire, criptografie, control acces, MFA și comunicații securizate.

7. Roadmap de implementare 30/60/90 zile

Pentru organizațiile aflate la început, ghidul propune un roadmap practic:

în primele 30 de zile – guvernanță, identificare și notificare;
în 31–60 zile – evaluare de risc și planificare;
în 61–90 zile – controale prioritare;
în 3–6 luni – operaționalizare;
în 6–12 luni – maturizare și audit.

8. Playbook pentru incidente și raportare

Raportarea incidentelor este tratată ca proces continuu, nu ca acțiune punctuală. Ghidul descrie etapele minime: detectare, triage, escaladare, limitare, analiză impact, notificare, eradicare, recuperare și lecții învățate.

9. Managementul furnizorilor și lanțului de aprovizionare

Una dintre zonele sensibile ale NIS2 este securitatea furnizorilor. Ghidul include recomandări privind identificarea furnizorilor critici, clasificarea criticității, due diligence, clauze contractuale, monitorizare și planuri de exit.

10. Rolul managementului

Documentul subliniază că managementul trebuie să aprobe direcția, resursele, prioritățile și acceptarea riscurilor. Externalizarea consultanței sau a rolului operațional nu elimină obligația de supraveghere a conducerii.

Cum ajută platforma CysNis în procesul de conformare NIS2?

Ghidul explică și modul în care platforma CysNis poate susține organizațiile în organizarea procesului de conformare.

CysNis poate fi utilizată pentru:

  • structurarea datelor de identificare și încadrare;
  • organizarea notificării și a dosarului DNSC;
  • centralizarea evaluării de risc și a justificărilor;
  • urmărirea matricei de conformitate;
  • monitorizarea planului de implementare;
  • colectarea dovezilor;
  • gestionarea registrelor operaționale;
  • raportarea progresului către management;
  • pregătirea pentru audit, control și remediere.

Platforma nu înlocuiește analiza profesională, dar oferă un cadru digital de lucru care ajută organizațiile să păstreze trasabilitatea, statusul și dovezile într-un mod coerent.

Pentru cine este recomandat ghidul?

Ghidul este util pentru:

  • organizații care nu știu dacă intră sau nu sub incidența NIS2;
  • entități care trebuie să pregătească notificarea către DNSC;
  • companii care au început procesul, dar nu au o ordine clară de implementare;
  • organizații care vor să creeze un dosar NIS2 auditabil;
  • management care trebuie să înțeleagă responsabilitățile directe;
  • consultanți, auditori, responsabili IT și responsabili NIS2;
  • organizații publice și private din sectoare relevante: transport, sănătate, energie, utilități, furnizori digitali, infrastructuri critice, administrație și servicii esențiale.

De ce să descarci ghidul?

Pentru că oferă o abordare aplicabilă, nu doar teoretică. Ghidul te ajută să înțelegi:

  • de unde trebuie început procesul NIS2;
  • cum se pregătește notificarea;
  • ce livrabile trebuie urmărite;
  • ce dovezi sunt necesare;
  • ce greșeli trebuie evitate;
  • cum se implică managementul;
  • cum se structurează dosarul NIS2;
  • cum se transformă cerințele în controale, registre și acțiuni;
  • cum poate fi folosită platforma CysNis în implementare și monitorizare.


Descarcă ghidul gratuit

Descarcă ghidul Prodefence: „Primii pași în NIS2”
Un document practic pentru organizațiile care vor să înceapă corect procesul de conformare NIS2 în România.

Prin descărcarea ghidului, vei primi un instrument practic de orientare pentru identificare, notificare, evaluare de risc, planificare, implementare, audit și raportare în contextul NIS2/OUG 155/2024.

Ai nevoie de sprijin în implementarea NIS2?

Prodefence oferă servicii profesionale de consultanță pentru organizațiile care trebuie să implementeze cerințele NIS2/OUG 155/2024, inclusiv:

  • analiză de încadrare NIS2;
  • suport pentru notificarea către DNSC;
  • evaluare de risc și evaluare de perturbare;
  • dezvoltarea matricei de conformitate;
  • plan de implementare;
  • politici, proceduri și registre operaționale;
  • pregătire pentru audit și control;
  • instruire și conștientizare;
  • suport prin platforma CysNis;
  • servicii de responsabil NIS2 externalizat.

Implementarea NIS2 trebuie să fie documentată, proporțională și demonstrabilă. Prodefence poate sprijini organizația în construirea unui proces real de conformare, adaptat sectorului, dimensiunii, nivelului de risc și obligațiilor aplicabile.

Vrei să afli dacă organizația ta intră sub incidența NIS2 sau ai nevoie de suport în implementare?

Intră pe platforma noastră CysNis, adaugă CUI-ul organizației și află ce trebuie să faci – https://cysnis.ro/incadrare

Ce este NIS2 și transpunerea Directivei în România
NIS2 România, Directiva NIS2, OUG 155/2024, Legea 124/2025, DNSC, securitate cibernetică, entități esențiale, entități importante, conformare NIS2

Ce este NIS2?

Directiva NIS2, cunoscută oficial ca Directiva (UE) 2022/2555, este cadrul european prin care Uniunea Europeană urmărește creșterea nivelului comun de securitate cibernetică la nivelul statelor membre. Aceasta înlocuiește și extinde vechea Directivă NIS, aducând un domeniu de aplicare mai larg, cerințe mai clare pentru organizații și un accent mai puternic pe managementul riscurilor, responsabilitatea conducerii și raportarea incidentelor.

În termeni practici, NIS2 nu este doar o reglementare tehnică. Este un cadru de guvernanță care obligă organizațiile vizate să își înțeleagă riscurile cibernetice, să implementeze măsuri de securitate proporționale și să poată demonstra că aceste măsuri sunt funcționale.

De ce este importantă Directiva NIS2?

NIS2 pornește de la o realitate simplă: atacurile cibernetice nu mai afectează doar departamentele IT. Ele pot întrerupe servicii esențiale, pot afecta lanțuri de aprovizionare, pot genera pierderi financiare și pot produce efecte directe asupra cetățenilor, economiei și siguranței publice.

Prin NIS2, organizațiile din sectoare critice sunt tratate ca parte a unui ecosistem de reziliență digitală. Nu mai este suficient ca o organizație să reacționeze după incident. Este necesar să prevină, să detecteze, să răspundă și să raporteze într-un mod organizat, documentat și verificabil.

De la Directiva europeană la implementarea națională

Directiva NIS2 a fost adoptată la nivel european la 14 decembrie 2022 și a intrat în vigoare la 16 ianuarie 2023. Din acel moment, statele membre au avut obligația de a transpune cerințele directivei în legislația națională.

În România, procesul de transpunere s-a realizat prin OUG nr. 155/2024, act normativ care instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Ulterior, OUG 155/2024 a fost aprobată, cu modificări și completări, prin Legea nr. 124/2025.

Această transpunere creează baza juridică pentru identificarea, notificarea, supravegherea și controlul entităților esențiale și importante din România.

Repere legislative principale pentru NIS2 în România

Pentru organizațiile din România, cadrul NIS2 trebuie înțeles prin raportare la mai multe acte normative și documente relevante:

1. Directiva (UE) 2022/2555
Este actul european care stabilește obiectivele generale privind securitatea cibernetică, domeniile vizate, obligațiile statelor membre și cerințele aplicabile entităților esențiale și importante.

2. OUG nr. 155/2024
Este actul normativ principal prin care România a instituit cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.

3. Legea nr. 124/2025
Aprobă OUG 155/2024 cu modificări și completări, consolidând cadrul de aplicare național. DNSC menționează expres OUG 155/2024 ca fiind aprobată prin Legea nr. 124/2025.

4. Ordinul DNSC nr. 1/2025
Vizează cerințele privind procesul de notificare în vederea înregistrării și metoda de transmitere a informațiilor către autoritatea competentă.

5. Ordinul DNSC nr. 2/2025
Vizează criteriile și pragurile de determinare a gradului de perturbare a unui serviciu, precum și metodologia de evaluare a nivelului de risc al entităților.

Verificare încadrare, implementare măsuri de securitate Art. 21, bibliotecă șabloane, tracking progres și raportare incidente - totul într-o singură platformă pentru entități esențiale și importante.
Art. 20 impune obligații directe pentru organele de conducere în ceea ce privește gestionarea riscurilor de securitate.

Cine este autoritatea competentă pentru NIS2 în România?

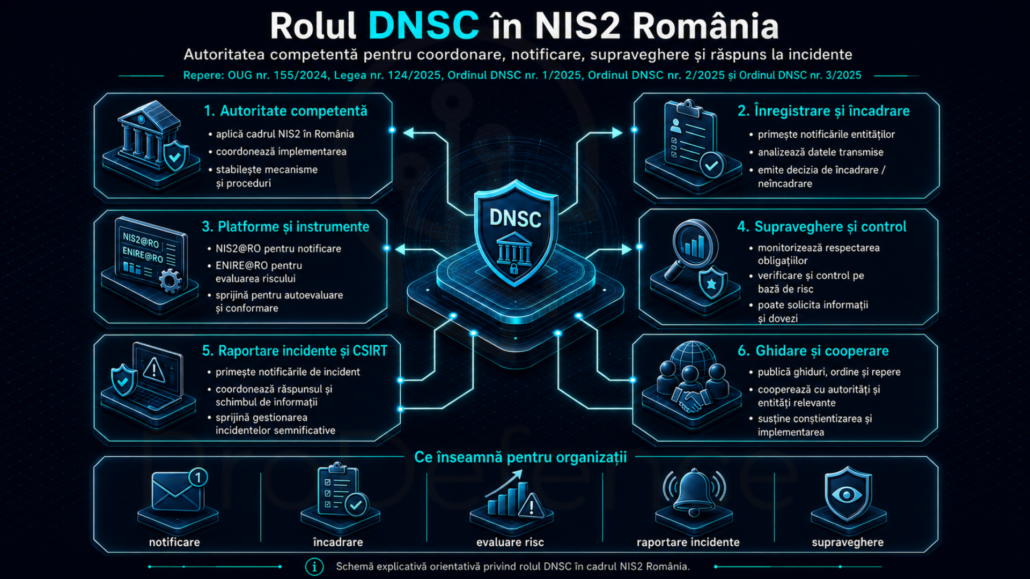
În România, autoritatea competentă pentru aplicarea cadrului NIS2 este Directoratul Național de Securitate Cibernetică – DNSC. Rolul DNSC include coordonarea, notificarea, supravegherea, controlul și cooperarea în domeniul securității cibernetice pentru entitățile aflate sub incidența OUG 155/2024.

Pentru organizații, acest lucru înseamnă că relația cu DNSC devine un element central al procesului de conformare: notificare, transmiterea informațiilor relevante, evaluarea nivelului de risc, raportarea incidentelor și cooperarea în cazul unor solicitări sau verificări.

Ce organizații pot intra sub incidența NIS2?

NIS2 vizează organizații din sectoare considerate critice sau importante pentru funcționarea economiei și societății. În cadrul directivei și al legislației naționale sunt avute în vedere două mari categorii:

Entități esențiale – organizații cu rol critic în sectoare precum energie, transport, sănătate, infrastructuri digitale, administrație publică sau alte domenii de înaltă criticitate.

Entități importante – organizații care activează în sectoare relevante pentru economie și societate, dar care nu se încadrează în categoria entităților esențiale sau care sunt tratate diferit în funcție de dimensiune, sector și impact.

Încadrarea nu trebuie tratată superficial. Ea se stabilește prin analiza sectorului de activitate, a serviciului prestat, a dimensiunii organizației, a rolului în lanțul de furnizare și a criteriilor specifice prevăzute de cadrul legal.

NIS2 România – Ghid complet pentru înțelegere și implementare

Ce obligații aduce NIS2 pentru organizații?

Pentru organizațiile vizate, NIS2 introduce un set de obligații care trebuie abordate integrat. Printre cele mai importante se numără:

Organizația trebuie să gestioneze riscurile de securitate cibernetică, să implementeze măsuri tehnice, operaționale și organizatorice, să asigure continuitatea activității, să documenteze măsurile aplicate și să raporteze incidentele relevante conform cerințelor legale.

În plus, NIS2 pune accent pe responsabilitatea conducerii. Managementul nu mai poate trata securitatea cibernetică drept o problemă exclusiv tehnică. Deciziile privind bugetul, prioritățile, responsabilitățile interne, aprobarea măsurilor și supravegherea implementării devin componente directe ale conformării.

De ce NIS2 nu trebuie privită doar ca o obligație legală

O abordare minimală, strict formală, poate expune organizația la riscuri semnificative. Conformarea NIS2 nu înseamnă doar completarea unor documente sau bifarea unor cerințe. Înseamnă construirea unui cadru real de securitate, adaptat riscurilor organizației.

O organizație pregătită NIS2 ar trebui să poată răspunde clar la întrebări precum:

Are o imagine clară asupra activelor și serviciilor critice?
Cunoaște riscurile cibernetice relevante?
Are politici, proceduri și responsabilități documentate?
Poate detecta și gestiona un incident?
Poate demonstra măsurile implementate?
Are un proces de raportare internă și externă?
Poate susține un audit sau o verificare?

Dacă răspunsurile sunt neclare, organizația nu are doar o problemă de conformare, ci și o problemă de reziliență operațională.

NIS2 în România: de la conformare la reziliență

Transpunerea NIS2 în România marchează trecerea de la o abordare reactivă la una preventivă și responsabilă. Organizațiile trebuie să își construiască mecanisme interne prin care securitatea cibernetică devine parte din guvernanță, managementul riscurilor și continuitatea operațională.

Pentru multe entități, primul pas corect este verificarea încadrării. Urmează evaluarea nivelului de risc, identificarea cerințelor aplicabile, documentarea măsurilor existente, stabilirea diferențelor față de cerințele legale și construirea unui plan de remediere.

Acesta este și motivul pentru care ghidul Prodefence privind NIS2 România a fost construit ca un instrument explicativ, vizual și practic: pentru a transforma un cadru legislativ complex într-un parcurs mai clar pentru organizațiile vizate.

Concluzie

NIS2 este una dintre cele mai importante reglementări europene în domeniul securității cibernetice. În România, aplicarea sa se bazează pe OUG 155/2024, Legea 124/2025 și actele subsecvente emise de DNSC.

Pentru organizațiile vizate, mesajul este clar: conformarea NIS2 nu trebuie amânată și nu trebuie redusă la o formalitate. Ea presupune evaluare, responsabilitate, documentare, implementare, monitorizare și îmbunătățire continuă.

Într-un mediu digital în care atacurile cibernetice pot afecta servicii, clienți, parteneri și reputația organizației, NIS2 devine un cadru necesar pentru securitate, continuitate și încredere.

Întrebări frecvente despre NIS2 în România

Ce este Directiva NIS2?

Directiva NIS2 este cadrul european privind securitatea cibernetică a rețelelor și sistemelor informatice, aplicabil organizațiilor din sectoare critice și importante.

Cum a fost transpusă NIS2 în România?

În România, Directiva NIS2 a fost transpusă prin OUG nr. 155/2024, aprobată ulterior cu modificări și completări prin Legea nr. 124/2025.

Cine este autoritatea competentă pentru NIS2 în România?

Autoritatea competentă este Directoratul Național de Securitate Cibernetică – DNSC.

Ce tipuri de entități sunt vizate?

Cadrul NIS2 vizează entități esențiale și entități importante, în funcție de sectorul de activitate, dimensiune, serviciile furnizate și impactul potențial asupra economiei și societății.

Este NIS2 doar o obligație pentru departamentul IT?

Nu. NIS2 implică managementul organizației, responsabilul NIS, echipele tehnice, juridice, operaționale și de conformitate. Este un cadru de guvernanță, nu doar o cerință tehnică.

Prodefence lansează un ghid vizual și practic dedicat organizațiilor care trebuie să înțeleagă, să planifice și să implementeze cerințele NIS2 în România.

Directiva NIS2 reprezintă una dintre cele mai importante schimbări legislative și operaționale în domeniul securității cibernetice la nivel european. În România, cadrul de transpunere este stabilit prin OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, iar DNSC are un rol central în coordonarea, notificarea, supravegherea și sprijinirea aplicării cadrului NIS2.

Pentru organizațiile vizate, NIS2 nu trebuie privită doar ca o obligație de conformare. Ea trebuie înțeleasă ca un cadru de maturizare instituțională, tehnică și operațională, prin care entitățile își consolidează capacitatea de prevenire, detecție, răspuns și recuperare în fața incidentelor cibernetice.

În acest context, Prodefence lansează „NIS2 România – Ghid complet de la înțelegere la implementare”, un material conceput pentru a oferi claritate organizațiilor care au nevoie să înțeleagă aplicabilitatea NIS2, pașii de încadrare, responsabilitățile interne, cerințele de securitate și modul în care conformarea poate fi transformată într-un proces real de reziliență cibernetică.

Descarcă Ghidul

De ce este necesar un ghid NIS2 pentru România

NIS2 extinde nivelul de responsabilitate al organizațiilor care furnizează servicii esențiale sau importante pentru economie și societate. Directiva urmărește creșterea nivelului comun de securitate cibernetică în Uniunea Europeană, prin măsuri de management al riscurilor, raportare a incidentelor, responsabilitate managerială, securitatea lanțului de aprovizionare și continuitatea serviciilor.

În practică, multe organizații se confruntă cu întrebări esențiale:

  • intrăm sau nu sub incidența NIS2?
  • suntem entitate esențială sau importantă?
  • ce trebuie notificat către DNSC?
  • ce măsuri trebuie implementate?
  • ce documente trebuie pregătite?
  • cine răspunde intern pentru coordonarea procesului?
  • cum demonstrăm conformarea în cazul unui control sau audit?
  • cum transformăm cerințele legale într-un plan de implementare realist?

Ghidul Prodefence răspunde acestor întrebări într-un format vizual, structurat și ușor de parcurs, oferind organizațiilor o imagine clară asupra etapelor principale din procesul NIS2.

Ce conține ghidul „NIS2 România”

Ghidul este construit ca un material de referință pentru organizațiile care doresc să înțeleagă rapid cadrul NIS2 și să își planifice următorii pași. Structura acestuia urmărește parcursul firesc al unei organizații: de la înțelegerea directivei și a transpunerii în România, până la evaluarea riscurilor, implementarea măsurilor și monitorizarea continuă.

Materialul include explicații vizuale despre:

  • cadrul NIS2 în România;
  • rolul DNSC în procesul de notificare, supraveghere și cooperare;
  • rolul responsabilului NIS sau al responsabilului de securitate;
  • responsabilitățile managementului;
  • cele 18 sectoare vizate de NIS2;
  • criteriile dimensionale și excepțiile relevante;
  • verificarea încadrării organizației;
  • fluxul de notificare către DNSC;
  • diferența dintre entitate esențială și entitate importantă;
  • riscurile neînregistrării sau ale lipsei implementării măsurilor;
  • evaluarea nivelului de risc;
  • registrul de riscuri;
  • transformarea riscurilor în plan de măsuri;
  • gap analysis NIS2;
  • planul de remediere;
  • măsurile minime de securitate;
  • documentația necesară pentru conformare;
  • NIS2 ca proces continuu, nu ca acțiune singulară;
  • managementul incidentelor;
  • fluxul de raportare a incidentelor;
  • aplicarea NIS2 în sectoare precum energie, sănătate, utilități, administrație publică, furnizori IT și digitali;
  • securitatea lanțului de aprovizionare și furnizorii critici.

Această structură transformă ghidul într-un instrument util atât pentru management, cât și pentru responsabilii tehnici, juridici, de conformitate, risc, audit sau securitate cibernetică.

NIS2 nu este doar conformare. Este reziliență operațională.

Una dintre ideile centrale ale ghidului este că NIS2 nu trebuie redusă la o bifă administrativă sau la un dosar formal. O organizație poate avea documente, politici și proceduri, dar fără implementare reală acestea nu reduc riscul operațional.

Conformarea NIS2 trebuie să răspundă la întrebări concrete:

  • ce servicii sunt critice pentru organizație?
  • ce active IT și OT susțin aceste servicii?
  • ce amenințări pot afecta continuitatea?
  • ce vulnerabilități există?
  • ce controale sunt deja implementate?
  • ce controale lipsesc?
  • cine este responsabil?
  • care sunt termenele?
  • cum se documentează progresul?
  • cum se raportează incidentele?
  • cum se verifică periodic eficiența măsurilor?

Din această perspectivă, NIS2 devine un proces de guvernanță și management al riscului, nu doar un exercițiu juridic.

Importanța managementului în conformarea NIS2

Un aspect esențial al NIS2 este implicarea conducerii organizației. Managementul nu are doar un rol simbolic, ci trebuie să aprobe, să susțină și să supravegheze implementarea măsurilor de securitate.

În practică, acest lucru înseamnă:

  • aprobarea politicilor și măsurilor de securitate;
  • asumarea riscurilor reziduale;
  • alocarea resurselor financiare și umane;
  • monitorizarea progresului implementării;
  • sprijinirea instruirii personalului;
  • susținerea raportării către autorități;
  • implicarea în procesul de remediere și îmbunătățire continuă.

Fără implicarea reală a conducerii, conformarea NIS2 riscă să rămână formală, fragmentată și vulnerabilă.

Rolul responsabilului NIS sau al responsabilului de securitate

Ghidul evidențiază și rolul operațional al persoanei desemnate să coordoneze procesul NIS2 în cadrul organizației. Responsabilul NIS sau responsabilul de securitate devine punctul de legătură între management, echipele tehnice, zona de conformitate, audit, juridic și autorități.

Acesta trebuie să contribuie la:

  • coordonarea implementării măsurilor;
  • monitorizarea riscurilor;
  • actualizarea registrului de riscuri;
  • urmărirea incidentelor;
  • comunicarea cu DNSC, acolo unde este cazul;
  • organizarea documentației de conformare;
  • pregătirea auditului;
  • raportarea internă către management;
  • urmărirea progresului măsurilor corective.

Rolul nu este doar administrativ. Este un rol de coordonare operațională și de control continuu.

Evaluarea riscului – punctul central al implementării NIS2

Un proces NIS2 solid trebuie să pornească de la evaluarea riscului. Organizația trebuie să înțeleagă ce active, servicii și procese sunt critice, ce amenințări le pot afecta și ce vulnerabilități pot permite materializarea incidentelor.

Evaluarea riscului trebuie să includă:

  • identificarea activelor;
  • identificarea amenințărilor;
  • identificarea vulnerabilităților;
  • estimarea probabilității;
  • estimarea impactului;
  • stabilirea nivelului de risc;
  • prioritizarea măsurilor de tratament;
  • documentarea responsabililor și termenelor;
  • monitorizarea continuă a progresului.

Fără o evaluare realistă a riscului, măsurile de securitate pot deveni fie insuficiente, fie disproporționate, fie greu de justificat în fața managementului și a autorităților.

De la risc la plan de măsuri

Un alt element important al ghidului este transformarea riscurilor identificate în acțiuni concrete. Evaluarea riscului este utilă doar dacă rezultatul ei este transpus într-un plan clar de implementare.

Un plan de măsuri eficient trebuie să includă:

  • riscul identificat;
  • controlul lipsă sau insuficient;
  • măsura propusă;
  • responsabilul desemnat;
  • termenul de implementare;
  • resursele necesare;
  • bugetul estimat;
  • statusul implementării;
  • dovezile de implementare;
  • raportarea progresului.

Această abordare ajută organizația să treacă de la constatări generale la acțiuni urmărite, documentate și verificabile.

Documentația necesară pentru conformare

Conformarea NIS2 trebuie susținută prin documente clare, actualizate și aplicabile. Documentația nu este doar o cerință formală, ci dovada faptului că organizația are procese de securitate definite și controlabile.

Printre documentele importante se pot regăsi:

  • politici de securitate;
  • proceduri operaționale;
  • registrul de riscuri;
  • planul de măsuri;
  • planul de continuitate;
  • planul de răspuns la incidente;
  • rapoarte de audit;
  • dovezi de implementare;
  • evidențe de instruire;
  • registre, aprobări, loguri și capturi relevante;
  • documente privind furnizorii critici;
  • rapoarte interne către management.

O documentație bună trebuie să reflecte realitatea operațională, nu doar să existe într-un dosar.

NIS2 ca proces continuu

Un mesaj important al ghidului este că NIS2 nu se finalizează odată cu o notificare, o evaluare sau un audit. Conformarea trebuie tratată ca un proces continuu.

Organizațiile trebuie să reia periodic etapele de:

  • identificare;
  • evaluare;
  • implementare;
  • monitorizare;
  • raportare;
  • audit;
  • îmbunătățire;
  • reevaluare.

Amenințările se schimbă, infrastructurile se modifică, furnizorii se schimbă, apar servicii noi, iar nivelul de risc evoluează. Din acest motiv, conformarea NIS2 trebuie integrată în cultura de securitate și în procesele de guvernanță ale organizației.

NIS2 pentru sectoare critice

Ghidul include și pagini dedicate unor sectoare relevante pentru aplicarea NIS2 în România, precum:

  • energie;
  • sănătate;
  • utilități;
  • administrație publică;
  • furnizori IT și digitali;
  • lanțul de aprovizionare și furnizorii critici.

Pentru fiecare sector, ghidul pune accent pe specificul riscurilor, activele critice, măsurile esențiale, responsabilitățile interne, continuitatea serviciilor și beneficiile unei abordări structurate.

Această componentă este importantă deoarece NIS2 nu se aplică identic în toate organizațiile. Sectorul, serviciul prestat, dimensiunea organizației, rolul în lanțul de aprovizionare și criteriile speciale prevăzute de lege pot influența modul de încadrare și nivelul cerințelor aplicabile.

Prodefence – consultanță, audit și suport pentru implementarea NIS2

Prodefence oferă sprijin organizațiilor care au nevoie să înțeleagă, să evalueze și să implementeze cerințele NIS2 într-un mod structurat și realist.

Serviciile Prodefence includ:

  • consultanță pentru implementarea NIS2;
  • verificarea încadrării organizației;
  • evaluarea nivelului de pregătire;
  • analiză de risc;
  • audit de securitate;
  • scanare de vulnerabilități;
  • teste de penetrare;
  • investigarea incidentelor informatice;
  • suport pentru documentație și planuri de măsuri;
  • instruire și educație cibernetică pentru management și personal;
  • sprijin în dezvoltarea unei culturi organizaționale de securitate.

Abordarea Prodefence urmărește transformarea conformării într-un proces practic, documentat și adaptat realității fiecărei organizații.

CysNIS – platformă de suport pentru implementarea NIS2

Pentru organizațiile care doresc o abordare digitalizată și urmărită pas cu pas, Prodefence integrează și suportul oferit prin platforma CysNIS.

CysNIS este o platformă de suport pentru implementarea NIS2, dezvoltată pentru a ajuta organizațiile să gestioneze mai clar procesul de conformare, de la verificarea încadrării până la documentarea măsurilor și urmărirea progresului.

Platforma poate sprijini organizațiile în procese precum:

  • verificarea încadrării;
  • autoevaluare;
  • evaluarea nivelului de risc;
  • generarea și organizarea documentației;
  • monitorizarea implementării;
  • urmărirea checklisturilor;
  • gestionarea progresului;
  • utilizarea unui asistent AI dedicat;
  • suport pentru planuri de implementare;
  • centralizarea informațiilor relevante pentru conformare.

Combinația dintre consultanța Prodefence și platforma CysNIS oferă organizațiilor o abordare mai clară, mai eficientă și mai controlabilă pentru implementarea NIS2.

De ce contează pregătirea din timp

Așteptarea până în momentul unui control, incident sau solicitări din partea autorităților poate crește riscul operațional, reputațional, juridic și financiar. Organizațiile care tratează NIS2 din timp pot obține beneficii importante:

  • claritate asupra obligațiilor;
  • reducerea riscurilor;
  • procese interne mai bine definite;
  • documentație pregătită;
  • responsabilități clare;
  • reacție mai bună la incidente;
  • continuitate operațională;
  • încredere mai mare din partea partenerilor, clienților și autorităților;
  • o cultură de securitate mai matură.

NIS2 nu trebuie tratată ca o presiune externă, ci ca o oportunitate de consolidare a organizației.

Concluzie: conformarea începe cu înțelegerea

„NIS2 România – Ghid complet de la înțelegere la implementare” este un material creat pentru organizațiile care au nevoie de claritate într-un domeniu complex, aflat la intersecția dintre legislație, management, securitate cibernetică, continuitate operațională și responsabilitate instituțională.

Prin acest ghid, Prodefence își propune să sprijine organizațiile în înțelegerea pașilor necesari și în transformarea cerințelor NIS2 într-un proces aplicabil, documentat și sustenabil.

Conformarea începe cu înțelegerea. Reziliența începe cu acțiunea.

Pentru consultanță, audit sau suport în implementarea NIS2:

Prodefence
🌐 www.prodefence.ro
📧 [email protected]

CysNIS – platformă de suport pentru implementarea NIS2
🌐 www.cysnis.ro

Descarcă Ghidul

Întrebări frecvente despre NIS2 România

Ce este NIS2?

NIS2 este directiva europeană care stabilește un cadru comun pentru creșterea nivelului de securitate cibernetică în Uniunea Europeană. Aceasta introduce cerințe privind managementul riscurilor, raportarea incidentelor, responsabilitatea conducerii, securitatea lanțului de aprovizionare și continuitatea serviciilor.

Cum a fost transpusă NIS2 în România?

În România, cadrul principal de transpunere este OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025. DNSC publică informații și instrumente relevante pentru procesul NIS2 în România.

Cine trebuie să verifice încadrarea sub NIS2?

Organizațiile care activează în sectoarele vizate de NIS2 trebuie să analizeze dacă intră sub incidența cadrului legal, în funcție de sector, serviciul prestat, dimensiune și criteriile speciale aplicabile.

Care este diferența dintre entitate esențială și entitate importantă?

Diferența ține de criteriile de încadrare, sector, dimensiune, rolul organizației și nivelul de criticitate. În practică, stabilirea încadrării trebuie făcută individual, pe baza cadrului legal aplicabil și a instrumentelor oficiale disponibile.

De ce este importantă implementarea măsurilor NIS2?

Pentru că simpla încadrare sau notificare nu este suficientă. Organizația trebuie să implementeze măsuri tehnice, operaționale și organizatorice pentru reducerea riscurilor, protejarea serviciilor și demonstrarea unui nivel adecvat de securitate.

Cum poate ajuta Prodefence?

Prodefence poate sprijini organizațiile prin consultanță NIS2, evaluare de risc, audit, verificarea măsurilor, scanări de vulnerabilitate, teste de penetrare, documentație, instruire și suport pentru implementare.

Ordonanța de Urgență a Guvernului nr. 155/2024 reprezintă actul normativ prin care România a transpus în legislația națională Directiva (UE) 2022/2555, cunoscută drept Directiva NIS2. Actul reglementează cadrul juridic și instituțional pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.

OUG 155/2024 a fost adoptată la data de 30 decembrie 2024 și publicată în Monitorul Oficial al României, Partea I, nr. 1332 din 31 decembrie 2024. Ulterior, aceasta a fost aprobată cu modificări și completări prin Legea nr. 124/2025, publicată în Monitorul Oficial nr. 638 din 7 iulie 2025 și intrată în vigoare la 10 iulie 2025.

Prin această ordonanță, România stabilește cadrul național aplicabil entităților esențiale și importante din sectoarele considerate critice pentru funcționarea societății, economiei și serviciilor publice. În practică, OUG 155/2024 nu trebuie privită doar ca o obligație de raportare sau ca o simplă cerință administrativă, ci ca un cadru complet de guvernanță, management al riscurilor, securitate operațională, raportare a incidentelor și supraveghere de către autoritatea competentă.

1. Ce reglementează OUG 155/2024

OUG 155/2024 instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Actul normativ stabilește:

  • criteriile de identificare a entităților esențiale și importante;
  • sectoarele și subsectoarele vizate;
  • obligațiile de management al riscurilor de securitate cibernetică;
  • obligațiile de raportare a incidentelor semnificative;
  • atribuțiile autorităților competente;
  • mecanismele de supraveghere, control și aplicare;
  • regimul sancționator;
  • obligațiile de cooperare, instruire, responsabilitate managerială și desemnare a responsabililor de securitate cibernetică.

Prin Legea nr. 124/2025 au fost introduse clarificări și completări relevante, inclusiv în ceea ce privește protejarea informațiilor transmise către DNSC, definirea incidentelor semnificative, obligațiile de formare profesională, desemnarea responsabililor de securitate cibernetică și actualizarea unor sectoare reglementate.

2. Autoritatea competentă: DNSC

Directoratul Național de Securitate Cibernetică — DNSC — este autoritatea competentă la nivel național pentru implementarea și aplicarea cadrului NIS2 în România.

Rolul DNSC include, printre altele:

  • gestionarea procesului de notificare și înregistrare a entităților esențiale și importante;
  • administrarea registrului entităților identificate;
  • primirea și gestionarea raportărilor de incidente;
  • coordonarea răspunsului la incidente prin CSIRT național;
  • emiterea de ordine, metodologii, instrucțiuni și instrumente de sprijin;
  • supravegherea și controlul conformității;
  • aplicarea măsurilor și sancțiunilor prevăzute de lege.

Un aspect important introdus și clarificat prin modificările ulterioare este faptul că, în activitățile de înregistrare, supraveghere, control și gestionare a raportărilor de incidente, DNSC trebuie să protejeze interesele de securitate și comerciale ale entităților.

3. Cine intră sub incidența OUG 155/2024

OUG 155/2024 se aplică entităților care desfășoară activități în sectoarele prevăzute în anexele actului normativ și care îndeplinesc criteriile de încadrare stabilite de lege.

În principiu, analiza de încadrare trebuie să țină cont de trei elemente:

  1. Sectorul de activitate — dacă activitatea entității se regăsește în anexele OUG 155/2024;
  2. Dimensiunea entității — întreprindere mijlocie sau mare, potrivit criteriilor aplicabile;
  3. Profilul și impactul entității — inclusiv impactul potențial asupra serviciilor, economiei, sănătății publice, siguranței cetățenilor sau securității naționale.

Această analiză trebuie realizată cu atenție, deoarece nu toate organizațiile dintr-un sector vizat sunt automat încadrate la fel. De asemenea, anumite entități pot fi considerate relevante prin natura serviciilor furnizate sau prin impactul sistemic al activității, chiar dacă analiza simplă pe dimensiune nu este suficientă.

4. Entități esențiale și entități importante

OUG 155/2024 operează cu două categorii principale:

Entități esențiale

În această categorie intră, de regulă, organizații cu rol critic în furnizarea unor servicii indispensabile societății și economiei. Sunt vizate sectoare precum energia, transporturile, sănătatea, apa potabilă, apele uzate, infrastructura digitală, administrația publică, sectorul financiar-bancar și alte domenii cu impact ridicat.

Entitățile esențiale sunt supuse unui regim mai strict de supraveghere, având obligații ridicate de securitate, raportare, evaluare și cooperare cu autoritatea competentă.

Entități importante

Entitățile importante sunt organizații care activează în sectoarele reglementate, dar care nu îndeplinesc condițiile pentru a fi clasificate ca entități esențiale. Acestea au obligații similare de securitate și raportare, dar regimul de supraveghere și nivelul sancțiunilor sunt diferențiate față de entitățile esențiale.

Această diferențiere nu înseamnă că entitățile importante au obligații minore. Ele trebuie să implementeze măsuri adecvate de securitate, să gestioneze riscurile, să raporteze incidentele și să poată demonstra conformitatea.

5. Înregistrarea și notificarea către DNSC

Una dintre primele obligații practice pentru organizațiile care intră sub incidența OUG 155/2024 este notificarea/înregistrarea în relația cu DNSC.

Formularea trebuie făcută atent: termenul general de transmitere a notificării către DNSC este de 30 de zile de la momentul în care entitatea intră sub incidența cadrului legal sau de la momentul operaționalizării procedurilor/instrumentelor aplicabile. În practica ulterioară, ordinele și metodologia DNSC au detaliat calendarul procedural, inclusiv termenele în care DNSC emite decizia de identificare și înscriere în registru. Sursele de specialitate indică un calendar procedural în care DNSC poate emite decizia în 60 de zile pentru entități esențiale și 150 de zile pentru entități importante, raportat la procesul de notificare și analiză.

Prin urmare, este mai corect să nu afirmăm simplificat că „entitățile esențiale se înregistrează în 60 de zile, iar cele importante în 150 de zile”. Formularea corectă este:

Entitățile care intră sub incidența OUG 155/2024 trebuie să notifice DNSC în termenul legal aplicabil, iar DNSC analizează notificarea și emite decizia de identificare și înscriere în registru potrivit procedurilor și termenelor stabilite prin ordinele și instrumentele aplicabile.

6. Evaluarea riscului și evaluarea maturității

După identificare și înscriere, entitățile trebuie să parcurgă etapele de evaluare a riscului și de evaluare a maturității măsurilor de securitate cibernetică.

În practica DNSC, acest proces este legat de instrumente și metodologii specifice, precum:

  • ENIRE@RO — instrumentul/platforma utilizată pentru procesul de notificare, încadrare și relaționare cu DNSC;
  • CyFun® / Cybersecurity Fundamentals — cadrul de fundamente de securitate cibernetică utilizat pentru structurarea cerințelor de securitate;
  • EVAL_MMS — instrument asociat evaluării maturității măsurilor de securitate cibernetică.

Cadrul CyFun este important deoarece traduce obligațiile generale de securitate într-un set de cerințe tehnice, organizaționale și procedurale care pot fi evaluate și urmărite. În funcție de nivelul aplicabil, organizațiile pot avea de parcurs un set diferențiat de cerințe. În materialele DNSC/proiectele publicate au fost utilizate niveluri precum Bază, Important și Esențial, cu seturi extinse de cerințe aferente fiecărui nivel.

Pentru publicare, recomand formularea prudentă:

Numărul exact al cerințelor aplicabile trebuie verificat în versiunea curentă a instrumentelor DNSC, deoarece acestea pot fi actualizate prin ordine, metodologii sau anexe tehnice.

7. Măsurile de securitate cibernetică

OUG 155/2024 impune entităților esențiale și importante să adopte măsuri tehnice, operaționale și organizaționale adecvate pentru gestionarea riscurilor de securitate cibernetică.

Aceste măsuri trebuie să acopere, cel puțin, domenii precum:

  • politici de analiză a riscurilor și securitatea sistemelor informatice;
  • gestionarea incidentelor;
  • continuitatea activității și managementul crizelor;
  • securitatea lanțului de aprovizionare;
  • securitatea achizițiilor, dezvoltării și mentenanței sistemelor;
  • evaluarea eficacității măsurilor de securitate;
  • igiena cibernetică și instruirea personalului;
  • criptografie și criptare, acolo unde este cazul;
  • controlul accesului și gestionarea identităților;
  • utilizarea autentificării multifactor;
  • securitatea comunicațiilor;
  • protecția datelor și a sistemelor critice;
  • monitorizare, jurnalizare și detecție;
  • backup, recuperare și reziliență operațională.

Aceste obligații trebuie abordate proporțional cu riscurile, dimensiunea entității, natura serviciilor furnizate și impactul potențial al unui incident.

8. Responsabilitatea conducerii

Un element central al cadrului NIS2 este responsabilitatea organelor de conducere.

Conducerea entității nu mai poate trata securitatea cibernetică drept o responsabilitate exclusiv tehnică. OUG 155/2024 și modificările ulterioare impun implicarea managementului în aprobarea, supravegherea și susținerea măsurilor de securitate cibernetică.

Conducerea trebuie să se asigure că:

  • există politici și proceduri aprobate;
  • sunt alocate resurse pentru securitate;
  • sunt desemnate persoane responsabile;
  • sunt efectuate evaluări de risc și autoevaluări;
  • sunt implementate măsuri de securitate;
  • există mecanisme de raportare și răspuns la incidente;
  • personalul relevant este instruit;
  • riscurile sunt monitorizate și raportate la nivel decizional.

Legea nr. 124/2025 a consolidat inclusiv obligațiile privind formarea profesională și desemnarea responsabililor de securitate cibernetică.

9. Raportarea incidentelor

Raportarea incidentelor reprezintă una dintre cele mai importante obligații operaționale.

OUG 155/2024 stabilește obligații de raportare pentru incidentele semnificative. În forma aliniată cu cadrul NIS2 și cu interpretările aplicabile, calendarul de raportare trebuie prezentat astfel:

  • 6 ore — pentru incidentele cu posibil impact transfrontalier, de la momentul luării la cunoștință;
  • 24 de ore — avertizare timpurie/alertă inițială;
  • 72 de ore — notificare/raportare actualizată cu informații suplimentare privind incidentul;
  • la cerere — raport intermediar, dacă este solicitat de autoritatea competentă;
  • 1 lună — raport final, calculat de la notificarea inițială.

Este important ca organizațiile să nu aștepte confirmarea completă a tuturor detaliilor tehnice înainte de raportare. Logica NIS2 este raportarea progresivă: se transmite inițial ceea ce este cunoscut, apoi informațiile sunt completate pe măsură ce analiza incidentului avansează.

10. Ce este un incident semnificativ

Un incident este semnificativ atunci când produce sau poate produce perturbări operaționale grave ale serviciilor, pierderi financiare semnificative sau prejudicii materiale ori de altă natură pentru alte persoane fizice sau juridice.

Prin Legea nr. 124/2025 au fost clarificate condițiile în care un incident poate fi considerat semnificativ, fără a fi necesar ca toate condițiile să fie îndeplinite cumulativ. Această clarificare este importantă deoarece organizațiile trebuie să evalueze rapid impactul incidentului și să decidă dacă acesta intră în categoria incidentelor raportabile.

11. Regimul sancționator

OUG 155/2024 introduce un regim sancționator sever pentru neconformare.

Pentru entitățile esențiale, sancțiunile pot ajunge până la:

  • 10.000.000 EUR sau
  • 2% din cifra de afaceri anuală totală la nivel mondial,

în funcție de care valoare este mai mare sau în funcție de mecanismul concret de aplicare prevăzut de lege.

Pentru entitățile importante, sancțiunile pot ajunge până la:

  • 7.000.000 EUR sau
  • 1,4% din cifra de afaceri anuală totală la nivel mondial.

În practică, riscul real nu este limitat la amendă. Neconformarea poate produce efecte operaționale, reputaționale, contractuale și juridice, mai ales în cazul organizațiilor care furnizează servicii critice sau care operează în lanțuri de aprovizionare complexe.

12. Instrumentele DNSC relevante pentru conformare

Pentru facilitarea aplicării cadrului NIS2, DNSC a dezvoltat și publicat instrumente și materiale relevante pentru entitățile vizate.

Cele mai importante sunt:

ENIRE@RO

ENIRE@RO este instrumentul utilizat pentru notificare, încadrare și relația operațională cu DNSC. Acesta sprijină procesul de identificare a entităților și colectarea datelor necesare pentru evaluarea încadrării.

CyFun® — Cybersecurity Fundamentals

CyFun este cadrul de fundamente de securitate cibernetică dezvoltat pentru a sprijini evaluarea și implementarea măsurilor de securitate. Acesta permite structurarea cerințelor pe domenii și niveluri de maturitate.

EVAL_MMS

EVAL_MMS este instrumentul asociat evaluării nivelului de maturitate a măsurilor de securitate cibernetică. Acesta ajută entitățile să identifice nivelul existent de implementare și zonele care necesită îmbunătățiri.

Pentru conformare corectă, organizațiile trebuie să folosească versiunile curente ale acestor instrumente și să verifice periodic actualizările publicate de DNSC.

13. Pașii recomandați pentru organizații

Pentru o abordare corectă a OUG 155/2024, organizațiile ar trebui să urmeze un proces structurat:

1. Verificarea încadrării

Organizația trebuie să stabilească dacă intră în domeniul de aplicare al OUG 155/2024, analizând sectorul, codurile CAEN relevante, dimensiunea, serviciile furnizate și impactul potențial.

2. Stabilirea categoriei

Trebuie determinat dacă organizația se încadrează ca entitate esențială sau importantă.

3. Notificarea către DNSC

Dacă organizația intră sub incidența OUG 155/2024, trebuie parcurs procesul de notificare/înregistrare conform procedurii DNSC.

4. Evaluarea nivelului de risc

Organizația trebuie să realizeze o evaluare a riscurilor de securitate cibernetică, în raport cu serviciile furnizate, sistemele utilizate și impactul potențial al incidentelor.

5. Evaluarea maturității măsurilor de securitate

Trebuie evaluat nivelul de implementare a măsurilor de securitate, folosind cadrul și instrumentele aplicabile.

6. Elaborarea planului de remediere

Pe baza diferențelor identificate, organizația trebuie să stabilească un plan de măsuri, cu responsabilități, termene, priorități și resurse.

7. Implementarea măsurilor

Măsurile trebuie implementate tehnic, procedural și organizațional, nu doar documentate formal.

8. Pregătirea pentru raportarea incidentelor

Organizația trebuie să aibă proceduri clare pentru detectare, escaladare, analiză, raportare și comunicare în cazul incidentelor.

9. Instruirea conducerii și a personalului

Conducerea, personalul tehnic și utilizatorii relevanți trebuie instruiți periodic.

10. Monitorizare și îmbunătățire continuă

Conformarea NIS2 nu este un proces unic, ci un ciclu continuu de evaluare, implementare, verificare și îmbunătățire.

14. Rolul platformei CysNIS

Platforma CysNIS este construită pentru a sprijini organizațiile din România în parcurgerea etapelor de conformare cu OUG 155/2024 și cadrul NIS2.

CysNIS poate susține procesul prin:

  • verificarea încadrării preliminare;
  • identificarea categoriei posibile: entitate esențială sau importantă;
  • structurarea autoevaluării;
  • maparea cerințelor de securitate;
  • generarea planului de implementare;
  • urmărirea progresului;
  • organizarea documentației;
  • sprijin în pregătirea pentru notificare, audit și raportare;
  • centralizarea măsurilor, responsabilităților și termenelor;
  • corelarea cerințelor NIS2 cu bune practici și standarde relevante.

Platforma nu înlocuiește obligațiile legale ale entității și nici relația oficială cu DNSC, dar poate reduce semnificativ efortul de analiză, organizare, documentare și urmărire a conformării.

OUG 155/2024 marchează trecerea României la un cadru mult mai matur și mai exigent de securitate cibernetică. Directiva NIS2 nu introduce doar obligații administrative, ci schimbă modul în care organizațiile trebuie să trateze riscurile digitale.

Pentru entitățile vizate, conformarea trebuie începută cu o analiză corectă de încadrare, urmată de evaluarea riscurilor, evaluarea maturității, implementarea măsurilor de securitate și pregătirea mecanismelor de raportare a incidentelor.

În contextul actual, securitatea cibernetică nu mai este doar o problemă tehnică. Este o responsabilitate de management, o obligație legală și o condiție esențială pentru continuitatea serviciilor, protejarea beneficiarilor și menținerea încrederii în organizație.

Septembrie 2021.

Fortigate VPN leak. Lista a 500.000 de servere a fost făcută publică zilele și toată lumea a început să reacționeze, să încerce remedierea vulnerabilităților care le expuneau datele de acces.

Sursă: CERT-RO – 2021/09/09

Ceea ce trebuie să înțeles, este faptul că vulnerabilitatea a devenit publică cu mult înainte, deci… aceasta a fost exploatată o perioadă bună de timp de câteva grupuri restrânse, iar după publicare a fost exploatată de toți cei interesați și pricepuți la astfel de activități. Acum, la expunerea totală a datelor de acces, serverele vulnerabile sunt exploatate de oricine.

Februarie 2021

Am aflat și căutat informații despre vulnerabilitate, am testat impactul asupra severului de VPN.
Am început analizarea infrastructurii din România, pentru a găsi potențiale servere, asupra cărora ar putea avea impact vulnerabilitatea.
Într-un mod subtil am lansat o avertizare și pe social media, știind că cei interesați vor cere informații despre vulnerabilitate.

Martie 2021.


Am adunat informațiile despre serverele din România care rulează acest serviciu și am trimis avertizarea către Centrul National de Răspuns la Incidente Cibernetice (CERT-RO) , devenit DNSC – Directoratul National de Securitate Cibernetică.

Echipa de răspuns la incidente a preluat informațiile și în regim de urgență s-a trecut la găsirea deținătorilor și implicit avertizarea acestora, cu privire la vulnerabilitatea care afișează datele de logare a utilizatorilor de VPN.

Cei afectați aparțineau sectorului public, dar și privat. Instituții, distribuitori echipamente medicale, agentie turism,  telecomunicații, lanț farmaceutic… plus IP-uri ale căror deținători nu am avut timp să le analizăm, dar echipa CERT-RO s-a ocupat în detaliu.

Un număr impresionant de servere care erau deja exploatate sau urmau să fie, luând în calcul rapiditatea răspândirii informațiilor despre vulnerabilitate și apariția tutorialelor de exploatare.

Revenim la Septembrie 2021.

O listă impresionantă apare public. Lista conține toate serverele care au fost vulnerabile de la apariția publică a CVE-ului, dar și toate datele de logare ale utilizatorilor.

De fapt, știrea apărută pe toate canalele vorbește despre o listă apărută și în mod clar, incă nu o avea toată lumea. Cert este că, mai nou o aveau cei care frecventează anumite platforme hacking, aceștia fiind analiști/ cercetători în securitate cibernetică și desigur, cei care sunt implicați în activități cibernetice ilegale.

„nicxxx:Rad@6464#”,./10443_/RO/136.x.x.x.txt”,”nicxxx:Rad@6464#”, „ip”: „136.x.x.x”

 „uzexxx:12%asdxx”,./10443_/RO/86.x.x.x.txt”,”uzexxx:12%asdxx”, „ip”: „86.x.x.x”

 „delxxx:ote@xx”,./10443_/RO/5.x.x.x.txt”,”delxxx:ote@xx”, „ip”: „5.x.x.x”

 „pexxx:Opxx”,./10443_/RO/86.x.x.x.txt”,”pexxx:Opxx”, „ip”: „86.x.x.x”

 „sixxx:SDxx”,./10443_/RO/86.x.x.x.txt”,”sixxx:SDxx”, „ip”: „86.x.x.x”

 „tdxxx:diPxx”,./10443_/RO/5.x.x.x.txt”,”tdxxx:diPxx”, „ip”: „5.x.x.x”

Acesta a fost moment de panică pentru administratori, IT-iști, centre de Securitate cibernetică etc.
Dar nu și pentru noi… în mod sigur nici pentru DNSC România.

În ceea ce privește România, lista conține serverele trimise de noi catre DNSC..în  Martie 2021, dar și câteva noi.

Iar din auzite, unele entități și-au rezolvat rapid vulnerabilitatea, dar sunt sigur că nu s-au conformat toți!

Din punctul nostru de vedere, situația este următoarea.
Vulnerabilitatea este exploatată de mult timp, deci administratorii nu ar fi putut face ceva, dar, cel puțin din Martie 2021 puteau da curs avertizării inițiate de echipa CERT-RO, pentru a evita compromiterea sau o nouă compromitele, care din acel moment putea veni din partea oricărui doritor de exploatare a serverelor.

Ceea ce nu este foarte discutat, este faptul că toată lumea s-a concentrat pe eliminarea vulnerabilității, dar nimeni nu vorbește despre serverele deja exploatate.
Cu ce au fost infectate? Ce comenzi au fost executate?
Interesant, nu?

În concluzie, atragem atenția asupra importanței comunicării și a conformării, atunci cănd avertizați sau informați despre anumite vulnerabilități. Cei care s-au conformat in Martie, nu au avut motive de panică în Septembrie.

Mulțumesc echipei de răspuns la incidente din cadrul Directoratului Național de Securitate Cibernetică, pentru promptitudinea și seriozitatea de care dau dovadă la fiecare avertizare/ informare trimisă de către echipa Prodefence!!!

Botnet-ul Mirai, pare a nu mai fi un super subiect, deși exploatează o gamă largă de dispozitive aflate online.

Ce face Mirai Botnet? Simplu! Am mai discutat despre el!
https://www.prodefence.ro/mirai-botnet-berbew-backdoor-ip-urile-de-iot-din-romania-folosite-in-activitati-ilegale/

De asemenea, au existat și alte avertizări!


Execută comenzile hackerilor, indiferent care ar fi acestea: scanarea altor dispozitive, furt de date, forțarea datelor de acces, distribuire de malware …etc.
Dar, principala utilizare a fost integrarea acestora într-o armată digitală, deservind la atacuri în masă a altor rețele, cunoscutele atacuri DDOS.
Simplicat la maxim… face ca dispozitivul infectat să devină un sclav al dorințelor hackerilor.

Sursă: imperva.com

Partea interesantă este că botnet-ul se instalează în dispozitive mai puțin securizate și mai puțin verificate de deținători: routere, console gaming, dispozitive smart folosite în locuințe etc, astfel fiind mai greu de detectat activitățile acestuia.

Detecție

Sursă:https://threatmap.checkpoint.com/

Detecția botnet-ului este simțită deseori de deținători, dar ignorată.. din lipsă de educație cibernetică și este trecută la categoria ”..iar face figuri net-ul..”

Când este sesizabilă acțiunea unui botnet?
Atunci când primește comanda de scanare a altor dispozitive sau în cazul unui atac de tip DDOS, deoarece folosește foarte mult trafic.
Dar dacă este setat să acționeze în intervale de timp bazate pe fusul orar, cel mai probabil va folosi traficul atunci când noi suntem la somn sau în afara orelor de muncă.

Avem și 2 variante mai bune de detecție.

Varianta de contractare a unui specialist sau instalarea unei aplicații de monitorizare/ alertare.
Monitorizarea traficului, analizarea acestuia și descoperirea dispozitivului/ lor compromise.
*Această variantă este pentru Instituții, firme private sau persoane care vor sa stie ce se întâmplă cu dispozitivele lor.

Sau folosirea platformelor online, în speranța că IP-ul folosit a fost interceptat ca având activități suspicioase.

Un astfel de tool este Mirai tracker!
Arată ultima activitate stocată și o serie de alte platforme, care sunt sursa tracker-ului.

De exemplu, pentru a găsi IP-urile de România, se adaugă ”RO” în căsuța de Search.

Iar adresa finală va fi: https://mirai.security.gives/index.php?search=RO

*la fel poate fi folosit pentru orice altă țară!

O altă platformă foarte folosită este GreyNoise.

Rezultatele sunt destul de clare. 370 de Ip-uri au sau avut legătură cu semnatura botnet-ului Mirai.

De asemenea, se poate folosi Google search. Se adaugă IP-ul dorit, iar rezultatele vă vor indica prezența acestuia pe anumite platforme.

Pentru evitarea unor situații, cel mai bine este să evitați folosirea unor dispozitive vechi sau care nu permit actualizarea.
Iar dacă totuși ”..iar face figuri net-ul..” prea des, este bine să anunțați firma de la care aveți internet, IT-istul Instituției unde lucrați sau un specialist care să vă îndrume.

Dacă vei alege varianta clasică: ”Nu are ce să îmi ia mie!” și vei ignora, nu faci decât să accepți faptul că ajuți la succesul ilegalităților cibernetice. Casa sau biroul tău, vor fi un punct de trecere deschis, pentru infractorii cibernetici.

În rest, totul ok!

Sari la conținut